「Ornith-1.0」がエージェント型コーディングに注力?我々のステージングクラスターからの初期テレメトリーは、この転換がすでに進行中であることを示唆しています。DeepReinforceが2026年6月25日に発表した自己足場構築(self-scaffolding)モデルファミリーは、企業の開発環境内に新たなワークフローパターンを導入しました。開発チームにとっての課題は、データ統合を維持しつつプログラムによる実行をいかに管理するかという点に移行しています。このローンチは、モデルの学習およびデプロイ手法における明確な過渡期を象徴しています。
概要
- 自己足場構築ループ:静的で人手によるハーネスを使用する従来のパイプラインとは異なり、このモデルファミリーは強化学習中に独自の実行足場とタスク固有のポリシーフレームワークを動的に改良します。
- バランスの取れたデプロイ階層:リソース効率の高いエッジデバイス向けに最適化された9B密結合モデルから、フラッグシップである397BのMixture-of-Experts(MoE)モデルまで幅広く展開。
- MMP統合への影響:クライアントサイドのCookieやブラウザリダイレクトを回避するため、インストール計測の欠落を防ぐSDKレベルでの暗号化トークン受け渡しが不可欠となります。
Ornithの自己足場構築フレームワークを理解する
このモデルファミリーのリリースにより、モデル提供レイヤーにおける価格と機能の動向に変化が生じています。特に「Ornith-1.0」がエージェント型コーディングに注力することで、タスク固有のハーネスと最終的なコードソリューションの両方を共同で最適化することが可能となりました。この共進化フレームワークにより、固定された人手による足場に頼ることなく、システムはより優れた探索軌道を自律的に発見できるようになります。事前学習済みGemma 4およびQwen 3.5チェックポイントをベースに構築されたラインナップは、9B Dense、31B Dense、35B MoE、397B MoEの4つのサイズで構成されています。詳細は公式のOrnith Hubに記載されています。
モデル構成とパフォーマンス指標
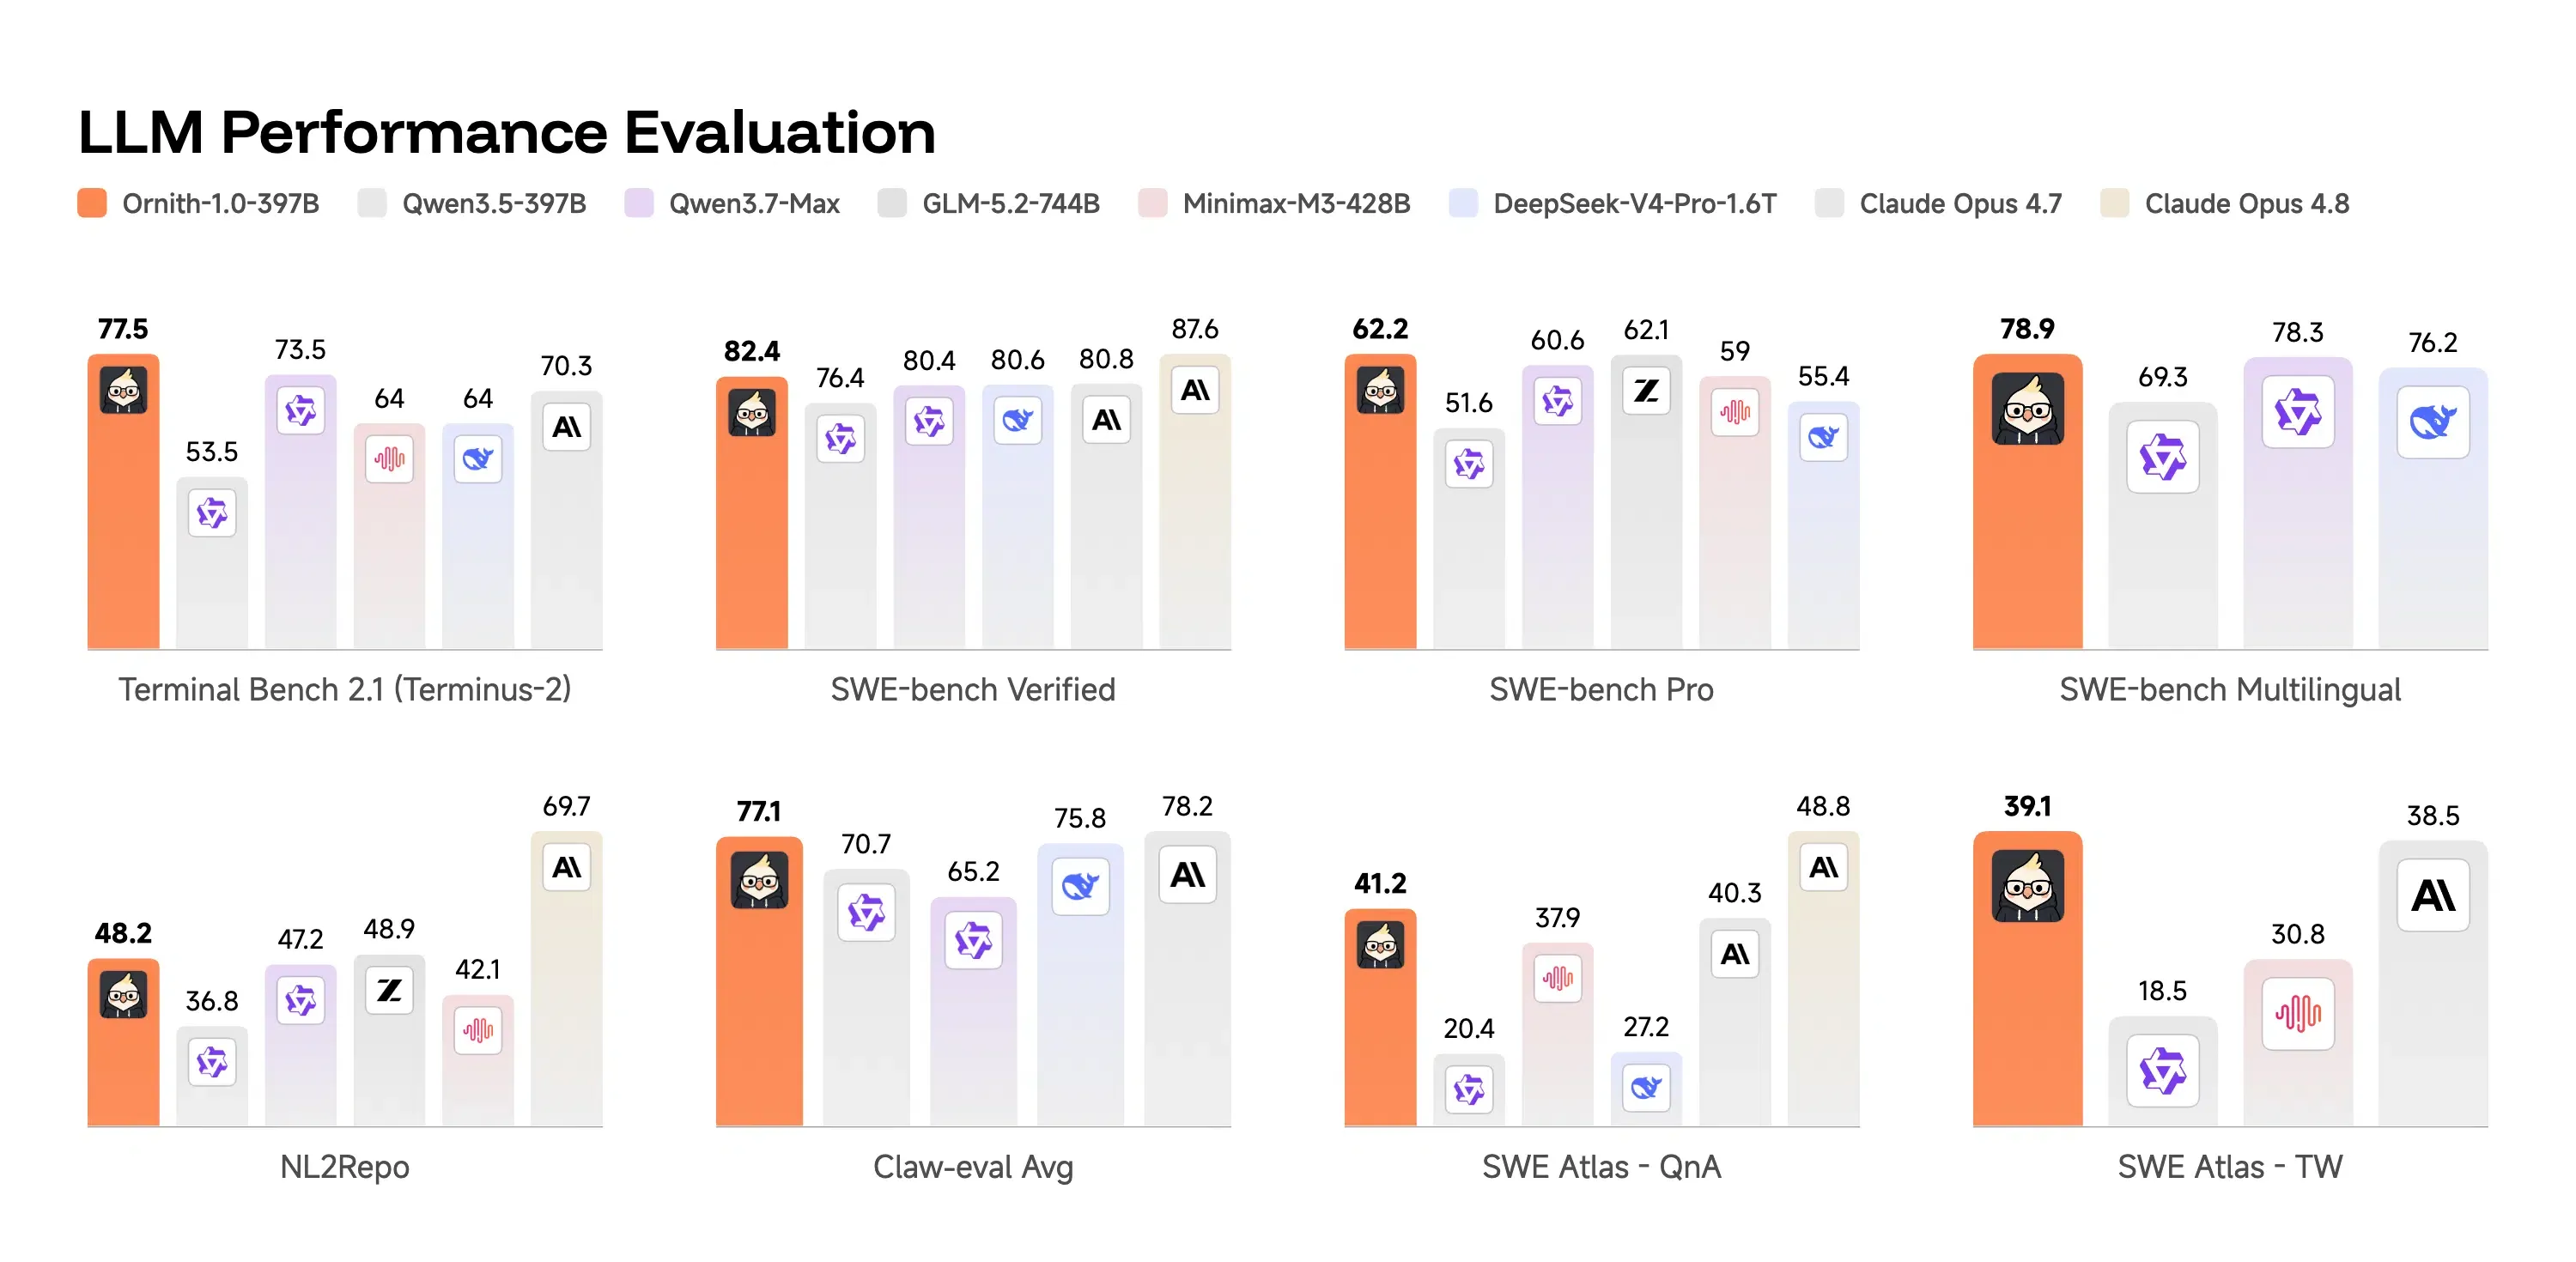
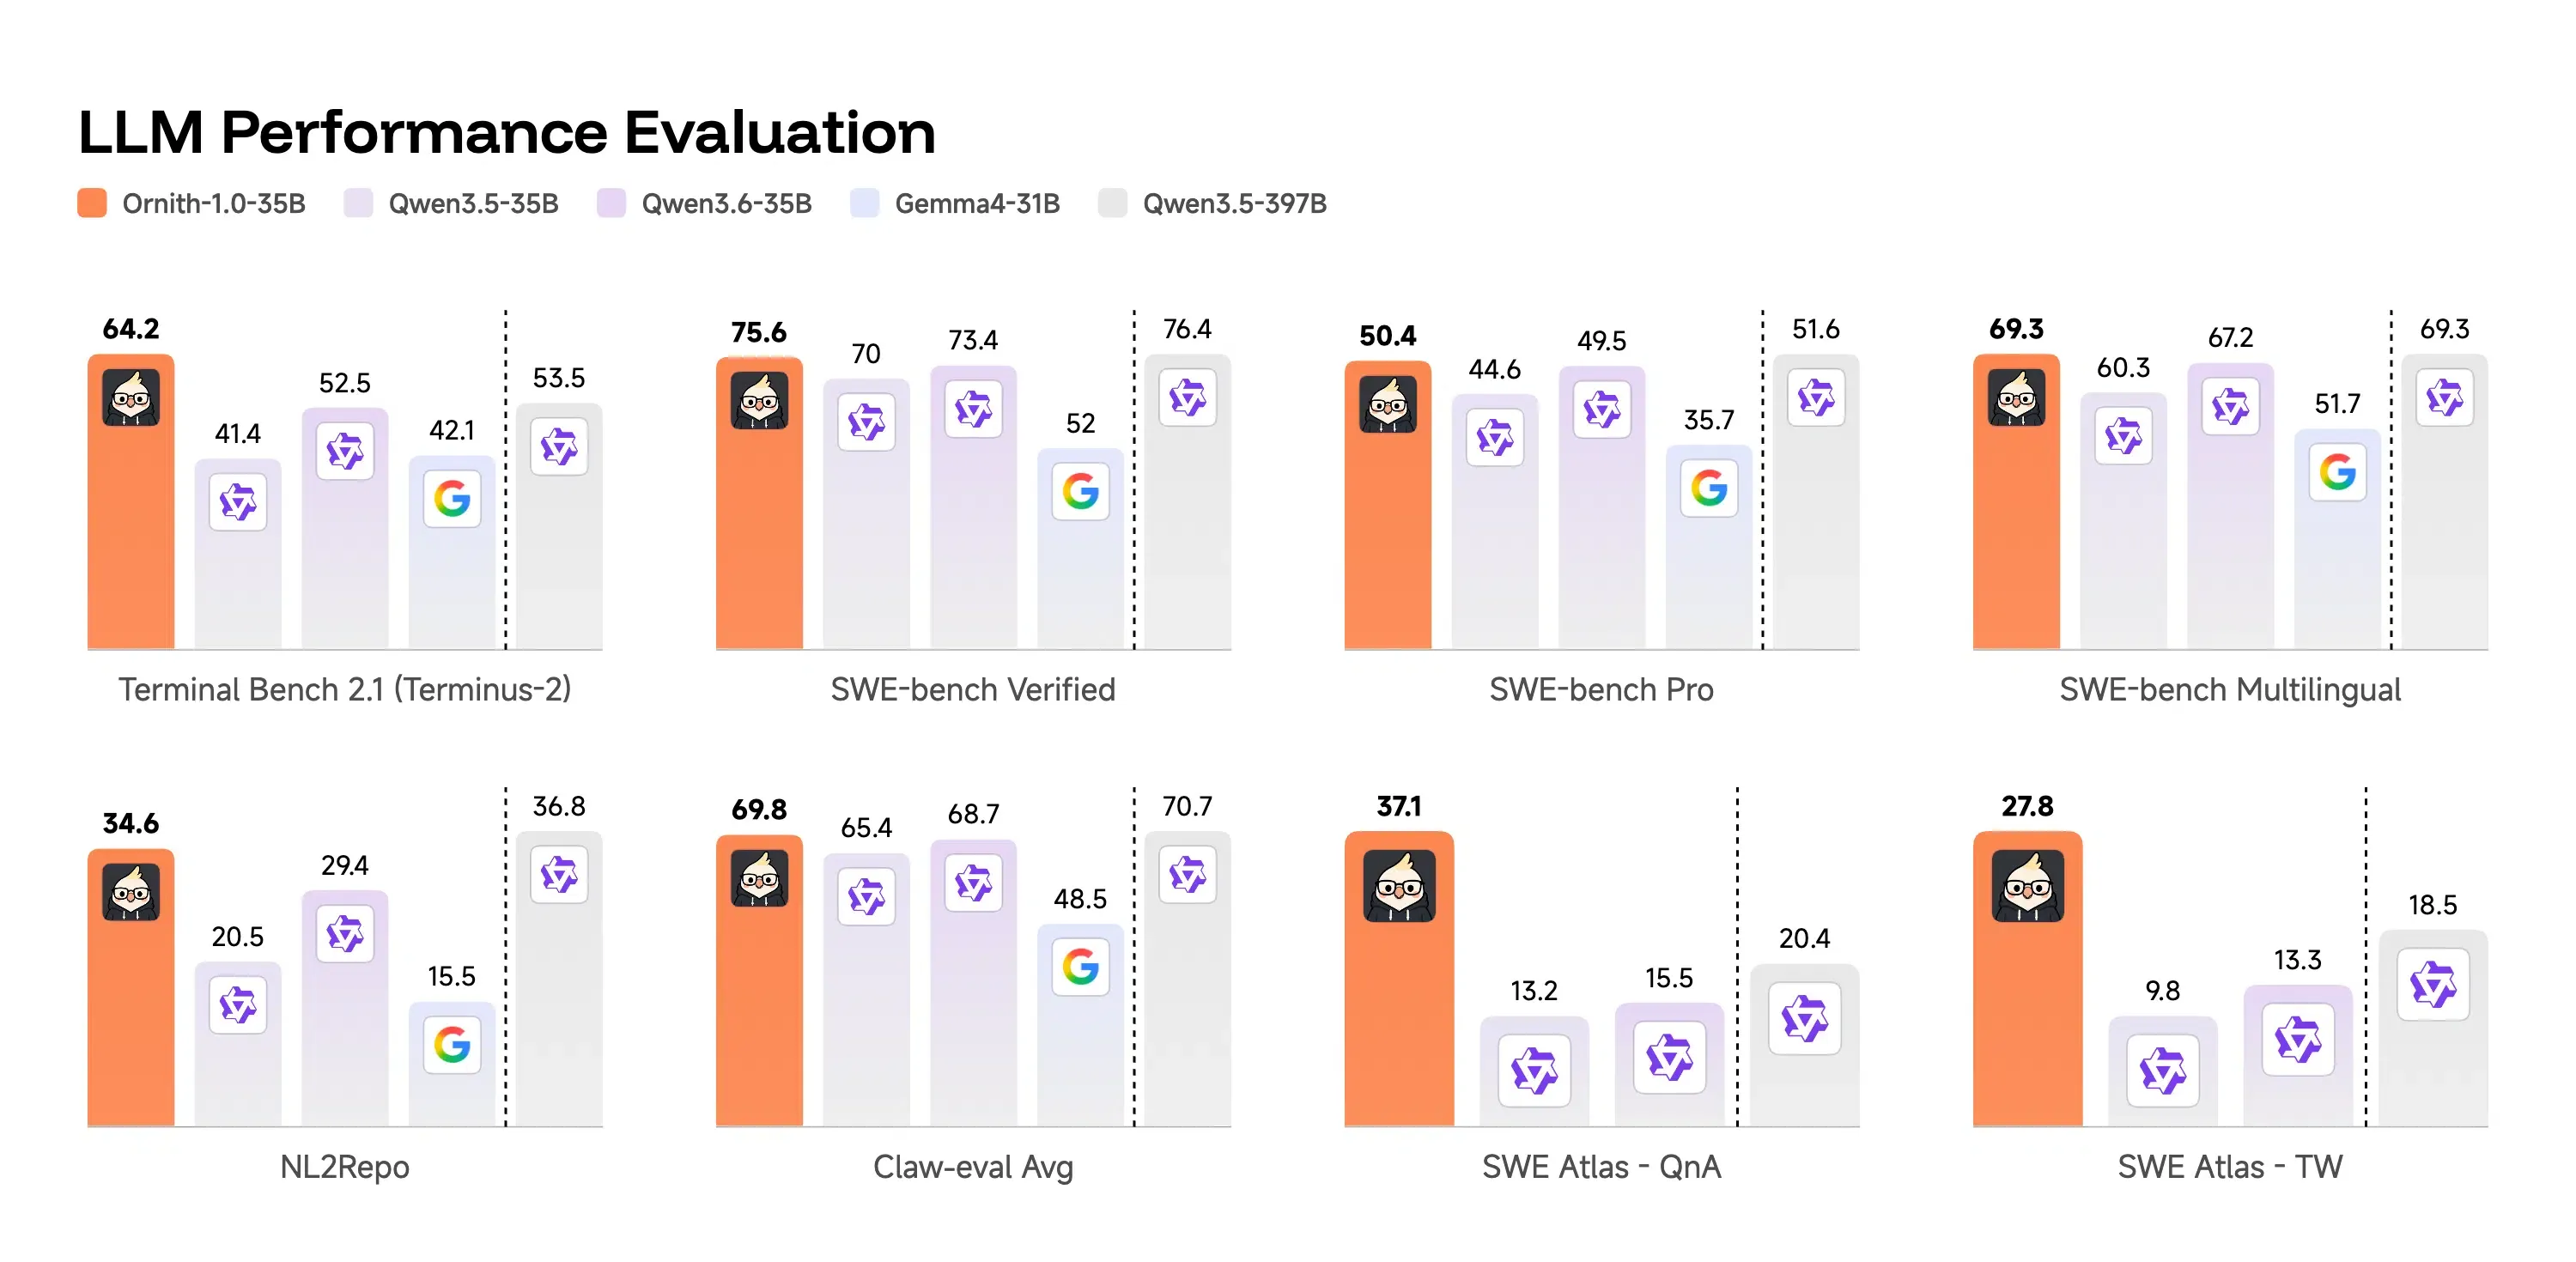
評価結果は、複数のエージェント関連ベンチマークにおいて顕著な性能向上を示しています。フラッグシップモデルである397B MoEは、Terminal-Bench 2.1で77.5、SWE-Bench Verifiedで82.4を達成しました。このパフォーマンスはClaude Opus 4.7を上回り、同規模の主要オープンモデルを凌駕しています。例えば、このアーキテクチャは冗長なファイル読み取りを削減し、長文脈タスク全体でのメモリ移動を最適化します。一方、35B MoEモデルはトークンあたり約3Bのパラメータをアクティブ化し、高速かつコスト効率の高い実行を実現します。同モデルはTerminal-Bench 2.1で64.2を記録し、Qwen 3.5-397Bのような遥かに大規模なモデルを超えつつ、高い実行安定性を維持しています。
リソース効率の高いエッジデプロイ
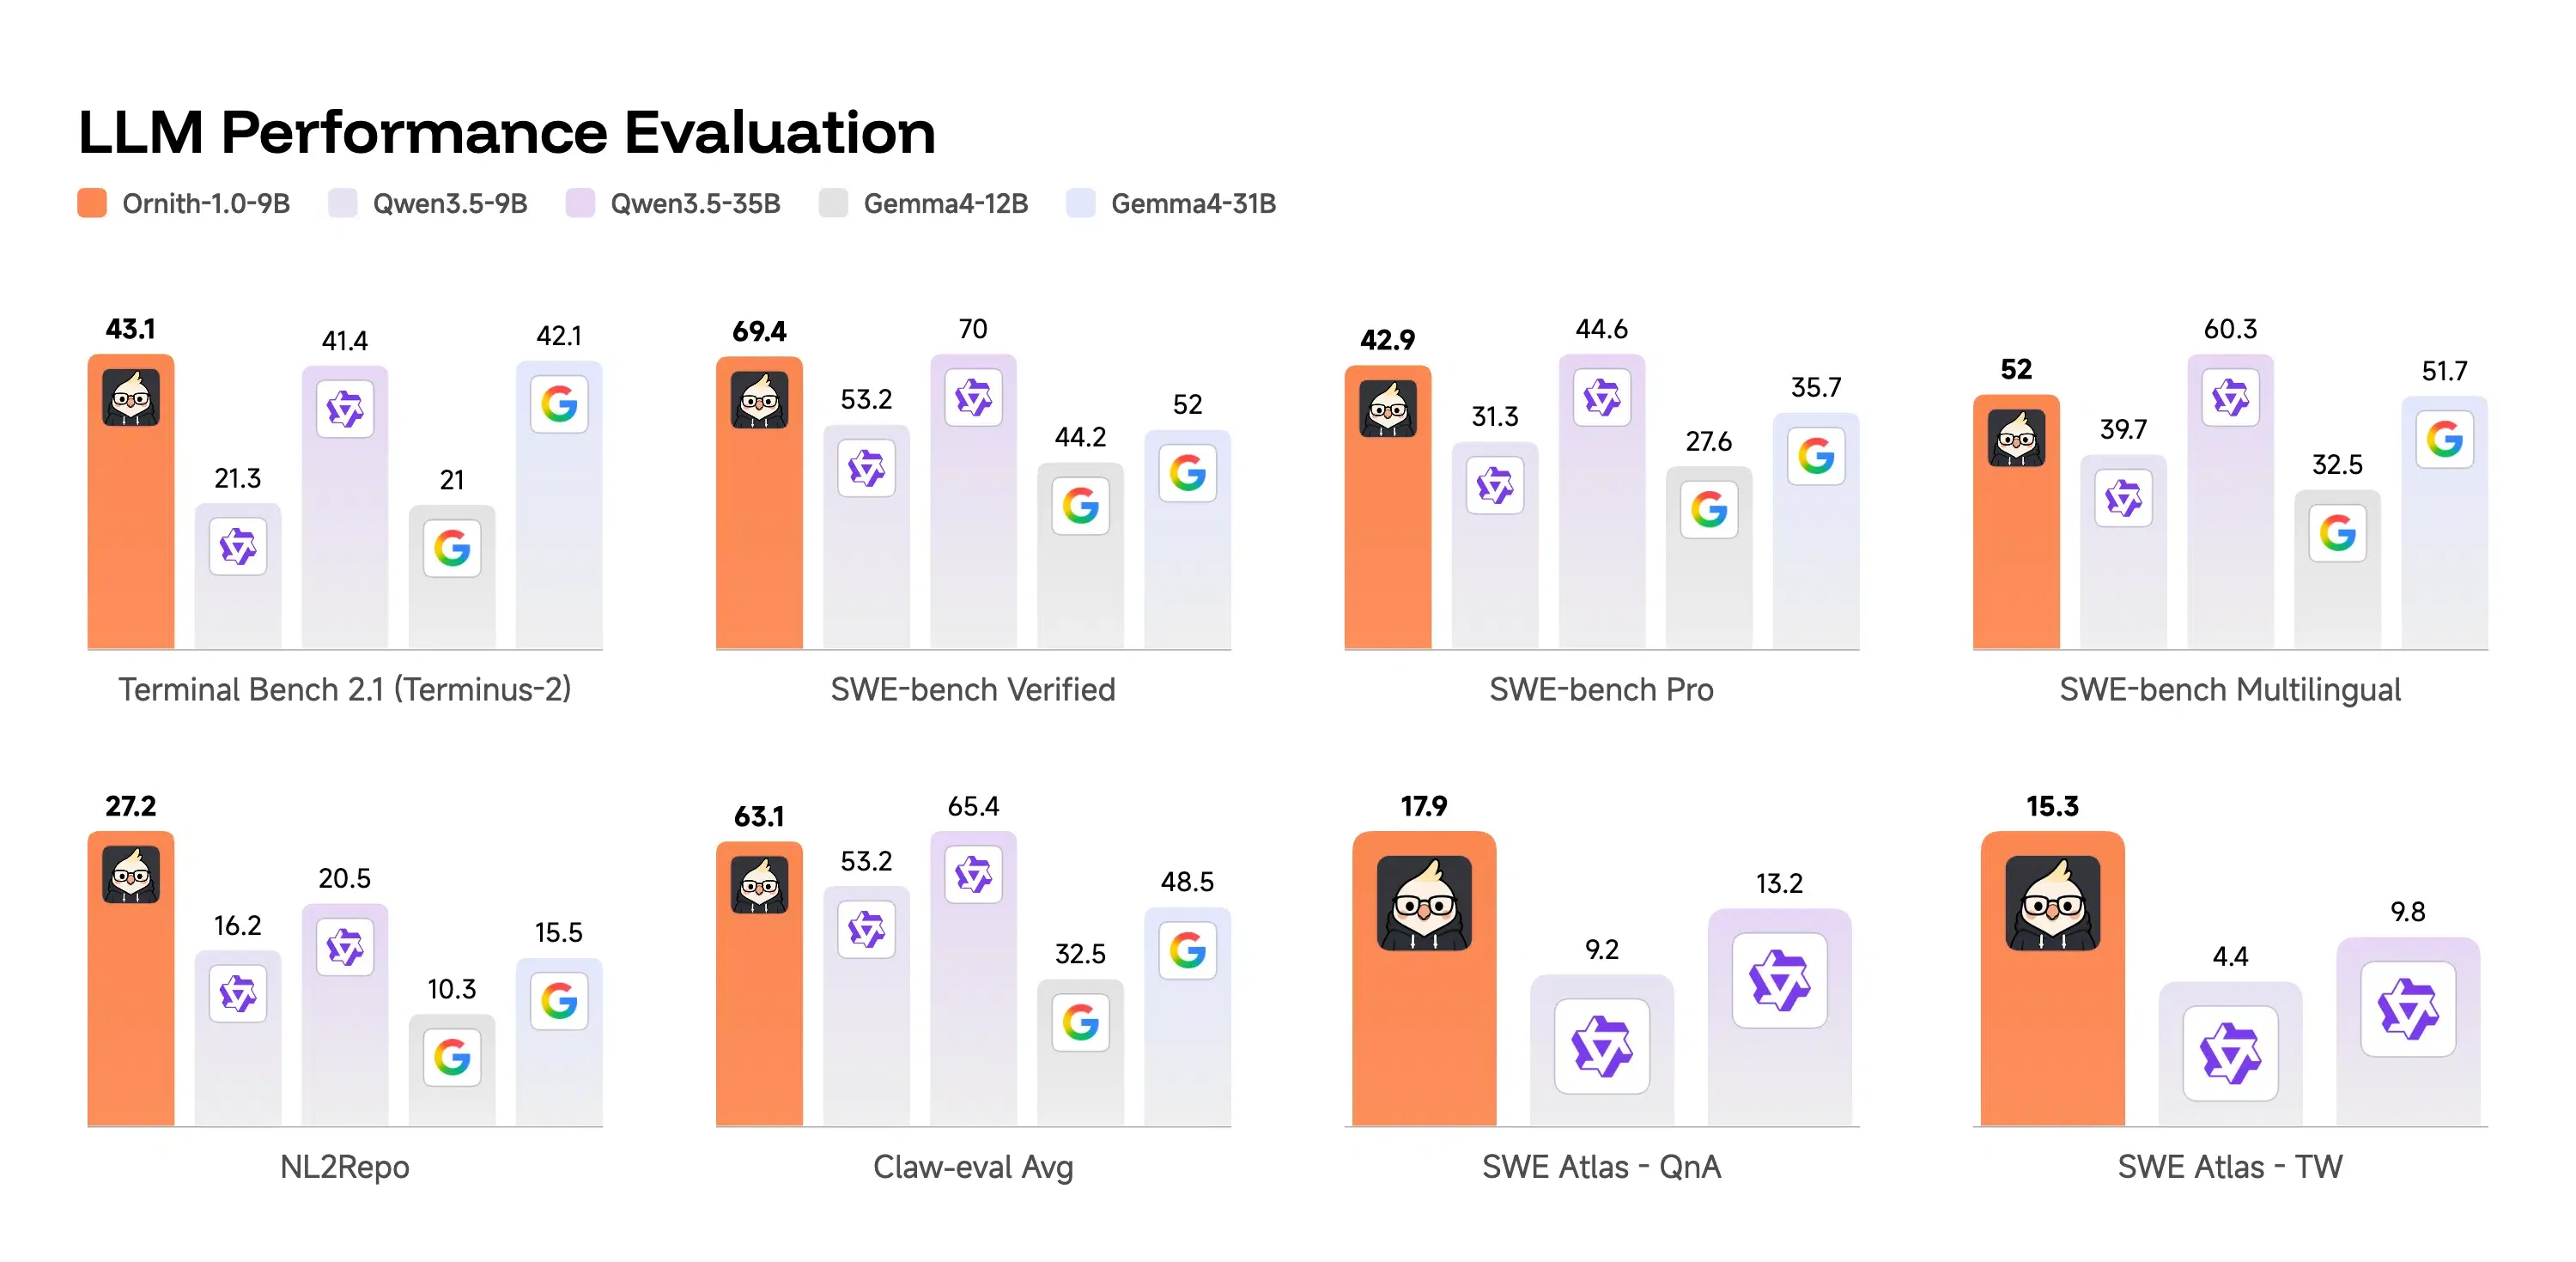
ローカルおよびエッジハードウェアへのデプロイ向けに、9B密結合モデルは極めて効率的なソリューションを提供します。同モデルはTerminal-Bench 2.1で43.1、SWE-Bench Verifiedで69.4を達成しました。このコンパクトなモデルはbf16で約19GBのメモリしか消費しないため、単一の80GB GPU上で動作可能です。これにより、チームは機密性の高いコードベースを組織外に送信することなく、プライベートかつローカルでの実行環境を構築できます。モデルはOllama、Unsloth、GGUF量子化フォーマットと完全に互換性があり、エンジニアリンググループはコンシューマー向けハードウェア上で常時稼働するローカルプログラミングエージェントをデプロイできます。
自己改善型学習ループ
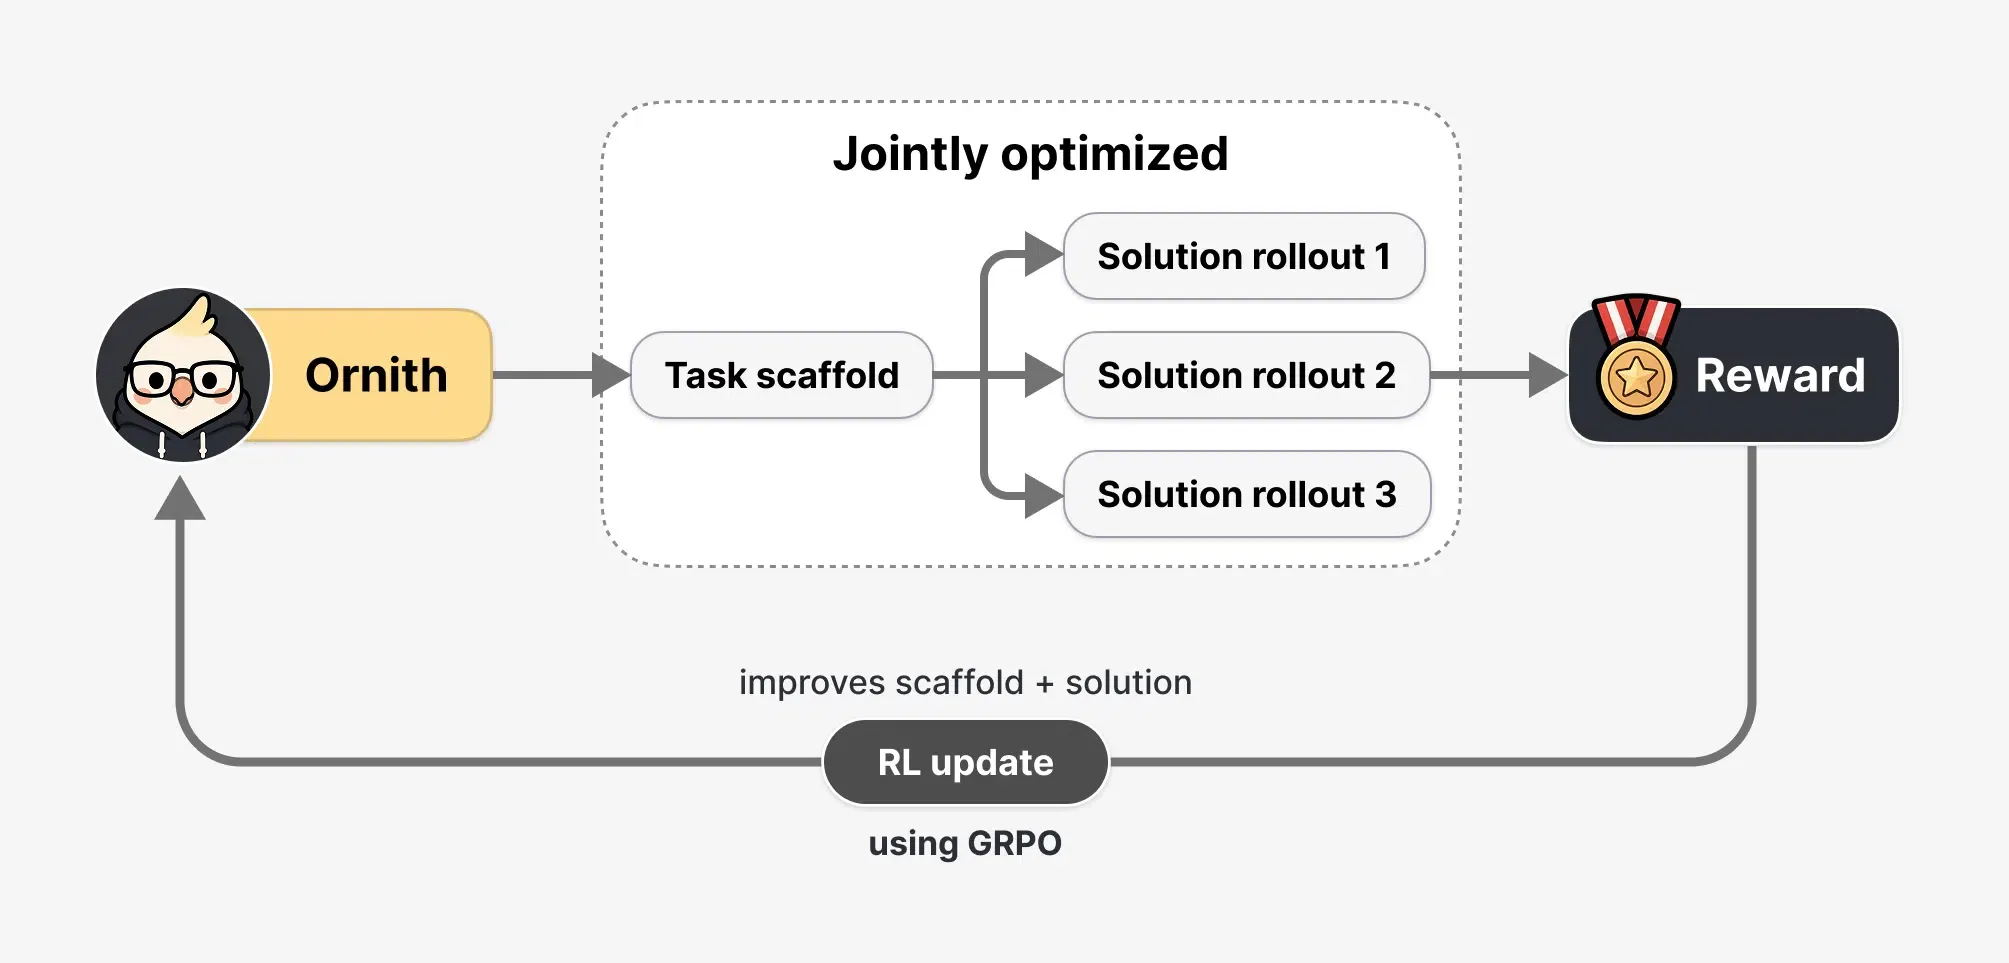
このモデルの核となる機能は、自己改善型学習ループです。強化学習において、モデルは足場を学習可能なオブジェクトとして扱います。各学習ステップは2段階で進行します。まず、モデルが改良された足場を提案し、次にその足場を使用してソリューションのロールアウトを生成します。報酬は両方の段階に伝播され、モデルが自らのオーケストレーションを記述するように最適化されます。報酬ハッキングを防ぐため、DeepReinforceは「固定された信頼境界」「禁止されたパス読み取りをフラグ立てする決定論的モニター」「拒否権を持つ凍結されたLLMジャッジ」からなる3層防御を実装しています。
なぜヘッドレスエージェントがアトリビューションの盲点となるのか
自律型エージェントが複数ファイルの修正やコード修復を実行するにつれ、バックグラウンドでのAPIトランザクション量が増加しています。「Ornith-1.0」ファミリーがリポジトリ規模のファイルに対してエージェント型コーディングワークロードをヘッドレス実行する中で、バックグラウンド実行への移行がアトリビューションの危機を招いています。開発チームにとって、直近の課題は、強固なユーザーセッション検証を維持しつつ、クロスプラットフォーム遷移を管理することです。
パラダイムの逆転:エージェント実行がキー入力を凌駕するとき
プログラムによるエージェントは、ステートレスなサーバーサイドHTTPクライアントとして動作します。これらは永続的なCookieを保持せず、ブラウザレベルのストレージを実行せず、自動バックグラウンド遷移中にはReferrerヘッダーを完全に除外することがよくあります。以下の観察結果は、業界標準のベンチマークではなく、一般的な実行パターンを説明するために我々のステージング環境で実施された社内エンジニアリング検証に基づいています。2026年4月に実施したルーティングテレメトリー追跡では、ヘッドレスコーディングエージェントが複数ファイルの修正タスクをどのように実行するかを監視するため、ステージング環境全体で約165,000件のリポジトリレベルのファイル変更を監査しました。データベースにはブラウザレベルのCookieハンドシェイクが一切記録されず、後続のインストールはすべて「直接流入(Direct)」として分類されました。このステートレスな実行は、Google PlayのInstall Referrer APIのような標準的なクライアントサイドの追跡パラメータをバイパスします。また、iOSのSKAdNetwork(SKAN)やAndroidのPrivacy Sandbox SDK Runtimeでキャプチャされるブラウザレベルのリダイレクトも防ぎます。結果として、エージェント主導のフローがバックグラウンドAPIを介してトランザクションを完了すると、リファラーチェーンが途切れます。インストールは未知の直接ソースとして表示され、キャンペーン測定に顕著な不一致が生じます。
ボット群とアドフラウドの脅威ベクトル
安価で高性能なトークンは、セキュリティチームに新たな課題をもたらしています。同時に、Alibabaの最近のオフピーク時トークン割引は、夜間における自動エージェントスクリプト実行の運用コストを大幅に削減します。38,000件の自動リポジトリコミットを対象とした定期的なセキュリティレビューにおいて、チームは3時間の間に集中して全インストールの約8%を占めるヘッドレススクリプトのクラスターを特定しました。これらのボットネットはプログラム的にインストールコールバックを偽装しており、基本的なクライアントサイドの閾値ベースのレート制限では不十分であることを証明しています。このリスクに対し、開発者はマーケティング投資を保護するために、SDKレベルでより堅牢な検証を実装する必要があります。
自律型エージェントのための安全なSDK統合を構築する
エージェント主導のワークフローを保護するには、構造化されたエンジニアリングアプローチが必要です。基本的な防御策の一つは、デバイスレベルの状態検証の実装です。開発者は、セッション要求中にハードウェアフィンガープリントを検証するステートマシンを導入できます。エージェントがアクションをトリガーすると、サーバーはこの状態を確認して実行コンテキストを検証し、不正な呼び出しをブロックします。エージェント型コーディング環境でバックグラウンド実行チャネルを保護するには、構造化され、暗号学的に検証されたハンドシェイクが不可欠です。
安全なマルチエージェント識別子の設計
セッション間のデータ漏洩を防ぐには、実行環境の分離が重要です。開発者は、タスク完了時にローカル状態を破棄するクリーンで一時的なサンドボックス内でエージェントを動作させることができます。さらに、すべての転送パラメータにデジタル署名を適用すべきです。すべてのURLコールバックに秘密鍵で署名することで、システムエンジニアは中間スクリプトによるペイロードの改ざんを防ぎ、データストリームの整合性を維持できます。この安全な構成により、自動化されたなりすましをブロックするための堅牢な不正トラフィック排除アーキテクチャが実現します。
SDK実装における暗号署名の強化
ステートマシンインフラの構築にスプリントサイクルを費やすことを避けるため、エンジニアリングチームは業界標準の参照実装に頼ることが一般的です。本番環境では、デファード・アプリ・パラメータ・パススルー・フレームワークを統合することで、複雑なステートマシンを管理することなく、署名のチェックと状態復元を自動化できます。この統合により、アプリケーションは初回起動時にセキュアなサーバーコールバックから元のリファラルコンテキストを取得できるようになります。インストールループを通じて暗号署名されたトークンを渡すことで、プラットフォームは元のトランザクション状態を保持し、ライフサイクル全体で一貫したデータフローを保証します。
状態復元に関するエンジニアリングとマーケティングの連携
自律型エージェント環境向けのワークフロー実装には、技術部門とマーケティング部門の緊密な連携が必要です。エンジニアリングチームは、一意の識別子の標準化とSDKの互換性確保に注力しなければなりません。開発者はまた、地域ストアでのルーティング競合を防ぐために、マルチテナントデプロイメント全体でバンドルIDを管理する必要があります。一方、アーキテクトはiOSとAndroidの両プラットフォームで安全な署名チェックを実装し、ディープリンクの不正操作を防止しなければなりません。
開発者とアーキテクトのための技術的考察
アーキテクトは、カスタムURLスキーム、ユニバーサルリンク、およびアプリリンクがゲートウェイレベルで検証されることを保証する必要があります。この構成により、Webからアプリへの移行中に悪意のあるスクリプトがインテントルーティングをハイジャックするのを防ぎます。署名検証を強制することで、チームはダウンストリームのデータパイプラインを保護し、標準化されたユニバーサルリンク・アーキテクチャを用いてシステム内の正確な記録を維持できます。
デフレ環境下における成長戦略とユーザー獲得
グロースチームは、単一のクリックイベントではなく、コホート分析や長期的な維持率指標に基づいた分析に適応する必要があります。マルチチャネル決定論的アトリビューション・エンジンを統合することで、ユーザーの意図を保持したパーソナライズされたオンボーディングフローの作成が可能になります。リファラルが発生した際、システムは手動入力なしで変換を自動的にアトリビューションできます。このアプローチにより、マーケティング投資対効果(ROAS)計算の精度が向上し、エージェントが生成した無効なトラフィックを排除するのに役立ちます。
よくある質問 (FAQ)
エージェント型ワークフローでリファラーベースの計測が機能しなくなるのはなぜですか?
「Ornith-1.0」がエージェント型コーディングに注力する中で、暗号署名はどのようにSDKを保護しますか?
なぜエージェント型コーディングワークフローでは標準的なデバイスフィンガープリントが機能しないのですか?
このリリースは、世界の技術情勢におけるより広範な変化を象徴しています。具体的には、専用の推論プロセッサが普及するにつれ、従来のソフトウェアアクセスモデルは崩壊しつつあります。さらに、自律型エージェントがより多くの管理タスクを処理するようになるため、主要なユーザーインターフェースは視覚的なダッシュボードから直接的なバックエンドAPIハンドシェイクへと移行する可能性があります。この進化は、発見性における従来のアプリストアの役割を縮小させるかもしれません。代わりに、特定のタスクのために動的に生成される単一目的のオンデマンド・マイクロアプリケーションが成長する市場が見られるでしょう。この変化は、摩擦ゼロの配布と、安全でリアルタイムな検証に対する新たな要件を生み出します。
さらに、SKAdNetworkやGoogle Privacy Sandboxのようなデータプライバシーフレームワークは、今後もサードパーティのデータ共有を制限し続けると考えられます。この傾向は、開発者にファーストパーティの決定論的測定を優先することを強いるものです。このような環境では、マルチタッチ・アトリビューションの標準化が現代のシステムアーキテクチャにおける基本要件となる可能性があります。ブラウザベースのアトリビューションに依存している組織は、エージェント主導のワークフローが一般的になる中で、現在の測定パイプラインが十分であるかどうかを再評価することをお勧めします。
Share this article



