S2S APIにおけるアトリビューションペイロードの改ざんをどのように防ぐことができるでしょうか? 受信側は、文書化されたメッセージ認証スキームを検証することで、対象のリクエストフィールドに対する不正な変更を検知できます。アプリケーションレベルのリクエストリプレイや重複するコンバージョン報酬の発生を防ぐには、タイムスタンプの有効性チェック、アトミックなナンス追跡、および永続的なビジネスレベルの冪等性(イデポテンシー)を組み合わせる必要があります。
アプリケーションプログラミングインターフェイス(API)とは、ソフトウェアコンポーネント間でデータや機能の要求をやり取りするための定義されたインターフェイスです。モバイルアトリビューションにおいて、HTTPベースのAPIを使用することで、測定プラットフォームやマーケティングネットワークはサーバー間(S2S)ポストバックを介してコンバージョンデータを交換できます。これらのインターフェイスを保護するには、メッセージ整合性の検証、リクエストの鮮度チェック、および永続的なビジネス重複排除の維持が不可欠です。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| S2Sポストバック | バックエンドサーバー間でコンバージョンデータを伝送するイベント駆動型のHTTPリクエスト。 | Webhookコールバック | 技術的 / 情報的 |
| メッセージ認証コード | データの完全性と信頼性を検証するために秘密鍵を用いて生成される暗号学的チェックサム。 | HMAC-SHA256 | 技術的 / セキュリティ |
| リプレイ防御 | 傍受された正当なリクエストが不正に再処理されるのを防ぐメカニズム。 | ナンス追跡 | 技術的 / セキュリティ |
| ビジネスの冪等性 | 同一イベントの重複送信によって複数の報酬が重複発生しないようにする処理ロジック。 | イベントの重複排除 | 技術的 / アーキテクチャ |
アトリビューションポストバックエンドポイントを脅かす主要な脅威ベクター
コンバージョン偽装の金銭的インセンティブ
モバイルパフォーマンスマーケティングにおいて、下流のコンバージョン記録は直接的な金銭的精算の基準となります。CPA(顧客獲得単価)の高いキャンペーン、アプリ内入金、およびサブスクリプションイベントは、パブリッシャーへの報酬を決定し、自動化されたマーケティングネットワークの最適化モデルにデータを提供します。
下流システムは受信するポストバック通知に基づいて請求や報酬の割り当てをトリガーするため、攻撃者にはコンバージョン属性を操作する動機が生じます。アプリケーションレイヤーでの暗号学的ペイロード検証が存在しない場合、有効なHTTPリクエストを送信できる悪意ある主体は、コンバージョン値を変更したり、パートナーIDを書き換えたり、存在しない購入イベントを偽造したりする可能性があります。
傍受、改ざん、および中間サーバーによる露出
トランスポート層セキュリティ(TLS)は、TCP通信を行う直接のピア間を移動するデータを保護します。しかし、現代のクラウドアーキテクチャでは、リクエストがバックエンドサービスに到達する前に、エッジロードバランサー、APIゲートウェイ、リバースプロキシ、またはコンテンツ配信ネットワーク(CDN)でTLSが終端されることが頻繁にあります。
中間プロキシが侵害されたり、送信元と受信元の間に検証されていないルーティングサービスが存在したりすると、受信リクエストのコンポーネントが検査または変更される恐れがあります:
- アトリビューションのルーティング変更:
click_idやpublisher_idなどのパラメータを書き換え、オーガニックなコンバージョンを不正なアカウントに帰属させる。 - 報酬の不正な水増し:リクエストボディ内のトランザクション番号や通貨コードを改ざんし、過大なアフィリエイト報酬を請求する。
- イベントの昇格:ファネル上部のインタラクションから高価値な購入マイルストーンへと、イベントカテゴリの識別子を書き換える。
リプレイ攻撃と重複ネットワーク配信の違い
リプレイ攻撃とは、攻撃者が正当なポストバック送信を傍受し、そのペイロードをそのまま受信側に再送する行為です。元のメッセージに含まれていたパラメータや暗号トークンは生成時に正当なものであるため、メッセージ署名のみを検証する単純な受信側は、再送されたリクエストを有効なものとして評価してしまいます。
この脅威は、通常のトランスポート層におけるリトライとは区別される必要があります。ネットワークの一時的なタイムアウトにより、HTTPの受信確認が届かなかった場合に送信側がポストバックを再送することがよくありますが、このとき受信側ですでにレコードが取り込まれている場合があります。堅牢なアーキテクチャでは、不正なリプレイと、実害のない再送とを区別できなければなりません。
クレデンシャルの窃取と静的トークンの限界
HTTPリクエストヘッダーに含まれる共有APIキーやベアラートークンのような静的クレデンシャルのみに依存する方法は、秘密が厳重に維持されているという前提のもとで呼び出し元の身元を認証するものです。
しかし、静的ベアラートークンにはリクエストボディに対する暗号学的な結びつきが一切ありません。サーバーログ、リポジトリの設定ミス、あるいはネットワーク監視ツールを通じて静的キーが漏洩した場合、そのトークンを持つ攻撃者は任意のペイロードを偽造できるようになります。静的トークンは誰が呼び出していると主張しているかを検証することはできますが、送信されたデータが改ざんされていないかどうかを証明することはできません。
暗号学的メッセージ認証と保護の範囲
HMACの数理的メカニズム(IETF RFC 2104)
IETF RFC 2104で標準化されている鍵付きハッシュメッセージ認証コード(HMAC)は、暗号学的ハッシュ関数(SHA-256など)と事前共有された秘密鍵を組み合わせて、データの整合性と真正性を検証します。
HMACアルゴリズムは、秘密鍵
ここで:
H は基となる暗号学的ハッシュ関数(SHA-256)。B はハッシュ関数のブロックサイズ(SHA-256の場合は64バイト)。K' は秘密鍵K から派生します:K がB より長い場合、H を用いて長さL (32バイト)にプレハッシュされ、ゼロパディングされてB のサイズになります。K がB より短い場合、ゼロでパディングされてB のサイズになります。\text{opad} は外部パディング文字列(0x5cがB 回繰り返される)。\text{ipad} は内部パディング文字列(0x36がB 回繰り返される)。\parallel はバイトの連結を表し、\oplus はビット単位の排他的論理和(XOR)を表します。
業界のドキュメントではこのメカニズムが「リクエスト署名」と呼ばれることがよくありますが、HMACは対称型のメッセージ認証コード(MAC)です。送信者と受信者の双方が同じ秘密鍵
メッセージ認証の範囲と境界
暗号学的検証の周りに明確な境界を設定することで、セキュリティの成果を過大評価することを防ぎます:
| 検証の境界 | 実際の運用の機能 |
|---|---|
| 有効なMACが証明するもの | 1. 対象となったメッセージ要素が、送信者によってハッシュ化されたバイト列と完全に一致していること。 2. MACを生成した当事者が、アクティブな共有秘密鍵を保持していたこと。 |
| 有効なMACが証明しないもの | 1. アプリ内購入やインストールが実際のデバイス上で実際に発生したこと。 2. 送信者が虚偽のビジネスイベントを捏造していないこと。 3. 共有秘密鍵が内部で露出または共有されていないこと。 4. リクエストが傍受され再送(リプレイ)されていないこと。 |
有効なMACは、設定された鍵の下で対象となるリクエストデータを認証しますが、報告されたコンバージョンが実際に発生したことを立証するものではありません。信頼できるビジネスレコード、認可、照合、およびイベントの冪等性は、それぞれ別個のコントロールとして維持される必要があります。
トランスポートセキュリティとアプリケーションセキュリティの比較
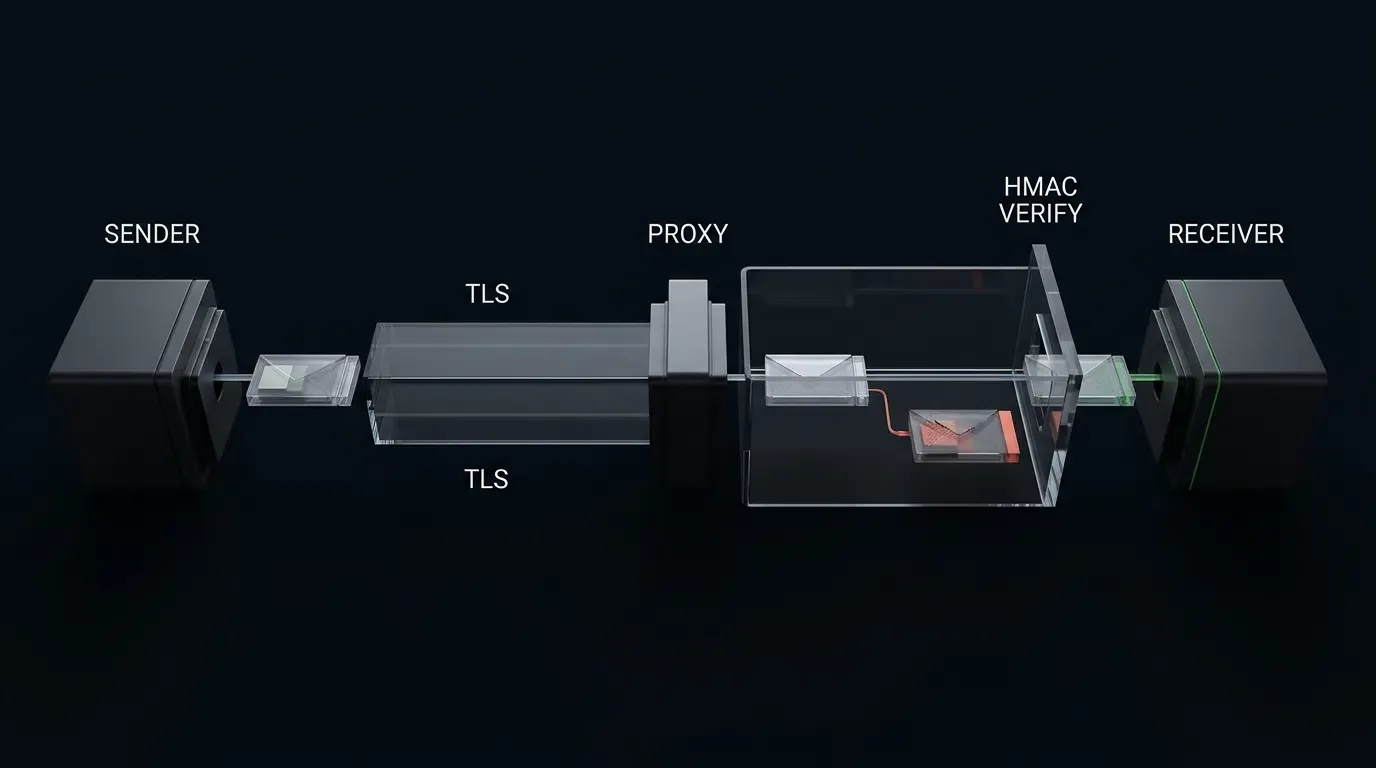
アプリケーションレイヤーのメッセージ認証は、トランスポート層セキュリティ(TLS)を置き換えるものではありません。TCPピア間で動作するTLSは、オープンインターネット上での受動的な盗聴からクレデンシャル、ヘッダー、ペイロードを保護します。これに対し、アプリケーションレイヤーのメッセージ認証は、中間リバースプロキシやエッジゲートウェイでTLSが終端された場合でも、対象フィールドに対する不正な変更をアプリケーションの実行ロジックに到達する前に検知して拒否することを可能にします。
署名済み正規化データモデルの構築
対象外(保護外)のリクエストフィールドがもたらすリスク
暗号学的MACは、ハッシュ関数に投入された特定のバイトシーケンスのみを保護します。IETF RFC 9421(HTTPメッセージ署名)で規定されているように、署名ベースから除外されたリクエストコンポーネントは、認証タグを無効化することなく転送中に変更またはインジェクションされる可能性があります。
HTTP S2Sアトリビューションポストバックにおいて、URIパス、キー識別子、またはクエリパラメータを省略すると、リクエストボディ単体に対しては有効な署名を維持したまま、パラメータの操作が可能になってしまいます:
- クエリ文字列の改ざん:HTTP GETポストバック、またはURLクエリパラメータを伴うPOSTリクエストにおいて、クエリパラメータを正規化文字列から除外すると、攻撃者がそれらのクエリパラメータを自由に改ざんできるようになります。
- パストラバーサルとエンドポイントの再ターゲット:ターゲットパスを省略すると、攻撃者はテストエンドポイント(
/v1/test/conversion)向けのペイロードを本番の課金エンドポイント(/v1/live/conversion)に転送できるようになります。 - キー識別子のすり替え:キーIDを省略すると、キーの検索やテナントの身元が安全に結び付けられていない場合、あるいはテナントのスコープ間で同じ秘密情報が不適切に共有されている場合に、攻撃者がリクエストを別の宛先にルーティングできるようになります。
説明用のS2Sリクエストスキーマの定義
検証を標準化するため、システムは明確な正規化文字列フォーマットを確立する必要があります。以下のスキーマは、専用のトランザクション識別子とオプションの金銭的トラッキングパラメータを含むJSON POSTコンバージョンペイロードの例を示しています:
{
  "$schema": "https://json-schema.org/draft/2020-12/schema",
  "title": "IllustrativeConversionPostbackPayload",
  "type": "object",
  "required": [
    "event_id",
    "event_name",
    "event_timestamp"
  ],
  "properties": {
    "event_id": {
      "type": "string",
      "minLength": 1,
      "description": "受信システムがビジネスレベルの重複排除に使用する一意のトランザクションイベント識別子。"
    },
    "click_id": {
      "type": ["string", "null"],
      "description": "広告クリックレコードに一致するステートレスなアトリビューション識別子。オーガニックイベントや集計イベントの場合はnull許容。"
    },
    "campaign_id": {
      "type": ["string", "null"],
      "description": "初期クリックの取り込み時に提供されるキャンペーン追跡識別子。"
    },
    "event_name": {
      "type": "string",
      "minLength": 1,
      "description": "標準化されたイベント識別子(例:install、purchase、registration)。"
    },
    "event_timestamp": {
      "type": "integer",
      "minimum": 0,
      "description": "ビジネスイベントが発生した日時を表す、秒単位のエポックタイムスタンプ。"
    },
    "conversion_value": {
      "type": "number",
      "description": "イベントに関連付けられた任意の金銭的収益。"
    },
    "currency": {
      "type": "string",
      "pattern": "^[A-Z]{3}$",
      "description": "3文字の通貨フォーマット文字列。アプリケーションロジックによりISO 4217に基づくセマンティック検証を強制する必要があります。"
    }
  },
  "dependentRequired": {
    "conversion_value": ["currency"]
  }
}
プロトコルの正規化
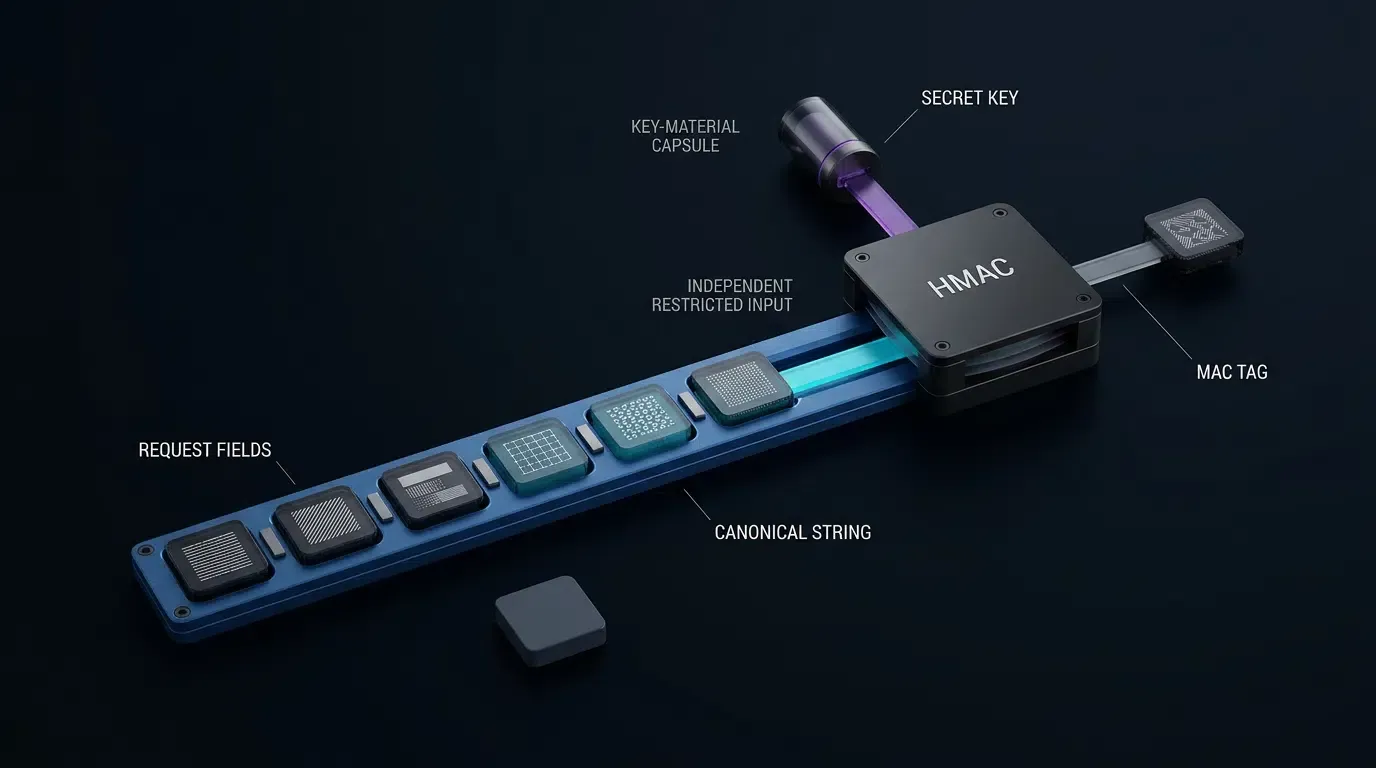
システム間でのフォーマットの差異に起因する検証失敗を防ぐため、送信側と受信側の双方が正規化され区切り文字で整理されたUTF-8文字列を組み立てる必要があります。
プロトコル境界に関する注記: 以下の構成は、正確なパスを対象とするJSON POSTリクエスト向けに、アプリケーション独自に定義した説明用のMACプロファイルです。これは正式なIETF RFC 9421 HTTPメッセージ署名のワイヤ仕様や公式のOpoInstallプロトコルではありません。インテグレーターは独自の正規化ルールを文書化し、適用する必要があります。
CanonicalString = HTTP_METHOD + "\n" +
                  REQUEST_PATH + "\n" +
                  KEY_ID + "\n" +
                  TIMESTAMP_SECONDS + "\n" +
                  NONCE + "\n" +
                  HEX_SHA256(RAW_BODY_BYTES)
このプロファイルにおける各正規化コンポーネントの組み立てルール:
HTTP_METHOD:厳密に大文字のPOSTでなければなりません。REQUEST_PATH:正確なターゲットURIパス(例:/v1/conversions/postback)。クエリ正規化の曖昧さを排除するため、このエンドポイントではURLクエリパラメータは許可されません。KEY_ID:事前共有鍵の識別子(例:key_demo_2026)。キーすり替え攻撃を防ぐために正規化文字列に直接組み込まれます。TIMESTAMP_SECONDS:エポック秒を表す10進整数としてフォーマットされたリクエスト送信タイムスタンプ。NONCE:このHTTPリクエストの送信ごとに一意となる、暗号学的にランダムな16進数文字列(CSPRNGを使用して生成された、最小32文字の小文字16進数)。RAW_BODY_BYTES:リクエストボディの正確なバイトストリーム。SHA-256ダイジェストはこのバイト列に対して直接計算されます。
多層リプレイ防御と冪等性
### リクエスト検証パイプラインにおける各ステージの責任| 処理ステージ | 防御的コントロール | 運用の責任 |
|---|---|---|
| 1. リクエストのトランスポートと構文 | メソッド、パス、およびボディサイズの制限 | リクエストが許可されたHTTPメソッドおよびパスに一致し、メモリ制限を超過していないことを検証します。 |
| 2. 鮮度の検証 | 範囲指定されたタイムスタンプウィンドウ( |
受信側の時刻から |
| 3. 身元と鍵のバインディング | 信頼されたキーレジストリの検索 | X-Key-Id を使用して、信頼されたバックエンドストアから共有秘密鍵を解決します。暗号学的評価の前に、不明なキーを拒否します。 |
| 4. メッセージ認証 | 定数時間HMAC-SHA256検証 | 正規化文字列に対してMACを計算し、compare_digest を用いて X-Signature と比較します。 |
| 5. アトミックなリプレイ保護 | スコープ付きナンスキャッシュ(SET key NX EX) |
保持期間中、認証されたテナントキーのスコープ下でキャッシュ内のナンスをアトミックに予約します。 |
| 6. ビジネスの重複排除 | トランザクションデータベースの一意制約 | テナント境界内でイベントの重複排除と報酬の更新がアトミックにコミットされる際、重複する報酬の発生を防ぎます。 |
タイムスタンプのずれに対する許容値とナンス保持の設定
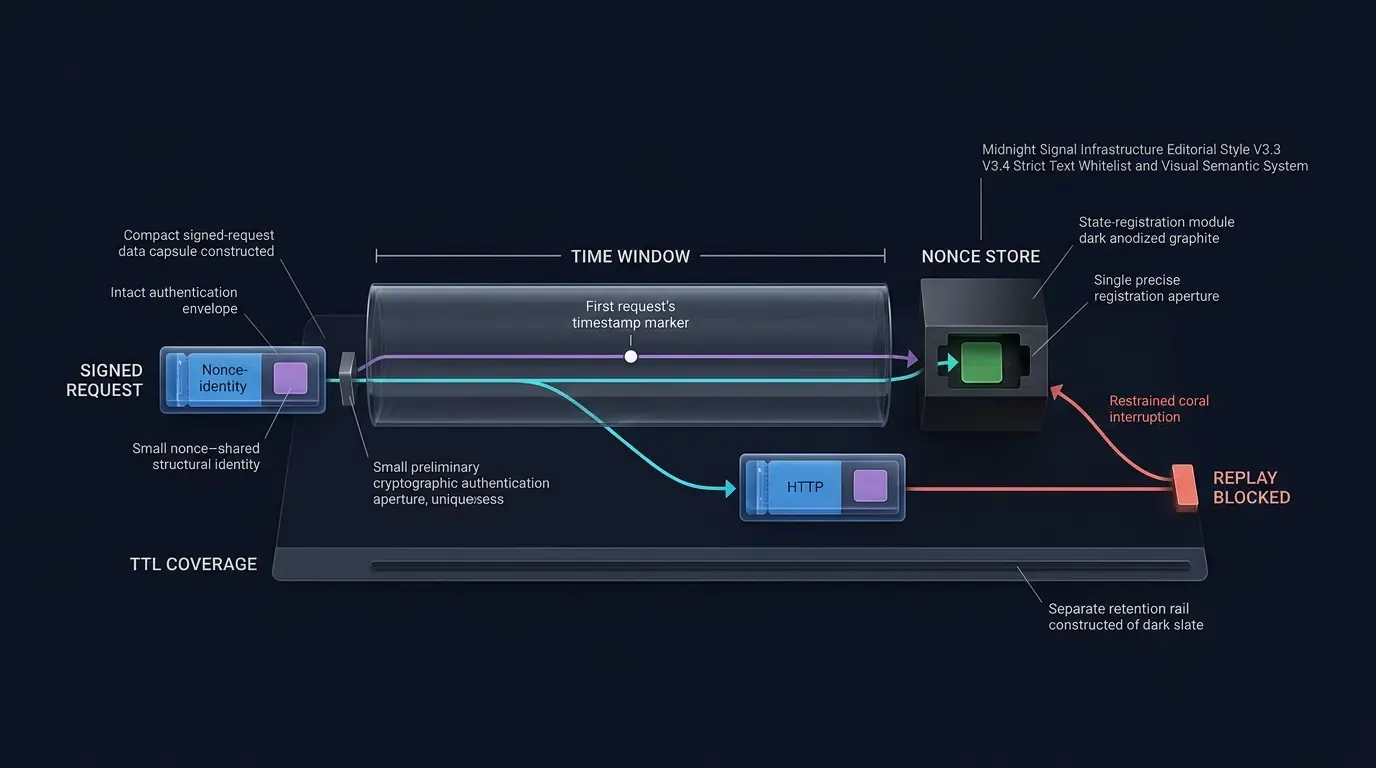
リプレイ攻撃を緩和するには、境界付けられたタイムスタンプウィンドウとアトミックなナンスキャッシュという、相互に依存する2つのチェックを連携させる必要があります。
対称的なクロックのずれの許容値
受信側の時計が
対称型ウィンドウの下でこの攻撃を防ぐため、この説明用のプロトコルでは保守的な保持設定を採用しています:
許容ウィンドウが
アトミックなナンス追跡と障害時のポリシー
ナンスのチェックとナンスの予約は、不可分の(アトミックな)操作として実行されなければなりません。個別の読み取りクエリの後に書き込みクエリを実行すると、競合状態(TOCTOU:Time-of-Check to Time-of-Use)が発生し、同時リプレイ攻撃を許す原因となります。
分散アーキテクチャでは、アトミックな予約はメモリデータストアのプリミティブ(Redisの SET key value EX ttl NX など)を使用して実装されます。テナント間での衝突やキーの混同を防ぐため、キャッシュキーは認証されたキーまたはテナント識別子でスコープ分けされる必要があります(例:s2s_nonce:{key_id}:{nonce})。
システム管理者は、分散キャッシュに接続できない場合に備えて、明示的な障害時ポリシーを定義する必要があります:
- フェイルクローズポリシー:ナンスキャッシュがオフラインの場合、HTTP 503ステータスで着信ポストバックを拒否します。これによりインフラストラクチャのパーティション時のリプレイ攻撃を防ぐことができますが、コンバージョンの取り込みが停止します。
- 監査付きフェイルオープンポリシー:警告をログに記録しつつ、署名検証済みのリクエストを一時的に通過させます。これにより取り込みの可用性は維持されますが、キャッシュが復旧するまでトランスポート層のリプレイ防御が低下することを運用者は受け入れる必要があります。
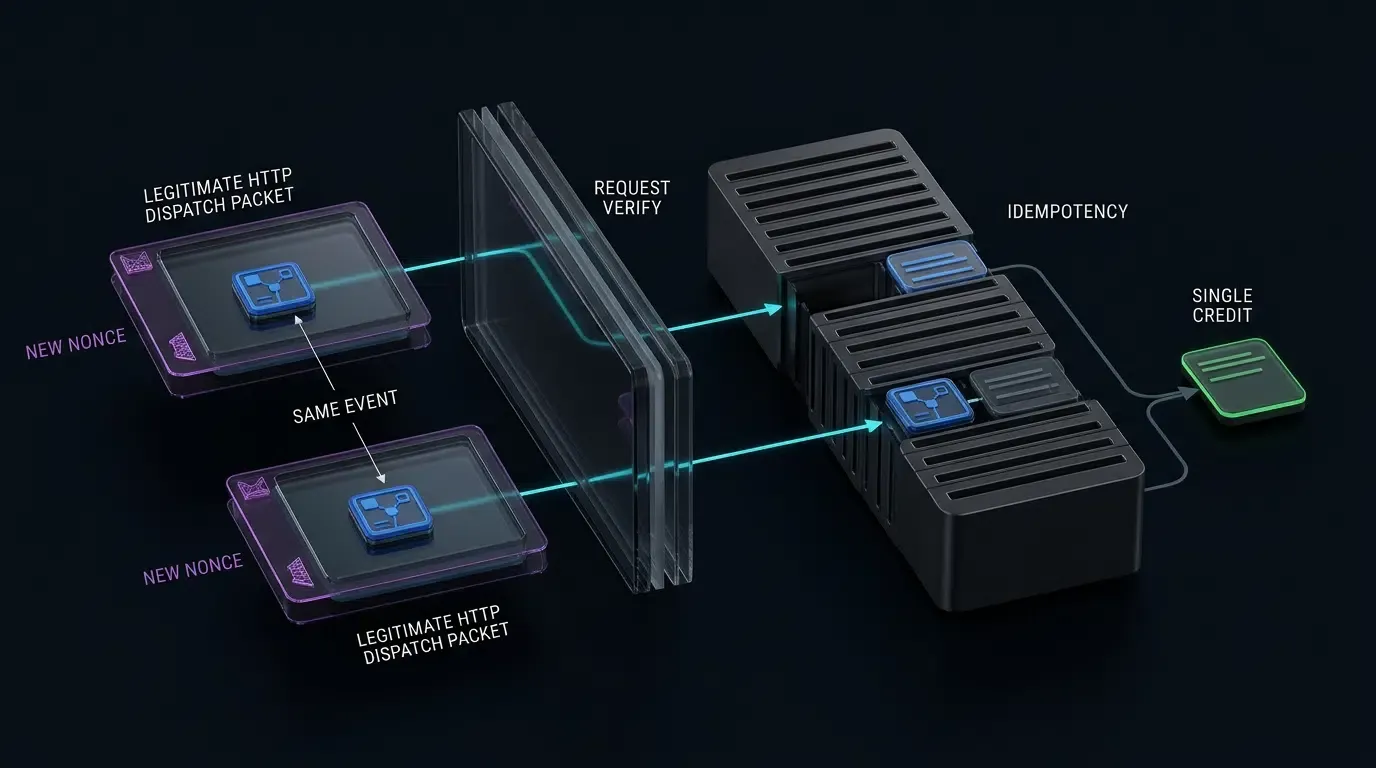
トランスポート層のリプレイとビジネスの冪等性の違い
アプリケーションセキュリティにおいては、トランスポート層のリトライ処理とビジネス層のイベント処理を切り離す必要があります:
- トランスポート層(ナンスとタイムスタンプ):単一のHTTP送信を保護します。ネットワークのタイムアウトが発生し、送信側がポストバックを再送する場合、送信側は新しいタイムスタンプと新しいナンスを生成し、更新された正規化文字列に対してHMACを再計算する必要があります。
- ビジネス層(イベントID):コンバージョンレコードを保護します。ペイロードボディには、不変の元の
event_idが保持されます。受信側のマーケティングネットワークがリクエストを取り込む際、テナントのスコープ内で一意制約(INSERT ... ON CONFLICT DO NOTHINGなど)を用いて、event_idがすでに計上済みであるかどうかを確認します。すでに処理済みの場合は、二重請求を行わずに確認応答を返します。
リファレンス実装:暗号学的ヘッダーのスキーマと検証
ワイヤレベルのヘッダーとペイロードの表現
以下の自己完結型のHTTP通信は、分離された暗号学的ヘッダーを利用した認証済みコンバージョンポストバックリクエストの例を示しています。
このリクエストでは、テスト秘密鍵 b"k_demo_secret_key_32_bytes_len!"、X-Key-Id の key_demo_2026、タイムスタンプ 1794815760(2026-11-16T07:56:00Z に対応)、およびナンス 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2 を使用しています。
生のUTF-8ボディバイト(コンパクトなJSON、正確に207バイト)は以下の通りです:
{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
SHA-256(raw_body_bytes) を計算すると、以下が得られます:
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
正規化文字列の組み立て:
POST
/v1/conversions/postback
key_demo_2026
1794815760
4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
eda92f236690851c47e5662feb02a6d3aa144e6d7061bf41c4b41a4f43a0a9ba
HMAC-SHA256(key, canonical_string) を計算すると、以下の正確な16進数署名が得られます:
a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc
ワイヤ送信と即座の確認応答:
POST /v1/conversions/postback HTTP/1.1
Host: api.adnetwork-receiver.example.com
Content-Type: application/json
X-Key-Id: key_demo_2026
X-Signature-Version: v1
X-Timestamp: 1794815760
X-Nonce: 4e9a2c1b74e64f8e9b2a1c74e6f8a9b2
X-Signature: a0c399934b8bde268d5deedb879b2f06ff8d9df0b51dd5957fd1014a8e1429fc

{"event_id":"evt_9876543210_abc","click_id":"click_123456789_xyz","campaign_id":"cmp_spring_acquisition","event_name":"in_app_purchase","event_timestamp":1794815758,"conversion_value":49.99,"currency":"USD"}
HTTP/1.1 200 OK
Content-Type: application/json
Date: Mon, 16 Nov 2026 07:56:01 GMT

{
  "status": "acknowledged",
  "event_id": "evt_9876543210_abc"
}
Pythonによる防御的検証ロジック
以下の実装は、認証レイヤーのリファレンスコンポーネントを示しています。不正なクエリ文字列が拒否されるよう、パスやクエリの要素を保持した状態で、request_target が生のHTTPリクエストラインから直接抽出されなければならない点に注意してください。トランザクションがコミットされる前に、Content-Type の検証、テナントの認可、スキーマのデシリアライズなどのアプリケーションレイヤーの懸念事項が下流のミドルウェアによって評価される必要があります:
import hmac
import hashlib
import time
import re
from typing import Optional, Dict

# 設定定数
ALLOWED_SIGNATURE_VERSIONS = {"v1"}
HEX_64_PATTERN = re.compile(r"^[0-9a-f]{64}$")
TIMESTAMP_PATTERN = re.compile(r"^\d{1,10}$")
HEX_NONCE_PATTERN = re.compile(r"^[0-9a-f]{32,64}$")

DRIFT_WINDOW_SECONDS = 300
SKEW_MARGIN_SECONDS = 60
NONCE_TTL_SECONDS = (DRIFT_WINDOW_SECONDS * 2) + SKEW_MARGIN_SECONDS
MAX_BODY_SIZE_BYTES = 1024 * 64  # 64 KB limit
EXPECTED_REQUEST_PATH = "/v1/conversions/postback"

# モックの信頼されたキーレジストリ(本番環境ではVault / KMSから安全に読み込むこと)
TRUSTED_KEY_REGISTRY: Dict[str, bytes] = {
    "key_demo_2026": b"k_demo_secret_key_32_bytes_len!"
}

class VerificationResult:
    def __init__(self, valid: bool, status_code: int, error_code: str):
        self.valid = valid
        self.status_code = status_code
        self.error_code = error_code

def verify_s2s_postback_authentication(
    headers: dict,
    http_method: str,
    request_target: str,
    raw_body_bytes: bytes,
    redis_client
) -> VerificationResult:
    """
    S2Sポストバックリクエスト向けのリファレンス認証レイヤー検証ツール。
    厳格なメソッド/パスのルールを適用し、ヘッダーを検証し、鮮度を確認し、
    HMAC-SHA256を検証し、Redis内でスコープ付きナンスをアトミックに予約します。
    """
    # 1. ペイロードサイズのガード
    if len(raw_body_bytes) > MAX_BODY_SIZE_BYTES:
        return VerificationResult(False, 413, "PAYLOAD_TOO_LARGE")

    # 2. 厳格なメソッドおよびターゲットパスの適用(クエリ文字列は許可されない)
    if http_method.upper().strip() != "POST":
        return VerificationResult(False, 405, "METHOD_NOT_ALLOWED")

    normalized_target = request_target.strip()
    if normalized_target != EXPECTED_REQUEST_PATH:
        return VerificationResult(False, 404, "INVALID_REQUEST_PATH")

    # 3. ヘッダーの抽出と構文検証
    sig_version = headers.get("X-Signature-Version", "")
    if sig_version not in ALLOWED_SIGNATURE_VERSIONS:
        return VerificationResult(False, 400, "UNSUPPORTED_SIGNATURE_VERSION")

    key_id = headers.get("X-Key-Id", "").strip()
    if not key_id or len(key_id) > 64 or not key_id.isascii():
        return VerificationResult(False, 400, "INVALID_KEY_ID_FORMAT")

    # 4. 認証済みレジストリから信頼された秘密鍵を解決
    secret_key = TRUSTED_KEY_REGISTRY.get(key_id)
    if not secret_key:
        return VerificationResult(False, 401, "UNKNOWN_OR_INACTIVE_KEY")

    received_sig = headers.get("X-Signature", "").strip().lower()
    if not received_sig.isascii() or not HEX_64_PATTERN.match(received_sig):
        return VerificationResult(False, 400, "MALFORMED_SIGNATURE_HEADER")

    timestamp_str = headers.get("X-Timestamp", "").strip()
    if not timestamp_str.isascii() or not TIMESTAMP_PATTERN.match(timestamp_str):
        return VerificationResult(False, 400, "MALFORMED_TIMESTAMP_HEADER")

    nonce = headers.get("X-Nonce", "").strip().lower()
    if not nonce.isascii() or not HEX_NONCE_PATTERN.match(nonce):
        return VerificationResult(False, 400, "INVALID_NONCE_FORMAT")

    # 5. 時間のずれに関する鮮度チェック
    req_timestamp = int(timestamp_str)
    current_time = int(time.time())
    if abs(current_time - req_timestamp) > DRIFT_WINDOW_SECONDS:
        return VerificationResult(False, 401, "EXPIRED_OR_PREDATED_TIMESTAMP")

    # 6. 正規化文字列の構築(メソッド、パス、キーID、タイムスタンプ、ナンス、ボディを明示的にバインド)
    body_digest = hashlib.sha256(raw_body_bytes).hexdigest()
    canonical_string = (
        f"POST\n"
        f"{EXPECTED_REQUEST_PATH}\n"
        f"{key_id}\n"
        f"{timestamp_str}\n"
        f"{nonce}\n"
        f"{body_digest}"
    )

    # 7. 暗号学的MACの計算(RFC 2104 / SHA-256)
    computed_mac = hmac.new(
        secret_key,
        canonical_string.encode("utf-8"),
        hashlib.sha256
    ).hexdigest()

    # タイミング攻撃を緩和するための定数時間比較
    if not hmac.compare_digest(received_sig, computed_mac):
        return VerificationResult(False, 401, "SIGNATURE_VERIFICATION_FAILED")

    # 8. スコープ付きアトミックナンス登録(キーIDにバインド;署名チェックの「後」に実行)
    scoped_nonce_key = f"s2s_nonce:{key_id}:{nonce}"
    try:
        is_unique = redis_client.set(
            scoped_nonce_key,
            "1",
            ex=NONCE_TTL_SECONDS,
            nx=True
        )
        if not is_unique:
            return VerificationResult(False, 401, "REPLAYED_TRANSACTION_NONCE")
    except Exception:
        # フェイルクローズポリシー:ナンスストレージが利用できない場合はリクエストを拒否
        return VerificationResult(False, 503, "NONCE_STORAGE_UNAVAILABLE")

    return VerificationResult(True, 200, "SUCCESS")
セキュリティ検証失敗時のHTTPステータスコードのセマンティクス
HTTPステータスレスポンスを標準化することで、プロトコル標準に準拠しながら診断監査が可能になります:
400 Bad Request:リクエスト送信における構文的または構造的な不備を示します。必須のセキュリティヘッダーが欠落している場合、文字列エンコーディングがASCIIルールに違反している場合、または16進数値がフォーマットパターンに違反している場合に返されます。401 Unauthorized:認証または暗号学的失敗を示します。キーIDが認識されない場合、HMAC計算が着信署名と一致しない場合、タイムスタンプがずれの許容範囲に違反している場合、またはナンスが重複として識別された場合に返されます。401レスポンスを生成する際、HTTPアダプター層はIETF RFC 9110に準拠した適切なWWW-Authenticateチャレンジヘッダーを含める必要があります。403 Forbidden:鍵のもとで暗号署名とタイムスタンプの検証には成功したものの、認証されたテナントがボディ内で指定された特定のキャンペーンまたはパブリッシャーのリソースに対する権限を欠いていることを示します。405 Method Not Allowed:サポートされていないHTTP動詞(署名付きPOSTリクエスト専用に設定されたエンドポイントに対するGETやPUTなど)を使用してリクエストが行われた場合に返されます。HTTPアダプター層は、レスポンスにAllow: POSTヘッダーを含める必要があります。413 Payload Too Large:リクエストボディが設定された最大バイト制限(64 KBなど)を超過している場合に返されます。422 Unprocessable Content:暗号学的ヘッダーの検証には成功したものの、JSONペイロードボディがセマンティックルールに違反している場合(例:イベント収益値が渡されているにもかかわらず、必須のISO通貨コードが欠落している場合)に返されます。
S2Sセキュリティコントロールの比較評価
適切なセキュリティメカニズムを選択するには、特定の運用境界に対して防御レイヤーを評価する必要があります:
| コントロール | TLS接続セキュリティ | アプリケーションペイロードの整合性 | アプリケーションリクエストのリプレイ防御 | ビジネスイベントの重複排除 |
|---|---|---|---|---|
| HTTPS経由の静的ベアラートークン | 直接のピア間でのTLSにより提供 | なし。中間プロキシ間でペイロードは保護されない | なし。ベアラートークンは有効期間内であればリプレイ可能 | 個別のデータベース一意制約が必要 |
| IPホワイトリスト | なし。ネットワークルーティング制御のみ | なし。アプリケーションレイヤーでパケットは未認証 | なし。承認されたIPからリクエストのリプレイが可能 | 個別のデータベース一意制約が必要 |
| アプリケーションHMAC-SHA256 | なし。アプリケーションレイヤーで動作 | 鍵のもとで対象となる正規化要素を認証する | 外部のタイムスタンプおよびナンスメカニズムに依存 | 個別のデータベース一意制約が必要 |
| 相互TLS(mTLS) | 暗号学的ピアおよびトランスポート認証 | トンネルレベル。アプリケーションレベルのリプレイからは保護されない | なし。アプリケーションレイヤーでリクエストのリプレイが可能 | 個別のデータベース一意制約が必要 |
| 階層型アーキテクチャ(mTLS + HMAC + ナンス + DB一意キー) | ネットワーク全体にわたる暗号学的ピア認証 | 中間者を跨いだエンドツーエンドのペイロード整合性 | タイムスタンプの範囲とアトミックなナンスキャッシュによって適用される | トランザクションデータベースの制約によって適用される |
よくある質問(FAQ)
S2Sセキュリティにおいて、APIキーとHMAC署名の違いは何ですか?
受信システムは、ポストバック検証時の正当なクロックのずれをどのように処理しますか?
アトリビューションAPIの単体のセキュリティコントロールとして、IPホワイトリストが不十分なのはなぜですか?
まとめと判断フレームワーク
サーバー間APIにおけるアトリビューションペイロードの改ざんを防ぐには、静的クレデンシャルや認証のないウェブフックの枠組みを超える必要があります。正規化文字列の生成、HMAC-SHA256ハッシュ、範囲指定されたタイムスタンプチェック、およびアトミックなナンス予約を組み合わせたアプリケーションレイヤーの暗号学的アーキテクチャを実装することで、測定システムは検証可能なデータの整合性を確立し、リプレイ攻撃を緩和することができます。
暗号学的検証により、着信したコンバージョンデータが、事前共有秘密鍵を保持する送信者によって作成された正確なペイロードと一致することが確認されます。しかし、メッセージ認証は、現実世界のコンバージョンの正当性を基礎から検証するものではありません。エンタープライズ向けのアトリビューションアーキテクチャでは、レジリエントなアトリビューションシステムを維持するために、リクエストの署名と、ビジネスレベルの冪等性、コンバージョン値の監査、およびサーバー側の照合を組み合わせる必要があります。
キャンペーン追跡の統合設定やAPI仕様のレビューを行うチームは、OpoInstallドキュメントセンターを参照したり、OpoInstall開発者コンソールでアプリケーション識別子を管理したり、アーキテクチャのガイダンスとして幅広いモバイルアトリビューション実装リファレンスを確認したりすることができます。
関連資料
-
コンセプト:API定義、HMAC-SHA256、リプレイ攻撃対策、暗号学的ナンス、正規化リクエスト、ビジネスの冪等性
-
テクノロジー:RESTfulウェブサービス、TLS経由のHTTPS、鍵付きハッシュメッセージ認証、分散インメモリキャッシュ
-
標準:IETF RFC 2104 HMAC標準、IETF RFC 9110 HTTPセマンティクス、IETF RFC 9421 HTTPメッセージ署名、JSON Schema Draft 2020-12
-
API:MetaコンバージョンAPI認証、Google広告オフラインコンバージョンセキュリティプロトコル、Webhook HMAC検証インターフェイス
-
公式ドキュメントとリファレンス:
Share this article