S2Sポストバックにおけるトラッキングパラメータの改ざんをどのように防ぐか? S2Sポストバック内のトラッキングパラメータを保護するには、リクエストペイロードのカノニカル化(正規化)、安全なサーバーキーを用いたHMAC-SHA256メッセージ認証コードの生成、そして厳格なタイムスタンプ検証とアトミックなNonce(ノンス)重複排除の実施が必要です。
サーバー間(S2S)ポストバックにおけるトラッキングパラメータの改ざんは、悪意のある攻撃者がプレーンテキストのクエリ値を変更したり、傍受したイベントペイロードを伝送パイプライン経由で再送したりすることで発生します。これにより、不正なコミッションの請求やコンバージョン価値の水増しが行われます。カノニカルなペイロードのシリアル化、リクエストNonceのバインド、および鍵付きハッシュメッセージ認証コード(HMAC-SHA256)の生成を実装することで、開発チームはコンバージョン追跡パラメータがサーバー間で改ざんされず、かつ検証可能であることを保証できます。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| トラッキングパラメータ | チャネル、キャンペーン、コンバージョンコンテキストを定義するテレメトリのキーと値のペア。 | S2Sポストバック | 技術的 / 情報的 |
| HMAC | 共有キーを使用してメッセージ認証コードを計算する暗号学的手法。 | メッセージの完全性 | セキュリティ / 情報的 |
| 広告不正(アドフラウド) | マーケティング予算を搾取するための、アトリビューションパイプラインへの意図的な攻撃。 | パラメータ改ざん | 情報的 / 商業的 |
S2Sポストバックにおける署名なしトラッキングパラメータの脆弱性
サーバー間アトリビューションの仕組み:Webhookパイプラインによるコンバージョン信号の伝送
現代のモバイルパフォーマンスマーケティングは、アトリビューションされたコンバージョンのマイルストーンを通知するために、サーバー間(S2S)Webhookに大きく依存しています。標準的なポストバックアーキテクチャでは、モバイルアトリビューションプラットフォームまたはMMP(モバイル計測パートナー)が、クライアントアプリケーションからインストールやアプリ内イベントの信号を取り込みます。アトリビューションロジックによってメディアソースが特定されると、アトリビューションサーバーは広告主のバックエンド、アドネットワークエンドポイント、またはアフィリエイト追跡ゲートウェイに対して、自動化されたHTTP POSTまたはGETリクエストを送信します。
これらのS2Sポストバックは、JSONボディまたはURLクエリパラメータとして構成されたコンテキスト情報(トラッキングパラメータ)を運搬します。典型的なペイロードには、トランザクション識別子、キャンペーン識別子、パブリッシャーパートナーコード、デバイス属性、および金銭的なイベント値が含まれます。これらのサーバーサイド通知は、CPA(アクション単価)ベースの支払い、アフィリエイトへの課金、収益照合といった金銭的取引を伴うため、そのテレメトリは改ざんのターゲットとなりやすい高価値データです。
プレーンテキストによるキー・値ペアのリスク:傍受、改変、およびプロキシによる不正利用
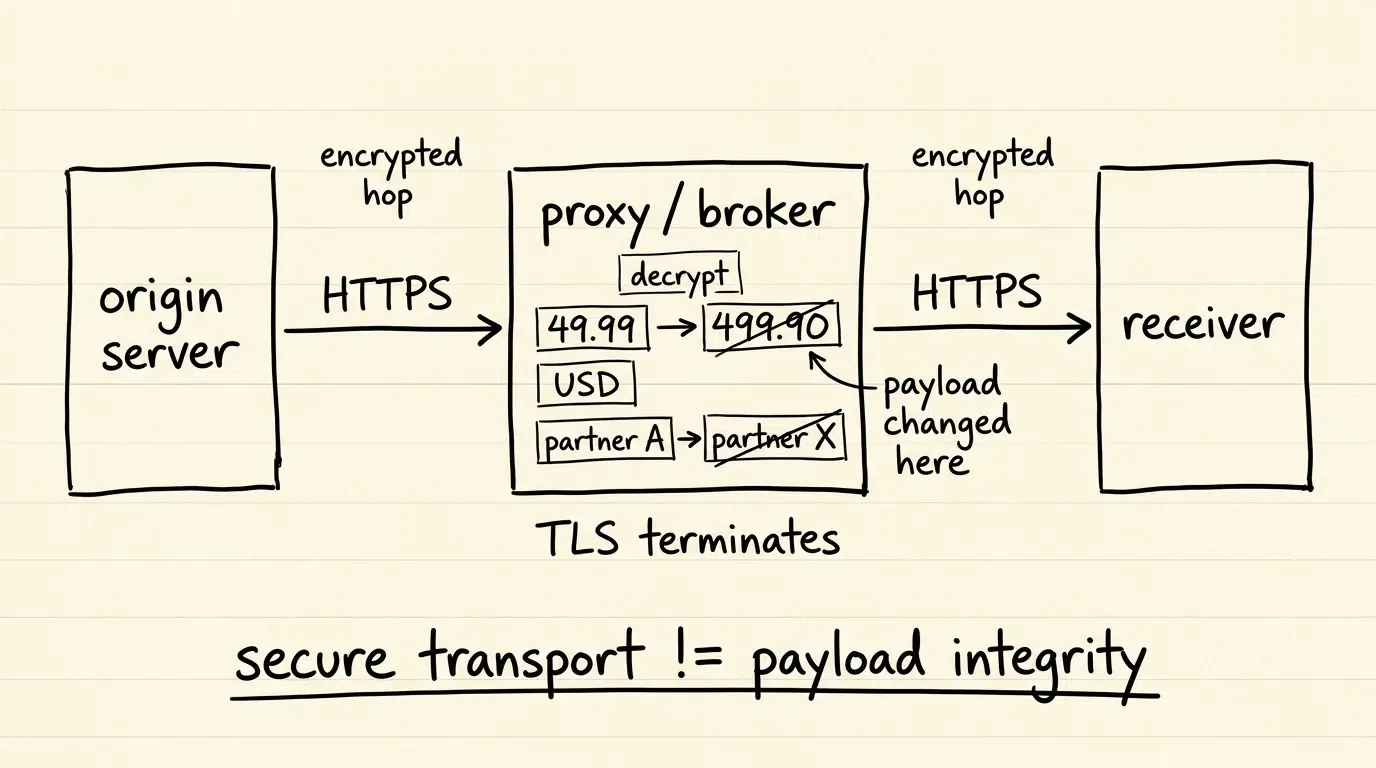
アプリケーション層での暗号学的認証を行わずにトラッキングパラメータを送信すると、データパイプラインが操作されるリスクにさらされます。TLS/HTTPSは認証された転送接続エンドポイント間での通信を保護しますが、これはネットワーク接続ごとに逐次的に処理されるものです。通常、経路上での盗聴者が正しく認証されたTLSトラフィックを改ざんすることは困難です。しかし、多層的な広告アーキテクチャでは、Webhookがリバースプロキシ、CDN、ロードバランサー、サードパーティのルーティングブローカーといった中間ノードを通過することが多く、これらがTLS接続を終端した上で、最終受信先に向けて新たにアウトバウンド接続を確立します。
TLSを終端する中間システムが侵害されたり、誤設定されていたり、信頼できない事業者が運営していたりする場合、次の宛先に転送される前にプレーンテキストのペイロードがメモリ上で改ざんされる可能性があります。例えば、中間システムが支払い通貨パラメータを変更したり、コンバージョン金額を水増ししたり、アフィリエイト識別タグを書き換えたりすることで、ネットワーク転送自体は暗号化されたまま収益を不正に流用することが可能です。
静的なAPIトークンによるパラメータ保護が機能しない理由
基本的なWebhook統合における広範な脆弱性として、HTTPヘッダー(例:Authorization: Bearer <TOKEN>)やクエリ文字列に直接埋め込まれた静的な共有APIキーに依存していることが挙げられます。静的なトークンは送信者が共有資格情報を保持していることを確認できますが、ペイロードの内容と暗号学的に結びついているわけではありません。
もし中間システムが静的APIトークンを含むWebhookを傍受すれば、そのトークンを使用して、まったく異なる改ざんされたパラメータを正当なものとして再送することが可能です。受信サーバーは静的トークンをチェックしてデータベース内の存在を確認するだけで、改ざんされたパラメータを受け入れてしまいます。トラッキングパラメータを効果的に保護するには、認証資格情報を送信データの正確なバイトシーケンスと直接結びつけるメカニズムが必要です。
パラメータ改ざんがコンバージョン価値とパートナーアトリビューションを歪める仕組み
ターゲットとなるパラメータの悪用ベクトル:イベント価値、通貨、パートナー識別子の改ざん
攻撃者は、検知を回避しつつ金銭的利益を最大化するために、コンバージョンペイロード内の特定のトラッキングパラメータを標的にします:
- 金銭的イベント値:パーセンテージベースのCPAやレベニューシェアキャンペーンにおいて、悪意のある中間者が報告された取引金額を書き換えます。本来49.99ドルの購入を499.90ドルに書き換えることで、本来の取引よりも一桁多い不正なコミッションを発生させます。
- 通貨識別子:数値を変えずに通貨パラメータを価値の低い単位から高い単位(例:日本円から米ドルへの変更など)に書き換えることで、基本的なフォーマット検証フィルタを回避しながら報酬を倍増させます。
- パブリッシャーおよびパートナーのルーティングタグ:アフィリエイトネットワーク内で活動する不正アクターが、パートナー識別パラメータを入れ替えることで、正当なメディアソースのアトリビューションを自分たちが管理するアフィリエイトアカウントへ流用します。
- クリック識別子:下流のアトリビューショントークンを改ざんすることで、コンバージョンを事前に生成された投機的なクリックイベントに関連付け、サーバーサイドのコンバージョン記録上でアトリビューションを奪い取ります。
トランザクション識別子の入れ替えによるアトリビューション乗っ取り
トランザクション識別子は、コンバージョン追跡における重複排除のアンカーとなります。コンバージョンWebhookに暗号学的なペイロードの完全性が欠如している場合、悪意のある攻撃者はトランザクションIDの入れ替えを行うことができます。
本来のトランザクション識別子を、別のチャネルからの保留中のセッションや不完全なセッションの識別子に置き換えることで、受信側のゲートウェイに別のキャンペーンに対する成果を誤認させます。タイミング調整と組み合わせることで、過去のタッチポイントの順序を書き換え、パフォーマンスの低いチャネルが、オーガニック検索や有料検索キャンペーンからのアトリビューションを盗むことが可能になります。
商業的影響:コミッションの過払いと財務レポートの汚染
パラメータ改ざんの直接的な結果として、ビジネスの重要指標が損なわれ、マーケティング予算が浪費されます:
- 直接的な資本の損失:改ざんされたコンバージョン値に基づき、広告主が過大または完全に架空のアフィリエイトコミッションや代理店手数料を支払うことになります。
- ROASおよびCAC計算の不正確さ:コンバージョン価値が人為的に膨らまされたり、誤ったチャネルに帰属されたりすることで、広告費用対効果(ROAS)や顧客獲得単価(CAC)の指標が信頼できなくなり、グロースチームが予算を不正なチャネルに誤配分する結果を招きます。
- 会計上の不一致:金融決済ゲートウェイとマーケティングレポートダッシュボードの間で照合ミスが発生し、メディアバイヤーとパブリッシャーの間で管理上のオーバーヘッドや契約上のトラブルが生じます。
意図的な不正改ざんと偶然のエンコードエラーの区別
技術チームは、意図的なパラメータ改ざんと偶発的な送信エラーを区別しなければなりません。中間的なWebサーバーやプロキシは、URLデコードの誤設定や文字セットの変換(例:UTF-8からISO-8859-1への変換)、またはJSONキーの順序変更によって、意図せずペイロードを変更することがよくあります。
偶発的なエンコードエラーは通常、異常な文字列、エスケープ文字の破損(例:%20が+に変換される)、またはパラメータの欠落として現れ、最終的にはペイロードの解析失敗につながります。対照的に、意図的なパラメータ改ざんは、ビジネスロジック値を変更しながらも有効な構文とスキーマを維持します。暗号学的認証を行えば、データストリームが送信側の出力から逸脱したリクエストはすべて拒否されるため、これら双方の問題を解決できます。
カノニカルペイロード構築とHMAC署名の技術フレームワーク
多様なバックエンドスタック間における決定論的なカノニカル化の必要性
メッセージの完全性を暗号学的に検証するには、送信サーバー(例:アトリビューションプラットフォーム)と受信サーバー(例:広告主側のバックエンド)の両方が、同じ入力データから同一の暗号学的ハッシュを生成する必要があります。しかし、同一のデータセットでも、プログラミング言語やWebサーバーによって異なる文字列としてシリアル化されることがあります。
例えば、JSONキーの順序は本質的に非決定論的であり、Python、Go、Java、Node.jsではオブジェクトキーの順序が異なります。同様に、HTTPクエリパラメータも任意の順序で配置可能です。正当なリクエストに対する署名検証エラーを避けるために、エンジニアリングチームは、リクエストデータをハッシュ化前に同一のバイトストリームへ変換するための決定論的なカノニカル化仕様を定義しなければなりません。
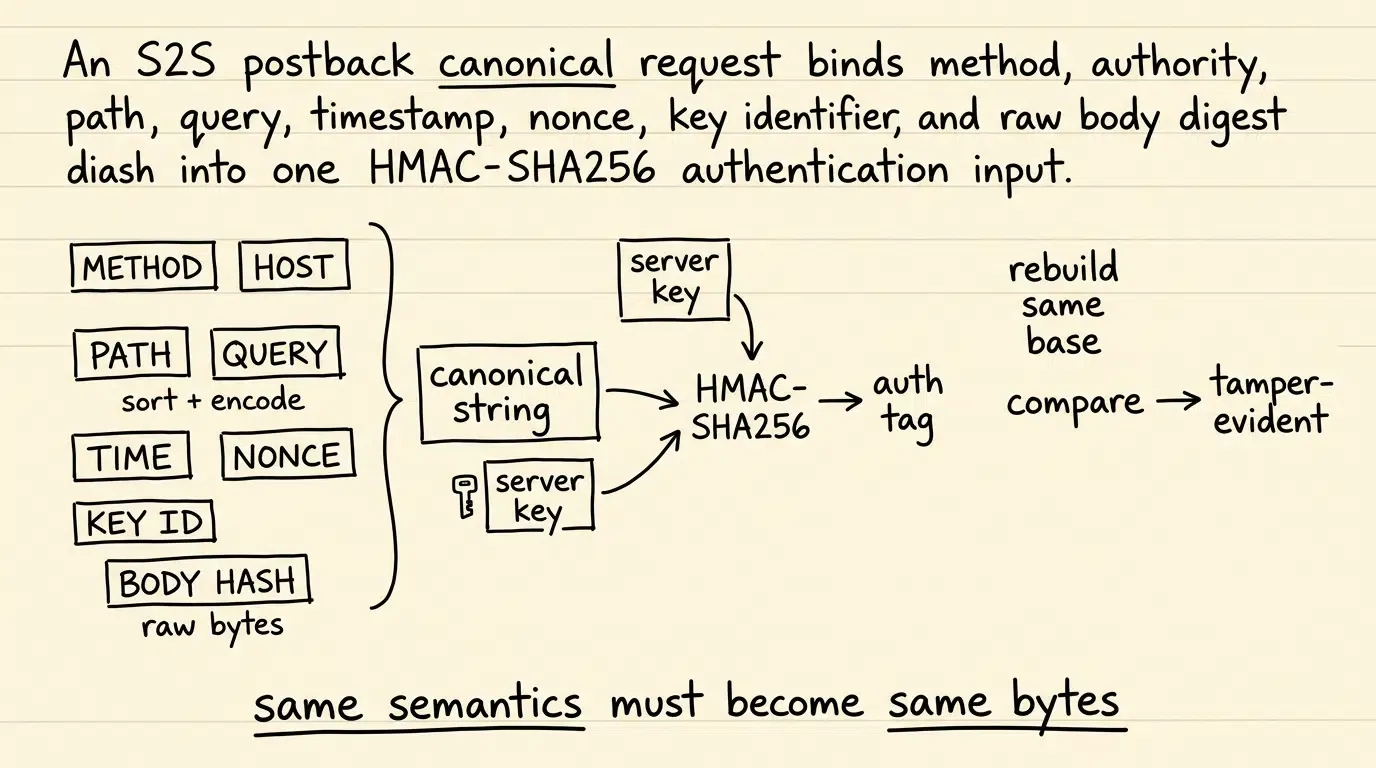
シリアル化のステップ:パラメータのアルファベット順並べ替え、URIエンコーディング、デリミタ制御
HTTPクエリパラメータとリクエストボディの両方を確実に保護するため、決定論的な署名の基盤を構築する必要があります。
RFC 9530のコンテンツダイジェストや、RFC 9421のHTTPメッセージ署名の原則に着想を得たこのリファレンスプロファイルでは、複雑なJSONシリアル化に依存せず、生のHTTPボディバイトを直接ハッシュ化します:
HTTPリクエストにボディが含まれない場合(標準的なGETポストバックなど)、BodyDigestは空のバイト文字列(SHA-256(""))に対して計算されます。
URLクエリパラメータを含むリクエストの場合、パラメータはカノニカルなクエリ文字列(CanonicalQuery)へと正規化する必要があります:
- 意味的なパラメータ抽出:カノニカル化は、定義されたパーセントデコードを一度適用した後の、解析された意味的なキー・値ペアに対して動作します。再帰的に値をデコードしないでください。文字としての
+はスペースではなく、プラス記号として扱います(+からスペースへのフォームURLエンコードデコードは適用してはなりません)。 - 文字エンコーディングの定義:すべてのパラメータのキーと値は、厳密にUTF-8バイトシーケンスとして扱います。
- 厳格なパーセントエンコーディング(RFC 3986):すべてのキーと値にRFC 3986に基づくパーセントエンコーディングを適用します。再エンコードの際、RFC 3986で定義された非予約文字(
ALPHA / DIGIT / "-" / "." / "_" / "~")のみをエスケープしないままにします。スペースは%20としてエンコードし(+は不可)、16進数のエスケープ文字は大文字を使用します(例:%2A)。 - 辞書式バイト順並べ替え:すべてのエンコードされたパラメータペアを、エンコードされたキーのバイト順に基づき、昇順(アルファベット順)に並べ替えます。キーが同一の場合は、エンコードされた値のバイト順で並べ替えます。
- 決定論的な結合:各キーと値を等号(
=)で連結し、隣接するペアをアンパサンド(&)で結合します。クエリパラメータが存在しない場合、CanonicalQueryは空文字列("")と評価されます。
HMAC-SHA256認証タグの計算:秘密鍵のガバナンスと安全な転送ヘッダー
各コンポーネントが正規化されたら、送信側は完全なカノニカル署名ベースを構築します。パラメータの欠落、オーソリティの混同、およびサービス間でのリプレイ攻撃を防ぐため、署名ベースにはHTTPメソッド、ターゲットオーソリティ(ホスト)、正規化されたパス、カノニカルクエリ文字列、リクエストタイムスタンプ、リクエストNonce、キー識別子、およびボディダイジェストを、改行デリミタ(\n)で区切った形で統合します:
クロスプラットフォームでの相互運用性を確保するため:
- オーソリティの正規化:登録されたホスト名を小文字化し、統一されたポートポリシー(例:標準のHTTPSポート443は省略するが、それ以外のポートは保持するなど)を適用します。署名者と検証者は同一のルールを適用する必要があります。
- パスの正規化:リクエストパスは、合意されたゲートウェイ層で露出される正規化されたターゲットパスと定義し、RFC 3986のドットセグメント正規化を適用し、署名後のパス書き換えを禁止します。PATH内のパーセントエンコードされた非予約オクテットは、署名者と検証者の両方で同一の正規化ポリシーに従う必要があります。
送信サーバーは、RFC 2104で定義されたSHA-256と共有秘密鍵(
このリファレンスプロファイルでは、32バイトの認証タグを64文字の小文字16進文字列としてエンコードし、カスタムヘッダーで送信します:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
コンテンツ解釈の混乱や表現に関するメタデータの改ざん(RFC 9530で警告されている内容)を防ぐため、受信エンドポイントはContent-Typeを厳密にapplication/jsonにピン留めします。他のメディアタイプを指定したリクエストは、カノニカル評価の前にゲートウェイで拒否されます。さらに、アプリケーション層でのHMAC認証はトランスポート暗号化を補完するものであり、置換するものではありません。S2Sポストバックは、ペイロードの機密性を確保するために、引き続き認証済みのHTTPS経由で送信される必要があります。
アルゴリズムの格下げや置換の脆弱性(RFC 9421で警告されている内容)を防ぐため、受信ゲートウェイはサーバー側で期待される暗号アルゴリズム(HMAC-SHA256)をピン留めし、未認証のアルゴリズムヘッダーを動的に解析しません。秘密鍵は少なくとも128ビットのエントロピーで暗号学的に生成され(標準プロファイルには256ビットキーを使用)、セキュアなバックエンドの鍵管理サービス(KMS)に格納されるべきです。未知のキー識別子が渡された場合は、境界のあるローカルキャッシュ照合を通じて失敗させ、汎用的な認証失敗パスを返す必要があります。無制限の外部ルックアップをトリガーしてはなりません。
S2Sパラメータの取り込み、署名検証、および状態コミットメントパイプラインの可視化
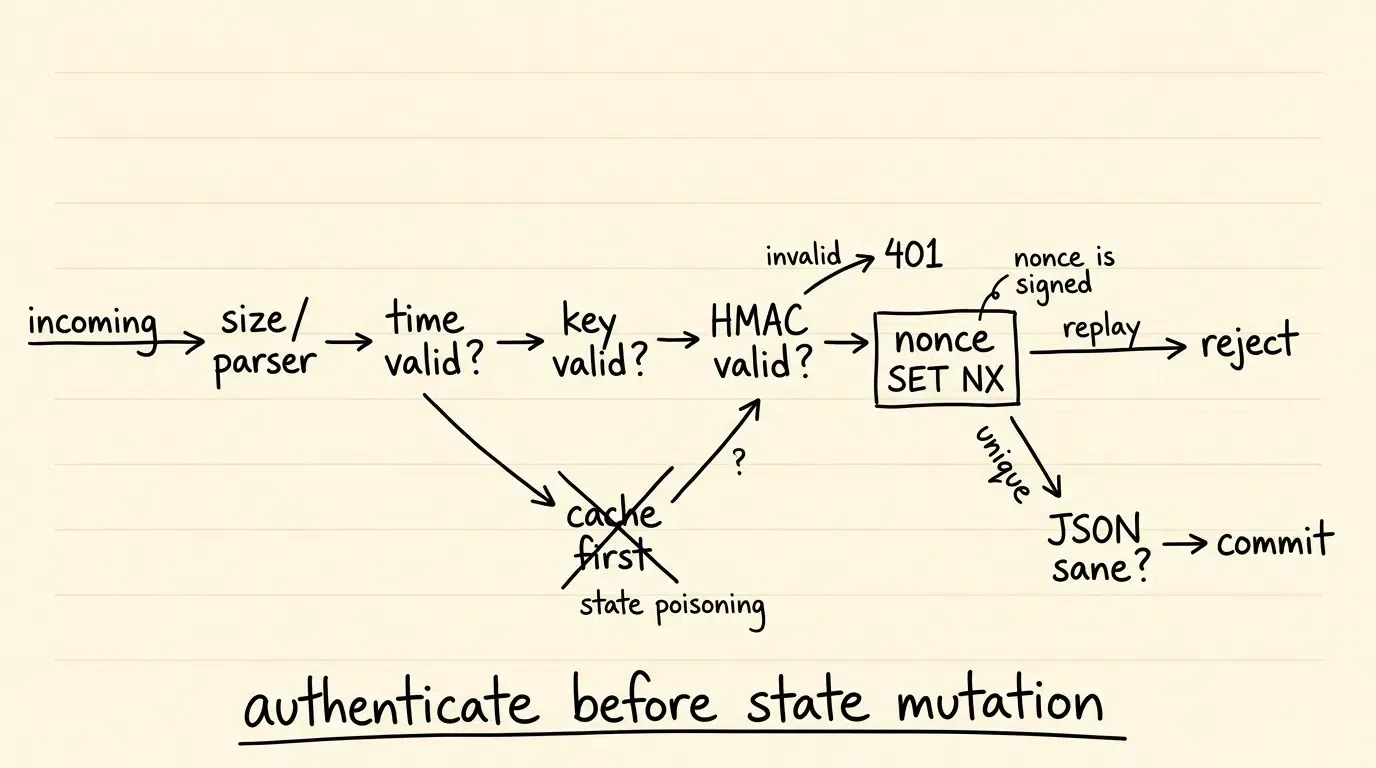
以下のシーケンス図は、アトリビューションプラットフォームから広告主側のゲートウェイに至るまでのエンドツーエンドの検証フローを示しています:
[送信サーバー (MMP / パートナー)]                 [取り込みサーバー (OpoInstall / 広告主)]
               │                                                             │
  1. トラッキングパラメータとボディを組み立て                                 │
  2. カノニカルベースを構築 (Method, Host, Path, Query, Time, Nonce, Key, BodyDigest)
  3. 秘密鍵を使用してHMAC-SHA256タグを計算                                    │
  4. HTTP POST + 署名ヘッダーを送信 ───────────────────────────────► │
                                                                             │
                                                           5. パーサーとサイズの制限を適用
                                                                             │
                                                           6. タイムスタンプウィンドウを検証 (|t_server - t_req| <= 300s)
                                                                             │
                                                           7. カノニカル文字列を再構成し期待されるMACを計算
                                                                             │
                                                           8. 定数時間タグ比較 (HMACは一致するか?)
                                                              ├─► 失敗: 終了および改ざん試行をログ記録 (401)
                                                              └─► 合格: リプレイ対策へ進む
                                                                             │
                                                           9. アトミックNonce検証 (キャッシュを確認および格納)
                                                              ├─► 重複: リプレイ攻撃を拒否 (409)
                                                              └─► 一意: イベントをデータベースとポストバックへコミット (200)
状態汚染の危険を回避しつつリプレイ攻撃を防ぐ方法
リプレイ攻撃の脅威:正当なペイロードの複製によるマーケティング予算の浪費
Webhookアーキテクチャにおける重大な脆弱性はリプレイ攻撃です。リプレイ攻撃では、攻撃者はトラッキングパラメータを改ざんしたり暗号ハッシュを破壊したりしません。その代わり、有効で署名済みのポストバックリクエストを傍受し、同一のバイトシーケンスを取り込みエンドポイントへ繰り返し送信します。
ペイロードと認証タグが一致するため、HMACの有効性のみを検証するシステムでは、すべてのリプレイリクエストが正当なものとして受理されてしまいます。これにより、攻撃者は1件の有効な50ドルのCPAコンバージョンを何千回も複製し、重複したコミッションの支払いを通じてマーケティング予算を枯渇させることが可能になります。
重要な検証順序:Nonce無効化前の認証強化
リプレイ対策には、短いタイムスタンプ有効期限と一意のトランザクションNonceを組み合わせる必要があります。ただし、トランザクションNonceを認証済みの署名ベースへ直接バインドすることは絶対的な前提条件です。もしNonceがカノニカルなHMAC入力から除外されている場合、攻撃者は元のペイロードと認証タグをリプレイしながら新しいランダムなNonceを生成することで、Nonceの重複排除を完全に回避できてしまいます。
さらに、検証チェックを実行するアーキテクチャ上の順序は、運用上の安定性にとって極めて重要です。重大なセキュリティ欠陥が発生するのは、取り込みゲートウェイが暗号学的認証タグを検証する「前に」ステートフルキャッシュへNonceを記録する場合です。この欠陥あるシーケンスでは、認証されていない攻撃者がランダムなNonceを含むリクエストをエンドポイントに大量送信することでキャッシュメモリの容量を枯渇させ、退去を誘発させ、取り込みパフォーマンスを低下させることが可能です。
状態汚染を防ぐため、取り込みサーバーは以下の厳格な検証順序を適用する必要があります:
- 構文およびタイムスタンプ検証:リクエストタイムスタンプ(
)が、権威あるサーバー時間( )に対して許容可能な履歴ウィンドウ内に収まっていることを検証します:
このウィンドウを外れるリクエストは直ちに破棄されます。これにより、履歴上のNonceをメモリ内に保持する期間が制限されます。
2. 暗号学的タグ検証:X-Signature-Key-Idに一致する共有秘密を取得し、カノニカルリクエスト文字列(CanonicalQuery、AUTHORITY、Nonce、KeyIdを含む)を再構成し、期待されるHMAC-SHA256タグを計算します。受信したヘッダータグに対して定数時間比較を実行します。タグが無効な場合は、HTTP 401 Unauthorizedステータスを返し、直ちにリクエストを終了します。
3. アトミックNonce無効化:リクエストがHMAC認証を通過した後にのみ、一意のNonceをアトミックなメモリ内キャッシュ(例:RedisのSET key value NX EX 720)にチェックし、永続化します。キャッシュのTTL(生存期間)は、想定される最大リプレイウィンドウ(例:ウィンドウ期間600秒に安全マージンを加えた合計720秒)を超えるように設定し、エッジ側のクロックのずれによる早期のNonce期限切れを防ぎます。Nonceがキャッシュに既に存在する場合は、リクエストをHTTP 409 Conflictとして拒否します。
4. 意味的JSONの強化:暗号学的認証後、ビジネス処理の前に、重複するオブジェクトメンバ名やスキーマの曖昧さを含むJSONペイロードを拒否します。
タイミング攻撃とキャッシュ汚染の軽減
Nonceキャッシュ変異の「前」にHMAC認証を強制することで、許可された共有秘密で署名されたリクエストのみが重複排除キャッシュのリソースを消費できるようにします。認証されていないなりすましやランダムなNonceの大量送信は、バックエンドの状態が変更される前にエッジで拒否されます。
さらに、HMAC検証には定数時間比較アルゴリズムを使用する必要があります。標準の文字列比較演算子(==や===)はタイミング耐性のある比較を保証せず、特定の実行環境ではデータ依存のタイミング動作が漏洩する可能性があります。検証ロジックでは、16進数またはBase64タグを生のバイト形式にデコードし、期待される長さを検証した上で、タイミング耐性のある比較プリミティブ(Node.jsのcrypto.timingSafeEqualやJavaのMessageDigest.isEqualなど)を実行してください。
セキュアなS2Sポストバック検証スキーマの構築
トラッキングパラメータ、トランスポートヘッダー、および検証結果の間のアーキテクチャ上の分離を維持するため、エンジニアリングチームは構造化されたリファレンスキーマに従ってポストバック監査をログ記録する必要があります。
以下のスキーマプレースホルダーは、入力パラメータ、セキュリティメタデータ、およびゲートウェイの決定が明確に切り離されたS2Sポストバック検証ペイロードを示しています:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computed>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
ポストバックセキュリティメカニズムの比較分析
計算オーバーヘッドと保証レベルに基づいたポストバック保護プロトコルの評価
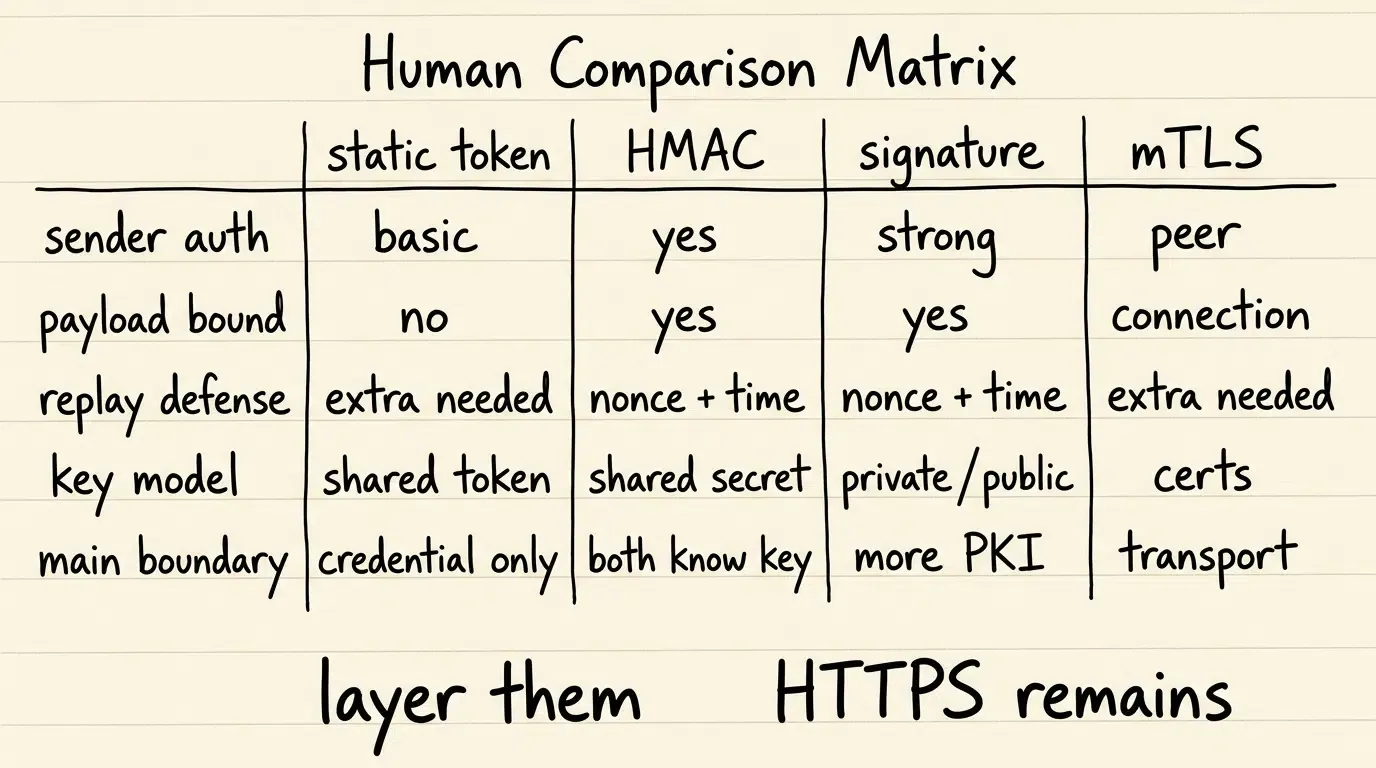
技術チームは、トラッキングパラメータを保護するために多様なセキュリティメカニズムを評価します。最適な選択は、実装の複雑さ、暗号学的パフォーマンス、およびセキュリティ保証のバランスによって決定されます。
以下の表は、標準的なポストバックセキュリティプロトコルを対照したものです:
| セキュリティメカニズム | 暗号学的プリミティブ | 主な強み | 運用上のトレードオフ |
|---|---|---|---|
| 静的共有トークン | HTTPヘッダー内の共有APIキー | 計算オーバーヘッドが少ない、セットアップが単純 | ペイロードの内容を個別に認証できない |
| 対称鍵HMAC-SHA256 | 鍵付きハッシュメッセージ認証コード (RFC 2104) | 不正な改変を検知、高スループット | 安全なサーバーサイドの秘密鍵管理と鍵のライフサイクルが必要 |
| 非対称デジタル署名 | 公開/秘密鍵ペア (例: Ed25519 / RSA) | 署名者識別の強固さ、秘密鍵を共有しない | 計算負荷が高い、公開鍵インフラが必要 |
| 相互TLS (mTLS) | トランスポート層のX.509証明書ハンドシェイク | 接続層での暗号学的ピア検証 | 証明書管理が複雑、トランスポートを保護するがペイロード状態は対象外 |
本番環境におけるアーキテクチャ上のトレードオフ
相互TLS(mTLS)はトランスポート層でのピア認証を確立しますが、リクエストが中間のリバースプロキシで終端した後のアプリケーション層での改ざん防止は提供しません。対照的に、非対称署名(Ed25519やECDSAなど)は強力な署名者識別を提供し、受信者が有効な署名を生成することを防ぎますが、運用上の否認防止は秘密鍵の管理と厳格なIDバインディング制御に依存します。
HMAC-SHA256は典型的なWebhookペイロードにとって計算コストが低く、高スループットなサーバー間認証に適しており、信頼できる企業バックエンド間で堅牢な改ざん検知と単純な鍵管理を提供します。
モバイルアプリに対してS2Sポストバック署名が必要となるケース
認証されたポストバック署名が必須となる高リスク条件
トラッキングパラメータの暗号学的署名は、特定の高リスク条件において強く推奨されます:
- 高価値のCPA(アクション単価)支払い:個別のコンバージョンイベントが現実の金銭的補償、アフィリエイトコミッション、または金融信用をトリガーするマーケティングプログラム。
- サードパーティおよび多層アフィリエイトネットワーク:ポストバックが中間広告アグリゲーター、サブアフィリエイトネットワーク、または外部ルーティングブローカーを通過するキャンペーン。
- レベニューシェアおよび動的価値課金:ポストバックで送信される動的な
event_valueパラメータの割合に基づき広告料が算出されるビジネスモデル。 - 規制および財務監査コンプライアンス:マーケティング費用に関する改ざん不可能な、または整合性が制御された会計記録を求めるデータ完全性監査の対象となる企業組織。
複雑なポストバック署名が不適切な条件
リクエストごとの暗号学的署名の実装は、特定のアーキテクチャにおいて不要な運用オーバーヘッドを生む可能性があります:
- 隔離されたプライベートクラウドのマイクロサービス:内部サービスメッシュ認証によって保護された、セキュアなプライベートVPC内でのみ動作するサービス間通信。
- 大量かつ低リスクのテレメトリ:イベントのトランザクション値がゼロであり、代替的なトランスポートレベルのセキュリティや認証済みのバッチングでリスクを十分に軽減できる高頻度のピング通信。
S2Sポストバックセキュリティに関する一般的な誤解
- 誤解1:HTTPSがあればパラメータ署名は不要である:HTTPSは直近のトランスポートエンドポイント間でのみトラフィックを暗号化します。権限を持つ中間者が転送前にパラメータを書き換えることは防げませんし、宛先ゲートウェイに対するリプレイ攻撃も防げません。
- 誤解2:HMACは公開デジタル署名と同等である:HMACは送信者と受信者の双方が知る共有対称鍵に依存します。鍵を保持する者がタグを作成したことは保証しますが、非対称の公開鍵暗号とは異なり、鍵保有者間の否認防止は保証されません。
よくある質問(FAQ)
モバイル広告ポストバックにおけるトラッキングパラメータ改ざんとは何ですか?
なぜHMACはデジタル署名ではなくメッセージ認証コードと見なされるのですか?
なぜトランザクションNonceを消費する前に暗号学的検証が必要なのですか?
まとめと意思決定フレームワーク
ポストバック改ざんからトラッキングパラメータを保護することは、パフォーマンスマーケティングの投資を保護し、アトリビューションの完全性を維持するために不可欠です。パラメータ改ざんに対する脆弱性を排除するには、静的トークンを超え、カノニカルなリクエスト構成、HMAC-SHA256メッセージ認証タグ、およびアトミックなリプレイ対策を組み合わせた暗号学的認証モデルへの移行が必要です。
エンジニアリングチームは、内部状態を書き換えたりコンバージョン値を記録したりする前に、リクエストの完全性を検証する厳格なサーバー間バリデーションゲートを実装する必要があります。トランザクションNonce、クエリ文字列、ホストコンテキストを署名ベースに直接バインドし、対称鍵のライフサイクル基準を維持し、定数時間での署名比較を強制することで、モバイルアプリケーションは受理されるポストバックが署名後も改ざんされておらず、リプレイに対して耐性があることを保証できます。
利用可能なデータインターフェースとセキュリティ統合仕様については、モバイルアトリビューション実装リファレンスを参照してください。
関連資料
-
概念:トラッキングパラメータ、ポストバック改ざん、カノニカルシリアル化、メッセージ認証コード、リプレイ攻撃対策
-
技術:サーバー間ポストバック、HMAC-SHA256、取り込みゲートウェイ、冪等性キャッシュ
-
標準:RFC 2104 HMAC(鍵付きハッシュメッセージ認証)、RFC 9110 HTTPセマンティクス、RFC 9421 HTTPメッセージ署名、RFC 9530 ダイジェストフィールド、RFC 3986 URI汎用構文、OWASP APIセキュリティTop 10
-
API:イベント取り込みインターフェース(リファレンスアーキテクチャ)、S2SポストバックWebhookエンジン
-
公式ドキュメントおよび参照:
Share this article