スマートアプリバナーを使用してリターゲティングキャンペーンを実施するには? スマートアプリバナーを用いたリターゲティングキャンペーンでは、ファーストパーティのWeb閲覧コンテキストをキャプチャし、コンテキストに応じたディープリンクCTAを含む動的なHTMLバナーを表示します。これにより、戻ってきたユーザーを該当するアプリ内シーンへ直接ルーティングし、アトリビューショントークンを渡すことが可能になります。
スマートアプリバナーを活用したWeb訪問者のリターゲティングは、モバイルWebサイト上のファーストパーティ閲覧コンテキストをキャプチャし、パーソナライズされたプロモーションバナーを表示して、ネイティブアプリの特定の画面へ直接ユーザーを誘導するグロースエンジニアリング戦略です。静的なアプリストアリンクの代わりにコンテキストに基づいたディープリンクを使用することで、ユーザーの意図を維持し、アクティブユーザーの再エンゲージメントを促進し、長期的なアプリ利用を支援します。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| アプリエンゲージメント | モバイルアプリ内におけるユーザーインタラクションの深さ、頻度、継続時間。 | ユーザーリテンション | インフォメーショナル / コマーシャル |
| スマートアプリバナー | 動的なアプリ起動またはダウンロードCTAを表示するWebプロモーションコンポーネント。 | Webからアプリへのリダイレクト | インフォメーショナル |
| Web to App | Webブラウザの訪問者をネイティブモバイルアプリへ誘導するアーキテクチャプロセス。 | モバイルディープリンク | インフォメーショナル |
Web訪問者のリターゲティングがアプリエンゲージメントを支える理由
モバイルWebの意図のパラドックス:高い閲覧ボリュームと低いトランザクション率
モバイルWebサイトは、オーガニック検索、有料キャンペーン、ソーシャル発見、コンテンツ配信などからのトップオブファネルトラフィックを獲得する広大な獲得チャネルです。しかし、モバイルWebブラウザでの消費者行動には意図のパラドックスが存在します。ユーザーはモバイルWebページで頻繁に閲覧、調査、評価を行う一方で、ネイティブモバイルアプリは保存されたローカル状態や効率的なナビゲーションにより、スムーズなトランザクション経路を提供することが多いためです。
モバイルブラウザは、再認証の必要性や多段階のWebフォームなど、ネイティブアプリと比較して操作上の摩擦点をもたらします。意欲の高い訪問者が特定の製品カタログを閲覧したり、モバイルWebカートにアイテムを追加したりした際、ネイティブアプリ環境への直接的な移行手段を提供できないと、カート離脱の原因となり、顧客生涯価値(LTV)を低下させる可能性があります。
「ロビー離脱」の克服:ホームページへの誘導がコンバージョンを損なう理由
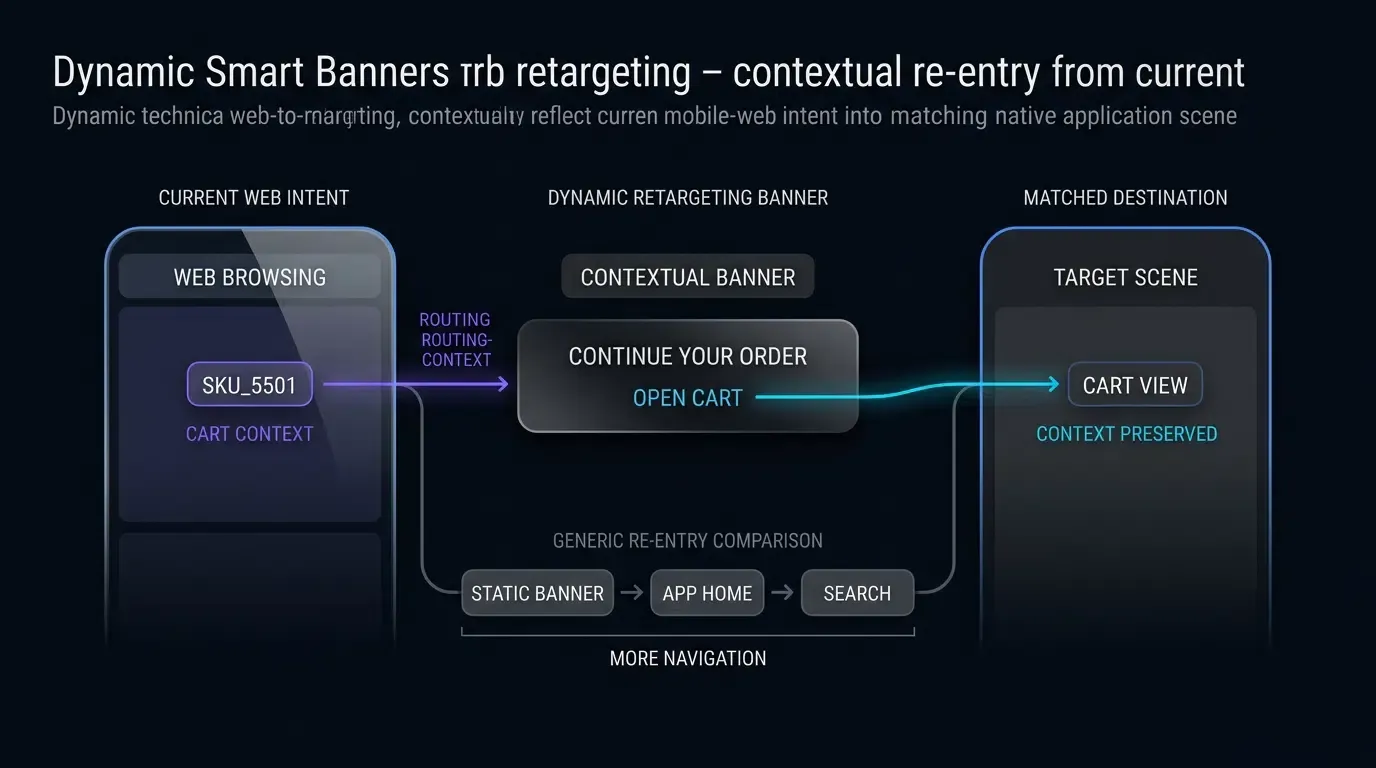
モバイルWebリターゲティングにおける一般的な課題は、戻ってきたユーザーをネイティブアプリのデフォルトのホーム画面にルーティングする静的バナーを展開することです。アクティブユーザーや休眠アプリユーザーがモバイルWebサイトで特定の製品を閲覧している際に汎用的なバナーをタップすると、アプリが起動してもホーム画面(ロビー)にしかたどり着けません。
この切断は即座に認知的な摩擦を生みます。ユーザーは手動でカテゴリメニューを移動したり、検索クエリを実行したり、最初からショッピングカートを見つけたりする必要があります。手動ナビゲーションの各ステップは離脱リスクを高めます。動的スマートアプリバナーは、Web閲覧コンテキストをディープリンクのルートと直接ペアリングすることで、関連する製品画面、プリセットされたカート、またはプロモーション用のランディング画面へユーザーを誘導し、この摩擦を解消します。
Web訪問者のための操作上の摩擦指標としての「アクション到達時間(Time-to-Action)」
ライフサイクルマーケティングにおいて、ユーザーの注意はナビゲーションの遅延とともに急速に減少します。操作上の指標であるアクション到達時間(
非コンテキスト型のファネルでは、
コンテキストの統合が、静的Webバナーをリターゲティングツールに変える仕組み
ファーストパーティWebコンテキストのキャプチャとストレージライフサイクルの管理
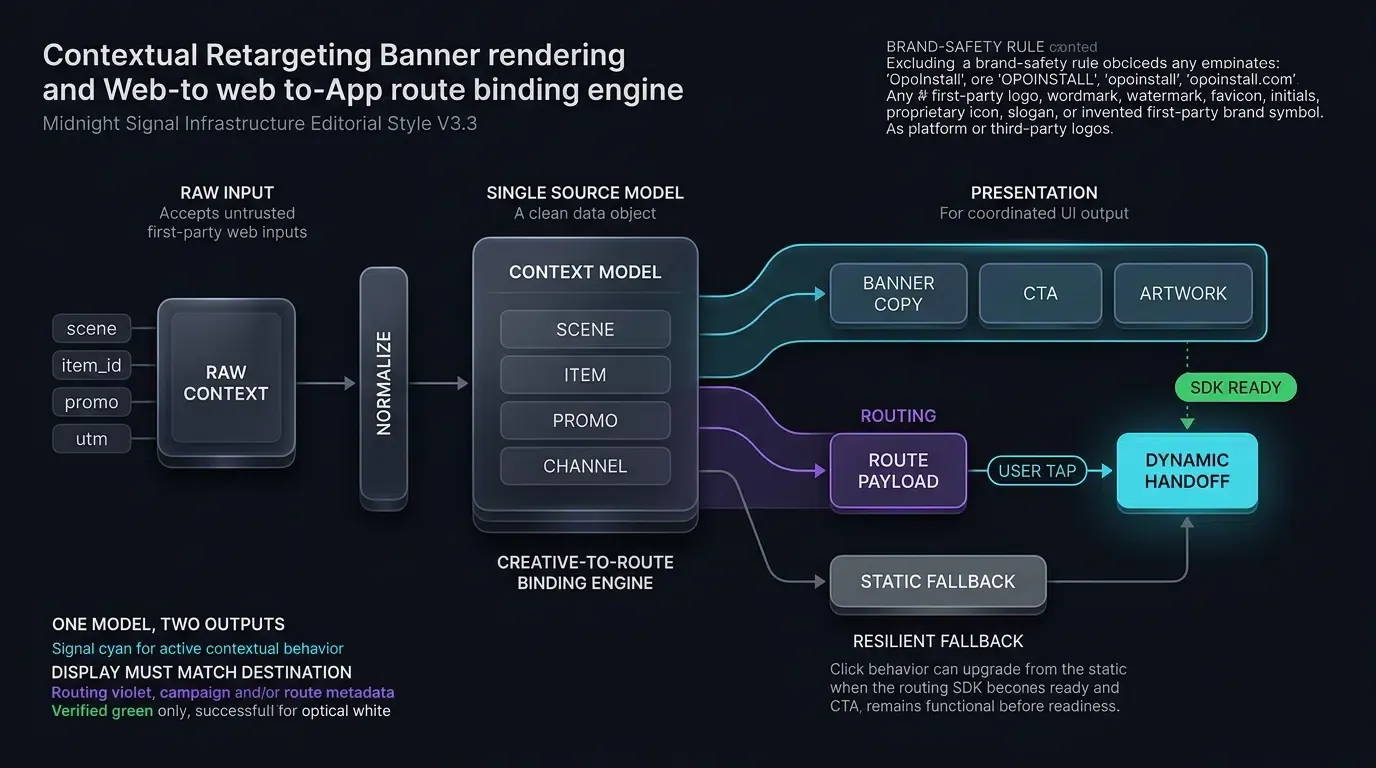
ハードコードされたコピーを表示する静的バナーとは異なり、動的リターゲティングバナーはファーストパーティのWebセッションデータを検査してメッセージを調整します。訪問者がモバイルWebサイトをナビゲートする際、クライアント側のスクリプトがDOM、URLクエリパラメータ、またはファーストパーティWebストレージ(sessionStorageやlocalStorage)からセッション状態を読み取ります:
- 閲覧製品SKU: 現在閲覧中の特定の製品ID(例:
item_id=SKU_5501)をキャプチャします。 - カート放棄トークン: 保留中のカートIDや割引の適用フラグを読み取ります。
- カテゴリ親和性: 上位の閲覧カテゴリ(例:
electronics、apparel)を追跡し、代替プロモーションをパーソナライズします。
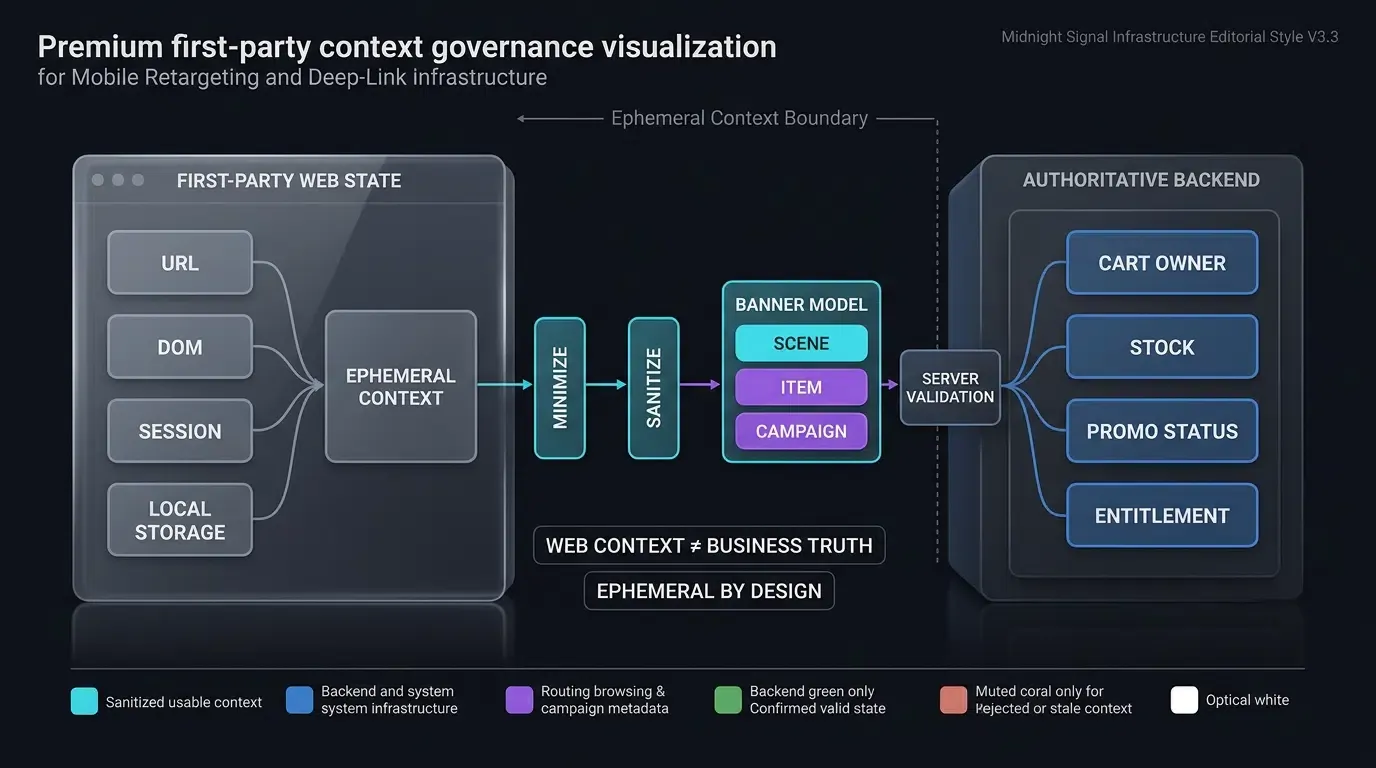
アーキテクトはモバイルブラウザのストレージライフサイクルを考慮する必要があります。最新のWebKit追跡防止ポリシーの下では、クライアントスクリプトで書き込み可能なストレージ(localStorage、sessionStorage、IndexedDB)は、WebKitの追跡防止状態やユーザーの最近のエンゲージメントによっては、Webサイトとのインタラクションが7日間ないと削除される可能性があります。ブラウザストレージは、恒久的な顧客プロファイルや権威あるデータベースではなく、最善努力型のテンポラリなクライアント側セッションキャッシュとして扱う必要があります。カートの状態、アイテムの在庫状況、およびユーザー権限は、常にバックエンドで解決および検証されなければなりません。
リターゲティングデータのためのプライバシーと同意の境界
Webとネイティブの境界を越えて閲覧コンテキストを収集・転送するには、プライバシーガバナンスへの厳格な準拠が必要です:
- データ最小化: Webサイトおよびアプリの適用可能な同意、通知、保持、データ最小化ポリシーの下でのみ、リターゲティングコンテキストを収集および使用してください。
- URLにPIIを含めない: 直接的な個人特定情報(PII)や機密性の高い個人属性をバナーURLやクライアント側ストレージに直接エンコードすることは避けてください。
- 一時的な状態: キャプチャされた閲覧コンテキストは、ユーザーの同意設定やプラットフォームの追跡防止ルールの対象となる、一時的なファーストパーティの状態として扱ってください。
動的コンテンツレンダリング:バナーコピー、アートワーク、CTAのリアルタイム更新
セッションコンテキストが抽出されると、バナーの視覚的レイアウトは動的に更新されます:
- バナータイトルは一般的なテキストからコンテキストに基づいたプロンプト(例:「注文を継続」や「アプリで製品を表示」)に更新されます。
- CTAボタンは、標準の「アプリを取得」からアクション可能なプロンプト(例:「カートを開く」)に切り替わります。
- 動的なアートワークには、現在の在庫や価格表示とともに、特定の製品サムネイルが表示されます。
このコンテキストの関連性が、バナーを受動的な広告要素からインタラクティブなユーティリティへと変貌させます。
クロスドメイン制約の管理:Safariユニバーサルリンク専用サブドメインの推奨
iOSでユニバーサルリンクをデプロイする場合、WebアーキテクトはApple Safariの同一ドメインナビゲーションの制約を考慮する必要があります(詳細はAppleの「アプリとWebサイトからコンテンツへのリンクを許可する」開発者ドキュメントを参照)。ユーザーが https://example.com でWebページを閲覧中に同じドメインを指すユニバーサルリンクをタップしても、Safariは通常アプリを起動せずブラウザに留まります。
別途関連付けられたルーティングホストを使用することでSafariのドメイン内ブラウジング動作を回避できますが、ネイティブアプリの起動は依然として有効なユニバーサルリンクの関連付け、インストール済みのアプリの状態、およびプラットフォームの状態に依存します:
- モバイルWebサイトのメインサイトを
https://www.example.comでホストします。 - ユニバーサルリンクのバナーターゲットは、
https://app.example.com/product/5501のような検証済みサブドメイン経由でルーティングします。
Web訪問者がアプリをインストールしていない場合の「遅延ディープリンク」の役割
動的バナーでリターゲティングされたすべてのWeb訪問者がアプリをインストールしているわけではありません。ページに明示的なフォールバックがない場合、カスタムURIスキーム(myapp://)は未インストールデバイスで解決に失敗します。
遅延ディープリンク(Deferred Deep Linking)は、このシナリオに対処します。インストールしていないユーザーがリターゲティングバナーをタップすると、ルーティング層がターゲットの宛先コンテキスト(閲覧中のSKUやアクティブなプロモーションコードなど)をアトリビューションサーバー上でキャプチャし、その後ブラウザをGoogle PlayまたはApp Storeへリダイレクトします。ユーザーがアプリを初回インストールして起動すると、アトリビューションSDKがキャッシュされたパラメータを取得し、プラットフォームのプライバシーポリシーで許可されている範囲内で、ターゲットとなるシーンを初回起動時に復元します。
動的パラメータバインディングとディープリンクルーティングの技術的メカニズム
リターゲティング用URLパラメータの構成
堅牢なリターゲティングクエリ文字列は、宛先ルーティング、プロモーションコード、キャンペーンのアトリビューションを明確に構成します:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_5501&promo_code=RESTART10&token=TK_1234567890abcdef&utm_source=web_retargeting
このペイロードは、ルーティング指示(scene=cart)、ビジネス識別子(item_id)、および追跡コンテキスト(utm_source)をクリーンに分離します。
クライアント側のデータサニタイズと長さ制限の強制
OWASPモバイルアプリケーションセキュリティテストガイドによる「セキュアでないディープリンク」に関するガイダンスに従い、Web URLやクライアント側ストレージから抽出されたすべてのパラメータは、信頼できない入力として扱う必要があります。
ディープリンクの引き渡しペイロードを構築する前に、以下を行ってください:
scene識別子を、承認された表示ターゲット(cart,product_detail,promo_hub)の許可リストと照合します。- IDおよびプロモーションコードに対して、英数字の正規表現フィルタ(例:
^[A-Za-z0-9_-]{1,64}$)を適用します。 - ルートトークンに厳格な長さ制限(例:16〜128文字)を適用し、アプリが定義した文字および長さポリシーに対してキャンペーン文字列を検証し、無効な値を拒否するか安全なデフォルトに置換します。
- ルートトークンを信頼できない不透明な参照として扱います。ルートトークンの所有だけで、認証されたバックエンド検証なしにカートへのアクセス、割引の適用、またはアカウント操作を許可してはなりません。
Web SDK引き渡しハンドラーによる直接的な引き渡し
代表的なOpoInstall Web SDKの統合では、起動またはインストールの引き渡しメソッドを公開しています。環境にデプロイされているSDKのバージョンに対して、メソッド名、コンストラクタ、CDNパス、およびパラメータスキーマを検証してください。
OpoInstallは、クロスプラットフォームのWebからアプリへの引き渡しとパラメータの遅延回復をサポートしています。正確なルーティングメカニズムとSDK契約は、デプロイされているSDKバージョンに依存します。完全なインターフェースパラメータとAPI仕様については、SDK統合ドキュメントを確認してください。
[ユーザーがモバイルWebページを閲覧(例:SKU_1024を閲覧)]
                         │
                         ▼
[スクリプトがファーストパーティセッションのコンテキストをキャプチャ]
                         │
                         ▼
[動的スマートバナーがコンテキストに応じたオファーを表示]
                         │
                         ▼
[ユーザーが「アプリで継続」をタップ]
                         │
     ┌───────────────────┴───────────────────┐
     ▼                                       ▼
[アプリがインストール済み]             [アプリ未インストール]
     │                                       │
     ▼                                       ▼
[ユニバーサルリンク / アプリリンク]    [Webルーティング層]
     │                                       │
     ▼                                       ▼
[ネイティブアプリの直接起動]          [ストアダウンロード / 遅延リンク]
     │                                       │
     └───────────────────┬───────────────────┘
                         ▼
          [ネイティブSDKによるパラメータ取得]
                         │
                         ▼
          [サーバーの状態と認証検証]
                         │
                         ▼
          [ターゲットとなるアプリ内シーンをレンダリング]
Webリターゲティングのための摩擦のないアプリ内シーン復元アーキテクチャ
AndroidとiOSのライフサイクルにおけるコールドスタート対バックグラウンド再開の処理
ネイティブモバイルアプリは、以下の異なる実行状態でリターゲティングペイロードを処理する必要があります:
- ウォーム再開(Background Resume): アプリが既にバックグラウンドメモリで実行されている状態。Androidでは、Activityタスク構成が既存のインスタンスを再利用する場合、インテントが
onNewIntentに配信されます。iOSでは、リンクはscene(_:continue:)に配信されます。アプリルーターはグローバルな状態を再初期化せずにアクティブなビュー階層をナビゲートします。 - コールドスタート: アプリのプロセスが終了している状態。オペレーティングシステムがプロセスをブートし、起動時にインテントを配信します。ネイティブアーキテクチャは、ペイロードをキャプチャし、初期化を検証し、主要なUI階層がロードされた後にターゲットシーンへルーティングする必要があります。
ユーザー認証クレデンシャルからのルーティング識別子の分離
ディープリンクURLおよびWebからアプリへのバナーは、ルーティングの意図(どの製品やカートを表示するか)と不透明な短命の参照トークンのみを保持する必要があります。データベースのユーザーID、アカウントパスワード、またはハッシュ化されていないセッショントークンをディープリンクのクエリ文字列に含めてはなりません。
ネイティブアプリは、ユーザーの個人情報を表示したりアカウント状態を変更したりする前に、セキュアなローカルクレデンシャルストア(iOS KeychainやAndroid Keystoreなど)からユーザー認証を独自に解決する必要があります。
限定割引とカート状態のためのサーバー側承認ゲートの実装
有効なディープリンククエリ文字列は、プロモーションが現在もアクティブであることや、ユーザーがそれを受け取る資格があることを保証しません。クライアントアプリは、サーバー側の検証のためにルートトークンをバックエンドへ送信する必要があります:
- プロモーションクーポンコード(
promo_code)が期限切れではなく、認証済みユーザーが利用可能であることを確認してください。 - カートトークンがアクティブであり、認証されたアカウントに属していることを検証してください。
- クーポン乱用を防ぐため、単一使用のべき等性とリプレイチェックを適用してください。
古いターゲットの管理:期限切れの取引と在庫切れアイテムに対するフォールバックルーティング
プロモーション取引が終了した後や、在庫アイテムが売り切れた数日後にユーザーがリターゲティングバナーをクリックする可能性があります。アプリが状態検証なしに削除された製品をロードしようとすると、ユーザーは壊れたインターフェースに遭遇します。
実環境のアーキテクチャでは、2段階のフォールバックゲートを適用します:
- クライアント側のルート検証: ターゲットシーンが認識できない場合や、ペイロードの構文が不正な場合は、即座にデフォルトのホーム画面にルーティングします。
- サーバー側の状態検証: ルートは有効でもアイテムが売り切れている、またはプロモーションコードが期限切れの場合は、有益なモーダル通知を表示(例:「このアイテムは現在売り切れですが、関連するおすすめをご覧ください」)し、スムーズに関連カテゴリハブへ遷移させます。
コンテキストリターゲティングバナーのためのフロントエンドおよびモバイルの実装
事前アタッチされたフォールバックを備えたコンテキストフロントエンドスクリプトの構成
この実装では、Webページのマークアップ内に既にモジュール式のバナーコンポーネントコンテナがマウントされていることを前提としています。スクリプトは、クライアント側のSDKハンドラーにバインドする前に、防御的なnullチェック、プラットフォーム分類、ローカルストレージのクールダウンチェック、および厳格なパラメータサニタイズを適用します。バナーテキストのパーソナライゼーションは、表示されるコピーと基盤となる引き渡しペイロードが厳密に一致するように、正規化されたデータモデルから直接派生します。
KotlinによるAndroidのインテントインターセプションとパラメータ抽出
Androidでは、メインの MainActivity が onCreate と onNewIntent 全体で着信するディープリンクインテントをキャプチャし、バックエンドの承認に委任する前に、データ型を正規化し、許可リストに対してペイロードフィールドを検証します。
SwiftによるiOSのSceneDelegateユニバーサルリンク処理
iOSでは、SceneDelegate.swift が scene(_:continue:) 経由で配信されたユニバーサルリンクを処理し、パラメータの解析、入力のサニタイズ、およびメインアクター上のネイティブビューコントローラーへのルーティングを行います。
以下の実装は、フロントエンドのバナー構成と、ネイティブのAndroid(Kotlin)およびiOS(Swift)でのパラメータ抽出を示しています。代表的なOpoInstall統合パターンが示されています。パッケージ名、SDKクラス、CDNパス、コールバック名、およびメソッドシグネチャを、現在デプロイされているOpoInstall SDKのリリースと照合してください。
// JavaScript:コンテキスト抽出、プラットフォームゲーティング、および代表的なSDK統合
// 代表的な統合パターン。環境にデプロイされているOpoInstall SDKのリリースに合わせて、
// スクリプトURL、コンストラクタ名、およびAPIシグネチャを検証してください。
// 注:ターゲットIDを持つ再利用可能なバナーコンポーネントマークアップが、既にDOMにマウントされている前提です。
(function() {
    var DISMISS_KEY = "retarget_smart_banner_dismissed_at";
    var COOL_DOWN_MS = 7 * 24 * 60 * 60 * 1000; // 7日間のクールダウン期間

    // 1. プラットフォーム評価:デスクトップ環境でバナーを非表示にする
    function getMobilePlatform() {
        var ua = navigator.userAgent || navigator.vendor || window.opera;
        if (/Android/i.test(ua)) return "android";
        var isIOS = /iPad|iPhone|iPod/.test(ua) && !window.MSStream;
        var isIPadOS = (navigator.platform === "MacIntel" && navigator.maxTouchPoints > 1);
        if (isIOS || isIPadOS) return "ios";
        return "unsupported_desktop";
    }

    var platform = getMobilePlatform();
    if (platform === "unsupported_desktop") {
        return; // デスクトップでは非表示
    }

    // 2. ローカルストレージ経由の非表示確認
    function shouldShowBanner() {
        try {
            var dismissedAt = localStorage.getItem(DISMISS_KEY);
            if (!dismissedAt) return true;
            var now = new Date().getTime();
            return (now - parseInt(dismissedAt, 10)) > COOL_DOWN_MS;
        } catch (e) {
            return true; // ローカルストレージが制限されている場合は表示へフォールバック
        }
    }

    if (!shouldShowBanner()) {
        return;
    }

    // DOM Nullガード:操作前に要素が存在することを確認
    var bannerContainer = document.getElementById("dynamicRetargetBanner");
    var closeBtn = document.getElementById("bannerCloseBtn");
    var actionBtn = document.getElementById("bannerActionBtn");
    var bannerTitle = document.getElementById("bannerTitle");

    if (!bannerContainer || !actionBtn || !bannerTitle) {
        return;
    }

    // 3. ファーストパーティ閲覧コンテキストの抽出とサニタイズ(一貫した'item_id'スキーマ)
    var urlParams = new URLSearchParams(window.location.search);
    var rawScene = urlParams.get("scene") || "cart";
    var rawId = urlParams.get("item_id") || "";
    var rawPromo = urlParams.get("promo_code") || "";
    var rawToken = urlParams.get("token") || "";
    var rawChannel = urlParams.get("utm_source") || "web_retargeting";

    function sanitizePayload() {
        var allowedScenes = ["cart", "product_detail", "promo_hub"];
        var targetScene = allowedScenes.indexOf(rawScene) !== -1 ? rawScene : "cart";

        var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
        var targetId = idRegex.test(rawId) ? rawId : "";

        // 独立したプロモーションコード検証(ネイティブ契約と一致する厳格な32文字制限)
        var promoRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var promoCode = promoRegex.test(rawPromo) ? rawPromo : "";

        var tokenRegex = /^[A-Za-z0-9_-]{16,128}$/;
        var routeToken = tokenRegex.test(rawToken) ? rawToken : "";

        var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_retargeting";

        var payload = {
            scene: targetScene,
            token: routeToken
        };
        if (targetId.length > 0) {
            payload.item_id = targetId;
        }
        if (promoCode.length > 0) {
            payload.promo_code = promoCode;
        }

        return {
            payload: payload,
            channelCode: channelCode
        };
    }

    var normalizedData = sanitizePayload();

    // 正規化されたモデルに基づき、バナーメッセージをパーソナライズ
    if (normalizedData.payload.scene === "cart") {
        bannerTitle.textContent = "注文を継続";
        actionBtn.textContent = "カートを開く";
    } else if (normalizedData.payload.scene === "product_detail") {
        bannerTitle.textContent = "アプリで製品を表示";
        actionBtn.textContent = "アイテムを表示";
    }

    bannerContainer.style.display = "block";

    // ユーザーによる非表示操作を処理
    if (closeBtn) {
        closeBtn.addEventListener("click", function() {
            try {
                localStorage.setItem(DISMISS_KEY, new Date().getTime().toString());
            } catch (e) {}
            bannerContainer.style.display = "none";
        });
    }

    // 4. 初期の静的フォールバックルート
    function executeStaticFallback() {
        if (platform === "android") {
            window.location.href = "https://play.google.com/store/apps/details?id=com.example.app";
        } else if (platform === "ios") {
            window.location.href = "https://apps.apple.com/app/id123456789";
        }
    }

    var activeClickHandler = function() {
        executeStaticFallback();
    };

    actionBtn.addEventListener("click", function(e) {
        activeClickHandler(e);
    });

    // 5. SDK統合のための動的スクリプト注入
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";

    script.onload = function() {
        try {
            if (typeof OpenInstall === "function") {
                var openInstall = new OpenInstall({
                    appKey: "YOUR_OPOINSTALL_APPKEY",
                    onready: function() {
                        var m = this;
                        // SDK準備完了後、動的ディープリンクの引き渡しへアップグレード
                        activeClickHandler = function() {
                            var sanitized = sanitizePayload();
                            m.wakeupOrInstall({
                                data: sanitized.payload,
                                channelCode: sanitized.channelCode
                            });
                        };
                    }
                }, actionBtn);
            }
        } catch (err) {
            // 初期化が失敗した場合は、事前アタッチされた静的フォールバックを維持
        }
    };

    script.onerror = function() {
        // ネットワークリクエストが失敗した場合は、事前アタッチされた静的フォールバックを維持
    };

    document.head.appendChild(script);
})();
// Android: MainActivity.kt - 再エンゲージメントインテント処理とルート検証ゲート
// 代表的な統合パターン。環境にデプロイされているOpoInstall SDKのリリースに合わせて、
// パッケージ名、コールバッククラス、およびメソッドシグネチャを検証してください。
package com.example.app.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class ValidatedRetargetingRoute(
    val scene: String,
    val targetId: String,
    val promoCode: String,
    val routeToken: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * 異質なSDKデータ表現(JSON文字列、Map、またはJSONObject)を、
     * 厳格なフェイルクローズ型チェックを備えた、アプリ所有の正規化リターゲティングモデルに変換します。
     */
    fun normalize(rawPayload: Any?): ValidatedRetargetingRoute? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "サポートされていないSDKペイロードタイプ: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        if (scene.isEmpty()) return null

        return ValidatedRetargetingRoute(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            promoCode = stringMap["promo_code"] ?: "",
            routeToken = stringMap["token"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "JSON文字列解析失敗", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // フェイルクローズ:型強制エクスプロイトを防ぐため、文字列以外の型を拒否
            if (value !is String) {
                Log.w("PayloadAdapter", "キーに対する文字列以外のペイロード値を拒否: $key")
                null
            }
            map[key] = value as String
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "rawマップ内の文字列以外のキーまたは値を拒否: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object RetargetingRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "promo_code", "token")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub")

    fun validate(payload: ValidatedRetargetingRoute): ValidatedRetargetingRoute? {
        // ステップ 1: 厳格なフェイルクローズキー検証(不明なペイロードキーを拒否)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // ステップ 2: 厳格な許可リストに対してシーンを検証
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // ステップ 3: ターゲットIDに対する英数字と長さの制限を強制
        val alphanumericRegex = Regex("^[A-Za-z0-9_-]+$")
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(alphanumericRegex))) {
            return null
        }
        if (payload.promoCode.isNotEmpty() && (payload.promoCode.length > 32 || !payload.promoCode.matches(alphanumericRegex))) {
            return null
        }

        // ステップ 4: ルートトークン形式を検証
        if (payload.routeToken.isNotEmpty() && (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(alphanumericRegex))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // コールドスタートのリターゲティングインテントを処理
        intent?.let { handleRetargetingIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // アクティビティが再利用される際のウォーム再開リターゲティングインテントを処理
        handleRetargetingIntent(intent)
    }

    private fun handleRetargetingIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawPayload = appData.data
                if (rawPayload == null) return

                // ステップ 1: アダプターを介してベンダーSDKペイロードを直接正規化
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload)
                val validatedRoute = canonicalPayload?.let { RetargetingRouteValidator.validate(it) }

                if (validatedRoute != null) {
                    // ステップ 2: 認証済みアプリセッションを使用してサーバー承認とリソース状態を検証
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("リクエストされたリターゲティングの取引またはアイテムの期限が切れています。")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("不正または承認されていないリターゲティングペイロード。")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: ValidatedRetargetingRoute) {
        Log.i("AppNavigator", "リターゲティングシーンへ移動: ${route.scene}")
        // 内部ナビゲーションコントローラーへディスパッチ
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "ホームロビーへの安全なフォールバック: $reason")
        // 通知を表示し、デフォルトのホームビューへルーティング
    }
}

// アプリ固有のバックエンド承認プレースホルダー(OpoInstall SDK APIではありません)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // フェイルクローズプレースホルダー:ライブバックエンド承認APIに接続する必要があります。
        // 実環境のバックエンドは、アクティブなユーザーセッション、トークンの有効期限、カートの所有権、および単一使用のべき等性を検証します。
        val isAuthorized = false
        callback(isAuthorized)
    }
}
// iOS: SceneDelegate.swift - ユニバーサルリンク処理とルート検証ゲート
// 代表的な統合パターン。環境にデプロイされているOpoInstall SDKのリリースに合わせて、
// パッケージ名、コールバッククラス、およびメソッドシグネチャを検証してください。
import UIKit
import libOpoInstallSDK

struct ValidatedRetargetingRoute {
    let scene: String
    let targetId: String
    let promoCode: String
    let routeToken: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * 異質なSDKデータ表現(辞書、JSON文字列、またはカスタムオブジェクト)を、
     * 厳格なフェイルクローズ型チェックを備えた、アプリ所有の正規化モデルに変換します。
     */
    static func normalize(rawPayload: Any?) -> ValidatedRetargetingRoute? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] JSONデシリアライズ失敗: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> ValidatedRetargetingRoute? {
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] キーに対する文字列以外の値を拒否: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let promoCode = dict["promo_code"] as? String ?? ""
        let routeToken = dict["token"] as? String ?? ""
        let keys = Set(dict.keys)

        return ValidatedRetargetingRoute(
            scene: scene,
            targetId: targetId,
            promoCode: promoCode,
            routeToken: routeToken,
            rawKeys: keys
        )
    }
}

class RetargetingRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "promo_code", "token"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub"]

    static func validate(payload: ValidatedRetargetingRoute) -> ValidatedRetargetingRoute? {
        // ステップ 1: フェイルクローズキー検証(不明なペイロードキーを拒否)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // ステップ 2: 厳格な許可リストに対してシーンを検証
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // ステップ 3: ターゲット識別子とプロモーションコードに対する英数字と長さの制限を強制
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }
        if !payload.promoCode.isEmpty {
            guard payload.promoCode.count <= 32, payload.promoCode.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // ステップ 4: ルートトークン形式を検証
        if !payload.routeToken.isEmpty {
            guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
                  payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // OpoInstall SDKを初期化
        OpoInstallSDK.initWith(self)

        // ユニバーサルリンク経由のコールドローンチを処理
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // ユニバーサルリンク経由のウォーム再開を処理
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // OpoInstallDelegate ウェイクアップコールバック
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawPayload = data.data else {
            return
        }

        // ステップ 1: 厳格な型チェックを伴うベンダーSDKペイロード表現の正規化
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: rawPayload),
              let validatedRoute = RetargetingRouteValidator.validate(payload: canonicalPayload) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "不正または承認されていないリターゲティングペイロード")
            }
            return
        }

        // ステップ 2: 認証済みアプリセッションを使用してサーバー承認とリソース状態を検証
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
            DispatchQueue.main.async {
                if isAuthorized {
                    self.executeTargetNavigation(route: validatedRoute)
                } else {
                    self.executeLobbyFallback(reason: "リソースの期限切れまたは承認エラー")
                }
            }
        }
    }

    private func executeTargetNavigation(route: ValidatedRetargetingRoute) {
        NSLog("[AppNavigator] リターゲティングシーンへ移動: %@", route.scene)
        // 内部ビューコントローラー遷移を実行
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] ホームロビーへの安全なフォールバック: %@", reason)
        // 通知を表示し、ルートビューコントローラーへルーティング
    }
}

// アプリ固有のバックエンド承認プレースホルダー(OpoInstall SDK APIではありません)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // フェイルクローズプレースホルダー:ライブバックエンド承認APIに接続する必要があります。
        // 実環境のバックエンドは、ユーザーセッション、トークンの有効期限、カートの所有権、単一使用のべき等性を検証します。
        let isAuthorized = false
        completion(isAuthorized)
    }
}
スレッドセーフなナビゲーション実行:UIスレッドの安全性の保持
シーンのコールバックはUIKitのライフサイクルで発生するため、非同期の承認コールバックは、スレッドの安全性を維持し視覚的なレンダリングの乱れを防ぐために、UIの変更をメインアクターまたはUIスレッド(Swiftでは DispatchQueue.main.async、Kotlinでは runOnUiThread)に戻す必要があります。
Webからアプリへのリターゲティングファネルとパフォーマンス測定マトリックス
Webからアプリへのリターゲティングのためのテレメトリゲート
リターゲティングキャンペーンのパフォーマンスを実証的に評価するため、グロースチームは4つの主要なファネル指標を追跡します:
- バナークリック率 (CTR): モバイルWebページ訪問者のうち、動的スマートアプリバナーをタップした割合。
- アプリ起動率 (CAOR): バナークリックのうち、ネイティブアプリの起動が確認された割合。
- シーン復元成功率: ディープリンクされたアプリセッションのうち、ホームロビーへフォールバックすることなく、ターゲットシーンの検証とレンダリングに成功した割合。
- ダウンストリームコンバージョン率 (CVR): リターゲティングされたユーザーのうち、定義されたアトリビューションウィンドウ(例:24時間)内に主要なアクション(チェックアウトや登録など)を完了した割合。
リテンションカーブの監査:リターゲティング訪問者のための管理されたコホート実験
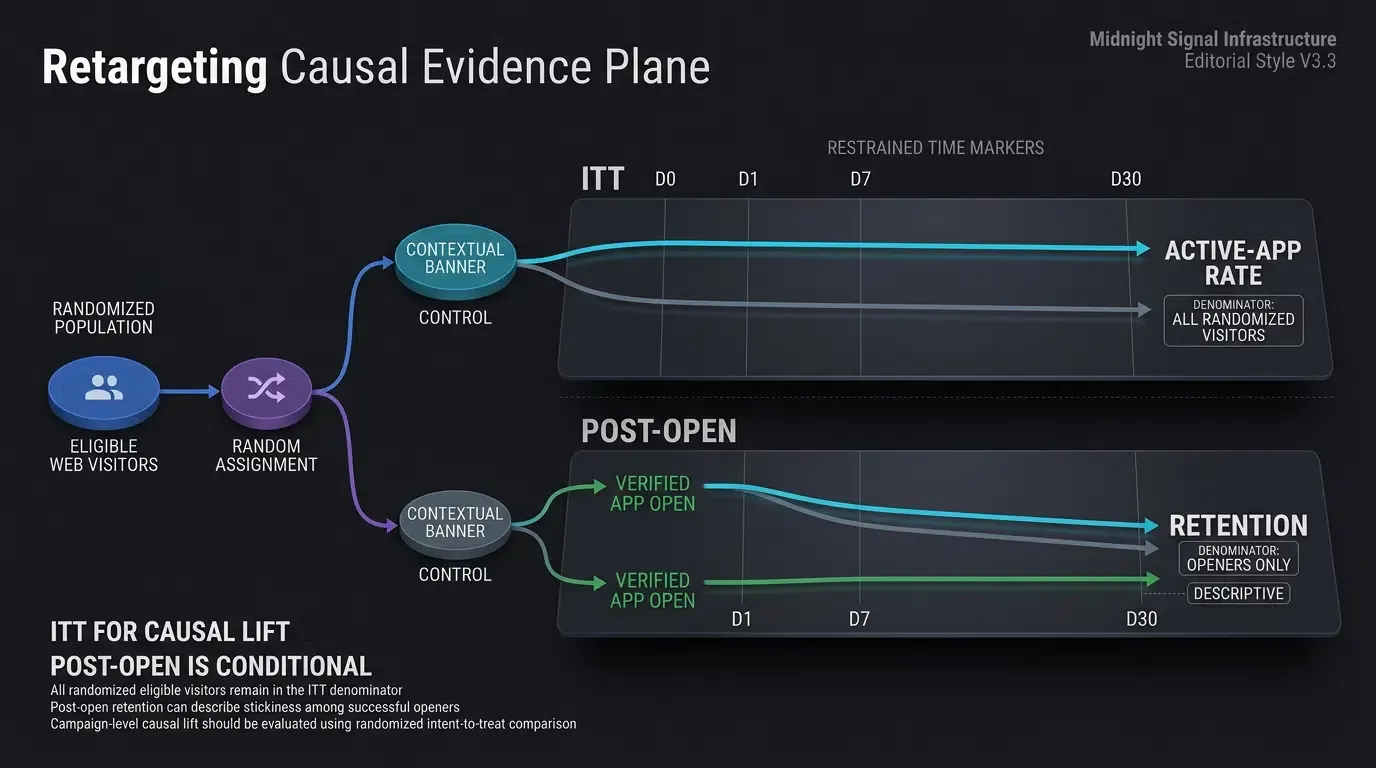
再エンゲージメントの有効性は、Intent-to-Treat(ITT:治療意図)のビジネス向上分と、オープン後の条件付きリテンションを明確に区別する管理された実験を通じて評価する必要があります:
-
Intent-to-Treat (ITT) アクティブアプリ率 (
): 処理後の条件付けを行わずにすべての対象Web訪問者にわたる因果的な向上分を評価するために、データチームはコンテキストバナーに晒されたランダム化された訪問者コホートを、汎用バナーまたは標準的なWebナビゲーションに晒されたランダム化されたホールドアウトグループと比較します: -
条件付きオープン後リテンション (
): Webからアプリへの引き渡しに成功したユーザー間でのアプリの粘着性を分析するために、チームは最初のアプリ起動を条件としたリテンションを監視します:
条件付きリテンション (
Webからアプリへのリターゲティングチャネル評価マトリックス
以下の表は、主要なWebからアプリへのバナー手法を技術的能力と運用の特徴の観点から対比したものです:
| ファネルの次元 | 静的Webバナー | ネイティブSafariバナー | 動的リターゲティングバナー (OpoInstall) |
|---|---|---|---|
| ターゲティング精度 | 汎用的(全ユーザーが同じコピーを表示) | 固定のApp Storeメタデータ | 動的(SKU、カート、またはカテゴリ特定) |
| クロスプラットフォームのリーチ | 広範なWebブラウザのレンダリング | サポートされているAppleプラットフォームのSafariのみ | 広範なクロスブラウザ(Android, iOS, Chrome, Safari) |
| アプリ内引き渡しターゲット | デフォルトのホームロビー | デフォルトのホームまたは静的引数 | ディープリンクされたターゲットシーン(カート、製品、プロモ) |
| 非表示操作の管理 | 未管理 / 基本的なCookie | Safari制御の抑制 | 開発者が設定可能なクールダウン期間 |
| ダウンストリームエンゲージメント | 実証的(コホート/チャネルごとに測定) | 実証的(コホート/チャネルごとに測定) | 実証的(コホート/チャネルごとに測定) |
よくある質問 (FAQ)
動的スマートアプリバナーと静的スマートバナーの違いは何ですか?
ユーザーがアプリをアンインストールしている場合、Webからアプリへのリターゲティングはどのようにコンテキストを維持しますか?
WebからアプリへのリターゲティングバナーによってCumulative Layout Shift (CLS) が発生するのを防ぐにはどうすればよいですか?
要約と意思決定フレームワーク
動的スマートアプリバナーを介したモバイルWeb訪問者のリターゲティングは、トップオブファネルの閲覧トラフィックと、コンテキストが維持されたネイティブアプリ体験との橋渡しをします。汎用的なホーム画面のプロンプトや静的なストアリンクに頼ることは、貴重な購入意図を捨てることになり、獲得効率と比較して測定されるべき追加のコンバージョン摩擦を招く可能性があります。
ファーストパーティのWeb閲覧シグナルをキャプチャし、パーソナライズされたHTMLバナーをレンダリングし、ネイティブビューコントローラーへの検証済みディープリンク引き渡しを実行することで、エンジニアリングおよびグロースチームはコンバージョンの摩擦を減らし、持続的なアプリエンゲージメントを支えます。ダウンストリームのリテンション向上分とキャンペーンROIは、管理されたコホート実験を通じて実証的に検証されるべきです。
クロスプラットフォームのWebバナー統合と動的ディープリンクアーキテクチャの詳細については、SDK統合ドキュメントを確認してください。
関連資料
-
概念: アプリエンゲージメント、Webからアプリへのリダイレクト、動的スマートアプリバナー、シーン復元、リターゲティングファネル
-
テクノロジー: ユニバーサルリンク、Androidアプリリンク、遅延ディープリンク、W3C Webストレージ
-
標準: IETF RFC 3986 Uniform Resource Identifier、Apple Associated Domains Specification、Android Digital Asset Links Protocol、OWASPモバイルアプリケーションセキュリティテストガイド (MASTG)
-
API / 統合パターン: Webからアプリへのディープリンク統合パターン、Android
getIntent、iOSUIWindowSceneDelegate -
公式ドキュメントおよびリファレンス:
Share this article