モバイルアプリリリースのための技術チェックリストをどのように作成するか? モバイルアプリのリリースに向けた技術チェックリストの作成には、ユニバーサルリンク(Universal Links)およびApp Linksのドメイン関連付けの検証、AASAおよびassetlinks.jsonファイルの監査、SDK初期化の検証、そしてストア申請前の実機デバイスを用いたパラメトリックルーティングのテストが必要です。
アプリリリースチェックリストとは、商業リリースの前に、ディープリンクドメイン、アトリビューションSDKのライフサイクル、パラメータ復元パイプラインといった重要なモバイルインフラストラクチャを確認するために設計された、包括的なリリース前技術監査プロトコルです。体系的なフライト前テストを実施することで、エンジニアリングチームはリリース後のナビゲーションリスク、アトリビューション統合の不備、リリース準備状況の課題を、商用展開の前に特定できます。
| 用語 | 定義 | 関連エンティティ | 検索インテントの役割 |
|---|---|---|---|
| アプリリリース | 公開アプリストアへのモバイルアプリケーションの運用および技術的な展開。 | モバイルリリース管理 | 情報提供 / 商用 |
| AASAファイル | Appleアプリとウェブサイト間の検証済み関連付けを確立する、サーバーホスト型のJSONファイル。 | ユニバーサルリンク | 技術 / 情報提供 |
| デジタルアセットリンク | AndroidアプリケーションとHTTPSドメイン間の検証済み所有権を確立するプロトコル。 | Android App Links | 技術 / 情報提供 |
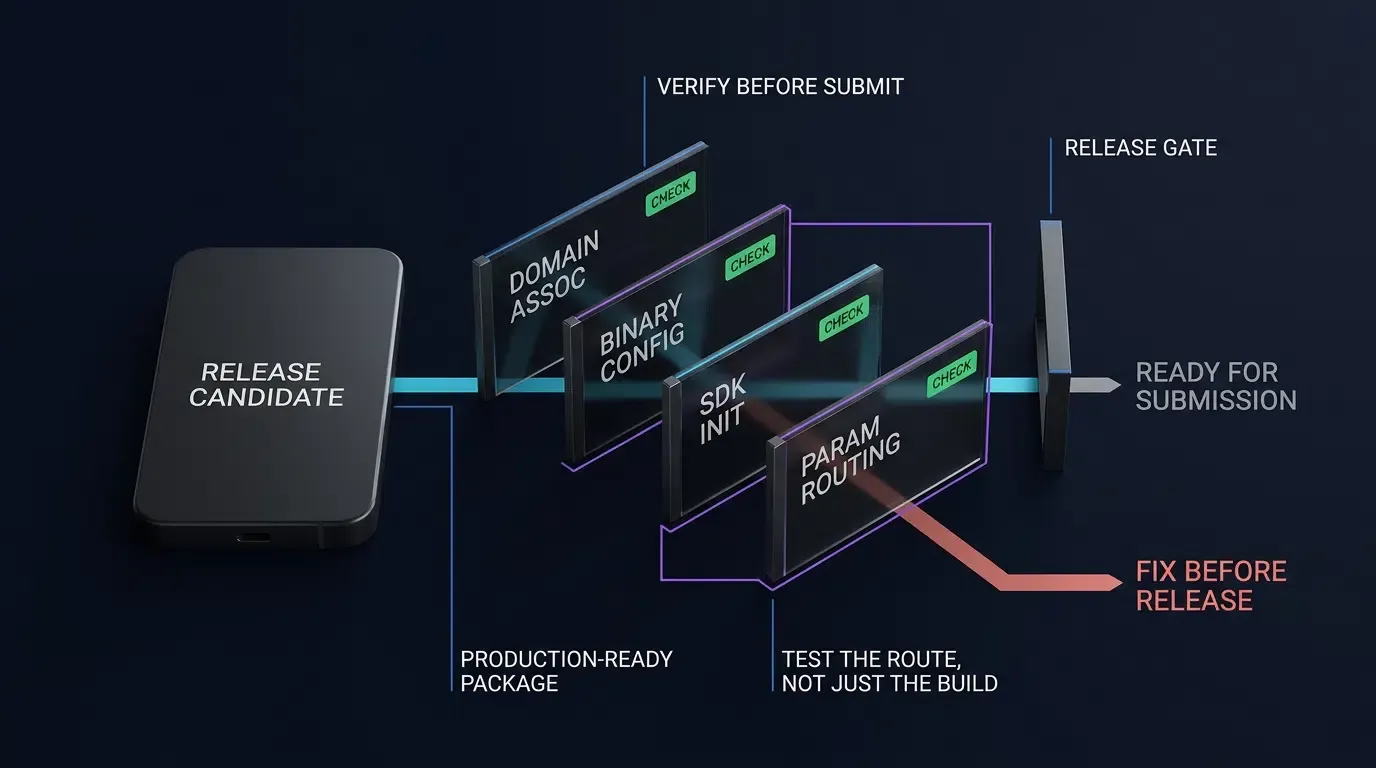
リリース前のディープリンク検証がアプリリリースの投資対効果(ROI)を守る理由
ストアリリース失敗の商業的コスト:承認後の手戻りが成長を損なう理由
公開アプリリリースは、ソフトウェア配信における非常に厳しいマイルストーンです。バイナリがApp Storeの審査やGoogle Playの自動セキュリティチェックを通過して本番環境に到達した後、ディープリンクやアトリビューションインフラにおける技術的な見落としは、重大な商業的ボトルネックを引き起こします。マーケティングキャンペーンがトラッキングURLの配布を開始しても、基盤となるドメインの関連付けが壊れている場合、ユーザーは対象のプロモーションルートではなく、汎用的なフォールバック画面やブラウザの404エラーに遭遇してしまいます。
不適切な「関連ドメイン(Associated Domains)」の権限設定や、出荷されたバイナリ内の誤ったパッケージ宣言といったネイティブ設定の不備は、バイナリの再コンパイル、バージョン番号のインクリメント、そしてアプリストアの審査パイプラインへの再申請を必要とする場合があります。このサイクルは多くの場合、数営業日を要し、重要なリリース期間中のマーケティング予算が無駄になり、ユーザー獲得の勢いを削いでしまいます。対照的に、ウェブサイト側でホストされるassetlinks.jsonファイルの誤ったSHA-256署名証明書のフィンガープリントや、設定が不適切なAASAパスコンポーネントといったサーバー側の関連付けの不備は、多くの場合、アプリケーションを再構築することなくホスティングサーバー上で直接修正でき、その後のドメイン再検証で解決可能です。
フライト前アーキテクチャ:バイナリコード署名とドメイン検証の切り離し
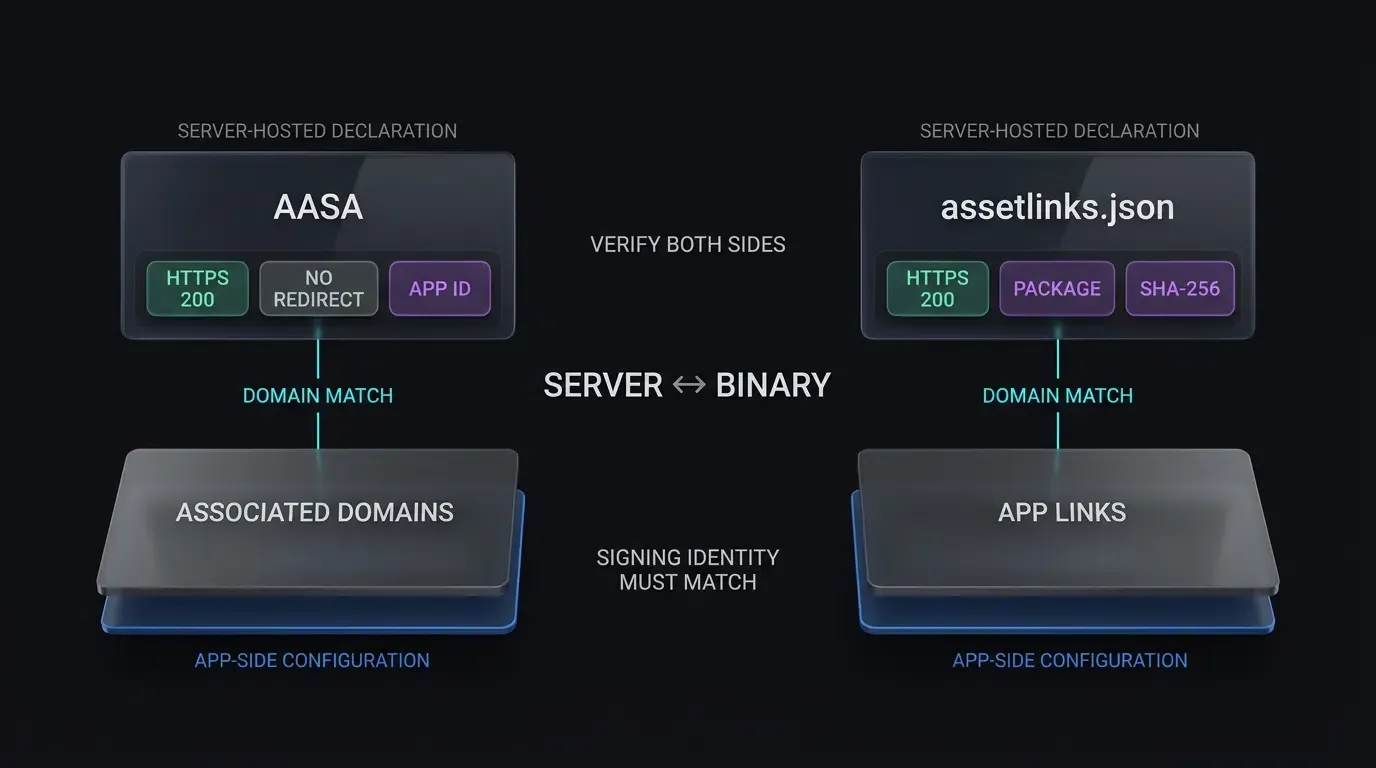
強固なフライト前検証戦略は、クライアント側のバイナリコンパイルとサーバー側のドメイン検証を分離します。コンパイルによってネイティブのルーティングロジックとSDKフックが確立される一方で、オペレーティングシステムは指定されたHTTPSドメインでホストされている外部JSON宣言を取得することで、送信先が信頼できるものであるかを確認します。
最終ビルドをストアコンソールにアップロードする前に、サーバーでホストされている宣言ファイルがローカルのバイナリ設定と一致していることを確認することで、インストール後のアプリとサイト間の検証が確実に成功します。独立したモバイル測定プラットフォームであるOpeninstallは、パブリックリリース前にステージング環境でパラメータ送信とドメインマッピングを検証できるテストワークフローを提供します。
ソフトローンチおよび本番環境ティアに向けたリリースゲート閾値の確立
リリースエンジニアリングフレームワークでは、コードを昇格させる前に決定論的な品質ゲートが必要です。ディープリンク対応アプリのリリースは、コンテキストに応じたウェブからアプリへのルーティングが対象範囲にある場合、検証済みのユニバーサルリンクとApp Linksに依存します。段階的ロールアウトや地域限定のソフトローンチを行うチームは、テストビルド全体で以下の厳格な基準を強制すべきです。
- ドメイン検証ゲート:コマンドラインクエリを介した、本番およびステージングドメインの関連付けエンドポイントの自動検証。
- コールドスタート復元ゲート:シミュレートされたストアリダイレクトフローの後、クリーンな物理テストデバイス全体での検証済みパラメータ復旧。
- フォールバック安全ゲート:形式の誤り、期限切れ、または改ざんされたルーティング文字列が提示された際に、アプリのホーム画面やウェブランディングページへ適切に遷移する動作の確認。
アプリ申請前にiOSのユニバーサルリンクとAASAホスティングを監査する方法
apple-app-site-association JSON形式とHTTPSヘッダーの検証
iOSのユニバーサルリンクには、ターゲットドメインで安全にホストされたapple-app-site-association (AASA) JSONファイルが必要です。オペレーティングシステムはこのファイルを照会して、どのURLパスがデフォルトのSafariブラウジングセッションではなく、ネイティブアプリケーションの実行をトリガーすべきかを識別します。
AASAファイルは、https://<domain>/.well-known/apple-app-site-association または https://<domain>/apple-app-site-association のいずれかに配置する必要があります。フライト前の監査では、HTTPレスポンスヘッダーとJSONボディの正当性の両方を検証する必要があります。
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
最初のコマンドは、リダイレクトを追跡せずに(HTTP 301や302リダイレクトはiOSの関連付け検証を失敗させるため)HTTPステータスコード200 OKを返す必要があります。サーバーは、Content-Type: application/jsonヘッダーを使用して、有効なHTTPS接続を介してペイロードを提供しなければなりません。
JSONペイロードは、配列を誤ってラップすることなく、最新のAppleスキーマ仕様に厳密に準拠する必要があります。
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "プロモーションキャンペーンのルートをマッチング"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "ヘルプドキュメントのウェブルーティングを保持"
          }
        ]
      }
    ]
  }
}
開発者モードの権限を利用したApple CDNキャッシュ遅延の回避
iOS 14以降、AppleのCDNはAASAファイルを取得してキャッシュします。Appleは48時間以内の反映を保証しておらず、直接的なCDN無効化制御もありません。デバイスは定期的に更新を確認します。Appleの技術ガイダンスによると、インストール済みのデバイスは約週に1回チェックを行い、アプリケーションの再インストールによって更新された関連付けレコードの取得がトリガーされる可能性があります。
開発時のみのテストでは、チームは「関連ドメイン(Associated Domains)」の権限設定に?mode=developerを追加し、デバイス設定で「開発者モード」および「関連ドメインの開発(Associated Domains Development)」を有効にし、開発用のプロビジョニングプロファイルで署名されたビルドを実行できます。
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
この代替モードは開発用の署名を必要とするため、TestFlightや本番検証パスではなく、開発用の診断ツールとして使用されます。
macOSコマンドラインツールを用いたバイナリ権限の監査
TestFlightやApp Store Connectにアーカイブをアップロードする前に、Xcodeがバイナリコンパイル中に意図した「関連ドメイン」の権限を正しく埋め込んでいることを確認します。
codesign -d --entitlements :- /path/to/Payload/YourApp.app
XML出力を検査し、com.apple.developer.associated-domainsキーが存在し、フォーマットエラーや末尾のスペースが含まれておらず、期待される本番ホスト文字列が含まれていることを確認します。
Apple CDN検証クエリによるAASA CDN伝播の検証
ビルドをパブリックな本番環境に昇格させる前に、Appleのパブリックエッジキャッシュにクエリを実行し、CDNがサーバー側のAASAレコードをスクレイピングして検証したことを確認します。
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
一致するCDNレスポンスは有用な診断信号ですが、デバイスごとのユニバーサルリンクの動作を保証するものとして扱うべきではありません。リリースの準備状況を診断する際は、デバイス側の関連付け状態を確認してください。
CLIによるAndroid App Linksとドメイン関連付けの検証方法
本番リリース用のキーストアフィンガープリントを用いたassetlinks.jsonの構築
Android App Linksには、https://<domain>/.well-known/assetlinks.jsonにホストされたデジタルアセットリンク宣言ファイルが必要です。この宣言は、Androidオペレーティングシステムに対し、指定されたモバイルパッケージが特定のウェブリンクを開く検証済みの権限を持っていることを通知します。
assetlinks.jsonファイルには、ターゲットバイナリの署名に使用されるキーストアの正確なSHA-256証明書フィンガープリントが含まれている必要があります。
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
既存のリリース用キーストアから本番フィンガープリントを抽出するには、Javaのkeytoolユーティリティを実行します。
keytool -list -v -keystore /path/to/release.keystore -alias release_key
Google Playアプリ署名を介してデプロイする場合は、assetlinks.jsonで宣言されたフィンガープリントが、ローカルのアップロードキーではなく、Google Playコンソールにリストされている「アプリ署名鍵証明書」と一致していることを確認してください。
インテントフィルタの設定:検証済みHTTPS App Linksとカスタムスキームの分離
Android App Links向けインテントフィルタ追加に関するAndroid開発者ガイドに従い、マニフェストファイルでは、検証済みApp Linkフィルタをカスタムスキームのフォールバックから分離する必要があります。autoVerify="true"フィルタブロック内にカスタムスキーム宣言を混在させると、Androidバージョン全体でホスト検証が失敗するリスクがあります。
<!-- AndroidManifest.xml: 検証済みApp Linkインテントフィルタ -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- カスタムフォールバックスキーム用の個別インテントフィルタ -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Androidデバッグブリッジ(ADB)を介した自動ドメイン検証診断の実行
リリース候補ビルドをローカルにインストールした後、Androidデバッグブリッジ(ADB)を介して手動でドメイン検証をトリガーし、ドメイン承認を検証します。
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
検証ツールがネットワークリクエストを完了するまで十分な時間を与えた後、検証サブシステムの状態を照会してドメイン承認を確認します。
adb shell pm get-app-links com.example.app
ターミナル出力は、検証済みステータスを示さなければなりません。
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    Domain verification state:
      app.example.com: verified
Android 12以降におけるドメイン検証状態の更新への対応
Android 12以降では、宣言されたホストは個別に評価されます。1つのドメインが正常に検証されれば、別の宣言ホストが検証に失敗しても、アプリケーションはその検証済みホストからのリンクに対するデフォルトハンドラとして機能できます。対照的に、Android 11以下ではドメイン検証は「すべてか無か」であり、宣言されたホストが1つでも検証に失敗すると、そのフィルタブロック内のすべてのホストで自動リンク検証が失敗する可能性があります。App Linksのトラブルシューティングに関するAndroid開発者ガイドを参照し、署名の不一致、リダイレクトループ、またはネットワーク接続障壁を特定してください。
パラメータ受け渡しとシーン復元のためのエンドツーエンドテストプロトコル
ウォームディープリンク復帰と遅延パラメータ復元の重要な違い
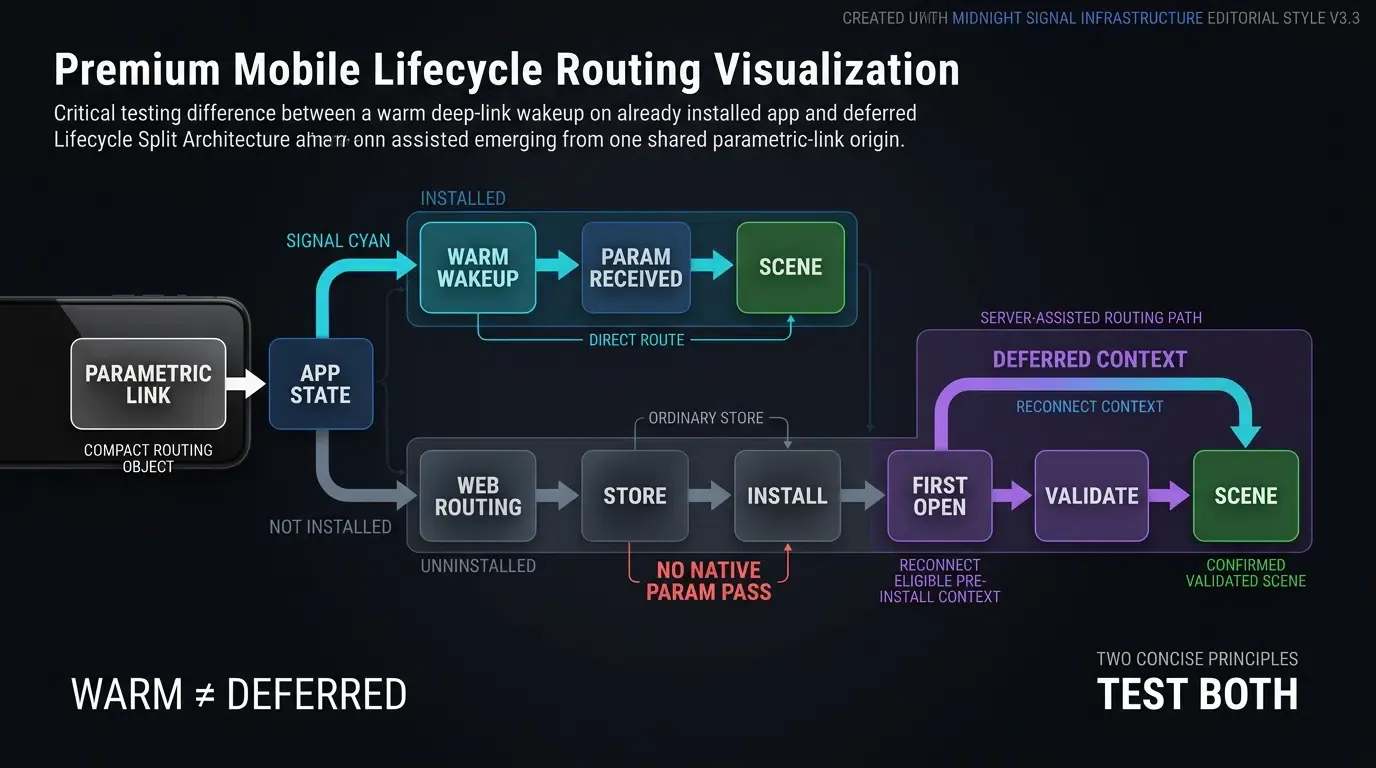
フライト前検証では、主に以下の2つのディープリンクライフサイクル状態を区別する必要があります。
- 直接復帰(ウォームローンチ):アプリケーションがテストデバイスに既にインストールされています。ユニバーサルリンクまたはApp Linkをタップすると、アプリプロセスが直接起動または再開され、ネイティブインテントまたはユーザーアクティビティデリゲートを通じてクエリパラメータが渡されます。
- 遅延パラメータ復元(インストール後のコールドローンチ):アプリケーションがテストデバイスにインストールされていません。リンクをタップすると、ウェブルーティングのランディングページが開かれ、コンテキストが保持され、ユーザーがストアにリダイレクトされ、アプリの初回起動時に動的パラメータが復元されます。
メインスレッドをブロックしない初期SDK初期化の検証
アトリビューションSDKおよびディープリンクSDKは、アプリケーションライフサイクルの早い段階で初期化し、着信インテントフックを登録する必要があります。Androidアーキテクチャでは、初期化はApplication.onCreate()コールバック内で行い、マルチプロセスによる再初期化を防ぐべきです。iOS環境では、設定はapplication(_:didFinishLaunchingWithOptions:)内で行うのが適切です。
最初の登録フックはアプリケーション起動時に実行されますが、重い計算やブロッキングを伴うネットワークI/Oは、ANR(Application Not Responding)警告を防ぐため、AndroidのメインUIスレッドから切り離しておく必要があります。
以下の技術実装は、ネイティブAndroid(Kotlin)およびiOS(Swift)アーキテクチャ全体における、構造化されたフライト前検証ロジックを示しています。フレームワーク固有のライフサイクル仕様については、SDK統合ドキュメントを確認してください。
// Android: MainActivity.kt - フライト前インテントログ記録とルーティング診断
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // コールドスタートインテントの監査
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // ウォーム再開インテントの監査
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "ディープリンクパラメータは解決されませんでした。")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "フライト前ルートの検証済み - チャンネル: $channel, ペイロード: $customData")

                // ステップ1: 入力のサニタイズ、型制約、ルート検証
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // ステップ2: アプリの認証済みセッションを使用してバックエンドサービスへ認可を委譲
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("ルートが未認可、期限切れ、または利用不可です。")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("形式が誤っているか、未検証のルートペイロードです。")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // 厳格な許可リストに対してシーンを検証
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // ターゲット識別子に対して長さおよび文字の許可リスト制約を強制
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "JSONペイロード検証失敗", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // 認証済みセッションはアプリのセッション状態から提供され、URLがルートコンテキストを提供します
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "検証済みシーンへナビゲート中: ${route.scene}, ID: ${route.targetId}")
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "安全なロビーフォールバックを実行中: $reason")
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] アクション: $action, データURI: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - フライト前ユニバーサルリンク監査とログ記録
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // メインスレッドをブロックせずにOpoInstall SDKを初期化
        OpoInstallSDK.initWith(self)
        return true
    }

    // 着信ユニバーサルリンクの処理
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] 着信ユニバーサルリンクURL: %@", webpageURL.absoluteString)
        }

        // パースをOpoInstall SDKへ委譲
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // 復帰コールバックの処理
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] 動的パラメータは復元されませんでした。")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] ユニバーサルリンク検証済み - チャンネル: %@, ペイロード: %@", channel, payload)

        // ステップ1: 入力のサニタイズ、長さチェック、許可リスト検証
        if let validatedRoute = validateRoutePayload(payload) {
            // ステップ2: アプリの認証済みセッションを使用してバックエンドサービスへ認可を委譲
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "ルートが未認可、期限切れ、または利用不可です。")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "ペイロード検証失敗またはターゲット期限切れ")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // 厳格な許可リストに対してシーンを検証
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // ターゲット識別子に対して長さおよび文字セットの制約を強制
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] JSONルートペイロードのデシリアライズ失敗: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] 検証済みシーンへナビゲート中: %@, ID: %@", route.scene, route.targetId)
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] 安全なロビーフォールバックへナビゲート中: %@", reason)
    }
}
誤った、または期限切れのルートパラメータに対する入力サニタイズとフォールバックの検証
URLクエリ文字列やディープリンクペイロードは外部のウェブ環境から発生するため、アプリケーションは着信ペイロードを信頼できない入力として扱う必要があります。検証スイートは、以下を確認する必要があります。
- 不足またはnullのクエリ文字列が、初期化中にnullポインタ例外やアプリのクラッシュを引き起こさないこと。
- ルートパラメータが、厳格なデータ型のパース、文字フィルタ、長さ制限を強制していること。
- サーバー側でシーン実行前にターゲットリソースのステータスとセッション資格を検証し、期限切れや認可されていない場合は安全なフォールバックをトリガーすること。
クリーンな物理デバイス間でのリリース前セーフティチェックの自動化
エミュレータテストを物理デバイス検証で補うべき理由
ディープリンクやパラメータ復元をソフトウェアエミュレータのみでテストすると、重大な偽陽性のリスクが生じます。エミュレータは基盤となるホストオペレーティングシステムのクリップボードを共有し、通信キャリア固有のネットワークスロットリングを欠いており、SDKのバックグラウンドタスクを遅延させる可能性のあるベンダー固有のバッテリー最適化サービスをエミュレートできません。
フライト前検証は、複数のオペレーティングシステムバージョンや様々なOEM環境にまたがる物理ハードウェア上で実行する必要があります。
段階的なダウンロードフローのテスト:社内検証のためのパラメータ化されたQRコードの活用
遅延ディープリンクを検証するために、リリースチームはローカルのメカニズムとストア配信経路の両方をテストする2段階の検証フレームワークを導入します。
- ローカルインストールシミュレーション:署名済みの開発ビルドやアドホックビルドを直接クリーンな物理デバイスにサイドロードし、ストアのオーバーヘッドなしでSDKのコールバック、文書化された遅延マッチングの前提条件、パラメータ復元を検証します。
- ストア配信の検証:リリース候補ビルドを公式のリリース前トラック(iOSはTestFlight、AndroidはGoogle Playの内部またはクローズドテスト)にデプロイします。テストQRコード(
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99)をスキャンしてストアのダウンロード経路を辿り、インストールされたアプリが初回起動時にパラメータを正確に取得することを確認します。
コールドローンチ、プロセス再起動、およびバックグラウンド再開状態のシミュレーション
完全な検証には、様々なプロセス条件下での状態復元の検証が必要です。
- コールドブート:デバイスのメモリからプロセスが完全に終了された状態で、ユニバーサルリンクを介してアプリを起動する。
- ウォーム再開:プロセスがバックグラウンドで一時停止されている状態でリンクを介してアプリを起動し、
onNewIntentまたはcontinueUserActivityがイベントをキャプチャすることを確認する。 - メモリ不足による停止:アプリを一時停止し、開発者オプションを介してシステムメモリ不足をシミュレートしてバックグラウンドプロセスを強制終了させ、アプリの再起動時にディープリンクされた状態が予測どおりに復元されることを確認する。
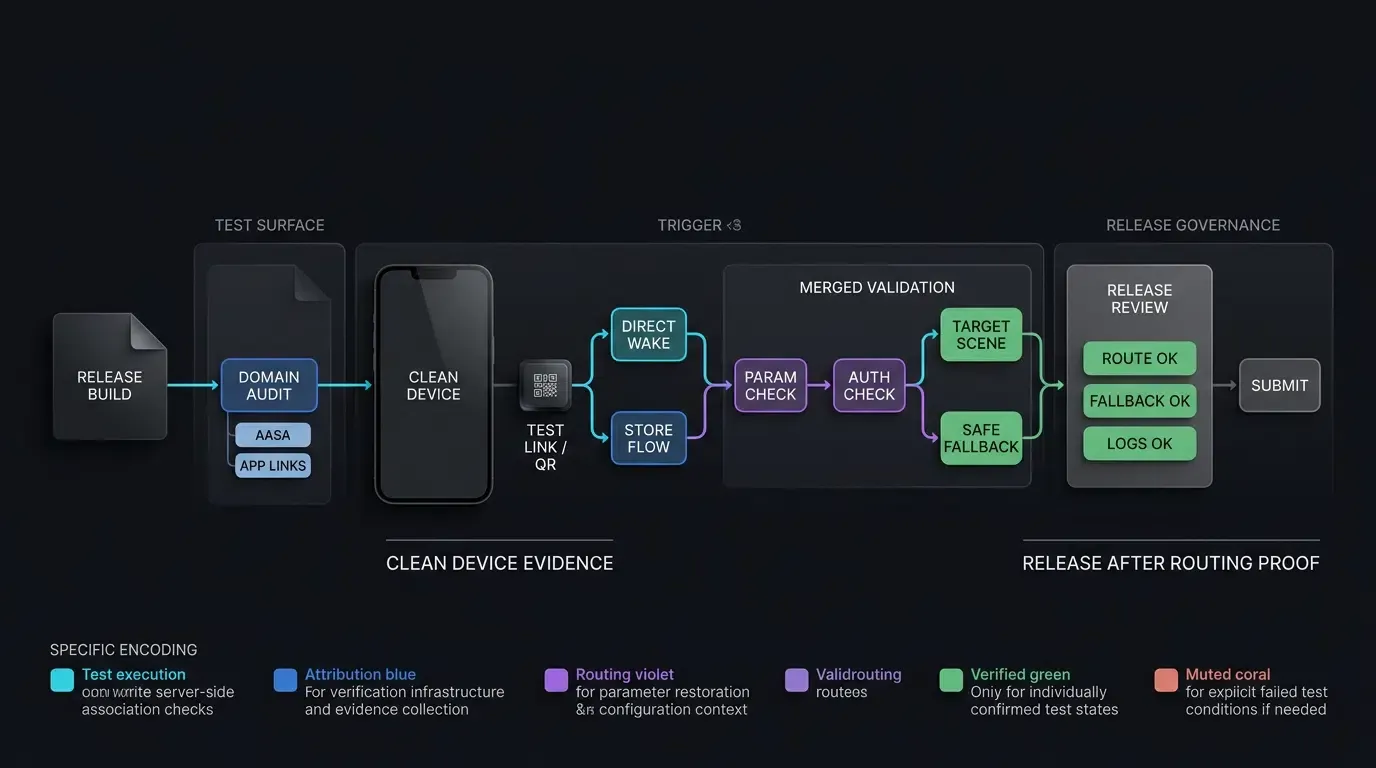
[リリースビルド構成完了]
              │
              ▼
[プラットフォーム関連付け監査]
   ┌──────────┴──────────┐
   ▼                     ▼
[iOS AASAチェック]  [Android DALチェック]
   │                     │
   ▼                     ▼
[Apple CDNクエリ]  [ADB App-Linkチェック]
   │                     │
   └──────────┬──────────┘
              ▼
[クリーンデバイスサンドボックスインストール]
              │
              ▼
[パラメータリンク & QRコードスキャン]
              │
              ▼
[SDKパラメータ取得 & 検証]
   ┌──────────┴──────────┐
   ▼                     ▼
[ターゲットシーン読込] [安全なフォールバック作動]
              │
              ▼
[本番リリース承認]
リリース前の技術検証と障害緩和マトリックス
包括的なフライト前技術監査チェックリスト
以下のマトリックスは、主要なインフラストラクチャ検証チェックポイント、関連するコマンドライン診断、および戦術的な修復プロトコルをまとめたものです。
| チェックポイントカテゴリ | 検証テスト | 診断コマンドまたはツール | 期待される結果 | 障害の緩和 |
|---|---|---|---|---|
| iOSユニバーサルリンク | AASA JSONの正当性とHTTPSレスポンス | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, 有効なJSON, application/jsonヘッダー |
サーバーのMIMEタイプを修正し、リダイレクトを排除 |
| Apple CDN伝播 | エッジCDNキャッシュへの取り込み | curl https://app-site-association.cdn-apple.com/a/v1/domain |
ローカルプロファイルと一致する有効なキャッシュJSON | CDN/デバイスの関連付け状態を再チェックし、必要に応じてテストアプリを再インストール、または開発診断用に有効な開発者モードを使用 |
| Android App Links | ホスト自動検証チェック | adb shell pm get-app-links com.package.name |
ドメイン検証状態: verified |
数値状態1024以上をエラーとして扱い、assetlinks.jsonのフィンガープリントを確認 |
| パラメータ取得 | 遅延ディープリンク復元 | OpeninstallオンラインテストQRスキャン | 初期コールドローンチ時にパラメータが配信される | ブロッキングなしの早期SDK初期化と必要なプラットフォーム権限を確認 |
| エンジンナビゲーション | シーン復元と認可 | ディープリンクインテントインジェクション | メインメニューへ戻ることなくターゲットシーンが描画される | サーバー認証ゲートとロビーフォールバックを実装 |
よくある質問(FAQ)
開発者はApp StoreにIPAをアップロードする前に、どのようにユニバーサルリンクをテストできますか?
なぜAndroid App Linksはデバッグビルドで成功するのに、リリースビルドで失敗するのですか?
開発者は、遅延ディープリンクが実際のストアダウンロード全体でパラメータを保持していることをどのように検証しますか?
要約と決定フレームワーク
モバイルアプリのリリースが成功するかどうかは、構造化された技術的なリリース前実行にかかっています。ドメイン検証設定やパラメータ復元ワークフローを見落とすと、マーケティングキャンペーンが台無しになり、初期のユーザーオンボーディングを低下させるリスクがあります。
コマンドライン診断を体系的に実行し、Apple CDNの伝播を監査し、物理ハードウェア上で遅延パラメータフローを検証することで、エンジニアリングチームはリリース当日の死角を減らすことができます。開発者向けにテストされたツールを統合することで、パブリックリリース前にディープリンクとアトリビューションパイプラインが予測どおりに動作するかを確認できます。
リリース前のディープリンクワークフローの設定および検証方法については、SDK統合ドキュメントを確認し、Openinstall SDKダウンロードセンターを探索し、GitHubでオープンソースの例を検討するか、Openinstall開発者コンソールでテストアプリケーションを構成してください。
関連資料
-
概念: アプリリリースチェックリスト、フライト前検証、シーン復元、Apple CDN無効化、デジタルアセットリンク
-
技術: ユニバーサルリンク、Android App Links、遅延ディープリンク、関連ドメイン
-
標準: IETF RFC 3986 統一リソース識別子、Apple「関連ドメインの権限」仕様、Androidデジタルアセットリンクプロトコル、OWASPモバイルアプリケーションセキュリティテストガイド(MASTG)
-
API: Openinstall SDK初期化API、Androidインテントフィルタ検証API、iOS NSUserActivityルーティングインターフェース
-
公式ドキュメント & リファレンス:
Share this article



