Tencentが「Agent Email」を公開?この戦略的転換は、2026年6月23日にTencentが「Agently Mail」ブランドで専門的なメールボックス・インフラを正式に開始したことで裏付けられました。特に、この先進的な協調型通信プロトコルの導入により、エンタープライズ・エコシステム内における開発者やモデルのワークフローが再定義されます。結果として、この常時稼働する独立した通信層は、チームの業務運営に劇的な変化をもたらします。開発チームにとって喫緊の課題は、安全なコンテキストとパラメータの統合を維持しつつ、共同チャットフローを管理することです。「Agently Mail」の導入は、自律的なビジネス協調において重要なマイルストーンとなります。
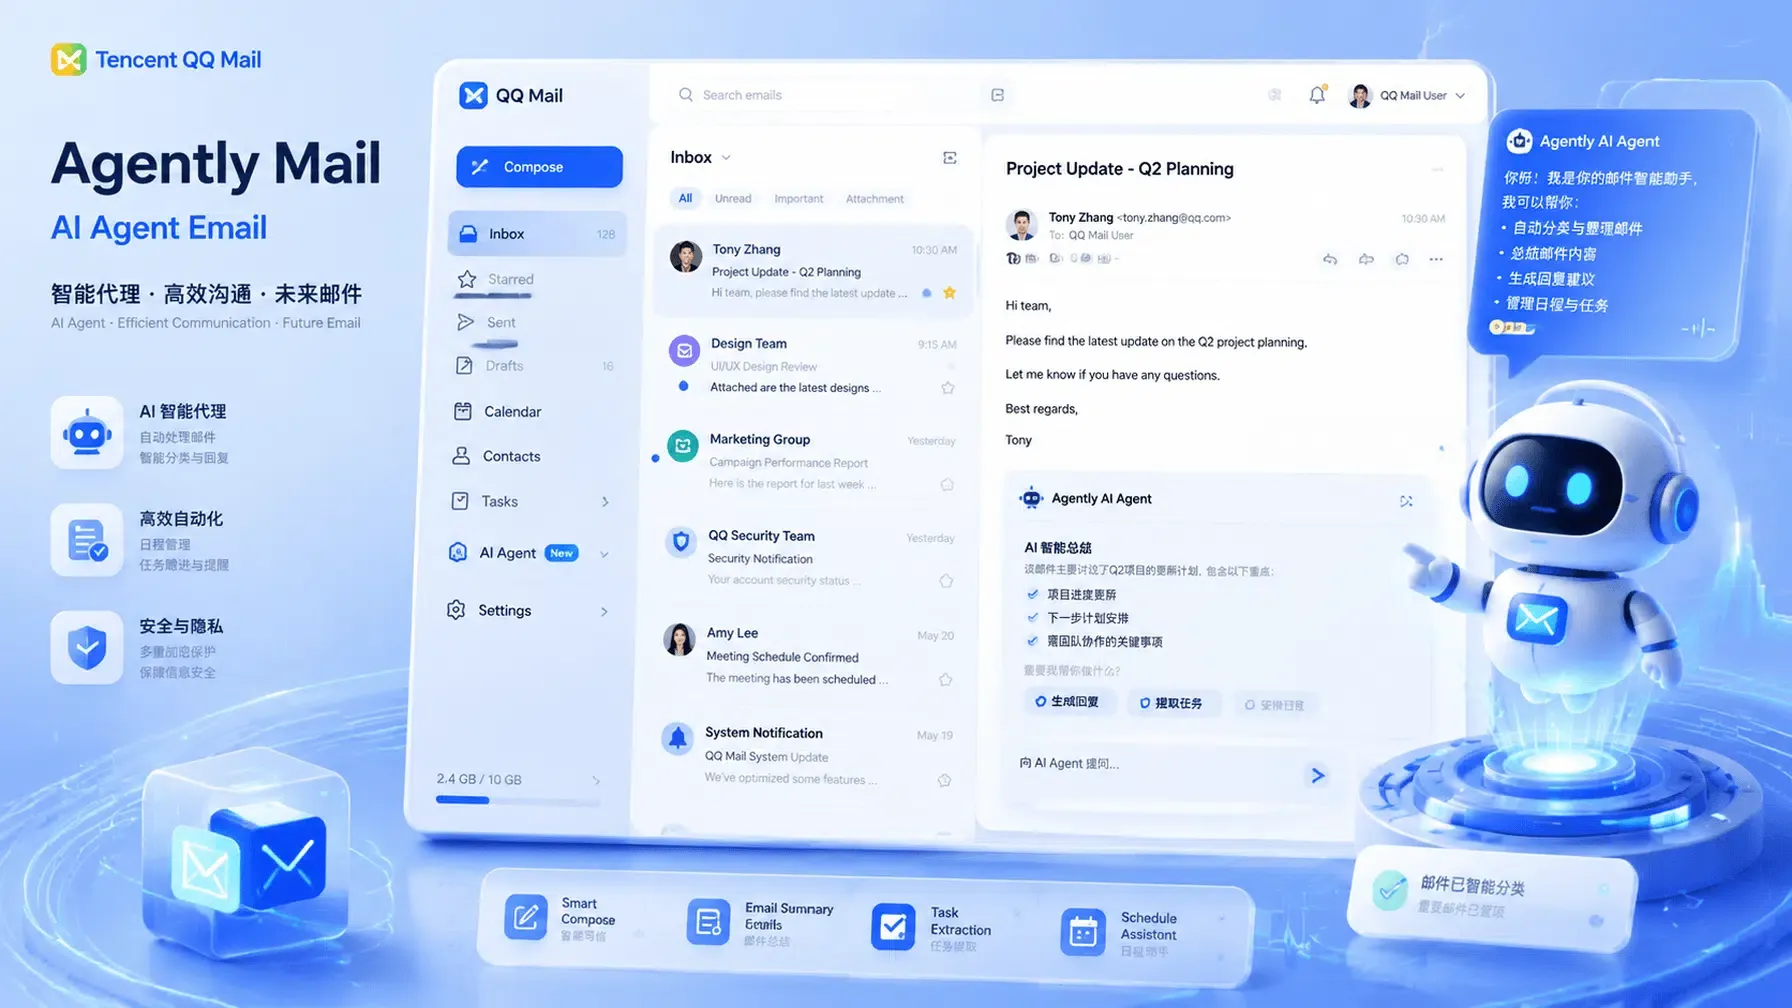
Tencentの自律インフラを解読:Agently Mailと専用エージェントIDの台頭
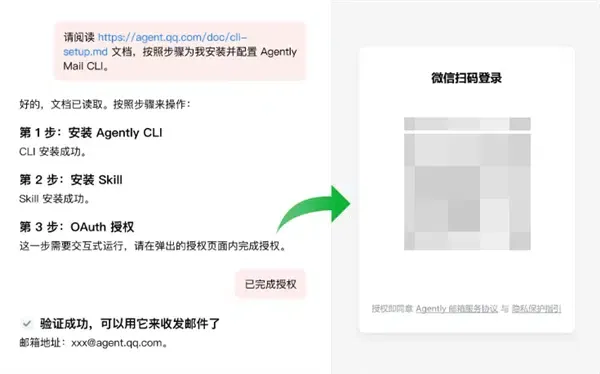
2026年6月23日の正式リリースにおいて、Tencent QQメールは「Agently Mail」ブランドで新しい専門サービスを開始しました。具体的には、TencentがAgently MailブランドでAgent Emailを公開した際、個別のデジタルアイデンティティが付与されます。さらに本製品は、プライバシーの保護とデジタルID管理という二重の課題に直接対応するものです。これにより、TencentのAgent Email公開は、完全なメールボックスの隔離を実現しました。同時に、モデルをネイティブに接続することが可能となります。例えば、システムはユーザー個人のQQメール受信トレイから完全に切り離されています。登録の詳細は、公式ポータルサイトAgently Mailからご確認いただけます。
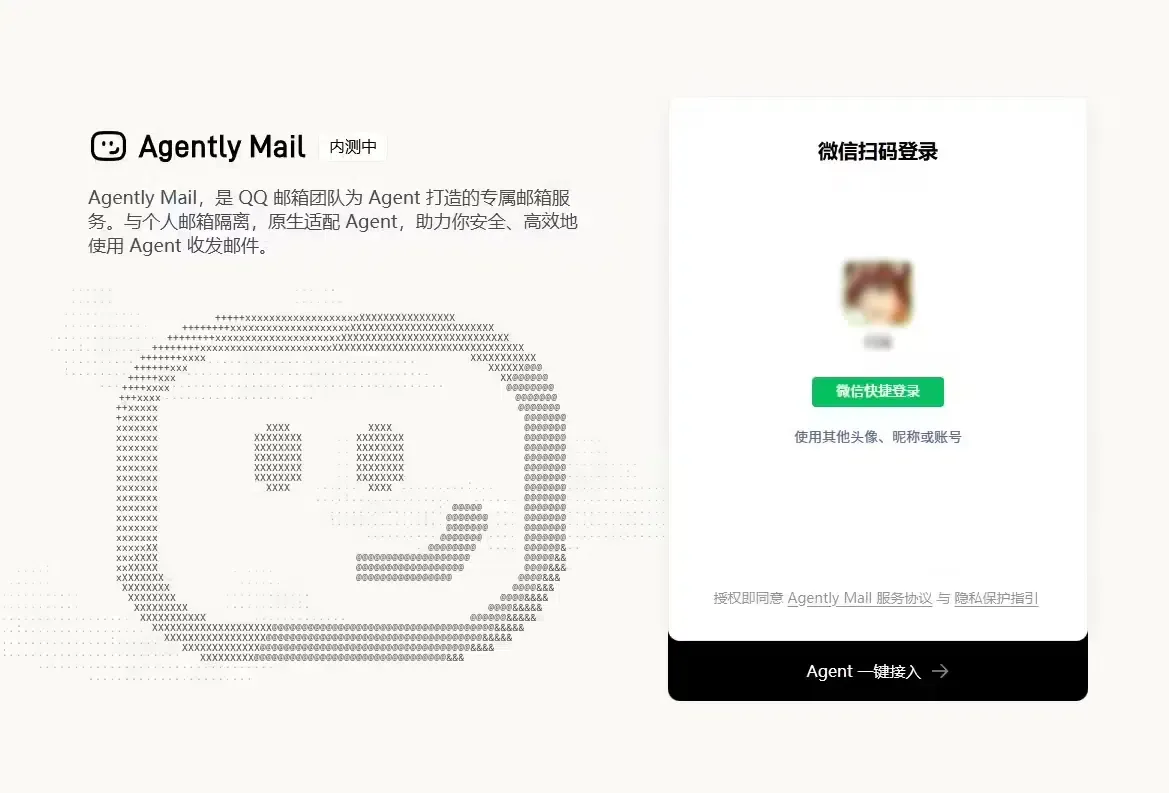
専用IDとAgently Mailのアーキテクチャ
具体的には、このサービスにより、エージェントが人間の個人アカウントの認証情報を利用する必要がなくなります。各エージェントがサードパーティ・プラットフォームで独立して登録を行い、認証コードを受け取ることができるため、モデルは自律的に動作可能です。同時に、スパム防止と説明責任を果たすため、セットアップ時に本人確認(実名認証)が必須となります。例えば、すべての取引や送信メールは、規制遵守および監査目的で完全に追跡可能です。
マルチプラットフォーム対応とApache-2.0オープンソース・リポジトリ
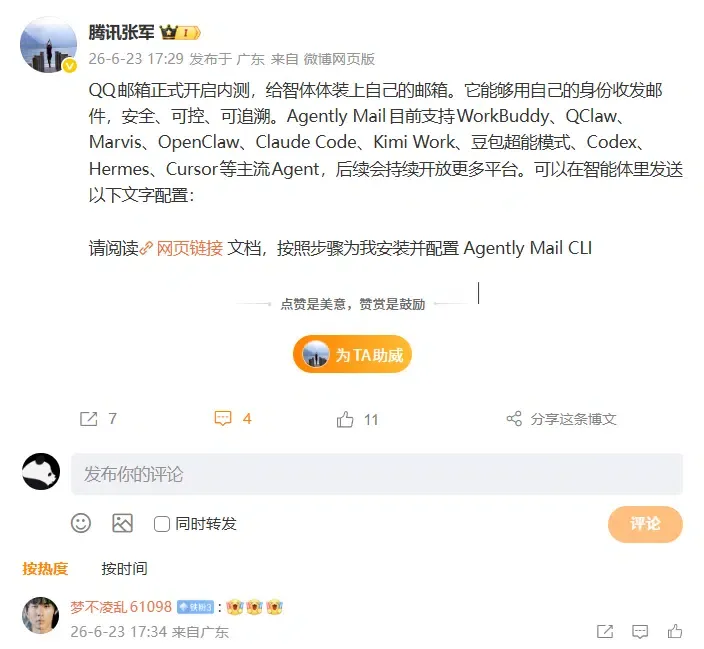
幅広い互換性を確保するため、TencentはAgently Mailを主要な国内外のエージェント・フレームワークと統合できるように設計しました。具体的には、ByteDanceの「豆包(Doubao)スーパーモード」、Moonshot AIの「Kimi Work」、Anthropicの「Claude Code」、および「Cursor」をサポートしています。さらに、公式のパブリック・リポジトリはApache-2.0ライセンスの下でGitHubにてオープンソース化されており、開発者はソースコードを検証してセキュリティ基準を確認できます。広報責任者の張軍氏は、WorkBuddy、QClaw、Marvis、OpenClaw、Codex、Hermesなど、さらなる統合も積極的にサポートされることを確認しました。
安全な隔離、実名確認、およびサマリーファーストのセキュリティループ
非公開の通信が露出することによるセキュリティリスクを考慮し、Tencentはコアレイアウトに厳格なガードレールを構築しました。具体的には、転送、返信、削除といったすべてのアクションは、まずテキスト要約を生成する必要があります。システムは、ユーザーがその要約を確認し、承認した後にのみコマンドを実行する仕組みです。これにより、人間の監視なしに自律モデルがデータを漏洩させることを防ぎます。また、メール読み取りエンジンにはプロンプトインジェクションに対するネイティブな保護機能が含まれており、悪意のあるメールが隠しコマンドでエージェントの動作を操作するのを防ぎます。
伝統的な通信の断片化:独立型メールボックスがWeb-to-Appエコシステムにもたらす変革
エージェントが能動的な通信パートナーとしての役割を担うにつれ、従来のクライアントサイドのワークフローは解体されつつあります。TencentのAgent Email公開は、ビジネス取引のエントリーポイントをシフトさせます。自動化エージェントがサードパーティ・サイトに直接登録可能になることで、人間主導のブラウジングから自動実行への移行が進み、アトリビューション測定における深刻な課題が生じています。開発チームにとって、クロスプラットフォーム間の移行を管理しつつ、強固なユーザーセッション検証を維持することが喫緊の課題です。
エージェント間の自律ワークフローと従来のフォームの終焉
具体的には、本システムは企業間での安全なA2A(Agent-to-Agent)通信を可能にします。AIエージェントは、価格照会、見積もり、注文処理といったプロセスを自動的に完了できます。その結果、従来のWebフォームによる送信ファネルは消失します。これらの取引がバックグラウンドで非同期に処理されるため、従来のCookie追跡は時代遅れとなります。これにより、マーケティングおよびプロダクトチームは大規模なデータ不一致に直面し、キャンペーンの投資対効果(ROI)測定が困難になります。
バックグラウンド実行される会話パスにおけるファネル離脱
さらに、エージェントが請求書処理や履歴書提出を自律的に行うと、標準的なアプリダウンロードのループを回避することになります。その結果、従来のユーザー獲得ファネルでは大幅な離脱が発生します。ユーザーに対しネイティブアプリのインストールが促されないため、コンバージョン後のユーザーエンゲージメントが低下します。暗号学的な検証レイヤーなしでは、開発者はコンバージョンが実際のユーザーによるものか、自動スクリプトによるものかを判別できません。このギャップは、企業導入においてセキュリティとコンプライアンス上の重大な障壁となります。
リファレンスアーキテクチャとエンジニアリングの参照:暗号化された安全なコンテキストハンドオフの構築
共同作業を行うエージェントのワークフローを保護し、データの不一致に対処するために、ソフトウェアアーキテクトは標準化されたエンジニアリング上の保護手段を実装しなければなりません。アーキテクチャの80%を普遍的な技術原則に集中させ、20%を実証済みの標準ツールに活用する「80/20」アプローチが有効です。最も重要な防御策の一つは、安全なプロセス間検証ハンドシェイクの導入です。結果として、バックエンドはサーバー間検証へ移行する必要があります。
トークン支出予算とアクセス制御プレーンの構築
TencentのAgent Email公開後、ワークフローを展開するには明確なセキュリティ境界が必要です。アプリケーションは、呼び出しプロセスに対して独立した暗号化検証を行う必要があります。バックエンドでは、検証済みのサーバーサイド・ハンドシェイクによって生成される、ユニークで一時的なトークンを要求する必要があります。アプリケーションが重要なコマンドを実行する際、サーバーは呼び出し側の署名を検証します。これにより、ローカルのセキュリティ漏洩が発生した場合でも、暗号化署名によって不正ななりすましを阻止できます。
SDK統合によるコンテキスト復元の確保
さらに開発者は、ローカル環境を隔離するために安全な不正トラフィック・フィルタリング・アーキテクチャを実装する必要があります。クライアントサイドのSDKは、署名付きサーバーコールバックと独立したハードウェア検証標準に依存することで、ユーザー空間での操作を回避しなければなりません。このような複雑なインフラをゼロから構築することを避けるため、チームは事前構成済みの遅延アプリパラメータ引き継ぎフレームワークをレディメイドな実装として展開できます。これにより、この標準的なモバイルSDKが自動的にコンテキスト復元を処理します。このディープリンクの復元はバックグラウンドで発生し、円滑なユーザー体験を提供します。
エンジニアリング・ノードの調整:ユニバーサルリンクとマルチエージェント会話フローの協調
TencentのAgent Email公開後、技術チームは安全なディープリンク・プロトコルを調整する必要があります。エンジニアリングチームは、一意の識別子の標準化とSDKの互換性確保に注力しなければなりません。また、マルチテナント展開に対応するため、堅牢なバンドルIDポリシーを設計する必要があります。これにより、アプリがさまざまな地域のストアで展開される際の識別子の競合を防ぎます。技術アーキテクトは、iOS SDKおよびAndroid SDKのなりすましを防ぐために、安全な署名検証を実装しなければなりません。
システムアーキテクト向けの技術実装
開発者は、Android SDKとiOS SDKを通じて統一されたマルチプラットフォーム識別子を実装する必要があります。また、ストアをまたいだルーティングにおいてバンドルIDの一貫性を保つことが不可欠です。これにより、アプリがカスタムURLスキームやユニバーサルリンクを介して起動された場合でも、コンテキストが直ちに復元されます。同時に、悪意のあるスクリプト挿入を防ぐため、ゲートウェイレベルで署名検証を実行しなければなりません。結果として、エンジニアリングチームは標準化されたユニバーサルリンク・アーキテクチャを使用して、ダウンストリーム・システムに対し高品質な生データを保証できます。
リスクおよびコンプライアンス管理者のための戦略的ガードレール
マーケティングおよびグロースチームは、この新しいアーキテクチャを活用するために顧客獲得戦略を適応させる必要があります。グロース担当者は、エンタープライズグレードのキャンペーン測定基準を用いて、キャンペーン・トラフィックとリアルタイムのアトリビューションデータをマッチングさせることでマーケティング分析を最適化しなければなりません。さらに、TencentのAgent Email公開後のユーザーコンバージョンを追跡するために、ファーストパーティによるアトリビューションのベースラインを確立する必要があります。ディープリンクの遅延復元を活用することで、カスタマイズされたオンボーディング・フローを設計できます。その結果、ブランドは不正な自動トラフィックを排除しつつ、正確な顧客獲得コスト(CAC)とマーケティング投資収益率(ROAS)を算出可能です。
よくある質問 (FAQ)
TencentがAgent Emailを公開したことで、プロンプトインジェクション攻撃はどのように防がれますか?
なぜTencentのAgent Email公開がアトリビューション測定の危機を引き起こすのですか?
TencentのAgent Email公開後、どのような統合プロトコルが接続を保護しますか?
TencentのAgent Email公開は、まったく新しい技術時代の到来を告げる新たなパラダイムを表しています。専用エージェントの通信プラットフォームが拡大するにつれ、従来のソフトウェアアクセスモデルは解体されつつあります。自律エージェントが日常的な交渉を処理することで、ソフトウェアの主要なインターフェースは、複雑な視覚的ダッシュボードからバックエンドのプロトコルハンドシェイクへと移行するでしょう。その結果、従来のモノリシックなSaaSインターフェースはユーザーエンゲージメントにおける独占権を失います。業界では、分散型の自律取引が急速に増加するでしょう。その結果、安全で摩擦のない検証レイヤーへの需要が劇的に高まります。この新しいエージェント中心のパラダイムに合わせてアトリビューションやセキュリティレイヤーを適応できない開発者は、自らの真のトラフィック源を見失うことになるでしょう。
さらに、モデル知能が少数の世界的な巨大企業に集中することは、深刻なコンプライアンス上の壁を生じさせます。SKAdNetworkやGoogle Privacy Sandboxのようなデータプライバシーの枠組みは、データアクセスの制限を継続的に強めています。開発者は、確率的なトラッキングよりも、ファーストパーティによる決定論的なデータ収集を優先しなければなりません。安全なマルチタッチ・アトリビューション標準の統合は、あらゆる技術アーキテクチャの基本となるでしょう。組織は、この分散型の未来で競争力を維持するために、今すぐデータパイプラインを再構築する必要があります。
Share this article



