IAPとは何か、そしてゲーム収益にどのような影響を与えるか? アプリ内購入(IAP)とは、プレイヤーがバーチャルグッズを購入できるようにするデジタルコマースシステムです。サーバーサイドでのレシート検証やアトリビューショントラッキングと統合することで、モバイルゲームの高利益率な収益を直接的にもたらします。
アプリ内購入(IAP)とは、モバイルゲームのプレイヤーがデジタルコンテンツ、バーチャル通貨、永続的アンロック、定期購入などをアプリ内で直接購入できるようにする、プラットフォーム統合型の課金フレームワークです。サーバー主導のレシート検証を実装し、検証済みのトランザクションを獲得アトリビューションのコンテキストと紐付けることで、ゲームスタジオは課金詐欺から仮想経済を守りつつ、アトリビューションが紐付け可能なチャネルレベルでの課金者および収益分析を実現します。
| 用語 | 定義 | 関連エンティティ | 検索意図の役割 |
|---|---|---|---|
| IAP | アプリ内でのバーチャルグッズ、通貨、コンテンツの直接的なデジタル販売。 | マイクロトランザクション | 技術的 / インフォマショナル |
| レシート検証 | 課金詐欺を防ぐための、ストア署名付き購入トークンのサーバーサイドでの検証。 | StoreKit 2 / Google Play API | セキュリティ / 運用 |
| コンバージョン追跡 | 特定のマーケティングソースへの収益イベントのプログラムによるアトリビューション。 | ROAS最適化 | 商業的 / 技術的 |
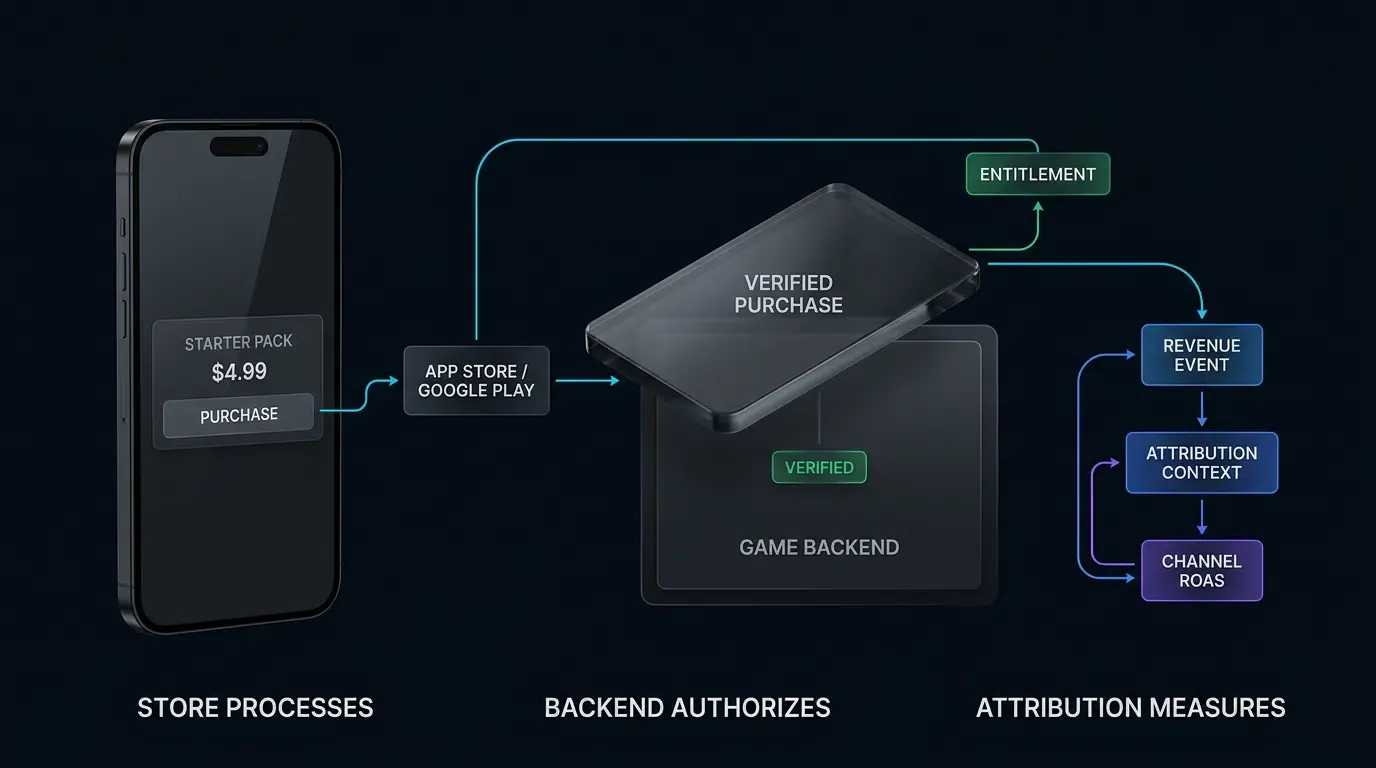
モバイルゲームのマネタイズにおけるアプリ内購入の中核アーキテクチャ
IAPの商業的メカニズム:基本プレイ無料(F2P)タイトルにおける高利益なLTVの促進
モバイルの基本プレイ無料ゲームにおいて、アプリ内購入(IAP)は高利益な商業収益の主要な原動力となります。インプレッションごとに少額の収益を生み出す広告マネタイズとは異なり、IAPは消費者の直接的な購買意欲を捉えます。マイクロトランザクションにより、プレイヤーはネイティブプラットフォームの課金フローを通じて、バーチャル通貨、装飾アイテム、ガチャ、スタミナ回復、コンテンツ拡張などを直接購入できます。
IAPのトランザクションは1件あたりの収益密度が高いため、課金プレイヤーがユーザー獲得キャンペーンの商業的成功と回収速度を左右します。IAP収益を最大化するために、スタジオは堅牢なトランザクションパイプラインを構築する必要があります。つまり、クライアント側でのスムーズなチェックアウトの促進、サーバー主導の検証によるデジタルグッズ配信の保護、そしてマーケティング獲得ソースへの購入収益の紐付けによるマーケティング投資対効果(ROAS)の算出です。
ダイレクトストア統合:Apple App Store ConnectとGoogle Play Consoleの課金パイプラインの活用
IAPの実装には、プラットフォームストアのバックエンドとの深い技術統合が必要です:
- Apple App Store Connect: デジタル商品の定義、価格帯、ローカライズされた説明、サブスクリプションのグループを管理します。トランザクションはiOS上のAppleのStoreKitフレームワークを介して処理されます。
- Google Play Console: アプリ内商品カタログ、基本プラン、サブスクリプションオファー、価格のローカライズを管理します。購入はAndroid上のGoogle Play Billing Libraryを通じて処理されます。
プラットフォームの課金システムを通じてトランザクションが処理される場合、消費者の決済処理、課金、価格のローカライズ、およびストア側のコマースライフサイクルの大部分はAppleまたはGoogleが処理します。しかし、両方のプラットフォームで運用するには、商品構成、ライフサイクル状態、レシートフォーマットの違いを統合されたゲームバックエンド経済へと抽象化する必要があります。
課金者の分布の現実:課金する少数のユーザーの確保と追跡がスタジオの回収を左右する理由
基本プレイ無料のモバイルゲーム全体において、プレイヤーのマネタイズはパレートの法則に似た分布を示します。アクティブなデイリープレイヤーのうち、実際にリアルマネーで決済を行うのはごく一部の少数派に過ぎません。高額課金者の小さなセグメントが、アプリ内収益全体の大部分を占めることがよくあります。
収益はこの課金コホートに集中しているため、すべてのトランザクションを追跡して保護することが不可欠です。購入の検証に失敗すると、悪意あるアクターがローカル課金エミュレータを使用して不正なバーチャル通貨を生成し、ゲーム内経済を不安定にする恐れがあります。逆に、購入イベントをアトリビューションデータに紐付け損ねると、パフォーマンスマーケティングチームはどの広告チャネル、キャンペーン、クリエイティブが高額課金者を獲得したのかを特定できなくなります。
StoreKit 2とGoogle Play Billingはどのようにトランザクションライフサイクルを処理するか
### トランザクションステートマシン:ユーザーの開始から最終的な権利付与までモバイルにおけるアプリ内購入の完了には、クライアントアプリケーション、プラットフォームストア、および権限を持つゲームバックエンドにまたがる、多段階のステートマシンが関与します:
- 商品クエリ: クライアントはプラットフォーム課金SDK(iOSでは
StoreKit 2、AndroidではBillingClient)にクエリを送信し、ローカライズされた価格と商品メタデータを取得します。 - 購入の開始: プレイヤーが購入フローを開始し、ネイティブオペレーティングシステムの決済画面が表示されます。
- 決済処理: AppleまたはGoogleが支払い詳細を検証し、消費者アカウントに請求を行い、暗号署名されたトランザクションのトークンまたはレシートを生成します。
- クライアント配信: プラットフォームストアが、購入トークンまたは署名済みトランザクションデータをゲームクライアントの購入リスナーに返します。
- サーバー検証: クライアントはトークン、注文識別子(利用可能な場合)、およびアカウントコンテキストをゲームバックエンドに転送します。
- ストア検証: ゲームバックエンドは、AppleまたはGoogleのサーバーAPIと直接連携してトークンを検証します。
- 権利の付与: 検証が成功すると、ゲームバックエンドはデータベース上のプレイヤーのアカウントに残高を反映させます。
- プラットフォーム固有の完了処理:
- Apple StoreKit 2: バックエンドで承認された権利配信の後、Appleのトランザクションは、アプリ内で
Transaction.finish()を呼び出すか、あるいはサーバー管理による権利配信アーキテクチャの場合、App Store Server APIのFinish Transactionエンドポイント(POST /inApps/v1/transactions/{transactionId}/finish)を呼び出すことで完了させることができます。成功する完了パスはいずれか1つのみで問題ありません。 - Google Play Billing: バックエンドまたはクライアントがGoogle Play APIを使用して、購入の確認(非消耗品/サブスクリプションの場合)または消費(消耗品の場合)を行います。
- Apple StoreKit 2: バックエンドで承認された権利配信の後、Appleのトランザクションは、アプリ内で
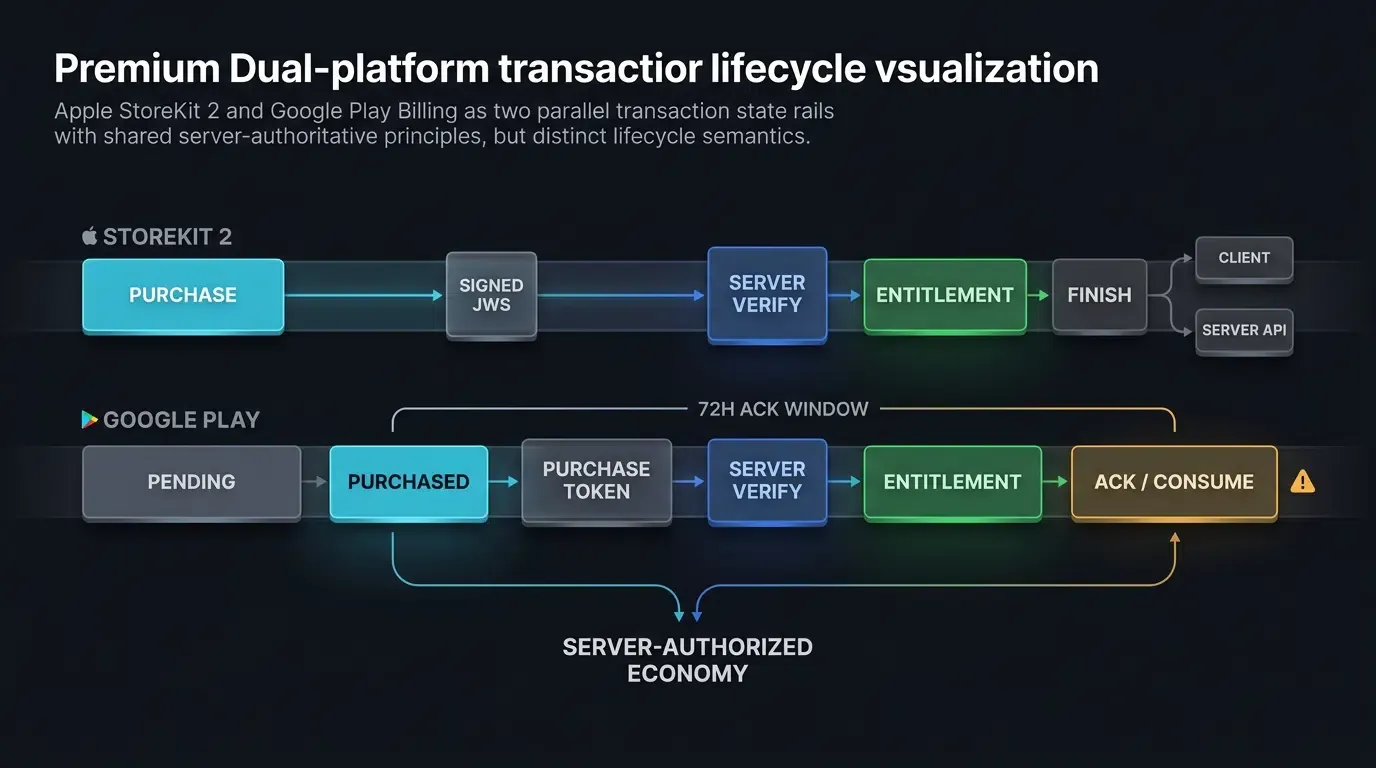
Apple StoreKit 2アーキテクチャ:暗号署名されたJSON WebシグネチャとApp Store Server API
StoreKit 2では、近代的なトランザクション検証パスとして、IETF RFC 7515に準拠したJSON Web Signature(JWS)形式によるApple署名済みのトランザクションデータが導入されています。下位互換性のために従来のApp Storeレシートファイルは残されていますが、新しいサーバー検証アーキテクチャでは従来のverifyReceiptエンドポイントは非推奨となっています。
StoreKit 2において、すべてのトランザクションはヘッダー、ペイロード、署名コンポーネントを含む署名付きJWS文字列として表現されます:
デコードされたペイロードには、検証済みのメタデータ(transactionId、originalTransactionId、productId、purchaseDate、bundleId、environment、revocationDateなど)が含まれます。ゲームバックエンドは、Appleのルート証明書チェーンを使用してJWS署名を検証するか、App Store Server API(https://api.storekit.apple.com/inApps/v1/transactions/{transactionId})にクエリを送信してサーバー間でトランザクション状態を検証します。
Google Play Billingアーキテクチャ:購入トークン、注文ID、および必須の3日間確認ルール
Android上のGoogle Play Billingは、トークンベースの検証フレームワークを利用しています。トランザクションの完了時に、Google PlayはpurchaseTokenと商品情報を提供するPurchaseオブジェクトを返し、そのコマースフローに対して生成されたorderIdが含まれる場合もあります。
Google Play Billingにおける重要な運用要件が、必須の3日間確認ルール(3-Day Mandatory Acknowledgement Rule)です:
- 状態連動型の確認クロック: 確認が必要な購入の場合、3日間(72時間)の確認期間は、Google Playがトランザクションを
PURCHASED状態に移行させた時点から厳密に開始されます。PENDING状態で過ごした時間はこの確認期間にカウントされません。 - 単発商品(One-Time Products): 非消耗品は、クライアント側で
BillingClient.acknowledgePurchase()を使用するか、Google Play Developer APIを介してpurchases.products.acknowledgeを使用して確認する必要があります。消耗品は、BillingClient.consumeAsync()またはサーバー側の消費エンドポイントを使用して消費する必要があります。 - サブスクリプションの確認: 初回購入、プランのアップグレード/ダウングレード、再登録など、新しい購入トークンを生成するサブスクリプション購入を確認します。通常のその後の自動更新では、繰り返しの確認は必要ありません。短期間のプリペイドサブスクリプションには、より短い確認期限が適用されます。たとえば、Googleでは、1週間未満のプリペイドプランについてはプラン期間の半分以内に確認を行うことを義務付けています。
- 自動返金ペナルティ:
PURCHASED状態に入った後、必要な期間内に購入が確認または消費されなかった場合、Google Playは自動的にトランザクションを取り消し、ユーザーへの返金を処理し、注文をキャンセルします。
トランザクション中断の処理:保留中の購入、ネットワーク切断、遅延決済
実際のモバイルトランザクションでは、ネットワークの中断、アプリのクラッシュ、外部の決済遅延(保護者の承認リクエストや現金決済方法など)が頻繁に発生します。
堅牢な課金アーキテクチャは、非同期の状態を処理できなければなりません:
- 保留中のトランザクション(Pending Transactions): 支払いに外部の確認が必要な場合、プラットフォームは
PENDINGステータスを返します。ゲーム側で即座にアイテムを付与してはなりません。代わりに、ゲームサーバーはストアサーバー通知(Apple Server Notifications v2またはGoogle Real-Time Developer Notifications)をトリガーとして使用し、決済が完了した時点でストアAPIから権限を持つ購入状態を再度クエリします。 - 中断された購入とセッションの復旧: 決済完了からサーバー検証の間でクライアントがクラッシュした場合、StoreKit 2およびGoogle Play Billingはトランザクション状態を維持します。次回のアプリ起動時に、クライアントはiOSでは
Transaction.updatesを監視するか、AndroidではqueryPurchasesAsync()をクエリして未完了のトランザクションを復旧する必要があります。
サーバーサイドレシート検証と不正防止のための技術的フレームワーク
クライアントサイド検証の脆弱性:ローカルプロキシの悪用、バイナリフッキング、偽装レシート
購入を検証するためにデバイス上のクライアントロジックのみに依存することは、深刻な経済的脆弱性をもたらします。モバイルの脅威モデルにおいて、クライアント側のランタイム環境は信頼できないものとして扱われなければなりません。
一般的なクライアント側のIAP攻撃ベクターには以下が含まれます:
- 課金エミュレーションフレームワーク: root化されたAndroidデバイスや脱獄済みiOSデバイス上のツールは、課金API呼び出しを傍受し、偽りの購入成功コールバックをクライアントアプリケーションに直接返します。
- ローカル中間者(MitM)プロキシ: 傍受プロキシはサーバー応答をモックの成功ペイロードに置き換え、クライアントのみの検証ルーチンを欺きます。
- バイナリ改ざん: 攻撃者はコンパイルされたクライアントバイナリを改ざんし、ローカル検証チェックを完全にバイパスします。
StoreKit 2のデバイス上のVerificationResultはデバイス上で暗号検証を提供しますが、危険にさらされたランタイム上ではクライアントコードを操作することが依然として可能です。権限を持つ仮想経済アイテムは、AppleまたはGoogleのストアAPIと独自にトランザクションを検証するバックエンドサーバーによってのみ排他的に付与されなければなりません。
サーバー主導の検証パイプラインの構築:ストアAPIへのゲートウェイルーティング
レジリエントなサーバーサイド検証パイプラインは、クライアントリクエストを分離し、安全なサービス認証情報を使用してプラットフォームストアAPIと通信し、データベースレコードを変更する前に厳格なビジネスルールを適用します。
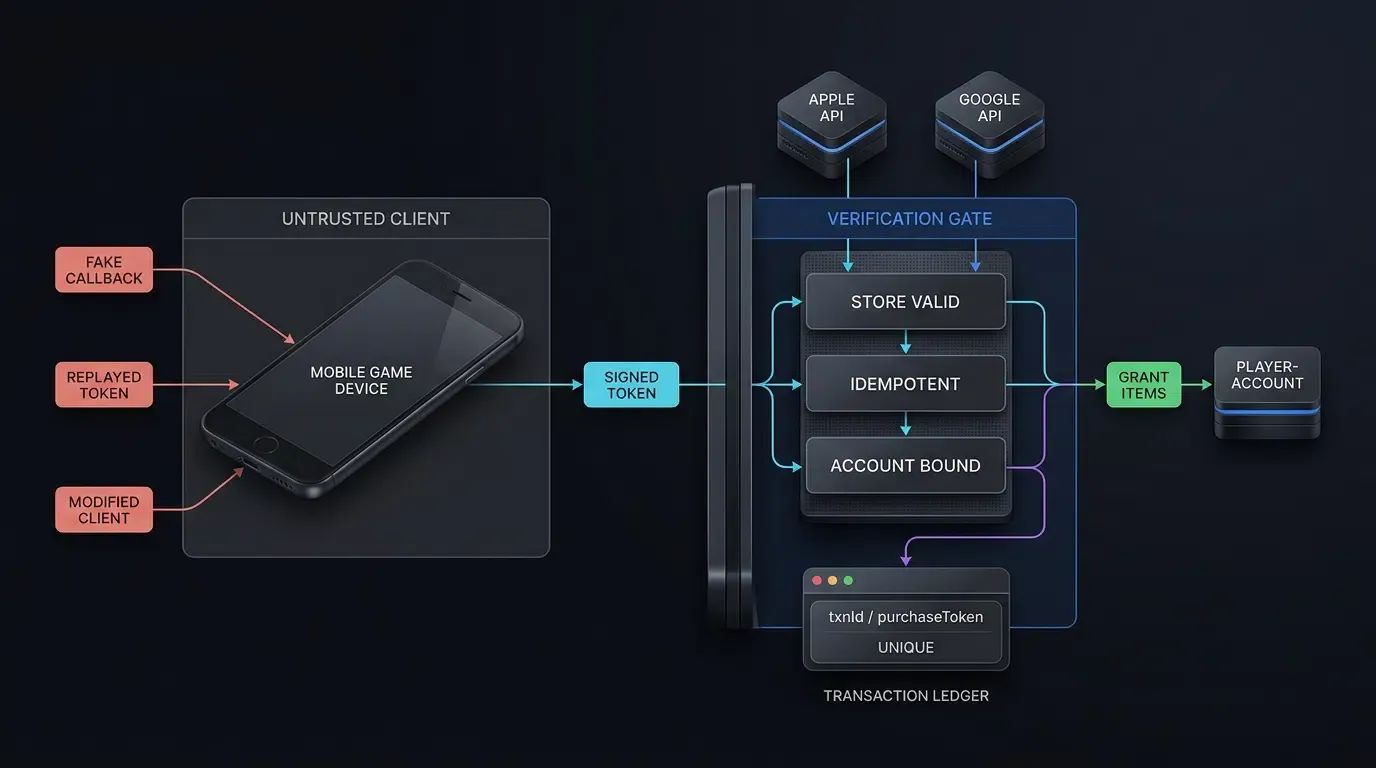
安全なクライアント・サーバー・ストア間のIAP検証パイプライン:

[モバイルゲームクライアント]         [ゲームバックエンドサーバー]        [Apple / GoogleストアAPI]
         │                              │                                     │

    1. 購入の開始                        │                                     │
    2. ストアが署名済みトークンを返す ──────┼─────────────────────────────────────► (課金処理)
         │                              │                                     │
    3. トークンとペイロードを送信 ────────►│                                     │
         │                              4. 署名とアプリコンテキストの検証 ────►
         │                              │                                     │
         │                              │◄── 5. 検証済みトランザクションを返す ─┘
         │                              │    (ステータス: 検証済み、商品、トークン)
         │                              │
         │                              6. べき等性チェック (purchaseToken/txnId)
         │                              7. ゲーム内のバーチャルアイテムを付与
         │                              │
         │                              8. 権限に基づく完了処理:
         │                              │  ├─► Apple (オプションA): クライアントから呼び出し ──► (StoreKit finish())
         │                              │  ├─► Apple (オプションB): サーバーS2S ─────────────► (App Store Finish Txn API)
         │                              │  └─► Google: サーバーS2S API ──────────────────────► (Play consume/acknowledge)
         │                              │
    4. クライアントテレメトリーを記録 ───►│
       (バックエンドレコードと照合)     │
Apple StoreKit 2 JWSトランザクションを検証する場合、有効な暗号署名は権利承認のための十分条件ではなく、必要条件に過ぎません。バックエンドは以下を行う必要があります:
- Appleのルート認証局チェーンに対してJWS署名を検証する。
- 予期されるアプリコンテキストで検証ツールを初期化する。トランザクションの
bundleIdがアプリと一致し、environmentが本番環境(Production)またはサンドボックス(Sandbox)と一致していることを確認し、App Store Server Libraryで要求される場合は、本番環境の検証ツールコンテキストにアプリのApple IDが含まれていることを確認する。 - デジタル権利を付与する前に、商品識別子、トランザクションステータス、失効ステータスを検証する。カスタムの暗号パーサーを記述するのではなく、Apple公式のApp Store Server Libraryの検証機能を使用することが推奨されます。
Google Play Billingの場合、バックエンドはクライアントからpurchaseTokenを受け取ります。単発商品の場合、バックエンドはpurchases.productsv2.getproductpurchasev2をクエリして権限を持つ購入状態を取得し、サブスクリプションの場合はpurchases.subscriptionsv2.getをクエリします。権利の配信後、バックエンドは適切なエンドポイントを使用して購入を確認または消費します。
App Store Server APIの.p8秘密鍵およびGoogle Cloudサービスアカウントの認証情報は、管理されたシークレットバウルト(KMS)に保存し、厳格にサーバーサイドに維持する必要があります。クライアントアプリケーションのバイナリ内にどちらの認証情報も含めたり、ソース管理にコミットしたりしないでください。
技術的なインターフェースや不正検出パラメータについては、利用可能な不正モニタリングドキュメントをご参照ください。
リプレイ攻撃の防止:トランザクション・トークンのべき等性とアカウントバインディングの強制
レシートリプレイ攻撃を無力化するため、ゲームサーバーはデータベースレベルで厳格なべき等性を強制する必要があります:
- プライマリべき等性キー: Google Playの場合は、購入トークンがトランザクション間でグローバルに一意であるため、
purchaseTokenをプライマリデータベースの重複排除キーとして使用します。Appleの場合はtransactionIdを使用します。 - 補助メタデータ: 返金およびカスタマーサポートの突合用に、Googleの
orderId(生成されている場合)およびAppleのoriginalTransactionIdを補助的な商業メタデータとして保存します。 - アトミック処理: レシート検証リクエストが届いた際、
purchaseTokenまたはtransactionIdがすでに処理されているかどうかを確認します。すでに存在する場合は、重複するバーチャルアイテムを付与せずに既存の権利ステータスを返します。 - アカウントバインディング: トランザクションがリクエスト元のプレイヤーアカウントに結び付けられていることを確認し、アカウント間のレシートインジェクションを防止します。
以下のJSONスキーマは、サーバーサイドのレシート検証ペイロードを示しています:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
購入イベントにおけるデュアルプラットフォームクライアントSDKトラッキングの実装
アトリビューションとアナリティクスにおける正確な収益テレメトリーの要件
ユーザー獲得キャンペーンの正確な測定には、クライアントアプリケーションまたはゲームサーバーからアトリビューションプラットフォームへの購入テレメトリーの送信が必要です。アプリ内購入を追跡することで、マーケティングチームはマーケティング投資対効果(ROAS)を評価し、課金者コホートの継続率を算出し、プログラム型広告ネットワークの入札アルゴリズムをトレーニングできます。
クライアント側のSDKイベントは即座のテレメトリー指標として機能します。権限を持つ財務報告および入札シグナルは、バックエンドで検証されたトランザクションレコードと照合される必要があります。
購入テレメトリーを記録する際、イベントには不可欠な商業的パラメータが含まれている必要があります:
- イベント識別子: 標準化されたイベントキー(例:
iap_purchase)。 - 金額: ISO 4217通貨指数に従った整数の最小単位で表されるトランザクション値(例: $4.99 USDの場合は499、小数点以下桁数がゼロの500 JPYの場合は500)。
- 通貨コード: ISO 4217の3文字の通貨コード(例:
USD、EUR、JPY)。 - トランザクション識別子: 生のプラットフォームトークンをマーケティングSDKに露出させることなく自動重複排除を可能にする、一意のバックエンドトランザクションリファレンスまたはパブリック注文ID。
Android Kotlin実装:saveEventを介した検証済み購入イベントの報告
Androidでは、ネイティブのOpoInstall SDKが統合されたゲームは、saveEvent APIを使用して購入イベントを報告します。実装では、イベントキー、整数最小単位の金額、およびカスタムのキーと値のメタデータを渡します。
iOS Swift実装:reportEffectPointを介した検証済み購入イベントの報告
iOSでは、ネイティブのOpoInstall SDKが統合されたゲームは、reportEffectPoint APIを使用して購入イベントを報告します。実装では、エフェクトポイント識別子、最小単位の整数の金額、およびトランザクションメタデータを含むエフェクト辞書を渡します。
クライアントSDKパッケージや統合ドキュメントをお探しの開発者は、実装ガイドラインについてSDK統合リソースをご参照ください。API名とシグネチャはバージョン固有の例であるため、現在展開されているSDKドキュメントに対して確認してください。
以下のコード例は、Android KotlinおよびiOS Swiftにわたるクライアント側のIAPトラッキングを示しています:
// Android実装 (Kotlin)
// ファイル: IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * マーケティングテレメトリーのために、購入イベントをOpoInstallアトリビューションSDKに報告します。
     * 注意: 権限を持つ財務会計は、サーバー検証済みのレシートを通じて下流で照合されます。
     *
     * @param backendPurchaseEventId 一意のトランザクションリファレンスまたは検証済みの注文ID
     * @param productId SKU識別子 (例: com.example.game.starter_pack)
     * @param amountMinor 整数の最小単位における金銭的トランザクション値 (例: $4.99 USDの場合は499)
     * @param currency ISO 4217通貨コード (例: USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinorがSDKの整数イベント範囲を超えています" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // OpoInstall SDKに購入テレメトリーを報告
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// iOS実装 (Swift)
// ファイル: IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * マーケティングテレメトリーのために、購入イベントをOpoInstallアトリビューションSDKに報告します。
     * 注意: 権限を持つ財務会計は、サーバー検証済みのレシートを通じて下流で照合されます。
     *
     * @param backendPurchaseEventId 一意のトランザクションリファレンスまたはAppleトランザクションID
     * @param productId アプリ内商品識別子 (例: "com.example.game.starter_pack")
     * @param amountMinor 整数の最小単位における金銭的トランザクション値 (例: $4.99 USDの場合は499)
     * @param currency ISO 4217通貨コード (例: "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // OpoInstall SDKに購入テレメトリーを報告
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
アプリ内購入のテレメトリーを獲得アトリビューションと照合する方法
ゲーム内の収益を初期のマーケティングチャネルに紐付ける
アトリビューション追跡により、ゲーム内の購入イベントが、プレイヤーを獲得した特定のマーケティングソース、キャンペーン、クリエイティブに結び付けられます。プレイヤーがゲームをインストールすると、アトリビューションSDKは獲得タッチポイント(Google検索、TikTok広告、Metaキャンペーン、オーガニックディスカバリーなど)を記録します。
数日または数週間後にIAPトランザクションが発生すると、アトリビューションエンジンは収益を元のインストールのタッチポイントに関連付けます。これにより、スタジオは混在した財務指標を分解し、検証済みのトランザクションを利用可能な獲得アトリビューションのコンテキストに紐付け、アトリビューションが解決可能なチャネルレベルの収益分析を行うことが可能になります。
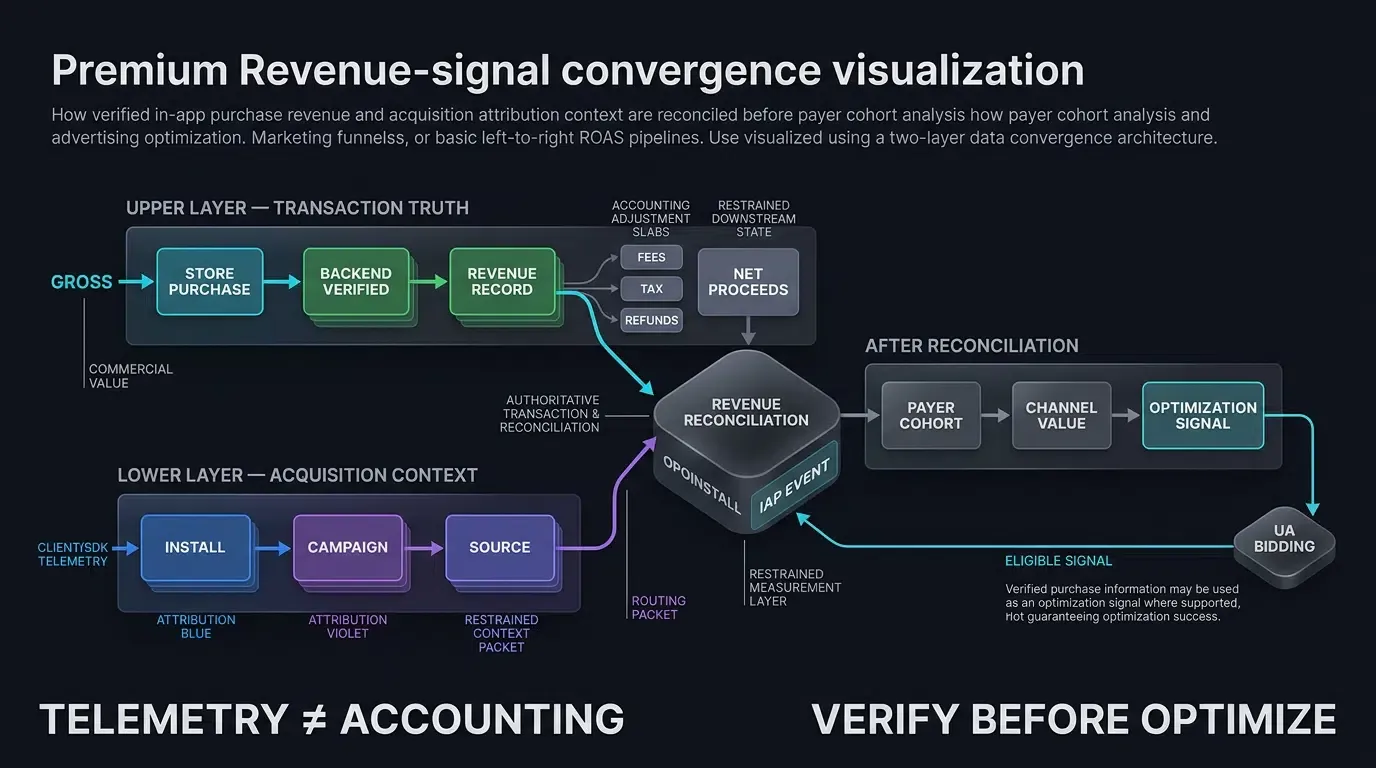
粗いストア売上高と純会計収益の突合
財務の正確性を維持するため、データエンジニアリングパイプラインは、チェックアウト時に報告される顧客の総支出額と、実際に実現した純収益を突合する必要があります。
突合には、標準的なストア控除の考慮が必要です:
- プラットフォーム手数料: ストアのサービス手数料は、プラットフォーム、プログラム、開発者ティア、商品タイプ(標準レート、中小開発者プログラム、サブスクリプション継続期間の短縮など)によって異なります。
- 現地の税金および付加価値税(VAT): 開発者への支払い前にプラットフォームストアによって差し引かれる源泉徴収税。
- 返金とチャージバック: 顧客がトランザクションに異議を唱えたりチャージバックを開始したりした場合、AppleとGoogleは返金レポートおよびリアルタイムのデベロッパー通知を提供します。
クライアント側のイベントは総購入価格(store_purchase_price)を記録します。データウェアハウスは、財務LTVモデリングのために純収益を導出する下流でストア手数料の突合を適用する必要があります。
下流の課金者コホートの追跡:累積IAP LTVホライズン
課金者の行動は長期的な時間枠にわたって展開されます。スタジオは、標準化されたマイルストーンホライズン(
ここで:
は、経過日 における古典的なコホート継続率です。 は、経過日 にIAPを完了する、同じ獲得コホートのアクティブユーザーの割合です。 は、その同日アクティブな課金者の間での平均純IAP収益です。
異なる獲得ソースでは、課金のタイミングやロングテールの支出パターンが異なる場合があるため、これらの違いはチャネルラベルから推測するのではなく、チャネルごとに経験的に測定されるべきです。
ユーザー獲得入札の最適化:広告ネットワークの自動入札への検証済みIAPシグナルのフィード
現代のプログラム型広告ネットワークは、機械学習の最適化モデル(目標ROASや価値の最適化など)を利用して、支出意欲の高いプレイヤーを特定します。
サポートされている場合、検証済みの購入シグナルを最適化イベントまたはバリューポストバックとして、参加している広告プラットフォームに転送できます。これにより、広告ネットワークは検証済みの購買行動を持つオーディエンスセグメントに向けて入札予算を自動的にシフトさせることができ、キャンペーンの効率が向上します。
アプリ内購入の商品タイプとストアポリシーの比較分析
商品タイプ間における運用メカニズム、会計ルール、ライフサイクル要件の評価
モバイルアプリストアは、アプリ内購入を明確な技術的および商業的分類に分類しています。
以下の表は、Apple StoreKitとGoogle Play Billingエコシステム間における標準的なIAP商品分類を対比しています:
| 商品分類 | Apple StoreKit 商品タイプ | Google Play 商品タイプ | プラットフォーム復元ルール | 一般的なゲーム内ユースケース |
|---|---|---|---|---|
| 消耗品 | 消耗品(Consumable) | 単発商品(消耗品) | ゲームサーバーによって管理されます。ストアによって自動的に復元されることはありません。 | ゴールド、ジェム、スタミナ回復、ガチャ |
| 非消耗品 | 非消耗品(Non-Consumable) | 単発商品(非消耗品) | ネイティブストアのトランザクションを介して、ユーザーのデバイス間で復元可能です。 | 広告非表示、キャラクターのアンロック、ストーリー拡張 |
| 自動更新サブスクリプション | 自動更新サブスクリプション | サブスクリプション(自動更新ベースプラン) | ストアプラットフォームによって自動的に管理および更新されます。 | VIPメンバーシップ、シーズンバトルパス |
| 非更新型 / プリペイドサブスクリプション | 非更新型サブスクリプション | サブスクリプション(プリペイドベースプラン) | iOSでは手動でのサーバーサイドの期間管理が必要です。Googleはプリペイド期間を管理します。 | 30日間のデイリージェムパス、期間限定イベントへのアクセス |
ゲーム経済とプラットフォームストアガイドラインの整合性
プラットフォーム課金は、アプリ内デジタルグッズ取引のデフォルトの仕組みであり続けます。ただし、許可されている外部決済オプションや代替課金プログラムは、ストアフロント、地域、プログラムの適格性、およびプラットフォームポリシー(欧州連合のデジタル市場法(DMA)の規定、米国ストアフロントの外部購入リンク、韓国や日本における地域の代替課金プログラムなど)によって異なります。開発者は、単一のグローバルな決済ルールを前提とするのではなく、各配信市場に適用される具体的なルールを評価する必要があります。
さらに、プラットフォームのガイドライン(Apple App Store審査ガイドラインなど)では、ランダムなバーチャルアイテム(ガチャメカニズムやルートボックスなど)を特徴とするゲームについて、購入前に各アイテムタイプの統計的排出確率を明示的に開示することが義務付けられています。
ゲームスタジオが厳格なサーバーサイドIAP検証を強制すべきタイミング
### 厳格なサーバー主導の検証に適した条件ゲーム開発チームは、特定の運用条件の下で厳格なサーバーサイドレシート検証を強制する必要があります:
- マルチプレイヤーおよび競技ゲーム: 獲得していない通貨の不正利用が競技の公平性を破壊するような、共有の仮想経済、リーダーボード、またはプレイヤー間の取引を持つタイトル。
- 重大な商業的影響: 不正な履行が収益、取引可能なインベントリ、自動化された支払い、または下流の最適化シグナルに重大な影響を与える可能性のあるマイクロトランザクション。
- 広告ネットワークにポストバックをフィードするキャンペーン: 購入イベントがリアルタイムの広告ネットワークのポストバックやアフィリエイトの支払いのトリガーとなるユーザー獲得パイプライン。ここでは、偽装されたイベントが自動入札アルゴリズムを損なう原因となります。
複雑なサーバーパイプラインに適さない条件
複雑なサーバー間検証インフラストラクチャの導入は、限定的なシナリオにおいては不必要なオーバーヘッドをもたらします:
- スタンドアロンのオフラインシングルプレイヤータイトル: バックエンドサーバーやアカウントを持たないオフラインのカジュアルゲーム。スタジオが固有のクライアントサイドのセキュリティ上のトレードオフを受け入れるのであれば、ネイティブのクライアントサイドのStoreKitおよびGoogle Play Billing検証で基本的な保護が提供されます。
- 早期のゲームプロトタイプ: スケーラブルなバックエンド課金インフラストラクチャを構築する前に、コアメカニズムの継続率を評価するソフトローンチのプロトタイプ。
IAP実装におけるよくある落とし穴とセキュリティ上の脆弱性
- 落とし穴1: クライアントサイドでのバーチャルアイテムの配信: サーバーでのレシート検証なしにクライアントの購入リスナー内で直接バーチャル通貨やアイテムを付与することは、ゲームを基本的な課金エミュレータに対して脆弱な状態にします。
- 落とし穴2: Google Playの確認の怠り:
PURCHASED状態に入った後、必要な期間内にGoogle Playの購入を確認または消費しなかった場合、注文の自動返金および収益の損失につながります。 - 落とし穴3: 一意のトランザクション重複排除の省略: データベーススキーマにおいて一意の
purchaseToken(Google)またはtransactionId(Apple)の制約を強制しなかった場合、ネットワークの再試行やリプレイ攻撃の際にアイテムが重複して付与される結果となります。
よくある質問(FAQ)
アプリ内購入(IAP)とは何ですか?また、モバイルゲームの収益をどのように生み出しますか?
クライアントサイドのIAPレシート検証が課金詐欺に対して脆弱なのはなぜですか?
アプリ内購入の追跡は、ゲームのユーザー獲得ROASをどのように向上させますか?
まとめと意思決定フレームワーク
レジリエントなアプリ内購入インフラストラクチャの実装には、プラットフォーム標準の課金ライフサイクル、サーバー主導のレシート検証、およびきめ細かなアトリビューショントラッキングの組み合わせが必要です。IAP収益の最大化は、ローカル課金のエクスプロイトからの仮想経済の保護、べき等性チェックの強制、および検証済みの購入イベントの獲得チャネルへの紐付けに依存しています。
安全なStoreKit 2およびGoogle Play Billingパイプラインをモバイル計測SDKと統合することにより、ゲームスタジオはマネタイズストリームを保護し、高いLTVを持つプレイヤーコホートに向けてマーケティング支出を最適化し、持続可能なライブ運用の成長を築くことができます。
クライアントSDKのトラッキングやチャネルアトリビューションをゲームのマネタイズパイプラインにどのように設定できるかについては、モバイルアトリビューション実装リファレンスをご参照ください。
関連資料
-
概念: アプリ内購入(IAP)、レシート検証、StoreKit 2、Google Play Billing、課金者コホート追跡、IAP-ROAS
-
テクノロジー: App Store Server API、Google Play Developer API、アトリビューションSDK、JSON Web Signature(JWS)
-
標準: IETF RFC 7515 JSON Web Signature(JWS)、W3Cモバイルウェブベストプラクティス、OWASPモバイルアプリケーションセキュリティ
-
API: Google Play Billing Library、Google Play Developer API(Productsv2)、Apple StoreKit 2 Transaction API、Apple App Store Server API(Finish Transaction)、OpoInstallイベントトラッキングインターフェース(saveEvent、reportEffectPoint)
-
公式ドキュメント & リファレンス:
Share this article



