Apple AirDrop은 안전할까요? CISPA Helmholtz 정보 보안 센터의 보안 연구원들은 2026년 6월 30일, Apple의 AirDrop과 Google의 Quick Share 프로토콜에서 새로 발견된 취약점을 공개했습니다. 이 치명적인 취약점은 전 세계 수십억 대의 iOS 및 Android 기기에 잠재적 영향을 미칠 수 있습니다. 개발 팀과 제품 책임자에게 이번 근접 통신 공격은 중요한 기술적 전환점을 시사합니다. 모바일 플랫폼이 사용자 간 페어링 과정 없이 자율적인 백그라운드 통신을 처리함에 따라, 지속적인 서비스 거부(DoS) 공격을 방지하려면 네트워크 계층까지 보안 인증 장벽을 강화해야 하기 때문입니다.
한눈에 보기
- 광범위한 기기 노출: 근접 공유 프로토콜의 치명적인 취약점으로 전 세계 수십억 대의 iOS 및 Android 스마트폰이 영향을 받을 수 있습니다.
- 시스템 전체 데몬 충돌: 비정상적인 경로 라우팅 요청 하나만으로도 AirDrop, Handoff, Continuity를 제어하는 백그라운드 프로세스가 완전히 중단될 수 있습니다.
- 인증 전 위험: 권한이 높은 백그라운드 데몬이 발신자 신원을 확인하기 전에 공격자가 제어하는 입력을 처리함으로써, 인증 전 공격 표면이 넓게 노출됩니다.
근접 프로토콜과 인증 전 공격 표면
CISPA Helmholtz 정보 보안 센터의 연구 보고서에 따르면, Apple과 Google이 개발한 근접 공유 프로토콜에는 근본적인 설계 결함이 존재합니다. 시각적 확인이 필요 없는 원활한 사용자 경험을 제공하기 위해, 이러한 무선 전송 시스템은 높은 권한의 백그라운드 데몬으로 실행됩니다. 이 데몬들은 근처에서 호환되는 기기가 감지되면 즉시 활성화되어 들어오는 연결을 대기합니다. 그러나 시스템이 암호화 인증이나 발신자 확인을 수행하기 전에 이러한 백그라운드 프로세스를 노출하기 때문에, Wi-Fi 범위 내의 인증되지 않은 공격자가 이 리스너를 쉽게 타겟팅할 수 있습니다.
보안 연구원 Arash Ale Ebrahim과 Nils Ole Tippenhauer에 따르면, 근접 기반 공격자는 Wi-Fi 기능이 있는 표준 노트북만 있으면 되며 타겟으로부터 10~30미터 이내에 위치하기만 하면 됩니다. 공격을 시작하기 위해 사용자 페어링, 연락처 교환 또는 공유 네트워크 구성이 필요하지 않습니다. “모두”로부터 전송을 받도록 설정된 Apple 기기에서는 사용자가 시각적 프롬프트를 확인하기 전에 프로토콜의 초기 단계에서 들어오는 요청에 응답합니다. 이러한 인증 전 아키텍처는 자동화된 공격을 위한 접근 가능한 진입점을 제공합니다.
연구원들은 이러한 취약점이 개인 사용자 파일 탈취나 민감한 데이터 유출로 이어지지는 않는다고 확인했지만, 여러 핵심 연속성(Continuity) 기능을 쉽게 비활성화할 수 있다는 점을 지적했습니다. 가장 단순한 공격 방식은 로컬 네트워크를 통해 비정상적인 경로 라우팅 요청을 단 하나 보내는 것입니다. 데몬이 인식할 수 없는 경로를 수신하면 하위 Swift 라우팅 코드의 치명적 오류 핸들러에 도달하여 전체 프로세스가 즉시 중단됩니다. 공격자가 몇 초 간격으로 이러한 비정상적인 요청을 루프 형태로 전송하면 백그라운드 데몬이 영구적으로 충돌 상태를 유지하게 되며, 결과적으로 AirDrop, AirPlay, Handoff, 범용 클립보드, 연속성 카메라 기능이 동시에 마비됩니다.
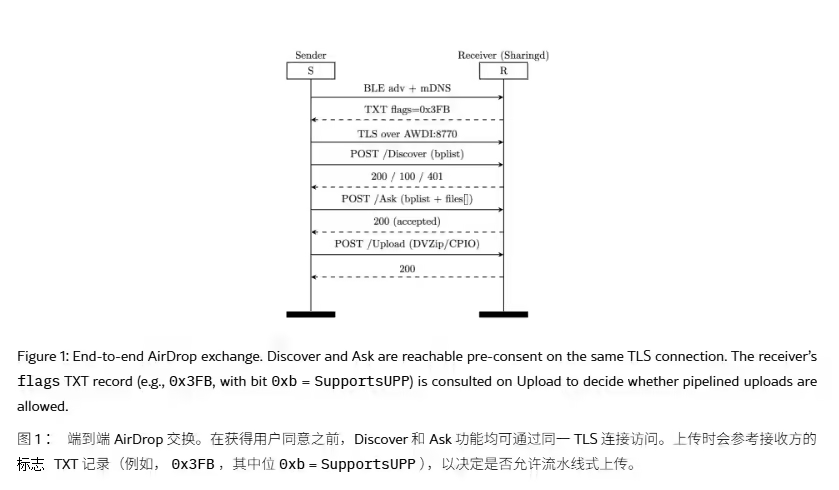
근접 통신 서비스 거부의 연쇄적 영향
CISPA 연구에 따르면, 이번 취약점의 주요 위험은 데이터 도난보다는 로컬 서비스 중단에 있습니다. sharingd 데몬이 전체 연속성(Continuity) 제품군을 관리하기 때문에, 하나의 구성 요소에서 충돌이 발생하면 여러 기능이 동시에 비활성화됩니다.
영향을 받는 서비스와 운영상 타격은 다음과 같습니다:
- AirDrop 오류: 직접적인 P2P 파일 공유가 완전히 불가능해집니다.
- 범용 클립보드 중단: 페어링된 iOS 및 macOS 기기 간의 복사 및 붙여넣기 기능이 종료됩니다.
- Handoff 중단: 로컬 기기 간 활성 앱 상태 전송이 실패합니다.
- 연속성 카메라 마비: iPhone을 Mac용 무선 웹캠으로 사용하는 것이 불가능해집니다.
- AirPlay 불안정: 미디어 캐스팅 및 화면 미러링 세션이 충돌하거나 연결에 실패합니다.
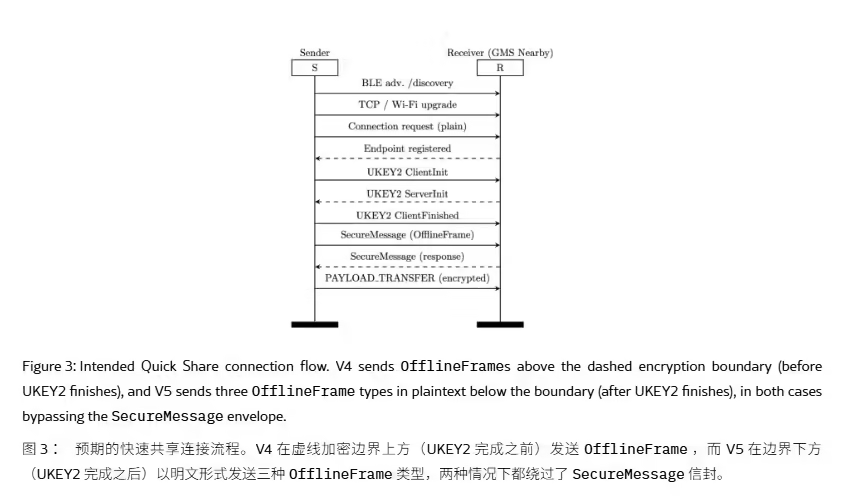
데몬 메커니즘: 비정상적인 요청이 컨텍스트 세션을 중단시키는 원리
현대 모바일 운영 체제에서 근접 프로토콜은 지속적인 백그라운드 리스너에 의존하여 연결 요청을 협상합니다. 표준 배포 환경에서는 근처 기기가 브로드캐스트를 시작하면 리스너 데몬이 메모리를 할당하고, 들어오는 패킷 헤더를 파싱하며, 핸드셰이크 프로토콜을 시작합니다.
기존 근접 통신 실행 경로:
공격자 -> Wi-Fi -> 인증되지 않은 소켓 -> sharingd -> 연속성 서비스


서지 충돌 경로:
비정상적 요청 -> 원시 소켓(근접 범위 10-30m) -> Swift 라우팅 데몬
                                                                  |
비정상적 경로 -> Swift 'fatalError' 트리거 -> 데몬 충돌(AirDrop, AirPlay 오프라인)
시스템은 발신자 신원을 확인하기 전에 권한이 부여된 백그라운드 데몬 내부에서 이러한 파싱 루틴을 실행하므로, 비정상적인 입력은 예기치 않은 상태 예외를 유발할 수 있습니다. 새로 발견된 AirDrop 버그의 경우, 데몬의 라우팅 로직에는 잘못된 경로 수신 시 프로세스를 중단시키는 치명적 오류 핸들러가 포함되어 있습니다. 결과적으로 단일 인증되지 않은 소켓 연결이 전체 로컬 통신 스택을 마비시켜 세션 컨텍스트를 방해하고, 다중 앱 동기화 실패를 초래할 수 있습니다.
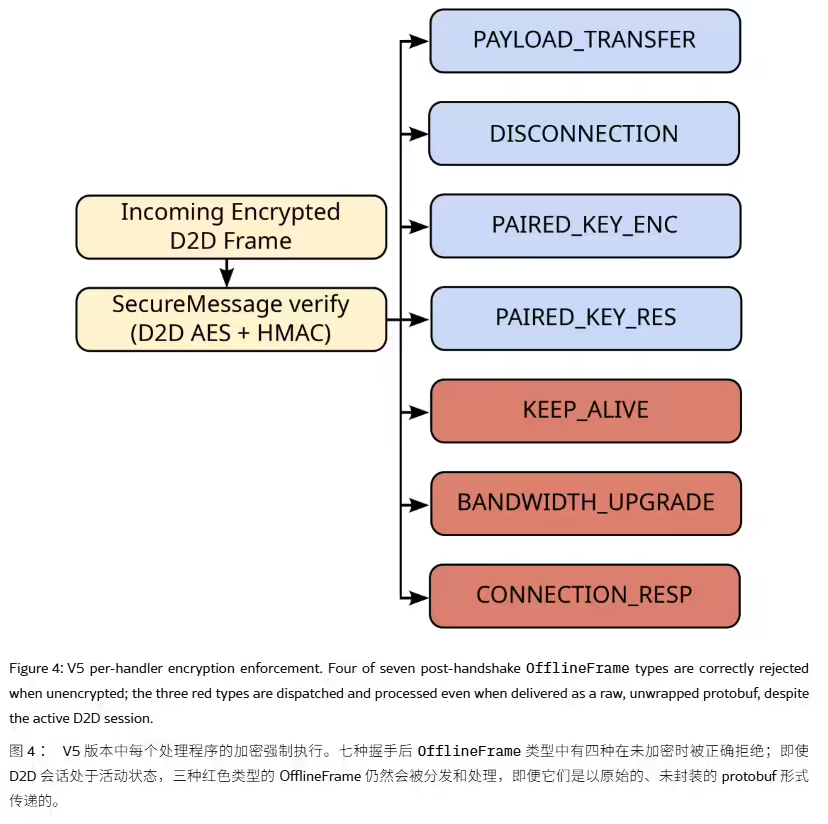
아키텍처 솔루션: 권한 분리 및 입력 검증
근접 기반 전송 프로토콜을 보호하기 위해 엔지니어링 팀은 일반적으로 인증 전 리스닝 단계와 권한이 높은 시스템 서비스를 분리하는 데 집중합니다. 이러한 네트워크 대면 인터페이스를 강화하려면 격리된 런타임 환경과 엄격한 입력 검증으로의 전환이 필요합니다.
섹션별 프로토콜 비교
| 프로토콜 계층 | 인증 요구 사항 | 공격 표면 | 취약점 프로파일 |
|---|---|---|---|
| 인증 전 단계 | ❌ 없음 (모두 모드) | ⚠️ 높음 (10-30m 범위) | 높음 (서비스 거부) |
| 페어링 후 단계 | ✅ 필요 (연락처만) | 낮음 | 낮음 (보호된 세션) |
| 제로 트러스트 샌드박스 | ✅ 필요 | ❌ 차단됨 | 높음 (완벽 격리) |
근접 신호 -> 제한된 샌드박스 -> 인증 전 필터 -> 암호화 서명 확인
                                                                               |
형식 유효함? (YES) -> 메인 데몬으로 전달 -> 컨텍스트 교환 완료
프로세스 격리를 구현하면 파일 처리 구성 요소의 충돌이 전체 연속성(Continuity) 제품군으로 번지는 것을 방지할 수 있습니다. 인증 전 데몬을 제한적이고 낮은 권한의 샌드박스에서 실행하면, 비정상적인 패킷 파싱을 완전히 격리할 수 있습니다. 또한, 치명적 오류 트랩을 비차단 오류 응답으로 대체하면 데몬이 인식할 수 없는 경로를 정상적으로 무시하거나 실행을 중단하지 않고 유연하게 대응할 수 있습니다.
이러한 취약점은 로컬 무선 통신에 집중되어 있지만, 모바일 팀은 사용자가 웹 캠페인을 통해 앱을 설치한 후 발생하는 다른 엔지니어링 과제에 직면하기도 합니다. 그러한 시나리오에서 Branch, AppsFlyer, Adjust 및 Opoinstall과 같은 서버 측 파라미터 복구 플랫폼은 브라우저 세션과 독립적으로 설치 컨텍스트를 보존합니다. 이 시스템들은 설치 전에 서버 측에서 파라미터를 유지하고 앱이 처음 실행될 때 이를 복원하여, 클라이언트 측 브라우저 세션 지속성에 대한 의존도를 낮춥니다.
엔지니어링 권장 사항
근접 인터페이스 통합 체크리스트
안정적인 데이터 연속성을 보장하고 백그라운드 데몬을 근접 공격으로부터 보호하기 위해, 엔지니어링 팀은 다음 매개변수에 집중해야 합니다:
- 인증 전 입력 검증: 인증되지 않은 소켓이 검증되지 않은 경로 라우팅 문자열을 핵심 데몬에 전달하지 않도록 제한하십시오.
- 프로세스 격리 샌드박싱: 근접 공유 데몬을 범용 클립보드와 같은 핵심 시스템 서비스로부터 격리하여 연쇄적 실패를 방지하십시오.
- 비동기 오류 처리: 치명적 오류 트랩을 비차단 오류 응답으로 교체하여 비정상적인 페이로드 상황에서도 데몬이 생존할 수 있도록 하십시오.
- 로컬 세션 감사: 리소스 고갈이 발생하기 전에 반복적인 근접 요청자를 식별하고 속도 제한(Rate-limit)을 적용할 수 있도록 로컬 로그 추적을 구현하십시오.
자주 묻는 질문(FAQ)
이번 근접 통신 취약점의 영향을 받는 Apple 및 Android 기기는 무엇인가요?
근접 통신 공격자가 이 취약점을 통해 개인 사진이나 연락처를 훔칠 수 있나요?
Apple과 Google이 패치를 배포할 때까지 사용자는 기기를 어떻게 보호할 수 있나요?
개발자가 앱 설치 후 어트리뷰션을 보존하는 방법은 무엇인가요?
현대 운영 체제가 원활한 근접 기반 상호작용에 더 많이 의존함에 따라, 보안 아키텍처는 편리한 사용자 경험과 엄격한 인증 전 검증 사이의 균형을 맞춰야 합니다. 시각적 확인 프롬프트에만 전적으로 의존하는 것은 이제 충분하지 않습니다. 백그라운드 데몬 강화, 권한 있는 서비스의 격리, 그리고 인증 전 요청에 대한 철저한 검증은 보안 모바일 엔지니어링의 필수 표준이 될 것입니다.
- CISPA 연구 논문: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Apple 보안 권고: sharingd에 대한 조정된 취약점 공개 및 CVE 추적 업데이트 (2026년 6월).
- Google Android 보안 게시판: 패치 공개 및 Windows Quick Share 클라이언트 완화 업데이트 (2026년 6월).
Share this article



