웹-투-앱 리디렉션이란 무엇이며 어떻게 구현합니까? 웹-투-앱 리디렉션은 Universal Links, App Links 또는 폴백 스킴을 사용하여 모바일 웹 방문자를 네이티브 앱으로 연결합니다. 사용자가 유발한 JavaScript를 실행하여 설치된 앱을 실행하거나, 설치되지 않은 사용자를 앱 스토어로 안내합니다.
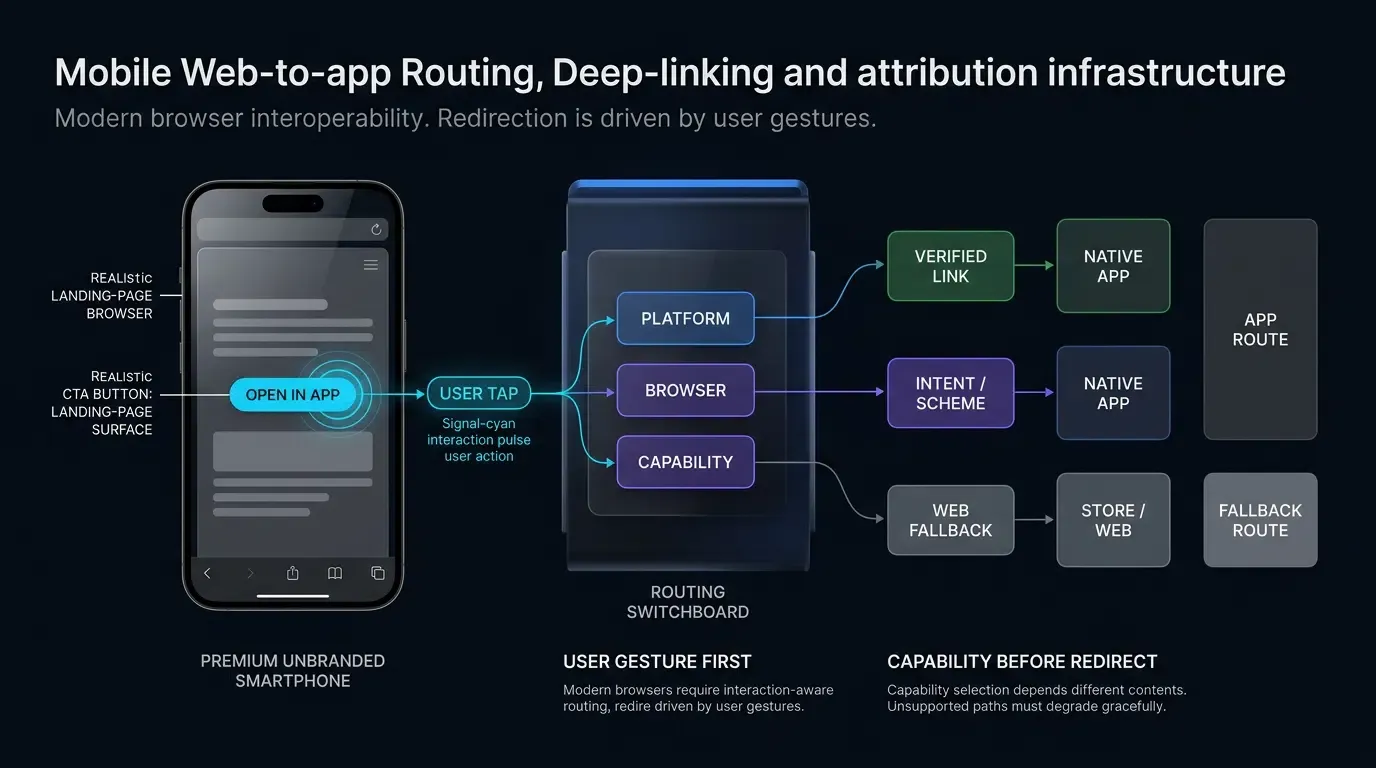
웹-투-앱 리디렉션은 모바일 웹 방문자를 랜딩 페이지에서 지정된 네이티브 모바일 앱 뷰로 이동시키는 자동화된 라우팅 메커니즘입니다. 기기 플랫폼, 브라우저 기능, 앱 실행 결과 휴리스틱을 평가함으로써, 동적 리디렉션 프레임워크는 기존 사용자를 위해 직접 딥링크를 실행하는 동시에, 설치되지 않은 사용자는 배포된 기여도 분석 시스템에서 지원하는 경우 컨텍스트 파라미터와 함께 앱 스토어로 라우팅합니다.
| 용어 | 정의 | 관련 엔티티 | 검색 의도 역할 |
|---|---|---|---|
| 웹-투-앱 | 웹 브라우저 방문자를 네이티브 모바일 앱으로 유도하는 아키텍처 프로세스. | 모바일 딥링킹 | 정보 제공 / 상업적 |
| Apple Smart App Banner | apple-itunes-app 메타 태그를 통해 구성되는 Safari 전용 프로모션 배너. | Safari 웹 탐색 | 정보 제공 |
| 커스텀 웹-투-앱 배너 | 동적 앱 실행 또는 다운로드 CTA를 제시하는 크로스 브라우저 HTML 및 JavaScript 구성 요소. | 웹-투-앱 리디렉션 | 정보 제공 |
| 커스텀 URL 스킴 | 외부 웹 페이지가 네이티브 앱을 실행할 수 있게 하는 독점 URI 프로토콜. | 딥링크 라우팅 | 기술적 / 정보 제공 |
웹-투-앱 리디렉션이 모바일 퍼널 전환에 중요한 이유
전환 격차: 모바일 웹 이탈률과 네이티브 앱 LTV 비교
모바일 웹사이트는 유료 검색, 소셜 발견, 디스플레이 광고 및 오가닉 리퍼럴에서 유입되는 상단 퍼널 트래픽을 포착하는 광범위한 획득 채널입니다. 그러나 모바일 웹 방문자는 일반적으로 네이티브 앱 사용자에 비해 전환율이 낮고 세션 지속 시간이 짧으며 이탈률이 높습니다. 반면 네이티브 모바일 앱은 최적화된 사용자 인터페이스, 로컬 세션 유지, 하드웨어 가속 렌더링 및 푸시 알림 지원을 제공하여 더 높은 장기 참여도와 생애 가치(LTV)를 지원합니다.
웹-투-앱 리디렉션의 핵심 운영 목표는 이러한 상업적 격차를 줄이는 것입니다. 모바일 웹 방문자를 네이티브 앱 경험으로 직접 이동시킴으로써 성장 팀은 마찰로 인해 세션이 중단되기 전에 사용자의 구매 의도를 포착합니다. 모바일 방문자가 모바일 브라우저에서 프로모션 제안을 탐색할 때, 해당 사용자를 즉시 앱 내 제품 페이지로 라우팅하면 높은 의도를 유지하고 중복된 인증이나 탐색 단계를 제거할 수 있습니다.
기술적 딜레마: 왜 정적 링크는 통합된 사용자 여정을 제공하지 못하는가
기본 정적 하이퍼링크에 의존하면 현대 모바일 운영체제 전반에서 체계적인 마찰이 발생합니다. 앱 스토어 또는 Google Play 스토어 목록으로만 연결되는 정적 링크는 이미 앱을 설치한 사용자에게 즉각적인 마찰을 일으킵니다. 링크를 탭하면 설치된 앱을 여는 대신 스토어 목록이 실행되기 때문입니다. 반대로, 정적 커스텀 URI 스킴(예: myapp://promo)을 구성하는 경우 앱이 설치된 경우에만 작동합니다. 사용자에게 앱이 없는 경우 데스크톱 및 모바일 브라우저는 Safari의 "주소가 유효하지 않아 페이지를 열 수 없습니다"라는 모달이나 내장 컨테이너의 처리되지 않은 프로토콜 오류와 같은 당혹스러운 오류 메시지를 표시합니다.
또한 스토어 전용 정적 링크는 일반적으로 지연 라우팅 시스템이 없으면 설치 전반에 걸쳐 앱 라우팅 컨텍스트를 보존하지 못합니다. 설치되지 않은 사용자가 컨텍스트 파라미터 연결 없이 앱 스토어 목록으로 직접 라우팅되면, 새로 설치된 앱을 실행했을 때 사용자는 일반 홈 화면으로 떨어지게 됩니다. 사용자는 처음에 다운로드를 유발한 프로모션 캠페인이나 항목을 수동으로 다시 찾아야 합니다. 이러한 컨텍스트의 단절은 온보딩 이탈을 증가시키고 마케팅 효율성을 감소시킵니다.
컨텍스트 파라미터 전달이 프로모션 의도 보존에 미치는 역할
자동화된 웹-투-앱 리디렉션 프레임워크는 동적 파라미터 전송을 구현하여 정적 링크의 한계를 극복합니다. 사용자가 모바일 랜딩 페이지의 CTA 요소를 클릭하면 클라이언트 측 라우팅 스크립트가 캠페인 태그, 리퍼럴 토큰, 쿠폰 식별자 및 대상 장면 경로를 포함한 컨텍스트 파라미터를 캡처합니다.
모바일 기여도 분석 및 딥링킹 플랫폼인 Openinstall을 사용하면 프론트엔드 개발자가 동적 쿼리 파라미터를 클라이언트 측 리디렉션 함수에 바인딩할 수 있습니다. 앱이 이미 설치된 경우 시스템은 사용자를 네이티브 앱으로 라우팅하고 운영체제 델리게이트를 통해 페이로드를 전달합니다. 앱이 없는 경우 라우팅 계층은 기여도 분석 서버에서 컨텍스트 파라미터를 캡처하고 사용자를 적절한 앱 스토어로 안내하며, 배포된 지연 딥링킹 시스템에서 지원되고 플랫폼 개인정보 보호 정책이 허용하는 경우 앱 설치 후 첫 실행 시 원본 파라미터를 복원합니다.
최신 브라우저 탐색이 웹-투-앱 라우팅에 미치는 영향
사용자 동작 필수 요소: 최신 브라우저가 프로그래밍 방식의 자동 리디렉션을 차단하는 이유
과거에는 모바일 웹 페이지가 페이지 로드 시 프로그래밍 방식으로 리디렉션을 실행하여 네이티브 앱을 자동으로 깨우려고 시도했습니다. 예를 들어 커스텀 URI 스킴을 가리키는 동적 iframe 요소를 주입하거나 자동화된 타이머 루프 내에서 window.location.href = "myapp://"를 실행하는 방식입니다. Apple Safari, Google Chrome, Mozilla Firefox를 포함한 현대 모바일 브라우저는 사용자 요청이 없는 프로그래밍 방식의 탐색을 적극적으로 제한합니다.
브라우저 보안 정책은 라우팅 메커니즘에 따라 고유한 사용자 활성화 요구 사항을 적용합니다. Chrome Intent URI: Google Chrome은 intent:// 프로토콜 처리를 트리거하기 위해 직접적인 사용자 동작(명시적인 탭 또는 클릭 이벤트)을 요구합니다. 이전 사용자 활성화가 없는 자동화된 스크립트나 타이머 기반 실행은 무시됩니다.
- 팝업 및 외부 스킴 모달: Safari와 Firefox는 악의적인 배경 리디렉션 및 클릭 재킹을 방지하기 위해 직접적인 사용자 상호 작용이 없는 모달 확인이나 프로토콜 전달을 억제합니다.
- 검증된 HTTPS 링크: Universal Links와 App Links는 시스템 수준의 URL 확인 휴리스틱을 따르지만, 대화형 트리거 없이 자동화된 스크립트 루프를 통해 이를 호출하면 브라우저가 기본 웹 탐색으로 돌아가는 경우가 많습니다.
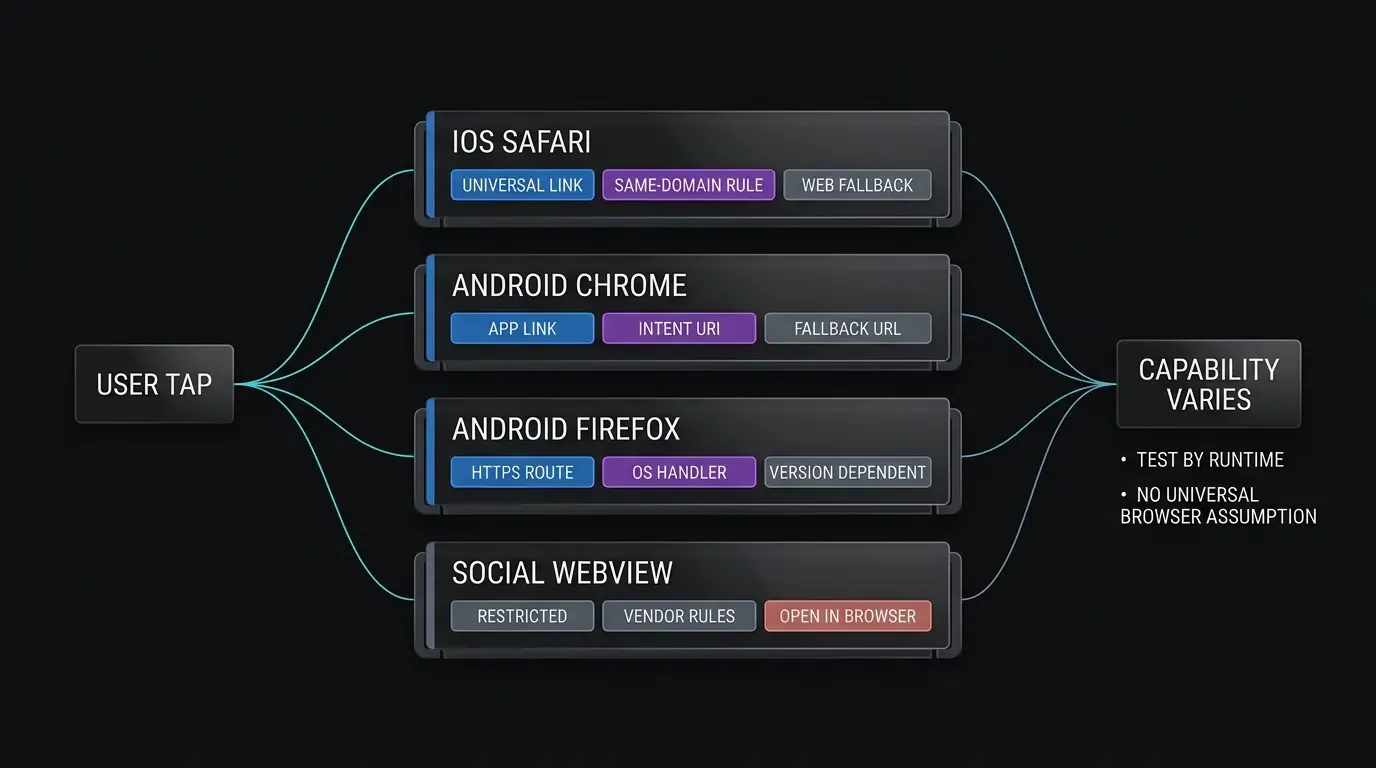
Safari 동일 도메인 제한: Universal Link 교차 도메인 경계 탐색
Apple의 Universal Links는 iOS 앱을 위한 암호화된 도메인 검증을 제공합니다. 그러나 Apple Safari는 Apple 개발자 문서에 문서화된 대로 엄격한 동일 도메인 탐색 제한을 시행합니다. 사용자가 https://example.com/promo에서 호스팅되는 웹 페이지를 탐색하고 동일한 도메인(https://example.com/app/open)을 가리키는 Universal Link를 탭하면, Safari는 사용자가 웹사이트를 계속 탐색하려는 의도로 간주하여 네이티브 앱을 실행하는 대신 표준 웹 탐색을 실행합니다.
Safari의 의도된 동작이 현재 탐색 중인 사이트를 떠나 앱을 여는 것일 때, 다른 연관된 서브도메인을 사용하는 것이 Apple이 문서화한 패턴입니다. 웹 랜딩 페이지는 별도의 도메인이나 전용 서브도메인(예: https://www.example.com 또는 https://link.example.com)에 있어야 하며, Universal Link 연관 도메인은 별도의 대상 호스트(예: https://app.example.com)를 통해 라우팅되어야 합니다. 별도의 서브도메인 경계를 가리키는 링크를 탭하면 Safari의 탐색 휴리스틱을 충족하여 네이티브 앱 실행을 호출합니다.
Google Chrome Intent URI: Android에서 폴백 패키지 구조화
Google Chrome을 실행하는 Android 기기에서 웹 개발자는 Android Intent URI를 활용하여 네이티브 앱 깨우기를 시작하고 단일 URI 문자열 내에서 자동화된 브라우저 폴백을 지정할 수 있습니다. Android Intent URI는 intent:// 구문을 사용하여 대상 경로, 대상 앱 패키지 이름 및 브라우저 폴백 URL을 인코딩합니다:
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
사용자가 Chrome에서 Intent URI를 탭하면:
- 활동 해결: Chrome은 선언된 패키지 및 스킴과 일치하는 적격하고 브라우징 가능한 활동에 Intent를 해결하려고 시도합니다.
- 네이티브 실행: 적격한 활동이 존재하면 운영체제는 대상 앱을 실행하고 Intent 페이로드를 전달합니다.
- 폴백 실행: 일치하는 앱이 설치되어 있지 않으면 Chrome은 해결 실패를 포착하고
S.browser_fallback_url에 정의된 URL로 이동하여, 처리되지 않은 프로토콜 오류 대화 상자를 표시하지 않고 사용자를 Google Play 또는 명시적인 웹 랜딩 페이지로 안내합니다.
W3C Page Visibility API (document.hidden)를 통한 앱 깨우기 감지
표준 커스텀 URL 스킴 또는 Universal Links를 사용할 때 웹 페이지는 앱 실행이 발생했는지 평가하여 보조 폴백 타이머를 중지합니다. 브라우저 JavaScript는 네이티브 운영체제의 프로세스 테이블을 직접 쿼리하여 앱 상태를 확인할 수 없으므로, 프론트엔드 아키텍처는 W3C Page Visibility Level 2 사양에 의존합니다.
브라우저가 외부 앱으로 실행 권한을 성공적으로 전달하면 브라우저 탭은 배경으로 전환되어 가시성 상태가 변경됩니다. 클라이언트 측 스크립트는 visibilitychange 이벤트를 수신하고 document.hidden 속성을 검사합니다:
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // 브라우저가 전경 가시성을 잃음; 대기 중인 스토어 폴백 타이머 삭제
        clearTimeout(fallbackTimer);
    }
});
visibilitychange를 사용하면 실행 시도 후 브라우저가 전경 초점을 잃었다는 신호를 제공합니다. 이는 특정 대상 앱이 성공적으로 실행되었음을 직접 증명하지는 않지만, 사용자가 브라우저 밖에 있을 때 원치 않는 스토어 리디렉션을 방지하는 유용한 억제 신호 역할을 합니다.
직접 깨우기 및 지연된 스토어 폴백의 기술적 메커니즘
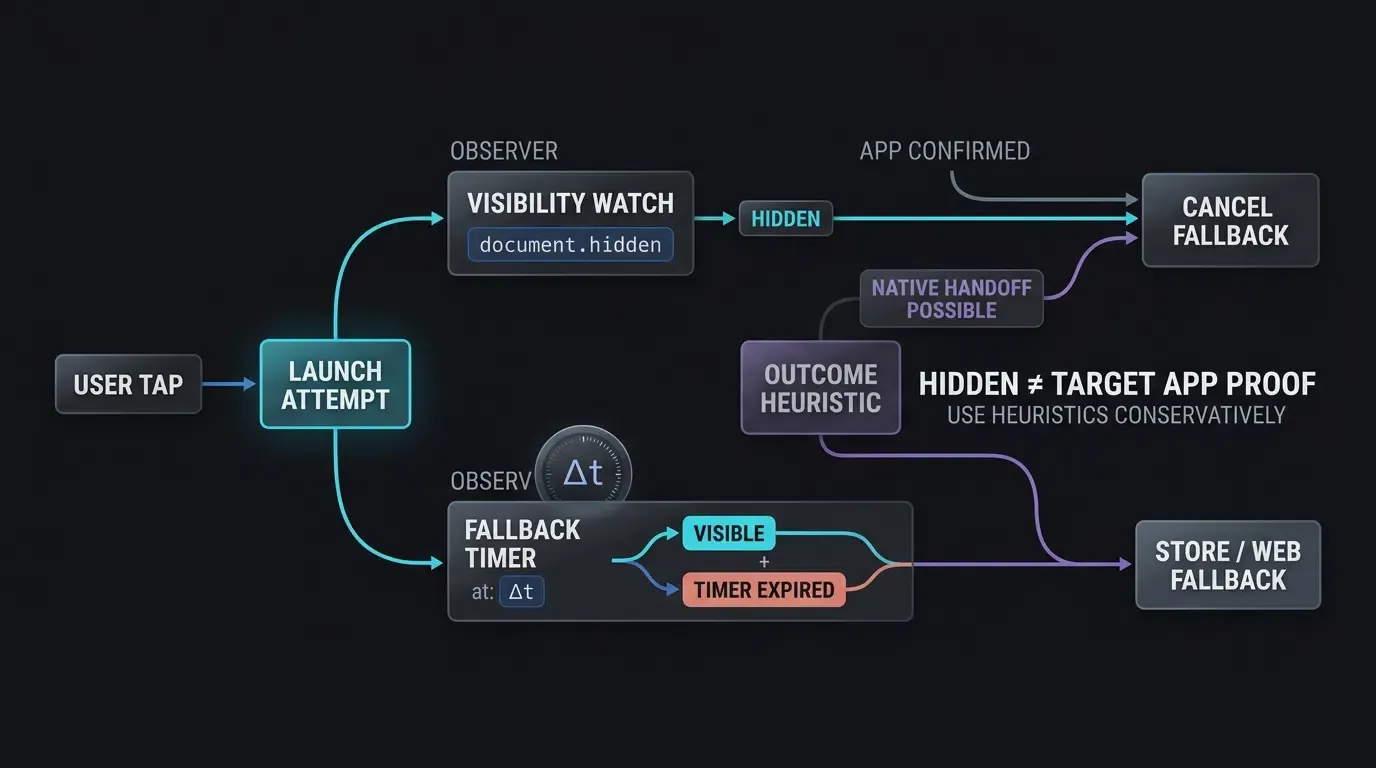
다단계 리디렉션 캐스케이드: Universal Links, 커스텀 스킴 및 스토어 폴백
프로덕션 웹-투-앱 아키텍처는 다양한 운영체제, 브라우저 공급업체 및 설치 상태에서 우아하게 저하되는 다단계 리디렉션 캐스케이드를 배포합니다:
- 티어 1: OS 검증 딥링크 (Universal Links 및 App Links): 기본 라우팅은 HTTPS 도메인 검증 링크를 활용합니다. iOS 9+ 및 Android 6.0+에서 이 링크는 앱이 설치되어 있을 때 대화 상자 없이 앱을 직접 실행하며, 설치되어 있지 않을 때는 웹 탐색으로 폴백합니다.
- 티어 2: 커스텀 URI 스킴 및 Intent 프로토콜: 검증된 링크를 사용할 수 없거나 레거시 브라우저 버전에서 작동할 때, 라우팅 엔진은 직접적인 사용자 클릭으로 트리거되는 커스텀 URI 스킴(
myapp://) 또는 Android Intent URI로 폴백합니다. - 티어 3: 컨텍스트 스토어 리디렉션: 네이티브 프로토콜이 앱 세션을 실행하지 못하면 폴백 계층은 Apple App Store, Google Play Store 또는 명시적인 다운로드 엔드포인트로 브라우저를 라우팅하고 지원되는 경우 백엔드로 기여도 분석 파라미터를 전달합니다.
현대 브라우저에서 레거시 숨겨진 iframe 프로빙 방지
커스텀 스킴에 대한 과거의 우회 방법은 페이지를 벗어나지 않고 앱 설치 여부를 확인하기 위해 DOM에 숨겨진 iframe 요소를 주입하는 것이었습니다. 현대 모바일 브라우저에서 이 방식은 더 이상 사용되지 않으며 오히려 역효과를 낳습니다:
- Apple Safari 및 Google Chrome의 최신 버전은 동적으로 주입된 iframe에서 발생하는 커스텀 스킴 호출을 적극적으로 차단합니다.
- Safari에서 iframe을 통해 설치되지 않은 스킴을 로드하려고 시도하면 여전히 당혹스러운 "유효하지 않은 주소" 알림이 트리거될 수 있습니다.
- 숨겨진 iframe 프로빙은 사용자 동작 추적을 우회하여 브라우저 보안 경고를 트리거합니다.
침묵의 iframe 프로빙에 의존하는 대신 현대 아키텍처는 검증된 Universal Links와 App Links를 활용합니다. 커스텀 스킴을 폴백으로 지원해야 하는 경우, 명시적이고 사용자가 제어하는 폴백 CTA와 함께 사용자 클릭 핸들러에서 직접 호출해야 합니다.
타이머 및 가시성 기반 폴백 타이밍 전략
네이티브 앱 실행을 방해하지 않으면서 설치되지 않은 사용자를 앱 스토어 목록으로 이동시키기 위해 클라이언트 스크립트는 가시성 검사와 실행 타이머를 결합한 경험적 휴리스틱을 배포합니다. 사용자가 웹-투-앱 CTA 버튼을 클릭하면:
- 실행 시도: 스크립트가 Universal Link 또는 커스텀 스킴을 통해 네이티브 앱을 트리거하려고 시도합니다.
- 타이머 암밍: JavaScript 타임아웃이 설정됩니다(일반적으로 1500ms에서 2500ms 사이의 구현별 휴리스틱 윈도우).
- 하트비트 계산: 스크립트는 트리거 전에 타임스탬프를 기록하고 타이머 실행 시 경과 시간을 평가합니다. 앱 실행이 발생하면 운영체제 일시 중단으로 인해 타이머 실행이 지연됩니다. 사용자가 결국 브라우저로 돌아오면 경과 시간이 설정된 간격을 크게 초과하게 되어(
), 스크립트가 스토어 리디렉션을 취소할 수 있습니다. - 폴백 리디렉션:
document.hidden이 false로 유지되고 경과 시간이 설정된 간격과 밀접하게 일치하면(), 실행 시도가 구성된 윈도우 내에서 전경 손실 신호를 생성하지 않았으므로 스크립트는 명시적 스토어 리디렉션을 진행합니다.
[사용자가 웹 CTA 버튼 탭]
             │
             ▼
[브라우저 및 OS 감지 계층]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [Verified App Link / Intent]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
적격             웹 경로     적격                  웹 경로
│                        │         │                        │
▼                        ▼         ▼                        ▼
[앱 열림]        [웹]    [앱 열림]                 [웹]
             │                                  │
             ▼                                  ▼
     [가시성 확인]                  [Intent 폴백]
             │                                  │
             ▼                                  ▼
     [앱 스토어 리디렉션]              [Play 스토어 리디렉션]
JavaScript SDK를 사용하여 웹-투-앱 리디렉션을 구현하는 방법
Openinstall 웹 JS SDK를 통한 클라이언트 측 리디렉션 초기화
Openinstall 웹 JS SDK는 사용자 에이전트 파싱, Universal Link 라우팅, 폴백 타이밍의 복잡성을 추상화하여 크로스 브라우저 라우팅을 제공합니다. 개발자는 웹 랜딩 페이지에서 SDK를 초기화하고 고유한 앱 식별자와 라우팅 파라미터를 구성합니다.
스크립트는 비동기적으로 로드되어 초기 DOM 구성 중에 초기화되어야 합니다. 전체 인터페이스 파라미터 및 API 사양은 웹 SDK 통합 문서를 참조하세요.
사용자 동작 클릭을 m.wakeupOrInstall() 메서드에 바인딩
최신 브라우저의 사용자 동작 제한을 준수하기 위해 리디렉션은 물리적 터치 또는 클릭 이벤트에 직접 바인딩되어야 합니다. Openinstall SDK는 리디렉션 캐스케이드를 조정하는 wakeupOrInstall() 메서드를 노출합니다:
- 클라이언트 기기 유형(iOS, Android, 데스크톱)을 평가합니다.
- Universal Links 또는 Chrome Intent URI를 즉석에서 생성합니다.
- 실행 요청에 컨텍스트 파라미터를 첨부합니다.
- 가시성 리스너와 폴백 타이머를 자동으로 관리합니다.
웹-투-앱 전환 전반에 걸쳐 동적 쿼리 파라미터 전달
웹 리디렉션 중에 전달되는 동적 파라미터에는 프로모션 코드, 초청자 토큰, 마케팅 채널 ID 또는 앱 내 라우팅 대상이 포함될 수 있습니다. 프론트엔드 스크립트는 URL 쿼리 문자열에서 이러한 파라미터를 캡처하고, 엄격한 길이 및 문자 제약 조건에 대해 입력을 정리하며, 이를 리디렉션 페이로드에 바인딩합니다.
아래 기술 구현은 H5 랜딩 페이지에서 Openinstall 웹 JS SDK를 구성하고, 정리된 캠페인 파라미터를 첨부하며, 상호 작용하는 버튼 클릭에 실행을 바인딩하는 방법을 보여줍니다:
// 웹: Openinstall 웹 JS SDK를 사용한 H5 랜딩 페이지 구현
// 통합 예시 참조; 프로덕션 환경에 배포된 Openinstall 웹 SDK 버전에 따라 스크립트 URL, 생성자, 콜백 라이프사이클,
// 파라미터 스키마 및 wakeupOrInstall() 서명을 확인하십시오.
(function() {
    // Openinstall 웹 SDK를 위한 동적 스크립트 주입
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        // Openinstall 웹 SDK 인스턴스 초기화
        var openInstall = new OpenInstall({
            appKey: "YOUR_OPOINSTALL_APPKEY",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                // 리디렉션을 사용자 클릭 이벤트에 직접 바인딩 (브라우저 사용자 동작 요구 사항 충족)
                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // 입력 정리: 엄격한 허용 목록 및 길이 제한에 대해 파라미터 유효성 검사
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";
                    var rawSource = urlParams.get("utm_source") || "web_campaign";
                    var rawChannel = urlParams.get("channelCode") || "web_landing";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    // 식별자에 영숫자 및 길이 제약 조건 적용
                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
                    var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_landing";

                    var campaignSource = rawSource.replace(/[^A-Za-z0-9_-]/g, "").substring(0, 32);

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId,
                        campaignSource: campaignSource
                    };

                    // 다단계 리디렉션 캐스케이드 실행:
                    // 1. Universal Link / App Link 직접 깨우기 시도
                    // 2. 실행 신호가 감지되지 않으면 스토어 다운로드로 폴백
                    m.wakeupOrInstall({
                        data: dynamicPayload,
                        channelCode: channelCode
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android: 프레임 경계 및 경로 보안을 통한 shouldOverrideUrlLoading 재정의 WebViewClient
// 커스텀 스킴, intent 프로토콜 및 엄격한 대상 유효성 검사를 포함한 내부 App Links를 인터셉트
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.util.Log
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

data class ValidatedAppRoute(val path: String, val queryParams: Map<String, String>)

object AppLinkRouteValidator {
    private val allowedPrefixes = setOf("/open/", "/product/", "/promo/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): ValidatedAppRoute? {
        val path = uri.path ?: ""
        if (allowedPrefixes.none { path.startsWith(it) }) {
            return null
        }

        val sanitizedParams = mutableMapOf<String, String>()
        for (name in uri.queryParameterNames) {
            // 엄격한 보안 정책: 알 수 없는 쿼리 키가 있으면 요청 거부
            if (name !in allowedQueryKeys) {
                return null
            }
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length <= 64 && value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                sanitizedParams[name] = value
            } else {
                return null
            }
        }

        return ValidatedAppRoute(path, sanitizedParams)
    }
}

object CustomSchemeValidator {
    private val allowedSchemes = setOf("myapp")
    private val allowedHosts = setOf("open", "product", "event")
    private val allowedPathPrefixes = setOf("/detail/", "/view/", "/main/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): Uri? {
        val scheme = uri.scheme?.lowercase() ?: return null
        val host = uri.host?.lowercase() ?: return null
        val path = uri.path ?: ""

        if (!allowedSchemes.contains(scheme) || !allowedHosts.contains(host)) {
            return null
        }

        if (allowedPathPrefixes.none { path.startsWith(it) }) {
            return null
        }

        for (name in uri.queryParameterNames) {
            if (name !in allowedQueryKeys) return null
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length > 128 || !value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }
        }

        return uri
    }
}

class CustomWebViewClient(
    private val context: Context,
    private val internalRouter: (ValidatedAppRoute) -> Unit
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        request ?: return false

        // 보안 요구 사항: 외부 앱 라우팅을 기본 프레임 탐색으로만 제한
        if (!request.isForMainFrame) {
            return false // 서브프레임과 iframe은 외부 intent나 커스텀 스킴을 트리거할 수 없음
        }

        val url = request.url.toString()
        return handleUrlNavigation(url)
    }

    @Deprecated("Deprecated in Java")
    override fun shouldOverrideUrlLoading(view: WebView?, url: String?): Boolean {
        if (url == null) return false

        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase()

        // 레거시 콜백은 안정적인 isForMainFrame 메타데이터가 부족함; 외부 스킴 라우팅 금지
        return if (scheme == "http" || scheme == "https") {
            false // 표준 웹 콘텐츠 로딩 허용
        } else {
            Log.w("WebViewClient", "레거시 콜백에서 외부 스킴 차단됨: $scheme")
            true // 외부 intent 실행 없이 처리되지 않은 스킴 오류 억제
        }
    }

    private fun handleUrlNavigation(url: String): Boolean {
        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase() ?: return false

        // 1. HTTP / HTTPS 및 내부 App Links 처리
        if (scheme == "http" || scheme == "https") {
            // URL이 호스트 앱 자신의 App Link 도메인과 일치하는지 확인
            if (scheme == "https" && uri.host?.lowercase() == "app.example.com") {
                val validatedRoute = AppLinkRouteValidator.validate(uri)
                if (validatedRoute != null) {
                    Log.i("WebViewClient", "내부 App Link 검증됨. 내부 라우터로 디스패치.")
                    internalRouter(validatedRoute)
                } else {
                    Log.w("WebViewClient", "잘못되거나 승인되지 않은 내부 App Link 거부됨: $uri")
                }
                return true // 내부적으로 처리; webview 로딩 취소
            }
            return false // WebView가 표준 웹 콘텐츠를 네이티브하게 로드하도록 허용
        }

        // 2. 엄격한 스킴, 호스트, 경로 및 쿼리 허용 목록에 대해 커스텀 스킴 검증
        val validatedUri = CustomSchemeValidator.validate(uri)
        if (validatedUri != null) {
            return launchSafeIntent(Intent(Intent.ACTION_VIEW, validatedUri))
        }

        // 3. 안전한 재구성을 통한 Chrome Intent URI 처리
        if (scheme == "intent") {
            return try {
                val parsed = Intent.parseUri(url, Intent.URI_INTENT_SCHEME)
                val targetPackage = parsed.`package`
                val allowedPackages = setOf("com.example.app", "com.example.partner")

                if (targetPackage != null && allowedPackages.contains(targetPackage)) {
                    val rawDataUri = parsed.data
                    if (rawDataUri != null) {
                        val validatedDataUri = CustomSchemeValidator.validate(rawDataUri)
                        if (validatedDataUri != null) {
                            // 원시 파싱된 객체를 실행하는 대신 깨끗한 전용 ACTION_VIEW Intent 재구성
                            val safeIntent = Intent(Intent.ACTION_VIEW, validatedDataUri).apply {
                                `package` = targetPackage
                                addCategory(Intent.CATEGORY_BROWSABLE)
                                flags = Intent.FLAG_ACTIVITY_NEW_TASK
                            }
                            launchSafeIntent(safeIntent)
                        } else {
                            Log.w("WebViewClient", "유효하지 않은 데이터 URI를 가진 intent 거부됨: $rawDataUri")
                            true
                        }
                    } else {
                        Log.w("WebViewClient", "데이터 URI 페이로드가 부족한 intent 거부됨")
                        true
                    }
                } else {
                    Log.w("WebViewClient", "확인되지 않은 패키지를 대상으로 하는 intent 거부됨: $targetPackage")
                    true // 확인되지 않은 패키지 intent 취소
                }
            } catch (e: Exception) {
                Log.e("WebViewClient", "intent URI 파싱 실패: $url", e)
                true // 처리되지 않은 스킴 오류 억제
            }
        }

        // net::ERR_UNKNOWN_URL_SCHEME 오류를 방지하기 위해 알 수 없는 스킴 거부
        Log.w("WebViewClient", "확인되지 않은 스킴 탐색 차단됨: $scheme")
        return true
    }

    private fun launchSafeIntent(intent: Intent): Boolean {
        return try {
            intent.flags = Intent.FLAG_ACTIVITY_NEW_TASK
            context.startActivity(intent)
            true
        } catch (e: Exception) {
            Log.w("WebViewClient", "intent를 처리할 활동을 찾을 수 없음: ${intent.data}", e)
            true // webview 크래시 방지
        }
    }
}
// iOS: Universal Links 및 커스텀 스킴 인터셉션을 위한 WKNavigationDelegate 구현
// WKWebView 내의 탐색 작업을 인터셉트하고 도메인, 경로 및 쿼리 보안 경계를 적용
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    static let allowedPrefixes = ["/open/", "/product/", "/promo/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                let name = item.name
                // Fail-closed 유효성 검사: 알 수 없는 쿼리 키가 있으면 URL 거부
                guard allowedQueryKeys.contains(name) else { return nil }
                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

class CustomSchemeValidator {
    static let allowedSchemes = ["myapp"]
    static let allowedHosts = ["open", "product", "event"]
    static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        // Fail-closed 정책으로 쿼리 파라미터 키 및 값 검증
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name) else { return nil }
                let value = item.value ?? ""
                if value.count > 128 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!

    override fun viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""

        // 1. 호스트 앱 연관 도메인 (자신의 Universal Link) 처리
        // Apple 문서 참고: UIApplication.open()을 통해 앱 자신의 Universal Link를 여는 것은
        // 앱으로 다시 라우팅되지 않음. 검증되어야 하며 내부 라우터로 직접 디스패치되어야 함.
        if let host = url.host?.lowercased(), host == "app.example.com" {
            NSLog("[WKWebView] 호스트 연관 도메인 감지됨: %@", url.path)
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            } else {
                NSLog("[WKWebView] 승인되지 않았거나 잘못된 내부 경로 억제됨: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 2. 엄격한 허용 목록 및 경로 유효성 검사가 있는 커스텀 스킴 처리
        if scheme != "http" && scheme != "https" && scheme != "about" {
            if let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:]) { success in
                    if !success {
                        NSLog("[WKWebView] 허용된 커스텀 스킴 실행 실패: %@", validatedURL.absoluteString)
                    }
                }
            } else {
                NSLog("[WKWebView] 승인되지 않은 스킴 또는 경로 억제됨: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 3. 표준 웹 탐색 허용
        decisionHandler(.allow)
    }
}
WebView 및 인앱 브라우저 샌드박스 극복
인앱 브라우저 도전: 소셜 앱의 제한적인 WebView 탐색
상당수의 모바일 웹 트래픽은 소셜 미디어 플랫폼과 메시징 앱(예: WeChat, Line, Instagram, Facebook Messenger) 내에서 공유된 링크에서 발생합니다. 사용자가 이러한 앱 내에서 링크를 탭하면 플랫폼은 시스템의 기본 브라우저(Safari 또는 Chrome)를 여는 대신 내장 인앱 브라우저(WebView) 내에서 랜딩 페이지를 렌더링합니다.
소셜 인앱 브라우저는 공급업체별 샌드박스를 시행하므로 기능이 상당히 다릅니다:
- 일부 환경은 커스텀 URI 스킴(
myapp://)을 완전히 인터셉트하고 억제합니다. - Universal Link 전달이 제한되어 사용자가 소셜 앱의 웹뷰 내에 갇힐 수 있습니다.
- 플랫폼 정책 및 앱 버전에 따라 직접 APK 파일 다운로드나 외부 스토어 리디렉션이 차단될 수 있습니다.
보편적인 자동화된 탈출 메커니즘을 가정하는 대신, 웹-투-앱 아키텍처는 이러한 런타임을 감지하고 사용자가 시스템 기본 브라우저(예: 네이티브 "Safari에서 열기" 또는 "Chrome에서 열기" 메뉴를 통해)에서 링크를 열도록 안내하는 명확한 시각적 가이드를 제공합니다.
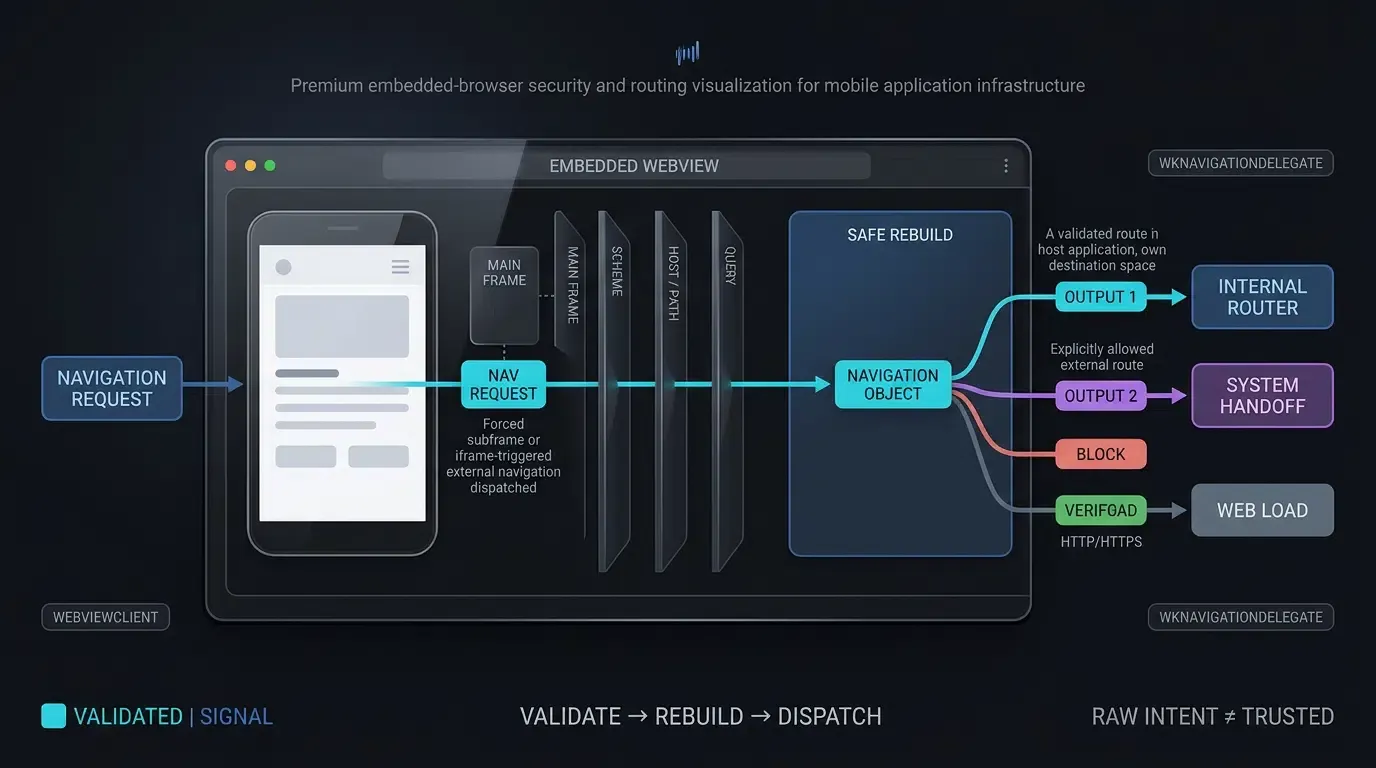
Android WebView 처리: 엄격한 허용 목록을 통한 shouldOverrideUrlLoading 재정의
모바일 앱이 자체 네이티브 인터페이스 내에 내장 WebView를 호스팅하는 경우, 개발자는 적절한 탐색 인터셉트를 구성해야 합니다. 기본적으로 Android의 WebView는 표준 웹 프로토콜(http:// 및 https://)만 인식합니다. WebView 내의 웹 페이지가 커스텀 URI 스킴(myapp://) 또는 Android intent URI(intent://)로 탐색하려고 시도하면 WebView는 처리되지 않은 프로토콜 오류 net::ERR_UNKNOWN_URL_SCHEME를 발생시킵니다.
Android 개발자 참조에 설명된 대로, 개발자는 WebViewClient를 확장하고 shouldOverrideUrlLoading을 재정의해야 합니다. OWASP 모바일 앱 보안 테스트 가이드에 따라, 개발자는 엄격한 스킴 허용 목록을 시행하고, iframe 오용을 방지하기 위해 탐색 이벤트가 기본 프레임(request.isForMainFrame)에서 발생하는지 확인하며, 제약 없는 원시 intent 객체를 운영체제로 디스패치하는 대신 안전한 ACTION_VIEW intent를 재구성해야 합니다.
iOS WKWebView 처리: decidePolicyForNavigationAction 및 자체 도메인 경계 구현
iOS에서 WKWebView 구성 요소를 내장하는 앱은 Apple 개발자 지침을 통해 탐색 정책을 관리해야 합니다.
Universal Links와 관련하여 중요한 아키텍처 구분이 존재합니다: Apple이 문서화한 바와 같이, 앱이 자신의 연관 도메인을 가리키는 Universal Link에서 UIApplication.shared.open()을 호출하면 iOS는 Universal Link로 앱을 열지 않습니다. 따라서:
- 호스트 앱 연관 도메인: URL이 호스트 앱 자신의 연관 도메인(
app.example.com)과 일치하면, 앱은 웹뷰 로드를 취소하고(decisionHandler(.cancel)), 엄격한 허용 목록에 대해 경로 경로와 파라미터를 검증하며, 앱의 내부 탐색 라우터를 직접 호출해야 합니다. - 허용된 외부 스킴: URL이 외부 앱을 대상으로 하는 허용된 커스텀 스킴을 포함하는 경우,
UIApplication.shared.open에 위임하기 전에 명시적 허용 목록에 대해 스킴, 호스트, 경로 및 쿼리 형식을 검증하십시오.
Apple Smart App 배너와 커스텀 웹-투-앱 배너 구별
전체 페이지 리디렉션이 사용자 경험(예: 콘텐츠 블로그, 뉴스 포털 또는 기술 문서)을 방해할 수 있는 경우 성장 팀은 프로모션 배너를 배포합니다. 엔지니어링 팀은 두 가지 뚜렷한 배너 아키텍처를 구별해야 합니다:
- Apple Smart App 배너:
<meta name="apple-itunes-app" content="app-id=myAppID">를 통해 선언되는 기본 Safari 기능입니다. 이 배너는 JavaScript 실행 없이 iOS 기기의 Safari에 의해 네이티브로 렌더링되지만 Android나 타사 브라우저에는 표시되지 않습니다. - 커스텀 웹-투-앱 CTA 배너: 주요 모바일 브라우저 전반에서 렌더링될 수 있는 JavaScript로 렌더링된 HTML 구성 요소이며, 앱 열기 동작은 브라우저 및 플랫폼에 따라 다릅니다. 이 배너는 동적 앱 아이콘, 제목, 평가 및 컨텍스트 CTA를 표시하며
m.wakeupOrInstall()을 트리거하여 런타임 파라미터를 네이티브 앱으로 직접 전달합니다. 개발자는 Openinstall SDK 다운로드 센터에서 직접 클라이언트 라이브러리를 획득할 수 있습니다.
크로스 브라우저 웹-투-앱 리디렉션 호환성 매트릭스
모바일 브라우저 환경 전반의 리디렉션 프로토콜 평가
브라우저 공급업체가 탐색 보안 정책을 지속적으로 업데이트하므로 엔지니어링 팀은 신뢰할 수 있는 사용자 퍼널을 유지하기 위해 특정 브라우저 런타임에 대해 리디렉션 프로토콜을 평가해야 합니다.
브라우저 환경 기술 기능 및 동작 제한
아래 표는 크로스 브라우저 기술 호환성, 사용자 동작 제약 및 폴백 메커니즘을 요약합니다:
| 브라우저 / 환경 | 주요 지원 프로토콜 | 사용자 활성화 제약 | 앱 깨우기 동작 | 설치되지 않은 폴백 메커니즘 |
|---|---|---|---|---|
| iOS Safari | Universal Links | 커스텀 스킴에 사용자 동작 필수; Universal Links에 서브도메인 교차 패턴 권장 | 적격하고 검증된 경우 앱 직접 실행 | 브라우저에서 웹 URL 로드 |
| Android Chrome | Android App Links / Intent URIs | intent:// 및 커스텀 스킴에 직접적인 사용자 동작 필수 |
검증된 호스트인 경우 선택 대화 상자 우회 | S.browser_fallback_url 또는 Play 스토어로 이동 |
| Android Firefox | HTTPS 링크 / 적격한 경우 OS 지원 앱 라우팅 | 브라우저 버전 종속; 현재 Firefox Android 동작에 대해 검증 | Firefox 버전 및 Android 링크 처리기 상태에 따라 다를 수 있음 | 표준 웹 링크 따름 |
| 인앱 소셜 웹뷰 | 앱 및 버전별로 다름 | 소셜 컨테이너 샌드박스 및 클릭 인터셉트 대상 | 자주 인터셉트되거나 제한됨 | 사용자를 시스템 기본 브라우저(Safari / Chrome)로 안내 |
| 내장 Android WebView | shouldOverrideUrlLoading을 통해 인터셉트 |
호스트 앱 구현이 활성화 규칙 제어 | 명시적인 WebViewClient 재정의 필요 |
재정의하지 않으면 net::ERR_UNKNOWN_URL_SCHEME 발생 |
자주 묻는 질문 (FAQ)
웹-투-앱 리디렉션은 앱이 설치되지 않은 사용자를 어떻게 처리합니까?
왜 사용자 클릭 이벤트 없이는 프로그래밍 방식의 리디렉션이 실패합니까?
Android WebView에서 net::ERR_UNKNOWN_URL_SCHEME 오류를 방지하려면 어떻게 해야 합니까?
요약 및 결정 프레임워크
웹-투-앱 리디렉션을 자동화하려면 웹 브라우저 샌드박스와 네이티브 모바일 운영체제 간의 격차를 메워야 합니다. 기본 정적 링크나 검증되지 않은 커스텀 스킴에 의존하면 마찰이 발생하고 브라우저 경고가 트리거되며 사용자 여정 전반에서 이탈이 증가합니다.
검증된 Universal Links, App Links, 사용자 동작 기반 JavaScript, 우아한 스토어 폴백을 결합한 다단계 리디렉션 파이프라인을 배포하면 브라우저 수준의 라우팅 실패를 줄이고 네이티브 앱으로 더 원활하게 전환할 수 있습니다. 클라이언트 측 웹 SDK를 회복력 있고 허용 목록이 적용된 WebView 델리게이트와 결합함으로써 엔지니어링 팀은 전환 마찰을 줄이고 사용자 수명 주기 참여 목표를 지원합니다.
강력한 웹-투-앱 리디렉션 흐름을 구현하는 방법을 알아보려면 웹 SDK 통합 문서를 참조하고, Openinstall SDK 다운로드 센터에서 클라이언트 라이브러리를 다운로드하고, 모바일 기여도 분석 구현 참조를 탐색하거나 Openinstall 개발자 콘솔에 앱을 등록하세요.
관련 자료
-
개념: 웹-투-앱 리디렉션, Universal Links, Android App Links, 커스텀 URL 스킴, Apple Smart App 배너
-
기술: W3C Page Visibility API, Android WebViewClient, iOS WKNavigationDelegate, Intent URI
-
표준: IETF RFC 3986 Uniform Resource Identifier, Apple 연관 도메인 사양, Android Digital Asset Links 프로토콜, OWASP 모바일 앱 보안 테스트 가이드(MASTG)
-
API: Openinstall 웹 JS SDK
wakeupOrInstallAPI, AndroidshouldOverrideUrlLoading, iOSdecidePolicyForNavigationAction -
공식 문서 및 참조:
Share this article



