최근 산업 규모의 배포 사례는 이러한 전략적 전환을 뒷받침하고 있습니다. 구체적으로 Google은 2026년 6월 23일 공식 제품 출시 행사에서 모바일 브라우저 자동화에 대한 주요 업그레이드를 발표했습니다. 그 결과 이러한 변화는 웹 거래를 더 매끄럽게 만드는 흐름을 확대하고 있습니다. 개발팀의 당면 과제는 강력한 보안과 데이터 일관성을 유지하면서 크로스 플랫폼 전환을 관리하는 것입니다. 특히 Chrome 150 Autofills 업데이트의 도입은 모바일 사용자 경험에서 중요한 이정표로 볼 수 있습니다.
Chrome 150 Autofills 모바일 필드: Google의 듀얼 플랫폼 Wallet 통합 구조 살펴보기
2026년 6월 23일 Chrome 150 모바일 출시 과정에서 Google은 양식 자동화에 대한 주요 업그레이드를 도입했습니다. 특히 Google Wallet과 Chrome Autofills의 더 깊은 통합은 모바일 기기에서 문서 정보를 저장하는 방식을 간소화합니다. 또한 브라우저는 운전면허증, 여권, Known Traveler Number와 같은 복잡한 데이터 구조를 지원합니다. 그 결과 모바일 사용자는 더 이상 영문·숫자 문자열을 수동으로 복사해 붙여넣을 필요가 줄어듭니다. 동시에 이 시스템은 브라우저 필드와 디지털 지갑 데이터베이스 간 양방향 동기화를 지원합니다. 예를 들어 사용자가 양식에 차량 번호판을 입력하면 Chrome은 해당 정보를 암호화해 Google Wallet에 직접 저장하도록 제안합니다. 자세한 사양은 The Keyword에 정리되어 있습니다.
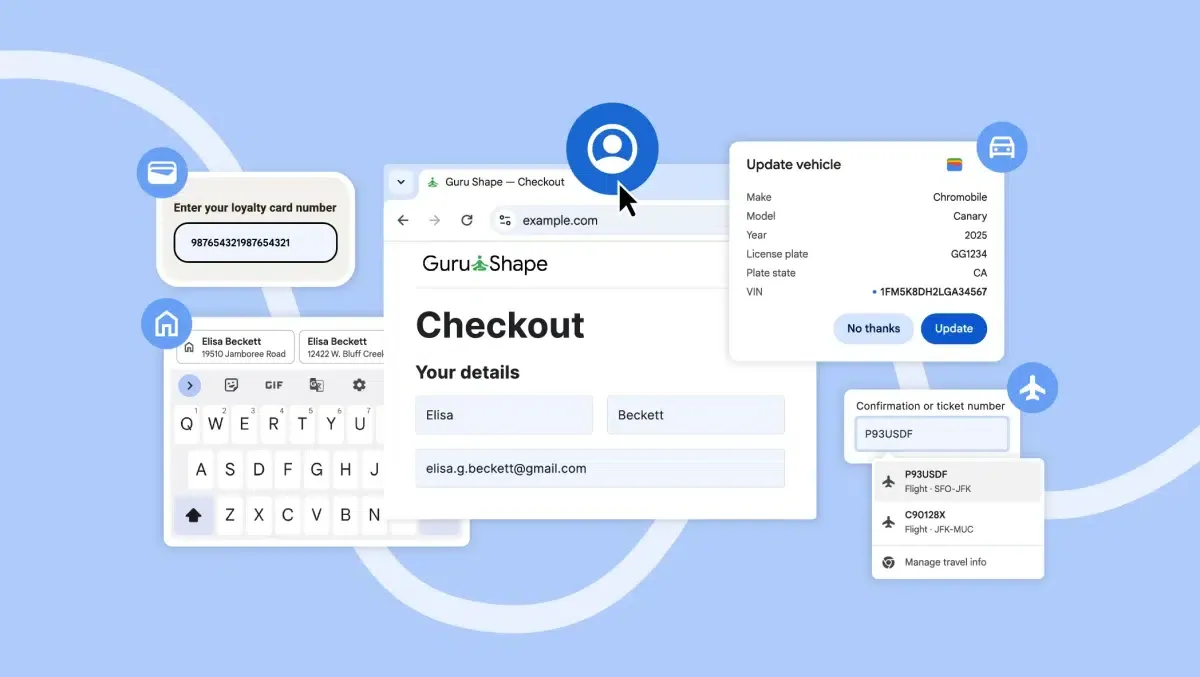
Wallet 통합과 Chrome 150 모바일 작동 방식
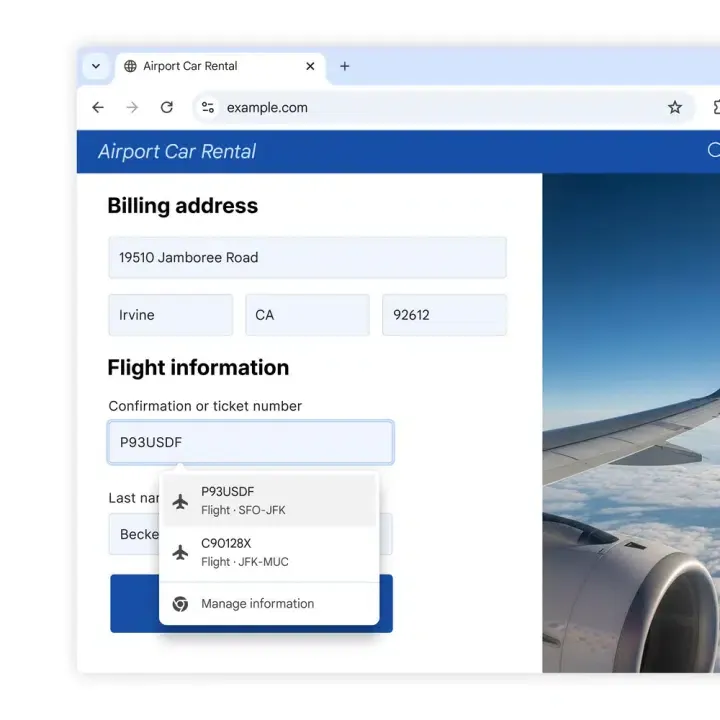
구체적으로 Chrome 150 Autofills가 복잡한 양식 필드를 자동 입력할 때, 저장된 여권 번호, Known Traveler Number, 항공편 세부 정보가 사용자의 디지털 지갑에서 직접 불러와집니다. 예를 들어 공항에서 렌터카를 빌리는 여행자는 항공편 확인 번호와 대여 날짜를 즉시 채울 수 있습니다. 또한 이 경험은 데스크톱, Android, iOS 전반으로 전 세계에 배포되고 있습니다. 그 결과 모바일 브라우징은 특히 자주 이동하는 여행자에게 훨씬 덜 번거로워집니다. 한편 Android 사용자는 기존의 한 줄 인터페이스 대신 두 줄로 표시되는 자동 입력 제안 레이아웃을 제공받습니다. 이 시각적 업그레이드는 좁은 디지털 화면에서도 사용자가 정확한 자격 증명 프로필을 빠르게 확인하고 선택할 수 있게 합니다.
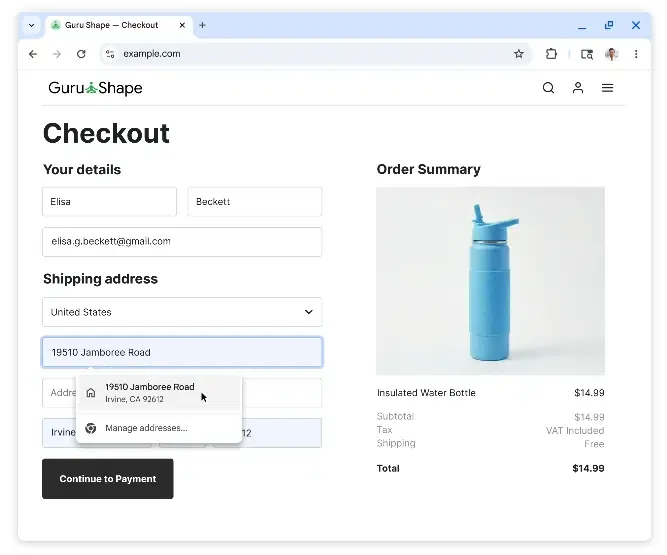
5개 카테고리로 재편된 설정 구조
이렇게 확장된 기능을 수용하기 위해 Google은 Chrome 환경설정 페이지의 구조를 크게 개편했습니다. 구체적으로 기존의 “Passwords and Autofill” 섹션은 Android용 Chrome 150에서 깔끔한 5개 카테고리 레이아웃으로 대체됩니다. 또한 이 새로운 인터페이스는 민감 정보를 명확히 구분된 그룹으로 정리합니다. 그 결과 사용자는 훨씬 더 세밀한 수준에서 자신의 데이터를 관리할 수 있습니다:
- Google Password Manager: 원시 비밀번호와 암호화 passkey를 보호하고 관리합니다.
- Payments: 신용카드와 직불카드, IBAN, 리테일 멤버십 카드를 관리합니다.
- Contact info: 검증된 집과 직장의 실제 주소를 통합합니다.
- Identity docs: 운전면허증, 주 신분증, 국제 여권을 관리합니다.
- Travel: 저장된 항공 일정, known traveler number, 번호판 또는 VIN과 같은 차량 세부 정보를 재구성합니다.
양방향 암호화와 동의 기반 보호 장치
정부 발급 신분증을 처리하는 과정에는 명확한 보안 문제가 따르기 때문에, Google은 핵심 레이아웃에 엄격한 사용자 단위 보호 장치를 내장했습니다. 구체적으로 Chrome 150 Autofills가 운전면허증이나 여권을 자동 입력할 때, 브라우저와 Google Wallet 간 모든 동기화는 안전한 end-to-end 암호화를 통해 이루어집니다. 또한 브라우저는 명시적인 사용자 동의 없이 민감 정보를 저장하거나 입력하지 않습니다. 예를 들어 사용자는 개별 wallet pass 하단 근처에 있는 “Use private pass across Google” 토글을 사용해 공유 환경설정을 관리할 수 있습니다. 특히 이 기능을 끄면 브라우저가 해당 문서에 접근하는 것이 즉시 차단됩니다. 한편 Google 지원 페이지는 활성 양식이 있는 웹사이트를 방문할 경우 제안 정확도를 높이기 위해 사이트의 URL과 콘텐츠가 Google과 공유될 수 있다고 설명합니다.
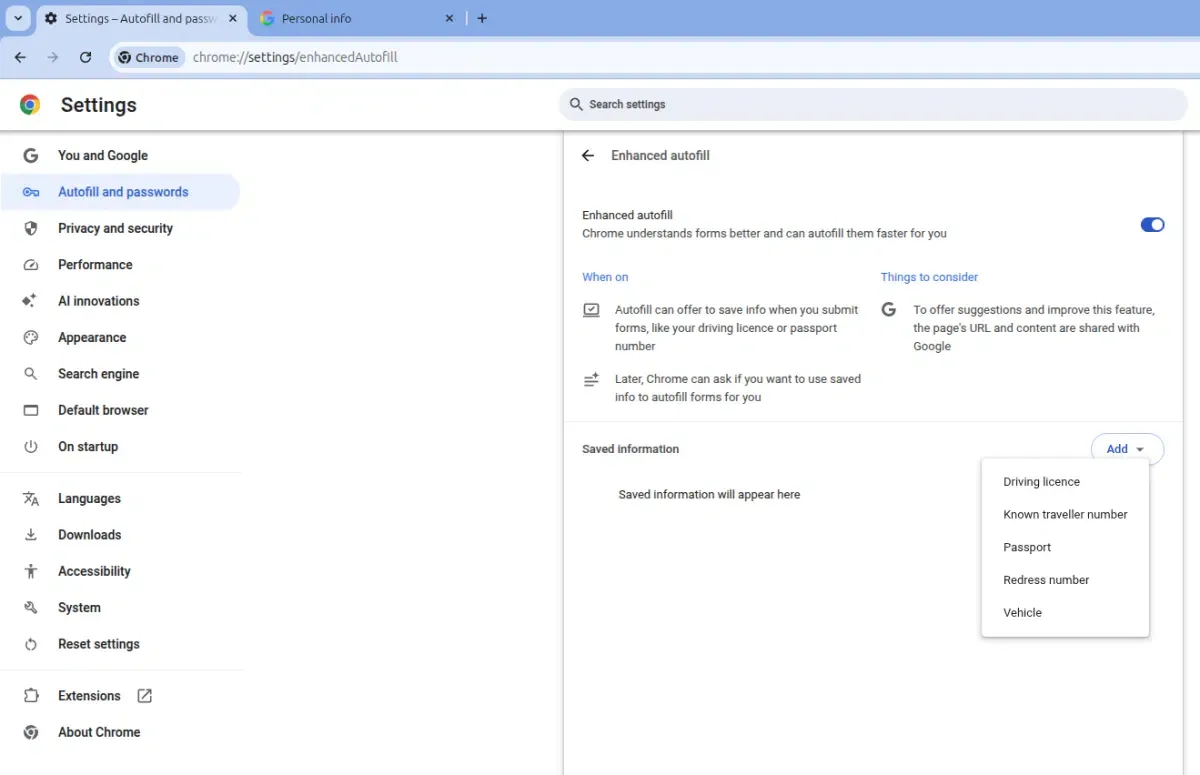
상호작용 단계를 줄이는 자동 양식 솔루션: web-to-app 생태계 변화
브라우저가 사용자 입력을 자동화하면서 웹 양식은 기존의 상호작용 마찰을 줄이고 web-to-app 전환을 가속합니다. 구체적으로 Chrome 150 Autofills가 여행 및 결제 데이터를 자동 입력하면 웹 양식은 기존 상호작용의 부담을 낮추고 web-to-app 전환을 더 빠르게 만듭니다. 크로스 플랫폼 이동 중 사용자 의도를 매끄럽게 처리하려면 견고한 universal link 라우팅이 필요합니다.
입력 완료 방식의 역전: 키 입력보다 에이전트 실행이 앞서는 순간
또한 수천 개의 자율 에이전트가 작업을 실행하면 기존 웹 브라우저와 직접 사용자 인터페이스를 우회하게 됩니다. 그 결과 Chrome 150 Autofills가 백그라운드 스레드에서 데이터를 처리하면서 표준 웹 흐름이 영향을 받습니다. 구체적으로 기존 어트리뷰션 모델은 트래픽 소스를 식별하기 위해 쿠키, HTTP referrer, UTM 파라미터에 의존합니다. 반면 에이전트 기반 트래픽은 API를 통해 직접 실행되므로 표준 추적 파라미터가 제거됩니다. 그 결과 기업은 상당한 데이터 불일치를 겪게 되고, 사용자 획득 ROI를 평가하기 어려워집니다. 특히 이러한 데이터 공백은 성장팀이 마케팅 캠페인을 최적화하는 데 제약을 줍니다.
봇 군집과 마케팅 사기 위협 벡터
또한 저비용·고성능 토큰의 가용성은 주요 보안 위협 벡터를 만들어냅니다. 예를 들어 악의적인 행위자는 자동화된 봇 군집을 배포해 자연스러운 상호작용처럼 보이게 만들 수 있습니다. 그 결과 이러한 봇은 앱 설치를 조작하고, 부정 클릭 스팸을 실행하며, 유효하지 않은 전환 추적 이벤트를 발생시킬 수 있습니다. 구체적으로 에이전트의 행동이 사람의 의사결정과 유사하게 보이기 때문에 기존 보안 임계값만으로는 사기를 쉽게 탐지하기 어렵습니다. 그 결과 개발자는 존재하지 않는 트래픽에 마케팅 예산이 소진되는 심각한 마케팅 사기 리스크에 직면합니다. 한편 수동 클릭을 전제로 설계된 기존 software development kit(SDK)는 자동화된 작업에 대응하는 데 한계가 있습니다. 특히 이러한 취약점은 더 견고한 통합 레이어가 필요하다는 점을 보여줍니다.
레퍼런스 아키텍처 및 엔지니어링 참고사항: 견고한 web-to-app 라우팅 프로토콜 구축
web-to-app 간극을 연결하고 체크아웃 파이프라인을 보호하려면 소프트웨어 아키텍트는 표준화된 엔지니어링 보호 장치를 구현해야 합니다. 구체적으로 아키텍처의 80%는 보편적인 기술 원칙에 집중하고, 20%는 검증된 도구 표준을 활용하는 “80/20” 접근법을 채택할 필요가 있습니다. 또한 가장 중요한 방어 수단 중 하나는 안전한 크로스 플랫폼 intent filter를 배포하는 것입니다. 그 결과 브라우저에서 거래가 완료되면 서버는 네이티브 애플리케이션을 깨우기 위한 즉각적이고 안전한 handshake를 시작해야 합니다.
통합 web-to-app 라우팅 프로토콜 구축
구체적으로 Chrome 150 Autofills가 초기 양식 필드를 채운 뒤에는 시스템이 사용자 컨텍스트를 넘겨야 합니다. 또한 이 전환에는 사용자의 거래 상태를 웹에서 네이티브 환경으로 직접 라우팅하기 위한 표준화된 universal linking 아키텍처 배포가 필요합니다. 그 결과 애플리케이션은 즉시 실행되며 사용자의 체크아웃 컨텍스트가 유지됩니다. 동시에 서버는 세션 토큰을 검증해 전송이 악성 스크립트에 의해 가로채지지 않았는지 확인합니다. 그 결과 신뢰할 수 있는 mobile sdk를 통합하면 전체 사용자 획득 라이프사이클에서 데이터 일관성을 확보할 수 있습니다.
SDK 구현에서 암호화 서명 강화
또한 전송 링크를 보호하려면 Cryptographic Signatures 적용이 필요합니다. 구체적으로 모든 전송 URL과 API callback은 private key 암호화를 사용해 서명되어야 합니다. 그 결과 tracking url이 중간 proxy script에 의해 조작되는 것을 방지할 수 있습니다. 동시에 애플리케이션이 handshake를 실행하면 서버는 서명을 검증해 진위를 확인합니다. 그 결과 개발자는 스푸핑 시도를 안정적으로 차단하고 전환 추적 무결성을 유지할 수 있습니다. 이러한 복잡한 인프라를 수동으로 구축하지 않기 위해 팀은 바로 사용할 수 있는 레퍼런스 구현으로 사전 구성된 deferred parameter pass-through framework를 배포할 수 있습니다.
기술팀 정렬: 노드 전반의 Chrome 150 Autofills 구현
구체적으로 Chrome 150 Autofills가 기술 문서를 자동 입력하는 워크플로를 구현하려면 기술 부서와 마케팅 부서 간 긴밀한 조율이 필요합니다. 특히 엔지니어링 팀은 고유 식별자 표준화와 SDK 호환성 확보에 집중해야 합니다. 또한 개발자는 여러 multi-tenant 배포를 처리할 수 있는 견고한 bundle id 정책을 설계해야 합니다. 그 결과 앱이 여러 지역 스토어에서 실행될 때 식별자 충돌을 방지할 수 있습니다. 동시에 기술 아키텍트는 ios sdk와 android sdk의 스푸핑을 방지하기 위해 안전한 서명 검증을 구현해야 합니다. 예를 들어 ios sdk는 안전한 universal links를 활용해야 하며, android sdk는 verified app links를 기반으로 동작해야 합니다. 특히 이러한 deep linking 프로토콜은 web-to-app 흐름의 전환이 안전하고 즉각적으로 이루어지도록 합니다. 그 결과 팀은 악성 스크립트가 deep link generator를 탈취하는 것을 방지할 수 있습니다.
개발자와 아키텍트를 위한 기술 고려사항
구체적으로 개발자는 android sdk와 ios sdk 전반에 걸쳐 통합된 멀티 플랫폼 식별자를 구현해야 합니다. 또한 cross-store 라우팅을 위해 bundle id 일관성을 유지하는 것이 중요합니다. 그 결과 앱이 custom url scheme 또는 universal links를 통해 실행될 때 컨텍스트가 즉시 복원됩니다. 동시에 악성 스크립트 주입을 방지하려면 gateway 수준에서 서명 검증이 실행되어야 합니다. 그 결과 엔지니어링 팀은 표준화된 universal linking 아키텍처를 사용해 다운스트림 시스템에 제공되는 원천 데이터의 품질을 높일 수 있습니다.
디플레이션 환경에서의 성장 전략과 고객 획득
구체적으로 성장 리드는 획득 지표를 실시간 cohort 분석 중심으로 조정해야 합니다. 또한 deferred deep linking을 활용하면 맞춤형 온보딩 흐름을 설계할 수 있습니다. 그 결과 추천받은 사용자가 앱을 실행하면 referral tracking이 전환을 자동으로 귀속합니다. 이에 따라 브랜드는 정확한 customer acquisition cost(cac)와 마케팅 투자 수익률을 계산할 수 있습니다. 특히 이러한 정밀한 어트리뷰션은 유효하지 않은 자동화 트래픽을 걸러내는 데 도움이 됩니다. 또한 이러한 협업 정렬은 이 모델이 기술적 안정성과 측정 가능한 성장을 함께 지원하도록 합니다.
자주 묻는 질문(FAQ)
Chrome 150 Autofills는 양식 데이터를 Google 서버와 공유하나요?
Chrome 150 Autofills가 신분증을 자동 입력하는 기능이 모바일 캠페인 어트리뷰션에 영향을 주는 이유는 무엇인가요?
Chrome 150 Autofills가 네이티브 양식을 자동 입력한 뒤 개발자는 handshake를 어떻게 보호할 수 있나요?
거시 기술 전망: Privacy Sandbox와 분리형 web-to-app 여정의 미래
이번 출시는 글로벌 기술 환경에서 더 넓은 변화를 의미합니다. 구체적으로 운영체제와 애플리케이션 배포의 전통적인 경계가 점차 흐려지고 있습니다. 또한 지능형 에이전트와 브라우저 엔진이 실행 작업을 맡게 되면서, 사용자의 기본 인터페이스는 고도로 자동화된 음성 기반 또는 대화형 레이아웃으로 이동할 것입니다. 그 결과 기존 앱 스토어는 발견 가능성에 대한 독점적 지위를 점차 잃게 됩니다. 동시에 업계에서는 즉시 수행해야 하는 작업을 위해 동적으로 생성되는 단일 목적 micro-application이 빠르게 증가할 것입니다. 그 결과 즉각적이고 마찰이 적은 배포에 대한 수요가 크게 높아질 전망입니다. 특히 개발자가 이러한 새로운 에이전트 중심 패러다임에 맞춰 어트리뷰션 및 보안 레이어를 조정하지 못하면 실제 트래픽 소스를 파악하기 어려워질 수 있습니다.
또한 소수의 글로벌 대형 사업자 안에 모델 지능이 통합되면서 높은 수준의 컴플라이언스 장벽이 형성될 것입니다. 구체적으로 SKAdNetwork와 Google Privacy Sandbox 같은 데이터 개인정보 보호 프레임워크는 데이터 접근을 계속 더 엄격하게 제한할 것입니다. 따라서 개발자는 확률적 추적보다 first-party 기반의 deterministic data 수집을 우선해야 합니다. 동시에 안전한 multi-touch attribution 표준의 통합은 모든 기술 아키텍처의 기본 요건이 될 것입니다. 그 결과 Chrome 150 Autofills가 매우 민감한 자격 증명을 자동 입력하는 시대는 새로운 패러다임을 보여주며, 완전히 달라진 기술 시대의 시작을 알립니다. 특히 조직은 분산화된 미래에서도 경쟁력을 유지하기 위해 지금 데이터 파이프라인을 재구축해야 합니다.
Share this article



