Cursor가 Build Live Apps 기능을 출시했습니다. 2026년 11월 5일, Cursor는 클라우드 에이전트가 활성화된 유료 플랜 사용자가 자연어 프롬프트를 통해 실시간 웹 애플리케이션을 직접 구축, 호스팅 및 공유할 수 있는 Cursor Build Live Apps 기능을 공식 출시했습니다. AI 코딩 어시스턴트로 인해 소프트웨어 작성 비용은 낮아졌지만, 호스팅, 데이터베이스, 인증, 보안 설정 등의 수동 작업 장벽 때문에 대부분의 사용자가 제작한 도구는 여전히 localhost를 벗어나지 못하고 있다고 Cursor는 지적했습니다. 이번 업데이트를 통해 클라우드 에이전트는 수동 인프라 설정 없이도 웹 애플리케이션 구조를 잡고, 필요시 PostgreSQL 데이터베이스를 프로비저닝하며, 싱글 사인온(SSO) 인증을 구성하고, 플랫폼 사전 배포 보안 검사를 실행한 뒤 공유 가능한 URL로 프로젝트를 배포합니다.
Localhost에서 프로덕션으로: Cursor Build Live Apps의 주요 기능
한눈에 보기
- 릴리스 범위: 2026년 11월 5일, 클라우드 에이전트가 활성화된 모든 유료 Cursor 플랜을 대상으로 출시되었습니다. 이 기능은 클라우드 실행이 필요하며 로컬 에이전트에서는 실행되지 않습니다.
- 관리형 스택: 웹 애플리케이션 구조 자동 생성, 필요시 PostgreSQL 데이터베이스 프로비저닝, Cursor SSO 인증 구성, 관리형 클라우드 호스팅 배포를 지원합니다.
- 거버넌스 및 공유: 배포 전 필수 기본 검사 및 구성 가능한 에이전트 기반 보안 검토를 실행하며, 비공개 및 팀 공개 앱의 경우 Cursor 로그인이 필요합니다. 또한 팀 및 엔터프라이즈 플랜에서는 기본적으로 공개 공유가 비활성화되어 있고(관리자가 활성화한 경우 제외), 자동화 스크립트나 Grok Bot을 위해 헤더 인증 방식의 Cursor API 키를 지원합니다.
개발자의 로컬 머신에 있던 내부 유틸리티를 라이브 환경으로 이전하려면 일반적으로 클라우드 계정, 데이터베이스 인스턴스, ID 공급자, 배포 파이프라인을 프로비저닝해야 합니다. Cursor Build Live Apps 변경 로그에 따르면, 이 플랫폼은 이러한 단계를 자동화하여 영업, 운영, 법무, 재무, 엔지니어링 등 다양한 부서의 임직원이 직접 링크를 통해 작동하는 웹 도구를 구축하고 공유할 수 있도록 지원합니다.
Cursor 자체 조직 내에서도 팀들은 해당 워크플로우를 활용하여 여러 범주의 내부 소프트웨어를 배포해 왔습니다.
- 이벤트 등록, 고객 계정 배정, 데스크 예약을 위한 내부 운영 도구
- 슬라이드, 비디오, 대화형 제품 데모를 결합한 고객 대면 멀티미디어 프레젠테이션
- 신규 입사자를 위한 온보딩, 지원, 교육 포털
- 파이프라인 지표 및 거래 기회를 추적하는 실시간 영업 대시보드
- 엔지니어링 서비스 관리 포털
Cursor의 배포 워크플로우를 다룬 The New Stack의 보도에서 설명하듯이, 아이디어 단계에서 라이브 링크까지 애플리케이션을 완성하는 과정은 클라우드 에이전트 인터페이스 내에서 네 단계를 거칩니다.
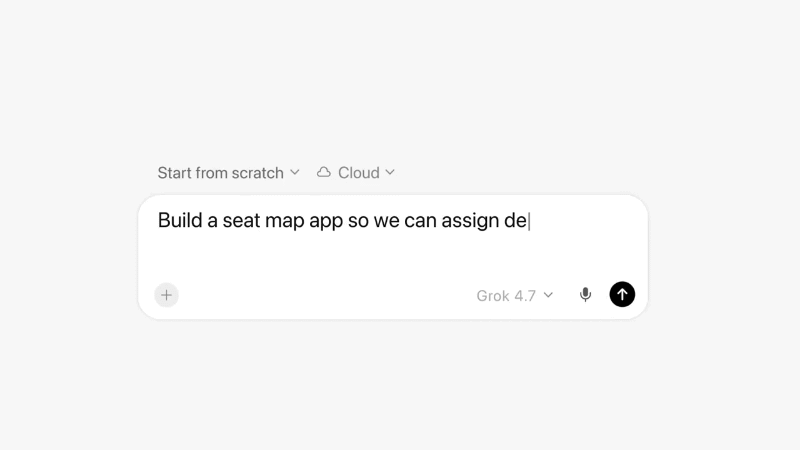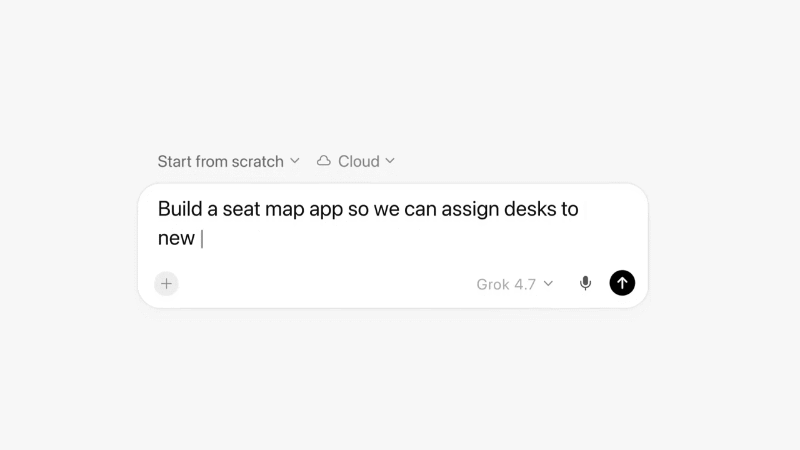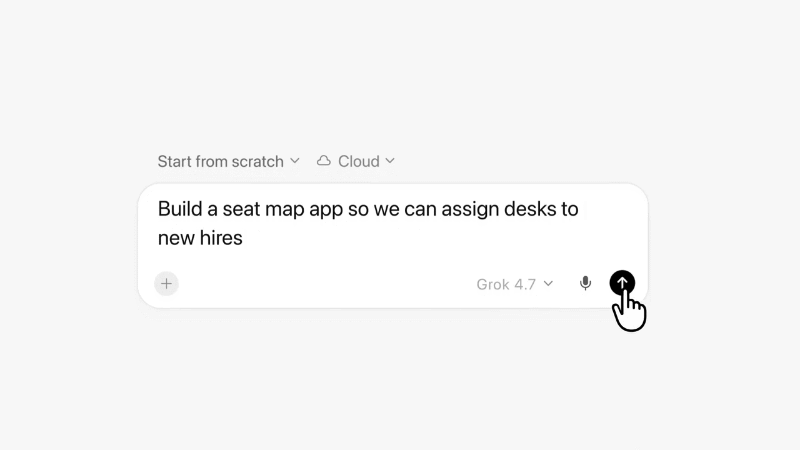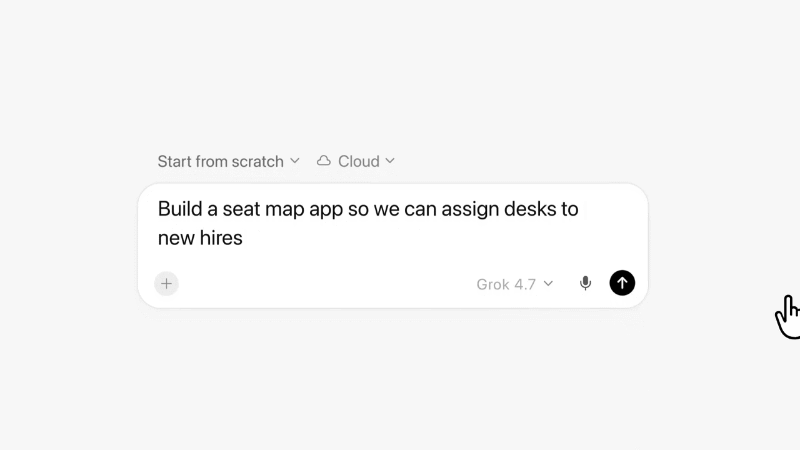
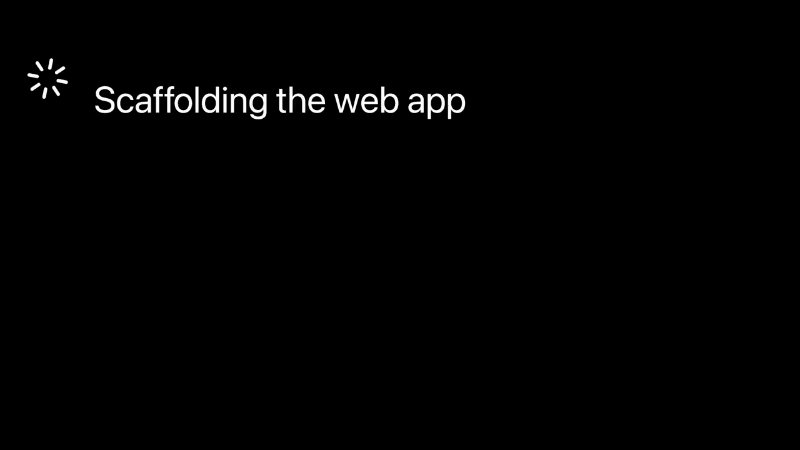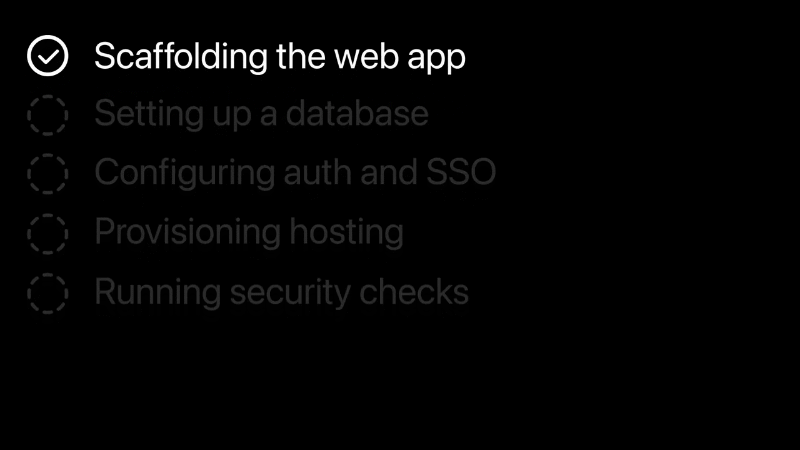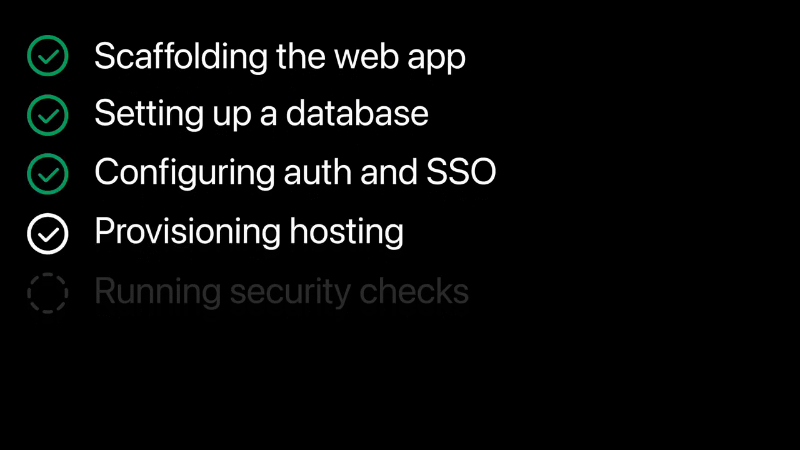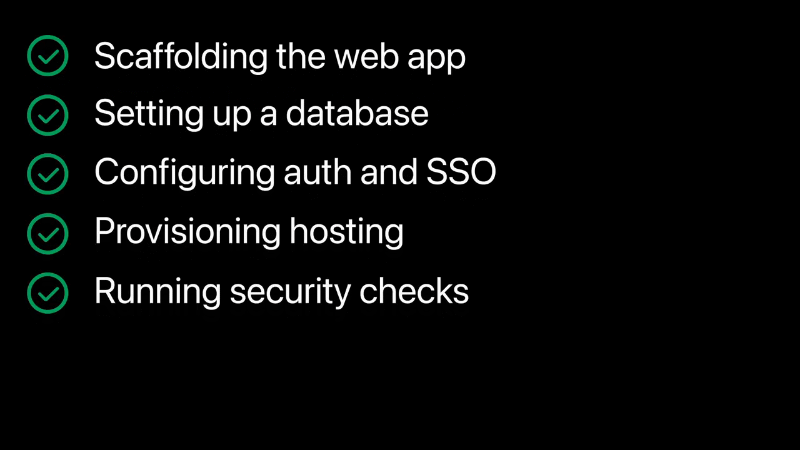
첫째, 사용자가 클라우드 에이전트를 시작하고 원하는 웹 애플리케이션을 평문으로 설명합니다. 둘째, 클라우드 에이전트가 애플리케이션을 생성하고, 데이터베이스 및 인증과 같은 필수 백엔드 구성 요소를 프로비저닝하며, 호스팅 환경을 준비하고 자동화된 검사를 실행합니다.
 셋째, 빌드가 완료되면 사용자는 워크스페이스 내에서 대화형 애플리케이션을 미리 보고, 게시 대화상자를 열고, 고유한 도메인을 선택한 후 액세스 범위 설정을 구성하여 다른 사용자에게 도구를 공개할 수 있습니다.
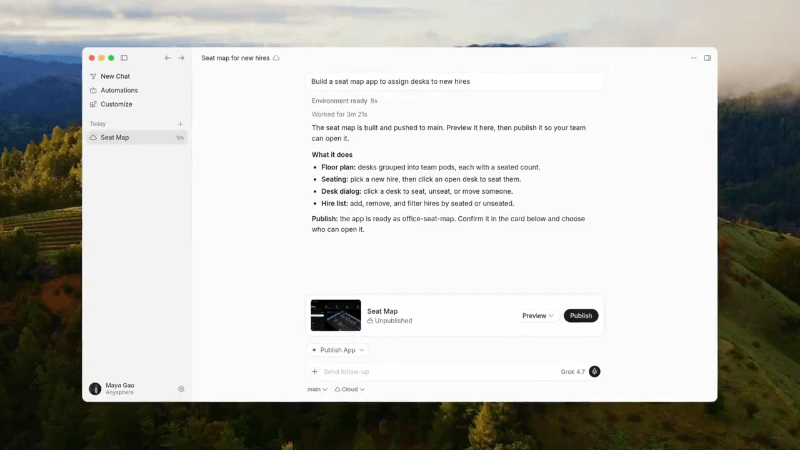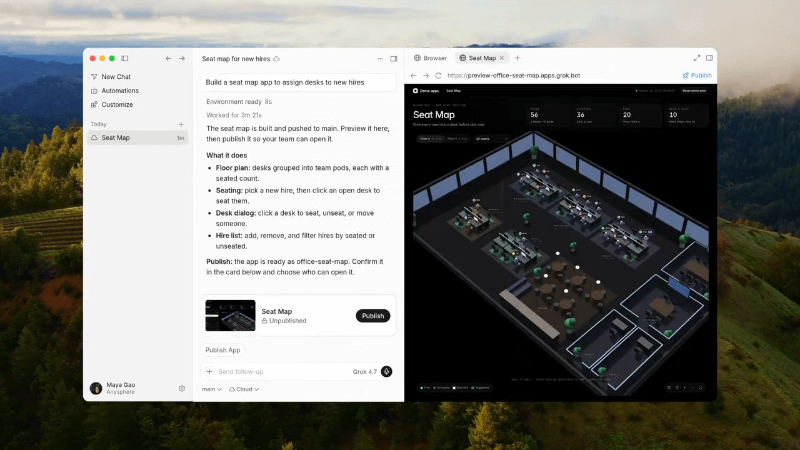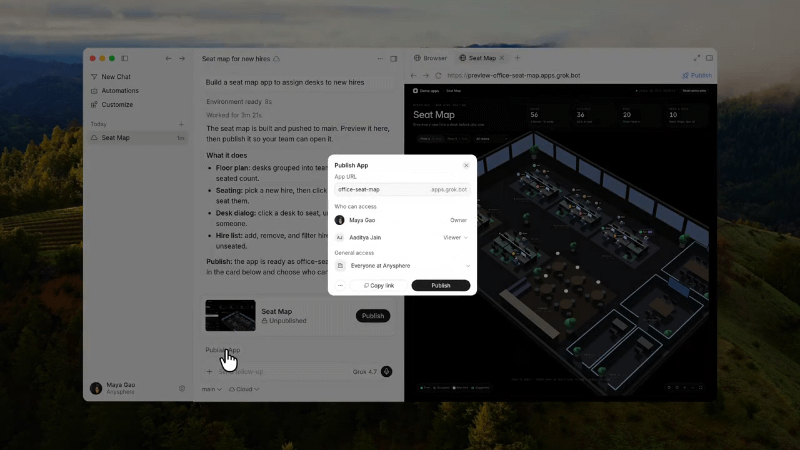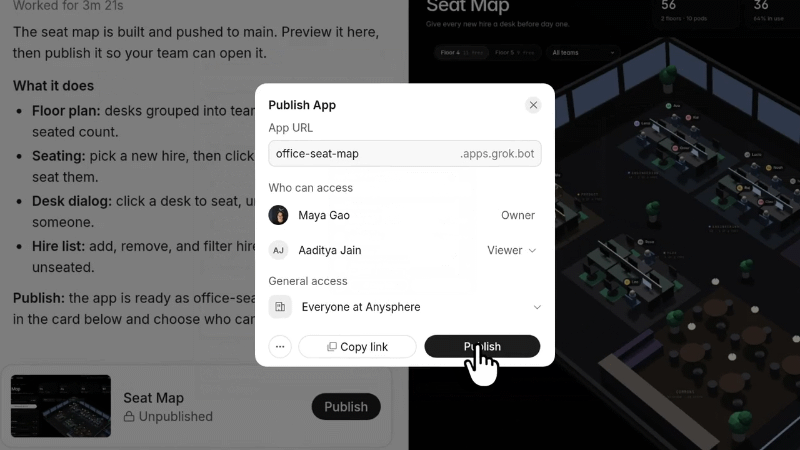
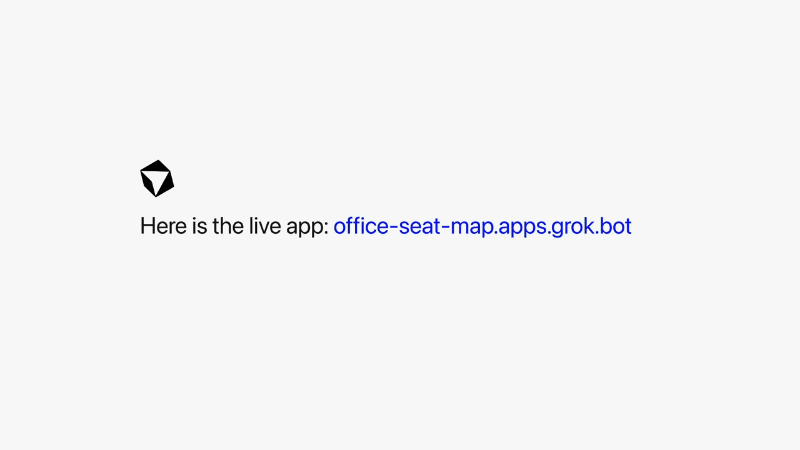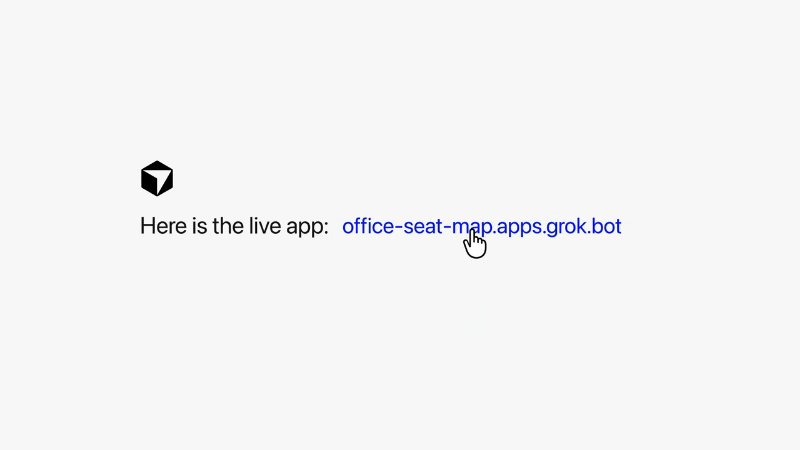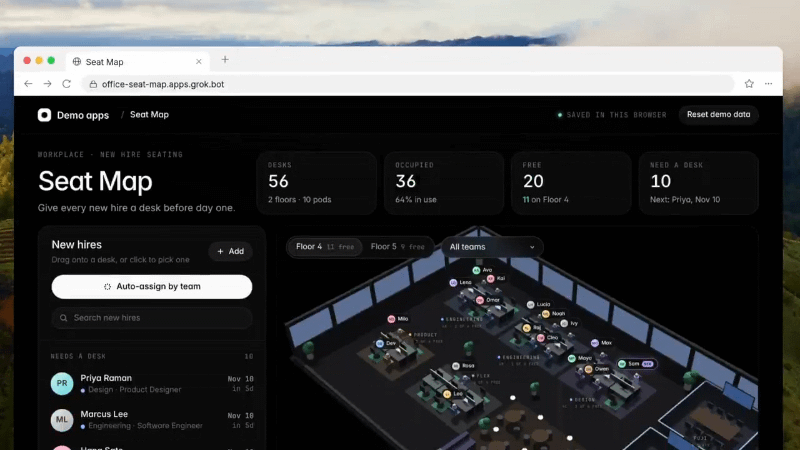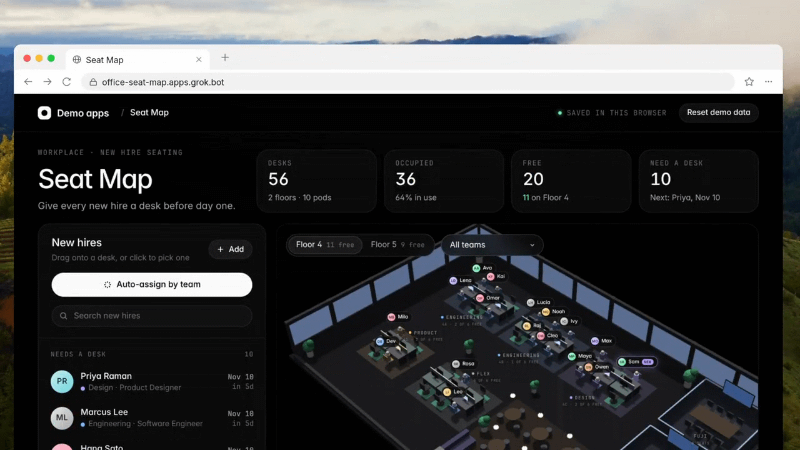
마지막으로, 사전 배포 검사를 통과하고 사용자가 게시를 확인하면 Cursor는 브라우저에서 대화형 사무실 좌석 배치도 도구와 같은 배포된 애플리케이션을 바로 여는 라이브 링크를 반환합니다.
내부 구조: 클라우드 에이전트, 관리형 호스팅, 그리고 리포지토리 소스
Cursor Build Live Apps의 기술적 기반은 Cursor 클라우드 에이전트에 있습니다. 이를 통해 사용자는 로컬 노트북을 켜둘 필요 없이 원격 환경에서 비동기식 코딩 에이전트를 실행할 수 있습니다. 배포 파이프라인이 클라우드 데이터베이스, ID 서비스, 관리형 호스팅을 프로비저닝하므로 이 기능은 클라우드 에이전트를 통해서만 독점적으로 작동하며 로컬에서 실행되는 에이전트와 함께 사용할 수 없습니다.
Cursor는 코드 생성과 실시간 배포 사이의 간극을 줄이기 위해 2026년 8월 27일, 처음부터 프로젝트를 시작하고 라이브 URL로 미리 볼 수 있는 초기 워크플로우를 도입했습니다. 하지만 당시 초기 릴리스에서는 라이브 URL에 게시하려면 사용자가 자신의 외부 Vercel 계정을 연결해야 했습니다.
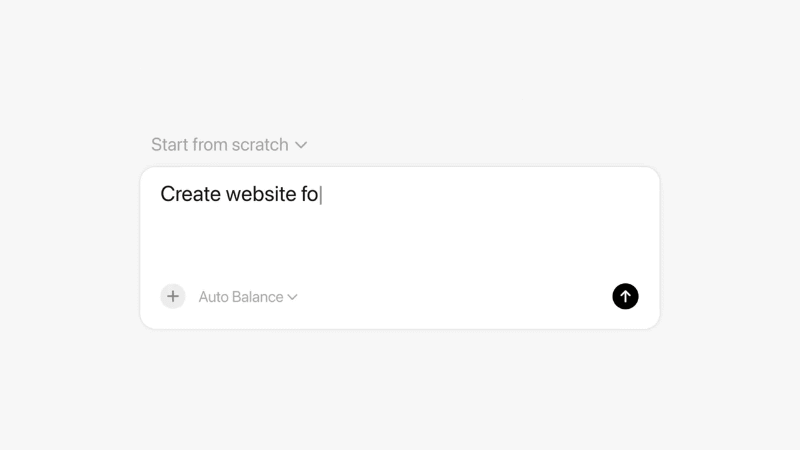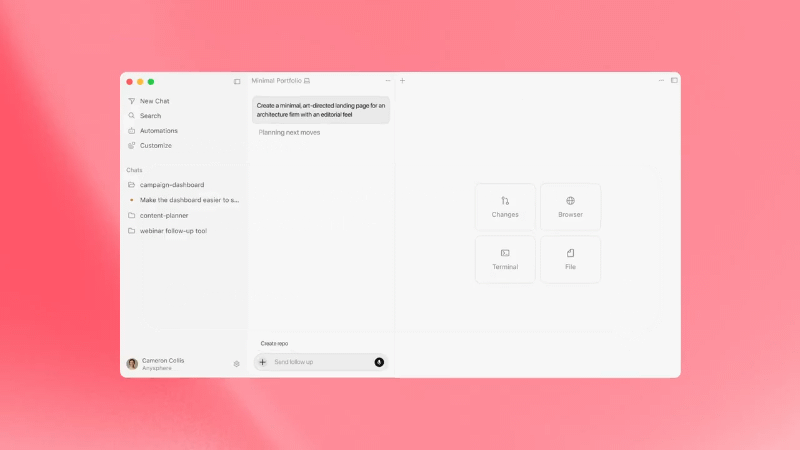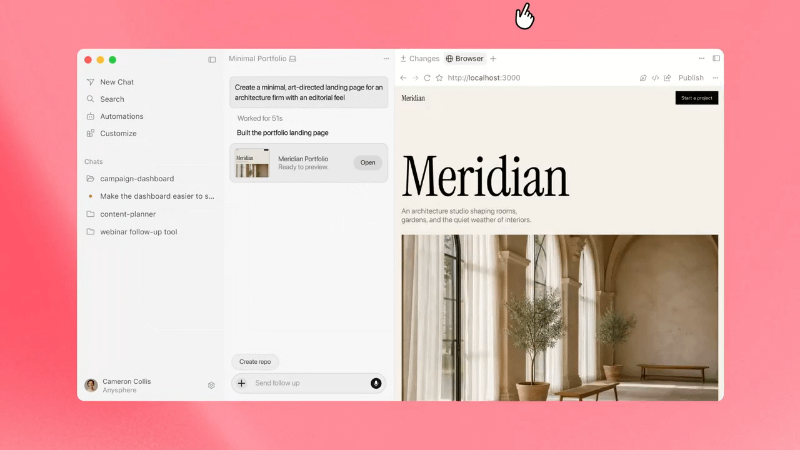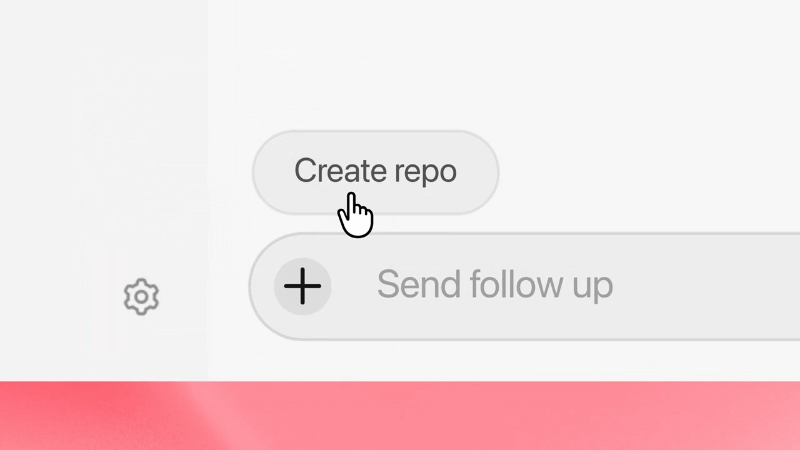
11월 5일 업데이트를 통해 사용자가 별도의 호스팅 계정을 연결하거나 관리할 필요성이 사라졌습니다. Cursor의 변경 로그에는 기본 클라우드 공급자 이름이 명시되어 있지 않지만, The New Stack은 Vercel이 X에 게시한 성명을 인용하여 관리형 호스팅 레이어가 Vercel for Platforms를 기반으로 구축되었으며, Cursor가 팀 또는 개별 구독자마다 전용의 격리된 호스팅 계정을 자동으로 생성한다고 보도했습니다.
엔드투엔드 프로비저닝, 보안 검토, 배포 플로우의 구조는 다음과 같습니다.
[Source Input: Natural Language Prompt / Cursor Origin / GitHub Repo]
                                 │
                                 ▼
              [Cursor Cloud Agent Execution Environment]
              ├── Scaffolds Web App Codebase
              ├── Provisions PostgreSQL Database (When Needed)
              ├── Configures Cursor SSO Authentication
              └── Prompts for External Secrets (Managed So Agent Never Sees Raw Values)
                                 │
                                 ▼
         [Pre-Publish Gate: Deterministic + Agentic Security Reviews]
              ├── Runs Mandatory Baseline Checks (e.g., Exposed Secrets)
              └── Evaluates Agentic & Custom Team Admin Security Rules
                                 │
        (Meets Mandatory Checks & Applicable Approval Rules)
                                 │
                                 ▼
      [Managed Deployment to User-Selected Domain & Isolated Hosting]
              ├── Private & Team Access (Requires Cursor Sign-In; Public Off by Default on Teams/Enterprise)
              ├── Public Access (Available on Personal Plans or When Enabled by Team Admins)
              └── Programmatic Access (Cursor API Key via Request Headers)
개발자는 두 가지 리포지토리 소스에서 배포를 시작할 수 있습니다.
- 신규 또는 기존 Cursor Origin 리포지토리: 처음부터 시작하는 사용자는 Cursor가 2026년 8월 17일에 출시한 에이전트 중심의 Git 호스팅 플랫폼인 Cursor Origin에 리포지토리를 자동으로 생성합니다.
- 기존 GitHub 리포지토리: GitHub에 기존 프로젝트가 있는 엔지니어는 리포지토리를 Origin으로 마이그레이션하지 않고도 클라우드 에이전트를 사용하여 애플리케이션을 준비하고 게시할 수 있습니다. Cursor에 따르면 향후 업데이트에서 GitLab 및 기타 Git 공급자에 대한 지원이 추가될 예정입니다.
배포 전 보안 게이트 및 액세스 거버넌스
조직 전체에서 빠른 웹 배포를 활성화하려면 자격 증명 처리, 배포 전 검증, 액세스 범위 주변의 안전장치가 필요하며, Cursor는 Cloud Agent Apps 문서에서 이를 자세히 설명하고 있습니다.
비밀(Secret) 격리 및 배포 전 검토 계층 구조
애플리케이션이 기업 데이터 웨어하우스나 타사 API 같은 외부 인프라에 연결해야 하는 경우, Cursor는 사용자에게 필요한 키를 요청합니다. Cursor에 따르면 이러한 비밀 값은 에이전트가 원본 비밀 값을 보지 못하도록 관리됩니다.
애플리케이션이 라이브 상태가 되기 전에 사용자는 명시적으로 게시해야 하며, 이 과정에서 두 가지 유형의 플랫폼 검사가 실행됩니다.
- 결정론적 검사(Deterministic Checks): 애플리케이션 파일에 하드코딩된 비밀, 토큰, 노출된 자격 증명과 같은 일반적인 문제를 감지하기 위해 규칙 기반 스캔이 항상 실행됩니다.
- 에이전트 기반 보안 검토(Agentic Security Reviews): AI 기반 검토를 통해 프로젝트의 광범위한 보안 문제를 검사하고, 검사가 실패할 경우 사용자에게 수정 방법을 안내합니다.
팀 관리자는 배포된 모든 팀 애플리케이션과 저장된 비밀에 대한 가시성을 가집니다. 관리자는 사용자 지정 보안 검토 규칙을 추가하고, 라이브 애플리케이션의 배포를 취소하며, 보안 검토에서 플래그된 특정 릴리스를 승인할 수 있습니다. 하지만 관리자 승인이 모든 검사를 무조건 우회하는 것은 아닙니다. 필수적인 기본 보호 조치는 계속 적용되며, 사전 배포 스캔 통과는 맞춤형 애플리케이션 로직이나 외부 데이터베이스 권한에 취약성이 없음을 보장하기보다는 일반적인 자격 증명 유출 위험을 줄이도록 설계되었습니다.
액세스 범위 및 헤더 기반 API 키
애플리케이션이 필요한 검사를 통과하고 선택한 URL에 배포되면, 액세스 제어는 플랜 유형과 인증 방법에 따라 관리됩니다.
- 팀 및 엔터프라이즈 액세스: 특정 개인, 사용자 그룹 또는 전체 조직과 애플리케이션을 공유할 수 있습니다. 비공개 및 팀 가시성 애플리케이션은 Cursor 로그인이 필요합니다. 팀 및 엔터프라이즈 플랜에서는 공개 공유가 기본적으로 비활성화되어 있지만 관리자가 활성화할 수 있으며, 공개 공유된 애플리케이션은 링크를 가진 누구나 열 수 있습니다.
- 개인 플랜 공개 공유: 개인 플랜 구독자는 URL을 가진 누구나 웹 앱을 열 수 있도록 공개 액세스로 애플리케이션을 게시할 수 있습니다.
- API 키를 통한 프로그래밍 방식 액세스: 자동화된 스크립트, 지속적 통합(CI) 작업 또는 Grok Bot과 같은 외부 에이전트가 배포된 애플리케이션과 상호 작용할 수 있도록 사용자는 Cursor API 키를 구성할 수 있습니다. 공유 가능한 URL에 자격 증명을 노출하는 대신, 프로그래밍 방식 클라이언트는 HTTP 요청 헤더에 Cursor API 키를 전달하여 인증하며, 키는 개인 또는 팀 수준에서 별도로 관리됩니다.
경쟁 환경: Lovable, Replit, Grok Build에 대한 도전
관리형 호스팅, 온디맨드 PostgreSQL 프로비저닝, SSO 인증을 클라우드 에이전트 워크플로우에 직접 통합함으로써 Cursor는 Lovable 및 Replit과 같은 프롬프트 기반 앱 플랫폼과 직접 경쟁하게 되었습니다. 시장 포지셔닝 관점에서 Lovable과 Replit이 그동안 소비자 크리에이터와 1인 빌더를 끌어들였다면, Cursor의 발표는 내부 기업용 소프트웨어에 중점을 둡니다. 즉, 도메인 전문가가 전담 인프라 엔지니어링을 기다리지 않고 운영 도구를 구축할 수 있도록 지원하면서도 개별 구독자를 위한 공개 웹 게시 기능을 계속 지원합니다.
이 기능은 2026년 8월 일론 머스크의 SpaceX에 의한 Cursor 인수 이후 일론 머스크의 더 넓은 기술 생태계 내 제품들과 나란히 위치하며, 이 거래는 SpaceX의 SEC 신고서에 내재 주식 가치 600억 달러(회계상 인수 대가 425억 달러)로 공개되었습니다. SpaceX 관계사인 xAI는 이전에 사용자가 Grok 채팅 내에서 경량 앱과 게임을 만들고 grok.me 링크를 통해 공유할 수 있는 Grok Build 모드를 출시한 바 있습니다. Grok Build가 대화형 제작에 중점을 두는 반면, Cursor Build Live Apps는 리포지토리 기반 개발(Cursor Origin 및 GitHub), 팀 보안 규칙, 엔터프라이즈 SSO 거버넌스에 기반을 두고 있습니다.
워크플로우 비교 및 구현 체크리스트
Cursor Build Live Apps를 평가하는 엔지니어링 리더는 로컬 개발 및 Cursor의 이전 미리보기 워크플로우와 해당 범위 및 거버넌스 모델을 비교할 수 있습니다.
| 워크플로우 단계 | 실행 환경 | 호스팅 및 데이터베이스 설정 | 인증 및 공유 범위 | 보안 및 거버넌스 제어 |
|---|---|---|---|---|
| Localhost 에이전트 프로토타입 | 로컬 IDE / 개발자 머신 | 수동 로컬 서버 및 로컬 DB 구성 | 로컬 머신 전용 (localhost) |
개발자가 관리하는 로컬 환경 |
| 2026년 8월 27일 Cursor 미리보기 | Cursor 클라우드 에이전트 | 브라우저 미리보기; 게시하려면 외부 Vercel 계정 연동 필요 | 외부 Vercel 프로젝트 설정에 따라 결정됨 | 외부 호스팅 계정을 통해 관리됨 |
| Build Live Apps (개인 플랜) | Cursor 클라우드 에이전트 (유료 플랜) | 관리형 격리 호스팅 + 온디맨드 PostgreSQL | 비공개 앱용 Cursor 로그인, 선택적 공개 URL 공유 또는 API 키 헤더 | 필수 결정론적 검사 + 에이전트 기반 사전 배포 검토 |
| Build Live Apps (팀 / 엔터프라이즈) | Cursor 클라우드 에이전트 (유료 플랜) | 관리형 격리 호스팅 + 온디맨드 PostgreSQL | Cursor 로그인을 통한 비공개/팀 액세스; 기본적으로 공개 공유 비활성화 (관리자 구성 가능) | 사전 배포 검사, 사용자 지정 관리자 규칙, 릴리스 승인 및 관리자 배포 취소 제어 |
엔지니어링 및 보안 팀을 위한 거버넌스 체크리스트
내부 툴링을 위해 Cursor Build Live Apps를 도입하는 조직은 명확한 운영 관행을 수립해야 합니다.
- 사용자 지정 사전 배포 규칙 정의: 팀 관리 콘솔을 사용하여 앱이 라이브 되기 전에 내부 엔드포인트 노출 및 데이터 처리 규정 준수를 확인하는 조직별 보안 검토 규칙을 추가합니다.
- 외부 데이터 웨어하우스 권한 확인: 자동화된 사전 배포 스캔은 애플리케이션 파일과 노출된 비밀에 초점을 맞추므로, 라이브 앱에 연결된 외부 데이터 웨어하우스에 대해 최소 권한 데이터베이스 역할과 행 수준 보안을 독립적으로 적용합니다.
- 팀 공유 정책 감사: 팀 및 엔터프라이즈 수준에서 공개 링크 공유를 비활성화 상태로 유지하여 내부 대시보드 및 운영 도구에 Cursor 로그인이 필요한지 확인하고, 관리자 대시보드에서 활성 애플리케이션을 주기적으로 검토합니다.
- API 키 수명 주기 관리: 자동화 스크립트, CI 워크플로우, Grok Bot 통합이 범용 Cursor API 키를 사용하여 HTTP 요청 헤더를 통해서만 엄격하게 인증하도록 요구하고, 내부 도구가 폐기될 때 키를 취소합니다.
자주 묻는 질문 (FAQ)
개발자가 로컬에서 실행되는 코딩 에이전트와 함께 Cursor Build Live Apps를 사용할 수 있나요?
배포되는 모든 애플리케이션이 자동으로 PostgreSQL 데이터베이스를 생성하나요?
팀 관리자가 실패한 사전 배포 보안 검사를 무시하고 우회할 수 있나요?
자동화된 스크립트나 Grok Bot은 배포된 Cursor 애플리케이션과 어떻게 인증하나요?
엔지니어링 팀을 위한 주요 시사점
Cursor의 Build Live Apps 출시로 AI 지원 소프트웨어 개발에서 지속되어 온 병목 현상이 해결되었습니다. 코딩 에이전트를 통해 애플리케이션 로직 생성은 빨라졌지만, 해당 코드를 동료들에게 안전하게 배포하는 작업은 대개 인프라 설정 단계에서 정체되곤 했습니다. Cursor는 클라우드 에이전트와 온디맨드 PostgreSQL 프로비저닝, Cursor SSO, 사전 배포 보안 게이트, 관리형 호스팅을 결합하여 리포지토리 기반 프롬프트를 공유 URL을 통해 액세스할 수 있는 라이브 내부 도구로 탈바꿈시킵니다.
엔지니어링 및 보안 리더에게 있어 localhost 프로토타입에서 즉각적인 클라우드 배포로의 전환은 관리 거버넌스를 필수 요소로 만듭니다. Cursor의 내장된 비밀 처리 기능과 사용자 지정 사전 배포 검토 규칙을 외부 데이터 저장소에 대한 엄격한 최소 권한 권한과 결합하면, 기업 데이터에 대한 가시성을 잃지 않으면서도 팀이 내부 도구를 신속하게 배포할 수 있습니다.
참고 자료
-
Cursor Changelog: Build Live Apps in Cursor — 클라우드 에이전트 앱 구축, 온디맨드 Postgres, Cursor SSO, 사전 배포 보안 검사, 링크 공유에 대한 세부 정보가 담긴 2026년 11월 5일 공식 릴리스 공지.
-
Cursor Documentation: Cloud Agent Apps — 라이브 앱 배포, 비밀 처리, 보안 검토 규칙, 관리자 승인 경계, 공개 공유 제어, API 키 헤더 인증을 다루는 공식 기술 문서.
-
Cursor Documentation: Cloud Agents Overview — 원격 클라우드 에이전트 실행 환경 및 지원되는 플랜을 설명하는 공식 가이드.
-
Cursor Changelog: Start Projects from Scratch in Cloud Agents — 이전 미리보기 워크플로우와 외부 Vercel 계정 게시 요구 사항을 문서화한 2026년 8월 27일 공식 업데이트.
-
Cursor Changelog: Origin Code Hosting — 에이전트 중심의 Git 호스팅 플랫폼으로 Cursor Origin을 소개하는 2026년 8월 17일 공식 릴리스 노트.
-
Cursor Blog: Joining SpaceX — SpaceX의 Cursor 인수에 관한 2026년 8월 공식 발표.
-
미국 증권거래위원회: SpaceX 양식 신고서 (2026년 9월 30일) — Cursor 인수에 대한 600억 달러의 내재 주식 가치 및 425억 달러의 회계상 인수 대가를 상세히 기재한 규제 신고서.
-
The New Stack: Cursor Takes on Lovable and Replit with Fully Managed App Deployment — 4단계 배포 워크플로우와 Vercel for Platforms 호스팅에 관한 Vercel의 성명을 다룬 Paul Sawers의 보도.
Share this article