구글이 2027년 1월부터 안드로이드 개발자 인증(Android Developer Verification) 의무화를 전 세계적으로 본격 시행합니다. 초기에는 7개의 주요 앱 유통망을 대상으로 시작하며, 이후 수개월에 걸쳐 인증된 안드로이드 기기의 모든 설치 소스 및 추가 국가로 점진적으로 확대될 예정입니다. 이번 조치는 안드로이드 앱 보안 책임자인 매튜 포사이드(Matthew Forsythe)가 2026년 11월 19일 안드로이드 개발자 블로그(Android Developers Blog)를 통해 발표한 것으로, 앞서 2026년 9월 30일 브라질, 인도네시아, 싱가포르, 태국의 참여 스토어에서 먼저 적용된 지역별 보호 조치의 연장선입니다. 이 정책에 따라 구글플레이 외의 경로(OEM 스토어, 오픈소스 저장소, 직접 APK 다운로드 등)를 통해 앱을 배포하는 개발자는 표준 설치 방식을 유지하기 위해 신원을 인증하고 패키지 이름 및 서명 키를 등록해야 합니다.
안드로이드 개발자 인증 배포 일정 및 대상 유통망
요약
- 전 세계 배포는 2027년 1월 구글플레이, 삼성 갤럭시 스토어, 아너(Honor), 오포(Oppo), 샤오미(Xiaomi), 트랜션(Transsion), 비보(Vivo) 등 7개 참여 유통사를 시작으로 진행됩니다. 구글은 향후 수개월에 걸쳐 추가 스토어, 국가, 설치 소스로 보호 범위를 확대할 예정이며, 구글의 유통사 가이드에서는 보다 광범위한 스토어 적용을 위한 목표 준비 시점으로 2027년 3월 1일을 제시하고 있습니다.
- 구글에 따르면 2026년 3월 이후 수백만 개의 앱이 등록되어 전 세계 안드로이드 앱 설치의 99% 이상을 커버하고 있습니다. 다만, 플레이스토어 외의 미등록 패키지는 사용자가 복잡한 24시간 우회 절차를 활성화하지 않는 이상 설치가 차단됩니다.
- 개발자 피드백을 수렴하여, 구글은 무료 제한 배포 등급의 공유 허용 한도를 승인된 기기 50대로 상향 조정하고, 오픈소스 레지스트리 및 서드파티 앱스토어를 위한 공식 가이드와 함께 두 개의 자동화 API를 제공했습니다.
구글은 악성 행위자가 단속 이후에도 유해한 패키지를 반복적으로 배포하는 것을 어렵게 만들기 위한 책임 메커니즘으로 2025년 8월 안드로이드 개발자 인증 이니셔티브를 처음 소개했습니다. 구글플레이 개발자들은 이미 신원 인증 워크플로우를 거쳤지만, 이번 새로운 프레임워크는 인증된 안드로이드 기기의 플레이스토어 외 배포 채널까지 패키지 수준의 등록을 확대합니다.
아르스 테크니카(Ars Technica)에 따르면, 기본 시스템 검증 서비스는 이미 안드로이드 8 오레오(Oreo) 이상을 실행하는 구글 인증 기기에 배포되어 전 세계 인증 핸드셋의 대다수를 커버하고 있으며 미인증 기기는 영향을 받지 않습니다. 2026년 9월 30일에는 브라질, 인도네시아, 싱가포르, 태국의 참여 스토어에서 사용자 보호 기능이 적용되었습니다. 초기 지역 배포가 진행됨에 따라 구글은 2027년 1월부터 단계적으로 전 세계 집행에 돌입한다고 확인했습니다.

구글의 앱 유통사 리소스에서는 참여 서드파티 스토어가 인증 시행을 반영하기 위한 목표 준비 시점으로 2027년 3월 1일을 지정하고 있습니다. 한편 구글의 11월 19일 출시 발표에 따르면 2027년 1월 출시 이후 수개월에 걸쳐 인증된 기기의 남은 국가 및 모든 설치 소스로 보호 기능이 점진적으로 계속 확대될 예정입니다.
| 출시 마일스톤 | 검증 범위 | 적용 시기 |
|---|---|---|
| 프로그램 발표 | 신원 인증 및 패키지 등록 정책 도입 | 2025년 8월 |
| 오픈 개발자 등록 | 전 세계 개발자를 대상으로 등록 오픈 | 2026년 3월 |
| 제한 배포 및 우회 기능 출시 | 무료 학생/취미용 등급 및 24시간 고급 흐름(Advanced Flow) 도입 | 2026년 8월 |
| 지역별 출시 활성화 | 브라질, 인도네시아, 싱가포르, 태국의 참여 스토어에 적용 | 2026년 9월 30일 |
| 글로벌 7개 유통사 출시 | 구글플레이, 갤럭시 스토어, 아너, 오포, 샤오미, 트랜션, 비보 대상 배포 시작 | 2027년 1월 |
| 광범위한 스토어 준비 태세 | 참여 서드파티 앱 유통사를 위한 목표 준비 마일스톤 | 2027년 3월 1일 (목표) |
| 모든 설치 소스 | 잔여 국가 및 인증 기기의 모든 설치 소스로 점진적 확대 | 이후 수개월 (2027년) |
기술적 등록 메커니즘 및 신원 불일치 사항
기술적 계층에서 구글의 오픈소스 등록 문서 및 유통사 가이드에 따르면, 앱을 등록하면 고유한 패키지 이름과 서명 키의 SHA-256 인증서 지문이 인증된 안드로이드 개발자 콘솔(Android Developer Console) 또는 구글플레이 콘솔(Google Play Console) 계정에 바인딩됩니다. 구글은 개별 애플리케이션 등록에 10분이 채 걸리지 않으며, 플레이스토어 외 바이너리의 콘텐츠를 검토하는 것이 아니라 개발자 신원을 확인하는 것이 목적이라고 명시하고 있습니다.
상업 및 일반 배포와 관련하여, 아르스 테크니카는 완전한 인증을 위해 정부 발급 신분증과 25달러의 등록비가 필요하다고 보도했습니다. 또한 인기 앱 ID는 오프라인 확인을 위해 기기에 직접 캐시되지만, 흔하지 않은 패키지를 사이드로드(sideloading)할 때는 설치를 진행하기 전에 등록 상태를 확인하기 위해 구글 서버와의 활성 네트워크 연결이 필요할 수 있다고 언급했습니다.
관할권 제외 사항과 관련하여, 구글의 인증 FAQ에 따르면 포괄적인 제재를 받는 국가에 위치한 개발자는 법적 제한으로 인해 안드로이드 개발자 인증을 완료할 수 없지만, 해당 국가에 물리적으로 위치한 인증된 안드로이드 기기에서는 인증 검사 가동되지 않습니다. 결과적으로 제재 관할 구역 내에 물리적으로 위치한 사용자는 인증 확인 없이 계속해서 앱을 설치할 수 있습니다.
제한 배포 등급 및 보고된 허용 한도 불일치
수업 프로젝트나 개인 프로토타입의 차단을 방지하기 위해 구글은 2026년 8월 제한 배포 계정(limited distribution accounts)을 도입했습니다. 이 계정은 무료이며 정부 신분증 인증이 필요하지 않지만, 개발자의 법적 이름과 주소가 포함된 구글 결제 프로필 및 2단계 인증이 설정된 구글 계정이 여전히 필요합니다. 이 등급에서의 앱 공유는 QR 코드나 링크를 통한 기기 인증 핸드셰이크를 사용합니다.
공개 소스에서는 사전 확장 한도가 설명되는 방식에 약간의 차이가 있습니다:
- 공식 구글 문서: 독립형 제한 배포 가이드 및 이전 FAQ 항목에서는 기기 20대 상한선을 기록했던 반면, 구글의 2026년 11월 19일 배포 발표에서는 공유 한도가 “20대에서 승인된 기기 50대로” 확장되었다고 명시적으로 밝혔습니다.
- 보도 매체: 아르스 테크니카의 보도에서는 이 조정을 초기 한도인 “총 설치 25건에서 설치 50건으로”의 증가로 설명했습니다.
외부 매체에서 인용한 초기 기준 수치의 차이에 대해 구글은 별도의 조율 입장을 발표하지 않았으나, 두 소스 모두 업데이트된 상한선이 기기 또는 설치 기준 50대라는 점을 확인해 줍니다.
자동화 API 및 스토어 재서명 마찰
대규모 카탈로그나 서드파티 배포 파이프라인을 관리하는 조직의 경우, 수동 콘솔 입력은 운영상의 마찰을 유발합니다. 이를 해결하기 위해 구글은 유통사 리소스에 문서화된 두 가지 프로그래밍 인터페이스를 출시했습니다:
- 안드로이드 개발자 ID 상태 API (Android Developer ID Status API): 특정 패키지 이름과 SHA-256 서명 인증서 지문이 이미 등록되어 있는지 쿼리하여 스토어와 유통사가 기존 앱 카탈로그를 검사할 수 있도록 지원합니다.
- 안드로이드 개발자 콘솔 API (Android Developer Console API): OAuth 2.0 위임을 사용하여 참여 스토어 또는 오픈소스 저장소가 인증된 개발자를 대신하여 패키지 이름과 스토어 관리 서명 키를 직접 등록할 수 있도록 합니다.
서명 키 세부 정보는 크로스 스토어 및 오픈소스 배포에 특히 중요합니다. 구글의 오픈소스 앱 등록 가이드에 설명된 대로, 오픈소스 저장소나 서드파티 스토어가 개발자의 원본 키가 아닌 자체 플랫폼 키를 사용하여 APK에 재서명(re-signs)하는 경우, 개발자는 스토어에서 서명한 SHA-256 지문을 추출하여 등록하거나 저장소의 콘솔 API 통합을 활용해야 합니다. 그렇지 않으면 기기 검증기가 재서명된 패키지를 미등록 상태로 취급하게 됩니다.
사용자 우회 경로, 예외 사항 및 개방형 생태계의 절충안
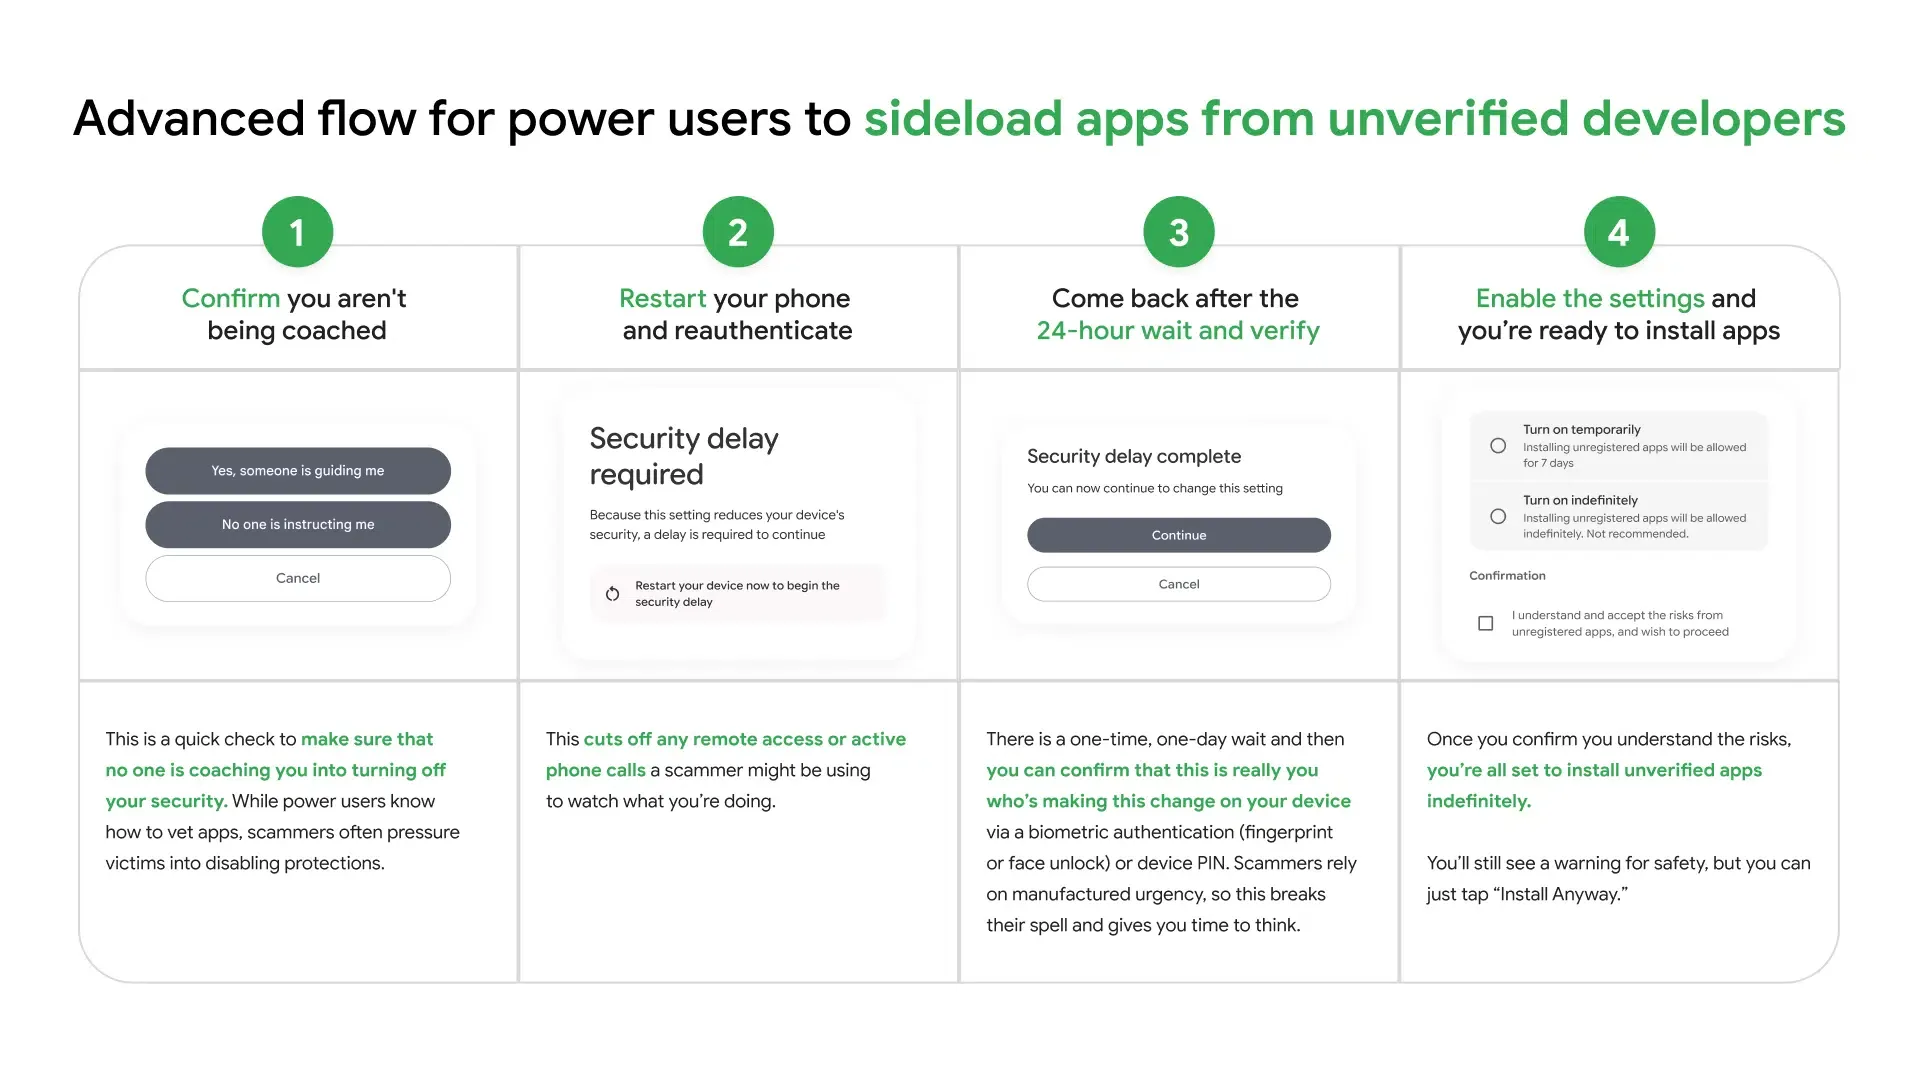
이 프로그램을 사회공학적 멀웨어에 대한 대응으로 포장했음에도 불구하고, 구글은 사이드로딩 제한에 대해 오픈소스 메인테이너와 파워 유저들로부터 반발에 직면했습니다. 이에 대응하여 회사는 안드로이드 고객센터(Android Help)와 인증 FAQ에 문서화된 고급 흐름(Advanced Flow)이라는 옵트아웃 메커니즘을 제공했습니다.
고급 흐름을 통해 숙련된 사용자는 미인증 개발자의 앱 설치를 허용할 수 있지만, 이 워크플로우에는 고의적인 마찰 요소가 도입됩니다. 아르스 테크니카의 가이드와 구글의 지원 문서에 따르면, 사용자는 개발자 옵션(Developer Options)을 잠금 해제하고, 미인증 패키지 토글을 활성화하며, 강압에 의해 조작되는 것이 아님을 기기 PIN으로 확인하고, 핸드셋을 재부팅한 뒤, 임시 또는 무기한 미인증 설치를 선택하기 전에 필수 24시간 보안 대기 시간을 거쳐야 합니다.
구글의 인증 FAQ에서는 인증 검사가 설치를 차단하지 않는 명시적인 범위 예외 사항도 확인해 줍니다:
- 안드로이드 디버그 브리지 (ADB): ADB를 통해 실행된 개발자 설치는 인증된 기기에서 패키지 등록 검사가 면제됩니다.
- 기업용 관리 기기 (Enterprise Managed Devices): 조직의 관리형 기기 스토어를 통해 배포되는 사내 애플리케이션은 등록을 권장하지만 인증이 필수는 아닙니다.
- 미인증 기기: 미인증 안드로이드 기기는 시스템 검증기의 범위 외에 있습니다.
안드로이드 개발자 인증 이후의 멀티 채널 배포 책임
2027년에 설치 소스 전반으로 집행이 확대되면, 구글플레이, 6개의 파트너 OEM 스토어, 직접 웹 투 APK 랜딩 페이지에 걸쳐 안드로이드 소프트웨어를 배포하는 팀은 설치 적격성과 설치 후 컨텍스트 전달 간의 더 명확한 분리에 직면하게 됩니다. 구글의 패키지 및 키 인증을 통과하면 24시간 고급 흐름(Advanced Flow)을 트리거하지 않고 개발자 인증 레이어가 해소되지만, 기타 플랫폼, 스토어 및 호환성 검사는 여전히 적용될 수 있습니다. 하지만 배포 인증 자체에는 마케팅 캠페인 태그, 추천 코드 또는 전환 대상 딥링크 상태가 새로 실행된 앱으로 전달되는 기능이 포함되어 있지 않습니다.
개념적 책임 모델 (비공식 아키텍처)
참고: 아래의 다이어그램과 표는 멀티 채널 안드로이드 배포 스택이 인증, 전달, 파라미터 핸드오프를 분리하는 방식을 보여주는 개념적 책임 모델을 나타내며, 공식 구글 내부 구현 토폴로지가 아닙니다.
[ 개발자 빌드 및 레지스트리 ]
  APK 서명 (SHA-256 키) ──> 패키지 + 키 지문 등록 (플레이 / 개발자 콘솔)
                                       │
                                       ▼
[ 멀티 채널 배포 ]
  구글플레이 / 6개 OEM 스토어 / 직접 웹 APK ──> 기기 검증기 확인 (인증된 안드로이드 8+)
                                       │
                                       ▼
[ 설치 후 컨텍스트 레이어 ]
  파라미터 SDK (예: OpoInstall) ──> 최초 실행 시 웹 파라미터 전달 ──> 앱 백엔드 검증
구글플레이와 플레이스토어 외 안드로이드 스토어에 앱을 출시하는 팀은 스토어 규정 준수와 어트리뷰션을 혼동하는 대신 각 레이어에 명확한 엔지니어링 책임을 할당함으로써 이점을 얻을 수 있습니다:
| 구성 요소 | 주요 책임 예시 | 범위 및 제한 사항 |
|---|---|---|
| 안드로이드 개발자 콘솔 / 플레이 콘솔 | 인증된 개발자 신원을 패키지 이름 및 SHA-256 서명 지문에 바인딩; ID 상태 및 콘솔 API 제공 | 설치 책임성 확립에만 국한됨; 추천 어트리뷰션이나 인앱 라우팅은 처리하지 않음 |
| 앱 유통사 (플레이 및 6개 OEM 스토어) | 제출된 패키지 검사, 해당되는 경우 스토어 측 재서명 관리, 등록 상태 노출 | 스토어별 배포 규칙 집행; 플레이 설치 리퍼러(Play Install Referrer)는 구글플레이 설치로 제한됨 |
| 파라미터 패스스루 SDK (예: OpoInstall) | 지원되는 웹 프로모션, 초대 또는 룸 파라미터를 설치 과정을 거쳐 최초 앱 실행 시까지 전달 | 설치 파라미터 패스스루 프레임워크로 엄격히 기능함; 개발자 신원 인증, 안드로이드 인증 우회, 사용자 인증 또는 IAP 검증은 수행하지 않음 |
| 개발자 비즈니스 백엔드 | 사용자 인증, 영수증 검증, 어뷰징 방지 규칙 집행, 전달된 파라미터와 사용자 레코드 바인딩 | 계정 상태, 권한, 캠페인 조정을 위한 단일 진실 공급원(Single Source of Truth) 역할 수행 |
구글플레이의 기본 설치 리퍼러 API는 플레이스토어 설치에만 적용되므로, 웹 투 APK 캠페인을 운영하거나 아너, 오포, 샤오미, 트랜션, 비보, 삼성 갤럭시 스토어를 통해 배포하는 팀은 규정을 준수하는 패키지 등록을 OpoInstall과 같은 별도의 설치 파라미터 패스스루 레이어와 결합하여 최초 실행 시 초대 또는 캠페인 컨텍스트를 복구할 수 있습니다. 단, 기본 APK와 채널별 서명 키가 구글의 인증 규칙에 따라 먼저 적절히 등록되어 있어야 합니다.
멀티 스토어 및 직접 APK 팀을 위한 엔지니어링 체크리스트
구글플레이 외부에 안드로이드 패키지를 배포하는 엔지니어링 및 릴리스 팀은 2027년 1월 출시가 시작되기 전에 릴리스 파이프라인을 점검해야 합니다:
- 플레이스토어 외 패키지 서명 감사: 구글플레이와 OEM 스토어 또는 직접 웹사이트 다운로드를 통해 모두 배포되는 앱의 경우, 스토어에서 재서명된 키를 포함하여 모든 활성 패키지 이름과 SHA-256 서명 인증서가 플레이 콘솔에 등록되어 있는지 확인합니다.
- CI/CD에 ID 상태 검사 통합: 릴리스 자동화를 안드로이드 개발자 ID 상태 API에 연결하여 배포 전에 미등록 빌드 변형이나 교체된 서명 키를 사전에 감지합니다.
- 스토어 재서명 워크플로우 고려: 바이너리를 재서명하는 서드파티 스토어나 오픈소스 저장소를 통해 배포하는 경우, 최종 유통사 서명 SHA-256 지문을 추출하거나 안드로이드 개발자 콘솔 API를 통해 OAuth 2.0 위임을 부여합니다.
- 인증과 파라미터 전달의 분리: 신원 등록을 인증된 기기의 설치 적격성 전제 조건으로 취급하고, 파라미터 전달, 영수증 검증, 사용자 인증은 전용 백엔드 및 SDK 레이어에서 격리하여 유지합니다.
자주 묻는 질문 (FAQ)
안드로이드 개발자 인증이 APK 사이드로딩을 완전히 차단하나요?
구글플레이에만 앱을 게시하는 개발자도 무언가를 등록해야 하나요?
오픈소스 저장소와 서드파티 스토어는 APK 재서명을 어떻게 처리하나요?
무료 취미용 계정의 허용 한도는 20대, 25대, 혹은 50대 중 어느 것인가요?
엔지니어링 팀을 위한 핵심 시사점
구글의 2027년 1월 안드로이드 개발자 인증 글로벌 배포는 안드로이드가 플레이스토어 외 채널에서 소프트웨어 출처를 처리하는 방식의 구조적 전환을 의미합니다. 출시 시점에 구글플레이, 삼성 갤럭시 스토어, 아너, 오포, 샤오미, 트랜션, 비보와 파트너십을 맺고—1월에 시작하여 이후 수개월에 걸쳐 인증된 기기의 추가 스토어 및 설치 소스로 확대됨에 따라—구글은 기본적인 설치 가능 여부를 암호화 키 등록 및 인증된 개발자 신원과 연결하고 있습니다.
모바일 엔지니어링 및 릴리스 팀에게 있어 즉각적인 운영 우선순위는 코드 재작성보다는 키 위생(key hygiene) 관리입니다. 모든 활성 패키지 이름을 감사하고, OEM 및 오픈소스 채널 전반에서 스토어 관리 재서명 지문을 추적하며, 지속적 통합(CI) 파이프라인에 상태 API를 통합하는 것은 집행이 시작될 때 플레이스토어 외 배포 채널이 마찰 없이 유지되는지를 결정하는 핵심 요소가 될 것입니다.
참고 자료
-
Android Developers Blog. Expanding Android developer verification in 2027. 주요 공식 출시 발표 (2026년 11월 19일).
-
Android Developers Blog. Elevating Android security with developer verification. 초기 공식 프로그램 발표 (2025년 8월).
-
Android Developers. Resources for app distributors | Android developer verification. 목표 스토어 준비 태세 및 자동화 API에 대한 공식 기술 문서.
-
Android Developers. Register your app on open-source repositories | Android developer verification. 패키지 이름, SHA-256 지문, 스토어 재서명에 관한 공식 가이드.
-
Android Developers. Register for limited distribution on Android devices. 무료 학생 및 취미용 제한 배포 계정에 대한 공식 사양.
-
Android Developers. Frequently asked questions | Android developer verification. ADB, 기업 예외, 제재 지역, 고급 흐름을 다루는 공식 정책 문서.
-
Android Help. Allow app installs from unverified developers. 24시간 고급 흐름 우회를 위한 공식 최종 사용자 지원 가이드.
-
Ars Technica. Google will launch Android app verification requirement globally in January 2027. 안드로이드 8+ 검증기 배포, 25달러 수수료, 오프라인 캐싱 주의 사항에 대한 독립 보도 (2026년 11월 20일).
-
Ars Technica. Google details new 24-hour process to sideload unverified Android apps. 24시간 고급 흐름 옵트아웃 메커니즘에 대한 독립적인 가이드.
-
OpoInstall Documentation. OpoInstall Official Technical Documentation. 설치 파라미터 패스스루 프레임워크에 대한 참고 사양.
Share this article