OpenAI가 추적 쿠키 시스템을 배포하고 있는가? 독립 보안 연구원 Buchodi가 2026년 9월 20일 발표한 기술 조사에 따르면, OpenAI가 타사 상업용 스토어 전반에 추적 쿠키 메커니즘을 배치할 때 웹 클라이언트는 식별 루틴을 시작하여 외부 브라우징 이벤트를 플랫폼의 광고 수집 서버로 전송합니다. 이 인프라의 핵심은 __obi라는 지속적 식별자로, 이는 교차 사이트 권한으로 구성되어 있으며 공식 문서에서는 마케팅 구성 요소가 아닌 분석용 쿠키로 분류됩니다. 이 프로토콜 아키텍처는 상업적 상호작용을 계정 기반 또는 지속적인 익명 식별자와 연결하기 위한 기술적 전제 조건을 형성하며, 외부 트래픽 캡처 결과 데이터가 에지 수집 엔드포인트로 전송되는 것이 확인되었습니다. 다만 최종 서버 측 데이터베이스 결합 여부는 외부 관찰로는 확인이 불가능합니다.
업계 재편 및 최신 뉴스 분석
생성형 인공지능과 상업적 수익화의 접점은 교차 사이트 광고 수집에 관한 Buchodi의 기술 공개 이후 중요한 전환점을 맞이했습니다. 이번 독립 조사에서는 ChatGPT와 상호작용하는 클라이언트 세션이 외부 상업 도메인 전반의 후속 웹 활동과 어떻게 연관되는지 검토했습니다. 클라이언트 측 상호작용은 완전히 격리된 인터페이스 내에서만 작동하는 것이 아니라, 브라우징 메타데이터를 광고 수집 인프라로 전달하는 백그라운드 식별 루틴을 시작합니다.
한눈에 보기
- 교차 사이트 식별자 발급:
chatgpt.com을 방문하는 웹 클라이언트는 단기 OBI 동기화 JSON 웹 토큰(JWT)을 획득하며, 이는.openai.com도메인 하에서__obi라는 1년 지속 쿠키로 교환됩니다. - Chrome Android 테스트에서 관찰된 쿠키 전송:
bzrcdn.openai.com에서 외부 광고 측정 스크립트를 가져올 때, 브라우저 네트워크 스택은 클라이언트 측 JavaScript 실행 이전에 자동으로__obi를 첨부합니다. - 픽셀 측 DOM 및 양식 수집: 배포된 광고주 측정 태그는 양식 입력값, 렌더링된 HTML 요소, 태그 관리자 버스를 구문 분석하여 지리적 지표와 URL 경로 문자열을 OpenAI 엔드포인트로 전송합니다.
이번 실증 분석은 수개월에 걸친 광범위한 테스트 프레임워크를 통해 실시간 네트워크 교환을 모니터링했습니다. 데이터셋은 1,029개의 고유 호스트 이름에 호스팅된 936개의 광고주 픽셀 전반에서 생성된 23,929개의 개별 HTTP 요청을 평가했습니다. 그 결과, 제품 카탈로그 상호작용, 항목 검색, 결제 퍼널 등 외부 상업 활동이 지속적인 클라이언트 토큰과 함께 OpenAI 수집 엔드포인트로 정기적으로 전송됨이 확인되었습니다.
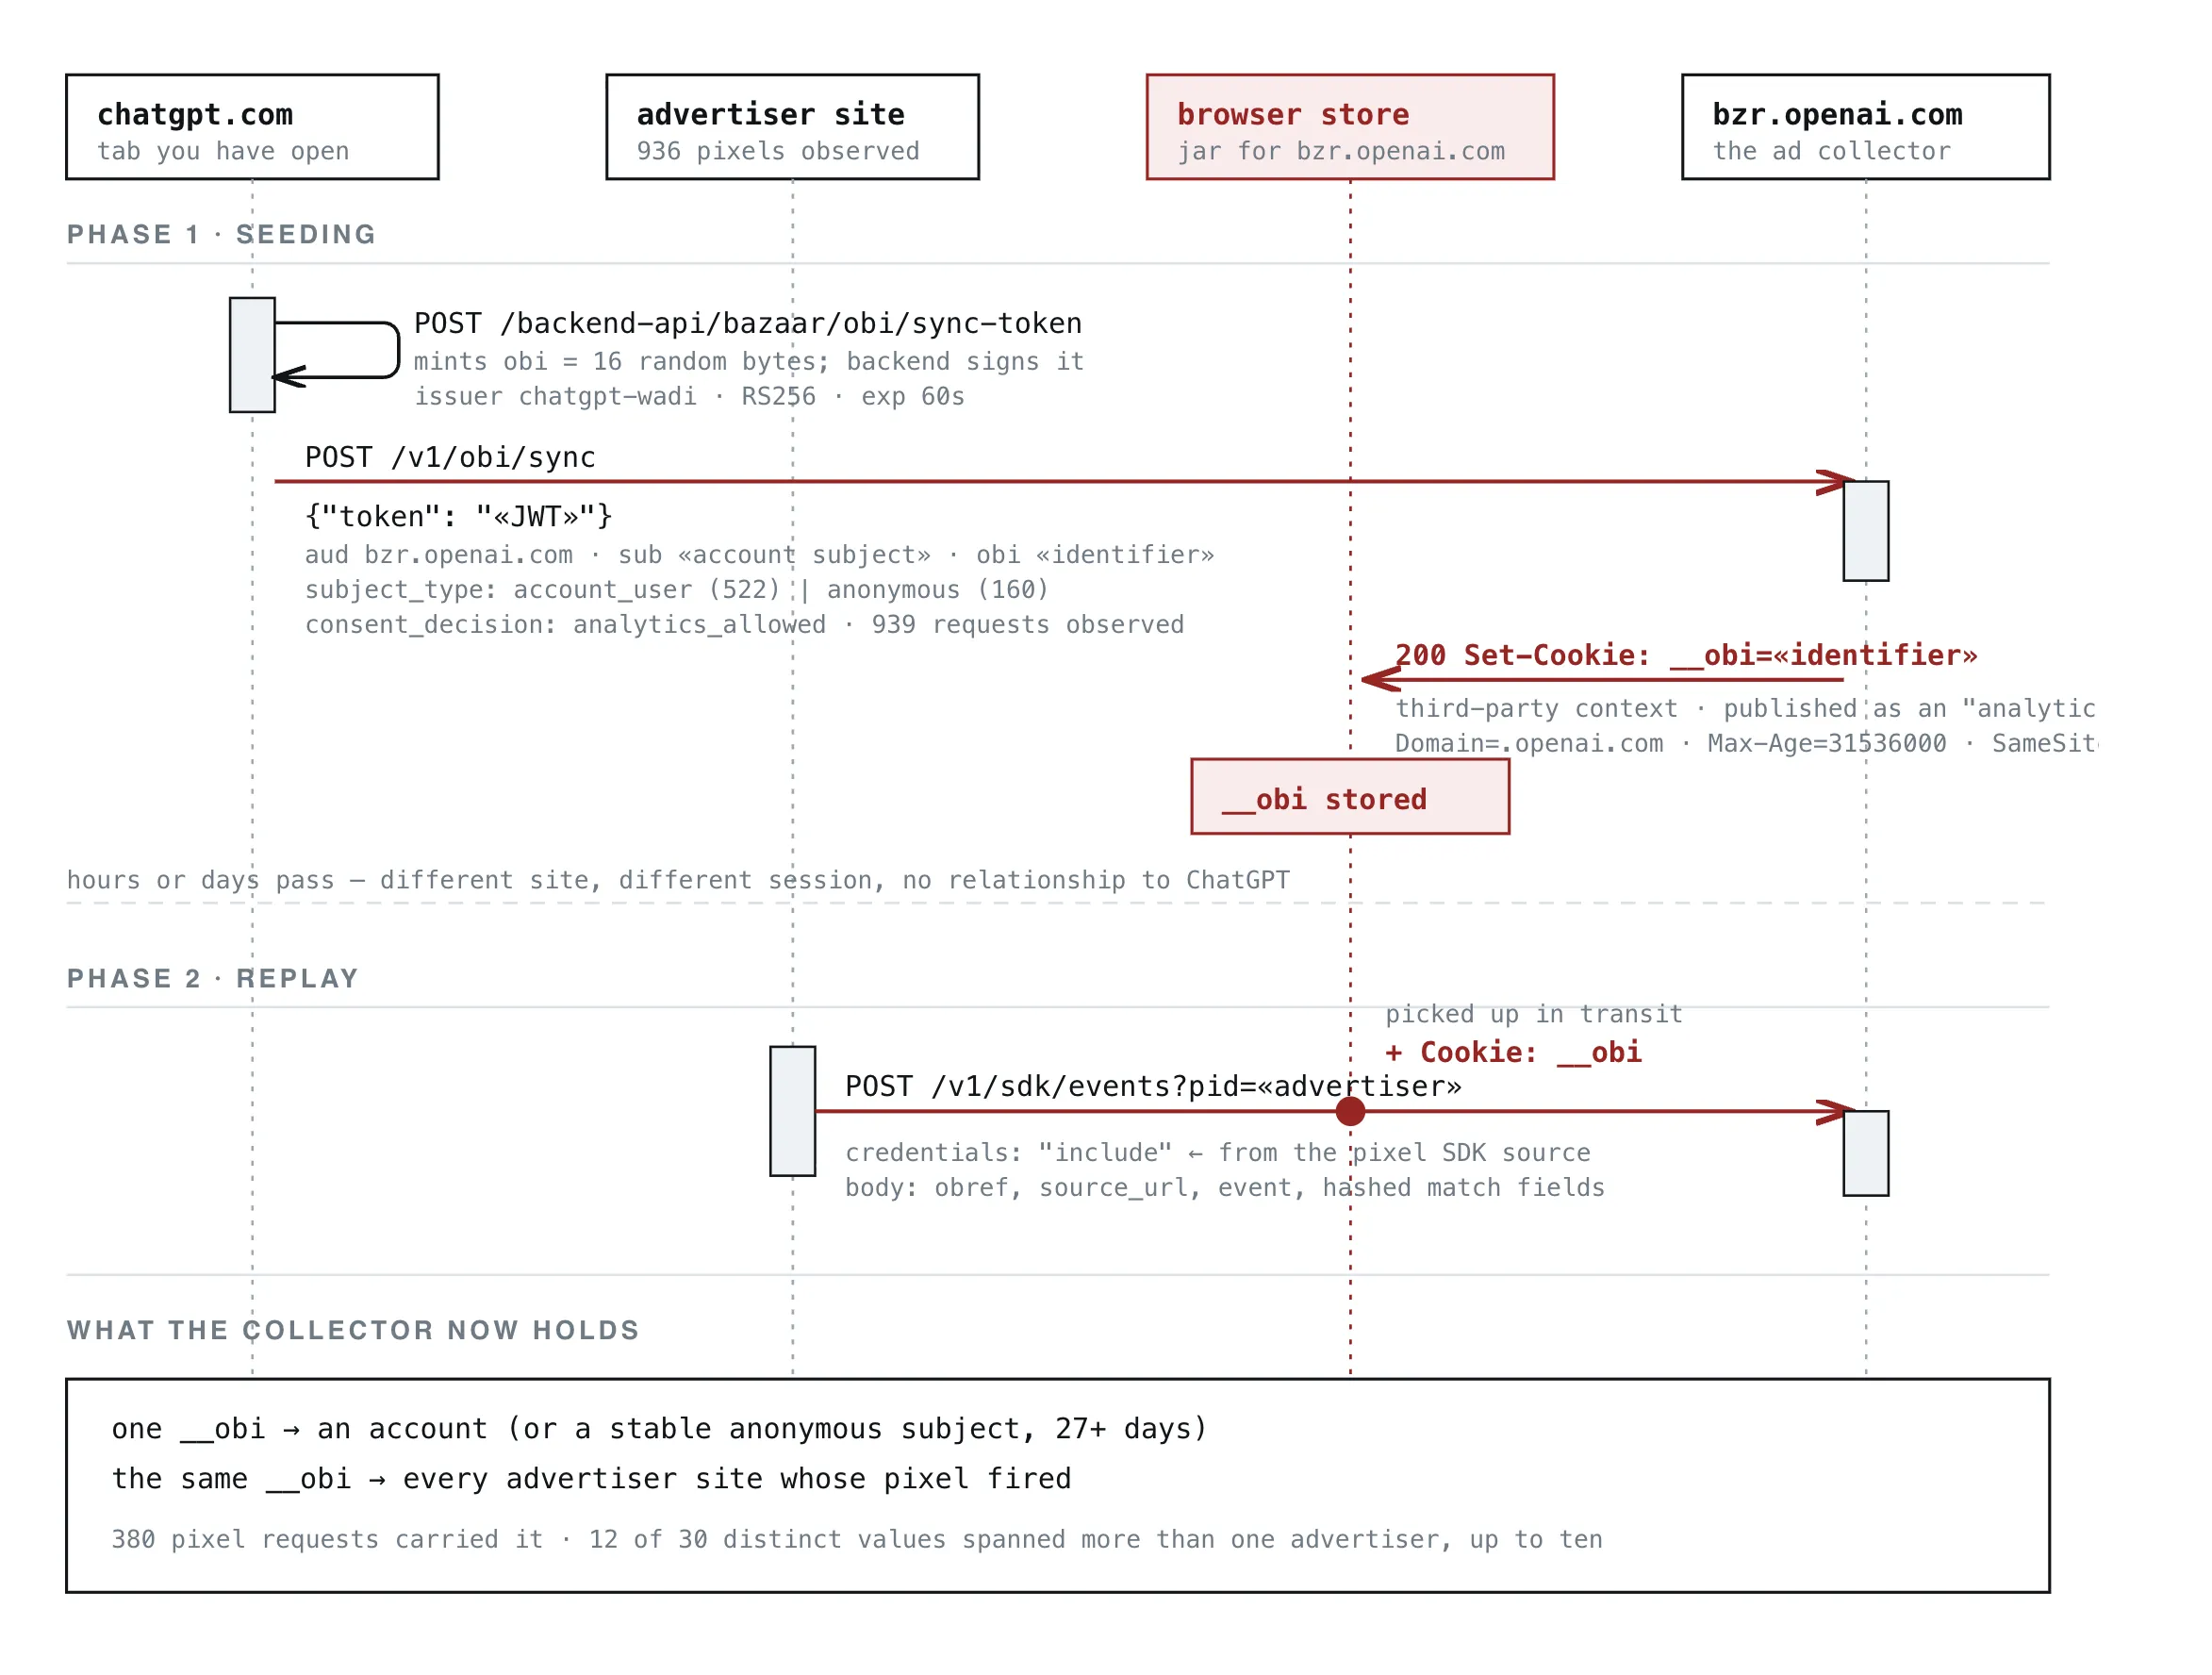
연구원의 테스트 기기에서는 Chewy, Wayfair, ThriftBooks, Eventbrite, HelloFresh, Coursera, SeatGeek 등의 포털을 포함하여 13개의 서로 다른 픽셀 구성 하에서 운영되는 12개의 개별 상업 사이트로부터 동일한 __obi 값이 전송되었습니다. 더 넓은 트래픽 샘플에서는 30개의 서로 다른 __obi 값 중 12개가 여러 광고주 문맥에서 나타났으며, 하나의 값이 10개의 개별 상업 도메인에서 관찰되기도 했습니다.
교차 사이트 식별 해상도 타임라인
| 이벤트 단계 | 프로토콜 작업 | 기술적 범위 및 격리 경계 |
|---|---|---|
| 세션 초기화 | POST /sync-token |
RS256 JWT가 계정 또는 익명 주체 식별자를 60초 토큰에 바인딩 |
| 쿠키 지속성 | Set-Cookie: __obi |
SameSite=None으로 교차 사이트 전송 가능 쿠키임을 표시 |
| 상점 기여도 측정 | GET /sdk/oaiq.min.js |
초기 스크립트 검색 시 브라우저 네트워크 스택이 쿠키 첨부 |
OpenAI 쿠키 정책 내의 공식 정의에 따르면 __obi는 분석용 쿠키로 분류되며 365일의 운영 유효 기간을 갖습니다. OpenAI의 동의 아키텍처는 __obi를 별도의 마케팅 제어가 아닌 분석 동의를 통해 관리하므로, 관찰된 테스트에서는 마케팅 동의를 거부하는 것만으로는 쿠키 배포가 차단되지 않았습니다.
내부 아키텍처적 연결 해제
__obi를 관리하는 운영 메커니즘은 클라이언트 브라우저 세션, 광고 수집 엔드포인트, 타사 상업용 스토어를 연결하는 3단계 교환 파이프라인에 의존합니다. 네트워크 흔적을 보면 일시적인 암호화 어설션이 어떻게 지속적인 클라이언트 측 식별자로 변환되는지 알 수 있습니다.
프로세스는 chatgpt.com에서 시작됩니다. 클라이언트 브라우저는 16바이트의 엔트로피를 생성하여 내부 플랫폼 백엔드로 HTTP 요청을 보냅니다:
POST /backend-api/bazaar/obi/sync-token
인증되지 않은 세션은 /backend-anon/bazaar/obi/sync-token을 호출합니다. JWT iss 클레임으로 chatgpt-wadi라고 식별되는 내부 발급 서비스는 무작위 엔트로피를 내부 계정 메타데이터와 매핑하는 식별 클레임이 포함된 RS256 서명 JSON 웹 토큰을 반환합니다.
{
  "iss": "chatgpt-wadi",
  "aud": "bzr.openai.com",
  "purpose": "obi_sync",
  "operation": "set",
  "consent_decision": "analytics_allowed",
  "consent_policy_version": "user_granular_consent_v1",
  "sub": "«redacted: 64-hex account subject»",
  "subject_type": "account_user",
  "obi": "«redacted: 22-char identifier»",
  "exp": "«iat + 60s»"
}
서명된 페이로드는 60초의 만료 기간(exp)을 강제합니다. 클라이언트 브라우저는 이 토큰을 비동기 POST 요청을 통해 OpenAI의 프로그래밍 방식 광고 도메인으로 즉시 전달합니다:
POST https://bzr.openai.com/v1/obi/sync
OpenAI의 에지 서버는 토큰을 처리하고 브라우저에 지속적인 쿠키를 저장하도록 지시하는 HTTP 헤더로 응답합니다.
HTTP/2 200 OK
Set-Cookie: __obi=«redacted»; Domain=.openai.com; HttpOnly; Max-Age=31536000; Path=/; SameSite=None; Secure
SameSite=None과 Secure 플래그를 할당하면 호스트 브라우저가 타사 쿠키를 허용하는 경우 쿠키가 교차 사이트 전송 대상으로 표시됩니다. SameSite=Lax로 범위가 지정되거나 직접 오리진 하위 도메인으로 제한되는 표준 애플리케이션 쿠키와 달리, __obi는 *.openai.com으로 향하는 아웃바운드 교차 사이트 요청에 첨부됩니다.
+-------------------------------------------------------------------------+
|     [ 개념적 프로토콜 흐름: OBI 토큰 교환 및 광고 픽셀 ]       |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ 사용자 브라우저 세션 (chatgpt.com) ]                                 |
|          |                                                              |
|          +---> 동기화 토큰 요청: POST /backend-api/.../sync-token     |
|          |     응답: 60초 RS256 JWT (계정 또는 익명 주체)   |
|          |                                                              |
|          +---> 토큰 교환: POST bzr.openai.com/v1/obi/sync          |
|                응답: Set-Cookie: __obi (SameSite=None; 1년)      |
|                                                                         |
+-------------------------------------------------------------------------+
|  [ 상점 스토어 (OpenAI 픽셀이 포함된 소매업체 사이트) ]     |
|          |                                                              |
|          +---> 브라우저 가져오기: <script src="bzrcdn.../oaiq.min.js">    |
|          |     * 브라우저 네트워크 스택이 스크립트 가져오기 시 __obi 첨부 * |
|          |                                                              |
|          +---> 픽셀이 DOM 텍스트, 태그 관리자 버스 및 입력 수집    |
|          |                                                              |
|          v                                                              |
|  [ OpenAI 수집 엔드포인트 (bzr.openai.com/v1/sdk/events) ]          |
|  전송 데이터: 우편 번호 + 해시된 값 + 정제된 URI 경로          |
|                                                                         |
+-------------------------------------------------------------------------+
파트너 스토어는 통신 루프를 완성합니다. ChatGPT를 통해 광고하는 소매업체는 OpenAI의 전환 측정 스크립트(oaiq.min.js)를 포함합니다. 사용자가 통합된 상점에 접속하면 브라우저는 스크립트 태그를 구문 분석합니다:
GET https://bzrcdn.openai.com/sdk/oaiq.min.js
요청이 .openai.com 와일드카드 범위와 일치하기 때문에 브라우저 네트워크 스택은 초기 스크립트 검색에 __obi를 추가합니다. 이 전송은 픽셀의 JavaScript가 실행되기 전에 발생하므로 픽셀 내부의 클라이언트 측 로직은 인증된 요청을 우회할 수 없습니다. 그러나 네트워크 수준의 콘텐츠 차단기, DNS 싱크홀 또는 요청 도메인을 완전히 차단하는 브라우저 확장을 사용하면 연결을 원천적으로 막을 수 있습니다.
네트워크 캡처 결과, 측정 SDK는 다음 4개 라벨 채널 전반에서 페이지 수준 속성을 추출하는 것으로 나타났습니다.
픽셀 수집 데이터 분류
| 소스 채널 | 수집 메커니즘 | 기술적 범위 및 필드 노출 |
|---|---|---|
in (명시적 입력) |
상점 API 매개변수 | 거래 값, 제품 식별자, 통화 기호 |
fm (양식 수집) |
DOM 입력 가로채기 | 양식 입력값, 결제 요소, 연락처 항목 |
ht (DOM 순회) |
렌더링된 HTML 구문 분석 | 콘텐츠 제목, 확인 문자열, 텍스트 요소 |
js (태그 관리자 후킹) |
데이터 레이어 가로채기 | window.dataLayer.push 및 Adobe 태그 배열 후킹 |
관찰된 트래픽은 255개의 상점 제공 매개변수(in) 대비 DOM 및 태그 소스(fm, ht, js)에서 685개의 자동 수집 이벤트를 기록했습니다. SDK는 표준 태그 아키텍처를 검사하고 Google 태그 관리자 및 Adobe Analytics 파이프라인으로 전달되는 데이터를 구문 분석합니다. 이메일 주소, 전화번호, 실명과 같은 개인 식별자는 전송 전에 SHA-256 해싱 처리됩니다. 반면 국가, 지역, 도시, 우편 번호를 포함한 지리적 지표는 일반 텍스트(plaintext)로 전송됩니다. 우편 번호 속성은 28개 호스트 이름에서 100개의 개별 캡처 형태로 나타났습니다.
URL 구조 또한 수집 엔드포인트로 전송됩니다. 쿼리 매개변수는 생략되지만 원본 및 경로 구성 요소는 그대로 유지됩니다. 관찰된 기록에 따르면 의료 참고 자료 조회, 금융 부채 관리 워크플로우, 소송 접수 양식 등이 포함된 경로가 수집 엔드포인트에 도달한 것으로 확인되었습니다.
분리된 시스템 및 브라우저 포함
교차 사이트 쿠키 전송 메커니즘은 현대 웹 엔진 전반의 근본적인 아키텍처적 차이를 반영합니다. 브라우저마다 고유한 상태 분할 기본값을 적용하여 타사 식별자가 오리진 경계를 넘어 전송될 수 있는지 결정합니다.
브라우저 쿠키 격리 아키텍처
| 브라우저 환경 | 저장소 격리 모델 | SameSite=None 교차 사이트 처리 |
관찰된 경로 처리 |
|---|---|---|---|
| Chrome for Android | 공유 프로필 쿠키 저장소 | 타사 쿠키 허용 시 교차 사이트 전달 지원 | 테스트 시 전송 확인; 사용자 및 기업 타사 쿠키 설정에 따름 |
| Apple Safari (WebKit) | 지능형 추적 방지(ITP) | 타사 저장소 기본 차단 | 관찰된 교차 사이트 경로에서 기본적으로 차단됨 |
| Chrome on iOS | 강제 WebKit 런타임 | WebKit 저장소 제한 적용 | 관찰된 교차 사이트 경로에서 기본적으로 차단됨 |
| Mozilla Firefox | 전체 쿠키 보호 | 최상위 사이트별로 쿠키 저장소 분할 | 타사 상태 기본적으로 분할됨; 특정 __obi 상호작용은 별도 테스트 안 됨 |
| Brave Browser | 실드 저장소 분할 | 교차 사이트 상태 분할 및 차단 | 타사 상태 기본적으로 분할/차단됨; 특정 __obi 상호작용은 별도 테스트 안 됨 |
WebKit 추적 방지 개요 문서에 자세히 설명된 대로, WebKit 환경은 기본적으로 교차 사이트 저장을 제한합니다. 지능형 추적 방지(ITP)는 외부 네트워크 호출 시 타사 쿠키를 억제하여 iOS Safari 및 iOS Chrome의 상점이 __obi를 전송하지 못하도록 합니다. 마찬가지로 전체 쿠키 보호 및 오리진 상태 분할에 대한 Mozilla의 아키텍처 사양은 쿠키 저장소가 최상위 오리진별로 분할되어 openai.com에서 생성된 쿠키를 외부 상점 페이지와 격리하는 방식을 상세히 설명합니다.
본 조사는 Chrome for Android에서 전체 메커니즘을 구체적으로 재현했습니다. Google Chrome의 쿠키 관리 정책에 문서화된 바와 같이, SameSite=None; Secure로 구성된 타사 쿠키는 사용자나 기기 관리자가 타사 쿠키 차단을 활성화하지 않는 한 교차 사이트 네트워크 가져오기 시 허용되어, 상점과 OpenAI 광고 엔드포인트 간의 통신을 촉진합니다.
동의 분류 및 관찰된 동작 비교
| 평가 속성 | 명시된 쿠키 정책 범위 | 관찰된 런타임 배포 |
|---|---|---|
| 범주 할당 | 분석용 쿠키로 분류 | 교차 사이트 전달을 위해 SameSite=None; Secure로 구성 |
| 평가된 동의 클레임 | oai_consent_marketing 설정과 별개 |
디코딩된 토큰 내 analytics_allowed에 의해서만 관리 |
| 마케팅 거부 결과 | 광고 및 판촉 용도 관리 목적 | 마케팅 동의만 거부했을 때도 상점 요청에서 활성 상태임이 관찰됨 |
| 데이터 수집 프로필 | 서비스 사용량 및 성능 평가로 설명 | 결제 양식 데이터, 일반 텍스트 우편 번호, URI 경로 포함 |
OpenAI의 법적 정책 내에서 __obi에 적용된 분류는 중요한 거버넌스 질문을 제기합니다. OpenAI는 분석(oai_consent_analytics)과 마케팅(oai_consent_marketing)에 대해 별도의 동의 선택권을 제공합니다. 기술 테스트 중 디코딩된 모든 동기화 토큰에는 consent_decision: analytics_allowed 속성이 포함되어 있었습니다.
근본적인 토큰 발급 서비스가 분석 선호도에 따라 생성을 연계했기 때문에, 마케팅 쿠키만 거부하는 것으로는 관찰된 테스트 흐름에서 __obi의 발급이나 전송을 멈출 수 없었습니다. 이 구조는 사이트 간 광고 전환 측정이 기본적인 기능적 분석과 일치하는지, 아니면 마케팅 원격 측정으로 분류해야 하는지에 대해 국제 데이터 거버넌스 표준에 따른 질문을 제기합니다.
공학적 평가는 관찰된 네트워크 전송과 백엔드 데이터 처리 간의 엄격한 구분을 유지해야 합니다. 트래픽 로그에 따르면 상점 포털은 주문 지표, 양식 속성, URL 경로를 __obi와 함께 bzr.openai.com으로 전송하고 HTTP 202 Accepted 상태를 받습니다. 초기 인증 토큰 내에 계정 수준 주체 식별자가 포함되어 있어 계정 확인이 설계상 기술적으로 가능하지만, 외부 네트워크 관찰만으로는 OpenAI의 백엔드 시스템이 이러한 인바운드 이벤트를 사용자 대화 이력과 연결하는지 독립적으로 확인할 수 없습니다.
엔지니어링 체크리스트 및 검증 일정
웹 포털 및 엔드포인트 플릿을 관리하는 기업 엔지니어링 팀은 외부 스크립트가 기업 개인정보 보호 및 데이터 처리 표준을 준수하는지 확인하기 위해 타사 태그 구성을 평가해야 합니다.
기업용 웹마스터 태그 거버넌스 체크리스트
스크립트 수집 및 태그 감사
- [ ] 애플리케이션 템플릿을 감사하여
bzrcdn.openai.com에서 리소스를 로드하는 종속성을 찾습니다. - [ ] 하위 리소스 무결성(SRI)이나 버전 고정 호스팅이 공급업체 배포 모델과 일치하는지 평가합니다.
- [ ] 태그 관리 구성을 검토하여 마케팅 태그가 내부 거래 버스에 액세스하는지 확인합니다.
데이터 레이어 검토 및 필드 처리
- [ ]
window.dataLayer및adobeDataLayer구조에 대한 액세스 경계를 평가합니다. - [ ] 우편 번호 및 주소 필드를 외부 태그 전송 전에 수정(redaction)해야 하는지 검토합니다.
- [ ] OpenAI 광고 관리자의 '자동 일치' 설정을 검토하여 DOM 구문 분석이 결제 워크플로우에 적합한지 확인합니다.
콘텐츠 보안 정책(CSP) 검증
- [ ]
connect-src지시문을 검토하여 나가는 원격 측정 비콘에 대한 승인된 목적지를 정의합니다. - [ ]
script-src정책을 평가하여 검토되지 않은 외부 스크립트 실행을 방지합니다. - [ ] 결제 및 고객 접수 퍼널을 검증하여 민감한 경로가 타사 비콘으로부터 보호되는지 확인합니다.
엔드포인트 구성 및 저장소 위생
모바일 기기 플릿 구성
- [ ] 관리형 기업 기기 전반의 Chrome for Android 구성 프로필을 평가합니다.
- [ ] 관리형 엔드포인트 전반에서 타사 쿠키 제한을 활성화하는 것이 운영에 미치는 영향을 평가합니다.
- [ ] 비즈니스 요구 사항이 허용하는 경우 개인정보 보호 중심의 브라우저 구성 배포를 검토합니다.
식별 및 세션 위생 감사
- [ ]
bzr.openai.com으로 향하는 반복적인 호출에 대해 기업 네트워크 이그레스 트래픽을 모니터링합니다. - [ ] 관리되지 않는 브라우저 세션 전반에 걸쳐 정기적인 프로필 유지 루틴을 수립합니다.
- [ ] 기업 양식 설계가 일반 사용자 입력값을 주변 스크립트 문맥에 노출하지 않도록 확인합니다.
구조화된 콘텐츠 보안 정책을 구현하고 태그 수집 경계를 검토하면 엔지니어링 팀이 상업 거래 중 의도치 않은 타사 데이터 노출을 줄이는 데 도움이 될 수 있습니다.
자주 묻는 질문 (FAQ)
마케팅 동의만 거부하면 __obi 쿠키가 중단됩니까?
왜 iOS의 Safari는 이 추적을 차단하는데 Chrome for Android는 허용합니까?
타사 상점 웹사이트가 __obi 쿠키를 직접 읽을 수 있습니까?
실질적인 의미 및 향후 전망
__obi 쿠키 프레임워크에 대한 기술적 검사는 대화형 AI 플랫폼과 온라인 광고 아키텍처 간의 진화하는 관계를 보여줍니다. 수년 동안 디지털 광고 시스템은 브라우저 상태 메커니즘을 활용하여 독립적인 웹사이트 전반의 사용자 참여를 연결해 왔습니다. 이러한 측정 패턴을 대화형 인터페이스에 적용하면 새로운 고려 사항이 발생합니다. 사용자는 이러한 환경이 더 넓은 광고 네트워크와 분리되어 유지된다고 가정하고 대화형 플랫폼에 민감한 전문적, 기술적, 개인적 세부 정보를 자주 입력합니다.
프로토콜 설계가 허용하는 바와 같이 상점 원격 측정이 최종적으로 계정 수준의 ID로 해결된다면, 그 결합은 비정상적으로 풍부한 행동 프로필을 생성하게 될 것입니다. AI 에이전트가 일정 관리, 여행 예약, 제품 조달과 같은 실질적인 작업을 점점 더 많이 관리함에 따라, 직접적인 대화 유틸리티와 상업적 프로파일링 간의 운영 경계를 신중하게 정의해야 할 필요가 있습니다.
이 전환을 탐색하려면 엔지니어링 팀이 웹 속성 전반에 걸쳐 엄격한 거버넌스를 적용해야 합니다. 고객 대면 사이트를 관리하는 조직은 타사 스크립트 통합을 감사하고, 태그 관리자 데이터 노출을 검토하며, 정밀한 콘텐츠 보안 정책을 시행해야 합니다. 동시에 진화하는 브라우저 저장소 표준은 플랫폼 전반의 주변 교차 사이트 데이터 공유를 계속 제한하고 있습니다. 현대 웹 환경에서의 장기적인 개인정보 보호는 정책 선언뿐만 아니라 강력한 클라이언트 측 기술적 경계에 의존하게 될 것입니다.
참조
Share this article



