S2S 포스트백 변조로부터 트래킹 파라미터를 어떻게 안전하게 보호할 수 있을까요? S2S(Server-to-Server) 포스트백 내 트래킹 파라미터를 보호하려면 표준화된 요청 페이로드 구성, 보안 서버 키를 사용한 HMAC-SHA256 메시지 인증 코드 계산, 그리고 타임스탬프 제한 시간 강제 및 원자적 nonce 중복 제거 처리가 필요합니다.
S2S 포스트백에서의 트래킹 파라미터 변조는 악의적인 주체가 평문 쿼리 값을 수정하거나 가로챈 이벤트 페이로드를 전송 파이프라인에서 재전송하여 부당한 수수료를 청구하거나 전환 가치를 부풀릴 때 발생합니다. 엔지니어링 팀은 표준화된 페이로드 직렬화, 요청 nonce 바인딩, 그리고 HMAC-SHA256 키 기반 해시 메시지 인증 코드를 구현함으로써 서버 간 전환 트래킹 파라미터의 변조 여부를 확인하고 검증할 수 있습니다.
| 용어 | 정의 | 관련 개체 | 검색 의도 |
|---|---|---|---|
| 트래킹 파라미터 | 채널, 캠페인 및 전환 맥락을 정의하는 텔레메트리 키-값 쌍. | S2S 포스트백 | 기술적 / 정보성 |
| HMAC | 공유 키를 사용하여 메시지 인증 코드를 계산하는 암호화 구성. | 메시지 무결성 | 보안 / 정보성 |
| 마케팅 사기 | 어트리뷰션 파이프라인을 의도적으로 악용하여 마케팅 예산을 탈취하는 행위. | 파라미터 변조 | 정보성 / 상업성 |
S2S 포스트백에서 서명되지 않은 트래킹 파라미터의 취약점
Server-to-Server 어트리뷰션 아키텍처: 웹훅 파이프라인의 전환 신호 전달 방식
현대 모바일 성과 마케팅은 어트리뷰션이 완료된 전환 지점을 알리기 위해 S2S 웹훅에 크게 의존합니다. 표준 포스트백 아키텍처에서 모바일 어트리뷰션 플랫폼이나 MMP는 클라이언트 앱으로부터 설치 및 인앱 이벤트 신호를 수집합니다. 어트리뷰션 로직을 통해 성과를 낸 미디어 소스가 확인되면, 어트리뷰션 서버는 광고주의 백엔드, 광고 네트워크 엔드포인트 또는 제휴사 트래킹 게이트웨이로 자동화된 HTTP POST 또는 GET 요청을 보냅니다.
이러한 S2S 포스트백은 JSON 본문이나 URL 쿼리 파라미터 형태로 구성된 문맥적 트래킹 파라미터를 담고 있습니다. 일반적인 페이로드에는 트랜잭션 식별자, 캠페인 ID, 퍼블리셔 파트너 코드, 기기 속성, 이벤트 금액 등이 포함됩니다. 이러한 서버 측 알림은 CPA(Cost-Per-Action) 지급, 제휴사 정산, 수익 조정 등 금전적 거래를 유발하기 때문에, 이를 뒷받침하는 텔레메트리 데이터는 조작의 주된 표적이 됩니다.
평문 키-값 쌍의 위험성: 가로채기, 수정 및 프록시 아비트라지
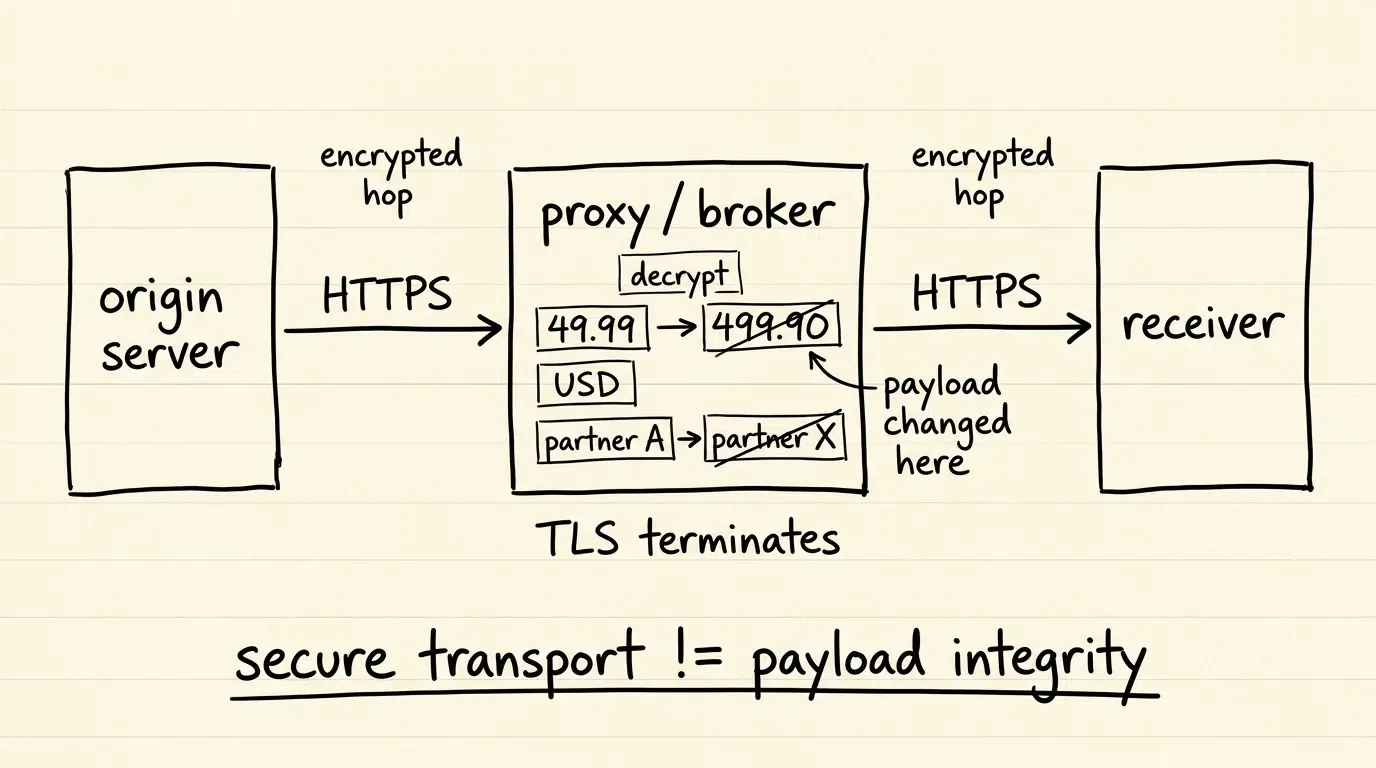
애플리케이션 계층의 암호화 인증 없이 트래킹 파라미터를 전송하면 데이터 파이프라인이 조작에 노출됩니다. 전송 계층 보안(TLS/HTTPS)은 즉각적인 인증된 전송 연결 끝점 간의 데이터를 보호하지만, 이는 독립적인 네트워크 연결 사이의 홉 단위로만 작동합니다. 정상적인 작동 환경에서는 경로상의 도청자가 인증된 TLS 트래픽을 수정할 수 없습니다. 그러나 다중 계층 광고 아키텍처에서는 리버스 프록시, CDN, 로드 밸런서, 제3자 라우팅 브로커와 같은 중개 노드를 통과하는 경우가 많으며, 이들은 최종 수신자로 새로운 아웃바운드 연결을 설정하기 전에 합법적으로 TLS 연결을 종료합니다.
만약 TLS를 종료하는 중개 시스템이 손상되거나 잘못 구성되었거나 신뢰할 수 없는 엔티티에 의해 운영될 경우, 평문 페이로드가 다음 목적지로 전달되기 전에 메모리 내에서 수정될 수 있습니다. 예를 들어, 중개자는 정산 통화 파라미터를 변경하거나, 전환 금액을 부풀리거나, 제휴사 식별 태그를 재작성하여 이후 네트워크 홉에서의 유효한 전송 암호화를 유지하면서 수익을 가로챌 수 있습니다.
단순 정적 API 토큰이 전송 중 파라미터 무결성을 지키지 못하는 이유
기본적인 웹훅 통합의 널리 퍼진 취약점은 HTTP 헤더(예: Authorization: Bearer <TOKEN>) 또는 쿼리 문자열에 직접 포함된 정적 사전 공유 API 키에 의존하는 것입니다. 정적 토큰은 발신자가 공유 자격 증명을 가지고 있음을 확인하지만, 페이로드 내용과 암호학적으로 결합되지는 않습니다.
중개자가 정적 API 토큰을 포함한 웹훅을 가로채면, 해당 토큰을 재사용하여 완전히 조작된 파라미터를 인증할 수 있습니다. 수신 서버는 정적 토큰을 검사하고 데이터베이스 내 존재 여부만 확인한 뒤 변경된 파라미터를 유효한 것으로 수락합니다. 트래킹 파라미터를 효과적으로 보호하려면 인증 자격 증명을 전송 데이터의 정확한 바이트 시퀀스에 직접 결합하는 인증 메커니즘이 필요합니다.
파라미터 변조가 전환 가치와 파트너 어트리뷰션에 미치는 영향
표적 파라미터 공격 벡터: 이벤트 가치, 통화 및 파트너 식별자 수정
공격자는 탐지를 피하면서 재무적 이익을 극대화하기 위해 전환 페이로드 내의 특정 트래킹 파라미터를 표적으로 삼습니다:
- 금전적 이벤트 가치: 비율 기반 CPA 또는 수익 공유 캠페인에서 악의적인 중개자는 보고된 거래 금액을 조작합니다. 실제 $49.99 구매 내역을 $499.90으로 재작성하여 실제 거래보다 훨씬 높은 부당 수수료를 발생시킵니다.
- 통화 식별자: 숫자 금액은 수정하지 않고 통화 파라미터만 저가치 통화에서 고가치 통화(예: 일본 엔화를 미 달러화로 변경)로 수정하여 기본 형식 검증 필터를 우회하면서 수수료 지급액을 배가시킵니다.
- 퍼블리셔 및 파트너 라우팅 태그: 제휴 네트워크 내에서 활동하는 사기꾼들은 파트너 식별 파라미터를 교체하여 정당한 미디어 소스가 아닌 자신이 통제하는 제휴 계정으로 전환 어트리뷰션을 가로챕니다.
- 클릭 식별자: 하위 어트리뷰션 토큰을 수정하여 서버 측 전환 기록에서 어트리뷰션 절도를 실행하고, 투기적으로 사전 생성된 클릭 이벤트와 전환을 연결합니다.
트랜잭션 식별자 교체를 통한 어트리뷰션 가로채기
트랜잭션 식별자는 전환 트래킹에서 중복 제거의 기준점 역할을 합니다. 전환 웹훅에 암호화된 페이로드 무결성이 결여되면 악의적인 주체는 트랜잭션 ID를 교체할 수 있습니다.
공격자는 원래 트랜잭션 식별자를 다른 채널의 대기 중이거나 미완료된 세션 식별자와 교체함으로써 수신 어트리뷰션 게이트웨이가 다른 캠페인에 크레딧을 부여하게 만듭니다. 이러한 조작은 타이밍 아비트라지와 결합될 경우 과거 접점 순서를 재구성하여 저성과 채널이 오가닉 검색이나 유료 검색 캠페인의 어트리뷰션 크레딧을 훔치게 만듭니다.
상업적 영향: 부풀려진 수수료 지급 및 재무 보고 왜곡
파라미터 변조의 하위 결과는 핵심 비즈니스 지표를 오염시키고 마케팅 예산을 낭비시킵니다:
- 직접적인 자본 손실: 광고주는 위조된 전환 가치를 근거로 부풀려지거나 완전히 조작된 제휴 수수료 및 대행사 비용을 지급하게 됩니다.
- ROAS 및 CAC 계산 오염: 전환 가치가 인위적으로 부풀려지거나 잘못된 채널로 어트리뷰션되면 광고 수익률(ROAS) 및 고객 획득 비용(CAC) 지표를 신뢰할 수 없게 되어, 성장 팀이 손상된 채널로 예산을 할당하게 됩니다.
- 회계 불일치: 재무 결제 게이트웨이와 마케팅 보고 대시보드 간의 조정 실패가 발생하여, 미디어 바이어와 퍼블리셔 간의 행정적 부담 및 계약 분쟁을 야기합니다.
우발적 인코딩 오류와 고의적 사기성 변조의 구분
엔지니어링 팀은 고의적인 파라미터 조작과 benign(무해한) 전송 오류를 구분해야 합니다. 중개 웹 서버와 프록시는 잘못 구성된 URL 디코딩, 문자 세트 변환(예: UTF-8을 ISO-8859-1로 변환), 또는 JSON 딕셔너리 키 순서 변경 등을 통해 페이로드를 의도치 않게 변경하는 경우가 많습니다.
우발적인 인코딩 오류는 대개 깨진 문자열, 이스케이프 문자 손상(예: %20이 +로 변환됨), 또는 잘린 파라미터 형태로 나타나 전체 페이로드 구문 분석 실패를 초래합니다. 반면 고의적인 파라미터 변조는 유효한 구문과 스키마 규칙을 유지하면서 특정 비즈니스 로직 값만 수정합니다. 암호화 인증은 전송자의 원본 출력물과 다른 바이트 스트림을 가진 요청을 모두 거부함으로써 두 문제 모두를 해결합니다.
표준 페이로드 구성 및 HMAC 서명을 위한 기술 프레임워크
다양한 백엔드 스택 간 결정론적 표준화의 필요성
메시지 무결성을 암호학적으로 검증하려면 발신 서버(예: 어트리뷰션 플랫폼)와 수신 서버(예: 광고주 백엔드)가 동일한 입력 데이터로부터 동일한 암호화 해시를 생성해야 합니다. 하지만 동일한 데이터셋이라도 프로그래밍 언어와 웹 서버마다 다른 문자열 표현으로 직렬화될 수 있습니다.
예를 들어, JSON 키 순서는 기본적으로 결정론적이지 않습니다. Python, Go, Java, Node.js JSON 직렬화기는 객체 키를 다르게 정렬합니다. HTTP 쿼리 파라미터도 임의의 순서로 배치될 수 있습니다. 합법적인 요청에서 서명 검증 실패를 방지하려면, 엔지니어링 팀은 해싱 전 임의의 요청 데이터를 동일한 바이트 스트림으로 변환하는 결정론적 표준화 명세를 확립해야 합니다.
단계별 직렬화: 파라미터 알파벳순 정렬, URI 인코딩 및 구분 기호 제어
HTTP 쿼리 파라미터와 요청 본문 모두에서 완전한 암호화 범위를 보장하려면 엔지니어링 팀이 결정론적 서명 베이스를 확립해야 합니다.
RFC 9530 Digest Fields의 콘텐츠 다이제스트 원칙과 RFC 9421 HTTP 메시지 서명에서 표준화된 메시지 구성 요소 바인딩 원칙에서 영감을 받은 본 참조 프로파일은 취약한 JSON 재직렬화에 의존하는 대신 원본 HTTP 본문 바이트를 직접 해싱합니다:
HTTP 요청에 본문이 없는 경우(표준 GET 포스트백 등), BodyDigest는 빈 바이트 문자열(SHA-256(""))에 대해 계산됩니다.
URL 쿼리 파라미터를 포함하는 요청의 경우, 파라미터는 표준 쿼리 문자열(CanonicalQuery)로 정규화되어야 합니다:
- 의미론적 파라미터 추출: 표준화는 잘 정의된 백분율 디코딩을 한 번 통과한 후 파싱된 의미론적 키-값 쌍에서 작동합니다. 재귀적으로 디코딩하지 마십시오. 리터럴
+는 공백이 아닌 리터럴 플러스 문자로 처리되며, 폼 인코딩 디코딩(+를 공백으로 변환)을 이 프로파일에 적용해서는 안 됩니다. - 문자 인코딩 정의: 모든 파라미터 키와 값은 엄격하게 UTF-8 바이트 시퀀스로 취급합니다.
- 엄격한 백분율 인코딩 (RFC 3986): 모든 키와 값에 RFC 3986 백분율 인코딩을 적용합니다. 재인코딩 시 RFC 3986 예약되지 않은 문자(
ALPHA / DIGIT / "-" / "." / "_" / "~")만 이스케이프하지 않습니다. 공백은%20으로 인코딩하고(+사용 금지), 16진수 이스케이프 문자는 대문자를 사용합니다(예:%2A). - 사전식 바이트 정렬: 모든 인코딩된 파라미터 쌍을 인코딩된 키의 원본 바이트 순서에 따라 사전 오름차순으로 정렬합니다. 키가 동일하면 인코딩된 값 바이트 순으로 정렬합니다.
- 결정론적 결합: 각 키와 값을 등호(
=)로 결합하고, 인접한 쌍을 앰퍼샌드(&)로 결합합니다. 쿼리 파라미터가 없으면CanonicalQuery는 빈 문자열("")이 됩니다.
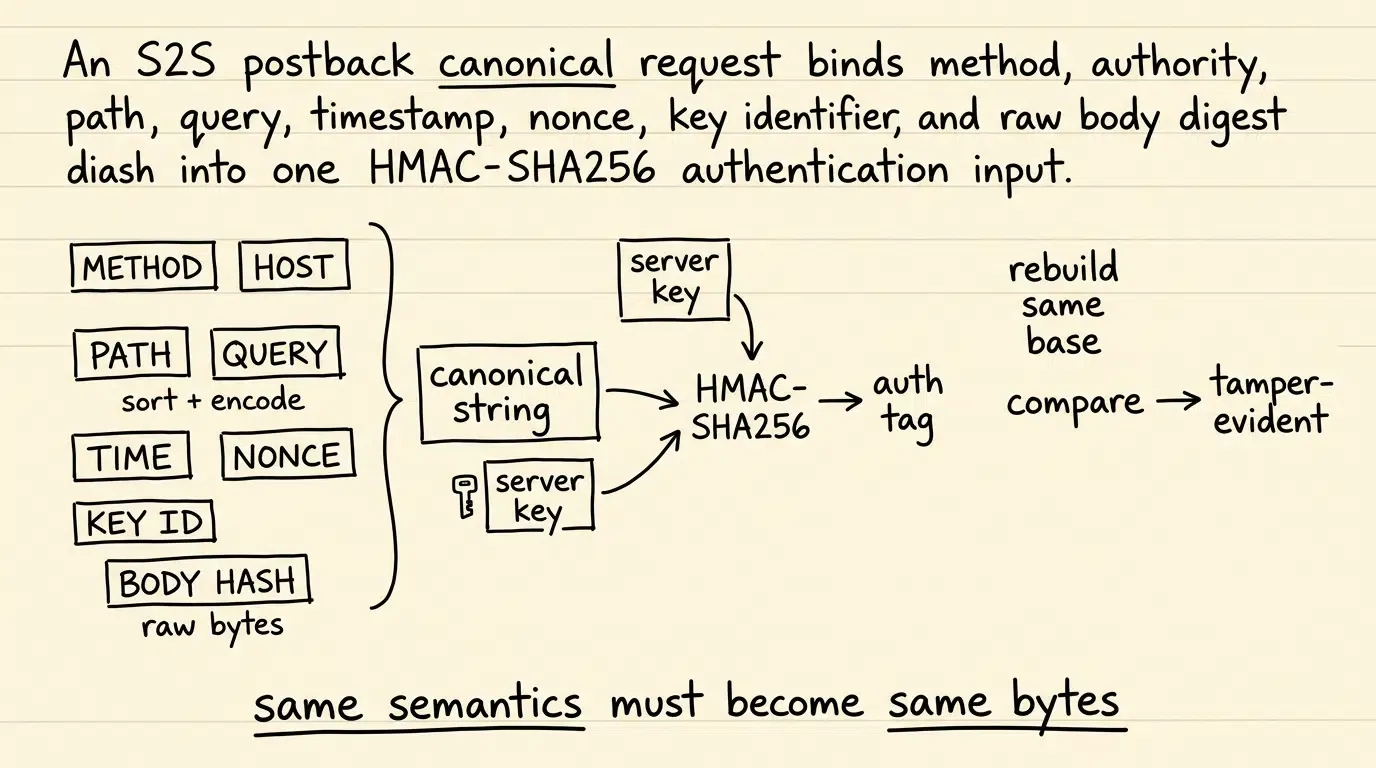
HMAC-SHA256 인증 태그 계산: 비밀 키 거버넌스 및 보안 전송 헤더
개별 구성 요소가 정규화되면 발신자는 전체 표준 서명 베이스를 구성합니다. 파라미터 누락, 권한 혼동 및 서비스 간 재전송을 방지하기 위해 서명 베이스는 HTTP 메서드, 대상 권한(호스트), 정규화된 경로, 표준 쿼리 문자열, 요청 타임스탬프, 요청 nonce, 키 식별자, 그리고 바디 다이제스트를 개행 문자(\n)로 구분된 통합 문자열로 바인딩합니다:
플랫폼 간 상호 운용성을 보장하려면:
- 권한 정규화: 등록된 호스트 이름을 소문자로 변경하고 하나의 문서화된 포트 정책을 적용합니다(예: 기본 HTTPS 포트 443은 생략하되 기본값이 아닌 포트는 유지). 서명자와 검증자는 동일한 규칙을 적용해야 합니다.
- 경로 정규화: 요청 경로를 합의된 게이트웨이 계층에서 노출되는 정확한 정규화된 대상 경로로 정의하고, RFC 3986 점 세그먼트 정규화를 적용하며 서명 후 경로 재작성을 금지합니다. PATH 내 백분율 인코딩된 예약되지 않은 옥텟은 서명자와 검증자 모두에서 동일한 버전의 정규화 정책을 따라야 합니다.
발신 서버는 RFC 2104에 정의된 대로 공유 비밀 키(
이 참조 프로파일에서 32바이트 인증 태그는 64자 소문자 16진수 문자열로 인코딩되어 사용자 정의 헤더로 전송됩니다:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
콘텐츠 해석 혼동 및 표현 메타데이터 변조를 방지하기 위해(RFC 9530 Digest Fields 경고 참조), 수신 엔드포인트는 Content-Type을 application/json으로 엄격하게 고정합니다. 다른 미디어 유형을 지정하는 요청은 표준화 평가 전 엣지에서 거부됩니다. 또한 애플리케이션 계층의 HMAC 인증은 전송 암호화를 대체하는 것이 아니라 보완하므로, S2S 포스트백은 페이로드 기밀성을 보장하기 위해 여전히 인증된 HTTPS를 통해 전송되어야 합니다.
알고리즘 다운그레이드 및 대체 취약점을 방지하기 위해(RFC 9421 경고 참조), 수신 게이트웨이는 인증되지 않은 알고리즘 헤더를 동적으로 파싱하는 대신 서버 측에서 예상 암호화 알고리즘(HMAC-SHA256)을 고정합니다. 비밀 키는 최소 128비트 엔트로피로 암호학적으로 생성되어야 하며(표준 참조 프로파일에는 256비트 키 사용) 안전한 백엔드 키 관리 서비스(KMS)에 저장되어야 합니다. 알 수 없는 키 식별자는 제한된 로컬 캐시 조회를 실패하고 일반 인증 실패 경로를 반환해야 하며, 제한 없는 원격 조회를 트리거해서는 안 됩니다.
S2S 파라미터 수집, 서명 검증 및 상태 커밋 파이프라인 시각화
아래 시퀀스 다이어그램은 발신 어트리뷰션 플랫폼과 수신 광고주 게이트웨이 간의 종단 간 검증 흐름을 보여줍니다:
[발신 서버 (MMP / 파트너)]                 [수집 서버 (OpoInstall / 광고주)]
               │                                                             │
  1. 트래킹 파라미터 & 본문 구성                                     │
  2. 표준 베이스 구성 (Method, Host, Path, Query, Time, Nonce, Key, BodyDigest)
  3. 비밀 키를 사용하여 HMAC-SHA256 태그 계산                                │
  4. HTTP POST + 서명 헤더 전송 ───────────────────────────────► │
                                                                             │
                                                           5. 파서 & 크기 제한 적용
                                                                             │
                                                           6. 타임스탬프 윈도우 검증 (|t_server - t_req| <= 300s)
                                                                             │
                                                           7. 표준 문자열 재구성 & 예상 MAC 계산
                                                                             │
                                                           8. 고정 시간 태그 비교 (HMAC 일치 여부)
                                                              ├─► 실패: 종료 & 변조 시도 로깅 (401)
                                                              └─► 통과: 리플레이 방지 진행
                                                                             │
                                                           9. 원자적 Nonce 검증 (캐시 확인 및 저장)
                                                              ├─► 중복: 리플레이 공격 거부 (409)
                                                              └─► 고유: 이벤트 데이터베이스 커밋 & 포스트백 (200)
상태 오염 없이 수집 게이트웨이를 보호하며 리플레이 공격을 방지하는 방법
리플레이 공격의 위협: 합법적 페이로드를 복제하여 마케팅 예산 소진
웹훅 아키텍처의 치명적인 취약점은 리플레이 공격입니다. 리플레이 시나리오에서 공격자는 트래킹 파라미터를 수정하거나 암호화 해시를 깨지 않습니다. 대신 유효하고 서명된 포스트백 요청을 가로채 동일한 바이트 시퀀스를 수집 엔드포인트에 반복적으로 전송합니다.
페이로드와 인증 태그가 일치하기 때문에 HMAC 유효성만 평가하는 검증 시스템은 재전송된 모든 요청을 진본으로 수락하게 됩니다. 이를 통해 공격자는 단일 유효한 $50 CPA 전환을 수천 번 복제하여 중복 수수료 지급을 통해 마케팅 예산을 낭비시킬 수 있습니다.
핵심 검증 시퀀스: Nonce 무효화 전 인증 강제
리플레이 방지에는 짧은 타임스탬프 유효 시간과 고유한 트랜잭션 nonce를 결합하는 것이 필요합니다. 그러나 트랜잭션 nonce를 인증된 서명 베이스에 직접 바인딩하는 것이 절대적인 선행 조건입니다. nonce가 표준 HMAC 입력에서 생략되면 공격자는 원래 페이로드와 인증 태그를 재전송하는 동시에 새로운 무작위 nonce를 생성하여 nonce 중복 제거를 완전히 우회할 수 있습니다.
또한 검증 체크가 수행되는 아키텍처 시퀀스는 운영 안정성에 매우 중요합니다. 수집 게이트웨이가 암호화 인증 태그를 검증하기 전에 상태 저장 캐시에 nonce를 기록하는 경우 심각한 보안 결함이 발생합니다. 이 결함이 있는 시퀀스에서는 인증되지 않은 공격자가 무작위 nonce가 포함된 인증되지 않은 요청으로 수집 엔드포인트를 공격하여 캐시 메모리 용량을 고갈시키고, 제거 압력을 유발하며, 수집 성능을 저하시킬 수 있습니다.
상태 오염을 방지하기 위해 수집 서버는 엄격한 검증 순서를 강제해야 합니다:
- 구문 및 타임스탬프 검증: 들어오는 요청 타임스탬프(
)가 권위 있는 서버 시간( )에 대해 허용 가능한 과거 윈도우 내에 있는지 확인합니다:
이 윈도우를 벗어나는 요청은 즉시 삭제됩니다. 이는 메모리에 historical nonce를 저장해야 하는 시간을 제한합니다.
2. 암호화 태그 검증: X-Signature-Key-Id와 일치하는 공유 비밀을 검색하고, 표준 요청 문자열을 재구성(CanonicalQuery, AUTHORITY, Nonce, KeyId 포함)하여 예상 HMAC-SHA256 태그를 계산한 뒤 들어오는 헤더 태그와 고정 시간 비교를 수행합니다. 태그가 유효하지 않으면 즉시 HTTP 401 Unauthorized 상태로 요청을 종료합니다.
3. 원자적 Nonce 무효화: HMAC 인증을 통과한 후에만 고유한 nonce를 원자적 인메모리 캐시(예: Redis SET key value NX EX 720)에 확인하고 유지합니다. 캐시의 TTL(Time-To-Live)은 총 잠재적 리플레이 윈도우를 초과해야(예: 600초 윈도우 기간 + 안전 마진 = 총 720초) 엣지 클럭 변화로 인한 조기 nonce 만료를 방지할 수 있습니다. 캐시에 nonce가 이미 존재하면 HTTP 409 Conflict로 요청을 거부합니다.
4. 의미론적 JSON 강화: 암호화 인증 후, 비즈니스 처리 전 중복 객체 멤버 이름이나 스키마 모호성이 포함된 JSON 페이로드는 거부합니다.
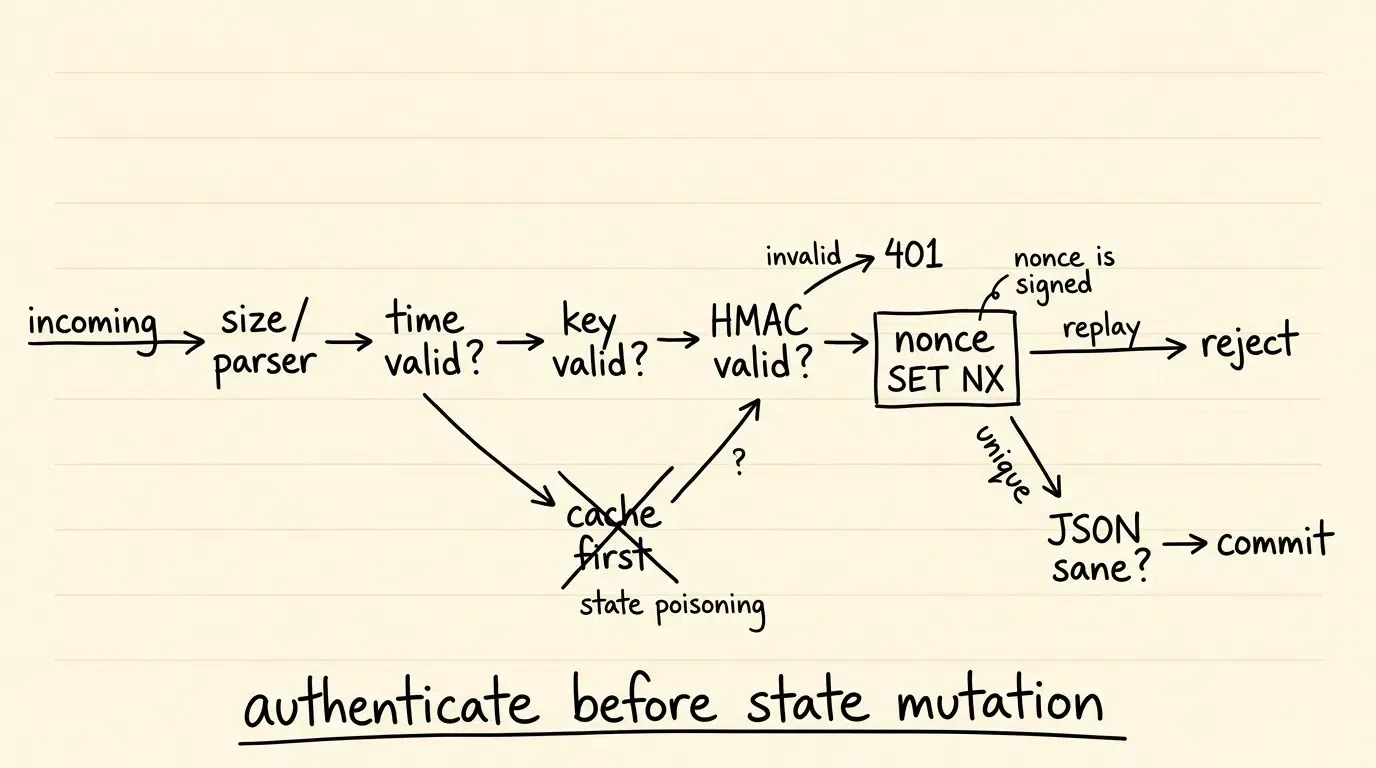
타이밍 공격 및 캐시 오염 완화
nonce 캐시 변경 전에 HMAC 인증을 강제함으로써 인증된 공유 비밀로 서명된 요청만 중복 제거 캐시에서 메모리 리소스를 소비하도록 보장합니다. 인증되지 않은 스푸핑 시도와 무작위 nonce 플러드는 백엔드 상태 변경이 발생하기 전에 엣지에서 거부됩니다.
또한 HMAC 검증에는 고정 시간 비교 알고리즘이 사용되어야 합니다. 표준 문자열 비교 연산자(== 또는 ===)는 타이밍 저항을 제공하지 않으며 특정 런타임 환경에서 데이터 의존적 타이밍 동작을 유출할 수 있습니다. 검증 로직은 16진수 또는 Base64 태그를 원본 바이트로 디코딩하고, 예상 길이를 검증하며, 타이밍 저항이 있는 비교 원시 기능(예: Node.js의 crypto.timingSafeEqual 또는 Java의 MessageDigest.isEqual)을 실행해야 합니다.
보안 S2S 포스트백 검증 스키마 구조화
트래킹 파라미터, 전송 헤더 및 검증 결과 간의 아키텍처 분리를 유지하기 위해 엔지니어링 팀은 구조화된 참조 스키마에 따라 포스트백 감사 로그를 작성해야 합니다.
아래 스키마는 수신 파라미터, 보안 메타데이터 및 게이트웨이 결정 사항이 깔끔하게 분리된 S2S 포스트백 검증 페이로드입니다:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computed>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
포스트백 보안 메커니즘 비교 분석
연산 오버헤드 및 보증 수준 전반에 걸친 포스트백 보호 프로토콜 평가
엔지니어링 팀은 트래킹 파라미터를 보호하기 위해 다양한 보안 메커니즘을 평가합니다. 최적의 선택은 구현 복잡성, 암호화 성능 및 보안 보증 간의 균형을 맞춥니다.
아래 표는 표준 포스트백 보안 프로토콜을 대조합니다:
| 보안 메커니즘 | 암호화 원시 기능 | 주요 강점 | 운영 트레이드 오프 |
|---|---|---|---|
| 정적 공유 토큰 | HTTP 헤더 내 사전 공유 API 키 | 낮은 연산 오버헤드; 간단한 설정 | 페이로드 내용을 독립적으로 인증하지 않음 |
| 대칭형 HMAC-SHA256 | 키 기반 해시 메시지 인증 코드 (RFC 2104) | 무단 수정 감지; 높은 처리량 | 안전한 서버 측 비밀 저장소 및 공유 키 수명 주기 필요 |
| 비대칭 디지털 서명 | 공개/개인 키 쌍 (예: Ed25519 / RSA) | 강력한 서명자 인증; 개인 키는 공유되지 않음 | 더 높은 암호화 오버헤드; 공개 키 인프라 필요 |
| 상호 TLS (mTLS) | 전송 계층 X.509 인증서 핸드셰이크 | 연결 계층에서 암호화된 피어 검증 | 복잡한 인증서 관리; 페이로드 상태가 아닌 전송 보호 |
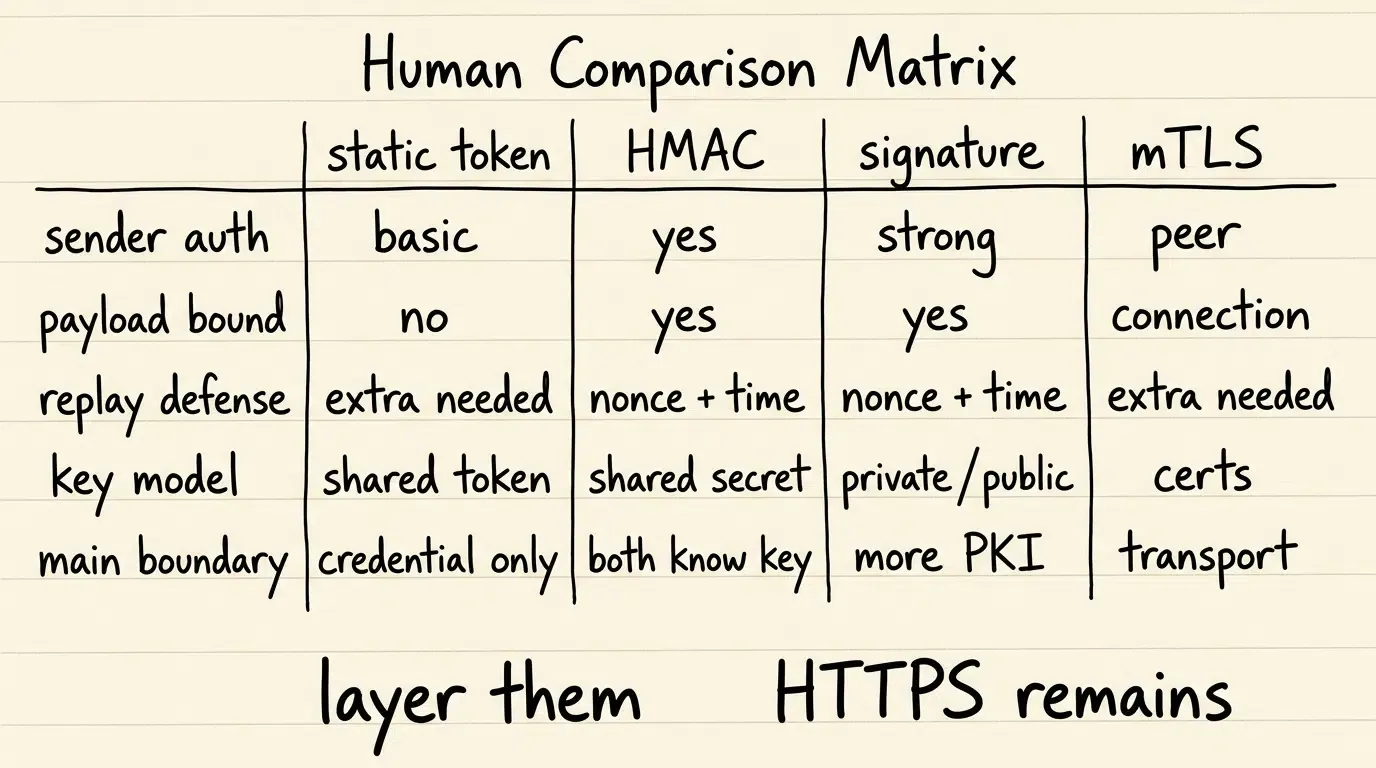
생산 환경에서의 아키텍처 트레이드 오프
상호 TLS(mTLS)는 전송 계층에서 피어 인증을 설정하지만, 요청이 중간 리버스 프록시에서 종료되면 애플리케이션 계층의 변조 방지 기능을 제공하지 않습니다. 반대로 비대칭 서명(Ed25519 또는 ECDSA 등)은 수신자가 유효한 서명을 생성하는 것을 방지하여 더 강력한 서명자 인증을 제공하지만, 운영상의 부인 방지는 여전히 개인 키 관리 및 엄격한 ID 바인딩 제어에 의존합니다.
HMAC-SHA256은 일반적인 웹훅 페이로드에 대해 연산 비용이 저렴하며 일반적으로 고처리량 서버 간 인증에 적합하여, 신뢰할 수 있는 엔터프라이즈 백엔드 간에 강력한 변조 감지 및 간편한 키 관리를 제공합니다.
모바일 애플리케이션에 S2S 포스트백 서명이 필요한 경우
인증된 포스트백 서명이 필요한 고위험 조건
트래킹 파라미터의 암호화 서명은 특정 위험 조건에서 강력히 권장됩니다:
- 고가치 CPA 지급: 개별 전환 이벤트가 실제 금전적 보상, 제휴 수수료 또는 금융 크레딧을 유발하는 마케팅 프로그램.
- 제3자 및 다중 계층 제휴 네트워크: 포스트백이 중간 광고 애그리게이터, 하위 제휴 네트워크 또는 외부 라우팅 브로커를 통과하는 캠페인.
- 수익 공유 및 동적 가치 결제: 포스트백으로 전송되는 동적
event_value파라미터의 백분율로 광고 비용이 계산되는 비즈니스 모델. - 규제 및 재무 감사 준수: 마케팅 비용에 대한 변조 방지 또는 무결성 제어 회계 기록을 요구하는 데이터 무결성 감사를 받는 엔터프라이즈 조직.
복잡한 포스트백 서명에 적합하지 않은 조건
요청별 암호화 서명을 구현하면 특정 아키텍처에서 불필요한 운영 오버헤드가 발생할 수 있습니다:
- 격리된 프라이빗 클라우드 마이크로서비스: 내부 서비스 메시 인증으로 보호되는 안전한 프라이빗 VPC 내에서만 작동하는 내부 서비스 간 통신.
- 고볼륨 저위험 텔레메트리: 이벤트 트랜잭션 가치가 0이고 대체 전송 수준 보안이나 인증된 배치 처리가 위험을 충분히 완화하는 고주파 핑.
S2S 포스트백 보안에 대한 흔한 오해
- 오해 1: HTTPS로 인해 파라미터 서명이 불필요하다: HTTPS는 즉각적인 전송 엔드포인트 간의 트래픽만 암호화합니다. 권한이 있는 중개자가 포워딩 전 파라미터를 수정하는 것을 방지하거나 대상 게이트웨이에 대한 리플레이 공격을 방지하지 않습니다.
- 오해 2: HMAC은 공개 디지털 서명과 동등하다: HMAC은 발신자와 수신자 모두가 알고 있는 대칭 공유 키에 의존합니다. 키를 소지한 엔티티가 태그를 생성했음을 보장하지만, 비대칭 공개 키 암호화와 달리 다른 키 보유자에 대한 수학적 부인 방지를 제공하지 않습니다.
자주 묻는 질문 (FAQ)
모바일 광고 포스트백에서의 트래킹 파라미터 변조란 무엇인가요?
HMAC이 디지털 서명이 아니라 메시지 인증 코드로 간주되는 이유는 무엇인가요?
왜 트랜잭션 nonce를 소비하기 전에 암호화 검증이 수행되어야 하나요?
요약 및 결정 프레임워크
포스트백 변조로부터 트래킹 파라미터를 보호하는 것은 성과 마케팅 투자를 보호하고 어트리뷰션 무결성을 유지하는 데 필수적입니다. 파라미터 수정에 대한 취약점을 제거하려면 결정론적 표준 요청 구성, HMAC-SHA256 메시지 인증 태그, 원자적 리플레이 방지를 결합한 암호화 인증 모델로 전환해야 합니다.
엔지니어링 팀은 내부 상태를 변경하거나 전환 가치를 기록하기 전에 요청 무결성을 확인하는 엄격한 서버 간 검증 게이트를 구현해야 합니다. 트랜잭션 nonce, 쿼리 문자열, 호스트 문맥을 서명 베이스에 직접 바인딩하고, 대칭 키 수명 주기 표준을 유지하며, 고정 시간 서명 비교를 적용함으로써 모바일 애플리케이션은 수락된 포스트백이 인증되었고 리플레이 방지 기능이 있으며 서명 후 변조되지 않았음을 보장할 수 있습니다.
사용 가능한 데이터 인터페이스 및 보안 통합 명세는 모바일 어트리뷰션 구현 참조를 확인하세요.
관련 자료
-
개념: 트래킹 파라미터, 포스트백 변조, 표준 직렬화, 메시지 인증 코드, 리플레이 공격 방어
-
기술: 서버 간 포스트백, HMAC-SHA256, 수집 게이트웨이, 멱등성 캐시
-
표준: RFC 2104 HMAC 메시지 인증을 위한 키 기반 해싱, RFC 9110 HTTP 시맨틱스, RFC 9421 HTTP 메시지 서명, RFC 9530 다이제스트 필드, RFC 3986 URI 일반 구문, OWASP API 보안 Top 10
-
API: 이벤트 수집 인터페이스(참조 아키텍처), S2S 포스트백 웹훅 엔진
-
공식 문서 및 참조:
Share this article