모바일 앱 출시를 위한 기술 체크리스트는 어떻게 준비할까요? 기술적 모바일 앱 출시 체크리스트를 준비하려면 Universal Links와 App Links의 도메인 연결을 확인하고, AASA 및 assetlinks.json 파일을 감사하며, SDK 초기화를 검증하고, 스토어 제출 전에 실제 기기에서 파라미터 기반 라우팅을 테스트해야 합니다.
앱 출시 체크리스트는 상용화 전, 딥링크 도메인, 어트리뷰션 SDK 수명 주기, 파라미터 복원 파이프라인 등 핵심 모바일 인프라를 검증하기 위해 설계된 종합적인 사전 기술 감사 프로토콜입니다. 체계적인 비행 전 테스트(Pre-flight testing)를 수행하면 엔지니어링 팀이 출시 후 발생할 수 있는 탐색 위험, 어트리뷰션 통합 결함 및 출시 준비성 문제를 상용 배포 전에 식별하는 데 도움이 됩니다.
| 용어 | 정의 | 관련 주체 | 검색 의도 |
|---|---|---|---|
| 앱 출시 (App Launch) | 모바일 애플리케이션을 퍼블릭 앱 스토어에 운영 및 기술적으로 배포하는 것. | 모바일 릴리스 관리 | 정보 제공 / 상업적 |
| AASA 파일 | Apple 앱과 웹사이트 간의 검증된 연결을 확립하는 서버 호스팅 JSON 파일. | Universal Links | 기술 / 정보 제공 |
| Digital Asset Links | Android 애플리케이션과 HTTPS 도메인 간의 검증된 소유권을 확립하는 프로토콜. | Android App Links | 기술 / 정보 제공 |
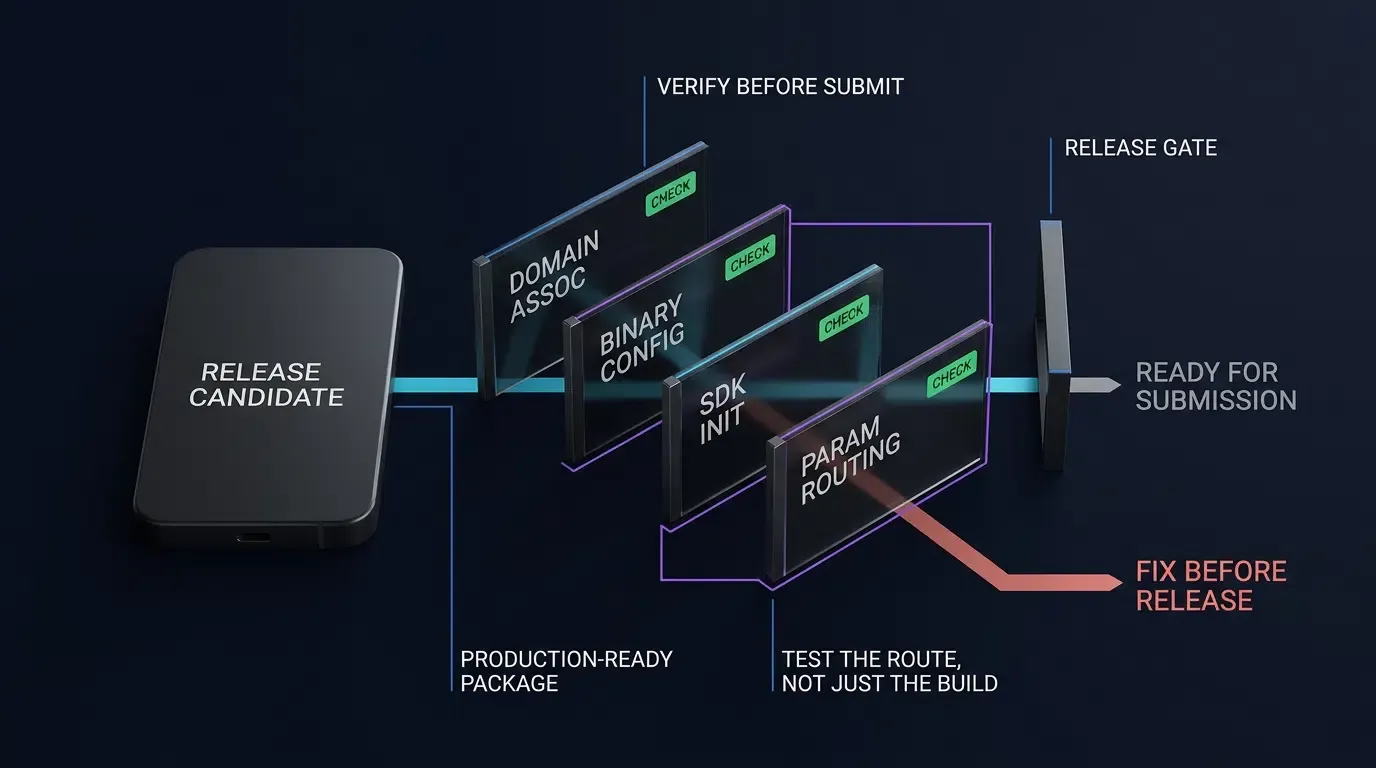
사전 딥링크 검증이 앱 출시 ROI를 보호하는 이유
스토어 출시 실패의 상업적 비용: 승인 후 수정이 성장에 미치는 악영향
공개 앱 출시는 소프트웨어 제공 과정에서 매우 중요한 이정표입니다. 바이너리가 App Store 검토 또는 Google Play의 자동화된 보안 검사를 통과하여 프로덕션 단계에 도달한 후, 딥링크나 어트리뷰션 인프라의 기술적 누락은 심각한 상업적 병목 현상을 유발합니다. 마케팅 캠페인이 추적 URL을 배포하기 시작했는데 도메인 연결이 끊겨 있다면, 유입된 사용자는 타겟팅된 프로모션 경로 대신 일반적인 대체 화면이나 브라우저 404 오류를 마주하게 됩니다.
잘못된 Associated Domains 권한 설정이나 배포된 바이너리의 잘못된 패키지 선언과 같은 네이티브 설정 결함은 새 바이너리를 컴파일하고 버전 번호를 올려 앱 스토어 검토 파이프라인에 다시 제출해야 할 수도 있습니다. 이러한 과정은 종종 여러 영업일이 소요되어, 마케팅 비용을 낭비하고 중요한 출시 기간 동안 사용자 확보 동력을 떨어뜨립니다. 반면, 웹사이트에 호스팅된 assetlinks.json 파일의 잘못된 SHA-256 서명 인증서 지문이나 잘못 구성된 AASA 경로 구성 요소와 같은 서버 측 연결 결함은 애플리케이션을 다시 빌드할 필요 없이 호스팅 서버에서 직접 수정하고 도메인을 다시 검증함으로써 해결할 수 있는 경우가 많습니다.
사전 비행(Pre-Flight) 아키텍처: 바이너리 코드 서명과 도메인 검증의 분리
탄력적인 사전 검증 전략은 클라이언트 측 바이너리 컴파일과 서버 측 도메인 검증을 분리합니다. 컴파일은 네이티브 라우팅 로직과 SDK 훅을 생성하지만, 운영체제는 지정된 HTTPS 도메인에 호스팅된 외부 JSON 선언을 검색하여 목적지 권한을 확인합니다.
최종 빌드를 스토어 콘솔에 업로드하기 전에 서버 호스팅 선언 파일이 로컬 바이너리 구성과 일치하는지 확인하면 설치 시 앱-대-사이트 검증이 성공적으로 완료됩니다. 독립적인 모바일 측정 플랫폼인 Openinstall은 릴리스 팀이 공개 배포 전에 스테이징 환경에서 파라미터 전송 및 도메인 매핑을 검증할 수 있는 테스트 워크플로우를 제공합니다.
소프트 런칭 및 프로덕션 단계를 위한 릴리스 게이트 임계값 설정
릴리스 엔지니어링 프레임워크는 코드 배포 전에 결정론적인 품질 게이트를 요구합니다. 딥링크가 활성화된 앱 출시는 맥락 기반 웹-대-앱 라우팅이 범위에 포함될 때 검증된 Universal Links 및 App Links에 의존합니다. 단계별 롤아웃이나 지역별 소프트 런칭을 배포하는 팀은 테스트 빌드 전반에 걸쳐 엄격한 기준을 적용해야 합니다:
- 도메인 검증 게이트: 명령줄 쿼리를 통한 프로덕션 및 스테이징 도메인 연결 엔드포인트의 자동 검증.
- 콜드 스타트 복원 게이트: 시뮬레이션된 스토어 리디렉션 흐름 이후 깨끗한 실제 테스트 기기에서의 파라미터 복구 검증.
- 폴백 안전 게이트: 비정상적이거나 만료된, 또는 변조된 라우팅 문자열이 발생했을 때 애플리케이션 홈 화면이나 웹 랜딩 페이지로 정상적으로 전환되는지 확인.
앱 제출 전 iOS Universal Links 및 AASA 호스팅 감사 방법
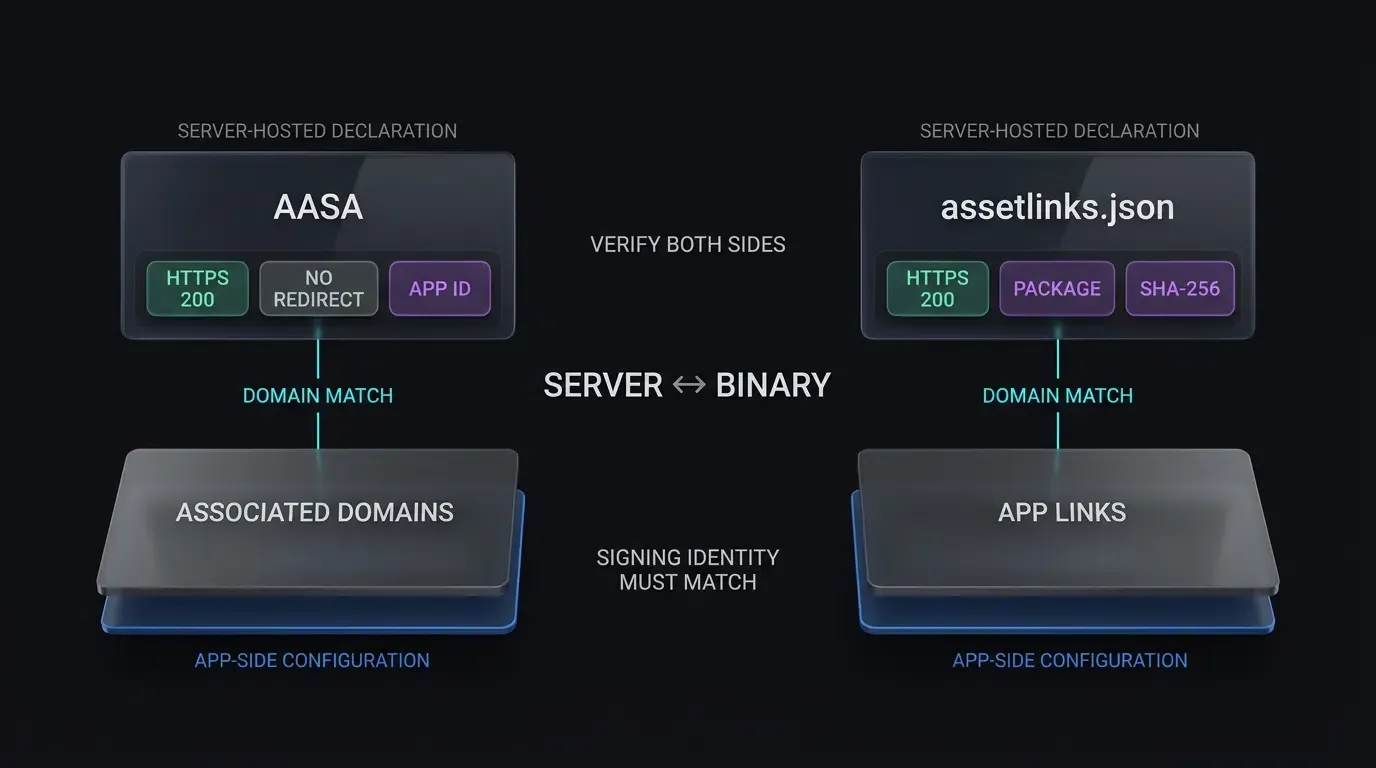
apple-app-site-association JSON 형식 및 HTTPS 헤더 검증
iOS Universal Links는 타겟 도메인에 안전하게 호스팅된 apple-app-site-association (AASA) JSON 파일을 요구합니다. 운영체제는 이 파일을 쿼리하여 어떤 URL 경로가 기본 Safari 브라우징 세션이 아닌 네이티브 애플리케이션 실행을 트리거해야 하는지 식별합니다.
AASA 파일은 https://<domain>/.well-known/apple-app-site-association 또는 https://<domain>/apple-app-site-association에 위치해야 합니다. 사전 감사는 HTTP 응답 헤더와 JSON 본문 유효성을 모두 확인해야 합니다:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
초기 명령은 리디렉션(HTTP 301 또는 302 리디렉션은 iOS 연결 검증 실패를 유발함) 없이 HTTP 상태 코드 200 OK를 반환해야 합니다. 서버는 Content-Type: application/json 헤더를 사용하여 유효한 HTTPS 연결을 통해 페이로드를 제공해야 합니다.
JSON 페이로드는 배열을 잘못 감싸지 않으면서 최신 Apple 스키마 사양을 엄격히 준수해야 합니다:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "프로모션 캠페인 경로와 일치"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "도움말 문서에 대한 웹 라우팅 유지"
          }
        ]
      }
    ]
  }
}
개발자 모드 권한을 통한 Apple CDN 캐싱 지연 우회
iOS 14 이상에서 Apple의 CDN은 AASA 파일을 가져와 캐시합니다. Apple은 고정된 48시간 전파 보장을 게시하지 않으며, 직접적인 CDN 무효화 제어 기능도 없습니다. 기기는 주기적으로 업데이트를 확인하며, Apple의 기술 지침에 따르면 설치된 기기는 약 일주일에 한 번 확인하고, 애플리케이션을 재설치하면 업데이트된 연결 기록을 검색하도록 트리거될 수 있습니다.
개발 전용 테스트의 경우, 팀은 Associated Domains 권한에 ?mode=developer를 추가하고, 기기 설정에서 개발자 모드 및 Associated Domains 개발을 활성화한 후 개발 프로비저닝 프로필로 서명된 빌드를 실행할 수 있습니다:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
이 대체 모드는 개발 서명을 필요로 하므로 TestFlight 또는 프로덕션 검증 경로가 아닌 개발 진단 도구로 사용됩니다.
macOS 명령줄 도구를 사용하여 바이너리 권한 감사
TestFlight 또는 App Store Connect에 아카이브를 업로드하기 전에 바이너리 컴파일 중에 Xcode가 의도한 Associated Domains 권한을 올바르게 포함했는지 확인하십시오:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
XML 출력을 검사하여 com.apple.developer.associated-domains 키가 존재하고, 서식 오류나 후행 공백이 없으며, 예상되는 프로덕션 호스트 문자열이 포함되어 있는지 확인하십시오.
Apple CDN 쿼리를 통한 AASA CDN 전파 검증
빌드를 공개 프로덕션으로 승격하기 전에 Apple의 퍼블릭 에지 캐시를 쿼리하여 CDN이 서버 측 AASA 기록을 스크랩하고 검증했는지 확인하십시오:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
일치하는 CDN 응답은 유용한 진단 신호이지만, 기기별 Universal Link 동작에 대한 보장으로 간주되어서는 안 됩니다. 릴리스 준비 상태를 진단할 때 기기 측 연결 상태를 확인하십시오.
CLI를 통한 Android App Links 및 도메인 연결 검증 방법
프로덕션 릴리스 키 저장소 지문을 포함한 assetlinks.json 구조화
Android App Links는 https://<domain>/.well-known/assetlinks.json에 호스팅된 Digital Asset Links 선언 파일을 요구합니다. 이 선언은 Android 운영체제에 지정된 모바일 패키지가 특정 웹 링크를 열 수 있는 권한을 확인했음을 알립니다.
assetlinks.json 파일에는 타겟 바이너리에 서명하는 데 사용된 키 저장소의 정확한 SHA-256 인증서 지문이 포함되어야 합니다:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
기존 릴리스 키 저장소에서 프로덕션 지문을 추출하려면 Java keytool 유틸리티를 실행하십시오:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
Google Play 앱 서명을 통해 배포하는 경우 assetlinks.json에 선언된 지문이 로컬 업로드 키가 아닌 Google Play Console에 나열된 앱 서명 키 인증서와 일치하는지 확인하십시오.
Intent Filter 구성: 검증된 HTTPS App Links를 커스텀 스킴과 분리
App Links에 대한 인텐트 필터 추가에 관한 Android 개발자 가이드에 따라 매니페스트 파일은 검증된 App Link 필터를 커스텀 스킴 폴백과 분리해야 합니다. autoVerify="true" 필터 블록 내에 커스텀 스킴 선언을 혼합하면 Android 버전 전반에 걸쳐 호스트 검증이 중단될 위험이 있습니다.
<!-- AndroidManifest.xml: 검증된 App Link 인텐트 필터 -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- 커스텀 폴백 스킴을 위한 별도의 인텐트 필터 -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Android Debug Bridge(ADB)를 통한 자동 도메인 검증 진단 실행
릴리스 후보 빌드를 로컬에 설치한 후, Android Debug Bridge(ADB)를 통해 수동 도메인 검증을 트리거하여 도메인 승인을 확인하십시오:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
검증기가 네트워크 요청을 완료할 충분한 시간을 준 다음, 검증 하위 시스템 상태를 쿼리하여 도메인 승인을 확인하십시오:
adb shell pm get-app-links com.example.app
터미널 출력은 검증된 상태를 나타내야 합니다:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    도메인 검증 상태:
      app.example.com: verified
Android 12 이상에서 업데이트된 도메인 검증 상태 처리
Android 12 이상에서는 선언된 호스트가 독립적으로 평가됩니다. 하나의 도메인이 성공적으로 검증되면, 다른 선언된 호스트가 검증에 실패하더라도 애플리케이션은 해당 검증된 호스트에서 오는 링크의 기본 핸들러 역할을 할 수 있습니다. 반면, Android 11 이하에서는 도메인 검증이 전부 아니면 전무(all-or-nothing) 방식입니다. 즉, 단일 선언된 호스트라도 검증에 실패하면 해당 필터 블록의 모든 호스트에 대해 자동 링크 검증이 실패할 수 있습니다. App Links 문제 해결에 관한 Android 개발자 가이드를 참조하여 서명 불일치, 리디렉션 루프 또는 네트워크 연결 장애를 식별하는 데 도움이 됩니다.
파라미터 전달 및 장면 복원을 위한 엔드투엔드 테스트 프로토콜
웜 딥링크 웨이크업과 지연된 파라미터 복원의 결정적 차이
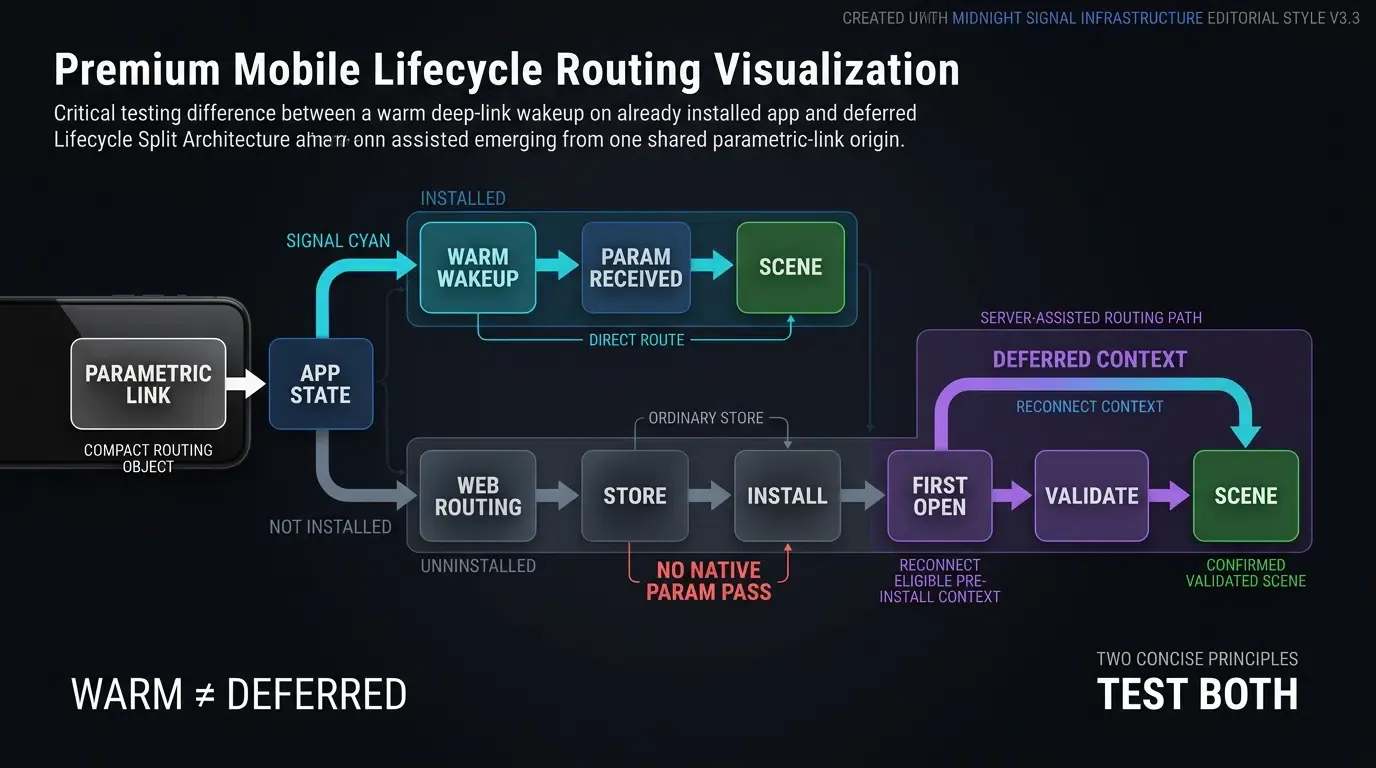
사전 비행 검증은 두 가지 주요 딥링크 수명 주기 상태를 구분해야 합니다:
- 직접 웨이크업 (웜 런칭): 애플리케이션이 테스트 기기에 이미 설치되어 있습니다. Universal Link 또는 App Link를 탭하면 앱 프로세스가 즉시 부팅되거나 재개되며, 네이티브 인텐트나 사용자 활동 델리게이트를 통해 쿼리 파라미터가 전달됩니다.
- 지연된 파라미터 복원 (첫 설치 후 콜드 런칭): 애플리케이션이 테스트 기기에 설치되어 있지 않습니다. 링크를 탭하면 웹 라우팅 랜딩 페이지가 열리고, 컨텍스트를 보존하며, 사용자를 스토어로 리디렉션한 후 애플리케이션의 첫 실행 시 동적 파라미터를 복원합니다.
메인 스레드를 차단하지 않는 조기 SDK 초기화 검증
어트리뷰션 및 딥링크 SDK는 들어오는 인텐트 훅을 등록하기 위해 애플리케이션 수명 주기 초기에 초기화되어야 합니다. Android 아키텍처에서는 다중 프로세스 재초기화를 방지하면서 Application.onCreate() 콜백 내에서 초기화가 수행되어야 합니다. iOS 환경에서는 구성이 application(_:didFinishLaunchingWithOptions:) 내에 속합니다.
초기 등록 훅은 애플리케이션 시작 시 실행되지만, ANR(Application Not Responding) 경고를 방지하기 위해 무거운 계산과 차단 네트워크 I/O는 Android의 메인 UI 스레드에서 벗어나 있어야 합니다.
다음 기술적 구현은 네이티브 Android(Kotlin) 및 iOS(Swift) 아키텍처 전반의 구조화된 사전 비행 검증 로직을 보여줍니다. 개발자는 프레임워크별 수명 주기 사양에 대해 SDK 통합 문서를 검토할 수 있습니다.
// Android: MainActivity.kt - 사전 비행 인텐트 로깅 및 라우팅 진단
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // 들어오는 콜드 스타트 인텐트 감사
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // 웜 리줌 인텐트 감사
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "해결된 딥링크 파라미터 없음.")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "사전 비행 경로 검증됨 - 채널: $channel, 페이로드: $customData")

                // 1단계: 입력 삭제, 유형 제약 조건 및 경로 유효성 검사
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // 2단계: 앱의 인증된 세션을 사용하여 백엔드 서비스에 권한 위임
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("경로가 승인되지 않았거나 만료되었거나 사용할 수 없습니다.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("잘못되었거나 검증되지 않은 경로 페이로드.")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // 엄격한 허용 목록에 대해 장면 유효성 검사
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // 대상 식별자에 대한 길이 및 문자 허용 목록 제약 조건 적용
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "JSON 페이로드 유효성 검사 실패", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        // 인증된 세션은 앱 세션 상태에 의해 제공됨; URL은 경로 컨텍스트를 제공함
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "검증된 장면으로 이동 중: ${route.scene}, ID: ${route.targetId}")
        // 대상 장면으로 내부 내비게이션 라우터 실행
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "안전한 로비 폴백 실행 중: $reason")
        // 기본 메인 로비로 안전하게 이동
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] 작업: $action, 데이터 URI: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - 사전 비행 Universal Link 감사 및 로깅
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        // 메인 스레드를 차단하지 않고 OpoInstall SDK 조기 초기화
        OpoInstallSDK.initWith(self)
        return true
    }

    // 들어오는 Universal Links 처리
    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] 들어오는 Universal Link URL: %@", webpageURL.absoluteString)
        }

        // OpoInstall SDK로 구문 분석 위임
        OpoInstallSDK.continue(userActivity)
        return true
    }

    // 웨이크업 콜백 처리
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] 복원된 동적 파라미터 없음.")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] Universal Link 검증됨 - 채널: %@, 페이로드: %@", channel, payload)

        // 1단계: 입력 삭제, 길이 확인 및 허용 목록 유효성 검사
        if let validatedRoute = validateRoutePayload(payload) {
            // 2단계: 앱의 인증된 세션을 사용하여 백엔드 서비스에 권한 위임
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "경로가 승인되지 않았거나 만료되었거나 사용할 수 없습니다.")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "페이로드 유효성 검사 실패 또는 대상 만료")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                // 엄격한 허용 목록에 대해 장면 유효성 검사
                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                // 대상 식별자에 대한 길이 및 문자 집합 제약 조건 적용
                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] JSON 경로 페이로드 역직렬화 실패: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        // 인증된 세션은 앱 세션 상태에 의해 제공됨; URL은 경로 컨텍스트를 제공함
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] 검증된 장면으로 이동 중: %@, ID: %@", route.scene, route.targetId)
        // 대상 장면으로 내부 내비게이션 라우터 실행
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] 안전한 로비 폴백으로 이동 중: %@", reason)
        // 기본 메인 로비로 안전하게 이동
    }
}
잘못되었거나 만료된 경로 파라미터에 대한 입력 삭제 및 폴백 유효성 검사
URL 쿼리 문자열과 딥링크 페이로드는 외부 웹 환경에서 생성되므로 애플리케이션은 들어오는 페이로드를 신뢰할 수 없는 입력으로 취급해야 합니다. 검증 제품군은 다음 사항을 확인해야 합니다:
- 누락되거나 null인 쿼리 문자열이 초기화 중에 null 포인터 예외나 앱 충돌을 일으키지 않는지 확인.
- 경로 파라미터가 엄격한 데이터 유형 구문 분석, 문자 허용 목록 필터 및 길이 제한을 적용하는지 확인.
- 서버 승인이 장면 실행 전에 대상 리소스 상태 및 세션 자격을 확인하고, 만료되었거나 승인되지 않은 경우 안전한 폴백을 트리거하는지 확인.
깨끗한 실제 기기 전반에 걸쳐 사전 배포 상태 점검 자동화
에뮬레이터 테스트를 실제 기기 검증으로 보완해야 하는 이유
소프트웨어 에뮬레이터에서만 딥링크 및 파라미터 복원을 테스트하면 상당한 오탐지 위험이 발생합니다. 에뮬레이터는 기본 호스트 운영체제 클립보드를 공유하고, 통신사별 네트워크 스로틀링이 부족하며, SDK 백그라운드 작업을 지연시킬 수 있는 공급업체별 배터리 최적화 서비스를 에뮬레이트하지 못합니다.
사전 비행 검증은 다양한 OEM 환경에 걸쳐 여러 운영체제 버전을 포괄하는 물리적 하드웨어에서 실행되어야 합니다.
단계별 다운로드 흐름 테스트: 내부 검증을 위해 파라미터화된 QR 코드 활용
지연된 딥링크를 검증하기 위해 릴리스 팀은 로컬 메커니즘과 스토어 배포 경로를 모두 테스트하는 2단계 검증 프레임워크를 배포합니다:
- 로컬 설치 시뮬레이션: 서명된 개발용 또는 애드혹(Ad-hoc) 빌드를 깨끗한 물리적 기기에 직접 사이드로드하여 SDK 콜백, 문서화된 지연 매칭 전제 조건, 스토어 오버헤드 없이 파라미터 복원을 검증합니다.
- 스토어 배포 검증: 릴리스 후보 빌드를 공식 사전 배포 트랙(iOS용 TestFlight, Android용 Google Play 내부 또는 비공개 테스트)에 배포합니다. 테스트 QR 코드(
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99)를 스캔하고 스토어 다운로드 경로를 따라간 뒤, 설치된 앱이 첫 실행 시 파라미터를 정확하게 검색하는지 확인합니다.
콜드 앱 실행, 프로세스 재시작 및 백그라운드 재개 상태 시뮬레이션
완벽한 검증은 다양한 프로세스 조건에서 상태 복원을 검증해야 합니다:
- 콜드 부팅: 프로세스가 기기 메모리에서 완전히 종료된 상태에서 Universal Link를 통해 앱을 실행.
- 웜 리줌: 프로세스가 백그라운드에서 일시 중단된 상태에서 링크를 통해 앱을 실행하고,
onNewIntent또는continueUserActivity가 이벤트를 캡처하는지 확인. - 메모리 압력 제거: 앱을 일시 중단하고, 개발자 옵션을 통해 시스템 메모리 압력을 시뮬레이션하여 백그라운드 프로세스를 종료한 뒤, 앱 재실행 시 딥링크된 상태가 예측 가능하게 복원되는지 확인.
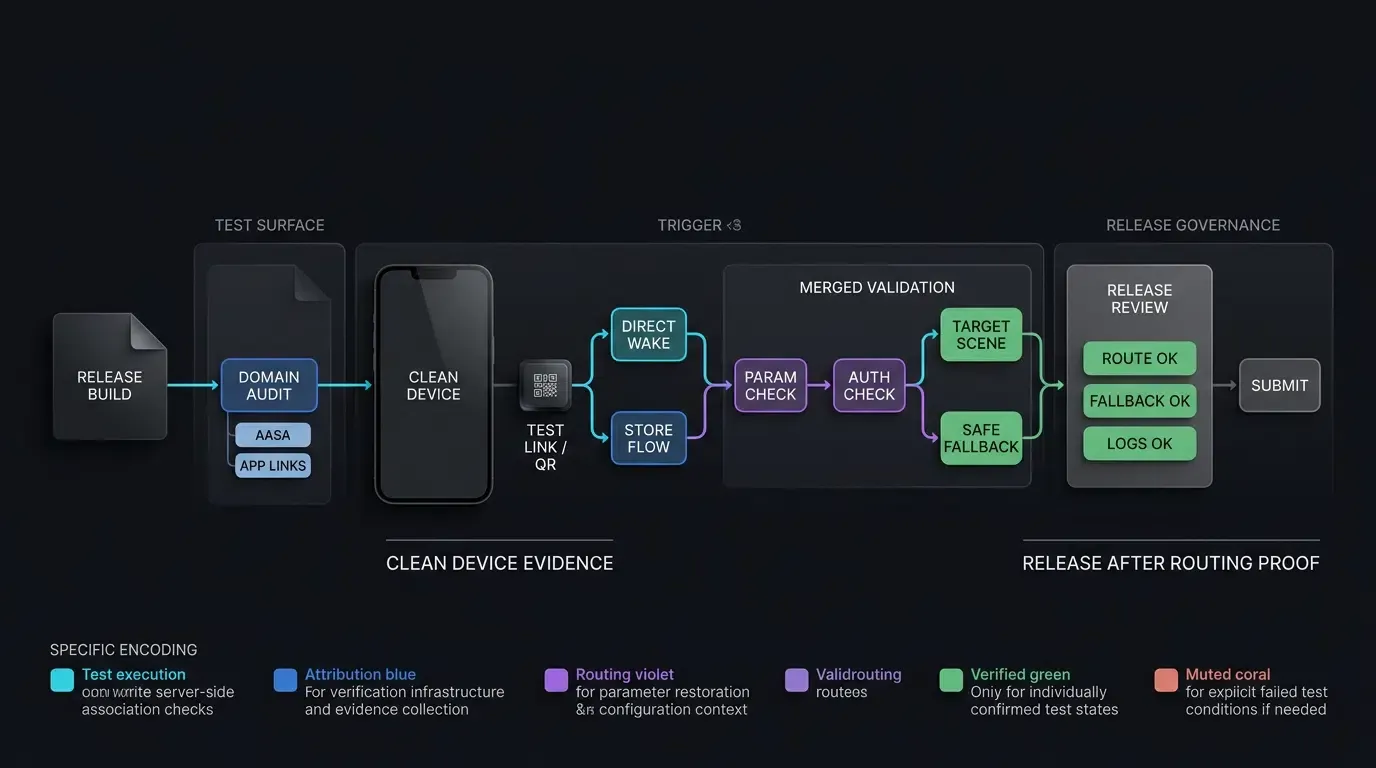
[사전 배포 빌드 구성됨]
              │
              ▼
[플랫폼 연결 감사]
   ┌──────────┴──────────┐
   ▼                     ▼
[iOS AASA 확인]   [Android DAL 확인]
   │                     │
   ▼                     ▼
[Apple CDN 쿼리]  [ADB 앱 링크 확인]
   │                     │
   └──────────┬──────────┘
              ▼
[깨끗한 기기 샌드박스 설치]
              │
              ▼
[파라미터 링크 및 QR 코드 스캔]
              │
              ▼
[SDK 파라미터 검색 및 유효성 검사]
   ┌──────────┴──────────┐
   ▼                     ▼
[대상 장면 로드됨] [안전한 폴백 트리거됨]
              │
              ▼
[프로덕션 릴리스 승인됨]
출시 전 기술 검증 및 실패 완화 매트릭스
종합적인 사전 비행 기술 감사 체크리스트
다음 매트릭스는 기본 인프라 검증 체크포인트, 관련 명령줄 진단 및 전술적 해결 프로토콜을 요약합니다:
| 체크포인트 카테고리 | 검증 테스트 | 진단 명령 또는 도구 | 예상 결과 | 실패 완화 |
|---|---|---|---|---|
| iOS Universal Links | AASA JSON 유효성 및 HTTPS 응답 | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, 유효한 JSON, application/json 헤더 |
올바른 서버 MIME 유형 및 리디렉션 제거 |
| Apple CDN 전파 | 에지 CDN 캐시 수집 | curl https://app-site-association.cdn-apple.com/a/v1/domain |
로컬 프로필과 일치하는 유효한 캐시된 JSON | CDN/기기 연결 상태 재확인, 필요한 경우 테스트 앱 재설치 또는 개발 진단을 위해 자격 있는 개발자 모드 사용 |
| Android App Links | 호스트 자동 검증 확인 | adb shell pm get-app-links com.package.name |
도메인 검증 상태: verified |
1024 이상의 숫자 상태를 오류로 취급; assetlinks.json의 지문 확인 |
| 파라미터 검색 | 지연된 딥링크 복원 | Openinstall 온라인 테스트 QR 스캔 | 초기 콜드 런칭 시 파라미터 전달 | 조기 비차단 SDK 초기화 및 필요한 플랫폼 권한 확인 |
| 엔진 내비게이션 | 장면 복원 및 승인 | 딥링크 인텐트 삽입 | 메인 메뉴 이탈 없이 대상 장면 렌더링 | 서버 승인 게이트 및 로비 폴백 구현 |
자주 묻는 질문(FAQ)
개발자가 IPA를 App Store에 업로드하기 전에 Universal Links를 어떻게 테스트할 수 있나요?
Android App Links가 디버그 빌드에서는 통과되는데 왜 릴리스 빌드에서는 실패하나요?
개발자가 지연된 딥링크가 실제 스토어 다운로드 전반에 걸쳐 파라미터를 유지하는지 어떻게 확인할 수 있나요?
요약 및 의사 결정 프레임워크
성공적인 모바일 앱 출시는 구조화된 사전 비행 기술 실행에 달려 있습니다. 도메인 검증 설정이나 파라미터 복원 워크플로우를 간과하면 마케팅 캠페인이 중단되고 초기 사용자 온보딩 품질이 저하될 위험이 있습니다.
명령줄 진단을 체계적으로 실행하고, Apple CDN 전파를 감사하며, 물리적 하드웨어에서 지연된 파라미터 흐름을 검증함으로써 엔지니어링 팀은 출시 당일의 사각지대를 줄일 수 있습니다. 개발자가 테스트한 도구를 통합하면 공개 배포 전에 딥링크 및 어트리뷰션 파이프라인이 예측 가능하게 동작하는지 확인하는 데 도움이 됩니다.
출시 전 딥링크 워크플로우를 구성하고 검증하는 방법을 알아보려면 SDK 통합 문서를 검토하고, Openinstall SDK 다운로드 센터를 살펴보고, GitHub에서 오픈 소스 예제를 검사하거나 Openinstall 개발자 콘솔에서 테스트 애플리케이션을 구성하십시오.
관련 자료
-
개념: 앱 출시 체크리스트, 사전 비행(Pre-Flight) 검증, 장면 복원, Apple CDN 무효화, Digital Asset Links
-
기술: Universal Links, Android App Links, 지연된 딥링크, Associated Domains
-
표준: IETF RFC 3986 URI(Uniform Resource Identifier), Apple Associated Domains 권한 사양, Android Digital Asset Links 프로토콜, OWASP 모바일 애플리케이션 보안 테스트 가이드(MASTG)
-
API: Openinstall SDK 초기화 API, Android 인텐트 필터 검증 API, iOS NSUserActivity 라우팅 인터페이스
-
공식 문서 및 참조:
Share this article



