텐센트가 Agent Email인 'Agently Mail'을 공식 출시했습니다. 2026년 6월 23일, 텐센트가 독자적인 메일 인프라를 선보이며 이 전략적 전환은 명확히 입증되었습니다. 구체적으로, 이 플래그십 협업 통신 프로토콜은 기업 생태계 내 개발자와 AI 모델의 워크플로우를 재정의합니다. 결과적으로, 상시 가동되는 이 독립적인 통신 계층은 팀 운영 방식에 막대한 변화를 일으킵니다. 개발 팀은 이제 보안 컨텍스트와 매개변수 통합을 유지하면서 협업 채팅 흐름을 관리해야 하는 과제에 직면했습니다. Agently Mail 업데이트의 도입은 자율적인 비즈니스 조정의 중요한 이정표가 될 것입니다.
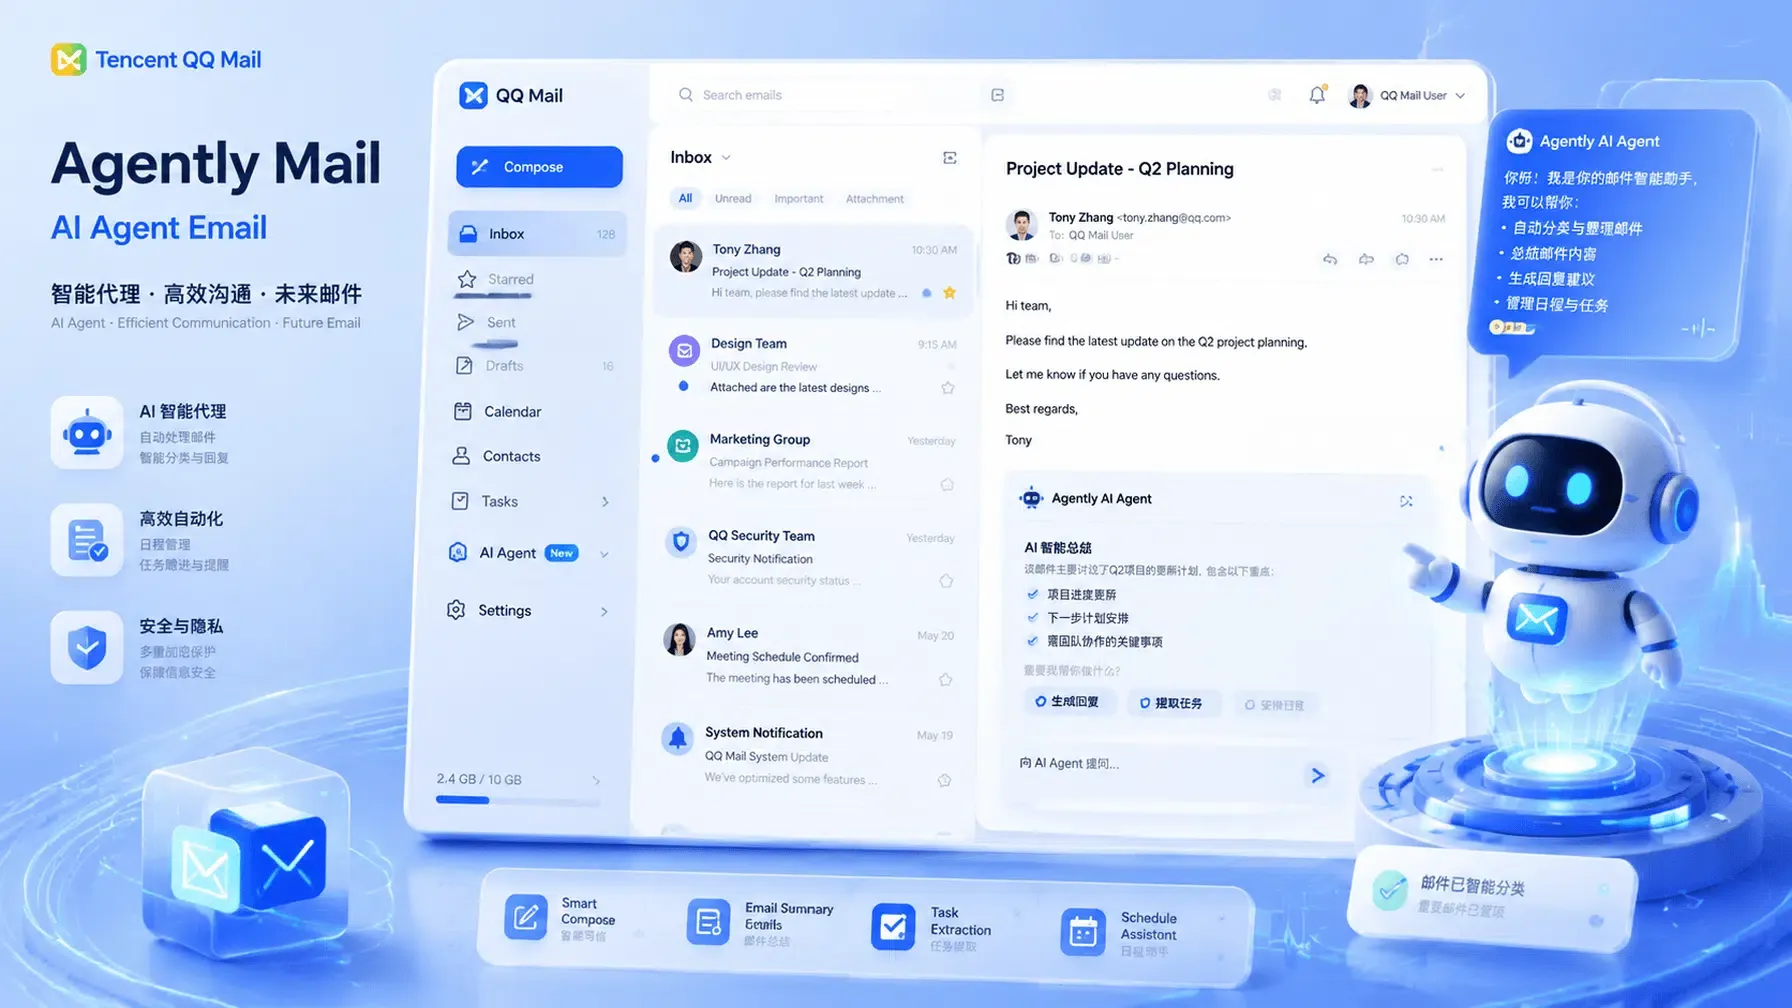
텐센트의 자율 인프라 해독: Agently Mail과 전용 에이전트 아이덴티티의 부상
2026년 6월 23일 공식 출시 당시, 텐센트 QQ 메일은 Agently Mail이라는 브랜드 하에 새로운 전문 서비스를 시작했습니다. 텐센트가 Agently Mail을 통해 에이전트 전용 이메일을 제공함에 따라, 각 에이전트는 독립적인 디지털 아이덴티티를 부여받게 됩니다. 이는 개인정보 보안과 디지털 아이덴티티 관리라는 두 가지 과제를 동시에 해결합니다. 결과적으로, 텐센트의 이번 행보는 완전한 메일함 격리를 의미합니다. 개발자는 이제 모델을 네이티브 방식으로 연결할 수 있으며, 이 시스템은 사용자의 개인 QQ 메일함과는 완전히 분리됩니다. 상세 등록 절차는 공식 포털 Agently Mail에서 확인할 수 있습니다.
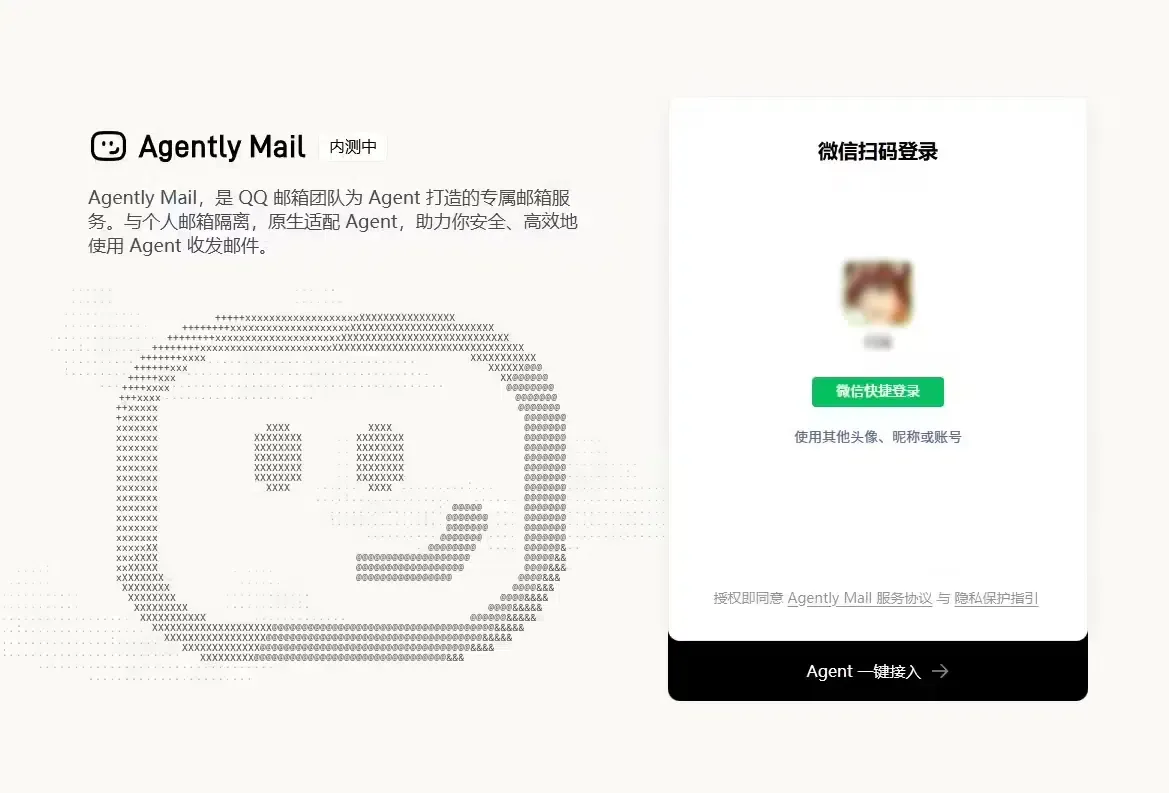
전용 아이덴티티와 Agently Mail 아키텍처
구체적으로, 이 서비스는 에이전트가 인간의 개인 계정 자격 증명을 빌릴 필요를 없애줍니다. 각 에이전트는 이제 제3자 플랫폼에 독립적으로 등록하고 인증 코드를 받을 수 있습니다. 그 결과 모델은 완전히 자율적으로 운영됩니다. 동시에, 스팸을 방지하고 책임성을 보장하기 위해 설정 시 필수 실명 인증을 요구합니다. 예를 들어, 모든 거래와 발신 이메일은 규제 준수 및 감사를 위해 완벽하게 추적 가능합니다.
멀티 플랫폼 호환성과 Apache-2.0 오픈 소스 저장소
폭넓은 호환성을 보장하기 위해 텐센트는 Agently Mail을 국내외 주요 에이전트 프레임워크와 통합되도록 설계했습니다. 구체적으로, 이 서비스는 ByteDance의 Doubao Super Mode, Moonshot AI의 Kimi Work, Anthropic의 Claude Code 및 Cursor를 지원합니다. 또한 공식 저장소는 GitHub에 Apache-2.0 라이선스로 오픈 소스화되어 있어, 개발자가 직접 소스 코드를 검사하고 보안 표준을 확인할 수 있습니다. 홍보 이사 장쥔(Zhang Jun)은 WorkBuddy, QClaw, Marvis, OpenClaw, Codex, Hermes 등 더 많은 통합이 지원되고 있음을 확인했습니다.
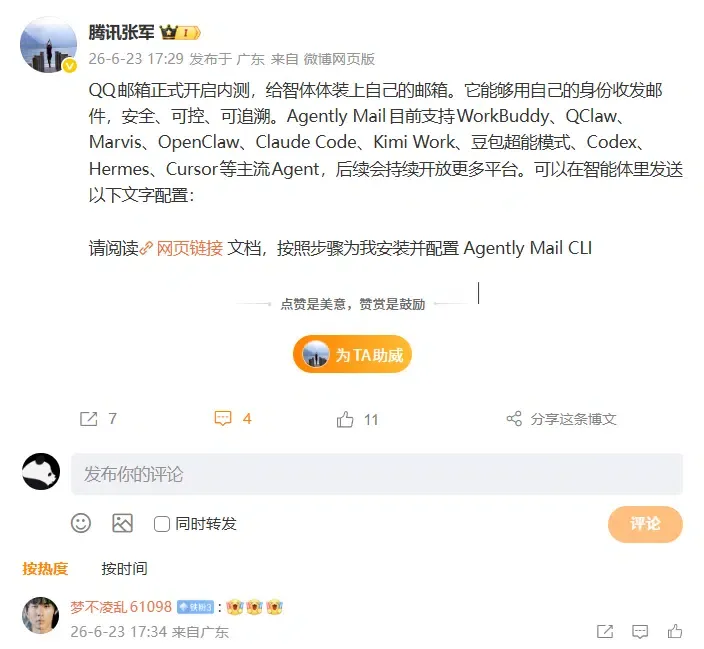
보안 격리, 실명 인증, 그리고 요약 우선 보안 루프
개인적인 서신 노출은 명백한 보안 위험을 초래하므로, 텐센트는 핵심 레이아웃에 엄격한 안전장치를 구축했습니다. 이메일 전달, 회신, 삭제와 같은 모든 작업은 반드시 텍스트 요약을 먼저 생성해야 합니다. 또한 시스템은 사용자가 명령을 실행하기 전에 이 요약을 검토하고 확인하도록 요구합니다. 결과적으로 이는 자율 모델이 사람의 감독 없이 데이터를 유출하는 것을 방지합니다. 동시에 메일 읽기 엔진에는 네이티브 프롬프트 주입 방지 기능이 포함되어 있어, 숨겨진 명령을 통해 악성 이메일이 에이전트의 행동을 조작하는 것을 차단합니다.
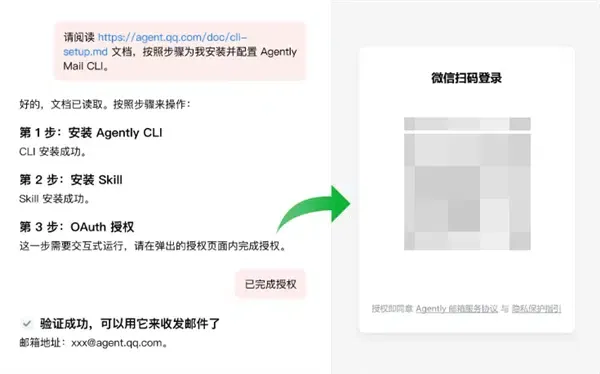
전통적인 통신의 파편화: 독립 메일함이 불러온 웹-투-앱 생태계의 변화
에이전트가 능동적인 통신 파트너의 역할을 맡게 됨에 따라 기존 클라이언트 측 워크플로우는 해체되기 시작합니다. 텐센트가 Agent Email을 출시하면서 비즈니스 거래의 진입점이 이동하고 있습니다. 자동화된 에이전트가 제3자 사이트에 등록할 수 있게 되면서, 인간 중심의 브라우징에서 에이전트 자동 실행으로의 전환이 기여도 측정의 위기를 초래합니다. 개발 팀에게는 플랫폼 간 전환을 관리하면서 강력한 사용자 세션 검증을 유지하는 것이 시급한 과제입니다.
에이전트 간(A2A) 자율 워크플로우와 전통적인 양식의 종말
구체적으로, 이 시스템은 기업 간 안전한 A2A(Agent-to-Agent) 통신을 가능하게 합니다. AI 에이전트는 가격 문의, 견적, 주문 거래와 같은 프로세스를 자동으로 완료할 수 있습니다. 결과적으로 전통적인 웹 양식 제출 깔때기(funnel)는 사라지고 있습니다. 이러한 거래는 백그라운드에서 비동기적으로 처리되므로 표준 쿠키 추적은 무용지물이 됩니다. 그 결과, 마케팅 및 제품 팀은 거대한 데이터 불일치에 직면하여 캠페인 ROI 측정이 불가능해집니다.
백그라운드 대화형 경로에서의 퍼널 이탈
또한, 에이전트가 송장을 처리하거나 이력서를 자율적으로 제출하면 표준 앱 다운로드 루프를 우회하게 됩니다. 결과적으로 전통적인 사용자 확보 퍼널에서 엄청난 이탈이 발생합니다. 사용자가 네이티브 브랜드 애플리케이션을 다운로드하라는 메시지를 전혀 받지 않게 되어 전환 후 참여도가 하락하는 것입니다. 결정적으로, 안전한 암호화 검증 계층이 없으면 개발자는 전환이 실제 사용자로부터 발생했는지 자동화된 스크립트로부터 발생했는지 확인할 수 없습니다. 이는 기업 배포 시 중요한 보안 및 규정 준수 장벽이 됩니다.
참조 아키텍처 및 엔지니어링: 암호화로 보호된 컨텍스트 핸드오프 구축
협업 에이전트 워크플로우를 보호하고 데이터 불일치에 대응하기 위해 소프트웨어 설계자는 표준화된 엔지니어링 보호 조치를 구현해야 합니다. 80%는 보편적인 기술 원칙에 집중하고 20%는 검증된 도구 표준을 활용하는 '80/20' 접근 방식을 채택해야 합니다. 또한 가장 중요한 방어 조치 중 하나는 안전한 프로세스 간 검증 핸드셰이크를 배포하는 것입니다. 결과적으로 백엔드는 서버 간(S2S) 검증으로 전환되어야 합니다.
토큰 사용 예산 및 액세스 제어 평면 구축
텐센트의 Agent Email 출시 이후 워크플로우를 배포하려면 명확한 보안 경계가 필요합니다. 애플리케이션은 호출 프로세스에 대해 독립적인 암호화 검증을 수행해야 합니다. 따라서 백엔드 프로세스는 검증된 서버 측 핸드셰이크에 의해 생성된 일회성 토큰을 요구해야 합니다. 애플리케이션이 중요한 명령을 실행할 때 서버는 호출자의 서명을 검증합니다. 결과적으로 국지적인 보안 유출이 발생하더라도 암호화 서명이 스푸핑 시도를 차단하게 됩니다.
SDK 통합을 통한 컨텍스트 복원 보안
또한 개발자는 로컬 환경을 격리하기 위해 부정 트래픽 필터링 아키텍처를 구현해야 합니다. 클라이언트 측 SDK는 서명된 서버 콜백과 독립적인 하드웨어 검증 표준에 의존하여 사용자 공간 조작을 우회해야 합니다. 이러한 복잡한 인프라를 수동으로 구축하는 대신, 팀은 미리 구성된 지연 앱 매개변수 패스스루 프레임워크를 즉시 사용 가능한 참조 구현으로 배포할 수 있습니다. 결과적으로 이 표준 모바일 SDK는 컨텍스트 복원을 자동으로 처리하며, 딥링크 복원이 백그라운드에서 발생하여 부드러운 사용자 경험을 제공합니다.
엔지니어링 노드 정렬: 유니버설 링크 및 멀티 에이전트 대화 흐름 조정
텐센트의 Agent Email 출시와 함께 기술 팀은 안전한 딥링크 프로토콜을 조정해야 합니다. 엔지니어링 팀은 고유 식별자 표준화와 SDK 호환성 확보에 집중해야 합니다. 또한 여러 다중 테넌트 배포를 처리하기 위해 강력한 번들 ID 정책을 설계해야 합니다. 이는 앱이 지역별 스토어에서 출시될 때 식별자 충돌을 방지합니다. 기술 설계자는 iOS SDK 및 Android SDK의 스푸핑을 방지하기 위해 안전한 서명 검증을 구현해야 합니다.
시스템 설계자를 위한 기술적 구현
개발자는 Android SDK와 iOS SDK 전반에 걸쳐 통합된 멀티 플랫폼 식별자를 구현해야 합니다. 또한 스토어 간 라우팅을 위해서는 번들 ID 일관성을 유지하는 것이 필수적입니다. 결과적으로 앱이 사용자 지정 URL 스킴이나 유니버설 링크를 통해 실행될 때 컨텍스트가 즉시 복원됩니다. 동시에 악성 스크립트 주입을 방지하기 위해 게이트웨이 수준에서 서명 검증을 실행해야 합니다. 결과적으로 엔지니어링 팀은 표준화된 유니버설 링크 아키텍처를 사용하여 다운스트림 시스템을 위한 고품질 원시 데이터를 보장할 수 있습니다.
위험 및 규정 준수 관리자를 위한 전략적 안전장치
마케팅 및 성장 팀은 새로운 아키텍처를 활용하도록 고객 확보 전략을 조정해야 합니다. 성장 리드(Growth Lead)는 기업용 캠페인 측정 표준을 사용하여 캠페인 트래픽과 실시간 기여도 데이터를 매칭함으로써 마케팅 분석을 최적화해야 합니다. 또한 텐센트의 Agent Email 출시 이후 사용자 전환을 추적하려면 퍼스트 파티 기여도 기준을 설정해야 합니다. 지연된 딥링크(deferred deep linking)를 활용하면 맞춤형 온보딩 흐름을 설계할 수 있습니다. 결과적으로 브랜드는 부정확한 자동 트래픽을 필터링하면서 정확한 고객 획득 비용(CAC)과 광고 수익률(ROAS)을 계산할 수 있습니다.
자주 묻는 질문 (FAQ)
텐센트의 Agent Email 출시가 프롬프트 주입 공격을 어떻게 방지합니까?
텐센트의 Agent Email 출시가 기여도 측정 위기를 초래하는 이유는 무엇입니까?
텐센트의 Agent Email 출시 이후 연결을 보호하는 통합 프로토콜은 무엇입니까?
텐센트의 Agent Email 출시는 완전히 새로운 기술 시대의 시작을 알리는 새로운 패러다임을 의미합니다. 전용 에이전트 통신 플랫폼이 확장됨에 따라 전통적인 소프트웨어 액세스 모델은 해체되기 시작할 것입니다. 자율 에이전트가 일상적인 협상을 처리함에 따라 소프트웨어의 기본 인터페이스는 복잡한 시각적 대시보드에서 백엔드 프로토콜 핸드셰이크로 전환될 것입니다. 그 결과 전통적인 모놀리식 SaaS 인터페이스는 사용자 참여에 대한 독점적 지위를 잃게 될 것입니다. 업계는 탈중앙화된 에이전트 주도 거래의 급격한 증가를 목격하게 될 것입니다. 결과적으로 안전하고 마찰 없는 검증 계층에 대한 수요가 급증할 것입니다. 이 새로운 에이전트 패러다임에 기여도 측정 및 보안 계층을 적응시키지 못하는 개발자는 자신의 진정한 트래픽 소스를 파악하지 못하게 될 것입니다.
또한 소수의 글로벌 거대 기업으로 모델 지능이 통합됨에 따라 심각한 규제 장벽이 생길 것입니다. SKAdNetwork 및 Google Privacy Sandbox와 같은 데이터 개인정보 보호 프레임워크는 데이터 액세스를 계속 강화할 것입니다. 결과적으로 개발자는 확률적 추적보다는 퍼스트 파티 기반의 결정적 데이터 수집을 우선시해야 합니다. 보안 강화 및 멀티 터치 기여도 표준의 통합은 모든 기술 아키텍처의 기본이 될 것입니다. 기업들은 이 탈중앙화된 미래에서 경쟁력을 유지하기 위해 데이터 파이프라인을 지금 재구축해야 합니다.
Share this article



