IAP란 무엇이며 게임 수익에 어떤 영향을 미치나요? 인앱 결제(IAP)는 플레이어가 가상 재화를 구매할 수 있도록 지원하는 디지털 커머스 시스템으로, 서버 측 영수증 검증 및 어트리뷰션 추적과 연동될 때 고수익 모바일 게임 매출을 직접적으로 견인합니다.
인앱 결제(IAP)는 모바일 게임 플레이어가 애플리케이션 내에서 직접 디지털 콘텐츠, 가상 화폐, 영구 해제 상품 및 정기 구독을 구매할 수 있게 해주는 플랫폼 통합 결제 프레임워크입니다. 서버 권한 기반의 영수증 검증을 구현하고 검증된 거래를 이용 가능한 유입 어트리뷰션 컨텍스트와 연결함으로써, 게임 스튜디오는 결제 사기로부터 가상 경제를 보호하는 동시에 어트리뷰션이 해결될 수 있는 채널별 구매자 및 매출 분석을 수행할 수 있습니다.
| 용어 | 정의 | 관련 엔티티 | 검색 의도 역할 |
|---|---|---|---|
| IAP | 앱 내에서 가상 재화, 화폐 또는 콘텐츠를 직접 디지털 판매하는 행위. | 소액 결제(마이크로소랜잭션) | 기술적 / 정보성 |
| 영수증 검증 | 결제 사기를 방지하기 위한 스토어 서명 구매 토큰의 서버 측 검증. | StoreKit 2 / Google Play API | 보안 / 운영 |
| 전환 추적 | 특정 마케팅 소스에 대한 수익 이벤트의 프로그래매틱 어트리뷰션. | ROAS 최적화 | 상업적 / 기술적 |
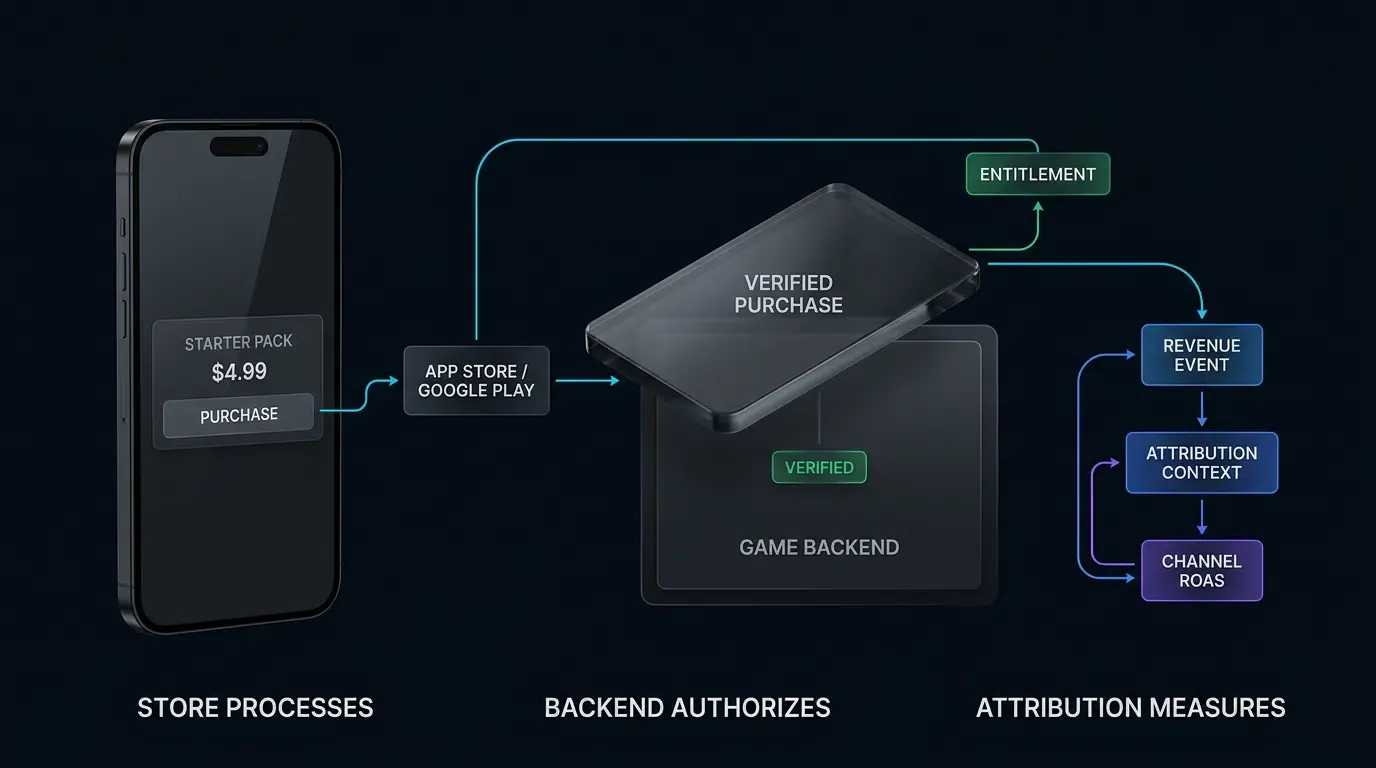
모바일 게임 수익화에서 인앱 결제의 핵심 아키텍처
IAP의 상업적 메커니즘: 무료 게임(Free-to-Play) 타이틀에서 고수익 LTV 창출
모바일 무료 게임에서 인앱 결제(IAP)는 고마진 상업 수익의 주요 동력입니다. 노출당 센트 미만의 점진적 수익을 창출하는 광고 수익화와 달리, IAP는 소비자의 직접적인 지불 의사를 포착합니다. 소액 결제를 통해 플레이어는 네이티브 플랫폼 결제 흐름을 거쳐 가상 화폐, 치코스메틱 아이템, 가챠 소환, 에너지 충전 및 콘텐츠 확장을 직접 구매할 수 있습니다.
IAP 거래는 트랜잭션당 높은 수익 밀도를 제공하므로, 유료 플레이어가 유저 액퀴지션(UA) 캠페인의 상업적 성공과 회수 속도를 좌우합니다. IAP 수익을 극대화하려면 스튜디오는 탄탄한 거래 파이프라인을 구축해야 합니다. 즉, 클라이언트에서 마찰 없는 결제를 촉진하고, 서버 권한 검증을 통해 디지털 상품 전달을 보장하며, 구매 수익을 마케팅 유입 소스로 어트리뷰션하여 광고 비용 대비 수익률(ROAS)을 계산하는 것입니다.
다이렉트 스토어 통합: Apple App Store Connect 및 Google Play Console 결제 파이프라인 탐색
IAP를 구현하려면 플랫폼 스토어 백엔드와의 심층적인 기술 통합이 필요합니다:
- Apple App Store Connect: 디지털 상품 정의, 가격 티어, 현지화된 설명 및 구독 그룹을 관리합니다. 거래는 iOS의 Apple StoreKit 프레임워크를 통해 처리됩니다.
- Google Play Console: 인앱 상품 카탈로그, 기본 플랜, 구독 제안 및 현지화된 가격을 관리합니다. 구매는 안드로이드의 Google Play Billing 라이브러리를 통해 처리됩니다.
플랫폼 결제 시스템을 통해 거래가 처리될 때, Apple 또는 Google은 소비자 결제 처리, 세금, 가격 현지화 및 스토어 측 커머스 라이프사이클의 상당 부분을 처리합니다. 그러나 양 플랫폼 모두에서 운영하려면 상품 구성, 라이프사이클 상태 및 영수증 형식의 차이를 통합된 게임 백엔드 경제 구조로 추상화해야 합니다.
구매자 분포의 현실: 유료 소수층을 확보하고 추적하는 것이 스튜디오의 비용 회수를 결정하는 이유
모바일 무료 게임 전반에서 플레이어 수익화는 파레토 법칙과 유사한 분포를 보입니다. 활성 일일 플레이어 중 소수만이 실제 화폐 거래를 완료합니다. 고가치 지출자라는 소규모 세그먼트가 전체 인앱 수익의 상당 부분을 기여하는 경우가 많습니다.
수익이 이 유료 코호트에 집중되어 있으므로 모든 거래를 추적하고 보호하는 것이 중요합니다. 구매를 검증하지 못하면 악의적인 행위자가 로컬 결제 에뮬레이터를 사용하여 승인되지 않은 가상 화폐를 생성할 수 있으며, 이는 게임 내 경제를 불안정하게 만듭니다. 반대로 구매 이벤트를 어트리뷰션 데이터와 연결하지 못하면 퍼포먼스 마케팅 팀이 시야를 잃게 되어, 어떤 광고 채널, 캠페인 및 크리에이티브가 고가치 지출자를 유치하는지 파악할 수 없게 됩니다.
StoreKit 2와 Google Play Billing은 거래 라이프사이클을 어떻게 처리하나요?
거래 상태 기계(State Machine): 사용자 시작부터 최종 소유권 전달까지
완전한 모바일 인앱 결제는 클라이언트 애플리케이션, 플랫폼 스토어 및 권한 있는 게임 백엔드에 걸쳐 있는 다단계 상태 기계를 따릅니다:
- 상품 조회: 클라이언트가 플랫폼 결제 SDK(iOS의
StoreKit 2, 안드로이드의BillingClient)를 쿼리하여 현지화된 가격과 상품 메타데이터를 가져옵니다. - 구매 시작: 플레이어가 구매 흐름을 트리거하여 네이티브 운영 체제 결제 시트를 띄웁니다.
- 결제 처리: Apple 또는 Google이 결제 세부 정보를 확인하고, 소비자 계정에 청구하며, 암호화로 서명된 거래 토큰이나 영수증을 생성합니다.
- 클라이언트 전달: 플랫폼 스토어가 구매 토큰이나 서명된 거래 데이터를 게임 클라이언트의 구매 리스너에게 반환합니다.
- 서버 검증: 클라이언트가 토큰, 주문 식별자(가능한 경우) 및 계정 컨텍스트를 게임 백엔드로 전달합니다.
- 스토어 검증: 게임 백엔드가 Apple 또는 Google 서버 API를 통해 토큰을 직접 검증합니다.
- 소유권 부여: 검증이 성공하면 게임 백엔드가 데이터베이스에서 플레이어의 계정에 크레딧을 부여합니다.
- 플랫폼별 최종 처리:
- Apple StoreKit 2: 백엔드에서 승인된 소유권 전달 후, Apple 거래는 앱 내에서
Transaction.finish()를 호출하거나, 서버 관리형 소유권 아키텍처의 경우 App Store 서버 API의Finish Transaction엔드포인트(POST /inApps/v1/transactions/{transactionId}/finish)를 호출하여 최종 처리될 수 있습니다. 두 방식 중 성공적인 최종 처리 경로 하나만 요구됩니다. - Google Play Billing: 백엔드나 클라이언트가 Google Play API를 사용하여 구매 건을 승인(소모성 상품이 아닌 경우)하거나 소모(소모성 상품인 경우) 처리합니다.
- Apple StoreKit 2: 백엔드에서 승인된 소유권 전달 후, Apple 거래는 앱 내에서
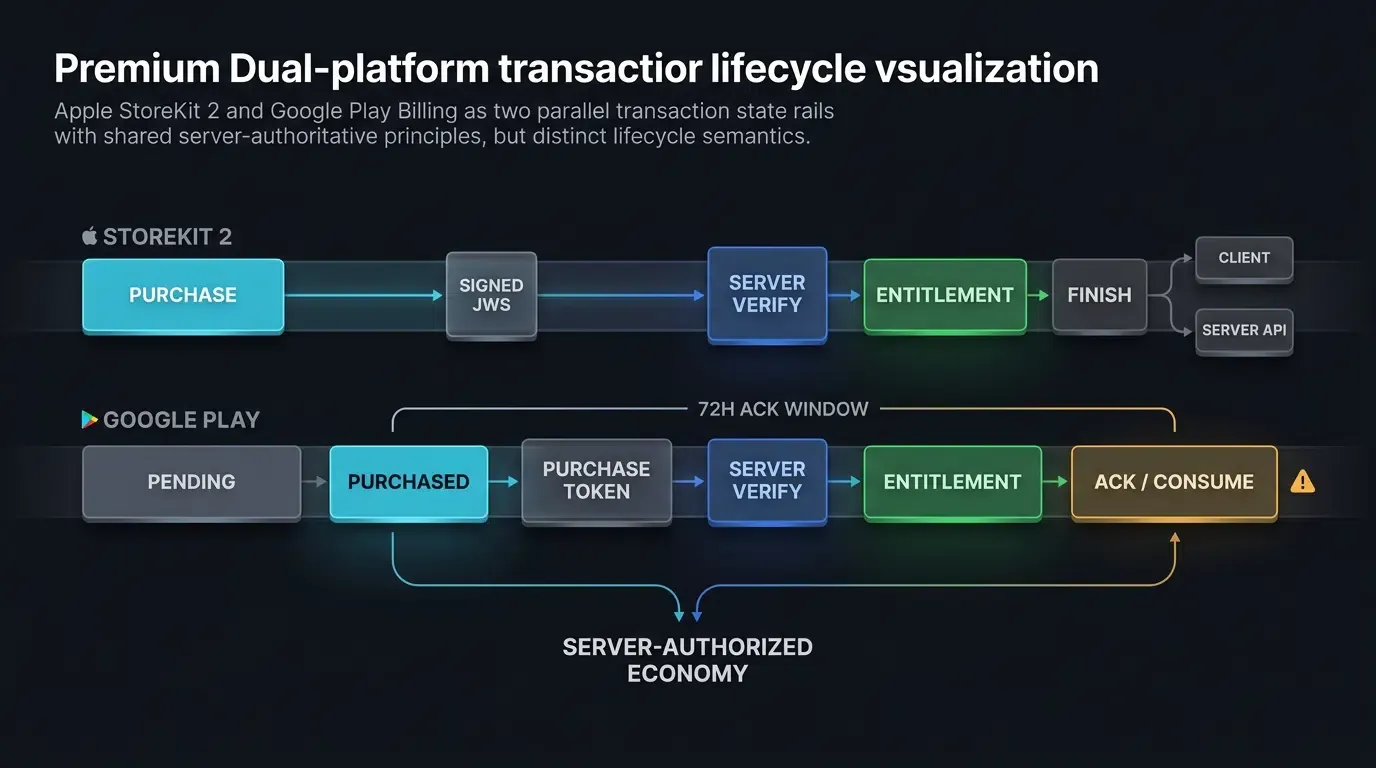
Apple StoreKit 2 아키텍처: 암호화 서명된 JSON Web Signature 및 App Store 서버 API
StoreKit 2는 최신 거래 검증 경로로서 IETF RFC 7515에 표준화된 JWS(JSON Web Signature) 형식의 Apple 서명 거래 데이터를 도입합니다. 이전 버전과의 호환성을 위해 기존 App Store 영수증 파일이 유지되지만, 새로운 서버 검증 아키텍처에서는 기존 verifyReceipt 엔드포인트가 더 이상 사용되지 않습니다(더프리케이트됨).
StoreKit 2에서 모든 거래는 헤더, 페이로드 및 서명 구성 요소를 포함하는 서명된 JWS 문자열로 표현됩니다:
디코딩된 페이로드에는 검증된 메타데이터가 포함됩니다: transactionId, originalTransactionId, productId, purchaseDate, bundleId, environment 및 revocationDate. 게임 백엔드는 Apple의 공개 루트 인증서 체인을 사용하여 JWS 서명을 검증하거나, App Store 서버 API(https://api.storekit.apple.com/inApps/v1/transactions/{transactionId})를 쿼리하여 서버 대 서버로 거래 상태를 확인합니다.
Google Play Billing 아키텍처: 구매 토큰, 주문 ID 및 필수 3일 승인 규칙
안드로이드의 Google Play Billing은 토큰 기반 검증 프레임워크를 사용합니다. 거래가 완료되면 Google Play는 purchaseToken 및 상품 정보를 제공하는 Purchase 객체를 반환하며, 해당 커머스 흐름에 대해 생성된 경우 orderId를 포함할 수 있습니다.
Google Play Billing의 중요한 운영 요구 사항은 3일 필수 승인 규칙(3-Day Mandatory Acknowledgement Rule)입니다:
- 상태 게이트 승인 시계: 승인이 필요한 구매의 경우, 3일(72시간) 승인 창은 Google Play가 거래를
PURCHASED상태로 전환할 때 엄격하게 시작됩니다.PENDING상태에서 소요된 시간은 이 승인 창에 포함되지 않습니다. - 일회성 상품: 소모성이 아닌 아이템은 클라이언트의
BillingClient.acknowledgePurchase()또는 Google Play Developer API를 통한purchases.products.acknowledge를 사용하여 승인해야 합니다. 소모성 아이템은BillingClient.consumeAsync()또는 서버 측 소모 엔드포인트를 사용하여 소모해야 합니다. - 구독 승인: 초기 구매, 플랜 업그레이드/다운그레이드 또는 재가입과 같이 새로운 구매 토큰을 생성하는 구독 구매를 승인합니다. 일반적인 후속 자동 갱신은 반복적인 승인이 필요하지 않습니다. 기간이 짧은 선불 구독은 더 짧은 승인 기한을 사용할 수 있습니다. 예를 들어 Google은 일주일 미만의 선불 플랜의 경우 플랜 기간의 절반 이내에 승인할 것을 요구합니다.
- 자동 환불 패널티:
PURCHASED상태 진입 후 필수 창 내에 구매가 승인되거나 소모되지 않으면, Google Play는 자동으로 거래를 취소하고 사용자의 결제를 환불하며 주문을 취소합니다.
거래 중단 처리: 보류 중인 구매, 네트워크 끊김 및 지연된 결제
실제 모바일 거래는 종종 네트워크 중단, 앱 충돌 또는 외부 결제 지연(예: 부모 동의 요청 또는 현금 기반 결제 수단)을 경험합니다.
안정적인 결제 아키텍처는 비동기 상태를 처리해야 합니다:
- 보류 중인 거래: 결제에 외부 확인이 필요한 경우 플랫폼은
PENDING상태를 반환합니다. 게임은 즉시 아이템을 부여해서는 안 됩니다. 대신 게임 서버는 스토어 서버 알림(Apple Server Notifications v2 또는 Google Real-Time Developer Notifications)을 트리거로 사용하여 결제가 완료되면 스토어 API에서 권한 있는 구매 상태를 다시 쿼리합니다. - 중단된 구매 및 세션 복구: 결제 완료와 서버 검증 사이에 클라이언트가 충돌하는 경우, StoreKit 2와 Google Play Billing은 거래 상태를 유지합니다. 다음 애플리케이션 시작 시 클라이언트는 iOS의
Transaction.updates를 수신하거나 안드로이드의queryPurchasesAsync()를 쿼리하여 완료되지 않은 거래를 복구해야 합니다.
서버 측 영수증 검증 및 사기 방지를 위한 기술 프레임워크
클라이언트 측 검증의 취약성: 로컬 프록시 악용, 바이너리 후킹 및 스푸핑된 영수증
기기 내 클라이언트 로직에만 의존하여 구매를 검증하면 심각한 경제적 취약성이 발생합니다. 모바일 위협 모델에서 클라이언트 측 런타임 환경은 신뢰할 수 없는 것으로 간주되어야 합니다.
일반적인 클라이언트 측 IAP 악용 벡터는 다음과 같습니다:
- 결제 에뮬레이션 프레임워크: 루팅된 안드로이드 기기나 탈옥된 iOS 기기의 도구가 결제 API 호출을 가로채 가짜 구매 성공 콜백을 클라이언트 앱에 직접 반환합니다.
- 로컬 중간자(MitM) 프록시: 인터셉션 프록시가 서버 응답을 모의 성공 페이로드로 대체하여 클라이언트 전용 검증 루틴을 속입니다.
- 바이너리 수정: 공격자가 컴파일된 클라이언트 바이너리를 수정하여 로컬 검증 확인을 완전히 우회합니다.
StoreKit 2 온디바이스 VerificationResult가 기기에서 암호화 검증을 제공하더라도, 손상된 런타임에서는 클라이언트 코드가 여전히 조작될 수 있습니다. 권한 있는 가상 경제 아이템은 Apple 또는 Google 스토어 API로 독립적으로 거래를 검증하는 백엔드 서버에 의해서만 배타적으로 부여되어야 합니다.
서버 권한 검증 파이프라인 구축: 스토어 API로의 게이트웨이 라우팅
탄탄한 서버 측 검증 파이프라인은 클라이언트 요청을 격리하고, 안전한 서비스 자격 증명을 통해 플랫폼 스토어 API와 통신하며, 데이터베이스 레코드를 변경하기 전에 엄격한 비즈니스 규칙을 적용합니다.
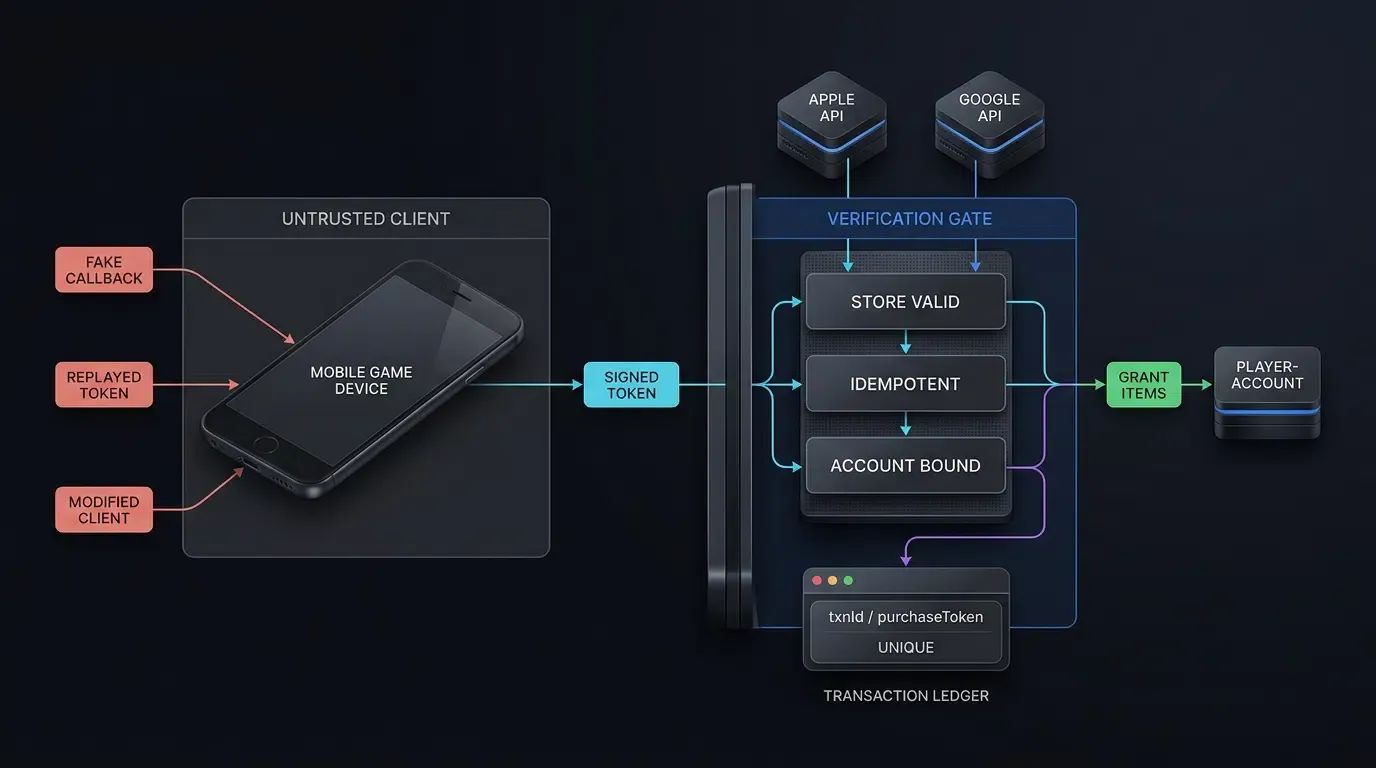
보안 클라이언트-서버-스토어 IAP 검증 파이프라인:

[모바일 게임 클라이언트]           [게임 백엔드 서버]          [Apple / Google 스토어 API]
         │                              │                                     │

    1. 구매 시작                         │                                     │
    2. 스토어가 서명된 토큰 반환 ────────┼─────────────────────────────────────► (결제 처리)
         │                              │                                     │
    3. 토큰 및 페이로드 전송 ─────────────►│                                     │
         │                              4. 서명 및 앱 컨텍스트 검증 ───────────►
         │                              │                                     │
         │                              │◄── 5. 검증된 거래 반환 ───────────────┘
         │                              │    (상태: 검증됨, 상품, 토큰)
         │                              │
         │                              6. 멱등성 확인(purchaseToken/txnId)
         │                              7. 게임 내 가상 아이템 부여
         │                              │
         │                              8. 권한 있는 최종 처리:
         │                              │  ├─► Apple (옵션 A): 클라이언트 호출 ──► (StoreKit finish())
         │                              │  ├─► Apple (옵션 B): 서버 S2S ─────────► (App Store Finish Txn API)
         │                              │  └─► Google: 서버 S2S API ────────────► (Play 소모/승인)
         │                              │
    4. 클라이언트 텔레메트리 로깅 ────────►│
       (백엔드 레코드와 대조)              │
Apple StoreKit 2 JWS 거래를 검증하려면 유효한 암호화 서명이 필요하지만 소유권 승인을 위해서는 그것만으로는 충분하지 않습니다. 백엔드는 다음을 수행해야 합니다:
- Apple의 루트 인증 기관 체인과 비교하여 JWS 서명을 검증합니다.
- 예상되는 앱 컨텍스트로 검증기를 초기화합니다. 거래의
bundleId가 앱과 일치하고,environment가 프로덕션 또는 샌드박스와 일치하는지 확인하며, App Store 서버 라이브러리에서 요구하는 경우 프로덕션 검증기 컨텍스트에 앱의 Apple ID가 포함되도록 합니다. - 디지털 소유권을 부여하기 전에 상품 식별자, 거래 상태 및 취소 상태를 확인합니다. 사용자 정의 암호화 파서 작성 대신 Apple의 공식 App Store 서버 라이브러리 검증 기능을 선호하여 사용합니다.
Google Play Billing의 경우 백엔드는 클라이언트로부터 purchaseToken을 수신합니다. 일회성 상품의 경우 백엔드가 purchases.productsv2.getproductpurchasev2를 쿼리하여 권한 있는 구매 상태를 가져오고, 구독의 경우 purchases.subscriptionsv2.get을 쿼리합니다. 소유권 전달 후 백엔드는 적절한 엔드포인트를 사용하여 구매를 승인하거나 소모합니다.
App Store 서버 API .p8 개인 키와 Google Cloud 서비스 계정 자격 증명은 관리되는 시크릿 볼트(KMS)에 엄격하게 서버 측에 저장되어야 합니다. 클라이언트 애플리케이션 바이너리 내부에 자격 증명을 포함하거나 소스 제어에 커밋해서는 절대 안 됩니다.
팀은 기술 인터페이스 및 사기 감지 파라미터에 대한 사기 모니터링 문서를 검토할 수 있습니다.
재생 공격 방지: 거래 토큰 멱등성 및 계정 바인딩 강제
영수증 재생 공격을 무력화하기 위해 게임 서버는 데이터베이스 수준에서 엄격한 멱등성을 강제해야 합니다:
- 기본 멱등성 키: Google Play의 경우 구매 토큰이 거래 전반에 걸쳐 전 세계적으로 고유하므로
purchaseToken을 기본 데이터베이스 중복 제거 키로 사용합니다. Apple의 경우transactionId를 사용합니다. - 지원 메타데이터: 환불 및 고객 지원 대조를 위해 Google
orderId(생성된 경우)와 AppleoriginalTransactionId를 지원 상업용 메타데이터로 저장합니다. - 원자적 처리: 영수증 검증 요청이 도착하면
purchaseToken또는transactionId가 이미 처리되었는지 확인합니다. 이미 존재하는 경우 중복 가상 아이템을 부여하지 않고 기존 소유권 상태를 반환합니다. - 계정 바인딩: 크로스 계정 영수증 주입을 방지하기 위해 거래가 요청하는 플레이어 계정에 바인딩되어 있는지 확인합니다.
아래의 JSON 스키마는 서버 측 영수증 검증 페이로드를 보여줍니다:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
구매 이벤트를 위한 듀얼 플랫폼 클라이언트 SDK 추적 구현
어트리뷰션 및 분석에서 정확한 수익 텔레메트리 요구 사항
유저 액퀴지션 캠페인의 정확한 측정에는 클라이언트 애플리케이션이나 게임 서버에서 어트리뷰션 플랫폼으로 구매 텔레메트리를 전송하는 작업이 필요합니다. 인앱 결제를 추적하면 마케팅 팀이 광고 비용 대비 수익률(ROAS)을 평가하고, 구매자 코호트 리텐션을 계산하며, 프로그래매틱 광고 네트워크 입찰 알고리즘을 학습시킬 수 있습니다.
클라이언트 측 SDK 이벤트는 즉각적인 텔레메트리 지표 역할을 합니다. 권한 있는 재무 보고 및 입찰 신호는 백엔드에서 검증된 거래 기록과 대조되어야 합니다.
구매 텔레메트리를 로깅할 때 이벤트에는 필수적인 상업적 파라미터가 포함되어야 합니다:
- 이벤트 식별자: 표준화된 이벤트 키(예:
iap_purchase). - 통화 금액: ISO 4217 통화 지수에 따라 정수 소수점 단위로 표현된 거래 가치(예: $4.99 USD의 경우 499, 소수 자릿수가 없는 ¥500 JPY의 경우 500).
- 통화 코드: ISO 4217 3자리 통화 코드(예:
USD,EUR,JPY). - 거래 식별자: 원시 플랫폼 토큰을 마케팅 SDK에 노출하지 않고 자동 중복 제거를 가능하게 하는 고유 백엔드 거래 참조 또는 공개 주문 ID.
안드로이드 코틀린 구현: saveEvent를 통한 검증된 구매 이벤트 보고
안드로이드에서 네이티브 OpoInstall SDK와 통합된 게임은 saveEvent API를 사용하여 구매 이벤트를 보고합니다. 이 구현은 이벤트 키, 정수 소수점 단위의 통화 금액 및 사용자 정의 키-값 메타데이터를 전달합니다.
iOS 스위프트 구현: reportEffectPoint를 통한 검증된 구매 이벤트 보고
iOS에서 네이티브 OpoInstall SDK와 통합된 게임은 reportEffectPoint API를 사용하여 구매 이벤트를 보고합니다. 이 구현은 효과 포인트 식별자, 소수점 단위의 정수 통화 금액, 그리고 거래 메타데이터가 포함된 효과 딕셔너리를 전달합니다.
클라이언트 SDK 패키지 및 통합 문서를 찾는 개발자는 구현 지침을 위해 SDK 통합 리소스를 참조할 수 있습니다. API 이름과 서명은 버전별 예시이므로 현재 배포된 SDK 문서와 대조하여 확인하세요.
아래의 코드 예시는 안드로이드 코틀린과 iOS 스위프트 전반의 클라이언트 측 IAP 추적을 보여줍니다:
// 안드로이드 구현 (Kotlin)
// 파일: IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * 마케팅 텔레메트리를 위해 OpoInstall 어트리뷰션 SDK에 구매 이벤트를 보고합니다.
     * 참고: 권한 있는 재무 회계는 서버에서 검증된 영수증을 통해 하위 단계에서 대조됩니다.
     *
     * @param backendPurchaseEventId 고유 거래 참조 또는 검증된 주문 ID
     * @param productId SKU 식별자 (예: com.example.game.starter_pack)
     * @param amountMinor 정수 소수점 단위의 통화 거래 가치 (예: $4.99 USD의 경우 499)
     * @param currency ISO 4217 통화 코드 (예: USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor가 SDK 정수 이벤트 범위를 초과합니다" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // OpoInstall SDK에 구매 텔레메트리 보고
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// iOS 구현 (Swift)
// 파일: IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * 마케팅 텔레메트리를 위해 OpoInstall 어트리뷰션 SDK에 구매 이벤트를 보고합니다.
     * 참고: 권한 있는 재무 회계는 서버에서 검증된 영수증을 통해 하위 단계에서 대조됩니다.
     *
     * @param backendPurchaseEventId 고유 거래 참조 또는 Apple 거래 ID
     * @param productId 인앱 상품 식별자 (예: "com.example.game.starter_pack")
     * @param amountMinor 정수 소수점 단위의 통화 거래 가치 (예: $4.99 USD의 경우 499)
     * @param currency ISO 4217 통화 코드 (예: "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // OpoInstall SDK에 구매 텔레메트리 보고
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
인앱 결제 텔레메트리를 유입 어트리뷰션과 대조하는 방법
게임 내 수익을 초기 마케팅 채널과 연결
어트리뷰션 추적은 게임 내 구매 이벤트를 플레이어를 유치한 특정 마케팅 소스, 캠페인 및 크리에이티브와 연결합니다. 플레이어가 게임을 설치하면 어트리뷰션 SDK가 유입 터치포인트(예: Google 검색, TikTok 광고, Meta 캠페인 또는 오가닉 디스커버리)를 기록합니다.
며칠 또는 몇 주 후에 IAP 거래가 발생하면 어트리뷰션 엔진이 수익을 원래 설치 터치포인트와 연결합니다. 이를 통해 스튜디오는 통합된 재무 지표를 세분화하여, 검증된 거래를 이용 가능한 유입 어트리뷰션 컨텍스트와 연결하고 어트리뷰션이 해결될 수 있는 채널별 매출 분석을 수행할 수 있습니다.
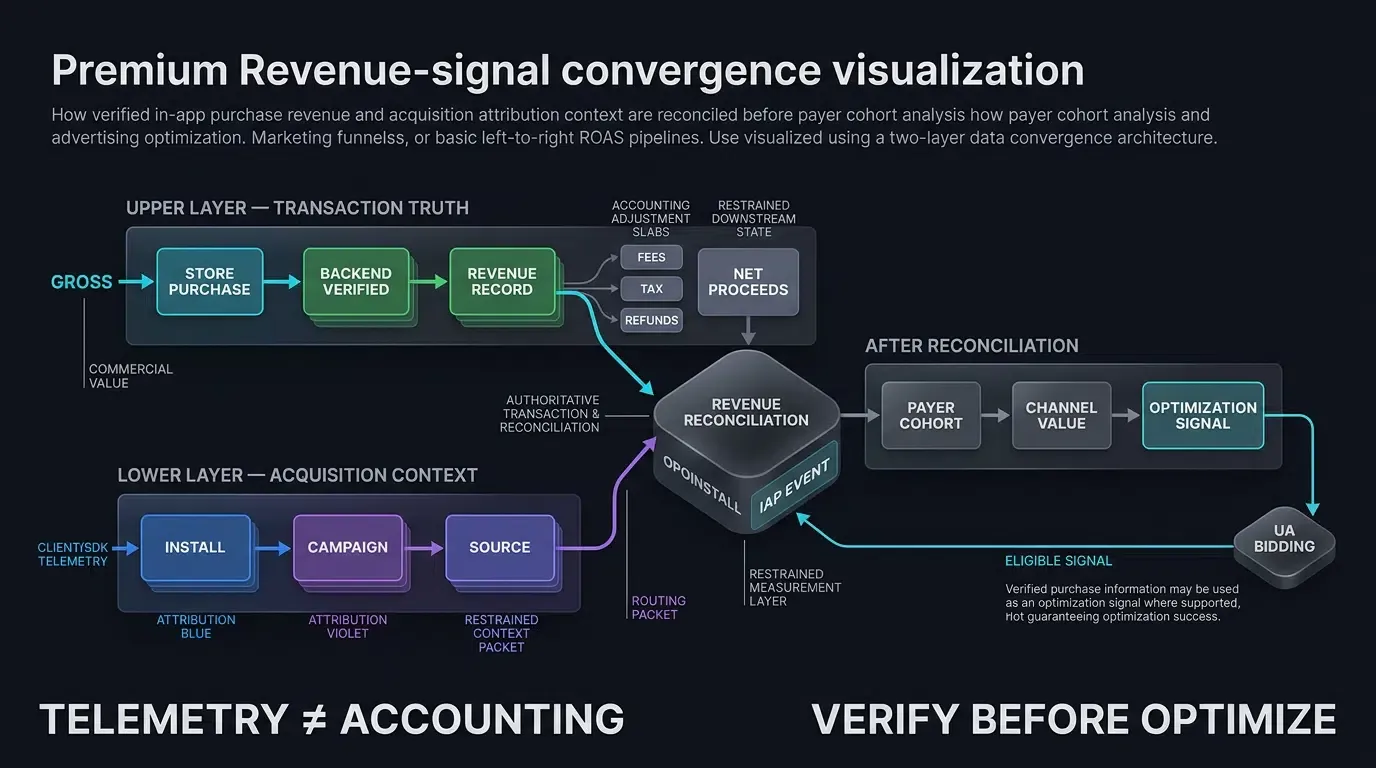
총 스토어 수익과 순 회계 수익 대조
재무적 정확성을 유지하기 위해 데이터 엔지니어링 파이프라인은 결제 시점에 보고된 총 소비자 지출 금액을 순 실현 수익과 대조해야 합니다.
대조 작업에는 표준 스토어 공제액 반영이 필요합니다:
- 플랫폼 수수료: 스토어 서비스 수수료는 플랫폼, 프로그램, 개발자 티어 및 상품 유형(예: 표준 요율, 소규모 개발자 프로그램 또는 구독 유지 기간 단축)에 따라 다릅니다.
- 현지 세금 및 부가가치세(VAT): 개발자 지급 전에 플랫폼 스토어에서 공제되는 원천징수세.
- 환불 및 차지백: 고객이 거래에 대해 이의를 제기하거나 차지백을 시작할 때 Apple과 Google은 환불 보고 및 실시간 개발자 알림을 제공합니다.
클라이언트 측 이벤트는 총 구매 가격(store_purchase_price)을 기록하며, 데이터 웨어하우스는 재무 LTV 모델링을 위해 순 실현 수익을 도출하기 위해 하위 단계에서 스토어 수수료 대조를 적용해야 합니다.
하위 구매자 코호트 추적: 누적 IAP LTV 기간
구매자 행동은 시간에 따라 장기적으로 전개됩니다. 스튜디오는 표준화된 마일스톤 기간(
여기서:
은 경과일 에서의 고전적 코호트 리텐션율입니다. 은 경과일 에 IAP를 완료한 동일 유입 코호트 내 활성 사용자의 비율입니다. 은 해당 당일 활성 유료 사용자 중 평균 순 IAP 수익입니다.
서로 다른 유입 소스는 서로 다른 구매자 타이밍 및 롱테일 지출 패턴을 보일 수 있으므로, 이러한 차이는 채널 레이블에서 유추하기보다는 채널별로 경험적으로 측정해야 합니다.
유저 액퀴지션 입찰 최적화: 광고 네트워크 자동 입찰기에 검증된 IAP 신호 공급
현대 프로그래매틱 광고 네트워크는 머신러닝 최적화 모델(목표 ROAS 또는 가치 최적화 등)을 사용하여 지출 성향이 높은 플레이어를 식별합니다.
지원되는 경우 검증된 구매 신호를 최적화 이벤트 또는 가치 포스트백으로 참여 광고 플랫폼에 전달할 수 있습니다. 이를 통해 광고 네트워크는 검증된 구매 행동을 보이는 오디언스 세그먼트로 입찰 예산을 자동으로 전환하여 캠페인 효율성을 향상시킬 수 있습니다.
인앱 결제 상품 유형 및 스토어 정책 비교 분석
상품 유형별 운영 메커니즘, 회계 규칙 및 라이프사이클 요구 사항 평가
모바일 앱 스토어는 인앱 결제를 별도의 기술적 및 상업적 분류로 분류합니다.
아래 표는 Apple StoreKit과 Google Play Billing 에코시스템 전반의 표준 IAP 상품 분류를 대조합니다:
| 상품 분류 | Apple StoreKit 상품 유형 | Google Play 상품 유형 | 플랫폼 복원 규칙 | 일반적인 게임 내 사용 사례 |
|---|---|---|---|---|
| 소모성 | Consumable | 일회성 상품 (Consumable) | 게임 서버에서 관리됨; 스토어에서 자동으로 복원되지 않음 | 골드, 보석, 에너지 충전, 가챠 뽑기 |
| 비소모성 | Non-Consumable | 일회성 상품 (Non-Consumable) | 네이티브 스토어 거래를 통해 사용자의 기기 간 복원 가능 | 광고 제거, 캐릭터 해제, 스토리 확장 |
| 자동 갱신 구독 | Auto-Renewable Subscription | 구독 (Auto-Renewing Base Plan) | 스토어 플랫폼에 의해 자동으로 관리 및 갱신됨 | VIP 멤버십, 시즌 배틀 패스 |
| 비갱신 / 선불 구독 | Non-Renewing Subscription | 구독 (Prepaid Base Plan) | iOS에서는 수동 서버 측 기간 관리가 필요함; Google은 선불 조건을 관리함 | 30일 일일 보석 패스, 제한된 이벤트 액세스 |
게임 경제를 플랫폼 스토어 가이드라인에 맞추기
플랫폼 결제는 인앱 디지털 상품 거래의 기본 메커니즘으로 유지됩니다. 그러나 허용되는 외부 결제 옵션 및 대체 결제 프로그램은 스토어프론트, 지역, 프로그램 자격 및 플랫폼 정책(예: 유럽연합 디지털 시장법 조항, 미국 스토어프론트 외부 구매 링크, 또는 한국 및 일본의 지역별 대체 결제 프로그램)에 따라 다릅니다. 개발자는 단일 글로벌 결제 규칙을 가정하는 대신 각 유통 시장에 적용되는 특정 규칙을 평가해야 합니다.
또한 플랫폼 가이드라인(예: Apple App Store 심사 가이드라인)은 무작위 가상 아이템(가챠 메커니즘이나 전리품 상자 등)이 포함된 게임의 경우 구매 전에 각 아이템 유형에 대한 통계적 드롭 확률을 명시적으로 공개하도록 요구합니다.
게임 스튜디오가 엄격한 서버 측 IAP 검증을 적용해야 하는 시기
필수적인 서버 권한 검증에 적합한 조건
게임 개발 팀은 특정 운영 조건에서 엄격한 서버 측 영수증 검증을 적용해야 합니다:
- 멀티플레이어 및 경쟁 게임: 부정한 재화 악용이 경쟁 균형을 파괴하는 공유 가상 경제, 리더보드 또는 플레이어 간 거래가 있는 타이틀.
- 중대한 상업적 영향: 부정 승인으로 인해 매출, 거래 가능한 인벤토리, 자동 지급 또는 하위 최적화 신호에 중대한 영향을 미칠 수 있는 소액 결제.
- 광고 네트워크에 포스트백을 공급하는 캠페인: 구매 이벤트가 실시간 광고 네트워크 포스트백이나 제휴 지급을 트리거하는 유저 액퀴지션 파이프라인으로, 스푸핑된 이벤트가 자동 입찰 알고리즘을 손상시킬 수 있는 경우.
복잡한 서버 파이프라인에 부적합한 조건
복잡한 서버 대 서버 검증 인프라를 배포하는 것은 제한된 시나리오에서 불필요한 오버헤드를 유발합니다:
- 스탠드알론 오프라인 싱글플레이어 타이틀: 백엔드 서버나 계정이 없는 오프라인 캐주얼 게임의 경우, 스튜디오가 내재된 클라이언트 측 보안 절충안을 수용하는 한 네이티브 클라이언트 측 StoreKit 및 Google Play Billing 검증이 기본 보호를 제공합니다.
- 초기 게임 프로토타이핑: 확장 가능한 백엔드 결제 인프라를 구축하기 전에 핵심 메커니즘 리텐션을 평가하는 소프트 런칭 프로토타이핑.
IAP 구현 시 흔히 발생하는 함정과 보안 취약점
- 함정 1: 클라이언트 측 가상 아이템 전달: 서버 영수증 검증 없이 클라이언트 구매 리스너 내부에서 직접 가상 화폐나 아이템을 크레딧으로 부여하면 게임이 기본 결제 에뮬레이터에 취약해집니다.
- 함정 2: Google Play 승인 소홀:
PURCHASED상태 진입 후 필수 창 내에 Google Play 구매를 승인하거나 소모하지 못하면 자동 주문 환불 및 매출 손실이 발생합니다. - 함정 3: 고유 거래 중단 제어 누락: 데이터베이스 스키마에서 고유한
purchaseToken(Google) 또는transactionId(Apple) 제약을 적용하지 못하면 네트워크 재시도나 재생 공격 중에 중복 아이템이 부여됩니다.
자주 묻는 질문 (FAQ)
인앱 결제란 무엇이며 모바일 게임 수익은 어떻게 창출되나요?
클라이언트 측 IAP 영수증 검증이 결제 사기에 취약한 이유는 무엇인가요?
인앱 결제 추적이 게임 유저 액퀴지션 ROAS를 어떻게 향상시키나요?
요약 및 결정 프레임워크
탄탄한 인앱 결제 인프라를 구현하려면 플랫폼 표준 결제 라이프사이클, 서버 권한 기반 영수증 검증 및 세부적인 어트리뷰션 추적을 결합해야 합니다. IAP 수익 극대화는 로컬 결제 악용으로부터 가상 경제를 보호하고, 멱등성 검사를 시행하며, 검증된 구매 이벤트를 유입 채널과 연결하는 데 달려 있습니다.
안전한 StoreKit 2 및 Google Play Billing 파이프라인을 모바일 측정 SDK와 통합함으로써 게임 스튜디오는 수익화 스트림을 보호하고, 고LTV 플레이어 코호트를 향해 마케팅 지출을 최적화하며, 지속 가능한 라이브 오퍼레이션 성장을 구축할 수 있습니다.
게임의 수익화 파이프라인을 위해 클라이언트 SDK 추적 및 채널 어트리뷰션을 구성하는 방법을 알아보려면 모바일 어트리뷰션 구현 참조 문서를 참조하세요.
관련 자료
-
개념: 인앱 결제, 영수증 검증, StoreKit 2, Google Play Billing, 구매자 코호트 추적, IAP-ROAS
-
기술: App Store 서버 API, Google Play Developer API, 어트리뷰션 SDK, JSON Web Signature (JWS)
-
표준: IETF RFC 7515 JSON Web Signature (JWS), W3C 모바일 웹 모범 사례, OWASP 모바일 앱 보안
-
API: Google Play Billing 라이브러리, Google Play Developer API (Productsv2), Apple StoreKit 2 Transaction API, Apple App Store Server API (Finish Transaction), OpoInstall 이벤트 추적 인터페이스 (saveEvent, reportEffectPoint)
-
공식 문서 및 참고 자료:
Share this article



