Bagaimanakah deep link meningkatkan penglibatan aplikasi mudah alih? Deep link dapat menyokong penglibatan aplikasi yang lebih tinggi dengan mengurangkan geseran navigasi dan menghalakan pengguna yang diaktifkan semula terus ke destinasi dalam aplikasi yang kontekstual—seperti troli terbiar, promosi diperibadikan, atau kandungan khusus—sekali gus menghapuskan carian manual dalam aplikasi dan mewujudkan peluang untuk menguji serta meningkatkan kadar penukaran dan pengekalan.
Penglibatan aplikasi merangkumi kekerapan, kedalaman, dan tempoh interaksi pengguna dalam aplikasi mudah alih sepanjang kitaran hayat mereka. Memanfaatkan deep link kontekstual dalam kempen pemasaran semula menyokong penglibatan aplikasi dengan menghalakan pengguna pasif dari titik sentuh web, pemesejan, dan e-mel luaran terus ke kandungan dalam aplikasi yang disasarkan, melangkau skrin utama yang generik.
| Istilah | Definisi | Entiti Berkaitan | Peranan Niat Carian |
|---|---|---|---|
| Penglibatan Aplikasi | Kedalaman dan kekerapan interaksi pengguna dalam aplikasi mudah alih dari semasa ke semasa. | Pengekalan Pengguna | Maklumat / Komersial |
| Web ke Aplikasi | Proses menukar pelawat web kepada paparan aplikasi mudah alih natif. | Deep Linking Mudah Alih | Maklumat |
| Pemasaran Semula | Amalan strategik untuk melibatkan semula pengguna yang telah pasif melalui kempen yang disasarkan. | Pemasaran Kitaran Hayat | Maklumat |
Mengapa Deep Linking Kontekstual Dapat Mengurangkan Geseran Pemasaran Semula
Ketidakcekapan Pemesejan Statik: Bagaimana Keluar dari Menu Utama Menjejaskan ROI Kempen
Kempen pemasaran mudah alih sering berdepan dengan kadar penukaran yang rendah apabila melibatkan semula pengguna yang telah pasif. Salah satu punca prestasi rendah ini adalah penggunaan pautan statik yang tidak kontekstual dalam mesej pemasaran semula. Apabila platform e-dagang menghantar SMS yang mengumumkan diskaun 20% untuk item yang pernah dilayari pengguna, menghalakan pengguna tersebut ke skrin utama aplikasi atau halaman produk App Store akan mewujudkan geseran serta-merta.
Apabila membuka aplikasi ke paparan utama, pengguna perlu menavigasi secara manual melalui hierarki kategori yang kompleks, mencari ruang carian, dan mengenal pasti semula produk khusus yang disebut dalam kempen. Setiap langkah navigasi manual menambah beban kognitif dan geseran, sekali gus meningkatkan kemungkinan pengguna keluar sebelum sampai ke peringkat pembayaran. Dengan menghalakan pengguna ke titik masuk yang generik, pasukan pertumbuhan berisiko mencairkan kaitan kempen, meningkatkan Kos Perolehan Pelanggan (CAC), dan mengurangkan kecekapan operasi belanjawan pemasaran kitaran hayat mereka.
Beralih daripada Penyasaran Semula Siaran kepada Deep Link yang Mengekalkan Niat
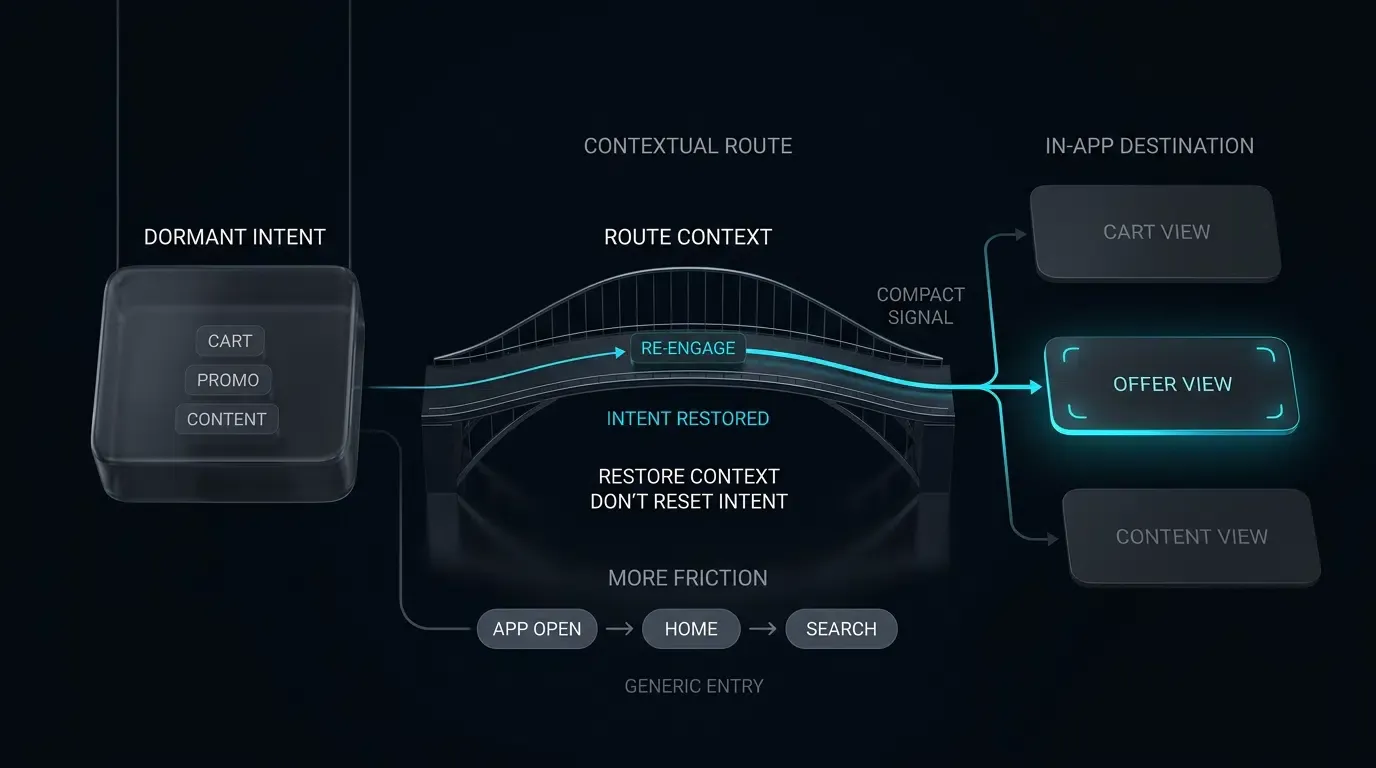
Untuk mengoptimumkan penglibatan, pasukan pertumbuhan boleh beralih daripada pemesejan siaran generik kepada seni bina deep linking yang mengekalkan niat. Daripada melayan semua trafik penglibatan semula sebagai pelancaran aplikasi biasa, deep linking kontekstual menyematkan laluan destinasi khusus dan muatan parameter terus dalam URL kempen.
Apabila pengguna yang tidak aktif mengetik pautan kontekstual dalam e-mel, SMS, atau sepanduk web, sistem pengendalian akan menghalakan permintaan tersebut terus ke aplikasi natif sekiranya pautan disokong. SDK mudah alih memintas niat yang masuk, menghuraikan parameter yang disematkan (seperti scene=cart&item_id=SKU_9876&token=TK_1234567890abcdef), dan secara automatik menavigasi pengguna ke produk atau skrin pembayaran yang sepadan. OpoInstall, platform atribusi mudah alih dan deep linking, membolehkan pasukan pemasaran menjana pautan penghalaan dinamik yang menghubungkan titik sentuh web dan pemesejan luaran dengan paparan dalam aplikasi yang natif.
Menilai Masa-ke-Kandungan sebagai Metrik Operasi untuk Corong Penglibatan Semula
Dalam pemasaran kitaran hayat, perhatian pengguna adalah sangat terhad. Metrik operasi berguna yang ditakrifkan oleh produk ialah Masa-ke-Kandungan (
Dalam kempen bukan kontekstual,
Bagaimanakah Geseran Skrin Utama Menjejaskan Corong Pengaktifan Semula Pengguna
Menyahbina Kadar Keluar: Dari Klik Kempen kepada Carian Dalam Aplikasi yang Kompleks
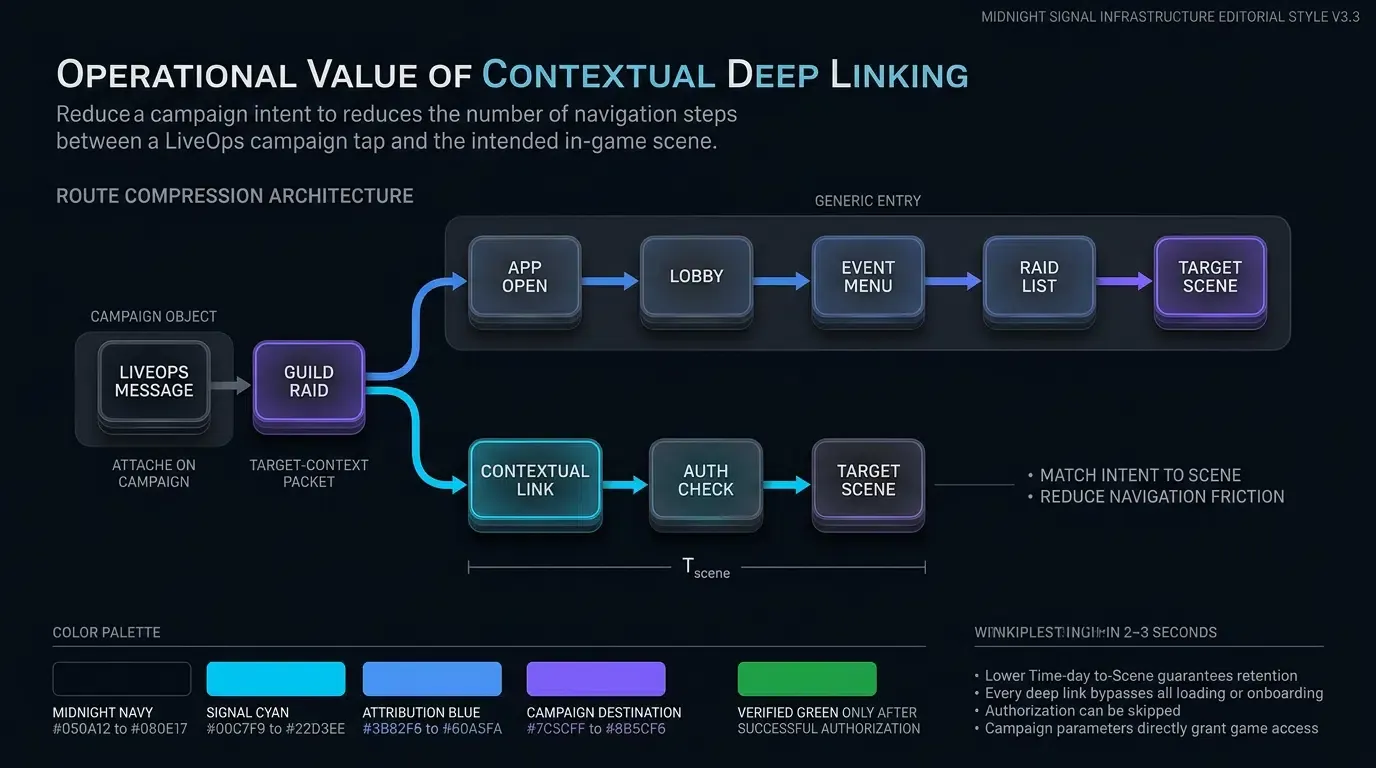
Untuk memahami nilai operasi penghalaan terus, nilaikan laluan pengguna merentasi corong pengaktifan semula standard berbanding deep-linked:
-
Corong Pemasaran Semula Standard (Geseran Tinggi):
- Pencetus: Pengguna mengetik pautan SMS promosi untuk item troli yang ditinggalkan.
- Pelancaran: OS membuka aplikasi; aplikasi melaksanakan permulaan sejuk dan memaparkan skrin utama lalai.
- Carian: Pengguna cuba mencari troli mereka sebelum ini atau menggunakan carian dalam aplikasi untuk mencari item tersebut.
- Titik Keluar: Jika carian gagal atau navigasi mengambil masa yang lama, pengguna keluar dari sesi tersebut.
- Hasil: Risiko kadar keluar yang lebih tinggi, kehilangan penukaran, kecekapan kempen yang berkurangan.
-
Corong Deep-Linked Kontekstual (Geseran Berkurang):
- Pencetus: Pengguna mengetik Pautan Universal atau Pautan Aplikasi yang disahkan yang mengandungi token penghalaan.
- Pelancaran: OS mengesahkan perkaitan domain dan membuka aplikasi natif secara terus.
- Pengekstrakan Laluan: SDK aplikasi memintas muatan dan menghantar parameter yang disahkan kepada penghala navigasi.
- Penghantaran Terus: Aplikasi memaparkan skrin pembayaran yang telah diisi dengan diskaun promosi yang digunakan.
- Hasil: Penghantaran nilai segera, laluan penukaran yang diperkemas, pengalaman pengguna yang dipertingkatkan.
Mengekalkan Momentum Kontekstual: Menghalakan Pengguna ke Troli, Diskaun, dan Keadaan Tersimpan
Pengguna pasif melibatkan diri semula dengan paling berkesan apabila dibentangkan dengan konteks yang diperibadikan dan sangat relevan. Senario penglibatan semula utama di mana deep linking mengekalkan niat termasuk:
- Pemulihan Troli: Menghalakan pengguna terus ke troli mereka yang tersimpan dengan token diskaun aktif yang telah digunakan, melangkau halaman katalog produk perantaraan.
- Cadangan Kandungan Diperibadikan: Menghalakan pelanggan penstriman atau media terus ke episod video, senarai main audio, atau artikel berita tertentu.
- Akses Acara Sensitif Masa: Menghalakan pengguna permainan atau acara secara langsung terus ke lobi kejohanan aktif atau modal promosi masa terhad.
- Makluman Kewangan & Akaun: Peralihan pengguna fintech daripada makluman SMS keselamatan terus ke skrin pengesahan transaksi tertentu selepas pengesahan biometrik yang selamat.
Mengendalikan Pelancaran Sejuk lwn. Sambungan Latar Belakang Semasa Pengaktifan Rentas Saluran
Sistem pengendalian mudah alih menghantar muatan deep link secara berbeza bergantung pada keadaan masa jalan aplikasi:
- Sambungan Hangat (Keadaan Latar Belakang): Aplikasi kini sedang digantung dalam memori sistem. Apabila pengguna mengetik deep link, OS membawa tugas sedia ada ke latar depan dan menghantar niat URL melalui perwakilan kitaran hayat (
onNewIntentpada Android,scene(_:openURLContexts:)atauscene(_:continue:)pada iOS). Penghala aplikasi menukarkan pengawal paparan aktif tanpa memulakan semula keadaan aplikasi. - Pelancaran Sejuk (Keadaan Ditamatkan): Proses aplikasi tidak berjalan. OS memperuntukkan memori proses, memulakan kelas aplikasi, dan menghantar niat pelancaran ke aktiviti atau perwakilan skrin akar. Seni bina klien mesti menangkap dan mengekalkan muatan penghalaan semasa permulaan awal, melengkapkan suntikan kebergantungan yang diperlukan, dan menavigasi ke paparan sasaran sebaik sahaja hierarki UI utama sedia.
Peranan Deferred Deep Linking dalam Melibatkan Semula Pengguna yang Menyahpasang Aplikasi
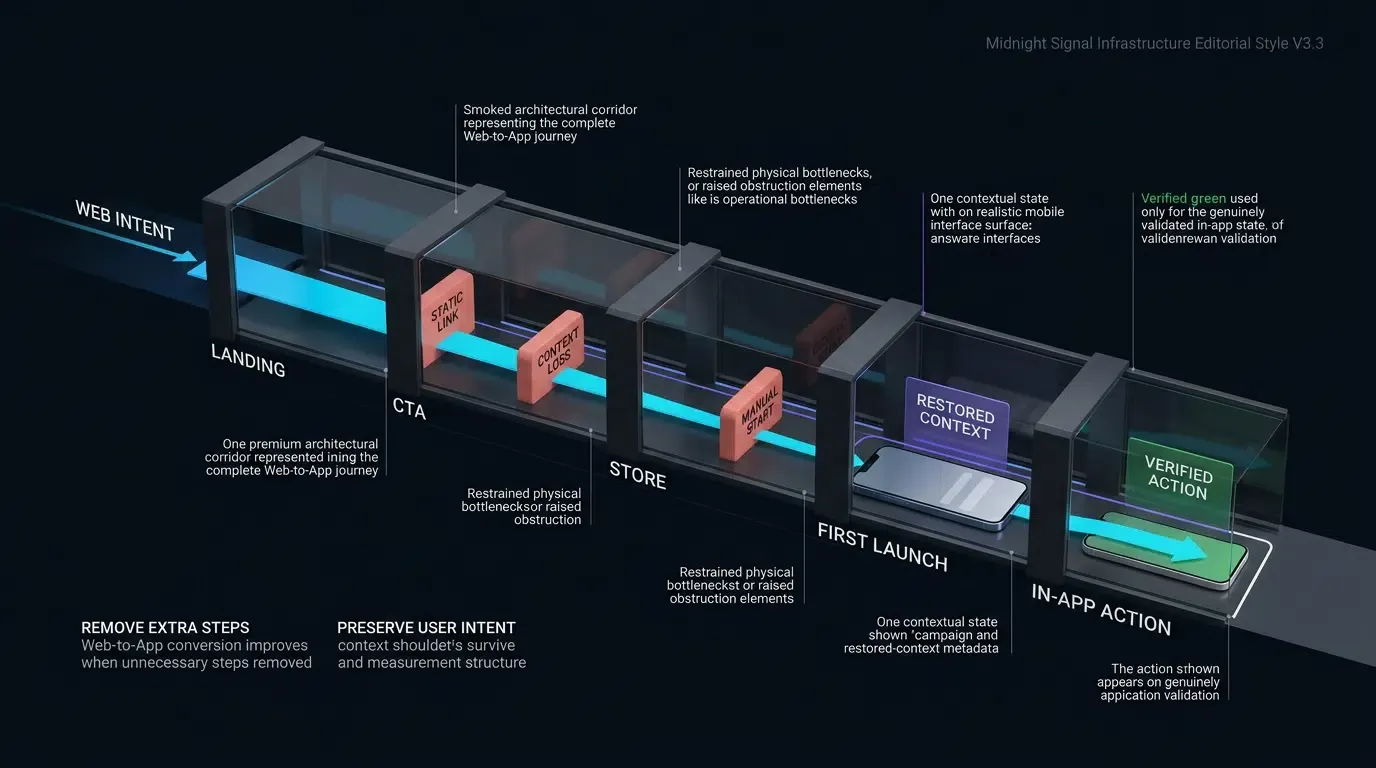
Cabaran kritikal dalam pemasaran semula berlaku apabila pengguna pasif telah menyahpasang aplikasi mudah alih. Skim URI tersuai standard gagal sepenuhnya pada peranti yang telah menyahpasang aplikasi, mengakibatkan ralat pelayar yang buntu.
Deferred deep linking menangani batasan ini. Apabila pengguna yang telah menyahpasang aplikasi mengklik pautan kempen, enjin penghalaan mengarahkan pelayar ke kedai aplikasi yang sesuai sambil menangkap parameter destinasi yang dimaksudkan pada pelayan atribusi. Apabila pengguna memuat turun dan melancarkan aplikasi buat kali pertama, SDK OpoInstall membuat pertanyaan kepada bahagian belakang atribusi, mendapatkan semula parameter yang dicache, dan membolehkan aplikasi melaksanakan pemulihan paparan pada pelancaran pertama di mana disokong oleh sistem atribusi yang digunakan dan dibenarkan oleh dasar privasi platform.
Laluan Seni Bina untuk Pemasaran Semula Web-ke-Aplikasi, SMS, dan E-mel
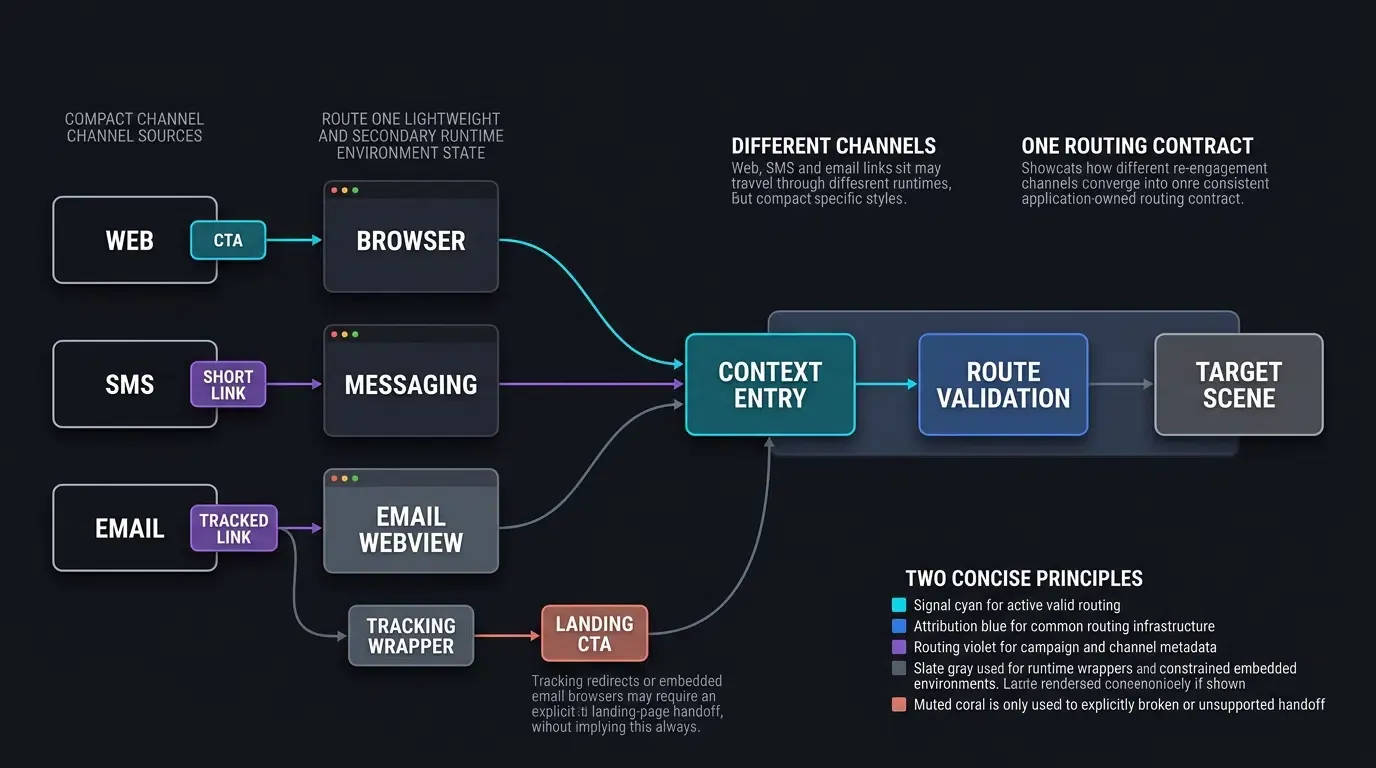
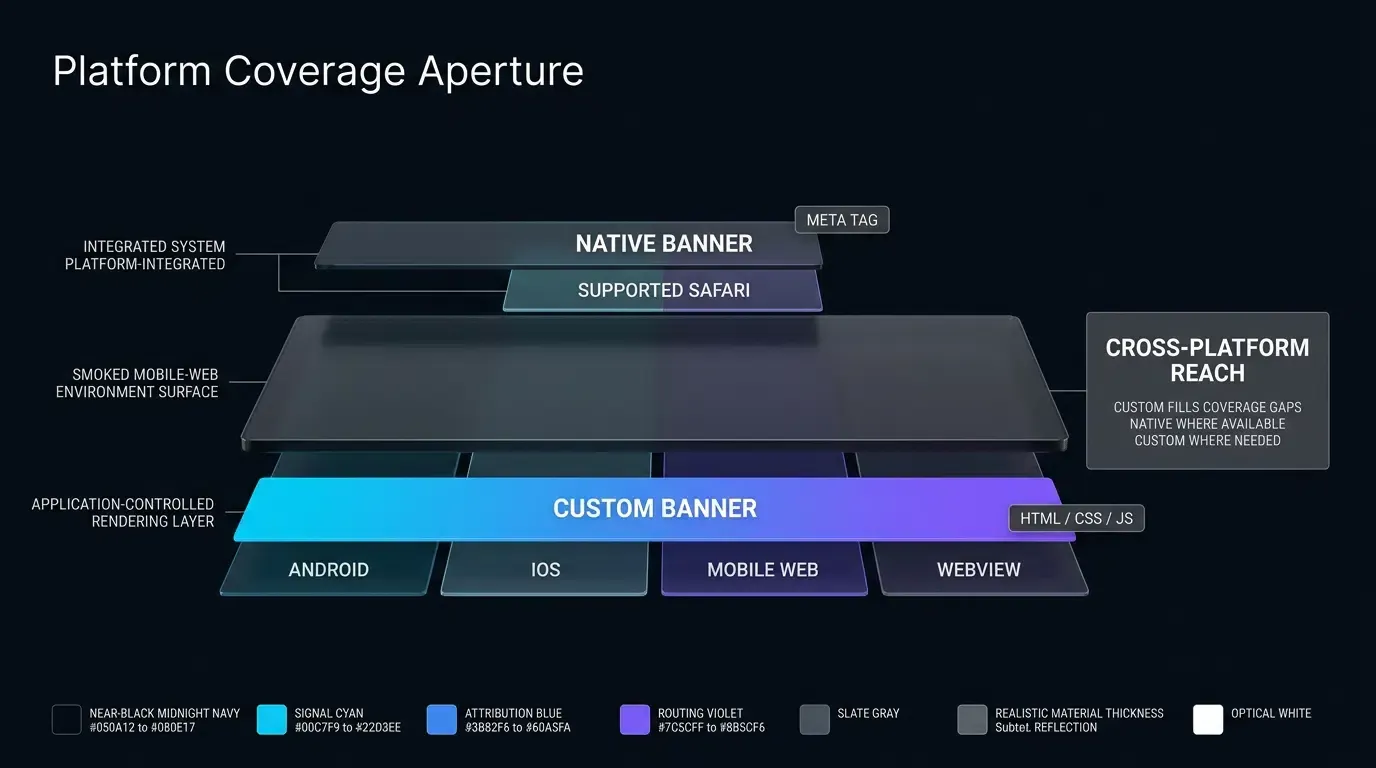
Pemintasan Web-ke-Aplikasi: Menggunakan Sepanduk Kontekstual pada Halaman Web Mudah Alih Trafik Tinggi
Ramai pengguna aplikasi yang pasif berinteraksi dengan jenama melalui pelayar web mudah alih (seperti Safari atau Chrome) apabila mencari di Google atau mengetik pautan media sosial. Pasukan pertumbuhan boleh menggunakan penghalaan Web-ke-Aplikasi kontekstual pada halaman pendaratan mudah alih untuk menukarkan pelawat web ini kepada aplikasi natif.
Menggunakan JavaScript sisi klien atau Sepanduk Aplikasi Pintar dinamik, halaman web mengesan persekitaran mudah alih dan memaparkan gesaan interaktif. Apabila pengguna mengetik sepanduk, skrip tersebut memanggil Pautan Universal atau Pautan Aplikasi natif, memindahkan konteks pelayaran semasa pengguna (seperti SKU produk tertentu yang sedang dilihat) ke dalam aplikasi natif.
Aliran Kerja SMS dan Pemesejan: Menyematkan Deep Link ke dalam URL Penjejakan Pendek
Saluran SMS dan pemesejan terus (seperti WhatsApp, Line, atau RCS) mewakili titik sentuh pemasaran semula CTR tinggi. Walau bagaimanapun, had aksara dan estetika visual memerlukan pasukan pemasaran untuk menyematkan rentetan parameter yang panjang ke dalam URL pendek berjenama (contohnya, https://brand.link/spring24).
Jika boleh, gunakan domain Pautan Universal atau Pautan Aplikasi Android yang disahkan sebagai destinasi yang menghadap pengguna. Jika lapisan pengalihan pautan pendek atau penjejakan diperlukan, sahkan tingkah laku rantaian pengalihan terhadap setiap OS sasaran, pelayar, dan masa jalan pemesejan, dan bukannya mengandaikan bahawa pengalihan HTTP ke URL yang disahkan akan sentiasa menghasilkan penyerahan aplikasi natif secara automatik.
Penglibatan Semula E-mel: Menavigasi WebView Dalam Aplikasi Klien E-mel dan Penyerahan Pautan Universal
Pemasaran semula e-mel memperkenalkan kerumitan seni bina disebabkan oleh pembungkus penjejakan klik penyedia perkhidmatan e-mel (ESP) dan WebView klien e-mel pihak ketiga (seperti pelayar terbenam Gmail atau Outlook). Apabila ESP membungkus deep link dalam pengalihan penjejakannya sendiri, domain penjejakan tersuai sering kekurangan pengesahan Domain Berkaitan Apple atau Pautan Aset Digital Android, menyebabkan pautan dibuka dalam pelayar dalam aplikasi dan bukannya melancarkan aplikasi.
Di mana pembungkus penjejakan atau pelayar e-mel terbenam menghalang penyerahan Pautan Universal atau Pautan Aplikasi secara terus, sediakan CTA "Buka dalam Aplikasi" yang dikawal pengguna secara eksplisit pada halaman pendaratan HTTPS yang disahkan. Jangan mengandaikan bahawa rantaian pengalihan automatik atau skrip pasca-muat akan memaksa pelancaran aplikasi natif merentasi semua persekitaran klien e-mel.
Mengamankan Token Laluan Dinamik: Mencegah Akses Tanpa Kebenaran ke Paparan Pengguna Peribadi
Parameter deep link berasal daripada saluran luaran yang boleh diakses pengguna. Penyerang boleh mengubah parameter URL untuk mencuba akses tanpa kebenaran ke paparan terhad (seperti cuba melihat troli pengguna lain: ?cart_id=1024).
Selaras dengan Panduan Ujian Keselamatan Aplikasi Mudah Alih OWASP mengenai Deep Link yang Tidak Selamat, aplikasi tidak boleh bergantung pada rentetan pertanyaan deep link untuk pengesahan atau kebenaran. Muatan penglibatan semula harus menghantar token laluan yang legap dan jangka pendek, bukannya ID pangkalan data mentah atau rahsia sesi. Aplikasi natif mesti mengesahkan sesi pengguna yang disahkan secara tempatan dan mengesahkan dengan bahagian belakang bahawa pengguna aktif diberi kebenaran untuk mengakses sumber yang diminta sebelum memaparkan data peribadi.
[Pengguna Pasif Menerima Pautan CTA Web / SMS / E-mel]
                       │
                       ▼
         [Resolusi Pautan OS / Pelayar]
           ┌───────────┴───────────┐
           ▼                       ▼
    [Aplikasi Dipasang]     [Aplikasi Tidak Dipasang]
           │                       │
           ▼                       ▼
    [Pautan Aplikasi Disahkan] [Halaman Pendaratan Penghalaan Web]
           │                       │
           ▼                       ▼
    [Pelancaran Natif Terus] [Fallback Kedai Aplikasi Eksplisit]
           │                       │
           │                [Pemasangan & Pelancaran Pertama]
           │                       │
           └───────────┬───────────┘
                       ▼
        [Pengekstrakan Parameter SDK]
                       │
                       ▼
        [Sanitasi Input & Senarai Dibenarkan]
                       │
                       ▼
        [Kebenaran Pelayan & Semakan Keadaan]
           ┌───────────┴───────────┐
           ▼                       ▼
    [Paparan Sasaran Dimuatkan] [Fallback Acara Selamat / Utama]
Cara Menyusun Muatan Penghalaan Dinamik untuk Penglibatan Semula yang Diperibadikan
Menyusun Parameter URL untuk Vertikal Umum
Menyeragamkan skema muatan memastikan pemisahan yang bersih antara penghuraian rangkaian dan navigasi aplikasi. Skema parameter umum merentasi vertikal industri utama termasuk:
- E-Dagang:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_9981&token=TK_1234567890abcdef&utm_source=sms_reactivation - Fintech:
https://app.example.com/security/verify?scene=verify&item_id=TX_5501&token=TK_1234567890abcdef&utm_source=email_alert - Penstriman & Media:
https://app.example.com/watch/episode?scene=player&item_id=EP_12&token=TK_1234567890abcdef&utm_source=push - Permainan:
https://app.example.com/events/raid?scene=event_hub&item_id=RAID_77&token=TK_1234567890abcdef&utm_source=social
Menguatkuasakan Pengesahan Jenis Data, Senarai Dibenarkan Aksara, dan Cap Masa Luput
Untuk mengurangkan penyalahgunaan penghuraian, risiko suntikan, input penghalaan yang salah bentuk, dan kes ekstrem keletihan sumber melalui deep link, rentetan parameter yang masuk mesti melepasi pengesahan yang ketat sebelum diproses:
- Senarai Dibenarkan Alfanumerik: Menguatkuasakan penapisan ungkapan biasa pada pengecam (contohnya,
^[A-Za-z0-9_-]{1,64}$), membuang muatan yang mengandungi aksara kawalan, tanda petikan, atau tag skrip. - Pengesahan Token Laluan: Mengehadkan token laluan kepada rentetan legap sekali guna yang mematuhi kekangan panjang yang ketat (contohnya, 16 hingga 128 aksara) dan mengesahkan cap masa luput pada bahagian belakang sebelum pelaksanaan laluan.
Memisahkan Pengecam Penghalaan daripada Bukti Kelayakan Pengesahan Pengguna
Dalam apa jua keadaan, URL deep link tidak boleh membawa kata laluan pengguna, kunci API yang tidak dicincang, atau token pengesahan jangka panjang. Jika pengguna mengetik pautan e-mel pada peranti kongsi, mendedahkan token sesi dalam URL mewujudkan kerentanan pengambilalihan akaun yang teruk.
Deep link hanya harus membawa niat penghalaan (kandungan apa yang hendak dipaparkan). Aplikasi natif mesti mendapatkan semula identiti pengguna secara bebas daripada stor bukti kelayakan tempatan yang selamat (seperti Rantai Kunci iOS atau Keystore Android) dan mengesahkan sesi dengan bahagian belakang sebelum memaparkan data akaun khusus pengguna.
Mengikat Token Atribusi Kontekstual Menggunakan OpoInstall
Untuk menilai saluran pemasaran semula yang mana menjana ROI pengaktifan semula tertinggi, pasukan kitaran hayat mesti mengaitkan penukaran dalam aplikasi kembali kepada kempen tertentu.
OpoInstall menyepadukan pengekstrakan parameter dengan atribusi berbilang saluran. Apabila pengguna memasuki aplikasi melalui deep link, SDK menangkap kod saluran, pengecam kempen, dan muatan tersuai, menghantar isyarat atribusi ke konsol sambil mendedahkan muatan kepada penghala aplikasi tempatan. Semak dokumentasi penyepaduan SDK untuk spesifikasi teknikal mengenai struktur muatan dan pengikatan acara.
Pelaksanaan Sisi Klien untuk Pengendalian Parameter Bangun yang Selamat
Pemintasan Niat Android dalam Kotlin: Menguruskan Kitaran Hayat onCreate dan onNewIntent
Pada Android, pemprosesan niat deep-link harus dilaksanakan dalam onCreate untuk aktiviti yang baru dicipta dan dalam onNewIntent apabila konfigurasi aktiviti atau tugas anda menggunakan semula contoh aktiviti sedia ada. Pelaksanaan mesti mengekstrak URI atau muatan SDK yang masuk, menormalkan jenis data, menguatkuasakan pengesahan tutup-gagal, dan mengesahkan kebenaran bahagian belakang sebelum mencetuskan navigasi UI.
Pemprosesan Pautan Universal iOS dalam Swift: Melaksanakan Kesinambungan UIWindowSceneDelegate
Dalam aplikasi iOS berasaskan skrin, Pautan Universal dihantar melalui connectionOptions.userActivities pada pelancaran sejuk dan scene(_:continue:) apabila aplikasi sudah berjalan atau digantung. Pelaksanaan mengesahkan NSUserActivity yang masuk, mewakilkan pengendalian atribusi kepada SDK, dan mengekstrak muatan melalui pendengar bangun SDK, menormalkan perwakilan muatan sebelum menghantar laluan ke utas UI utama.
Pelaksanaan teknikal di bawah menunjukkan penyepaduan dwi-platform untuk menangkap, mengesahkan, dan menghalakan deep link penglibatan semula dalam Android natif (Kotlin) dan iOS (Swift). Binari SDK yang disahkan dan pemalam enjin boleh dimuat turun daripada pusat muat turun SDK OpoInstall.
// Android: MainActivity.kt - Pemprosesan Niat Penglibatan Semula & Pintu Pengesahan Laluan
// Contoh penyepaduan rujukan. Sahkan nama pakej, kelas panggil balik, susunan permulaan,
// kaedah bangun, dan perwakilan masa jalan tepat appData.data terhadap keluaran SDK OpoInstall pengeluaran.
package com.example.app.ui

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class CanonicalReengagementPayload(
    val scene: String,
    val targetId: String,
    val routeToken: String,
    val utmSource: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * Menormalkan perwakilan data SDK heterogen (String JSON, Peta, atau JSONObject)
     * ke dalam model muatan milik aplikasi kanonik dengan pemeriksaan jenis tutup-gagal yang ketat.
     */
    fun normalize(rawPayload: Any?): CanonicalReengagementPayload? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "Jenis muatan SDK tidak disokong: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        val routeToken = stringMap["token"] ?: ""
        // Memerlukan pengecam adegan dan token yang tidak kosong
        if (scene.isEmpty() || routeToken.isEmpty()) {
            return null
        }

        return CanonicalReengagementPayload(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            routeToken = routeToken,
            utmSource = stringMap["utm_source"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "Penghuraian rentetan JSON gagal", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // Tutup-gagal: tolak jenis bukan String untuk mengelakkan eksploitasi paksaan jenis
            if (value !is String) {
                Log.w("PayloadAdapter", "Menolak nilai muatan bukan rentetan untuk kunci: $key")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "Menolak kunci atau nilai bukan rentetan dalam peta mentah: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object ReengagementRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "token", "utm_source")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub")

    fun validate(payload: CanonicalReengagementPayload): CanonicalReengagementPayload? {
        // Langkah 1: Pengesahan kunci tutup-gagal yang ketat (tolak kunci muatan yang tidak diketahui)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // Langkah 2: Sahkan adegan terhadap senarai dibenarkan yang ketat (memadankan semua skema vertikal yang didokumenkan)
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // Langkah 3: Menguatkuasakan had alfanumerik dan panjang pada pengecam sasaran
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        // Langkah 4: Sahkan format token laluan (token kebenaran legap, sekali guna)
        if (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(Regex("^[A-Za-z0-9_-]+$"))) {
            return null
        }

        // Langkah 5: Sahkan sumber UTM pilihan jika ada
        if (payload.utmSource.isNotEmpty() && (payload.utmSource.length > 64 || !payload.utmSource.matches(Regex("^[A-Za-z0-9_-]+$")))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Memproses niat penglibatan semula pelancaran sejuk
        intent?.let { handleReengagementIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Memproses niat penglibatan semula sambungan hangat apabila Aktiviti digunakan semula berdasarkan konfigurasi launchMode/tugas
        handleReengagementIntent(intent)
    }

    private fun handleReengagementIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                // Langkah 1: Menormalkan muatan SDK vendor ke dalam DTO kanonik dengan pemeriksaan jenis yang ketat
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(appData.data)
                if (canonicalPayload == null) {
                    runOnUiThread { executeLobbyFallback("Format muatan salah atau tidak boleh dibaca.") }
                    return
                }

                // Langkah 2: Mengesahkan data muatan yang tidak dipercayai dengan semakan tutup-gagal yang ketat
                val validatedRoute = ReengagementRouteValidator.validate(canonicalPayload)
                if (validatedRoute != null) {
                    // Langkah 3: Mengesahkan kebenaran pelayan dan ketersediaan sumber
                    // Nota: Sesi pengguna yang disahkan dibekalkan oleh keadaan aplikasi, BUKAN URL; routeToken ialah rujukan legap
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("Item atau promosi yang diminta tidak lagi tersedia.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Permintaan penglibatan semula tidak dibenarkan atau tidak sah.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: CanonicalReengagementPayload) {
        Log.i("AppNavigator", "Menavigasi ke sasaran penglibatan semula: ${route.scene}, ID: ${route.targetId}")
        // Hantar ke pengawal navigasi dalaman
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "Fallback selamat ke lobi utama: $reason")
        // Paparkan notis pengguna dan navigasi ke paparan utama lalai
    }
}

// Tempat letak kebenaran bahagian belakang khusus aplikasi (bukan API SDK OpoInstall)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // Tempat letak sahaja: bahagian belakang pengeluaran mesti mengesahkan pengikatan pengguna yang disahkan, luput token, pengikatan sumber yang dimaksudkan, dan status sekali guna/ulang tayang
        val isResourceActive = true
        callback(isResourceActive)
    }
}
// iOS: SceneDelegate.swift - Pemprosesan Pautan Universal & Pintu Pengesahan Laluan
// Contoh penyepaduan rujukan. Sahkan nama pakej, kelas panggil balik, susunan permulaan,
// kaedah bangun, dan perwakilan masa jalan tepat appData.data terhadap keluaran SDK OpoInstall pengeluaran.
import UIKit
import libOpoInstallSDK

struct CanonicalReengagementPayload {
    let scene: String
    let targetId: String
    let routeToken: String
    let utmSource: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * Menormalkan perwakilan data SDK heterogen (Kamus, String JSON, atau objek tersuai)
     * ke dalam model muatan kanonik milik aplikasi dengan pemeriksaan jenis tutup-gagal yang ketat.
     */
    static func normalize(rawPayload: Any?) -> CanonicalReengagementPayload? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] Penyahsiri JSON gagal: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> CanonicalReengagementPayload? {
        // Tutup-gagal: pastikan semua nilai yang hadir dalam kamus adalah String yang ketat
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] Menolak nilai bukan rentetan untuk kunci: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty,
              let routeToken = dict["token"] as? String, !routeToken.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let utmSource = dict["utm_source"] as? String ?? ""
        let keys = Set(dict.keys)

        return CanonicalReengagementPayload(
            scene: scene,
            targetId: targetId,
            routeToken: routeToken,
            utmSource: utmSource,
            rawKeys: keys
        )
    }
}

class ReengagementRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "token", "utm_source"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub", "order_status", "verify", "player", "event_hub"]

    static func validate(payload: CanonicalReengagementPayload) -> CanonicalReengagementPayload? {
        // Langkah 1: Pengesahan kunci tutup-gagal yang ketat (tolak kunci muatan yang tidak diketahui)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // Langkah 2: Sahkan adegan terhadap senarai dibenarkan yang ketat (memadankan semua skema vertikal yang didokumenkan)
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // Langkah 3: Menguatkuasakan had alfanumerik dan panjang pada pengecam sasaran
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // Langkah 4: Sahkan format token laluan (token kebenaran legap, sekali guna)
        guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
              payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
        }

        // Langkah 5: Sahkan sumber UTM pilihan jika ada
        if !payload.utmSource.isEmpty {
            guard payload.utmSource.count <= 64, payload.utmSource.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // Memulakan SDK OpoInstall
        OpoInstallSDK.initWith(self)

        // Mengendalikan pelancaran sejuk melalui Pautan Universal
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // Mengendalikan sambungan hangat melalui Pautan Universal
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // Panggil Balik Bangun OpoInstallDelegate
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            return
        }

        // Langkah 1: Menormalkan perwakilan muatan SDK vendor ke dalam DTO aplikasi kanonik dengan pemeriksaan jenis yang ketat
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: data.data) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Format data muatan tidak dikenali atau tidak sah")
            }
            return
        }

        // Langkah 2: Mengesahkan dan membersihkan data muatan yang tidak dipercayai dengan semakan tutup-gagal
        if let validatedRoute = ReengagementRouteValidator.validate(payload: canonicalPayload) {

            // Langkah 3: Mengesahkan kebenaran pelayan dan keadaan sumber menggunakan sesi aplikasi yang disahkan
            // Nota: Sesi pengguna yang disahkan dibekalkan oleh keadaan aplikasi, BUKAN URL; routeToken ialah rujukan legap
            BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.executeTargetNavigation(route: validatedRoute)
                    } else {
                        self.executeLobbyFallback(reason: "Sumber telah luput atau tidak dibenarkan")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Muatan laluan salah bentuk atau tidak dibenarkan")
            }
        }
    }

    private func executeTargetNavigation(route: CanonicalReengagementPayload) {
        NSLog("[AppNavigator] Menavigasi ke paparan sasaran: %@, ID: %@", route.scene, route.targetId)
        // Laksanakan peralihan pengawal paparan dalaman
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] Fallback selamat ke lobi utama: %@", reason)
        // Paparkan notis dan navigasi ke pengawal paparan akar
    }
}

// Tempat letak kebenaran bahagian belakang khusus aplikasi (bukan API SDK OpoInstall)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // Tempat letak sahaja: bahagian belakang pengeluaran mesti mengesahkan pengikatan pengguna yang disahkan, luput token, pengikatan sumber yang dimaksudkan, dan status sekali guna/ulang tayang
        let isResourceAvailable = true
        completion(isResourceAvailable)
    }
}
Kemerosotan yang Anggun: Menguruskan Kempen Basi, Promosi Luput, dan Item Habis Dijual
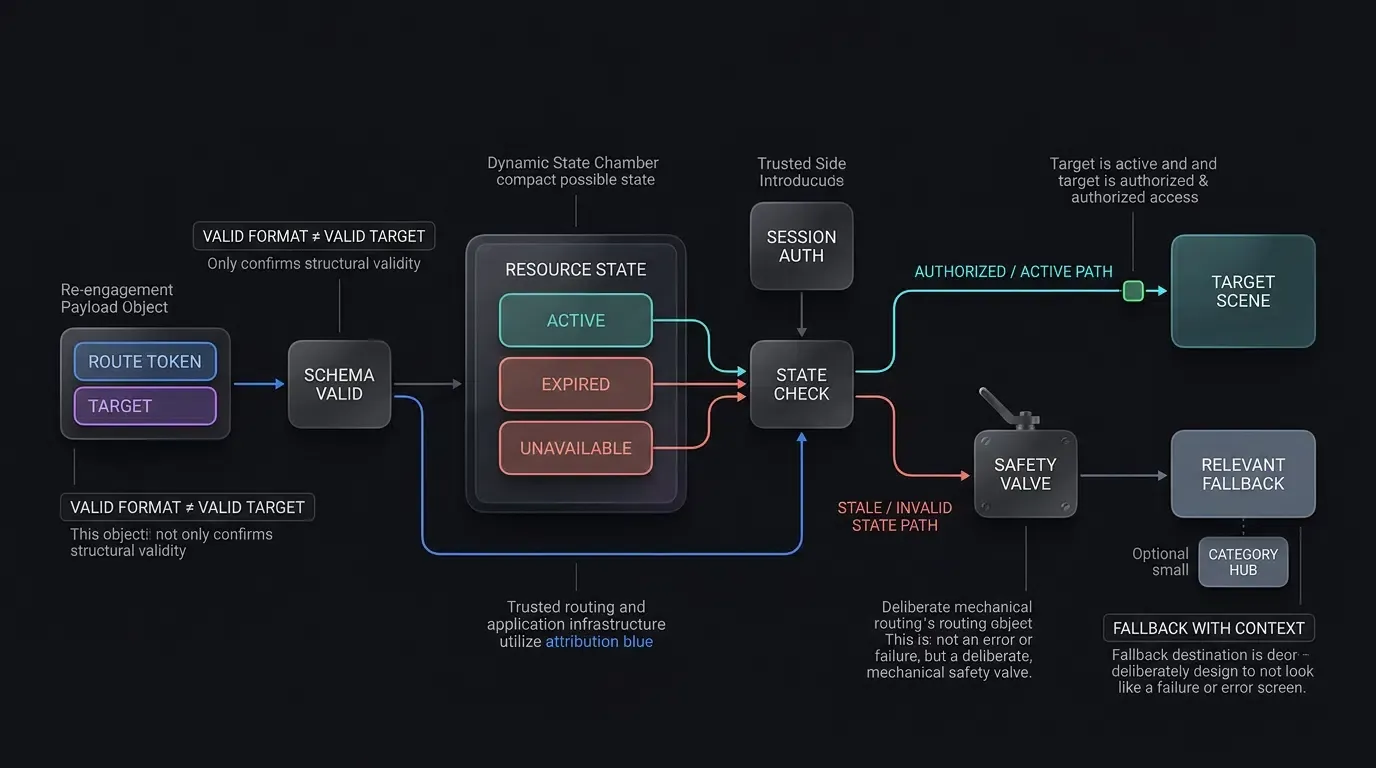
Dalam persekitaran pemasaran yang pantas, pengguna sering mengklik pautan pemasaran semula beberapa hari atau minggu selepas promosi berakhir. Jika aplikasi cuba memuatkan promosi yang telah luput atau item yang telah dipadam tanpa pengesahan keadaan, pengguna akan menemui paparan kosong atau kerosakan yang tidak dikendalikan.
Seni bina pengeluaran menguatkuasakan pintu fallback dua peringkat:
- Pengesahan Skema Sisi Klien: Jika struktur muatan salah bentuk atau mengandungi kunci yang tidak dibenarkan, aplikasi segera mengalihkan ke skrin utama lalai.
- Pengesahan Keadaan Sisi Pelayan: Jika skema sah tetapi sumber asas tidak tersedia (contohnya, jualan kilat telah berakhir), aplikasi memaparkan modal notis bermaklumat (contohnya, “Promosi ini telah tamat, tetapi lihat tawaran hebat hari ini”) dan dengan lancar menukarkan pengguna ke hab kategori aktif.
Mengukur Penglibatan Aplikasi dan Prestasi Corong Pengaktifan Semula
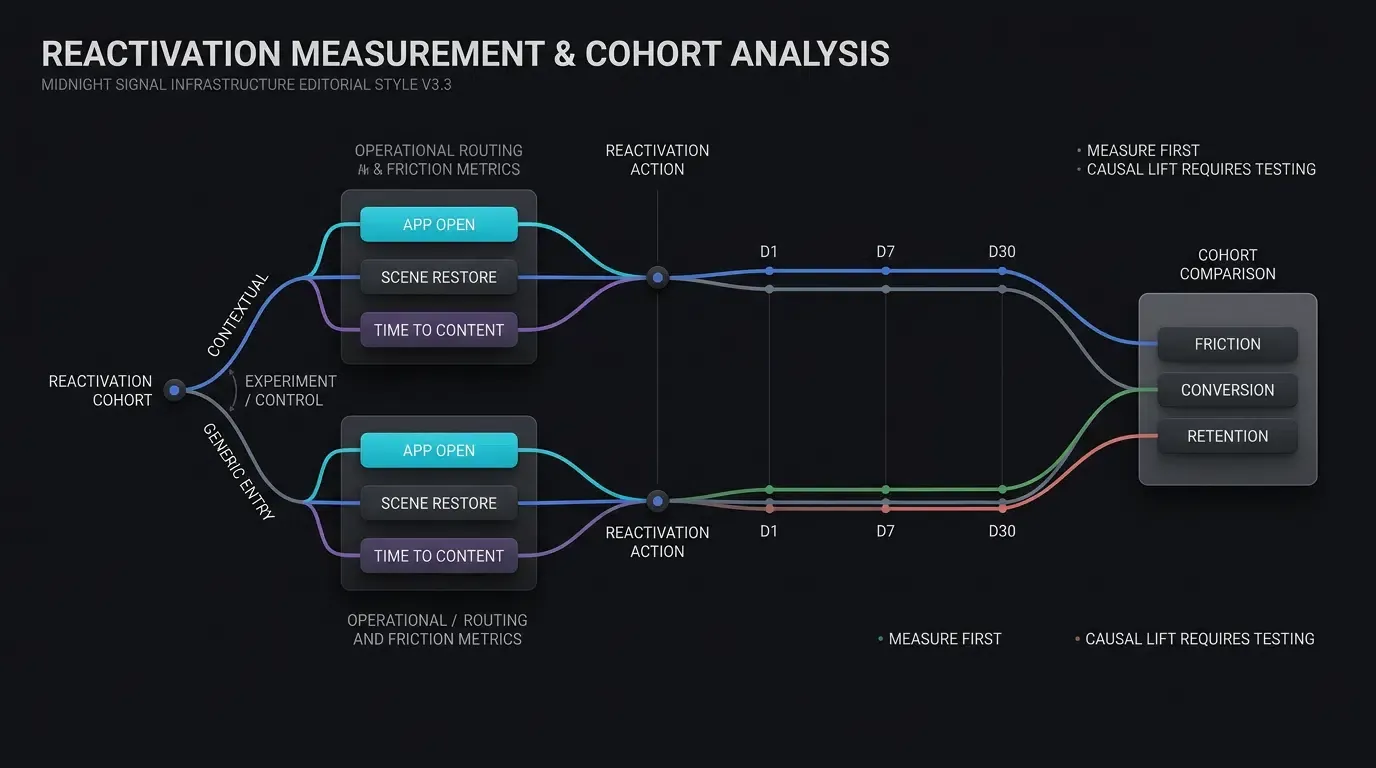
Metrik Telemetri Utama untuk Kempen Penglibatan Semula
Untuk menilai corong pemasaran semula secara empirikal, pasukan pertumbuhan menjejaki prestasi merentasi empat pintu telemetri utama:
- Kadar Klik-ke-Buka Aplikasi (CAOR): Bahagian klik pautan pemasaran semula yang dijejaki yang menghasilkan pembukaan aplikasi natif yang disahkan.
- Kadar Pemulihan Paparan: Peratusan pembukaan aplikasi yang menggunakan deep link yang berjaya menyelesaikan dan memaparkan paparan dalam aplikasi sasaran tanpa kembali ke lobi utama.
- Kadar Penukaran Pengaktifan Semula (RCR): Bahagian pengguna yang diaktifkan semula yang melengkapkan tindakan hiliran teras (seperti membuat pesanan, melengkapkan tahap, atau melanggan) dalam tetingkap atribusi kempen yang telah ditetapkan (contohnya, 24 jam).
- Masa-ke-Kandungan (
): Purata saat yang berlalu dari klik pautan hingga paparan adegan aktif, dipantau sebagai metrik geseran operasi.
Pengauditan Pengekalan Kohort: Menilai Keluk Pengekalan D1, D7, dan D30 untuk Pengguna yang Diaktifkan Semula
Mengukur penukaran segera adalah tidak mencukupi; pasukan kitaran hayat mesti mengaudit sama ada pengguna yang diaktifkan semula kekal aktif dari semasa ke semasa. Menggunakan Analisis Kohort, pasukan data mengumpulkan pengguna yang diaktifkan semula mengikut sumber kempen dan menjejaki keluk pengekalan mereka merentasi penanda aras Hari 1, Hari 7, dan Hari 30:
Kohort diaktifkan semula yang menerima deep linking kontekstual boleh dibandingkan dengan kohort kemasukan generik untuk menentukan sama ada penghalaan adegan secara terus dikaitkan dengan pengekalan D7 atau D30 yang lebih tinggi dalam produk tertentu.
Ciri Penghalaan Ilustratif dan Matriks Saluran Penglibatan Semula
Jadual di bawah menyediakan perbandingan kualitatif saluran penghantaran penglibatan semula utama merentasi geseran teknikal dan hipotesis operasi:
| Saluran Penglibatan Semula | Mekanisme Pengangkutan Utama | Laluan Interaksi Pengguna | Hipotesis Pengukuran | Risiko Teknikal Utama |
|---|---|---|---|---|
| Tolakan Generik | Pelancaran Aplikasi Terus | Membuka skrin utama | Uji penglibatan garis dasar tanpa penghalaan kontekstual | Keluar dari menu utama |
| Pautan SMS Kontekstual | Pautan Universal / Aplikasi Disahkan | Penghalaan adegan dalam aplikasi terus | Uji sama ada penghalaan adegan terus mengurangkan geseran pembayaran | Pautan promosi basi / luput |
| Pemasaran Semula E-mel | URL Penjejakan HTTPS | Halaman pendaratan web atau pelayar dalam aplikasi | Ukur kehilangan penghalaan pembungkus penjejakan dan WebView terbenam | Sekatan pautan pelayar dalam aplikasi |
| Sepanduk Web-ke-Aplikasi | Sepanduk Kontekstual Dinamik | Klik butang interaktif | Ukur penukaran penyerahan mengikut pelayar dan masa jalan | Navigasi domain yang sama pelayar |
Soalan Lazim (FAQ)
Bagaimanakah deep link meningkatkan kadar pengekalan untuk pengguna pasif?
Apakah yang berlaku jika pengguna pasif mengklik deep link selepas menyahpasang aplikasi?
Bagaimanakah aplikasi harus mengendalikan deep link yang menuju ke promosi luput atau item habis dijual?
Ringkasan dan Rangka Kerja Keputusan
Mengoptimumkan penglibatan aplikasi mudah alih memerlukan penghapusan geseran antara niat pengguna untuk melibatkan diri semula dan penghantaran nilai dalam aplikasi. Bergantung pada pengalihan skrin utama generik mewujudkan halangan yang tidak perlu yang boleh menghakis kecekapan pemasaran semula dan meningkatkan kadar keluar pengguna.
Dengan menggunakan deep link kontekstual merentasi titik sentuh web, SMS, dan e-mel, pasukan pertumbuhan mencipta laluan terus ke paparan aplikasi natif. Melaksanakan pintu kebenaran bahagian belakang yang teguh, sanitasi input, dan fallback yang anggun memastikan kempen penglibatan semula beroperasi dengan pasti dan selamat merentasi semua segmen pengguna. Penambahbaikan pengekalan hiliran dan keuntungan ROI kempen harus disahkan secara empirikal melalui eksperimen kohort khusus tajuk.
Untuk mengetahui cara menggunakan deep linking kontekstual dan penghalaan parameter merentasi corong pertumbuhan anda, semak dokumentasi penyepaduan SDK, muat turun pustaka klien daripada pusat muat turun SDK OpoInstall, terokai rujukan pelaksanaan atribusi mudah alih, atau daftarkan aplikasi anda pada konsol pembangun OpoInstall.
Bahan Berkaitan
-
Konsep: Penglibatan Aplikasi, Pengaktifan Semula Pengguna, Pemulihan Paparan, Analisis Kohort, Corong Pemasaran Semula
-
Teknologi: Pautan Universal, Pautan Aplikasi Android, Deep Linking Tertunda, API Keterlihatan Halaman W3C
-
Piawaian: IETF RFC 3986 Pengecam Sumber Seragam, Spesifikasi Domain Berkaitan Apple, Protokol Pautan Aset Digital Android, Panduan Ujian Keselamatan Aplikasi Mudah Alih OWASP (MASTG)
-
API: API Penghalaan Dinamik OpoInstall, Pemprosesan Niat getIntent Android, Perwakilan continueUserActivity iOS
-
Dokumentasi & Rujukan Rasmi:
Share this article