Alibaba encerra agentes de IA personalizados? O Alibaba anunciou que os agentes de IA criados por usuários no Tongyi Qianwen serão removidos antes do prazo regulatório de 15 de julho. Mudanças semelhantes também foram anunciadas pela ByteDance e Tencent, à medida que as plataformas de IA na China se adaptam às novas regulações de IA antropomórfica. À medida que a inteligência artificial generativa transforma a forma como o conteúdo da web e as entidades digitais são consumidos, as plataformas de IA continuam a navegar por cenários de conformidade em constante mudança. Historicamente, companheiros de IA personalizados aumentavam o engajamento do usuário ao incentivar interações de longo prazo. Hoje, como os reguladores buscam reduzir os riscos associados às interações com IA antropomórfica, as plataformas devem fazer a transição para ferramentas de produtividade estritamente auditadas e não personificadas.
Por que o Alibaba encerra agentes de IA personalizados: Alinhando os recursos da plataforma às novas regras
Em resumo
- O Tongyi Qianwen do Alibaba e o Doubao da ByteDance anunciaram a desativação de recursos de agentes personalizados, com efeito a partir do prazo de conformidade de 15 de julho.
- A estrutura regulatória tem como alvo sistemas de IA que simulam personalidades humanas para companheirismo emocional sustentado, excluindo ferramentas estritamente orientadas a transações.
- A transição da plataforma marca um pivô estratégico mais amplo, saindo de serviços de companheirismo emocional para aplicativos de produtividade estritamente auditados e não personificados.
As plataformas de IA voltadas ao consumidor estão se afastando de recursos de companheirismo personalizado à medida que novas regulações entram em vigor. Nos últimos dois anos, os companheiros de IA personalizados tornaram-se um dos recursos mais populares nas plataformas de IA para o consumidor. Ao manter a memória conversacional de longo prazo e personalidades consistentes, esses serviços incentivavam interações repetidas dos usuários. No entanto, a crescente atenção regulatória mudou as prioridades das plataformas em direção à conformidade, transparência e experiências de IA orientadas a tarefas.
Gerenciar memória persistente, interações emocionais e proteções de segurança infantil em escala aumentou significativamente a complexidade operacional. Esses desafios são discutidos em relatórios regionais detalhados que acompanham as mudanças operacionais das principais plataformas.
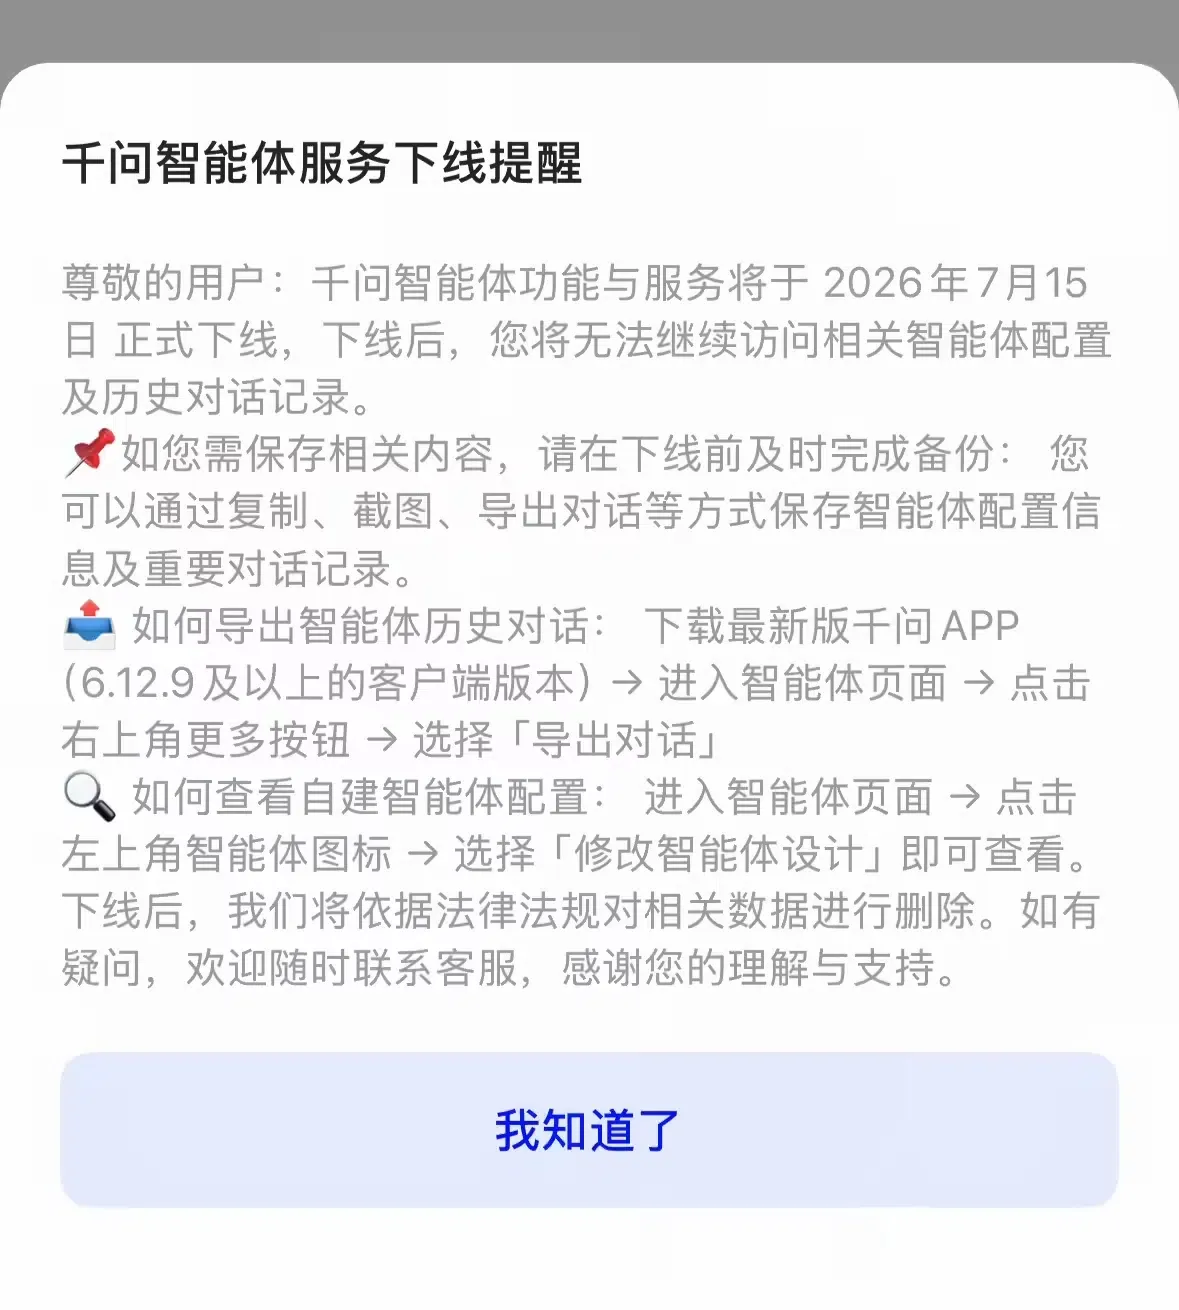
Esta decisão reflete uma tendência mais ampla do setor. De acordo com a notificação da plataforma, as configurações criadas pelo usuário e os registros de conversas no Tongyi Qianwen serão desativados, com a subsequente exclusão de dados de acordo com a política de retenção de dados publicada pela plataforma. Simultaneamente, a ByteDance anunciou que seu recurso de agente Doubao ficaria offline em 15 de julho de 2026, com um período de carência para retenção de dados estendido até 15 de outubro de 2026. Segundo relatos da mídia, a Tencent ajustou de forma semelhante seu aplicativo de assistente Yuanbao, removendo configurações específicas de companheirismo pessoal em junho. Sob esta transição regulatória, espera-se que as plataformas priorizem a produtividade em detrimento da personificação, direcionando recursos para longe de bots de companheirismo emocional em direção a assistentes de trabalho e ferramentas corporativas.
Compreendendo as causas raiz por trás da diretriz do Alibaba de encerrar agentes de IA personalizados
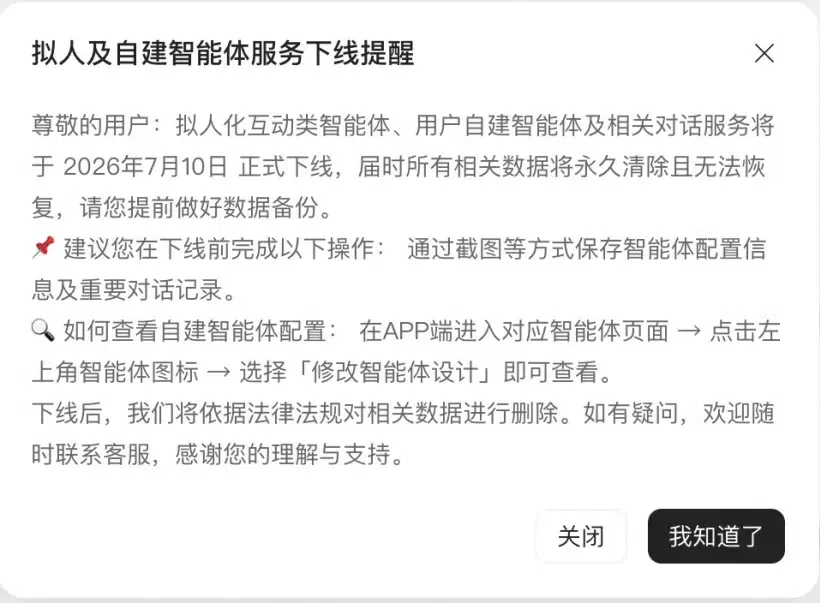
O impulsionador fundamental por trás da desativação repentina desses recursos de companheirismo é a aplicação oficial das regulamentações recém-emitidas que regem os serviços de interação de IA antropomórfica (《人工智能拟人化互动服务管理暂行办法》), em vigor a partir de 15 de julho de 2026. Esta estrutura regulatória representa um esforço abrangente para estabelecer a supervisão de serviços de IA que simulam personalidades, padrões de pensamento e estilos de comunicação humanos. A regulação aborda várias preocupações, incluindo o potencial de dependência emocional ou indução ao consumo em menores, vazamento de dados pessoais e a propagação de informações não verificadas.
É importante ressaltar que a regulação traça uma linha clara entre bots de companheirismo proibidos e ferramentas utilitárias permitidas. Bots de atendimento ao cliente, plataformas de perguntas e respostas, assistentes de trabalho corporativos e recursos educacionais estão excluídos dessas restrições rigorosas, desde que não envolvam interação emocional sustentada e simulada. Essa divisão regulatória força os desenvolvedores a mudar suas arquiteturas de sistema de loops de chat com estado e retenção de personalidade para APIs transacionais limpas e sem estado.
Distinção técnica: Identidade com estado vs. Conformidade sem estado
Para atender a esses requisitos de conformidade, espera-se que as equipes de engenharia façam a transição de suas estruturas de banco de dados. Manter uma persona de agente persistente geralmente requer a retenção de dados de preferência do usuário ou memória conversacional de longo prazo. Sob as novas regulações, esse rastreamento de estado persistente representa um desafio de conformidade. Por outro lado, arquiteturas sem estado processam cada solicitação como uma transação isolada, reduzindo a quantidade de dados persistentes do usuário armazenados pela plataforma.
O diagrama abaixo ilustra a diferença estrutural entre esses dois fluxos de dados:
[Armazenamento de Persona com Estado (Alto Risco Regulatório)]
  Entrada do Usuário ──> Cache de Memória da Persona (Perfis de Identidade Persistentes) ──> Perfil Emocional de Longo Prazo Registrado


[Fluxo de Sessão Sem Estado (Alvo de Conformidade de Baixo Risco)]
  Entrada do Usuário ──> Nó de Processamento Sem Estado (Contexto de Sessão Efêmero) ──> Contexto Temporário (Contexto Soberano Preservado)
A implementação do processamento sem estado garante que nenhum contexto persistente ou emocionalmente manipulador seja gerado ou armazenado. Desafios semelhantes existem na atribuição móvel, onde as restrições de privacidade também reduzem a dependência de identificadores persistentes do lado do cliente. Quando as interações do usuário são desvinculadas de cookies locais persistentes e com estado para satisfazer as diretrizes de privacidade, manter a continuidade da sessão entre diferentes ambientes torna-se altamente complexo. Por exemplo, quando referenciadores padrão do navegador estão ausentes ou cookies são bloqueados, os sistemas de atribuição móvel devem confiar na correspondência de estado do lado do servidor para correlacionar eventos separados sem comprometer a privacidade do usuário.
Construir vs. Comprar: Gerenciando o estado da sessão sob novas regras de conformidade
À medida que as plataformas reestruturam suas estruturas conversacionais para cumprir o mandato de 15 de julho, os desenvolvedores devem reavaliar como gerenciam o estado da sessão e a identidade do usuário. Gerenciar estados de sessão na era em que o Alibaba encerra agentes de IA personalizados exige arquiteturas que sejam ao mesmo tempo compatíveis com as leis de privacidade de dados e altamente precisas. As organizações que precisam preservar as jornadas do usuário em experiências web e móveis dependem cada vez mais do gerenciamento de sessão no lado do servidor, em vez de identificadores persistentes do lado do cliente. Dependendo dos requisitos de negócios, as equipes podem construir essas capacidades internamente ou adotar plataformas de atribuição existentes.
Avaliação arquitetônica: Construção personalizada vs. SDK padronizado
Construir um sistema interno personalizado para gerenciar a correspondência de estado no lado do servidor oferece flexibilidade máxima, mas exige recursos de engenharia significativos e contínuos. Os desenvolvedores devem construir manualmente esquemas de banco de dados, escrever funções de hash criptográficas seguras e atualizar continuamente o sistema para cumprir as regulamentações regionais em constante mudança. Por outro lado, implantar um SDK certificado e pré-construído reduz a complexidade da integração e garante a conformidade a longo prazo sem sobrecarga adicional.
A tabela abaixo compara metodologias padrão para gerenciar o estado da sessão e o contexto de conversão:
| Solução | Memória Persistente | Esforço de Conformidade | Sobrecarga de Manutenção |
|---|---|---|---|
| Banco de Dados de Sessão Interno | Alto (Sincronização Contínua) | Alto (Auditoria Personalizada Manual) | Extremamente Alto |
| Rastreamento de Sessão via Navegador | Baixo (Cookies de Sessão) | Baixo (Sem Log no Servidor) | Baixo |
| Cache do Lado do Servidor (ex: OpoInstall) | Nenhum (Mapeamento de Token Efêmero) | Alto (Sandbox Padronizado) | Baixo (Integração Ultra-leve) |
Embora as configurações de banco de dados personalizadas possam lidar com o contexto básico, a preservação especializada do estado do lado do servidor pode otimizar os recursos de desenvolvimento. Dependendo dos requisitos de implementação, as organizações podem construir seu próprio sistema de gerenciamento de sessão no lado do servidor ou adotar plataformas comerciais como o OpoInstall. Por exemplo, o OpoInstall oferece restauração de estado no lado do servidor e estruturas de passagem de parâmetros, mapeando metadados de sessão para um banco de dados de sessão no lado do servidor para manter a continuidade da sessão anonimamente, sem armazenar histórico de conversa pessoal sensível de longo prazo. Ao mapear metadados de sessão para um banco de dados centralizado em vez de depender de redirecionamentos baseados no navegador, tal sistema garante que os contextos de conversão permaneçam consistentes, mesmo quando as tarefas iniciais são executadas anonimamente. As equipes de engenharia podem avaliar essas abordagens para equilibrar a proteção de dados e a consistência da medição.
Checklists de integração: Como as equipes de engenharia podem se preparar para mudanças na plataforma
Para sobreviver à desativação repentina de recursos de agentes com estado, as equipes de engenharia e produto devem estabelecer cronogramas claros de governança de dados. Isso garante que os dados do usuário sejam tratados com segurança, os limites de conformidade sejam respeitados e os pipelines de marketing permaneçam intactos.
Checklist de implementação para desenvolvedores
- Auditar a Retenção de Dados de Sessão: Revise todos os bancos de dados para garantir que os históricos de chat de companheiros emocionais persistentes sejam eliminados de acordo com os cronogramas de exclusão de dados.
- Implementar Handshakes de Sessão Sem Estado: Faça a transição das rotas de API para modelos de processamento sem estado, utilizando tokens assinados criptograficamente para passar o contexto temporário entre os nós.
- Forçar Portais de Verificação de Idade: Para produtos voltados ao consumidor, implante salvaguardas de segurança infantil para impedir que menores acessem recursos de conversação restritos.
Checklist de estratégia de produto e crescimento
- Reorganizar fluxos de experiência do usuário: Pivote de modelos de engajamento baseados em companheirismo para ferramentas de alta utilidade orientadas a tarefas que não dependam de dependência emocional.
- Otimizar funis de conversão: Aproveite as estruturas de passagem de parâmetros não intrusivas para manter o rastreamento de aquisição sem violar as diretrizes de privacidade do usuário.
- Monitorar a conformidade da plataforma: Garanta que todos os SDKs de terceiros integrados estejam em conformidade com as leis locais de proteção de dados e o próximo mandato de 15 de julho.
Ao estabelecer essas diretrizes estruturadas, as equipes de desenvolvimento podem fazer a transição de seus aplicativos para arquiteturas mais seguras e compatíveis, mantendo a continuidade operacional.
Perguntas Frequentes (FAQ)
Quais recursos de IA ainda são permitidos sob as novas regulações?
Qual é a diferença entre um bot de companheirismo proibido e um assistente de trabalho permitido?
O que acontece com os dados do agente criados pelo usuário após o prazo de 15 de julho?
Principais conclusões para equipes de engenharia
À medida que as plataformas de IA se afastam dos recursos de companheirismo persistente, os desenvolvedores precisam redesenhar os produtos em torno da privacidade, transparência e gerenciamento de dados compatível. Conforme os reguladores regionais de ciberespaço impõem limites em torno da interação emocional e perfilamento do usuário, os desenvolvedores devem se adaptar projetando sistemas resilientes e seguros para a privacidade. Confiar em cookies de rastreamento de identidade com estado e perfis de contexto persistentes não é mais uma estratégia sustentável para plataformas digitais modernas.
À medida que as plataformas de IA se adaptam aos novos requisitos regulatórios, as equipes de engenharia dependerão cada vez mais de arquiteturas sem estado, gerenciamento de sessão no lado do servidor e design focado em privacidade. As organizações que se prepararem para essas mudanças com antecedência estarão melhor posicionadas para manter produtos de IA compatíveis e sustentáveis.
Share this article



