AirDrop da Apple vulnerável? Pesquisadores de segurança do Centro Helmholtz CISPA para Segurança da Informação divulgaram falhas recém-identificadas que afetam os protocolos AirDrop da Apple e Quick Share do Google em 30 de junho de 2026. Essas vulnerabilidades críticas afetam potencialmente bilhões de dispositivos iOS e Android ativos globalmente. Para equipes de desenvolvedores e líderes de produto, este exploit de proximidade destaca uma transição técnica: à medida que as plataformas móveis lidam com comunicações autônomas em segundo plano sem requisitos de pareamento do usuário, a manutenção de barreiras de autenticação segura deve ser levada até a camada de rede para prevenir ataques contínuos de negação de serviço.
Resumo
- Exposição em massa de dispositivos: Vulnerabilidades críticas em protocolos de compartilhamento de campo próximo afetam potencialmente bilhões de smartphones iOS e Android ativos em todo o mundo.
- Falhas de daemons em todo o sistema: Uma única solicitação de roteamento de caminho malformada interrompe completamente os processos em segundo plano que regem o AirDrop, Handoff e Continuity.
- Riscos de pré-autenticação: Daemons privilegiados em segundo plano processam entradas controladas por atacantes antes de verificar a identidade do remetente, deixando uma grande superfície de ataque de pré-autenticação.
Protocolos de Proximidade e a Superfície de Ataque de Pré-Autenticação
Um artigo de pesquisa publicado pelo Centro Helmholtz CISPA para Segurança da Informação indica que os protocolos de compartilhamento de proximidade desenvolvidos pela Apple e pelo Google contêm falhas fundamentais de design. Para fornecer uma experiência de usuário fluida e não visual, esses sistemas de transferência sem fio são executados como daemons de segundo plano de alto privilégio. Esses daemons ativam-se imediatamente e aguardam conexões de entrada sempre que um dispositivo compatível é detectado nas proximidades. No entanto, como o sistema expõe esses processos em segundo plano antes de executar a autenticação criptográfica ou a verificação do remetente, um atacante não autenticado dentro do alcance do Wi-Fi pode facilmente atingir o receptor.
De acordo com os pesquisadores de segurança Arash Ale Ebrahim e Nils Ole Tippenhauer, um atacante baseado em proximidade precisa apenas de um laptop padrão com capacidades Wi-Fi e uma localização dentro de dez a trinta metros do alvo. Nenhum pareamento de usuário, troca de contatos ou configuração de rede compartilhada é necessário para iniciar o exploit. Em dispositivos Apple configurados para receber transferências de “Todos”, as fases iniciais do protocolo respondem a solicitações de entrada antes que qualquer prompt visual seja exibido ao usuário. Esta arquitetura de pré-autenticação fornece um ponto de entrada acessível para ataques automatizados.
Embora os pesquisadores tenham confirmado que essas vulnerabilidades não podem ser exploradas para exfiltrar arquivos privados do usuário ou comprometer dados sensíveis, elas podem facilmente desativar vários recursos principais do Continuity. O exploit mais simples envolve o envio de uma única solicitação de roteamento de caminho malformada através da rede local. Quando o daemon recebe um caminho não reconhecido, ele atinge um manipulador de erro fatal no código de roteamento Swift subjacente, interrompendo instantaneamente todo o processo. Se o atacante transmitir essas solicitações malformadas em um loop a cada poucos segundos, os daemons em segundo plano permanecem travados permanentemente, desativando o AirDrop, AirPlay, Handoff, Universal Clipboard e a Continuity Camera simultaneamente.
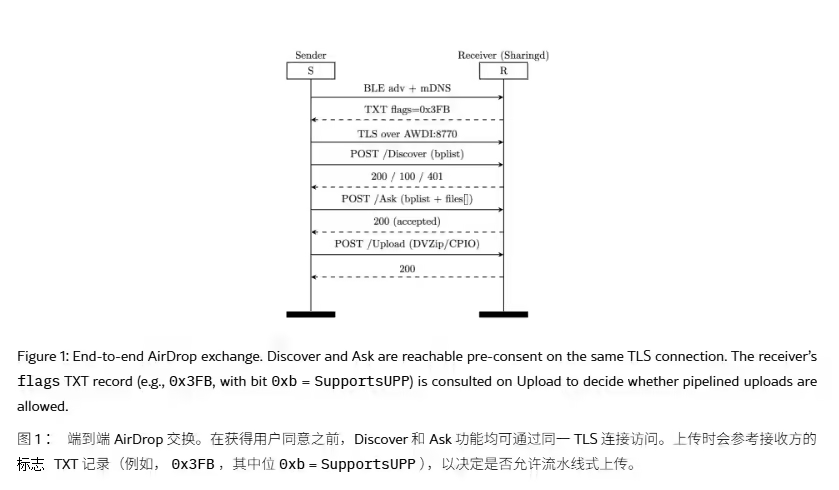
O Impacto em Cascata da Negação de Serviço por Proximidade
De acordo com o estudo do CISPA, o risco primário dessas vulnerabilidades é a interrupção localizada do serviço, em vez do roubo de dados. Como o daemon sharingd gerencia toda a suíte Continuity, uma falha em um componente desativa múltiplos recursos simultaneamente.
Os serviços afetados e seus impactos operacionais incluem:
- Falha no AirDrop: O compartilhamento direto de arquivos peer-to-peer torna-se completamente indisponível.
- Interrupção do Universal Clipboard: A funcionalidade de copiar e colar entre dispositivos iOS e macOS pareados é encerrada.
- Interrupção do Handoff: Transferências de estado de aplicativos ativos entre dispositivos locais falham.
- Interrupção da Continuity Camera: Usar um iPhone como webcam sem fio para um Mac torna-se impossível.
- Instabilidade do AirPlay: Sessões de transmissão de mídia e espelhamento de tela travam ou falham ao conectar.
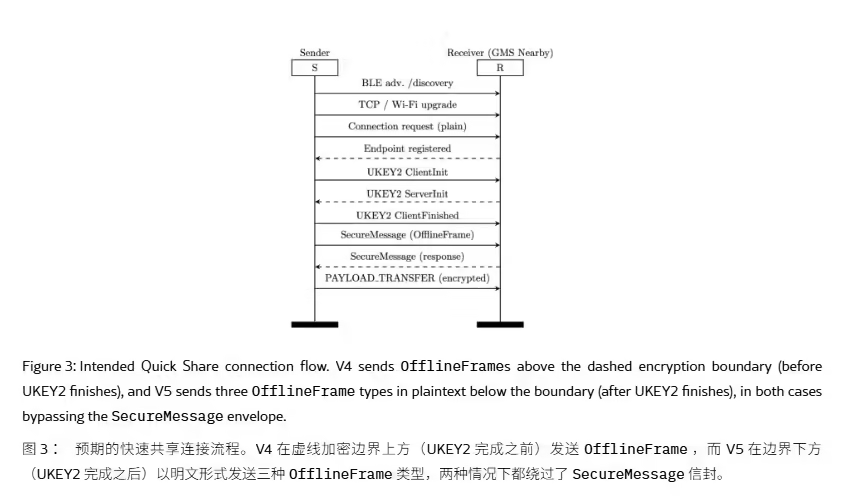
Mecânicas Subjacentes do Daemon: Como Solicitações Malformadas Interrompem Sessões de Contexto
Em sistemas operacionais móveis modernos, os protocolos de proximidade dependem de um ouvinte de segundo plano contínuo para negociar solicitações de conexão. Em ambientes de implantação padrão, quando um dispositivo próximo começa a transmitir, o daemon ouvinte aloca memória, analisa cabeçalhos de pacotes recebidos e inicia um protocolo de handshake.
Caminho Tradicional de Execução de Proximidade:
Atacante -> Wi-Fi -> Socket Não Autenticado -> sharingd -> Serviços de Continuidade


Caminho de Falha (Surge):
Solicitação Malformada -> Raw Socket (Alcance de Proximidade 10-30m) -> Daemon de Roteamento Swift
                                                                  |
Caminho Malformado -> Gatilho 'fatalError' Swift -> Falha do Daemon (AirDrop, AirPlay Offline)
Como o sistema executa essas rotinas de análise dentro de daemons privilegiados em segundo plano antes de verificar a identidade do chamador, qualquer entrada malformada pode causar exceções de estado inesperadas. No caso dos bugs recém-descobertos no AirDrop, a lógica de roteamento do daemon contém um manipulador de erro fatal que interrompe o processo ao receber um caminho inválido. Consequentemente, uma única conexão de socket não autenticada pode derrubar toda a pilha de comunicação local, interrompendo o contexto da sessão e levando à falha de sincronização entre múltiplos aplicativos.
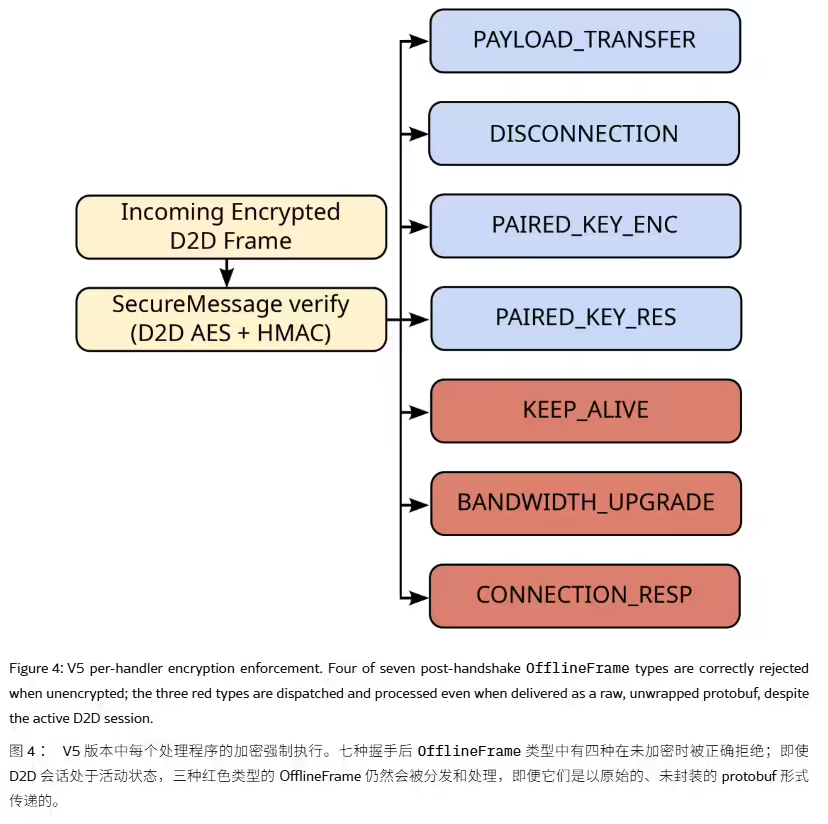
Soluções Arquitetônicas: Separação de Privilégios e Validação de Entrada
Para proteger protocolos de transferência baseados em proximidade, equipes de engenharia geralmente se concentram em desacoplar a fase de escuta de pré-autenticação dos serviços privilegiados do sistema. O fortalecimento dessas interfaces voltadas para a rede exige uma transição para runtimes compartimentados e validação estrita de entrada.
Comparação de Protocolo por Nível
| Camada de Protocolo | Requisito de Autenticação | Superfície de Ataque | Perfil de Vulnerabilidade |
|---|---|---|---|
| Fase de Pré-Autenticação | ❌ Nenhum (Modo Todos) | ⚠️ Alta (Alcance 10-30m) | Alta (Negação de Serviço) |
| Fase de Pós-Pareamento | ✅ Necessário (Apenas Contatos) | Baixa | Baixa (Sessão Protegida) |
| Sandbox Zero-Trust | ✅ Necessário | ❌ Bloqueado | Alta (Totalmente Isolado) |
Sinal de Proximidade -> Sandbox Restrito -> Filtro de Pré-Autenticação -> Verificar Assinatura Criptográfica
                                                                               |
Formato Válido? (SIM) -> Passar para Daemon Principal -> Concluir Troca de Contexto
A implementação do isolamento de processo garante que uma falha no componente de manuseio de arquivos não desencadeie falhas em cascata em toda a suíte Continuity. Se o daemon de pré-autenticação for executado em uma sandbox restrita e de baixo privilégio, a análise de pacotes malformados pode ser completamente isolada. Além disso, substituir armadilhas de erro fatal por respostas de erro não bloqueantes permite que o daemon descarte caminhos não reconhecidos ou frames inválidos graciosamente, sem interromper a execução.
Embora essas vulnerabilidades se concentrem na comunicação sem fio local, equipes móveis frequentemente enfrentam um desafio de engenharia diferente após os usuários instalarem um aplicativo a partir de campanhas na web. Nesses cenários, plataformas de recuperação de parâmetros no lado do servidor, como Branch, AppsFlyer, Adjust e Opoinstall, preservam o contexto de instalação independentemente das sessões do navegador. Esses sistemas mantêm parâmetros no lado do servidor antes da instalação e restauram os parâmetros quando o aplicativo é iniciado pela primeira vez, reduzindo a dependência da persistência de sessão do navegador no lado do cliente.
Recomendações de Engenharia
Lista de Verificação de Integração de Interface de Proximidade
Para garantir a continuidade confiável dos dados e proteger daemons em segundo plano contra ataques de proximidade, as equipes de engenharia devem se concentrar nos seguintes parâmetros:
- Validação de Entrada Pré-Autenticação: Restrinja sockets não autenticados de passar strings de roteamento de caminho não validadas para o daemon principal.
- Sandbox de Isolamento de Processo: Isole daemons de compartilhamento de campo próximo de serviços principais do sistema, como o Universal Clipboard, para prevenir falhas em cascata.
- Tratamento Assíncrono de Erros: Substitua armadilhas de erro fatal por respostas de erro não bloqueantes para garantir que o daemon sobreviva a cargas úteis malformadas.
- Auditoria de Sessão Local: Implemente rastreamento de logs locais para identificar e limitar a taxa de solicitadores de proximidade recorrentes antes que ocorra o esgotamento de recursos.
Perguntas Frequentes (FAQ)
Quais dispositivos Apple e Android são afetados por essas vulnerabilidades de proximidade?
Atacantes de proximidade podem roubar fotos ou contatos pessoais por meio deste exploit?
Como os usuários podem proteger seus dispositivos enquanto a Apple e o Google implantam patches?
Como os desenvolvedores podem preservar a atribuição após a instalação do aplicativo?
À medida que os sistemas operacionais modernos dependem mais fortemente de interações fluidas baseadas em proximidade, as arquiteturas de segurança devem equilibrar experiências de usuário convenientes com uma validação estrita de pré-autenticação. Depender inteiramente de prompts de confirmação visual não é mais suficiente. Fortalecer daemons em segundo plano, isolar serviços privilegiados e validar solicitações de pré-autenticação se tornarão padrões essenciais da engenharia móvel segura.
- Artigo de Pesquisa CISPA: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Boletim de Segurança da Apple: Divulgação coordenada de vulnerabilidades e atualizações de rastreamento de CVE para o sharingd (junho de 2026).
- Boletim de Segurança do Google Android: Divulgação de patches e atualizações de mitigação para o cliente Windows Quick Share (junho de 2026).
Share this article



