A Apple contesta a decisão de desacato sobre a Epic na Suprema Corte? Em 14 de setembro de 2026, a Apple apresentou seu documento inicial de mérito na Suprema Corte dos Estados Unidos em Apple Inc. v. Epic Games, Inc. (N.º 25-1311), solicitando que o alto tribunal reverta ou anule um julgamento de desacato civil que penalizou a empresa por sua estrutura de conformidade anti-direcionamento. Em vez de reabrir o litígio sobre a decisão antitruste original de 2021, o recurso foca nos limites processuais do poder judicial de desacato: especificamente, se o Nono Circuito errou ao considerar uma parte em desacato civil baseando-se no “espírito” implícito de uma liminar, em vez de seu texto explícito. Para arquitetos de software móvel, engenheiros de cobrança e equipes de aquisição de usuários, a disputa jurídica sobre o Roteamento de Pagamentos App-to-Web tem grande relevância arquitetural. À medida que desenvolvedores implementam fluxos de pagamento externos para oferecer mecanismos de compra alternativos fora das compras padrão no app (IAP), as equipes de engenharia devem projetar pipelines de roteamento bidirecionais resilientes, fornecendo um tratamento confiável de contexto de retorno para que o aplicativo nativo possa reidratar o estado autorizado da transação a partir de serviços de cobrança de back-end via Universal Links.
O Recurso à Suprema Corte: O Poder de Desacato e a Liminar de 75 Palavras
A disputa perante a Suprema Corte centra-se no padrão legal necessário para impor desacato civil sob a Regra Federal de Processo Civil 65(d) e a jurisprudência de equidade federal estabelecida.
Em setembro de 2021, o Tribunal Distrital dos EUA para o Distrito Norte da Califórnia decidiu que a Apple não era um monopólio ilegal sob os estatutos federais antitruste, mas concluiu que suas diretrizes para desenvolvedores que proibiam o redirecionamento violavam a Lei de Concorrência Desleal (UCL) da Califórnia ao criar danos informacionais. Para remediar essa violação, o tribunal distrital emitiu uma liminar permanente de 75 palavras proibindo a Apple de impedir que os desenvolvedores incluíssem em seus apps “botões, links externos ou outras chamadas para ação que direcionem os clientes a mecanismos de compra, além da Compra dentro do App.”
Em resumo
- Documento de Mérito na Suprema Corte Apresentado: Em 14 de setembro de 2026, a Apple apresentou seu documento inicial sobre o mandado de certiorari em Apple Inc. v. Epic Games, Inc. (N.º 25-1311), desafiando o uso do “espírito” de uma liminar pelo Nono Circuito para justificar desacato civil.
- A Questão Central Apresentada: A Suprema Corte concedeu revisão apenas sobre a Questão 1: se o desacato civil pode ser fundamentado no propósito implícito de uma liminar quando a ordem é omissa quanto à conduta em questão, ou se o desacato requer notificação explícita sob o padrão de longa data de “sem dúvida razoável” (Taggart v. Lorenzen).
- O Gatilho Operacional: A citação de desacato decorreu do plano de conformidade da Apple de janeiro de 2024, que permitia links de compra externos, mas instituiu uma comissão de 12% a 27% sobre transações realizadas através de links externos dentro de sete dias, enquanto regulava a apresentação dos botões.
- Disposição do Tribunal de Apelações: O Nono Circuito confirmou a constatação de desacato sob sua doutrina de “espírito”, mas anulou a proibição permanente do tribunal distrital sobre comissões de links externos, remetendo o caso para reconsideração das taxas. Embora os procedimentos de remessa do tribunal distrital continuem em andamento, o recurso da Apple busca anular inteiramente o julgamento de desacato e suas instruções de remessa associadas.
De acordo com os registros detalhados pelo MacRumors e pelo AppleInsider, o documento da Apple, preparado por Gregory G. Garre do escritório Latham & Watkins, argumenta que a liminar original de 75 palavras era omissa quanto às comissões de links externos e estilos específicos de botões. A Apple eliminou sua proibição categórica de redirecionamento, estabeleceu suas diretrizes para Links de Compra Externos e permitiu que os desenvolvedores incluíssem links externos. Quando a Epic contestou os requisitos de comissão e design, os tribunais inferiores consideraram a Apple em desacato civil por frustrar os objetivos competitivos mais amplos do decreto.
A Apple argumenta que desvincular o desacato civil de comandos textuais inequívocos viola o requisito de especificidade da Regra 65(d) e priva as partes reguladas de notificação justa. De acordo com o Docket da Suprema Corte oficial, a Epic Games está programada para apresentar seu documento de resposta em 13 de novembro de 2026, com os argumentos orais a seguir em um cronograma estabelecido pela Corte em 2027.
Linha do Tempo do Litígio Anti-Direcionamento Epic v. Apple
| Data / Período | Evento Processual | Contexto Operacional |
|---|---|---|
| 10 de setembro de 2021 | Decisão do Tribunal Distrital | Liminar da UCL impede a Apple de proibir links externos |
| 16 de janeiro de 2024 | Plano de Conformidade Apresentado | Apple introduz regras para Links de Compra Externos |
| 30 de abril de 2025 | Ordem de Desacato Civil | Tribunal distrital considera a Apple em desacato; barra taxas |
| 11 de dezembro de 2025 | Decisão do Nono Circuito | Confirma desacato sob o “espírito”; anula regra de taxa de 0% |
| 30 de junho de 2026 | Revisão da Suprema Corte | Certiorari concedido limitado ao desacato civil (Q1) |
| 14 de setembro de 2026 | Documento de Mérito Inicial | Apple apresenta documento de mérito na Suprema Corte (N.º 25-1311) |
| 13 de novembro de 2026 | Documento de Resposta devido | Epic Games agendada para apresentar documento de resposta |
Engenharia do Loop de Pagamento App-to-Web
Independentemente de como a Suprema Corte resolva as fronteiras processuais do desacato civil, a realidade prática para as organizações de engenharia está estabelecida: os desenvolvedores podem implementar links de compra externos para direcionar os usuários a checkouts na web. No entanto, executar essa transferência requer distinguir entre estruturas específicas da loja e os requisitos gerais da engenharia de checkout na web móvel.
Estruturas de Loja: Política dos EUA vs. Estruturas de Compra Externa do StoreKit Regional
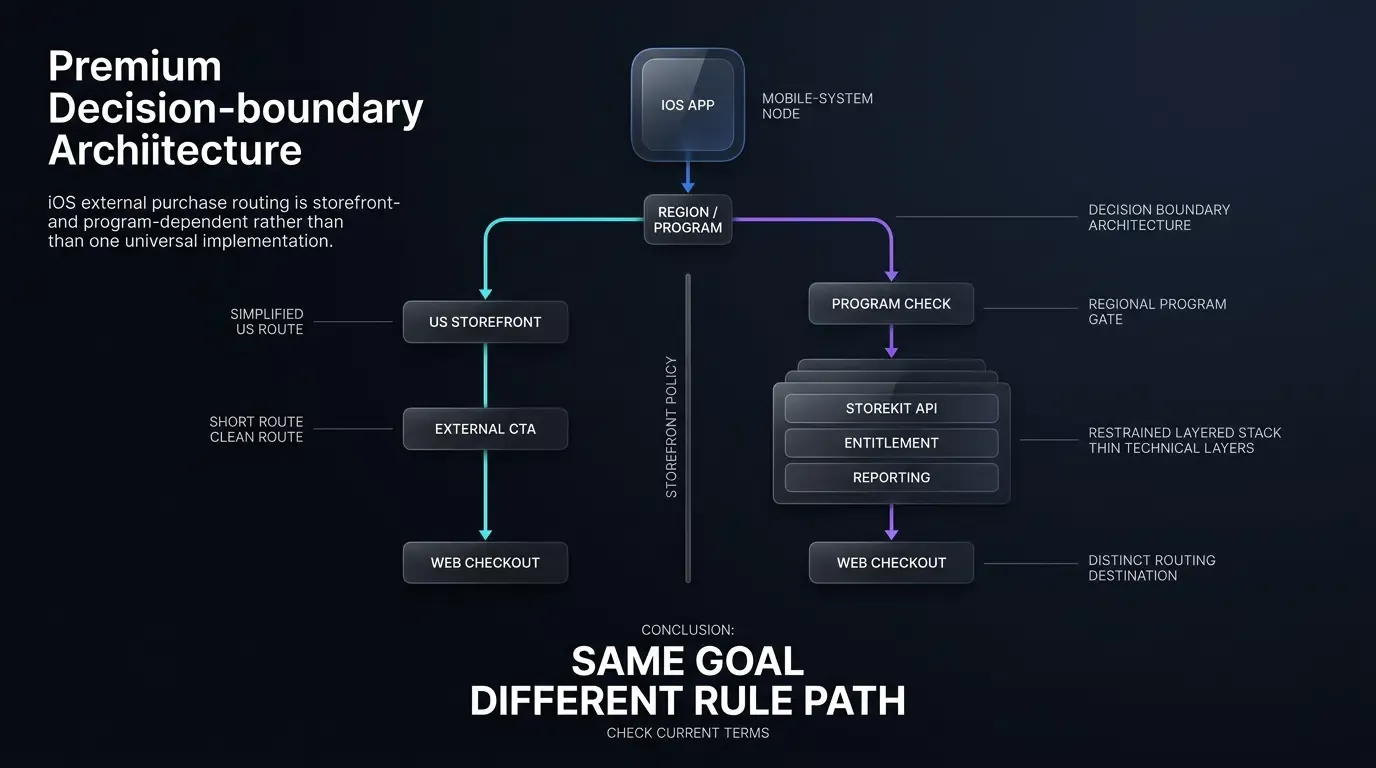
Um equívoco arquitetural comum é que todos os links de pagamento externos dependem de APIs de sistema idênticas. Os desenvolvedores devem dissociar suas implementações com base na geografia da loja e nos programas aplicáveis:
- Estrutura da Loja dos EUA: Seguindo a liminar de 2021, as Diretrizes de Revisão da App Store da Apple permitem que aplicativos na loja dos Estados Unidos incluam botões, links externos ou outras chamadas para ação que direcionem os usuários a mecanismos de compra fora da IAP, sem exigir o perfil especializado de Entitlement de Link de Compra Externa do StoreKit. Os termos comerciais, avaliações de níveis e mecanismos de relatório permanecem regidos pelos contratos de desenvolvedor aplicáveis.
- Estruturas de Compra Externa do StoreKit Regional: Fora dos EUA, os modelos de implementação variam de acordo com a jurisdição e o programa da Apple. Certas lojas (como programas de links externos selecionados do Espaço Econômico Europeu ou da Rússia) utilizam entitlements específicos do StoreKit onde a invocação de
ExternalPurchaseLink.open()apresenta uma folha de continuação e anexa um token de compra externa gerado pela Apple à URL para fins de auditoria. Outras jurisdições e programas — como o faturamento alternativo da Coreia do Sul ou os termos de negócios em evolução da UE — empregam APIs, folhas de notificação e pipelines de relatório distintos do StoreKit. Além disso, na UE, a Apple anunciou uma transição para termos de negócios unificados a partir de 1º de outubro de 2026, o que significa que os requisitos de entitlement, API, comissão e relatório devem ser avaliados em relação à loja e ao contrato aplicáveis ao desenvolvedor no momento da implementação.
Construindo o Loop de Checkout Bidirecional na Web
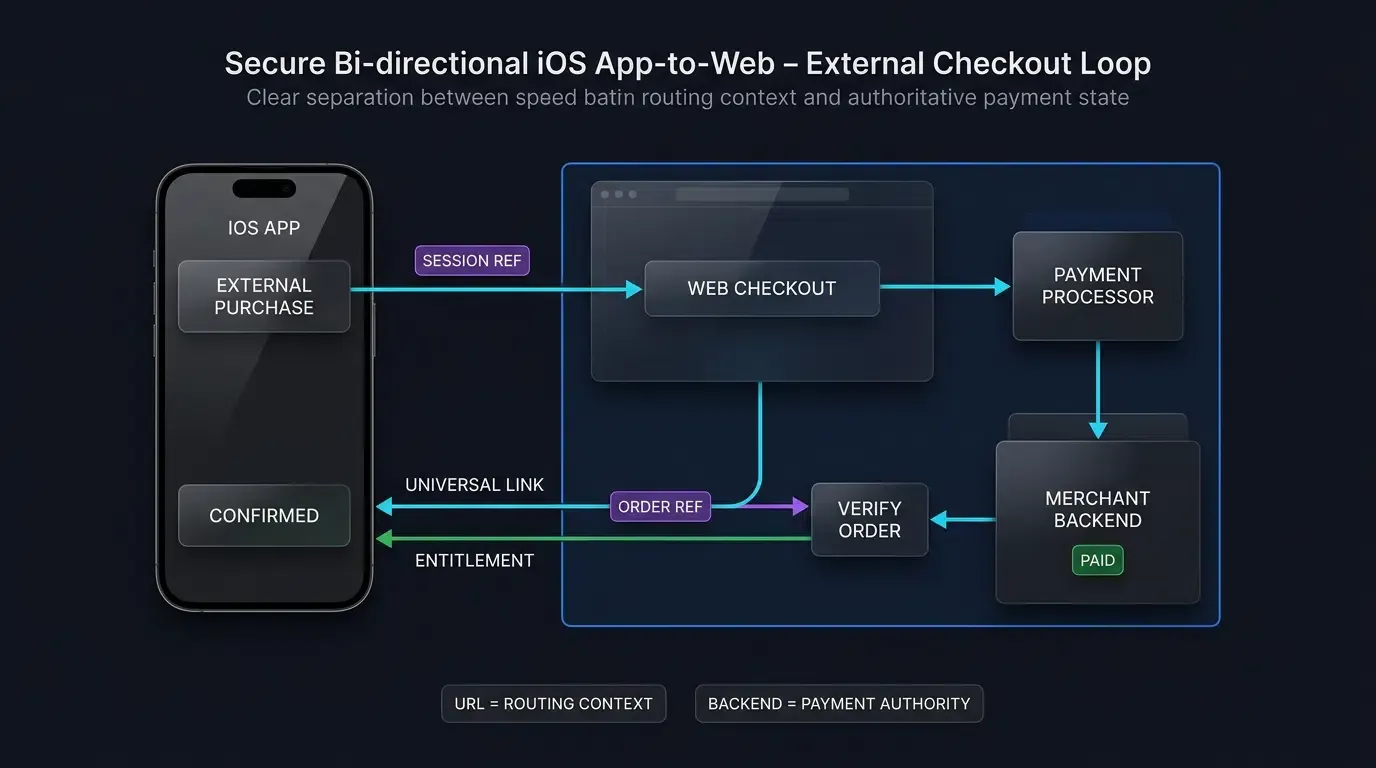
A arquitetura a seguir ilustra um fluxo de link externo genérico, projetado pelo comerciante. Em lojas regidas por programas de plataforma especializados, APIs do StoreKit específicas da região podem substituir ou envolver a etapa de despacho de saída quando necessário.
- Despacho do Navegador de Saída: O aplicativo apresenta uma chamada para ação ou botão de link qualificado. Após a interação do usuário, o app despacha a URL externa usando manipuladores de sistema padrão (ou folhas do StoreKit quando exigido por APIs de entitlement regional). O aplicativo anexa uma referência de sessão de checkout opaca e de curta duração (por exemplo,
https://checkout.example.com/pay?session_ref=chk_99182) para correlacionar a intenção do usuário. Dados pessoais sensíveis ou credenciais de conta brutas nunca devem ser passados em strings de consulta de URL em texto simples. - Processamento de Transação no Lado da Web: O gateway de pagamento web ingere a referência da sessão, gerencia a autenticação do cliente e executa o processamento do pagamento por meio de um provedor de serviço de pagamento externo (como Stripe ou Adyen).
- Confirmação do Back-end do Comerciante: Assim que o processador externo confirma o pagamento, o back-end do comerciante marca o pedido como atendido em seu banco de dados autoritativo e registra um recibo de conclusão.
- Navegação de Retorno de Entrada (Universal Links): Após a finalização do pagamento, a página de conclusão da web oferece ou inicia um fluxo de retorno ao aplicativo nativo usando Universal Links da Apple verificados (por exemplo,
https://checkout.example.com/payment-complete?order_ref=ord_8812). - Processamento de Cena no Dispositivo & Atualização de Entitlement: O sistema operacional intercepta o Universal Link HTTPS e entrega o payload ao
UIWindowSceneDelegateviascene(_:continue:)ouscene(_:willConnectTo:options:). O aplicativo nativo analisa a referência do pedido opaco, consulta seu back-end por meio de uma API autenticada para verificar a propriedade da transação e atualiza os entitlements do usuário de acordo.
+-------------------------------------------------------------------------+
|                  PIPELINE DE PAGAMENTO BIDIRECIONAL APP-TO-WEB          |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ App iOS Nativo: Usuário seleciona Opção de Compra Externa ]          |
|         |                                                               |
|         |-- (Despacha Link de Saída via UIApplication.shared.open)      |
|         v                                                               |
|  [ Safari / Navegador Web Padrão: Abre Portal de Checkout ]             |
|  URL: https://checkout.example.com/pay?session_ref=CHK_99182            |
|         |                                                               |
|         v                                                               |
|  [ Gateway de Pagamento Web: Processa Transação Externa ]               |
|         |                                                               |
|         |-- (Back-end do Comerciante Confirma Pagamento & Registra Recibo) |
|         v                                                               |
|  [ Página de Conclusão Web: Inicia Fluxo de Retorno de Universal Link ] |
|  URL: https://checkout.example.com/payment-complete?order_ref=ORD_8812  |
|         |                                                               |
|         v                                                               |
|  [ iOS Intercepta Associação de Domínio HTTPS (AASA Validado) ]         |
|         |                                                               |
|         +---------------------------------------+                       |
|         | (App rodando na memória)              | (Cold Launch do App)  |
|         v                                       v                       |
|  [ scene(_:continue:) ]                 [ scene(_:willConnectTo:) ]     |
|         |                                       |                       |
|         +-------------------+-------------------+                       |
|                             |                                           |
|                             v                                           |
|  [ App Consulta Back-end do Comerciante para Reidratar Entitlement ]      |
|                             |                                           |
|                             v                                           |
|  [ Hierarquia de Cena Exibe Tela de Confirmação & Desbloqueia Item ]    |
|                                                                         |
+-------------------------------------------------------------------------+
Essa arquitetura reforça uma fronteira de segurança essencial: Parâmetros de consulta de URL nunca devem servir como prova autoritativa de compra. Um Universal Link recebido fornece contexto de roteamento de retorno; o atendimento digital autoritativo deve sempre ser reidratado diretamente dos serviços de cobrança de back-end do comerciante.
// Implementação ilustrativa em Swift demonstrando roteamento de retorno seguro a partir de um checkout web externo.
// Valida Universal Links recebidos dentro do UIWindowSceneDelegate, analisa referências de pedidos opacas,
// e consulta serviços de cobrança de back-end autoritativos para atualizar entitlements sem depender de cookies de navegador.

import UIKit

struct CheckoutCompletionPayload {
    let orderRef: String
}

final class PaymentReturnRouter {
    static let shared = PaymentReturnRouter()

    // Host na lista de permissões para impor fronteiras de roteamento de defesa em profundidade
    private let authorizedHost = "checkout.example.com"
    private let authorizedPathPrefix = "/payment-complete"

    private init() {}

    /// Analisa e valida o Universal Link recebido para extrair dicas não autoritativas de conclusão de pagamento
    func parseReturnURL(_ url: URL) -> CheckoutCompletionPayload? {
        guard let components = URLComponents(url: url, resolvingAgainstBaseURL: true),
              components.scheme == "https",
              components.host == authorizedHost,
              components.path.hasPrefix(authorizedPathPrefix),
              let queryItems = components.queryItems else {
            return nil
        }

        guard let orderRef = queryItems.first(where: { $0.name == "order_ref" })?.value else {
            return nil
        }

        return CheckoutCompletionPayload(orderRef: orderRef)
    }

    /// Direciona a navegação da hierarquia de visualização e delega a validação da transação autoritativa ao back-end
    func handlePaymentCompletion(payload: CheckoutCompletionPayload, in window: UIWindow?) {
        // Nota: Parâmetros de consulta de URL não servem como prova de compra.
        // O app nativo consulta serviços de back-end autoritativos através de um canal autenticado, independentemente dos parâmetros de consulta.
        BackendBillingService.shared.verifyExternalOrder(orderRef: payload.orderRef) { result in
            DispatchQueue.main.async {
                guard let nav = window?.rootViewController as? UINavigationController else { return }

                switch result {
                case .success(let orderState):
                    if orderState.isPaid {
                        let successVC = OrderSuccessViewController(orderRef: payload.orderRef, entitlements: orderState.entitlements)
                        nav.pushViewController(successVC, animated: true)
                    } else {
                        let pendingVC = OrderPendingViewController(orderRef: payload.orderRef)
                        nav.pushViewController(pendingVC, animated: true)
                    }
                case .failure(let error):
                    print("Falha na verificação autoritativa do pedido: \(error.localizedDescription)")
                    let failureVC = OrderFailureViewController()
                    nav.pushViewController(failureVC, animated: true)
                }
            }
        }
    }
}

// UIWindowSceneDelegate capturando a entrega de Universal Link entre ciclos de vida de cold-launch e warm-session
class SceneDelegate: UIResponder, UIWindowSceneDelegate {
    var window: UIWindow?

    // Cenário 1: Conectando uma cena durante o lançamento ou ativação ao retornar do Safari
    func scene(_ scene: UIScene, willConnectTo session: UISceneSession, options connectionOptions: UIScene.ConnectionOptions) {
        guard let windowScene = scene as? UIWindowScene else { return }

        let window = UIWindow(windowScene: windowScene)
        let navigationController = UINavigationController(rootViewController: StorefrontViewController())
        window.rootViewController = navigationController
        self.window = window
        window.makeKeyAndVisible()

        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }),
           let incomingURL = userActivity.webpageURL,
           let payload = PaymentReturnRouter.shared.parseReturnURL(incomingURL) {
            PaymentReturnRouter.shared.handlePaymentCompletion(payload: payload, in: window)
        }
    }

    // Cenário 2: Entregando um Universal Link para uma cena existente já em execução ou suspensa na memória
    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        guard userActivity.activityType == NSUserActivityTypeBrowsingWeb,
              let incomingURL = userActivity.webpageURL,
              let payload = PaymentReturnRouter.shared.parseReturnURL(incomingURL) else {
            return
        }

        PaymentReturnRouter.shared.handlePaymentCompletion(payload: payload, in: self.window)
    }
}

struct OrderState {
    let isPaid: Bool
    let entitlements: [String]
}

// Stubs representando hierarquia de controller de visualização do aplicativo e serviços de cobrança
final class BackendBillingService {
    static let shared = BackendBillingService()
    private init() {}

    func verifyExternalOrder(orderRef: String, completion: @escaping (Result<OrderState, Error>) -> Void) {
        // Consulta back-end do comerciante via API segura para confirmar estado da transação e elegibilidade de entitlement
        completion(.success(OrderState(isPaid: true, entitlements: ["unlimited_access", "premium_tier"])))
    }
}

class StorefrontViewController: UIViewController {
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Loja"
        view.backgroundColor = .systemBackground
    }
}

class OrderSuccessViewController: UIViewController {
    let orderRef: String
    let entitlements: [String]

    init(orderRef: String, entitlements: [String]) {
        self.orderRef = orderRef
        self.entitlements = entitlements
        super.init(nibName: nil, bundle: nil)
    }

    required init?(coder: NSCoder) { fatalError("init(coder:) não implementado") }

    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Pedido Confirmado"
        view.backgroundColor = .systemGroupedBackground
    }
}

class OrderPendingViewController: UIViewController {
    let orderRef: String
    init(orderRef: String) {
        self.orderRef = orderRef
        super.init(nibName: nil, bundle: nil)
    }
    required init?(coder: NSCoder) { fatalError("init(coder:) não implementado") }
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Processando Pedido"
        view.backgroundColor = .secondarySystemBackground
    }
}

class OrderFailureViewController: UIViewController {
    override func viewDidLoad() {
        super.viewDidLoad()
        title = "Falha no Pagamento"
        view.backgroundColor = .systemGroupedBackground
    }
}
Aquisição Móvel a Jusante e a Fronteira de Instalação
Enquanto o roteamento App-to-Web rege os usuários existentes que saem de um aplicativo instalado para concluir uma transação, os comerciantes digitais enfrentam frequentemente o desafio operacional inverso: adquirir novos clientes na web aberta e transicioná-los para um aplicativo móvel nativo.
Em campanhas de marketing multicanal, os usuários potenciais encontram frequentemente lojas virtuais ou páginas de destino promocionais via redes sociais, marketing de conteúdo ou anúncios de busca na web. Nessas páginas, um cliente pode registrar uma conta, configurar uma assinatura ou selecionar uma promoção antes de instalar o aplicativo nativo.
+-------------------------------------------------------------------------+
|             JORNADA DE AQUISIÇÃO MÓVEL A JUSANTE SEPARADA              |
+-------------------------------------------------------------------------+
|                                                                         |
|  [ Ponto de Contato Externo: Loja Web / Página de Destino ]            |
|  Contexto Capturado: ?campaign_id=fall_sale&promo_code=SAVE20&sku=8831   |
|         |                                                               |
|         v                                                               |
|  [ Usuário interage com Campanha / Clica em CTA "Baixar App" ]          |
|         |                                                               |
|         v                                                               |
|  [ Redirecionar para App Store ]                                        |
|         |                                                               |
|         v                                                               |
|  [ A FRONTEIRA DE INSTALAÇÃO: Fluxo de download da App Store não        |
|    reconstrói automaticamente contexto web arbitrário no 1º Lançamento ]|
|         |                                                               |
|         v                                                               |
|  [ Usuário inicia o App pela 1ª vez (Cold Boot) ]                       |
|  Comportamento Padrão: Tela inicial genérica; contexto web perdido.     |
|         |                                                               |
|         v                                                               |
|  [ Mecanismo de Deferred Deep Linking: Correspondência de sinal assistida por servidor ] |
|         |                                                               |
|         v                                                               |
|  [ Contexto Restaurado: App roteia para Login ou Resgate de Produto ]    |
|         |                                                               |
|         v                                                               |
|  [ App Autentica Usuário & Back-end Confirma Entitlements separadamente ]|
|                                                                         |
+-------------------------------------------------------------------------+
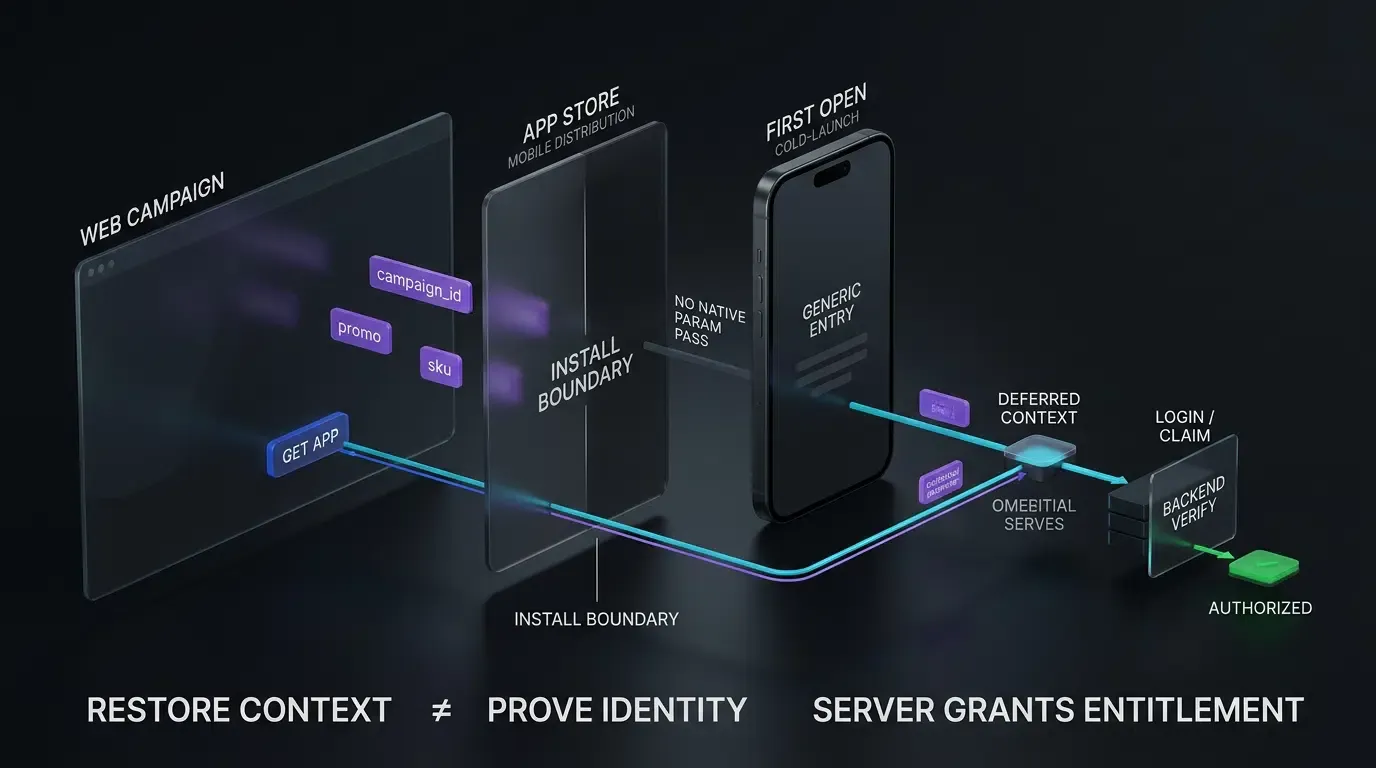
Quando um usuário que não possui o app navega de uma loja móvel para a App Store, os canais de distribuição padrão do sistema operacional não passam parâmetros de consulta web arbitrários — como tags de campanha, tokens de afiliado ou referências de pedidos pendentes — para o binário do aplicativo recém-instalado. No cold launch inicial, o aplicativo não consegue identificar nativamente qual campanha promocional ou item de catálogo específico motivou o download.
Para transpor essa fronteira de instalação, as equipes de engenharia avaliam várias estruturas de manuseio de links ao longo da jornada do cliente:
| Arquitetura de Roteamento | Estado do App de Destino | Preservação de Parâmetros na Instalação | Modelo de Propriedade Operacional |
|---|---|---|---|
| Esquemas URI Personalizados | App de Destino Instalado | Sem destino nativo quando o app está ausente; requer manuseio de fallback explícito | Propriedade do App (Alto custo de manutenção) |
| Universal Links Verificados | App de Destino Instalado | Resolve para página web de fallback; não reconstrói contexto web nativamente após download | Domínio + Propriedade do App (Requer hospedagem AASA) |
| APIs de Compra Externa StoreKit Regionais | App de Destino Instalado | Depende da loja e programa; certos fluxos exigem entitlements, divulgações, tokens e/ou relatórios da Apple | Gerenciado pela Plataforma (Sujeito a regras regionais) |
| Deferred Deep Linking (DDL) | App de Destino Ausente | Restaura parâmetros pré-instalação elegíveis no primeiro cold boot | Assistido por SDK (Motor de atribuição e roteamento gerenciado) |
Em arquiteturas móveis de produção, as equipes de desenvolvimento implantam estruturas de Deferred Deep Linking como Branch, AppsFlyer, Adjust ou Opoinstall. Uma plataforma como o Opoinstall registra metadados de cliques web pré-instalação elegíveis — como identificadores de campanha de marketing ou referências de SKU de produto — antes que o usuário transite para a App Store.
Após o cold boot inicial do aplicativo, o SDK do cliente consulta o back-end de atribuição para combinar a instância de primeiro lançamento com a sessão de clique web anterior. De acordo com a documentação oficial da plataforma na página inicial do Opoinstall, essa estrutura de passagem de parâmetro diferido pode restaurar parâmetros no primeiro lançamento em até 98% das instâncias elegíveis, fornecendo uma alternativa automatizada à entrada manual de código promocional ou navegação genérica de primeiro lançamento.
Manter fronteiras arquiteturais precisas é vital: O deferred deep linking não autentica contas de usuário, prova a propriedade de pagamentos ou ignora políticas de revisão de plataforma. Ele restaura contexto pré-instalação não autoritativo (como uma referência de pedido ou tag de indicação), permitindo que o aplicativo guie o usuário para a tela de login ou resgate apropriada, onde a verificação de identidade do back-end e o desbloqueio de direitos devem ser realizados de forma independente.
Perguntas Frequentes (FAQ)
Qual é a questão principal que a Suprema Corte concordou em decidir no caso Apple v. Epic Games?
Todo link de compra externa no iOS requer o Entitlement de Link de Compra Externa do StoreKit?
Como os aplicativos móveis mantêm o estado ao retornar de um checkout web externo?
Orientação Estratégica para Equipes de Engenharia Móvel
A revisão da Suprema Corte sobre Apple v. Epic Games destaca a evolução legal e regulatória persistente que rege os mercados de aplicativos móveis. No entanto, arquitetos de software e engenheiros de cobrança não podem se dar ao luxo de tratar o roteamento de pagamentos como algo secundário enquanto aguardam resultados judiciais.
As organizações de engenharia que operam aplicativos iOS globais devem ancorar seus sistemas em três princípios arquiteturais:
-
Dissociar a Lógica de Pagamento Regional: Separe as implementações de roteamento de pagamentos entre as regras de vinculação externa padrão dos EUA e as estruturas de entitlement do StoreKit específicas da região para garantir conformidade entre lojas juridicamente diversas.
-
Reforçar Callbacks de Universal Links de Entrada: Construa manipuladores de Universal Link resilientes dentro do
UIWindowSceneDelegateque validem esquemas, hosts e caminhos esperados, tratando os parâmetros de consulta recebidos como dicas de roteamento em vez de recibos de transação autoritativos. -
Isolar Contexto de Atribuição da Autoridade de Pagamento: Utilize o Deferred Deep Linking para preservar a intenção do usuário através dos funis de instalação do app, garantindo ao mesmo tempo que a autenticação da conta e o desbloqueio de direitos digitais permaneçam estritamente aplicados por serviços de back-end seguros e autoritativos.
Referências
-
Suprema Corte dos Estados Unidos. (2026). Docket para N.º 25-1311, Apple Inc., Requerente v. Epic Games, Inc..
-
Suprema Corte dos Estados Unidos. (2026). Documento para o Requerente Apple Inc., N.º 25-1311.
-
Tribunal de Apelações dos Estados Unidos para o Nono Circuito. (2025). Epic Games, Inc. v. Apple, Inc., N.º 25-2935, 161 F.4th 1162.
-
Apple Developer. (2026). Diretrizes de Revisão da App Store. Documentação Apple.
-
Apple Developer. (2026). Entitlement de Link de Compra Externa do StoreKit. Documentação Apple.
-
Apple Developer. (2026). Suporte a Universal Links em seu aplicativo. Documentação Apple.
-
Apple Developer. (2026). Gerenciando o ciclo de vida do seu app com UIWindowScene. Documentação Apple.
-
MacRumors. (2026). Apple pede à Suprema Corte que anule decisão de desacato da App Store.
-
AppleInsider. (2026). Apple mantém sua posição no processo de taxas da App Store da Epic.
-
Opoinstall. (2026). Visão Geral de Deferred Deep Linking e Instalação de App Parametrizada.
Share this article



