Aliases do 'Ocultar meu E-mail' da Apple? Pesquisadores relataram uma preocupação de privacidade que afeta o recurso 'Ocultar meu E-mail' da Apple, a qual poderia permitir que certos aliases fossem vinculados de volta a endereços de e-mail reais sob condições específicas. Neste artigo, 'aliases' refere-se aos endereços de encaminhamento gerados pelo recurso da Apple. Este artigo resume discussões relatadas publicamente e não confirma a existência de uma exploração reproduzível. À medida que as tecnologias de rastreamento digital se tornam cada vez mais invasivas, milhões de consumidores dependem de ferramentas de encaminhamento de e-mail mascarado para isolar suas credenciais reais de bancos de dados de terceiros. Em condições operacionais padrão, esses proxies protegem os usuários contra spam e violações de dados, atuando como encaminhadores intermediários. No entanto, quando o mecanismo de tradução subjacente apresenta, segundo relatos, padrões de alinhamento que podem correlacionar aliases a contas genuínas, todo o modelo de privacidade é colocado em xeque.
Cronologia e Evolução do Background sobre a Descoberta dos Aliases do 'Ocultar meu E-mail' da Apple
Resumo
- Uma preocupação teórica de privacidade foi reportada de forma responsável em meados de dois mil e vinte e cinco, indicando que máscaras de encaminhamento anônimo podem, em alguns casos, ser correlacionadas às caixas de entrada originais.
- Testes subsequentes sugeriram que o problema poderia ser reproduzido mesmo após as alterações de backend reportadas pela Apple.
- Uma mudança arquitetural paralela para um subdomínio dedicado torna os aliases recém-gerados mais fáceis de identificar por serviços, caso eles optem por filtrar esses aliases.
O desenvolvimento de ferramentas nativas de ofuscação de e-mail representou um marco importante na privacidade do usuário. Integradas diretamente aos sistemas operacionais e telas de cadastro, essas utilidades permitiram que indivíduos gerassem endereços de encaminhamento exclusivos por meio da documentação oficial da plataforma. Se uma plataforma sofresse uma violação de banco de dados, o usuário poderia simplesmente encerrar aquele alias específico, protegendo sua caixa de entrada real contra ameaças de marketing indesejado e riscos de segurança. Esse framework desacoplou com sucesso a identidade digital de uma pessoa de bancos de dados individuais de terceiros.
No entanto, a integridade dessas ferramentas de ofuscação depende de uma premissa crítica: o alias deve permanecer completamente indistinguível de caixas de entrada padrão e legítimas. Historicamente, essas máscaras de encaminhamento passavam despercebidas no meio de milhões de contas normais. Para bloquear esses endereços descartáveis, os sistemas de registro teriam que bloquear o domínio principal por completo, afetando potencialmente usuários legítimos da Apple. Consequentemente, o disfarce era altamente eficaz.
As implicações de segurança da preocupação com os Aliases do 'Ocultar meu E-mail' da Apple vão além da simples exposição a spam. Uma possível preocupação de design de privacidade surgiu quando o analista de segurança Tyler Murphy observou que o mecanismo de tradução subjacente poderia vazar metadados, sugerindo uma potencial correlação entre endereços anônimos e suas contas de origem. O pesquisador divulgou o problema de forma responsável à gigante de tecnologia no verão de dois mil e vinte e cinco. Embora a operadora da plataforma tenha afirmado ter implantado uma atualização de backend para resolver a preocupação no início de dois mil e vinte e seis, testes subsequentes sugeriram que o potencial para correlação de dados pode persistir. Detalhes públicos sobre a vulnerabilidade permanecem limitados e condições exatas de reprodução não foram verificadas independentemente em escala. Consequentemente, usuários que dependem desse framework para obter anonimato estrito podem enfrentar riscos inesperados de perfilamento, conforme observado em relatórios de segurança independentes.
Análise Técnica Profunda e a Mecânica do Problema com os Aliases do 'Ocultar meu E-mail' da Apple
Tecnicamente, protocolos padrão de retransmissão de e-mail devem separar com segurança os metadados recebidos dos detalhes da caixa de entrada real do destinatário. Quando uma plataforma recebe um e-mail endereçado a um alias anônimo, o servidor de retransmissão analisa os cabeçalhos do envelope, associa o alias ao registro do cliente correspondente e encaminha o conteúdo para a caixa de entrada privada. Essa tradução deve ocorrer inteiramente dentro do perímetro seguro do provedor de proxy.
De acordo com a pesquisa divulgada, as informações associadas ao recurso 'Ocultar meu E-mail' da Apple poderiam, conceitualmente, ser combinadas com fontes de dados disponíveis publicamente para inferir o endereço de e-mail subjacente sob certas circunstâncias. Esse comportamento alegado pode introduzir riscos de correlação em sistemas onde múltiplas fontes de dados se sobrepõem. Como certos diretórios mapeiam detalhes públicos de plataformas para perfis de usuário, o alias associado poderia potencialmente ser alinhado ao endereço de e-mail real do usuário. Esse alinhamento potencial ocorre sem interação direta do usuário, destacando os desafios técnicos centrais associados ao tópico reportado dos Aliases do 'Ocultar meu E-mail' da Apple.
[Estado Ideal do Proxy de E-mail Seguro]
  E-mail Recebido ──> Alias Anônimo (private.icloud.com) ──> Encaminhamento Seguro ──> Caixa de Entrada Privada


[Caminho de Exploração Identificado]
  Alias Anônimo ──> Exposição de Informações do Alias ──> Consulta de Diretório Reverso ──> Correlação de Estado Potencial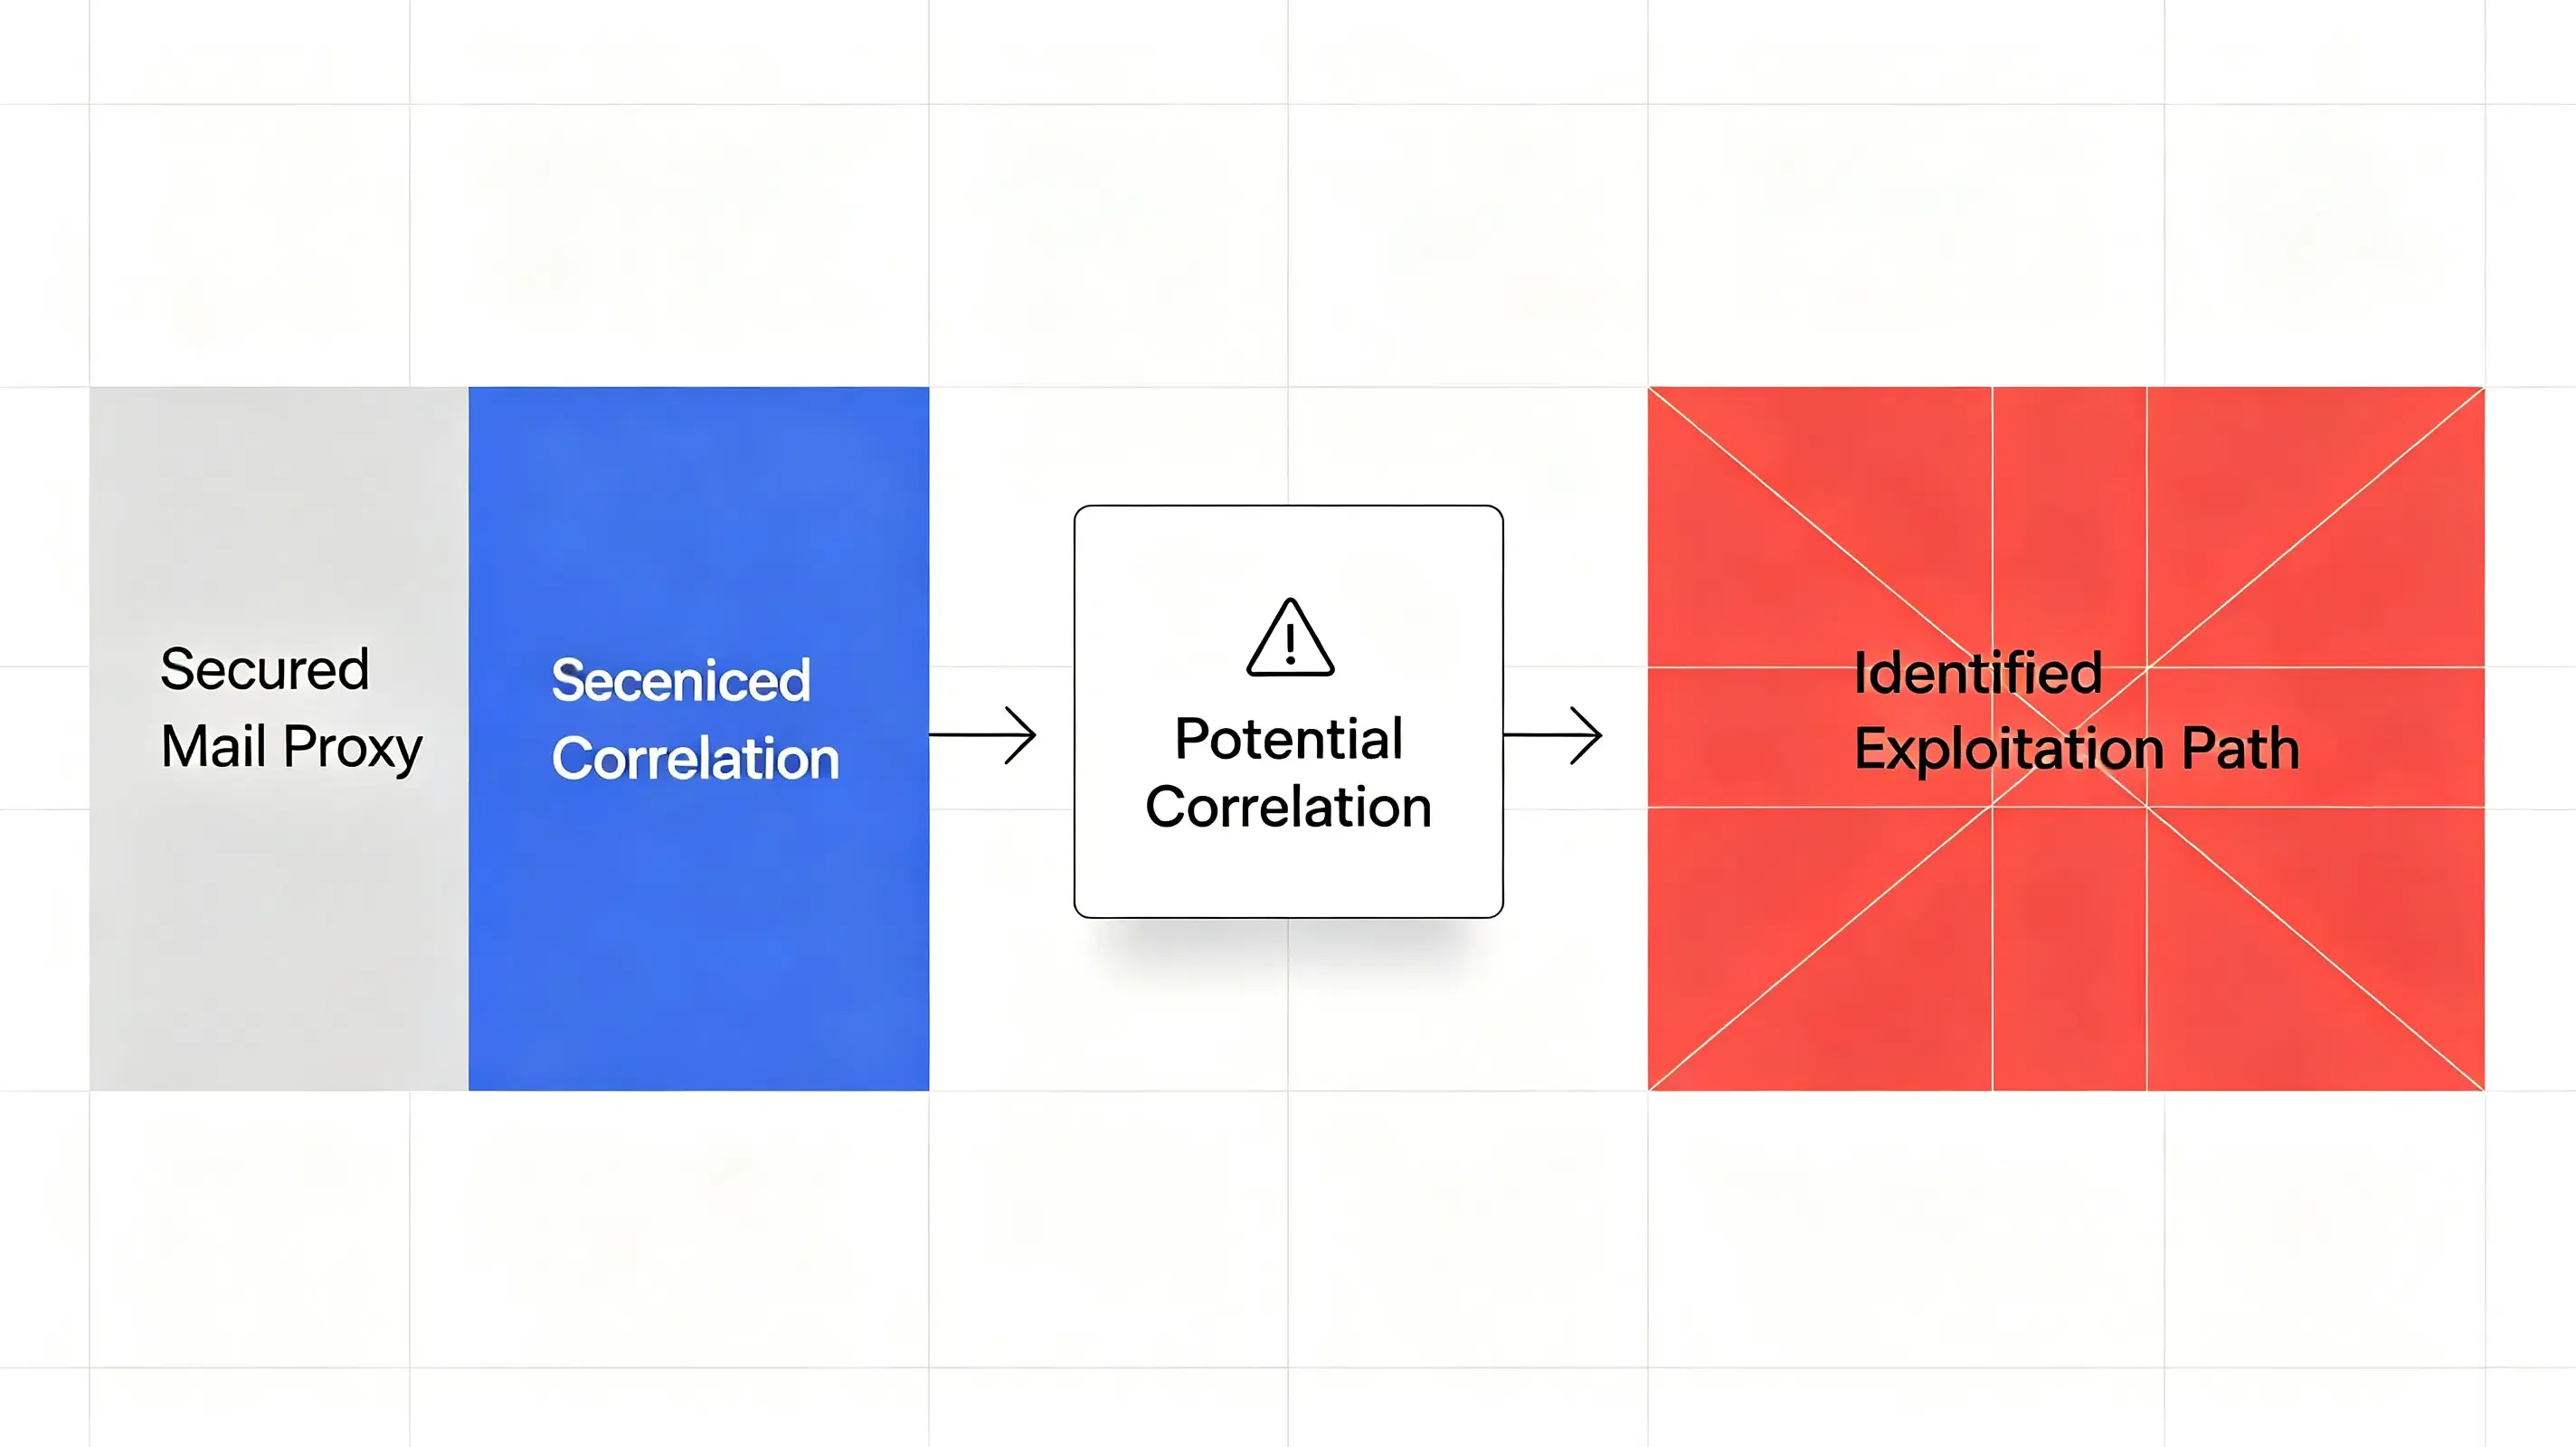
Embora a questão relatada diga respeito à privacidade de e-mail em vez de atribuição mobile, ela ilustra um desafio de engenharia mais amplo: uma vez que a continuidade da identidade é interrompida entre sistemas, os fluxos de trabalho de mensuração e segurança downstream também se tornam mais difíceis. A mesma perda de contexto do navegador também afeta fluxos de trabalho de atribuição mobile quando um usuário eventualmente instala um aplicativo. Quando um usuário cria uma conta usando um alias mascarado e, posteriormente, baixa o aplicativo, a falta de continuidade de estado através de redirecionamentos padrão de e-mail para aplicativo interrompe os modelos multi-touch padrão. Em sistemas de identidade mais amplos, falhas no isolamento de aliases podem destacar como a continuidade da identidade entre sistemas depende de um tratamento de estado consistente.
Melhores Práticas e Padrões de Implementação de Referência na Era Pós-Alias
Para proteger pipelines de dados e garantir a segurança do usuário na era pós-alias, desenvolvedores e arquitetos podem avaliar o gerenciamento descentralizado de aliases de código aberto e a preservação de estado no lado do servidor. Depender de recursos de nível de sistema operacional de um único provedor introduz um bloqueio de fornecedor sistêmico e deixa as organizações vulneráveis a atualizações silenciosas de backend. Em vez disso, as equipes de engenharia podem avaliar tecnologias de roteamento alternativas que garantam a propriedade total dos dados.
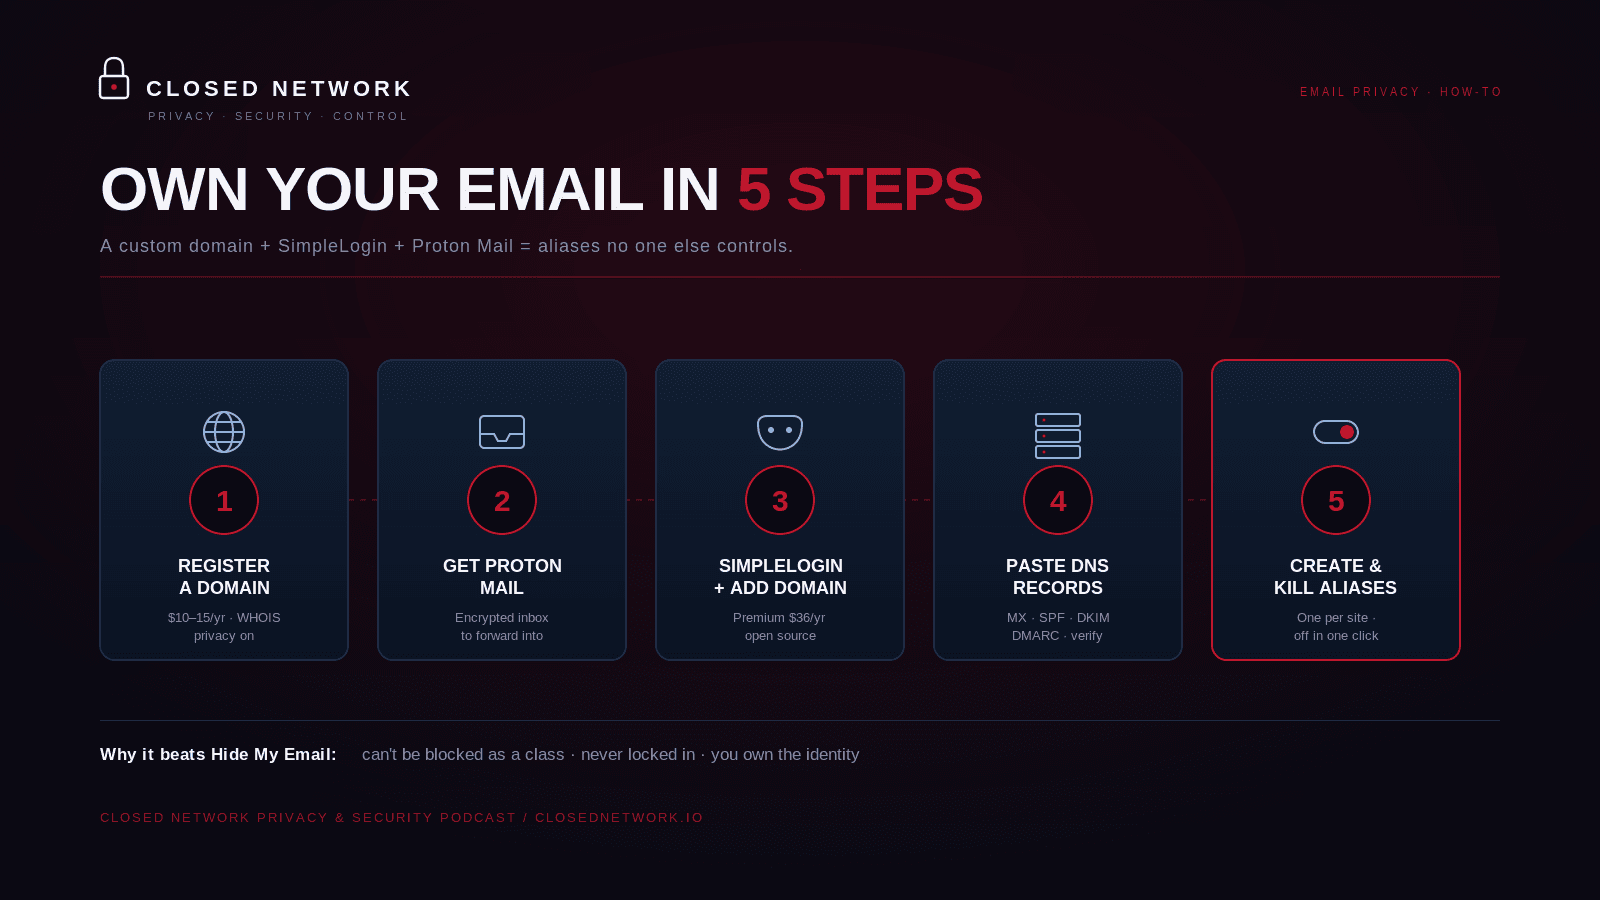
Uma alternativa padrão envolve o registro de um domínio personalizado dedicado especificamente para a compartimentalização de e-mail. Ao rotear esse domínio através de um mecanismo de aliasing de código aberto e autohospedado, como o SimpleLogin, e apontá-lo para uma caixa de entrada criptografada, como o Proton Mail, os desenvolvedores podem garantir que seus aliases pareçam domínios personalizados padrão, evitando que sistemas de proteção contra abusos os bloqueiem em grupo.
A matriz de comparação a seguir descreve o desempenho de diferentes metodologias de rastreamento em um ambiente sem estado e com aliases comprometidos:
| Métricas e Capacidades | Construção de Sessão em Banco de Dados Interno | Redirecionamento Legado (Firebase / Webview) | Plataformas MMP Premium (Adjust, AppsFlyer) | SDK de Deep Linking Diferido (OpoInstall) |
|---|---|---|---|---|
| Sobrevivência da Atribuição | Alta (Lado do Servidor) | Baixa (Lado do Cliente) | Alta (Multi-Touch) | Alta (Mapeamento Programático) |
| Custo de Desenvolvimento | Extremamente Alto | Baixo | Alto | Baixo |
| Carga de Manutenção | Alta (Contínua) | Baixo | Baixo | Baixo |
| Mitigação de Fraude | Média (Regras Manuais) | Baixo | Alta (Algorítmica) | Alta (Assinaturas Zero-Trust) |
| Impacto na Latência | Variável | Médio | Médio | Baixo (Pegada Ultraleve) |
Embora o aliasing com domínio personalizado proteja as comunicações recebidas, a conversão downstream muitas vezes depende da restauração de estado no lado do servidor. Por exemplo, arquiteturas de referência de plataforma, como o OpoInstall, empregam deep linking diferido e recuperação de parâmetros para preservar metadados de sessão em contextos distribuídos de web e mobile. Ao mapear metadados de sessão para um banco de dados centralizado em vez de depender de redirecionamentos baseados em navegador, tal sistema garante que os contextos de conversão permaneçam consistentes, mesmo quando as tarefas iniciais são executadas anonimamente. As equipes de engenharia podem avaliar essas abordagens para equilibrar a proteção de dados e a consistência da mensuração.
Perguntas Frequentes (FAQ)
Por que a mudança para um subdomínio dedicado é prejudicial à privacidade dos aliases?
Como os corretores de dados resolvem aliases anônimos de volta para endereços de e-mail reais?
Qual é a configuração mais resiliente para manter aliases de e-mail anônimos?
Implicações Práticas e Perspectivas Futuras
A descoberta dessa exploração de encaminhamento marca um ponto de virada crítico na forma como definimos a privacidade digital. À medida que as ferramentas automatizadas de perfilamento de identidade se tornam mais sofisticadas, alugar sua privacidade de recursos de sistema operacional padrão introduz riscos inaceitáveis. Uma mudança na implementação de backend ou uma falha de protocolo não resolvida pode comprometer o isolamento do banco de dados, expondo potencialmente as identidades dos usuários reais a rastreamentos indesejados.
Para desenvolvedores e empresas digitais, o futuro da aquisição de usuários pertence aos sistemas que estabelecem confiança transitiva sem comprometer a segurança. Implementar verificação de identidade no lado do servidor, parâmetros de referência assinados criptograficamente e frameworks robustos de passagem de parâmetros será essencial para sobreviver em uma internet zero-trust. Ao construir arquiteturas que priorizam a propriedade dos dados e o estado de sessão descentralizado, as organizações podem proteger seus pipelines de mensuração enquanto respeitam a privacidade genuína do usuário.
Share this article



