Pioneiro da Apple questiona compras via agentes de IA? Ron Johnson, ex-executivo de varejo da Apple, levantou questões fundamentais sobre os investimentos em larga escala do Vale do Silício em agentes autônomos de compras com inteligência artificial. Embora fornecedores de tecnologia e investidores de risco promovam cada vez mais agentes capazes de avaliar estoques e finalizar transações em nome dos consumidores, o arquiteto de varejo que ajudou a construir a rede de lojas físicas da Apple argumenta que essa visão interpreta mal o processo de decisão do comprador. Compras de alta consideração — como notebooks premium, eletrônicos especializados e vestuário que requer avaliação tátil — continuam a envolver avaliação humana deliberada, confiança na marca e validação direta. Em muitas jornadas de alta consideração, o comércio via agentes pode atuar como uma camada de descoberta inicial, direcionando compradores com alta intenção para pontos de contato digitais e físicos controlados pelo lojista, onde aplicativos móveis nativos oferecem experiências de checkout autenticadas e sem atrito.
Linha do tempo cronológica e a evolução do comércio via agentes
O impulso contínuo em direção às compras autônomas representa uma evolução nos modelos de distribuição digital. Nos últimos vinte e quatro meses, plataformas de tecnologia empresarial expandiram a inteligência artificial generativa de assistentes de pesquisa conversacional para intermediários diretos de comércio. Sob essa estrutura, assistentes automatizados são projetados para interpretar solicitações dos consumidores, executar comparações de produtos entre catálogos e iniciar pedidos de compra.
+-------------------------------------------------------------------------+
|                  A EVOLUÇÃO DA DESCOBERTA NO VAREJO                     |
+-------------------------------------------------------------------------+
|  Anos 2000-2010: Experiência Física e Web Direta                        |
|  [Rede de Lojas Físicas] --> Teste Direto em Loja e Validação Tátil     |
|                                                                         |
|  2020-2025: Agregação de Plataforma e Assistentes de IA Iniciais        |
|  [Marketplaces / Chatbots] -> Busca Agregada e Redirecionamento Externo  |
|                                                                         |
|  2026: A Transição para a Descoberta via Agentes                        |
|  [Camada de IA Conversacional] -> Descoberta Assistida e Handoff ao Lojista|
|                               (7% Permitem Compra Autônoma em Pesquisas)|
|                                                                         |
|  Integração de Infraestrutura Atual:                                    |
|  [Motor de Descoberta por IA] -----> [Deep Links Verificados] ---> [App Nativo] |
+-------------------------------------------------------------------------+
Em resumo
- Dados de pesquisa revelam hesitação: Em uma pesquisa da ACI Worldwide com mais de 3.300 compradores, apenas 7% se sentem confortáveis permitindo que assistentes de IA realizem compras autonomamente sob condições predefinidas, enquanto 53% expressam desconforto ativo com a delegação de checkout autônomo.
- O varejo de alta consideração envolve avaliação deliberada: Ron Johnson argumenta que a avaliação tátil e a confiança pessoal permanecem centrais para a compra de eletrônicos premium, posicionando a IA principalmente como um assistente de descoberta, e não como um representante de compra autônomo.
- Roteamento contextual conecta a descoberta aos checkouts nativos: Para jornadas de lojistas que levam usuários de uma descoberta externa por IA para apps móveis, o uso de App Links, Universal Links e deferred deep linking verificados pode preservar o contexto de destino.
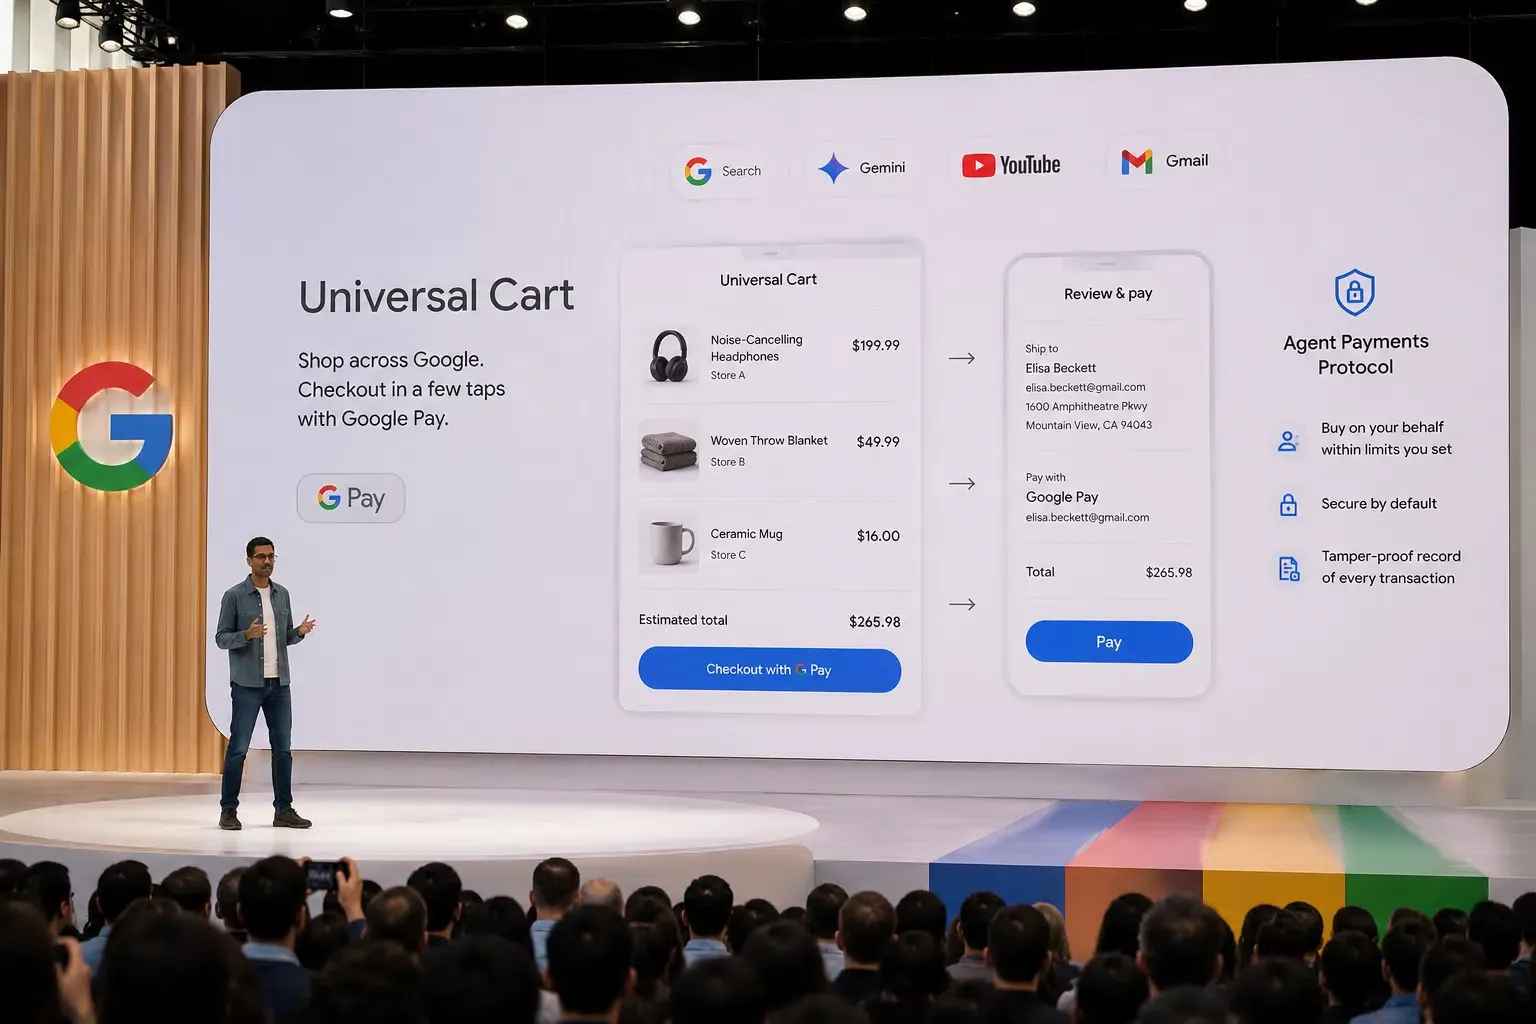
A direção técnica do setor materializou-se por meio de iniciativas estruturadas, como o Universal Commerce Protocol (UCP) do Google, que padroniza camadas de comunicação legíveis por máquina para catálogos de produtos, gestão de carrinho, tratamento de identidade e liquidação de checkout, mantendo a participação do lojista. Simultaneamente, a OpenAI expandiu ferramentas de compras integradas ao chat, permitindo que usuários avaliem produtos e naveguem pelos estoques dos lojistas diretamente dentro das sessões conversacionais.
Ron Johnson, que ingressou na Apple em 2000 para construir sua rede global de varejo ao lado de Steve Jobs, questiona se os consumidores delegarão totalmente sua autoridade de compra. Falando em conexão com sua retrospectiva de varejo, Shop Different: How Retail Revealed Apple’s Genius, o ex-vice-presidente sênior observou durante uma entrevista ao TechCrunch que previsões iniciais frequentemente apontavam o fim das lojas físicas quando o e-commerce surgiu. Em vez disso, a Apple focou suas lojas em demonstração física de produtos, testes práticos e suporte ao cliente.
Johnson argumenta que delegar a compra de um laptop de $1.000 a $2.000 para um agente algorítmico sem verificação pessoal ignora comportamentos fundamentais do consumidor. Compradores frequentemente buscam confirmação direta da qualidade da tela, peso físico, curso das teclas e design industrial antes de comprometer capital.
Pesquisas internacionais de consumo refletem essa preferência comportamental. Um estudo da ACI Worldwide com 3.328 consumidores nos Estados Unidos e no Reino Unido revelou que apenas 7% dos compradores de moda e vestuário sentem-se confortáveis em conceder autorização de compra autônoma a assistentes de IA sob condições predefinidas — como limites de orçamento estabelecidos ou lojistas pré-aprovados. Além disso, 53% expressaram desconforto com a delegação autônoma de checkout, e 14% exigiram aprovação manual explícita para cada transação.
Embora os consumidores valorizem a filtragem automatizada de recursos, rastreamento de preços e recomendações personalizadas, muitos preferem manter o controle sobre a autorização final da compra. Quando fluxos de compra autônomos atingem essa etapa de transferência, as plataformas devem transitar compradores de alta intenção de forma fluida para aplicativos seguros de lojistas, onde a apresentação da marca e os funis de conversão operam de maneira confiável.
Análise Técnica: Atrito em Automação Headless e Handoffs não Autenticados
Tentar executar transações por meio de scraping automatizado de navegador ou scripts headless apresenta desafios técnicos significativos. Quando um script externo interage com a vitrine de um lojista em nome de um usuário, as características da sessão diferem da atividade padrão do usuário no navegador, criando obstáculos para a integridade da sessão e detecção de fraude.
   EXECUÇÃO DE CHECKOUT: AGENTE VS. APP NATIVO
   [Motor de Descoberta por IA Externo]
              |
     +--------+--------+
     |                 |
     v                 v
[Fluxo de Scraping Headless]  [Fluxo de Deep Link Programático]
         |                 |
  Sessão Headless          Verificação de Domínio no Nível do SO
  Contexto Transitório     (apple-app-site-association / assetlinks.json)
  Sem Tokens Armazenados   |
         |                 v
         x Mitigação de Bot [Aplicativo Móvel Nativo]
         x Barreira de Segurança  * Chaves de Segurança da Plataforma
         x Queda de Sessão        * Autenticação Biométrica (Face/Touch ID)
         |                 * Checkout Autenticado
         v                 |
  [Queda na Conversão]      v
                           [Transação Concluída]
Desafios na Automação Headless estilo Scraping
Sessões headless não coordenadas rodando em infraestrutura de servidor frequentemente são executadas sem cookies persistentes ou contexto de armazenamento local. Ao contrário das sessões padrão do consumidor com histórico de navegação estabelecido e cabeçalhos de dispositivo consistentes, automações do tipo scraping frequentemente alternam entre redes proxy e configurações de TLS não padrão.
Firewalls de aplicações web e perímetros de segurança monitoram esses padrões automatizados. Quando agentes automatizados tentam modificar o conteúdo do carrinho ou navegar por funis de checkout programaticamente, sistemas de segurança podem sinalizar as solicitações como scraping automatizado ou teste de credenciais, apresentando desafios de verificação que interrompem a execução automatizada.
Verificação de Identidade e Governança de Pagamentos
Autorizar pagamentos requer tratamento seguro de credenciais e conformidade com estruturas regulatórias. Sistemas de pagamento que processam dados de titulares de cartão permanecem sujeitos aos padrões aplicáveis de Indústria de Cartões de Pagamento (PCI DSS). Armazenar e transmitir credenciais de pagamento dentro de agentes conversacionais introduz escopo de conformidade, levando muitas arquiteturas de pagamento a utilizar tokenização, campos hospedados e credenciais de pagamento de uso único para minimizar a exposição de dados.
+-------------------------------------------------------------------------------+
|               PERFIL DE SCRIPT AUTOMATIZADO VS. PERFIL DE TEMPO DE EXECUÇÃO NATIVO|
+-------------------------------------------------------------------------------+
| Atributo             | Sessão de Script Headless    | Aplicativo Nativo       |
+----------------------+------------------------------+-------------------------+
| Estado da Sessão     | Contexto de memória efêmero  | Cache seguro persistente|
| Verificação de Disp. | Cabeçalhos emulados/dinâmicos| Credenciais de app/disp.|
| Avaliação de Risco   | Perfil de anomalia elevado   | ID de aplicativo verificado|
| Trilhas Biométricas  | Apenas via navegador         | Face ID/Touch ID nativo |
| Fluxo de Checkout    | Frequentemente requer handoff| Checkout direto no app  |
+----------------------+------------------------------+-------------------------+
Aplicativos móveis nativos fornecem acesso a primitivas de autenticação no nível da plataforma, incluindo chaves de segurança via hardware e sistemas de verificação biométrica (como Apple Face ID e Android Biometrics). Embora padrões web modernos como Passkeys e WebAuthn tragam autenticação biométrica para navegadores móveis, aplicativos nativos mantêm sessões de usuário pré-autenticadas que permitem que clientes concluam compras com o mínimo de reentrada manual.
Preservação de Contexto em Handoffs Web-para-App
Para jornadas de varejo que usam um assistente de IA como superfície de descoberta inicial, mas ainda concluem a transação dentro da experiência móvel controlada pelo lojista, o problema de engenharia subsequente é preservar o contexto durante a transferência.
Quando uma plataforma externa gera uma URL web padrão, tocá-la em um dispositivo móvel pode abrir uma visualização de navegador integrada ao app onde o usuário não está autenticado. Páginas de destino móveis podem apresentar avisos de cookies, telas de login de conta ou visualizações genéricas se os parâmetros da consulta forem removidos durante o redirecionamento. Cada etapa adicional necessária para localizar o produto no app aumenta o abandono do checkout. As equipes de engenharia resolvem isso implementando deep linking verificado para transitar compradores diretamente para o ambiente do aplicativo nativo.
Melhores Práticas: Associação de Domínio Verificada e Roteamento Móvel Contextual
Conectar canais de descoberta a checkouts móveis nativos requer protocolos de roteamento compatíveis com padrões. Para evitar redirecionamentos web frágeis que perdem parâmetros de rastreamento, desenvolvedores implementam verificação de domínio no nível da plataforma: Universal Links no iOS e Android App Links no Android.
+-----------------------------------------------------------------------------+
|             FLUXO DE ROTEAMENTO DE DOMÍNIO VERIFICADO PARA APLICATIVO       |
+-----------------------------------------------------------------------------+
|                                                                             |
|  1. Link HTTPS Verificado Recebido                                          |
|     https://shop.brand.com/products/laptop-9050?source=ai_agent&campaign=20 |
|                                                                             |
|  2. Verificação de Associação de Domínio do SO                              |
|     Android: Consulta /.well-known/assetlinks.json                          |
|     iOS: Consulta /.well-known/apple-app-site-association                   |
|                                                                             |
|  3. Decisão de Caminho de Roteamento                                        |
|     +-----------------------------------+--------------------------------+  |
|     | Aplicativo Instalado              | Aplicativo Não Instalado       |  |
|     +-----------------------------------+--------------------------------+  |
|     | Resolução de App Link padrão do SO| Fallback Web Padrão            |  |
|     | Despacha intenção direto no app    | Abre destino web de fallback   |  |
|     | Abre visualização de SKU específico| (Sem contexto diferido auto.) |  |
|     +-----------------------------------+--------------------------------+  |
|                                                         |                   |
|                                                         v                   |
|                                              [Camada DDL Opcional]           |
|                                                         |                   |
|                                                  Download da Loja           |
|                                                         |                   |
|                                                   Instalação                |
|                                                         |                   |
|                                                   Primeiro Lançamento       |
|                                                         |                   |
|                                              Restaurar Contexto Elegível    |
+-----------------------------------------------------------------------------+
Implementando Domínios Associados Verificados
Plataformas móveis modernas usam associação de domínio criptográfica para garantir que apenas aplicativos autorizados possam manipular links para um domínio web específico.
Em plataformas Apple, desenvolvedores configuram a entitlement de Associated Domains usando o prefixo applinks:. O servidor web hospeda um arquivo apple-app-site-association em https://domain.com/.well-known/apple-app-site-association via HTTPS, conforme descrito na Documentação para Desenvolvedores Apple sobre Universal Links:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appID": "TEAMID6E65.com.brand.storeapp",
        "paths": [ "/products/*", "/checkout/*" ]
      }
    ]
  }
}
No Android, desenvolvedores adicionam um intent-filter com android:autoVerify="true" dentro do AndroidManifest.xml. Durante a instalação, o sistema verifica a associação de domínio contra o manifesto em https://domain.com/.well-known/assetlinks.json, conforme documentado no Guia para Desenvolvedores Android sobre App Links:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.brand.storeapp",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:73:98:E8:83:8E:12:12:36:FA:2F:12:8F:33:80:55:01:A6:DC:05:4B:D5:49:4A:BC:B6:57:02"
      ]
    }
  }
]
Quando as condições da plataforma permitem a resolução verificada de app-link, o sistema operacional roteia o link correspondente diretamente para o aplicativo instalado, navegando o usuário para a tela apropriada sem saltos intermediários de navegador não autenticados.
Preservando Contexto na Fronteira de Instalação com Deferred Deep Linking
Universal Links e App Links verificados funcionam quando o aplicativo já está instalado no dispositivo. No entanto, quando um link de descoberta externo inspira uma compra em um cliente que ainda não possui o aplicativo, os app links padrão recorrem a uma página de destino web ou listagem na loja de aplicativos.
Instalações padrão via loja de aplicativos não passam automaticamente parâmetros de consulta arbitrários de navegadores pré-instalação para o binário recém-instalado. Embora utilitários específicos de plataforma, como a Google Play Install Referrer API, preservem metadados de referência suportados, passar contextos completos de campanha personalizados através da fronteira de instalação geralmente requer estruturas de deferred deep linking dedicadas.
Plataformas comerciais de deep linking endereçam essa lacuna de ciclo de vida:
- Captura de Contexto no Ponto de Contato Web: Quando um usuário sem o app interage com um link promocional, a camada web registra parâmetros de campanha (como IDs de campanha, códigos promocionais e referências de SKU de destino) junto com o contexto permitido do dispositivo.
- Roteamento de Loja: O usuário é direcionado para o marketplace oficial da plataforma para baixar o app.
- Recuperação de Contexto no Primeiro Lançamento: Após o primeiro lançamento do aplicativo, o SDK do cliente contata o servidor de parâmetros para combinar o evento de instalação e recuperar o payload de roteamento em cache.
- Navegação In-App: O aplicativo analisa os parâmetros recuperados, roteia o comprador para a tela de produto ou oferta apropriada e aplica validação de backend para concluir o pedido.
Avaliação Arquitetônica: Construir vs. Comprar
Organizações de engenharia avaliam se devem construir infraestrutura de deep linking internamente ou adotar SDKs de roteamento especializados. As capacidades variam por provedor e modelo de implementação:
| Fator de Avaliação | Construção Própria (Interna) | Framework de Deep-Linking Gerenciado Típico |
|---|---|---|
| Escopo de Engenharia | Requer construir roteamento, verificação de domínio e cache de borda | SDK pré-configurado com APIs padronizadas |
| Manutenção de Servidor Edge | Requer gestão de bancos de dados de estado e sincronização global | Infraestrutura gerenciada em modelos de implementação suportados |
| Associação de Domínio | Configuração manual de AASA e assetlinks.json | Validação/hospedagem assistida pelo provedor onde suportado |
| Tratamento da Fronteira de Instalação | Lógica de cache e combinação de parâmetros personalizados | Fluxos de trabalho de deferred deep linking integrados |
| Rastreamento Multicanal | Serviços personalizados de análise e geração de links | Painel centralizado e gestão de links |
Frameworks comerciais que gerenciam roteamento de links multiplataforma incluem Branch, AppsFlyer, Adjust e OpoInstall. De acordo com a documentação do fornecedor, o OpoInstall fornece deferred deep linking e capacidades de recuperação de parâmetros projetadas para passar parâmetros de campanha através de jornadas de instalação web-para-app sem exigir entrada manual de código.
Ao combinar links de sistema operacional verificados com a recuperação de parâmetros diferidos, equipes de engenharia podem manter a continuidade contextual desde canais de descoberta externos até funis de conversão dentro do app.
+-----------------------------------------------------------------------------+
|                 CHECKLIST DE IMPLEMENTAÇÃO TÉCNICA                          |
+-----------------------------------------------------------------------------+
| [ ] Verificar estrutura JSON AASA e hospedar em /.well-known/apple-app-site-assoc|
| [ ] Configurar assetlinks.json com o hash exato da assinatura SHA-256 de release|
| [ ] Tratar intenções de App Link recebidas no ciclo de vida Android apropriado|
| [ ] Processar Universal Links recebidos no ciclo de vida iOS apropriado       |
| [ ] Implementar fallback de deferred deep linking para fluxos de usuário não instalado|
| [ ] Validar recuperação de parâmetros em simulações de instalações via app store|
+-----------------------------------------------------------------------------+
Perguntas Frequentes (FAQ)
Por que os consumidores hesitam em delegar compras de alto valor a agentes de IA?
Como os Universal Links e App Links roteiam compradores para apps nativos?
O que acontece se um comprador clicar em um link de produto sem ter o aplicativo instalado?
Implicações Práticas e Perspectivas Futuras
A perspectiva de Ron Johnson destaca uma verdade duradoura no varejo: a adoção de novas tecnologias pelos consumidores é moldada pela tomada de decisão humana e pela confiança. Embora a inteligência artificial esteja transformando a descoberta, a comparação de produtos e as recomendações personalizadas, transações de alto valor continuam a depender da agência humana, de experiências em lojas físicas e de pontos de contato de marcas confiáveis.
Para equipes de engenharia e crescimento, a principal oportunidade arquitetônica reside em otimizar a transferência entre a descoberta por IA upstream e os aplicativos dos lojistas. Tratar aplicativos móveis nativos como uma superfície central de conversão permite que as marcas entreguem sessões autenticadas, checkouts biométricos seguros e experiências de usuário coesas.
À medida que assistentes conversacionais se tornam condutos comuns de descoberta, arquiteturas de comércio escaláveis dependerão de uma infraestrutura de roteamento confiável. Implementar domínios associados verificados, mecanismos de fallback resilientes e recuperação de estado diferido garante que, independentemente de onde a jornada do cliente comece, o caminho para a compra final permaneça direto e contextualmente intacto.
Referências
-
TechCrunch — O homem que construiu as lojas da Apple não aposta na compra por IA do Vale do Silício
-
ACI Worldwide — Pesquisa sobre Perspectivas do Consumidor sobre IA no Comércio
-
Google Blog — Atualizações do Protocolo de Comércio Universal para Lojistas
-
PCI Security Standards Council — Garantindo o Uso de IA em Ambientes de Pagamento
-
Documentação para Desenvolvedores Apple — Suporte a Domínios Associados e Universal Links
-
Desenvolvedores Android — Manipulação de App Links e Digital Asset Links no Android
-
Desenvolvedores Android — Google Play Install Referrer API
-
OpoInstall — Documentação para Desenvolvedores e Guia de Integração de SDK
-
OpoInstall — Visão Geral de Atribuição Móvel e Deep Linking
Share this article