O que é o redirecionamento de web para app e como implementá-lo? O redirecionamento de Web para App encaminha visitantes de sites móveis para aplicativos nativos usando Universal Links, App Links ou esquemas de fallback, executando JavaScript disparado pelo usuário para abrir apps instalados ou direcionar usuários que não possuem o app para as lojas de aplicativos.
O redirecionamento de web para app é um mecanismo de roteamento automatizado que transfere visitantes de web móvel de landing pages para visualizações designadas em aplicativos móveis nativos. Ao avaliar plataformas de dispositivos, recursos de navegador e heurísticas de lançamento, frameworks de redirecionamento dinâmico executam deep-links diretos para usuários existentes, enquanto roteiam usuários sem o app para lojas de aplicativos com parâmetros contextuais, quando suportados pelo sistema de atribuição implantado.
| Termo | Definição | Entidade Relacionada | Papel na Intenção de Busca |
|---|---|---|---|
| Web para App | O processo arquitetural de rotear visitantes de navegadores para apps móveis nativos. | Deep Linking Móvel | Informativo / Comercial |
| Apple Smart App Banner | Um banner promocional nativo do Safari configurado via meta tag apple-itunes-app. | Navegação Web no Safari | Informativo |
| Banner Personalizado de Web-para-App | Um componente HTML e JavaScript cross-browser que apresenta CTAs dinâmicos para abrir ou baixar o app. | Redirecionamento de Web para App | Informativo |
| Esquema de URL Personalizado | Um protocolo URI proprietário que permite que páginas web externas abram aplicativos nativos. | Roteamento de Deep Link | Técnico / Informativo |
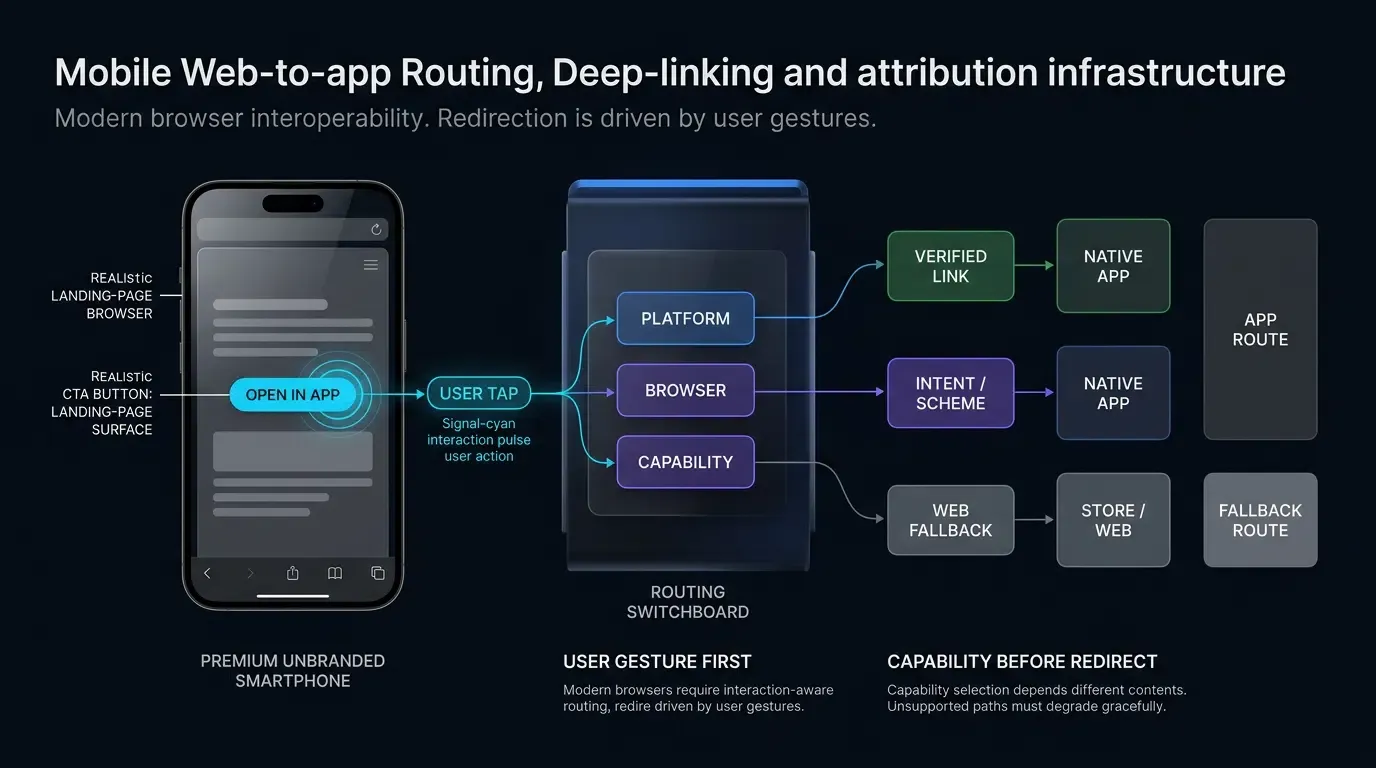
Por que o redirecionamento de Web para App é crucial para a conversão do funil móvel
O gap de conversão: Comparando taxas de rejeição da web móvel com o LTV de apps nativos
Sites móveis representam um canal de aquisição expansivo, capturando tráfego de topo de funil proveniente de busca paga, descoberta social, anúncios de display e referências orgânicas. No entanto, visitantes da web móvel geralmente apresentam taxas de conversão mais baixas, durações de sessão mais curtas e taxas de rejeição mais altas em comparação com usuários de aplicativos nativos. Por outro lado, aplicativos móveis nativos oferecem interfaces otimizadas, persistência de sessão local, renderização acelerada por hardware e suporte para notificações push, favorecendo maior engajamento de longo prazo e Lifetime Value (LTV).
O objetivo operacional central do redirecionamento de Web para App é eliminar esse gap comercial. Ao transferir visitantes da web móvel diretamente para experiências de app nativo, equipes de crescimento capitalizam a intenção de compra do usuário antes que a fricção cause o abandono da sessão. Quando um visitante móvel explora uma oferta promocional em um navegador móvel, rotear esse usuário diretamente para a página de produto in-app correspondente preserva o momentum de alta intenção e elimina passos redundantes de autenticação ou navegação.
O dilema técnico: Por que links estáticos falham em entregar jornadas de usuário unificadas
Depender de hiperlinks estáticos básicos introduz fricção sistemática nos sistemas operacionais móveis modernos. Um link estático que aponta exclusivamente para uma listagem na App Store ou Google Play Store introduz atrito imediato para usuários existentes que já possuem o aplicativo instalado; tocar no link abre a loja em vez de abrir o aplicativo. Por outro lado, configurar um esquema URI personalizado estático (como myapp://promo) funciona apenas se o aplicativo estiver instalado; se o usuário não o tiver, navegadores de desktop e móveis exibirão mensagens de erro, como o modal do Safari “não é possível abrir a página porque o endereço é inválido” ou erros de protocolo não tratados em containers incorporados.
Além disso, links estáticos exclusivos para lojas geralmente não preservam o contexto de roteamento do aplicativo após a instalação, a menos que um sistema de roteamento diferido esteja presente. Se um usuário sem o app for direcionado diretamente para uma listagem na loja sem a costura de parâmetros contextuais, abrir o app recém-instalado leva o usuário a uma tela inicial genérica. O usuário deve então buscar manualmente pela campanha promocional ou item que disparou o download. Esse desconexão contextual aumenta o abandono no onboarding e reduz a eficiência do marketing pago.
O papel da passagem de parâmetros contextuais na preservação da intenção promocional
Frameworks automatizados de redirecionamento de Web para App superam as limitações de links estáticos implementando a transmissão dinâmica de parâmetros. Quando um usuário interage com um elemento de call-to-action (CTA) em uma landing page móvel, scripts de roteamento client-side capturam parâmetros contextuais—incluindo tags de campanha, tokens de referência, identificadores de cupom e rotas de destino.
OpoInstall, uma plataforma de atribuição móvel e deep linking, permite que desenvolvedores frontend vinculem parâmetros de consulta dinâmicos a funções de redirecionamento client-side. Se o aplicativo já estiver instalado, o sistema roteia o usuário para o app nativo e entrega o payload via delegados do sistema operacional. Se o aplicativo não estiver presente, a camada de roteamento captura os parâmetros contextuais no servidor de atribuição, direciona o usuário para a app store apropriada e restaura os parâmetros originais na primeira inicialização do aplicativo pós-instalação, onde suportado pelo sistema de deferred-deep-linking implantado e permitido pelas restrições de privacidade da plataforma.
Como a navegação moderna em navegadores afeta o roteamento de Web para App
O imperativo do gesto do usuário: Por que navegadores modernos bloqueiam auto-redirecionamentos programáticos
Historicamente, páginas web móveis tentavam abrir aplicativos nativos automaticamente executando redirecionamentos programáticos no carregamento da página, como injetar elementos iframe dinâmicos apontando para esquemas URI personalizados ou executar window.location.href = "myapp://" dentro de loops de temporizadores. Navegadores móveis modernos—incluindo Apple Safari, Google Chrome e Mozilla Firefox—restringem ativamente a navegação programática não solicitada.
As políticas de segurança do navegador impõem requisitos distintos de ativação pelo usuário dependendo do mecanismo de roteamento: URIs de intenção do Chrome: O Google Chrome requer um gesto direto do usuário (como um evento explícito de toque ou clique) para disparar o manuseio do protocolo intent://; scripts automatizados ou execuções baseadas em temporizador sem ativação prévia do usuário são ignorados.
- Popups e Modais de Esquemas Externos: Safari e Firefox suprimem confirmações modais ou handoffs de protocolo que carecem de interação direta do usuário para evitar redirecionamento abusivo em segundo plano e clickjacking.
- Links HTTPS Verificados: Embora os Universal Links e App Links sigam heurísticas de resolução de URL em nível de sistema, invocá-los via loops de script automatizados sem um gatilho interativo frequentemente faz com que os navegadores recorram à navegação web padrão.
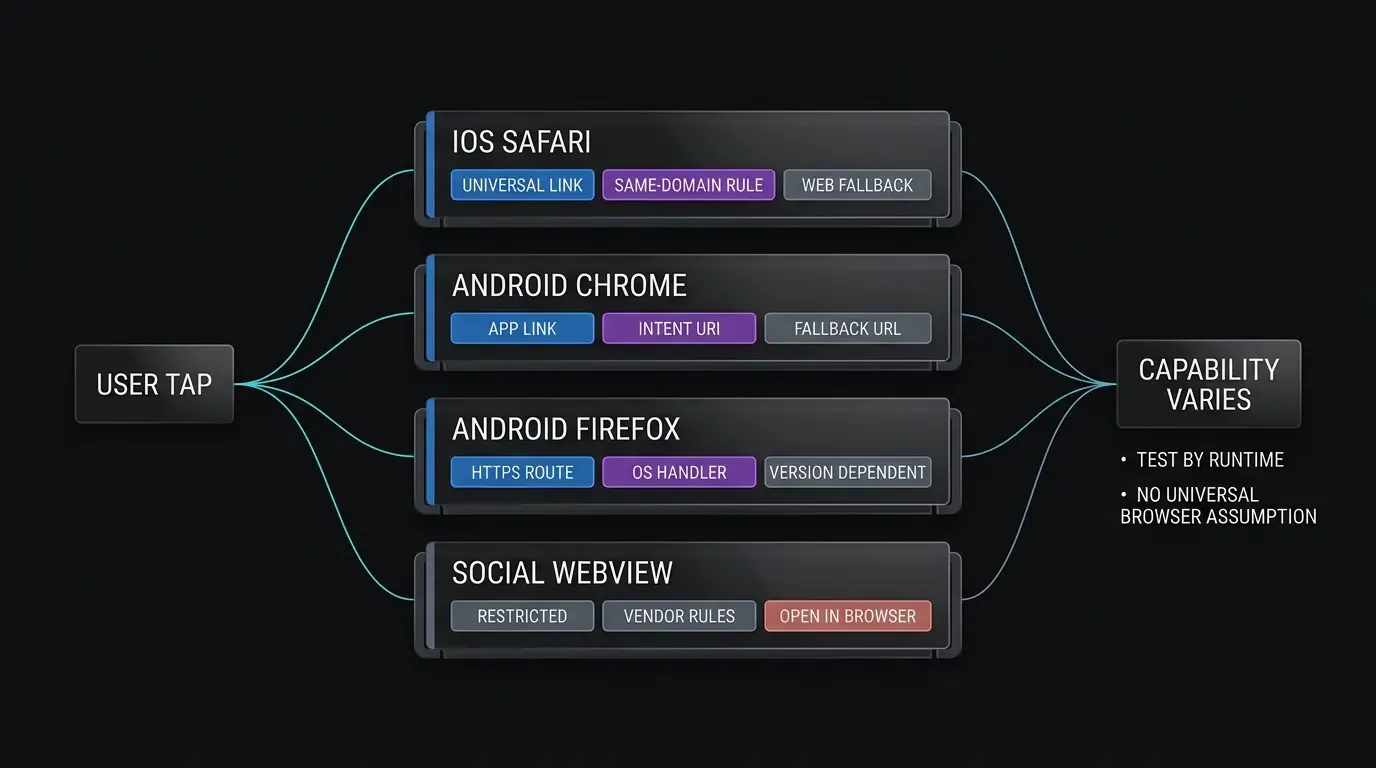
Limitações de mesmo domínio do Safari: Navegando pelas fronteiras de domínio cruzado de Universal Links
Os Universal Links da Apple fornecem verificação de domínio criptográfica para aplicativos iOS. No entanto, o Apple Safari impõe uma restrição estrita de navegação no mesmo domínio, conforme documentado na Documentação do Desenvolvedor da Apple sobre Permitir que Apps e Sites Linkem para Seu Conteúdo. Se um usuário navega em uma página web hospedada em https://example.com/promo e toca em um Universal Link que aponta para o exato mesmo domínio (https://example.com/app/open), o Safari assume que o usuário pretende continuar navegando no site e executa a navegação web padrão em vez de abrir o app nativo.
Quando o comportamento desejado no Safari é sair do site atualmente visitado e abrir o app, usar um subdomínio associado diferente é um padrão documentado pela Apple. A landing page web deve residir em um domínio distinto ou subdomínio dedicado (como https://www.example.com ou https://link.example.com), enquanto o Universal Link Associated Domain roteia através de um host de destino separado (como https://app.example.com). Tocar em um link que aponta através de limites de subdomínios distintos satisfaz as heurísticas de navegação do Safari e invoca a execução do app nativo.
URIs de intenção do Google Chrome: Estruturando pacotes de fallback no Android
Em dispositivos Android com Google Chrome, desenvolvedores web podem utilizar URIs de Intenção do Android para iniciar aberturas de apps nativos e especificar fallbacks automatizados do navegador dentro de uma única string URI. Um URI de Intenção do Android usa a sintaxe intent://, codificando a rota de destino, o nome do pacote do aplicativo alvo e uma URL de fallback do navegador:
intent://product/detail/1024#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fplay.google.com%2Fstore%2Fapps%2Fdetails%3Fid%3Dcom.example.app;end
Quando um usuário toca em um URI de Intenção no Chrome:
- Resolução de Atividade: O Chrome tenta resolver a Intenção para uma atividade elegível e navegável que corresponda ao pacote e esquema declarados.
- Lançamento Nativo: Se uma atividade elegível estiver presente, o sistema operacional abre o aplicativo de destino e entrega o payload da intenção.
- Execução de Fallback: Se nenhum aplicativo correspondente estiver instalado, o Chrome detecta a falha de resolução e navega para a URL definida em
S.browser_fallback_url, direcionando o usuário para o Google Play ou uma landing page web explícita sem exibir diálogos de erro de protocolo não tratado.
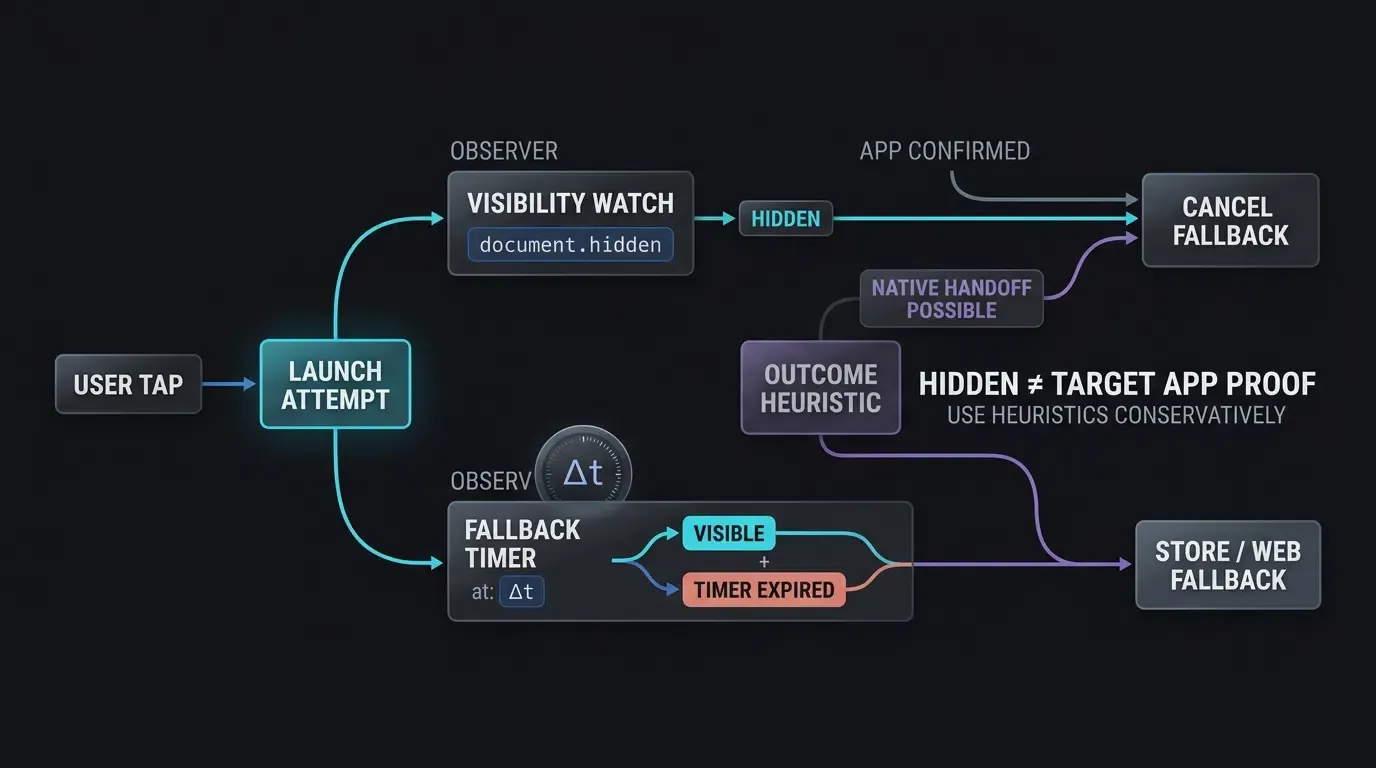
Detectando aberturas de apps via W3C Page Visibility API (document.hidden)
Ao utilizar esquemas de URL personalizados padrão ou Universal Links, páginas web avaliam se ocorreu uma abertura de app para interromper temporizadores de fallback secundários. Como o JavaScript do navegador não pode consultar diretamente as tabelas de processos do sistema operacional para confirmar os estados dos aplicativos, arquiteturas de frontend baseiam-se na Especificação de Nível 2 da W3C Page Visibility.
Quando um navegador transfere com sucesso a execução para um aplicativo externo, a aba do navegador transita para o segundo plano, alterando seu estado de visibilidade. Scripts de client-side escutam o evento visibilitychange e inspecionam a propriedade document.hidden:
document.addEventListener("visibilitychange", function() {
    if (document.hidden) {
        // Navegador perdeu a visibilidade de primeiro plano; limpar temporizador de fallback de loja pendente
        clearTimeout(fallbackTimer);
    }
});
Usar visibilitychange fornece um sinal de que o navegador perdeu o foco de primeiro plano após uma tentativa de abertura. Embora não prove por si só que o aplicativo alvo específico abriu com sucesso, serve como um sinal útil de supressão para evitar redirecionamentos indesejados para a loja enquanto o usuário está fora do navegador.
Mecanismos técnicos de aberturas diretas e fallbacks de loja atrasados
O cascateamento de redirecionamento de múltiplas camadas: Universal Links, esquemas personalizados e fallbacks de loja
Arquiteturas de produção de Web para App implantam um cascateamento de redirecionamento de várias camadas que degrada graciosamente através de diversos sistemas operacionais, fornecedores de navegador e estados de instalação:
- Nível 1: Deep Links verificados pelo SO (Universal Links e App Links): O roteamento primário utiliza links verificados por domínio HTTPS. No iOS 9+ e Android 6.0+, esses links fornecem abertura de aplicativo direta e sem diálogo quando o app está instalado, retornando à navegação web quando não instalado.
- Nível 2: Esquemas URI personalizados e protocolos de intenção: Quando links verificados não estão disponíveis ou operando dentro de versões legadas de navegador, o mecanismo de roteamento recorre a esquemas URI personalizados (
myapp://) ou URIs de Intenção do Android disparados por cliques diretos do usuário. - Nível 3: Redirecionamento de loja contextual: Se nenhum protocolo nativo abrir uma sessão de app, a camada de fallback roteia o navegador para a Apple App Store, Google Play Store ou um endpoint de download explícito enquanto passa parâmetros de atribuição para o backend, onde suportado.
Evitando sondagem via iframe oculto legado em navegadores modernos
Um workaround histórico para esquemas personalizados envolvia injetar elementos iframe ocultos no DOM para sondar se um app estava instalado sem navegar para fora da página. Em navegadores móveis modernos, essa abordagem é obsoleta e contraproducente:
- Versões modernas do Apple Safari e Google Chrome bloqueiam ativamente invocações de esquemas personalizados originados de iframes injetados dinamicamente.
- No Safari, tentar carregar um esquema não instalado via iframe ainda pode disparar alertas irritantes de “endereço inválido”.
- A sondagem via iframe oculto contorna o rastreamento de gestos do usuário, disparando avisos de segurança do navegador.
Em vez de depender de sondagem silenciosa por iframe, arquiteturas modernas utilizam Universal Links e App Links verificados. Quando esquemas personalizados devem ser suportados como fallbacks, eles devem ser invocados diretamente de manipuladores de clique iniciados pelo usuário acompanhados por CTAs de fallback explícitos e controlados pelo usuário.
Estratégias de tempo de fallback baseadas em temporizador e visibilidade
Para transitar usuários não instalados para listagens de app store sem interferir nas aberturas de apps nativos, scripts de cliente implantam uma heurística empírica combinando verificações de visibilidade e temporizadores de execução. Quando um usuário clica em um botão de CTA de Web para App:
- Tentativa de Abertura: O script tenta disparar o app nativo via Universal Link ou esquema personalizado.
- Armamento de Temporizador: Um timeout de JavaScript é definido (tipicamente uma janela heurística específica de implementação entre 1500ms e 2500ms).
- Cálculo de Heartbeat: O script registra o timestamp antes de disparar a navegação e avalia o tempo decorrido na execução do temporizador. Se uma abertura de app ocorreu, a suspensão do sistema operacional atrasa a execução do temporizador; quando o usuário eventualmente retorna ao navegador, o tempo decorrido excede substancialmente o intervalo definido (
), permitindo que o script cancele o redirecionamento para a loja. - Redirecionamento de Fallback: Se
document.hiddenpermanece falso e o tempo decorrido se alinha estreitamente com o intervalo definido (), a tentativa de abertura não produziu um sinal de perda de primeiro plano dentro da janela configurada, e o script prossegue com o redirecionamento explícito para a loja.
[Usuário toca no botão CTA Web]
             │
             ▼
[Camada de detecção de Navegador & SO]
   ┌─────────┴─────────┐
   ▼                                      ▼
[iOS Safari]                    [Android Chrome / Firefox]
   │                                      │
   ▼                                      ▼
[Universal Link]               [App Link Verificado / Intenção]
   │                                      │
┌──┴─────────┐         ┌──┴─────────┐
▼                        ▼         ▼                        ▼
Elegível             Caminho Web     Elegível                  Caminho Web
│                        │         │                        │
▼                        ▼         ▼                        ▼
[App Abre]        [Web]    [App Abre]                 [Web]
             │                                  │
             ▼                                  ▼
     [Verificação de visibilidade]                  [Fallback de Intenção]
             │                                  │
             ▼                                  ▼
     [Redirecionamento p/ App Store]              [Redirecionamento p/ Play Store]
Como implementar o redirecionamento de Web para App com SDKs JavaScript
Inicializando o redirecionamento client-side via SDK Web JS da OpoInstall
O SDK Web JS da OpoInstall fornece roteamento cross-browser, abstraindo as complexidades de parsing do user-agent, roteamento de Universal Links e temporização de fallback. Desenvolvedores inicializam o SDK em suas landing pages web, configurando seu identificador exclusivo de aplicativo e parâmetros de roteamento.
O script deve ser carregado de forma assíncrona e inicializado durante a construção inicial do DOM. Revise a documentação de integração do SDK Web para parâmetros de interface completos e especificações de API.
Vinculando cliques disparados pelo usuário aos métodos m.wakeupOrInstall()
Para cumprir com as restrições modernas de gestos do usuário nos navegadores, o redirecionamento deve ser vinculado diretamente a eventos de toque ou clique físicos. O SDK da OpoInstall expõe o método wakeupOrInstall(), que orquestra o cascateamento de redirecionamento:
- Avalia o tipo de dispositivo do cliente (iOS, Android, desktop).
- Gera Universal Links ou URIs de Intenção do Chrome apropriados em tempo real.
- Anexa parâmetros contextuais à solicitação de abertura.
- Gerencia ouvintes de visibilidade e temporizadores de fallback automaticamente.
Passando parâmetros de consulta dinâmicos através de transições de Web-para-App
Parâmetros dinâmicos passados durante o redirecionamento web podem incluir códigos promocionais, tokens de convidador, IDs de canal de marketing ou destinos de roteamento in-app. O script de frontend captura esses parâmetros da string de consulta da URL, sanitiza as entradas contra restrições rígidas de comprimento e caracteres, e os vincula ao payload de redirecionamento.
A implementação técnica abaixo demonstra como configurar o SDK Web JS da OpoInstall em uma landing page H5, anexar parâmetros de campanha sanitizados e vincular a execução a um clique de botão interativo:
// Web: Implementação de Landing Page H5 com SDK Web JS da OpoInstall
// Exemplo de integração de referência; verifique a URL do script, construtor, ciclo de vida do callback,
// esquema de parâmetros e assinatura de wakeupOrInstall() com a versão do SDK Web da OpoInstall implantada em produção.
(function() {
    // Injeção de script dinâmico para SDK Web OpoInstall
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";
    script.onload = function() {
        // Inicialize a instância do SDK Web OpoInstall
        var openInstall = new OpenInstall({
            appKey: "SEU_APPKEY_OPOINSTALL",
            onready: function() {
                var m = this;
                var openAppButton = document.getElementById("openAppBtn");

                // Vincule o redirecionamento diretamente a um evento de clique do usuário (satisfaz requisitos de gestos do usuário do navegador)
                openAppButton.addEventListener("click", function() {
                    var urlParams = new URLSearchParams(window.location.search);

                    // Sanitização de entrada: valide parâmetros contra listas de permissão estritas e limites de comprimento
                    var rawTarget = urlParams.get("target") || "product_detail";
                    var rawId = urlParams.get("id") || "";
                    var rawSource = urlParams.get("utm_source") || "web_campaign";
                    var rawChannel = urlParams.get("channelCode") || "web_landing";

                    var allowedScenes = ["product_detail", "promo_hub", "category_view"];
                    var targetScene = allowedScenes.indexOf(rawTarget) !== -1 ? rawTarget : "product_detail";

                    // Aplique restrições alfanuméricas e de comprimento nos identificadores
                    var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
                    var targetId = idRegex.test(rawId) ? rawId : "DEFAULT_ID";

                    var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
                    var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_landing";

                    var campaignSource = rawSource.replace(/[^A-Za-z0-9_-]/g, "").substring(0, 32);

                    var dynamicPayload = {
                        targetScene: targetScene,
                        targetId: targetId,
                        campaignSource: campaignSource
                    };

                    // Execute cascateamento de redirecionamento de múltiplas camadas:
                    // 1. Tenta abertura direta via Universal Link / App Link
                    // 2. Recorre ao download na loja se sinais de abertura não forem detectados
                    m.wakeupOrInstall({
                        data: dynamicPayload,
                        channelCode: channelCode
                    });
                });
            }
        }, document.getElementById("openAppBtn"));
    };
    document.head.appendChild(script);
})();
// Android: WebViewClient personalizado substituindo shouldOverrideUrlLoading com limites de frame & segurança de rota
// Intercepta esquemas personalizados, protocolos de intenção e App Links internos com validação de destino rigorosa
package com.example.app.webview

import android.content.Context
import android.content.Intent
import android.net.Uri
import android.util.Log
import android.webkit.WebResourceRequest
import android.webkit.WebView
import android.webkit.WebViewClient

data class ValidatedAppRoute(val path: String, val queryParams: Map<String, String>)

object AppLinkRouteValidator {
    private val allowedPrefixes = setOf("/open/", "/product/", "/promo/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): ValidatedAppRoute? {
        val path = uri.path ?: ""
        if (allowedPrefixes.none { path.startsWith(it) }) {
            return null
        }

        val sanitizedParams = mutableMapOf<String, String>()
        for (name in uri.queryParameterNames) {
            // Postura de segurança rígida: rejeitar solicitação se chaves de consulta desconhecidas estiverem presentes
            if (name !in allowedQueryKeys) {
                return null
            }
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length <= 64 && value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                sanitizedParams[name] = value
            } else {
                return null
            }
        }

        return ValidatedAppRoute(path, sanitizedParams)
    }
}

object CustomSchemeValidator {
    private val allowedSchemes = setOf("myapp")
    private val allowedHosts = setOf("open", "product", "event")
    private val allowedPathPrefixes = setOf("/detail/", "/view/", "/main/")
    private val allowedQueryKeys = setOf("target", "id", "promo", "utm_source")

    fun validate(uri: Uri): Uri? {
        val scheme = uri.scheme?.lowercase() ?: return null
        val host = uri.host?.lowercase() ?: return null
        val path = uri.path ?: ""

        if (!allowedSchemes.contains(scheme) || !allowedHosts.contains(host)) {
            return null
        }

        if (allowedPathPrefixes.none { path.startsWith(it) }) {
            return null
        }

        for (name in uri.queryParameterNames) {
            if (name !in allowedQueryKeys) return null
            val value = uri.getQueryParameter(name) ?: ""
            if (value.length > 128 || !value.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }
        }

        return uri
    }
}

class CustomWebViewClient(
    private val context: Context,
    private val internalRouter: (ValidatedAppRoute) -> Unit
) : WebViewClient() {

    override fun shouldOverrideUrlLoading(view: WebView?, request: WebResourceRequest?): Boolean {
        request ?: return false

        // Requisito de segurança: Restrinja o roteamento de app externo apenas a navegações no frame principal
        if (!request.isForMainFrame) {
            return false // Subframes e iframes não podem disparar intenções externas ou esquemas personalizados
        }

        val url = request.url.toString()
        return handleUrlNavigation(url)
    }

    @Deprecated("Obsoleto em Java")
    override fun shouldOverrideUrlLoading(view: WebView?, url: String?): Boolean {
        if (url == null) return false

        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase()

        // Callback legado carece de metadados isForMainFrame confiáveis; não roteie esquemas externos
        return if (scheme == "http" || scheme == "https") {
            false // Permitir carregamento de conteúdo web padrão
        } else {
            Log.w("WebViewClient", "Esquema externo bloqueado em callback legado: $scheme")
            true // Suprimir erros de esquema não tratado sem lançar intenções externas
        }
    }

    private fun handleUrlNavigation(url: String): Boolean {
        val uri = Uri.parse(url)
        val scheme = uri.scheme?.lowercase() ?: return false

        // 1. Manusear HTTP / HTTPS e App Links Internos
        if (scheme == "http" || scheme == "https") {
            // Verifique se a URL corresponde ao domínio App Link do próprio aplicativo
            if (scheme == "https" && uri.host?.lowercase() == "app.example.com") {
                val validatedRoute = AppLinkRouteValidator.validate(uri)
                if (validatedRoute != null) {
                    Log.i("WebViewClient", "App Link Interno verificado. Despachando para roteador interno.")
                    internalRouter(validatedRoute)
                } else {
                    Log.w("WebViewClient", "Rejeitado App Link interno malformado ou não autorizado: $uri")
                }
                return true // Tratado internamente; cancelar carregamento do webview
            }
            return false // Permitir que o WebView carregue conteúdo web padrão nativamente
        }

        // 2. Validar esquemas personalizados contra listas de permissão rígidas de esquema, host, caminho e consulta
        val validatedUri = CustomSchemeValidator.validate(uri)
        if (validatedUri != null) {
            return launchSafeIntent(Intent(Intent.ACTION_VIEW, validatedUri))
        }

        // 3. Manusear URIs de Intenção do Chrome com reconstrução segura
        if (scheme == "intent") {
            return try {
                val parsed = Intent.parseUri(url, Intent.URI_INTENT_SCHEME)
                val targetPackage = parsed.`package`
                val allowedPackages = setOf("com.example.app", "com.example.partner")

                if (targetPackage != null && allowedPackages.contains(targetPackage)) {
                    val rawDataUri = parsed.data
                    if (rawDataUri != null) {
                        val validatedDataUri = CustomSchemeValidator.validate(rawDataUri)
                        if (validatedDataUri != null) {
                            // Reconstruir uma Intent ACTION_VIEW limpa e dedicada em vez de executar objeto parsed bruto
                            val safeIntent = Intent(Intent.ACTION_VIEW, validatedDataUri).apply {
                                `package` = targetPackage
                                addCategory(Intent.CATEGORY_BROWSABLE)
                                flags = Intent.FLAG_ACTIVITY_NEW_TASK
                            }
                            launchSafeIntent(safeIntent)
                        } else {
                            Log.w("WebViewClient", "Rejeitada intenção com URI de dados inválida: $rawDataUri")
                            true
                        }
                    } else {
                        Log.w("WebViewClient", "Rejeitada intenção sem payload de URI de dados")
                        true
                    }
                } else {
                    Log.w("WebViewClient", "Rejeitada intenção direcionada a pacote não verificado: $targetPackage")
                    true // Cancelar intenção de pacote não verificado
                }
            } catch (e: Exception) {
                Log.e("WebViewClient", "Falha ao realizar parsing da URI de intenção: $url", e)
                true // Suprimir erros de esquema não tratado
            }
        }

        // Rejeitar esquemas desconhecidos para evitar erros net::ERR_UNKNOWN_URL_SCHEME
        Log.w("WebViewClient", "Bloqueada navegação de esquema não verificado: $scheme")
        return true
    }

    private fun launchSafeIntent(intent: Intent): Boolean {
        return try {
            intent.flags = Intent.FLAG_ACTIVITY_NEW_TASK
            context.startActivity(intent)
            true
        } catch (e: Exception) {
            Log.w("WebViewClient", "Nenhuma atividade encontrada para manusear a intenção: ${intent.data}", e)
            true // Impedir crash do webview
        }
    }
}
// iOS: Implementação de WKNavigationDelegate para Universal Links e Interceptação de Esquemas Personalizados
// Intercepta ações de navegação dentro do WKWebView e impõe limites de segurança de domínio, caminho e consulta
import UIKit
import WebKit

struct ValidatedAppRoute {
    let path: String
    let queryParams: [String: String]
}

class AppRouteValidator {
    static let allowedPrefixes = ["/open/", "/product/", "/promo/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> ValidatedAppRoute? {
        let path = url.path
        guard allowedPrefixes.contains(where: { path.hasPrefix($0) }) else {
            return nil
        }

        var sanitizedParams: [String: String] = [:]
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                let name = item.name
                // Validação de falha-fechada: rejeitar URL se chaves de consulta desconhecidas existirem
                guard allowedQueryKeys.contains(name) else { return nil }
                let value = item.value ?? ""
                if value.count <= 64 && value.rangeOfCharacter(from: validChars.inverted) == nil {
                    sanitizedParams[name] = value
                } else {
                    return nil
                }
            }
        }

        return ValidatedAppRoute(path: path, queryParams: sanitizedParams)
    }
}

class CustomSchemeValidator {
    static let allowedSchemes = ["myapp"]
    static let allowedHosts = ["open", "product", "event"]
    static let allowedPathPrefixes = ["/detail/", "/view/", "/main/"]
    static let allowedQueryKeys = ["target", "id", "promo", "utm_source"]

    static func validate(url: URL) -> URL? {
        guard let scheme = url.scheme?.lowercased(), allowedSchemes.contains(scheme) else {
            return nil
        }
        guard let host = url.host?.lowercased(), allowedHosts.contains(host) else {
            return nil
        }

        let path = url.path
        if !path.isEmpty && !allowedPathPrefixes.contains(where: { path.hasPrefix($0) }) {
            return nil
        }

        // Validar chaves e valores de parâmetros de consulta com postura de falha-fechada
        if let components = URLComponents(url: url, resolvingAgainstBaseURL: false),
           let queryItems = components.queryItems {
            let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
            for item in queryItems {
                guard allowedQueryKeys.contains(item.name) else { return nil }
                let value = item.value ?? ""
                if value.count > 128 || value.rangeOfCharacter(from: validChars.inverted) != nil {
                    return nil
                }
            }
        }

        return url
    }
}

class CustomWebViewController: UIViewController, WKNavigationDelegate {

    var webView: WKWebView!

    override fun viewDidLoad() {
        super.viewDidLoad()

        let configuration = WKWebViewConfiguration()
        webView = WKWebView(frame: view.bounds, configuration: configuration)
        webView.navigationDelegate = self
        view.addSubview(webView)
    }

    func webView(
        _ webView: WKWebView,
        decidePolicyFor navigationAction: WKNavigationAction,
        decisionHandler: @escaping (WKNavigationActionPolicy) -> Void
    ) {
        guard let url = navigationAction.request.url else {
            decisionHandler(.allow)
            return
        }

        let scheme = url.scheme?.lowercased() ?? ""

        // 1. Manusear Domínio Associado do App Hospedeiro (próprio Universal Link)
        // Nota da documentação da Apple: Abrir o próprio Universal Link de um aplicativo via UIApplication.open()
        // não roteará de volta para o aplicativo. Ele deve ser validado e despachado para o roteador interno diretamente.
        if let host = url.host?.lowercased(), host == "app.example.com" {
            NSLog("[WKWebView] Domínio Associado do Host detectado: %@", url.path)
            if let validatedRoute = AppRouteValidator.validate(url: url) {
                AppInternalRouter.shared.navigate(to: validatedRoute)
            } else {
                NSLog("[WKWebView] Rota interna não autorizada ou malformada suprimida: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 2. Manusear Esquemas Personalizados com Lista de Permissão Rígida e Validação de Rota
        if scheme != "http" && scheme != "https" && scheme != "about" {
            if let validatedURL = CustomSchemeValidator.validate(url: url) {
                UIApplication.shared.open(validatedURL, options: [:]) { success in
                    if !success {
                        NSLog("[WKWebView] Falha ao abrir esquema personalizado permitido: %@", validatedURL.absoluteString)
                    }
                }
            } else {
                NSLog("[WKWebView] Esquema ou rota não autorizada suprimida: %@", url.absoluteString)
            }
            decisionHandler(.cancel)
            return
        }

        // 3. Navegação Web Padrão Permitida
        decisionHandler(.allow)
    }
}
Superando Sandboxes de WebView e Navegadores In-App
O desafio do navegador In-App: Navegando em WebViews restritivas em apps sociais
Uma proporção substancial do tráfego web móvel origina-se de links compartilhados dentro de plataformas de redes sociais e aplicativos de mensagens (como WeChat, Line, Instagram e Facebook Messenger). Quando um usuário toca em um link dentro desses aplicativos, a plataforma renderiza a landing page dentro de um navegador in-app (WebView) em vez de abrir o navegador padrão do sistema (Safari ou Chrome).
Como os navegadores in-app sociais impõem sandboxes específicos de fornecedores, suas capacidades variam significativamente:
- Alguns ambientes interceptam e suprimem esquemas URI personalizados (
myapp://) totalmente. - Handoffs de Universal Links podem ser restritos, mantendo usuários presos dentro do webview do aplicativo social.
- Downloads diretos de arquivos APK ou redirecionamentos externos para lojas podem ser bloqueados dependendo das políticas da plataforma e versões do app.
Em vez de assumir um mecanismo de breakout automatizado universal, arquiteturas de Web para App detectam esses runtimes e fornecem orientação visual clara direcionando usuários para abrir o link no navegador padrão do sistema (por exemplo, via menu nativo “Abrir no Safari” ou “Abrir no Chrome”).
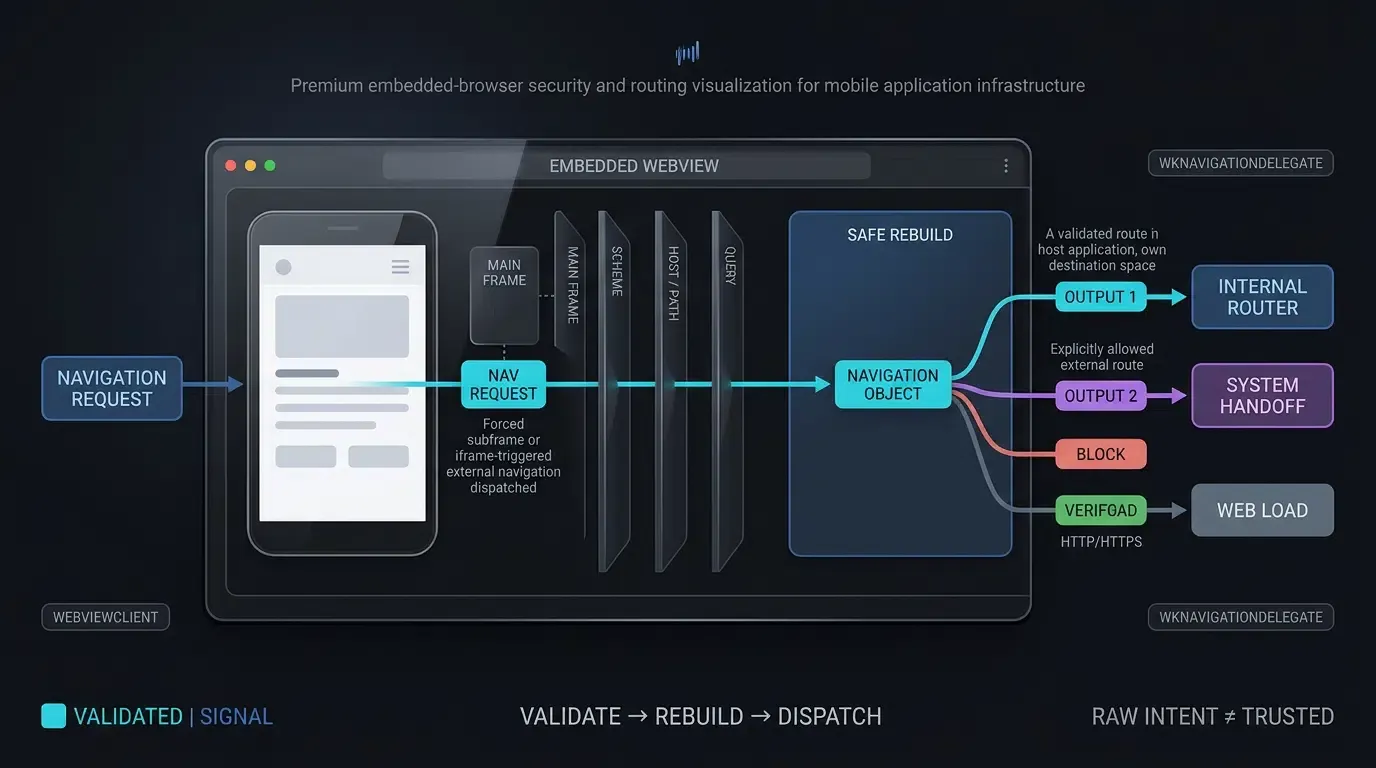
Manuseio de WebView Android: Substituindo shouldOverrideUrlLoading com lista de permissão estrita
Quando aplicativos móveis hospedam WebViews embutidos dentro de suas próprias interfaces nativas, desenvolvedores devem configurar a interceptação de navegação apropriada. Por padrão, o WebView do Android reconhece apenas protocolos web padrão (http:// e https://). Quando uma página web dentro do WebView tenta navegar para um esquema URI personalizado (myapp://) ou um URI de intenção do Android (intent://), o WebView lança um erro de protocolo não tratado: net::ERR_UNKNOWN_URL_SCHEME.
Conforme delineado na Referência de Desenvolvedores Android sobre WebViewClient shouldOverrideUrlLoading, desenvolvedores devem estender WebViewClient e substituir shouldOverrideUrlLoading. De acordo com a Orientação do Guia de Teste de Segurança de Aplicativos Móveis OWASP sobre Deep Links Inseguros, desenvolvedores devem impor uma lista de permissão estrita de esquemas, verificar se os eventos de navegação originam-se do frame principal (request.isForMainFrame) para impedir abuso de iframe, e reconstruir intenções ACTION_VIEW seguras em vez de despachar objetos de intenção brutos não restringidos ao sistema operacional.
Manuseio de WKWebView iOS: Implementando decidePolicyForNavigationAction e limites de domínio próprio
No iOS, aplicativos que embutem componentes WKWebView devem gerenciar políticas de navegação via Orientação do Desenvolvedor da Apple sobre WKNavigationDelegate.
Uma distinção arquitetural crítica existe em relação aos Universal Links: conforme documentado pela Apple, se um aplicativo chama UIApplication.shared.open() em um Universal Link que aponta para seu próprio domínio associado, o iOS não abrirá o link no app hospedeiro como um Universal Link. Portanto:
- Domínios Associados ao App Hospedeiro: Se a URL corresponde ao domínio associado do próprio app (
app.example.com), o aplicativo deve cancelar o carregamento do webview (decisionHandler(.cancel)), validar o caminho da rota e os parâmetros contra listas de permissão estritas, e invocar o roteador de navegação interna do app diretamente. - Esquemas Externos Permitidos: Se a URL contém um esquema personalizado permitido direcionado a um app externo, verifique o esquema, host, caminho e formato da consulta contra uma lista de permissão explícita antes de delegar para
UIApplication.shared.open.
Distinguindo Banners de Smart App da Apple de Banners personalizados de Web-para-App
Em cenários onde o redirecionamento de página inteira interromperia a experiência do usuário (como blogs de conteúdo, portais de notícias ou documentação técnica), equipes de crescimento implantam banners promocionais. Equipes de engenharia devem distinguir entre duas arquiteturas de banner distintas:
- Apple Smart App Banners: Um recurso nativo do Safari declarado via
<meta name="apple-itunes-app" content="app-id=myAppID">. Este banner é renderizado nativamente pelo Safari em dispositivos iOS sem execução de JavaScript, mas não é exibido no Android ou em navegadores de terceiros. - Banners CTA de Web-para-App personalizados: Componentes HTML renderizados por JavaScript que podem ser renderizados em navegadores móveis importantes, enquanto o comportamento de abertura do app permanece dependente do navegador e da plataforma. Esses banners exibem ícones, títulos, avaliações e CTAs contextuais dinâmicos do app, disparando
m.wakeupOrInstall()para passar parâmetros de tempo de execução diretamente para o app nativo. Desenvolvedores podem adquirir bibliotecas de cliente diretamente do centro de download do SDK OpoInstall.
Matriz de compatibilidade de redirecionamento de Web para App cross-browser
Avaliando protocolos de redirecionamento em ambientes de navegador móvel
Como os fornecedores de navegador atualizam continuamente as políticas de segurança de navegação, equipes de engenharia devem avaliar protocolos de redirecionamento em relação a runtimes de navegador específicos para manter funis de usuário confiáveis.
Capacidades técnicas e limitações comportamentais do ambiente de navegador
A tabela abaixo resume a compatibilidade técnica cross-browser, restrições de gestos do usuário e mecanismos de fallback:
| Navegador / Ambiente | Protocolo Primário Suportado | Restrições de Ativação do Usuário | Comportamento de Abertura do App | Mecanismo de Fallback de Não Instalado |
|---|---|---|---|---|
| iOS Safari | Universal Links | Gesto do usuário necessário para esquemas personalizados; padrão cross-subdomain recomendado para Universal Links | Abre o app diretamente se elegível e verificado | Carrega URL web no navegador |
| Android Chrome | Android App Links / URIs de Intenção | Gesto direto do usuário necessário para intent:// e esquemas personalizados |
Contorna diálogo se host verificado | Navega para S.browser_fallback_url ou Play Store |
| Android Firefox | Links HTTPS / roteamento de app suportado pelo SO onde elegível | Dependente da versão do navegador; valide contra comportamento atual do Firefox Android | Pode variar pela versão do Firefox e estado do manipulador de link Android | Segue link web padrão |
| WebViews Sociais In-App | Varia por app e versão | Sujeito a sandboxes de container social e interceptação de clique | Frequentemente interceptado ou restrito | Guie o usuário para o navegador padrão do sistema (Safari / Chrome) |
| Android WebView embutido | Interceptado via shouldOverrideUrlLoading |
Implementação do app hospedeiro controla regras de ativação | Requer substituição explícita de WebViewClient |
Lança net::ERR_UNKNOWN_URL_SCHEME a menos que substituído |
Perguntas Frequentes (FAQ)
Como o redirecionamento de Web para App lida com usuários que não possuem o app instalado?
Por que redirecionamentos programáticos falham sem um evento de clique do usuário?
Como evito erros net::ERR_UNKNOWN_URL_SCHEME em WebViews Android?
Resumo e Framework de Decisão
Automatizar o redirecionamento de Web para App requer preencher a lacuna entre sandboxes de navegadores web e sistemas operacionais móveis nativos. Depender de links estáticos básicos ou esquemas personalizados não verificados introduz fricção, dispara avisos do navegador e aumenta a perda de usuários ao longo da jornada.
Implantar um pipeline de redirecionamento de múltiplas camadas—combinando Universal Links verificados, App Links, JavaScript disparado por gesto do usuário e fallbacks de loja graciosos—ajuda a reduzir falhas de roteamento em nível de navegador e suporta transições mais fluidas para aplicativos nativos. Ao combinar SDKs web de client-side com delegados de WebView resilientes e forçados por listas de permissão, equipes de engenharia reduzem o atrito de conversão e suportam objetivos de engajamento no ciclo de vida do usuário.
Para aprender como implementar fluxos de redirecionamento web-to-app robustos, consulte a documentação de integração do SDK Web, baixe as bibliotecas de cliente do centro de download do SDK OpoInstall, explore a referência de implementação de atribuição móvel, ou registre seu aplicativo no console de desenvolvedor OpoInstall.
Materiais Relacionados
-
Conceitos: Redirecionamento de Web para App, Universal Links, Android App Links, Esquema de URL Personalizado, Apple Smart App Banner
-
Tecnologias: W3C Page Visibility API, Android WebViewClient, iOS WKNavigationDelegate, Intent URIs
-
Padrões: IETF RFC 3986 Identificador de Recurso Uniforme, Especificação de Domínios Associados da Apple, Protocolo Digital Asset Links do Android, Guia de Teste de Segurança de Aplicativos Móveis OWASP (MASTG)
-
APIs: API
wakeupOrInstalldo SDK Web JS da OpoInstall,shouldOverrideUrlLoadingdo Android,decidePolicyForNavigationActiondo iOS -
Documentação & Referências Oficiais:
-
Documentação do Desenvolvedor da Apple sobre Permitir que Apps e Sites Linkem para Seu Conteúdo
-
Orientação do Desenvolvedor da Apple sobre WKNavigationDelegate
-
Guia de Desenvolvedores Android sobre Verificação de App Links
-
Referência de Desenvolvedores Android sobre WebViewClient shouldOverrideUrlLoading
-
Guia de Teste de Segurança de Aplicativos Móveis OWASP sobre Deep Links Inseguros
-
Share this article



