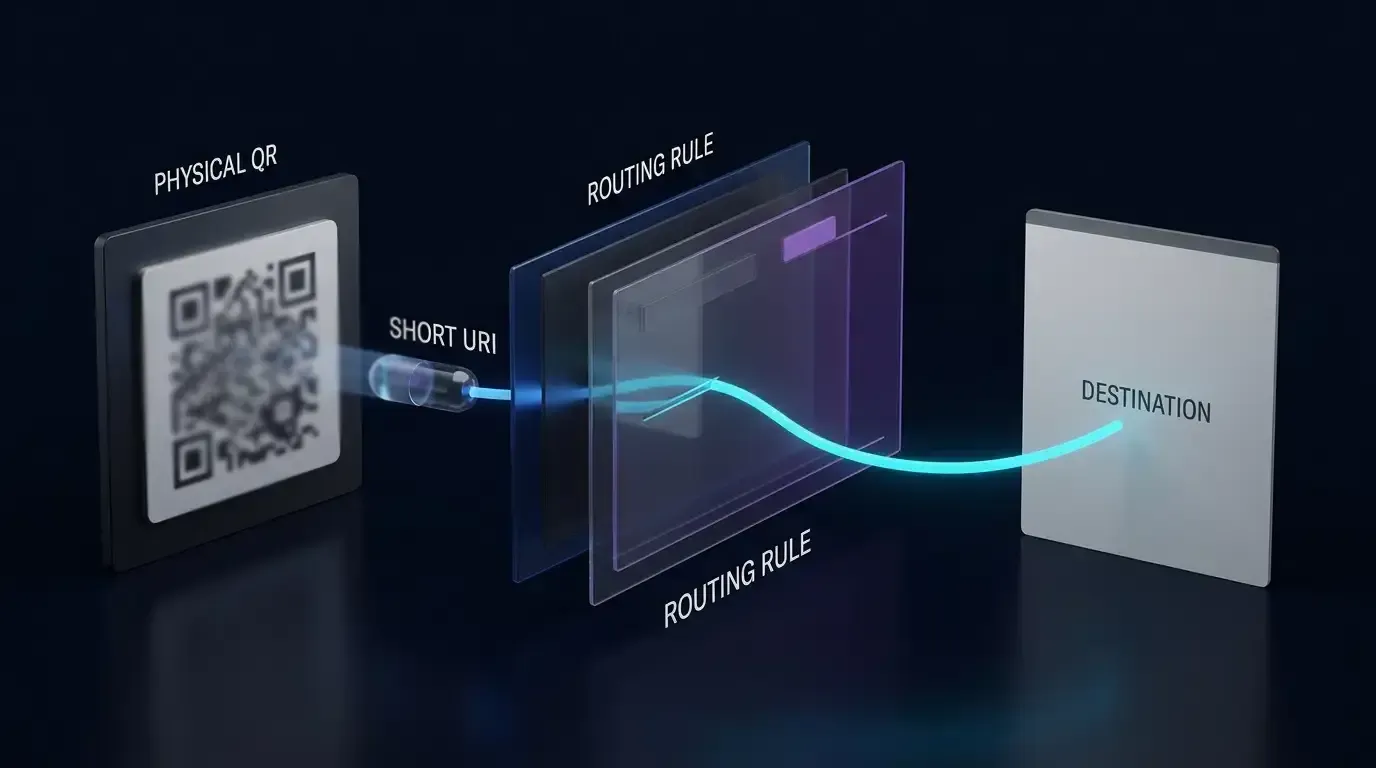
Como configurar o rastreamento automatizado de indicações para dispositivos móveis? A configuração do rastreamento automatizado de indicações exige a integração de um SDK de atribuição, a fixação de um token de indicação opaco (shareCode) ao link de compartilhamento da web, a captura dele na página de destino (landing page) e a utilização de deferred deep linking com suporte de plataforma para tentar a recuperação de parâmetros no primeiro lançamento do aplicativo.
O rastreamento automatizado de indicações é uma estrutura de engenharia que atribui programaticamente instalações de aplicativos móveis a ações de compartilhamento de usuários existentes. Ao transmitir um identificador de indicador opaco (shareCode) por meio de páginas de destino na web e tentar resolver esse contexto no lançamento inicial do aplicativo, o rastreamento automatizado de indicações reduz a inserção manual de códigos promocionais e oferece suporte à atribuição em contêineres de navegador no aplicativo (in-app browser).
| Termo | Definição | Entidade Relacionada | Função da Intención de Busca |
|---|---|---|---|
| Rastreamento de Indicações | A atribuição programática da aquisição de usuários downstream a sessões específicas de compartilhamento de usuários existentes. | Instalação de Parâmetros de Aplicativo | Informativo / Comercial |
| software de rastreamento de indicações | Um SDK e infraestrutura de servidor projetados para automatizar a vinculação entre quem indica e quem é indicado. | Deferred Deep Linking | Comercial |
| programa de indicação de aplicativos | Uma iniciativa de crescimento que incentiva usuários existentes a convidarem novos pares para instalar um aplicativo. | Estatísticas e Rastreamento de Canais | Comercial |
| sistema de indicação | A arquitetura técnica de ponta a ponta que gerencia a geração de links, atribuição e emissão de recompensas. | SDK Web JS | Técnico |
Visão Geral da Arquitetura: Como o Rastreamento Automatizado de Indicações Conecta Compartilhamentos Sociais a Instalações de Aplicativos
O Detalhamento Mecânico dos Sistemas de Indicação Legados: Por que Códigos Promocionais Manuais Reduzem a Velocidade do Funil
Os programas tradicionais de indicação móvel dependem de códigos promocionais alfanuméricos manuais. Sob esse fluxo de trabalho legado, um usuário existente gera um código de convite (como INVITE2026), copia o texto manualmente e o envia a um colega via SMS ou mensagem social. O usuário convidado deve então baixar o aplicativo em uma loja de aplicativos, concluir o registro, localizar um campo de entrada de código promocional dedicado e transcrever com precisão a sequência de caracteres.
Esse processo manual introduz atritos substanciais em todo o funil de aquisição:
- Abandono Cognitivo e Mecânico: Os usuários frequentemente esquecem de copiar o código do voucher, não conseguem encontrar a entrada de resgate em menus de integração profundos ou abandonam o processo quando os códigos falham devido a erros de maiúsculas/minúsculas ou de transcrição.
- Vazamento de Canal e Raspagem de Códigos: Os códigos alfanuméricos são facilmente extraídos e publicados em agregadores de cupons públicos ou fóruns. Isso rompe a autêntica relação entre pares, permitindo que usuários orgânicos não indicados reivindiquem recompensas enquanto diluem a economia de unidade da campanha.
- Pontos Cegos de Mensuração: Depender exclusivamente de códigos promocionais manuais deixa marcos intermediários do funil (como impressões de links, cliques em webviews sociais e taxas de envio para a loja) não mensurados, a menos que uma instrumentação analítica separada seja implantada.
O Pipeline de Compartilhamento Programático: Ação de Quem Indica, Staging na Web, Handoff para a Loja e Resolução no Dia 0
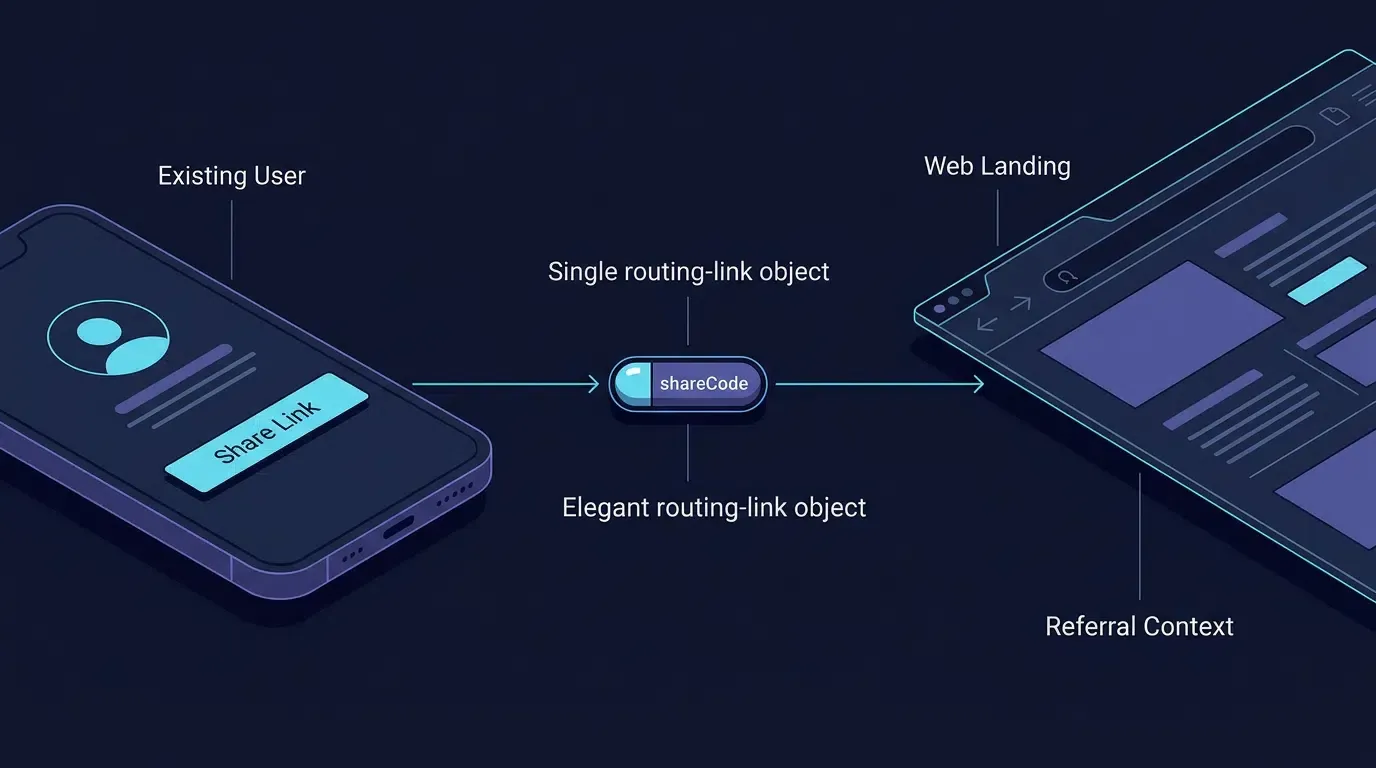
O rastreamento automatizado de indicações substitui a transcrição manual por um pipeline contínuo e programático de passagem de parâmetros. Em vez de distribuir um link de loja não parametrizado juntamente com um voucher de texto desconectado, o aplicativo agrupa a identidade de quem indica diretamente em uma URL de compartilhamento da web interativa.
O ciclo de vida técnico opera em quatro estágios distintos:
[Usuário Existente Convida Amigo] ──> Chama shareTelemetry.reportIntent(shareCode, Platform)
              │
              ▼
[Gera Link Web Dinâmico] ───────> Anexa ?shareCode=usr_9f82a1b4 à URL de Destino
              │
              ▼
[Compartilhado no WeChat/Line] ─> Amigo Toque no Link dentro do Webview em Sandbox
              │
              ▼
[Staging e Handoff do SDK Web JS] ─> Armazena Contexto em Cache e Executa Inicialização do App / Download na Loja
              │
              ▼
[Primeiro Lançamento do App no Dispositivo] ──> SDK Nativo Consulta Recuperação de Parâmetros
              │
              ▼
[Vinculação no Backend do Aplicativo] ──> O Backend Valida o Token e Cria Vinculação Pendente
              │
              ▼
[Marco de Ativação Verificado] ──> O Backend Libera a Recompensa após a Conclusão do Marco
Quando o usuário convidado abre o link, a página de destino da web hospedada executa um SDK Web JS que extrai o token de quem indica (shareCode) e prepara o contexto da indicação. Quando o usuário prossegue para instalar e abrir o aplicativo nativo, o SDK do cliente recupera a carga útil preparada durante o lançamento inicial, permitindo que o backend do aplicativo vincule automaticamente a relação de indicação sem exigir a entrada manual de dados de nenhum dos participantes.
Recuperação no Primeiro Lançamento Pós-Loja: Limitações Específicas de Plataforma
Após um usuário instalar um aplicativo em uma loja de aplicativos, a recuperação de parâmetros de indicação depende da plataforma e do mecanismo implementado pelo aplicativo ou pelo SDK de atribuição. Passar um shareCode por meio de uma URL da web não garante, por si só, que o parâmetro ficará disponível para o aplicativo recém-instalado.
- Android / Google Play: O Google Play Install Referrer pode fornecer metadados de indicação compatíveis associados a uma instalação da Play Store. O aplicativo deve configurar e testar a carga útil real do referenciador e verificar se os parâmetros esperados sobrevivem ao redirecionamento e ao fluxo de instalação. Os SDKs de atribuição de terceiros podem usar mecanismos adicionais, que devem ser documentados separadamente.
- iOS / App Store: A App Store não transfere automaticamente parâmetros de consulta arbitrários da página de destino para um aplicativo instalado. Os Links Universais (Universal Links) oferecem suporte ao roteamento direto quando o aplicativo já está instalado e a configuração de domínio associada é válida; eles não garantem, por si sós, a recuperação de parâmetros adiados após uma nova instalação.
- SDKs de Atribuição: Use apenas os mecanismos de recuperação documentados para a versão exata do SDK e a plataforma sendo implantada. Verifique a implementação, a coleta de dados e as implicações de privacidade, em vez de assumir que um SDK pode recuperar todos os parâmetros de indicação em todos os navegadores e caminhos de instalação.
Se o contexto de indicação não puder ser recuperado por meio de um mecanismo compatível, permita que o usuário conclua a integração e registre a instalação como não atribuída. Não deduza nem fabrique uma relação de indicação a partir de uma correspondência não verificada.
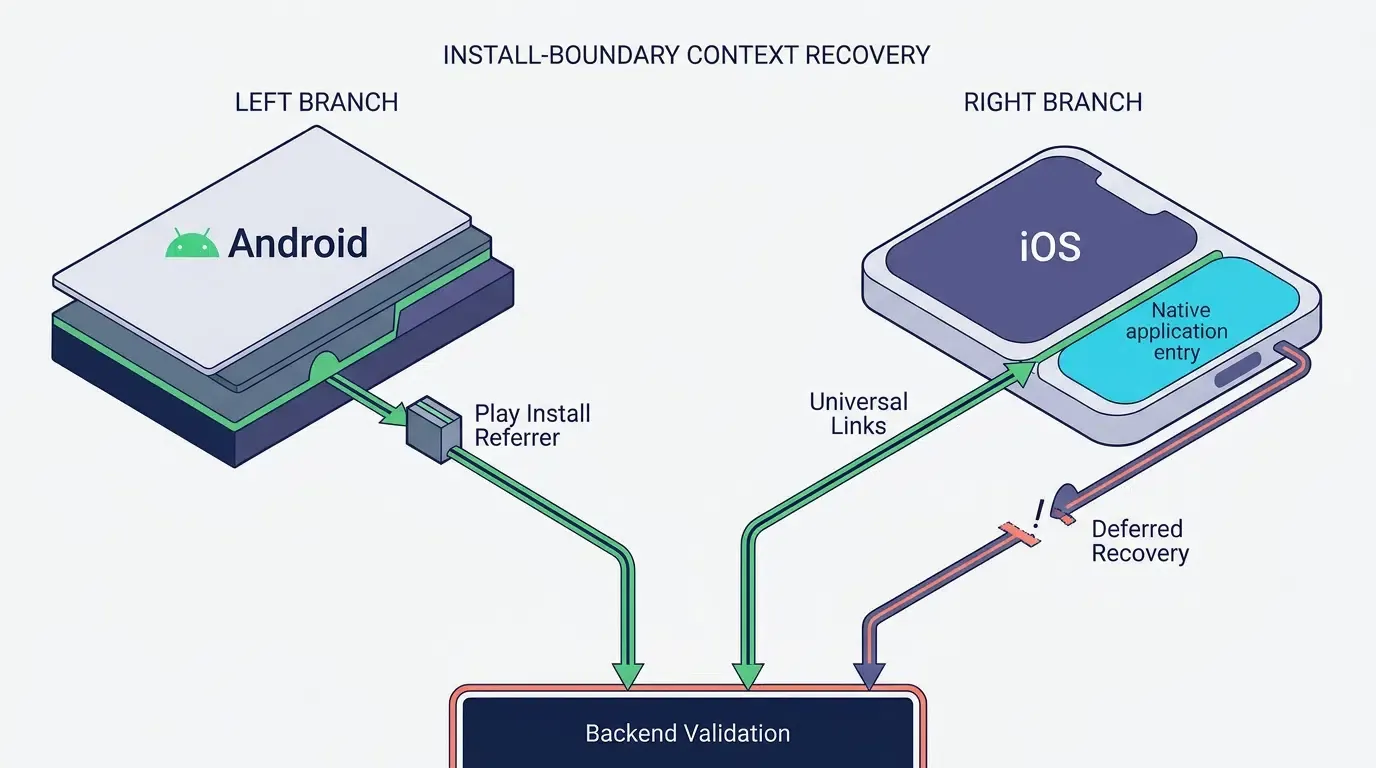
Atribuição no iOS e Limite de Privacidade
As implementações de indicação no iOS não devem depender de impressões digitais de dispositivos (device fingerprinting) proibidas para identificar um usuário ou dispositivo em aplicativos ou sites. Os requisitos de privacidade e uso de dados da Apple proíbem a obtenção de um identificador exclusivo a partir de sinais de dispositivos, navegadores, configurações, localização ou rede para essa finalidade. A autorização do App Tracking Transparency (ATT) não torna o fingerprinting proibido permissível.
Use Links Universais (Universal Links) para roteamento direto verificado de aplicativos quando o aplicativo estiver instalado. Para a recuperação de indicação pós-instalação, use um mecanismo documentado cujo comportamento tenha sido revisado para a versão do SDK implantada e os requisitos aplicáveis da Apple. Revise as divulgações de privacidade do SDK e as declarações de API de motivo necessário (required-reason API) quando aplicável, mas não trate a presença de um Manifesto de Privacidade (Privacy Manifest) como prova de que a implementação de atribuição está em conformidade.
Se o SDK selecionado depender de um método de correspondência que não possa ser verificado como permitido, não recomende esse método para implantação no iOS. Obtenha esclarecimentos do provedor do SDK e escolha uma alternativa em conformidade. Onde nenhum mecanismo permitido puder estabelecer a relação de indicação de forma confiável, preserve o fluxo normal de integração e marque a instalação como não atribuída.
Referência: Privacidade do Usuário e Uso de Dados da Apple.
Veja Também: Rastreamento de Indicações ──> Instalação de Parâmetros de Aplicativo
Passo 1: Instrumentando a API de Relatório de Compartilhamento do Lado do Cliente
Inicializando o SDK de Atribuição Nativo nos Pontos de Entrada do Android e iOS
Antes que um aplicativo possa relatar a atividade de compartilhamento ou recuperar o contexto de indicação recebido, o SDK móvel nativo deve inicializar no início do ciclo de vida do aplicativo.
No Android, a inicialização pertence ao método onCreate() da subclasse personalizada Application, garantindo que os ouvintes de atribuição e as estruturas de memória principais sejam estabelecidos antes que os componentes de interface do usuário em primeiro plano sejam montados. No iOS, a inicialização ocorre dentro do delegado de execução application(_:didFinishLaunchingWithOptions:).
Os desenvolvedores podem obter os pacotes oficiais do SDK móvel diretamente no centro de downloads do SDK da OpoInstall.
Invocando o Método de Relatório de Compartilhamento Antes de Acionar as Folhas de Compartilhamento do SO Nativo
O aplicativo deve registrar a intenção de compartilhamento antes de abrir a interface de compartilhamento da plataforma. Implemente isso por meio de um serviço de telemetria pertencente ao aplicativo ou de um método de SDK de atribuição verificado em relação à versão exata do SDK em uso. O exemplo abaixo usa uma abstração de shareTelemetry.reportIntent(...) pertencente ao aplicativo; esta não é uma API oficial da OpoInstall. O adaptador deve implementar a solicitação de rede real, o tratamento de erros e o comportamento de retorno de chamada (callback) para o aplicativo implantado.
Para manter uma telemetria limpa, as equipes de engenharia devem diferenciar cinco eventos distintos no ciclo de vida do compartilhamento:
- Intenção de Compartilhamento Iniciada (
share_intent_initiated): A interface do usuário do aplicativo cliente registra que o usuário clicou na ação de convite. - Compartilhamento Despachado (
share_dispatched): O aplicativo cliente passa a carga útil para uma plataforma de destino identificada (por exemplo, lançando uma intenção social explícita) ou abre o seletor de compartilhamento do sistema. - Compartilhamento Concluído (
share_completed): O SDK social de terceiros retorna um retorno de chamada de conclusão autenticado confirmando que a mensagem foi publicada ou despachada (aplicável apenas ao usar SDKs de plataforma de terceiros dedicados com suporte a callback). - Indicação Clicada (
referral_click): O destinatário abre a página de destino da web, acionando o registro de entrada no lado da web. - Indicação Vinculada (
referral_bound): O destinatário conclui o registro da conta, e o backend valida oshareCodecandidato e grava a relação de indicação no banco de dados.
O registro da telemetria de compartilhamento captura a intenção do usuário de compartilhar. Isso permite que os pipelines de análise indexem o shareCode de quem indica em relação ao canal de plataforma designado, preparando o sistema para correlacionar visitas subsequentes à página de destino da web.
Especificando Identificadores de Plataforma: Mapeando Canais Sociais
Os seguintes identificadores são apenas exemplos ilustrativos. Use a enumeração exata de canais compatível com a versão do SDK implantada e valide cada identificador em relação à sua referência de API oficial:
- Redes de Mensagens Fechadas:
WechatSession(Chat Direto do WeChat),WechatTimeline(Momentos do WeChat),Line,WhatsApp,FacebookMessenger. - Feeds Sociais e Microblogs Públicos:
Twitter,Facebook,Instagram,Weibo,Douyin,TikTok. - Transportes Diretos do Sistema Operacional:
Sms,Email,Copy(Cópia de Link para Área de Transferência) eOther(Folha de Compartilhamento do Sistema).
Quando o aplicativo lança uma folha de compartilhamento genérica do sistema em que a seleção do destino final do usuário não pode ser determinada com antecedência, o evento deve ser classificado como Other em vez de codificar rigidamente uma rede social específica.
Estruturando Tokens de Identidade de Quem Indica: Melhores Práticas para Formatar o shareCode
O shareCode funciona como um token de negócios em nível de aplicativo que conecta a nova instalação de volta à conta que fez a indicação. Embora os desenvolvedores possam usar strings alfanuméricas arbitrárias, aderir às melhores práticas estruturais evita a corrupção de parâmetros:
- Tokens Opacos Emitidos pelo Servidor: O
shareCodedeve ser um token de indicação opaco emitido pelo servidor (por exemplo, um token seguro para URL ou UUID comousr_9f82a1b4) em vez de um ID de autoincremento de banco de dados bruto enumerável (1024). O backend do aplicativo resolve esse token para a conta de quem indica, aplicando limites de expiração e taxa. - Restrições de Comprimento: Mantenha o token compacto (recomendado com menos de 64 caracteres; estritamente
\le 128 caracteres) para evitar inflar o comprimento das URLs ou acionar o truncamento de strings em aplicativos de mensagens. - Conjuntos de Caracteres Seguros: Restrincke os caracteres a valores alfanuméricos seguros para URLs, hifens e sublinhados (
[A-Za-z0-9_-]). Evite delimitadores brutos, como&,=,?ou espaços que alterem a análise de URI.
No Android 11 (nível de API 30) e superior, consultar se pacotes sociais de terceiros estão instalados exige a declaração de elementos <queries> correspondentes dentro de AndroidManifest.xml, conforme o Guia de Desenvolvedores Android do Google sobre Visibilidade de Pacotes no Android 11. O padrão de implementação abaixo ilustra como declarar a visibilidade de pacotes, gerenciar tempos limite de relatórios de compartilhamento não bloqueantes, gerenciar redefinições de estado seguras para o ciclo de vida e despachar intenções sociais explícitas com fallbacks para a área de transferência:
<!-- Configuração do Android e Implementação de Compartilhamento no Lado do Cliente -->
<!-- Parte 1: Visibilidade de Pacotes no AndroidManifest.xml & Declarações de Aplicativo -->
<!-- Arquivo: app/src/main/AndroidManifest.xml -->
<manifest xmlns:android="http://schemas.android.com/apk/res/android"
    package="com.example.app">

    <!-- Declarações explícitas de visibilidade de pacotes necessárias para Android 11+ (API 30+) -->
    <queries>
        <package android:name="com.tencent.mm" />
        <package android:name="jp.naver.line.android" />
    </queries>

    <application
        android:name=".CustomApplication"
        android:allowBackup="true"
        android:icon="@mipmap/ic_launcher"
        android:label="@string/app_name"
        android:roundIcon="@mipmap/ic_launcher_round"
        android:supportsRtl="true"
        android:theme="@style/Theme.AppCompat.Light.NoActionBar">

        <activity
            android:name=".InviteActivity"
            android:exported="true">
            <intent-filter>
                <action android:name="android.intent.action.MAIN" />
                <category android:name="android.intent.category.LAUNCHER" />
            </intent-filter>
        </activity>
    </application>
</manifest>
// Entrada do Ciclo de Vida do Aplicativo Android
// Parte 2: CustomApplication.kt (Inicialização do Ciclo de Vida do SDK)
// Arquivo: app/src/main/java/com/example/app/CustomApplication.kt

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall

class CustomApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        // Inicializa o cliente principal da OpoInstall na thread principal antes da montagem da activity
        OpoInstall.initialize(this)
    }
}
// Implementação da Activity de Compartilhamento no Android
// Parte 3: InviteActivity.kt (Telemetria do Aplicativo & Despacho Direcionado com Fallback para a Área de Transferência)
// Arquivo: app/src/main/java/com/example/app/InviteActivity.kt

package com.example.app

import android.content.ClipData
import android.content.ClipboardManager
import android.content.Context
import android.content.Intent
import android.content.pm.PackageManager
import android.net.Uri
import android.os.Bundle
import android.os.Handler
import android.os.Looper
import android.util.Log
import android.widget.Button
import android.widget.Toast
import androidx.appcompat.app.AppCompatActivity
import java.util.concurrent.atomic.AtomicBoolean

class InviteActivity : AppCompatActivity() {

    companion object {
        private const val TAG = "ReferralShareTracking"
        // Exemplo de endpoint de redirecionamento pertencente ao aplicativo; substitua por uma rota HTTPS implantada
        private const val BASE_INVITE_HOST = "promo.example.com"
        private const val BASE_INVITE_PATH = "invite.html"

        // Pacotes de plataformas de destino para roteamento de intenção explícita
        private const val PACKAGE_WECHAT = "com.tencent.mm"
        private const val PACKAGE_LINE = "jp.naver.line.android"

        // Exemplo de tempo limite definido pelo aplicativo; ajuste e teste para o serviço de telemetria real
        private const val SHARE_TIMEOUT_MS = 800L
    }

    // Proteção de debounce para evitar invocações rápidas e concorrentes de intenção de compartilhamento
    private val isSharingInProgress = AtomicBoolean(false)

    // Abstração de adaptador de telemetria pertencente ao aplicativo
    private val shareTelemetry = ShareTelemetryService()

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_invite)

        val btnShareWeChat = findViewById<Button>(R.id.btn_share_wechat)
        val btnShareLine = findViewById<Button>(R.id.btn_share_line)
        val btnShareGeneric = findViewById<Button>(R.id.btn_share_generic)

        // Token simulado ilustrativo: em produção, recupere o token emitido pelo servidor da sessão autenticada
        val currentInviterToken = "usr_9f82a1b4"

        btnShareWeChat.setOnClickListener {
            initiateShareFlow(currentInviterToken, "WechatSession", targetPackage = PACKAGE_WECHAT)
        }

        btnShareLine.setOnClickListener {
            initiateShareFlow(currentInviterToken, "Line", targetPackage = PACKAGE_LINE)
        }

        btnShareGeneric.setOnClickListener {
            // Folha de compartilhamento de sistema não segmentada; plataforma classificada como Outra (Other)
            initiateShareFlow(currentInviterToken, "Other", targetPackage = null)
        }
    }

    /**
     * Auxiliar para verificar se o aplicativo social de destino está instalado antes de relatar a telemetria de canal específico.
     * Requer a declaração <queries> no AndroidManifest.xml no Android 11+ (API 30+).
     */
    private fun isAppInstalled(packageName: String?): Boolean {
        if (packageName.isNullOrEmpty()) return false
        return try {
            packageManager.getPackageInfo(packageName, PackageManager.GET_ACTIVITIES)
            true
        } catch (e: PackageManager.NameNotFoundException) {
            false
        } catch (e: Exception) {
            Log.w(TAG, "Exceção de inspeção de pacote para $packageName: ${e.message}")
            false
        }
    }

    /**
     * Copia a URL completa do convite para a área de transferênca do sistema como um fallback final.
     */
    private fun copyInviteLinkToClipboard(shareUri: String): Boolean {
        return try {
            val clipboard = getSystemService(Context.CLIPBOARD_SERVICE) as ClipboardManager
            clipboard.setPrimaryClip(ClipData.newPlainText("Link de convite de indicação", shareUri))
            true
        } catch (e: Exception) {
            Log.e(TAG, "Falha ao copiar o link de convite: ${e.message}", e)
            false
        }
    }

    private fun showShareFailureFallback(shareUri: String) {
        val copied = copyInviteLinkToClipboard(shareUri)
        val message = if (copied) {
            "Não foi possível abrir o aplicativo de compartilhamento. Link de convite copiado para a área de transferência."
        } else {
            "Não foi possível abrir o aplicativo de compartilhamento ou copiar o link de convite."
        }
        Toast.makeText(this, message, Toast.LENGTH_LONG).show()
    }

    /**
     * Registra a intenção de compartilhamento via telemetria pertencente ao aplicativo com fallback de tempo limite não bloqueante.
     *
     * @param shareCode Token de quem indica opaco (estritamente <= 128 caracteres)
     * @param platformIdentifier Canal social de destino correspondente à taxonomia de relatórios
     * @param targetPackage Nome do pacote de aplicativo específico, ou nulo para o seletor de sistema genérico
     */
    private fun initiateShareFlow(shareCode: String, platformIdentifier: String, targetPackage: String?) {
        // Aplicar verificação de debounce
        if (!isSharingInProgress.compareAndSet(false, true)) {
            Log.d(TAG, "Invocação de compartilhamento já em andamento. Ignorando clique duplicado.")
            return
        }

        val isTargetInstalled = isAppInstalled(targetPackage)
        val effectivePlatform = if (isTargetInstalled) platformIdentifier else "Other"
        val effectivePackage = if (isTargetInstalled) targetPackage else null

        val isDispatched = AtomicBoolean(false)
        val mainHandler = Handler(Looper.getMainLooper())

        // Executável de tempo limite não bloqueante: Garante que a folha de compartilhamento da UI abra mesmo se o handshake de rede estiver atrasado
        val timeoutRunnable = Runnable {
            if (isDispatched.compareAndSet(false, true)) {
                Log.w(TAG, "O relatório pré-compartilhamento esgotou o tempo limite após ${SHARE_TIMEOUT_MS}ms. Prosseguindo com o despacho.")
                dispatchShareSafely(shareCode, effectivePlatform, effectivePackage)
            }
        }
        mainHandler.postDelayed(timeoutRunnable, SHARE_TIMEOUT_MS)

        // Relata assincronamente a intenção de compartilhamento via adaptador de telemetria pertencente ao aplicativo
        shareTelemetry.reportIntent(shareCode, effectivePlatform) { result ->
            mainHandler.removeCallbacks(timeoutRunnable)
            if (isDispatched.compareAndSet(false, true)) {
                if (result.isFailure) {
                    Log.w(TAG, "A telemetria de compartilhamento falhou: ${result.exceptionOrNull()?.message}")
                } else {
                    Log.d(TAG, "Intenção de compartilhamento registrada para $effectivePlatform")
                }
                mainHandler.post {
                    dispatchShareSafely(shareCode, effectivePlatform, effectivePackage)
                }
            }
        }
    }

    /**
     * Executa o despacho de intenção com verificação de ciclo de vida e redefinição de estado garantida no bloco finally.
     */
    private fun dispatchShareSafely(shareCode: String, platform: String, targetPackage: String?) {
        try {
            if (isFinishing || isDestroyed) {
                Log.d(TAG, "Activity finalizada ou destruída; ignorando despacho de compartilhamento.")
                return
            }
            dispatchShareAction(shareCode, platform, targetPackage)
        } catch (e: Exception) {
            Log.e(TAG, "O despacho de compartilhamento encontrou uma exceção não tratada: ${e.message}", e)
        } finally {
            isSharingInProgress.set(false)
        }
    }

    private fun dispatchShareAction(shareCode: String, platform: String, targetPackage: String?) {
        // Constrói a URL de destino com segurança usando Uri.Builder para impor a codificação RFC 3986
        val shareUri = Uri.Builder()
            .scheme("https")
            .authority(BASE_INVITE_HOST)
            .appendEncodedPath(BASE_INVITE_PATH)
            .appendQueryParameter("shareCode", shareCode)
            .appendQueryParameter("platform", platform)
            .build()
            .toString()

        val shareMessage = "Junte-se a mim no aplicativo e ganhe um voucher de boas-vindas! Baixe aqui: $shareUri"

        val sendIntent = Intent(Intent.ACTION_SEND).apply {
            putExtra(Intent.EXTRA_TEXT, shareMessage)
            type = "text/plain"
        }

        if (targetPackage != null) {
            sendIntent.setPackage(targetPackage)
            try {
                startActivity(sendIntent)
                return
            } catch (e: Exception) {
                Log.w(TAG, "O lançamento do app de destino falhou: ${e.message}", e)
            }
        }

        // Usa o seletor de compartilhamento do sistema quando o app de destino estiver indisponível ou o lançamento do compartilhamento direcionado falhar
        try {
            sendIntent.setPackage(null)
            val fallbackChooser = Intent.createChooser(sendIntent, "Convidar Amigos via:")
            startActivity(fallbackChooser)
        } catch (e: Exception) {
            Log.e(TAG, "O seletor de compartilhamento do sistema falhou: ${e.message}", e)
            showShareFailureFallback(shareUri)
        }
    }
}

// Interface de serviço de telemetria pertencente ao aplicativo ilustrativa
class ShareTelemetryService {
    fun reportIntent(shareCode: String, platform: String, callback: (Result<Unit>) -> Unit) {
        // Implementação: despacha solicitação de rede para o backend de telemetria do aplicativo
        callback(Result.success(Unit))
    }
}
Para registrar um perfil de aplicativo e recuperar as chaves de configuração necessárias para o rastreamento de compartilhamento, as equipes podem acessar o console de desenvolvedor da OpoInstall.
Passo 2: Configurando o SDK Web JS para Capturar Parâmetros Dinâmicos de Compartilhamento
Integrando o SDK Web por Meio de um Adaptador Verificado por Versão
A implementação da página de destino abaixo é um padrão de integração ilustrativo, não uma integração verificada e direta do SDK da OpoInstall. Antes da implantação, confirme a URL exata do pacote JavaScript, a assinatura de inicialização, o retorno de chamada de prontidão (readiness callback), o método de ativação (wake-up) ou instalação e o esquema de parâmetros em relação à documentação oficial para a versão do SDK que está sendo implantada.
Mantenha o comportamento específico do SDK atrás de um pequeno adaptador de aplicativo. O adaptador deve expor um resultado de inicialização documentado e uma única operação de ativação ou instalação para a página de destino. Mapeie essas operações para a API real do fornecedor somente após verificar os nomes de métodos correspondentes, o comportamento de retorno de chamada e os requisitos de configuração.
A página de destino deve continuar a validar o shareCode de entrada, preservar os parâmetros de indicação em rotas de fallback aprovadas e evitar a navegação duplicada. Se o SDK falhar ao inicializar ou seu ponto de entrada documentado estiver indisponível, use a rota de fallback configurada. Não afirme que o fallback pode recuperar a atribuição adiada, a menos que a integração do backend e da plataforma tenha sido testada para dar suporte a isso.
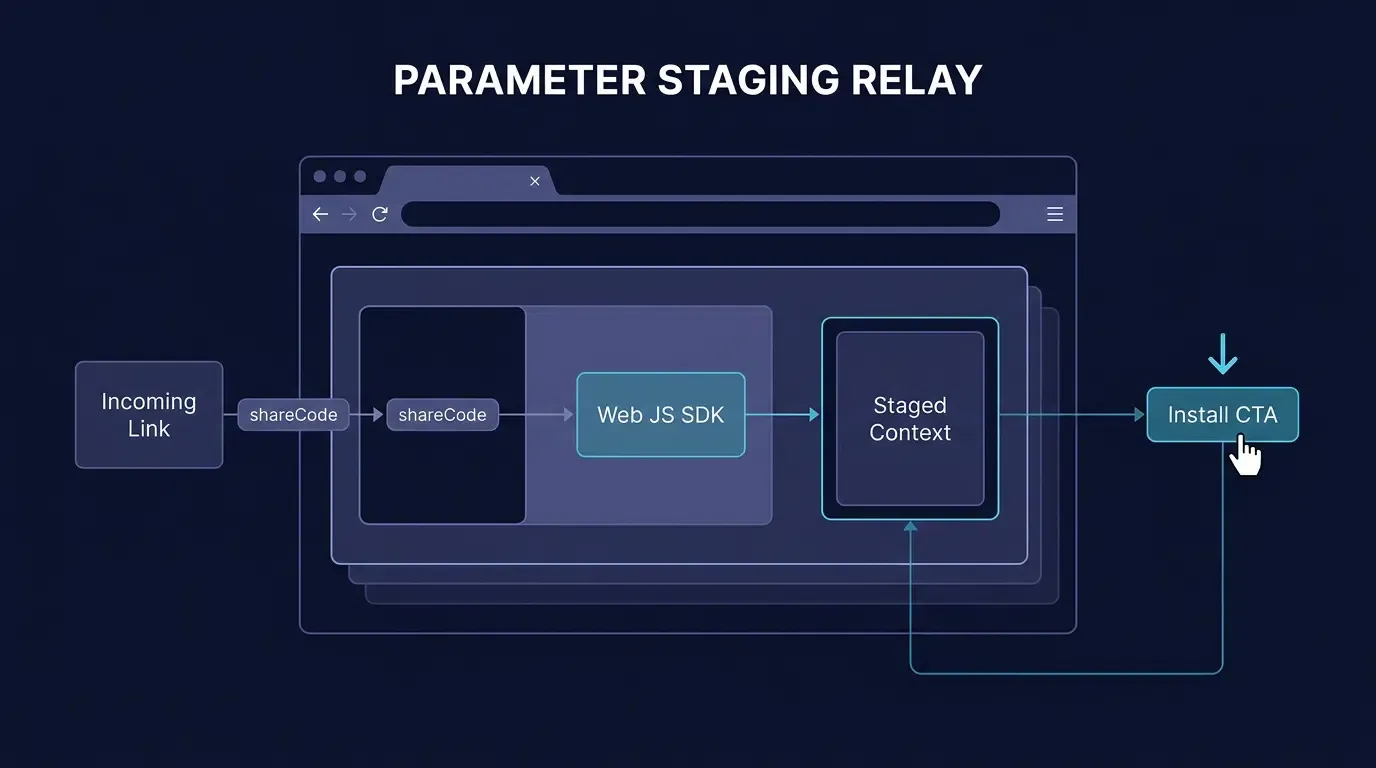
Automatizando a Extração de Strings de Consulta shareCode por Meio de URLSearchParams do Navegador
Quando as URLs de compartilhamento são construídas, o aplicativo anexa o token de quem indica como um parâmetro de consulta (por exemplo, https://promo.example.com/invite.html?shareCode=usr_9f82a1b4&platform=WechatSession).
Na página de destino, os scripts do lado do cliente extraem esse valor usando interfaces de navegador padrão, como URLSearchParams. Para se defender contra entradas maliciosas ou cross-site scripting (XSS), o script deve validar o token em relação a uma lista de permissões e padrão de formato antes de inicializar o SDK:
const query = new URLSearchParams(window.location.search);
const rawShareCode = query.get("shareCode");
const safePattern = /^[A-Za-z0-9_-]{1,128}$/;
const sanitizedShareCode = (rawShareCode && safePattern.test(rawShareCode)) ? rawShareCode : "";
Preparando o Contexto de Indicação na Memória Efêmera e em Buffers do Sistema
Quando o SDK Web JS inicializa, ele ingere o shareCode sanitizado junto com quaisquer identificadores de campanha suplementares (channelCode). Quando o usuário toca no botão de chamada para ação (CTA) principal, o SDK coordena a preparação do contexto:
- Registro no Servidor de Atribuição: O script transmite uma solicitação de rede assíncrona vinculando a sessão da web atual e o contexto do cliente ao
shareCode. - Preparação na Área de Transferência do Sistema: O acesso à área de transferência está sujeito a permissões do navegador, requisitos de ativação do usuário e políticas de segurança específicas da implementação. As implementações na web devem tratar a preparação da área de transferência como um aprimoramento opcional e fornecer um fallback quando o acesso for negado ou indisponível.
- Coordenação de Fallback: Se o acesso à área de transferência for restrito, negado pelo prompt do usuário ou limpo por ações subsequentes do usuário, a arquitetura de atribuição recorre à correspondência de sessão do lado do servidor ou a canais de referenciador de instalação compatíveis com a plataforma.
Vinculando o Botão CTA de Download para Executar o Registro de Parâmetros Adiados
A página de destino vincula seu botão de download principal diretamente ao método de execução do SDK (wakeupOrInstall()).
O SDK Web JS gerencia internamente o ciclo de vida de redirecionamento: ele inicia uma tentativa de ativação do aplicativo por meio de esquemas configurados ou Links Universais e, se o aplicativo não estiver instalado, executa um redirecionamento atrasado para a loja de aplicativos configurada. O código do usuário deve confiar no gerenciamento de navegação interno do SDK durante a execução normal, reservando a navegação de fallback direto para cenários em que o script do SDK falhe ao carregar, lance uma exceção síncrona ou seja bloqueado pelos controles de segurança do navegador.
O padrão de implementação abaixo demonstra como integrar o SDK Web JS para capturar parâmetros de consulta shareCode de entrada, detectar contêineres sociais no aplicativo, gerenciar o estado da fila de cliques e preservar parâmetros em rotas de fallback sem chaves duplicadas ou fragmentos de URI malformados:
<!-- Ingestão e Roteamento de Parâmetros de Compartilhamento Dinâmico do SDK Web JS -->
<!-- Arquivo: /var/www/html/invite.html -->
<!--
NOTA DE INTEGRAÇÃO:
Este exemplo requer um adaptador verificado em relação à versão do SDK implantada.
Não assuma que o construtor, o caminho CDN, o retorno de chamada ou os nomes de métodos mostrados
em um trecho ilustrativo correspondam ao SDK atual do fornecedor.
-->
<!DOCTYPE html>
<html lang="pt">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Aceite seu Convite de Indicação</title>
    <!-- Incluir SDK Web JS da OpoInstall verificado a partir da CDN oficial -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            margin: 0;
            padding: 20px;
            text-align: center;
            background-color: #f8fafc;
        }
        .card {
            background: #ffffff;
            border-radius: 12px;
            padding: 32px 24px;
            max-width: 420px;
            margin: 40px auto;
            box-shadow: 0 4px 6px -1px rgba(0,0,0,0.1);
        }
        button {
            background-color: #2563eb;
            color: #ffffff;
            border: none;
            padding: 14px 28px;
            font-size: 16px;
            font-weight: 600;
            border-radius: 8px;
            cursor: pointer;
            width: 100%;
            margin-top: 20px;
        }
        button:disabled {
            background-color: #94a3b8;
            cursor: not-allowed;
        }
        /* Sobreposição de orientação visual para contêineres webview restritos no aplicativo */
        .webview-guide-mask {
            display: none;
            position: fixed;
            top: 0;
            left: 0;
            width: 100%;
            height: 100%;
            background: rgba(0, 0, 0, 0.85);
            color: #ffffff;
            z-index: 9999;
            padding-top: 40px;
            box-sizing: border-box;
        }
        .guide-arrow {
            font-size: 32px;
            text-align: right;
            padding-right: 30px;
        }
        .guide-text {
            font-size: 18px;
            line-height: 1.6;
            margin-top: 20px;
            padding: 0 30px;
        }
    </style>
</head>
<body>
    <main class="card">
        <h1>Bem-vindo ao Aplicativo</h1>
        <p id="invite-desc">Seu amigo convidou você para participar. Toque abaixo para instalar e resgatar seu crédito de boas-vindas.</p>

        <!-- Botão de conversão principal -->
        <button id="btn-install" type="button">Baixar e Resgatar Bônus</button>

        <!-- Exemplo de endpoint de redirecionamento pertencente ao aplicativo; substitua por uma rota HTTPS implantada -->
        <p style="margin-top: 16px; font-size: 14px;">
            <a id="fallback-store-link" href="https://promo.example.com/app-redirect">Link Direto para a Loja</a>
        </p>
    </main>

    <!-- Prompt de sobreposição exibido dentro de webviews de mensagens restritas (WeChat, Line) -->
    <div id="webview-guide" class="webview-guide-mask">
        <div class="guide-arrow">↗</div>
        <div class="guide-text">
            Toque no menu no canto superior direito (•••) e selecione <strong>"Abrir no Navegador"</strong> (Safari / Chrome) para baixar o aplicativo.
        </div>
    </div>

    <script>
    /**
     * Extrai e sanitiza o parâmetro de consulta shareCode de window.location.
     * Impõe limites alfanuméricos seguros para URL de até 128 caracteres por especificação.
     */
    function getSanitizedShareCode() {
        try {
            const query = new URLSearchParams(window.location.search);
            const rawCode = query.get("shareCode");
            const pattern = /^[A-Za-z0-9_-]{1,128}$/;
            return (rawCode && pattern.test(rawCode)) ? rawCode : "";
        } catch (e) {
            console.error("Falha ao analisar os parâmetros de pesquisa:", e);
            return "";
        }
    }

    /**
     * Extrai e sanitiza o parâmetro de consulta platform.
     */
    function getSanitizedPlatform() {
        try {
            const query = new URLSearchParams(window.location.search);
            const rawPlatform = query.get("platform");
            const pattern = /^[A-Za-z0-9_]{1,32}$/;
            return (rawPlatform && pattern.test(rawPlatform)) ? rawPlatform : "";
        } catch (e) {
            return "";
        }
    }

    /**
     * Detecta contêineres de navegador restritos no aplicativo (WeChat, Line, WhatsApp, Facebook).
     */
    function detectInAppBrowser() {
        const ua = navigator.userAgent.toLowerCase();
        return {
            isWeChat: ua.indexOf("micromessenger") !== -1,
            isLine: ua.indexOf("line/") !== -1,
            isWhatsApp: ua.indexOf("whatsapp") !== -1,
            isFacebook: ua.indexOf("fbav") !== -1 || ua.indexOf("instagram") !== -1
        };
    }

    /**
     * Decodifica com segurança um componente URI, recorrendo à string bruta em caso de codificação percentual malformada.
     */
    function safeDecode(str) {
        if (!str) return "";
        try {
            return decodeURIComponent(str.replace(/\+/g, " "));
        } catch (e) {
            return str;
        }
    }

    /**
     * Executa a navegação de fallback, substituindo ou atualizando o parâmetro shareCode
     * em caminhos de análise de URL e fallback de string sem corromper fragmentos de URL.
     */
    function executeFallbackNavigation(fallbackLink, shareCode, platform) {
        if (!fallbackLink || !fallbackLink.href) {
            console.error("O link de destino de fallback é indefinido.");
            return;
        }

        let destinationUrl = fallbackLink.href;
        try {
            const url = new URL(destinationUrl, window.location.origin);
            if (shareCode) {
                url.searchParams.set("shareCode", shareCode);
            }
            if (platform) {
                url.searchParams.set("platform", platform);
            }
            destinationUrl = url.toString();
        } catch (err) {
            console.warn("A análise da API de URL falhou, aplicando fallback de string robusto:", err);
            const hashIndex = destinationUrl.indexOf("#");
            const fragment = hashIndex !== -1 ? destinationUrl.substring(hashIndex) : "";
            const rawBase = hashIndex !== -1 ? destinationUrl.substring(0, hashIndex) : destinationUrl;

            const qIndex = rawBase.indexOf("?");
            const pathname = qIndex !== -1 ? rawBase.substring(0, qIndex) : rawBase;
            const queryString = qIndex !== -1 ? rawBase.substring(qIndex + 1) : "";

            const params = {};
            if (queryString) {
                const pairs = queryString.split("&");
                for (let i = 0; i < pairs.length; i++) {
                    if (!pairs[i]) continue;
                    const parts = pairs[i].split("=");
                    const key = safeDecode(parts[0]);
                    const value = parts.length > 1 ? safeDecode(parts.slice(1).join("=")) : "";
                    if (key) {
                        params[key] = value;
                    }
                }
            }

            if (shareCode) params["shareCode"] = shareCode;
            if (platform) params["platform"] = platform;

            const serializedPairs = [];
            for (const k in params) {
                if (Object.prototype.hasOwnProperty.call(params, k)) {
                    serializedPairs.push(encodeURIComponent(k) + "=" + encodeURIComponent(params[k]));
                }
            }

            const newQuery = serializedPairs.length > 0 ? "?" + serializedPairs.join("&") : "";
            destinationUrl = pathname + newQuery + fragment;
        }

        window.location.href = destinationUrl;
    }

    document.addEventListener("DOMContentLoaded", function() {
        const shareCode = getSanitizedShareCode();
        const platform = getSanitizedPlatform();
        const inApp = detectInAppBrowser();
        const installBtn = document.getElementById("btn-install");
        const guideOverlay = document.getElementById("webview-guide");
        const fallbackLink = document.getElementById("fallback-store-link");

        // Exibir máscara de orientação visual se aberto em contêineres restritos que interceptam downloads
        if (inApp.isWeChat || inApp.isLine) {
            if (guideOverlay) guideOverlay.style.display = "block";
        }

        // Atualizar imediatamente o href do link de fallback estático no carregamento do DOM para que toques diretos preservem os parâmetros
        if (fallbackLink && fallbackLink.href) {
            try {
                const initialUrl = new URL(fallbackLink.href, window.location.origin);
                if (shareCode) initialUrl.searchParams.set("shareCode", shareCode);
                if (platform) initialUrl.searchParams.set("platform", platform);
                fallbackLink.href = initialUrl.toString();
            } catch (e) {
                // Análise de fallback tratada no momento do clique
            }
        }

        // Empacotar parâmetros dinâmicos para ingestão da OpoInstall
        const dynamicData = {
            shareCode: shareCode,
            platform: platform
        };

        // Prontidão do SDK e estado de ação única (one-shot)
        let isSdkReady = false;
        let isSdkBlocked = false;
        let isClickQueued = false;
        let actionStarted = false;
        let installerInstance = null;
        let clickTimeoutId = null;

        // Limiar de fallback de inicialização definido pelo aplicativo, não um padrão verificado do fornecedor
        const SDK_CLICK_TIMEOUT_MS = 1500;

        function clearClickTimeout() {
            if (clickTimeoutId !== null) {
                clearTimeout(clickTimeoutId);
                clickTimeoutId = null;
            }
        }

        function restoreInstallButton() {
            if (!installBtn) return;
            installBtn.disabled = false;
            installBtn.textContent = "Baixar e Resgatar Bônus";
        }

        function triggerSdkWakeup() {
            try {
                if (installerInstance && typeof installerInstance.wakeupOrInstall === "function") {
                    installerInstance.wakeupOrInstall({
                        data: dynamicData,
                        channelCode: "viral_social_share"
                    });
                } else {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                }
            } catch (err) {
                console.error("A ativação (wakeup) do SDK falhou:", err);
                executeFallbackNavigation(fallbackLink, shareCode, platform);
            }
        }

        // Todos os caminhos de navegação devem passar por esta proteção de execução única
        function runOnce(action) {
            if (actionStarted) return;
            actionStarted = true;
            isClickQueued = false;
            clearClickTimeout();

            if (installBtn) {
                installBtn.disabled = true;
                installBtn.textContent = "Abrindo...";
            }

            action();
        }

        function handleInstallClick() {
            if (actionStarted) return;

            if (isSdkReady) {
                runOnce(triggerSdkWakeup);
                return;
            }

            if (isSdkBlocked) {
                runOnce(function() {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                });
                return;
            }

            // Enfileirar o clique enquanto o SDK inicializa
            isClickQueued = true;
            if (installBtn) {
                installBtn.disabled = true;
                installBtn.textContent = "Conectando à App Store...";
            }

            clearClickTimeout();

            clickTimeoutId = setTimeout(function() {
                if (actionStarted || isSdkReady || !isClickQueued) {
                    return;
                }
                isSdkBlocked = true;
                runOnce(function() {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                });
            }, SDK_CLICK_TIMEOUT_MS);
        }

        if (installBtn) {
            installBtn.addEventListener("click", handleInstallClick);
        }

        // Inicializar o SDK Web JS
        if (typeof OpoInstall === "function") {
            try {
                // Substitua pela chave de aplicativo obtida no console do fornecedor configurado;
                // nunca entregue segredos de produção para o controle de origem público.
                installerInstance = new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    onready: function() {
                        if (this && typeof this.wakeupOrInstall === "function") {
                            installerInstance = this;
                        }

                        isSdkReady = true;
                        clearClickTimeout();

                        // Um retorno de chamada tardio nunca deve repetir uma ação concluída
                        if (actionStarted) return;

                        if (isClickQueued) {
                            runOnce(triggerSdkWakeup);
                        } else {
                            restoreInstallButton();
                        }
                    }
                });
            } catch (err) {
                console.error("A inicialização da OpoInstall falhou:", err);
                isSdkBlocked = true;
                clearClickTimeout();

                if (isClickQueued) {
                    runOnce(function() {
                        executeFallbackNavigation(fallbackLink, shareCode, platform);
                    });
                } else {
                    restoreInstallButton();
                }
            }
        } else {
            console.warn("SDK OpoInstall indisponível; navegação de fallback ativada.");
            isSdkBlocked = true;
            restoreInstallButton();
        }
    });
    </script>
</body>
</html>
Passo 3: Recuperando Parâmetros de Indicação e Vinculando Contas
Recuperando o Contexto de Indicação Durante o Lançamento Inicial do Aplicativo
Após a instalação, o aplicativo deve tentar recuperar o contexto de indicação usando o mecanismo compatível com a plataforma e o SDK de atribuição implantado.
Não assuma que um parâmetro presente na URL da página de destino da web sobreviverá automaticamente a uma instalação pela loja de aplicativos.
No Android, o aplicativo pode usar o Google Play Install Referrer quando o caminho de instalação e a carga útil de referência configurada forem compatíveis. Se um SDK de atribuição de terceiros fornecer uma API de recuperação adicional, verifique sua assinatura de método, comportamento de retorno de chamada e esquema de carga útil em relação à versão exata do SDK em uso.
No iOS, o tratamento direto de Links Universais (Universal Links) e a recuperação de indicações pós-instalação devem ser tratados como fluxos separados. O aplicativo deve usar um mecanismo documentado e permitido pela plataforma para recuperação adiada. Se o mecanismo não puder ser verificado ou o contexto de indicação não puder ser recuperado, continue a integração sem atribuir a instalação a quem indicou.
Recuperação Não Bloqueante e Comportamento de Nova Tentativa (Retry)
A recuperação de indicações não deve bloquear a thread principal da interface do usuário nem impedir que o usuário conclua o registro. Trate a operação de recuperação como assíncrona, aplique um tempo limite apropriado para o SDK ou serviço de aplicativo real e registre um resultado distinto para recuperação bem-sucedida, resultados vazios, tempo limite e falha.
Configure o tempo limite de acordo com o comportamento documentado do SDK e os requisitos de integração do aplicativo. Qualquer valor de tempo limite mostrado neste exemplo é uma configuração em nível de aplicativo, e não um padrão do fornecedor, a menos que a documentação relevante do SDK confirme isso explicitamente.
Uma nova tentativa pode ser feita quando a API documentada oferecer suporte e o aplicativo tiver uma política de novas tentativas definida. Evite solicitações de vinculação de conta duplicadas e evite emitir recompensas repetidamente quando um retorno de chamada atrasado chegar após a conclusão do registro.
Validação de Indicação no Lado do Servidor
Trate todos os valores de indicação relatados pelo cliente como entrada não confiável. O backend do aplicativo deve validar o token candidato de quem indica, verificar a elegibilidade de quem foi indicado e aplicar as regras de negócios do programa de indicação antes de criar a vinculação.
Use uma restrição de unicidade em nível de banco de dados ou controle transacional equivalente para evitar várias vinculações de quem indica para o mesmo indicado. Mantenha a vinculação de indicação separada da emissão de recompensas e libere as recompensas somente após o marco de ativação necessário ter sido verificado no servidor.
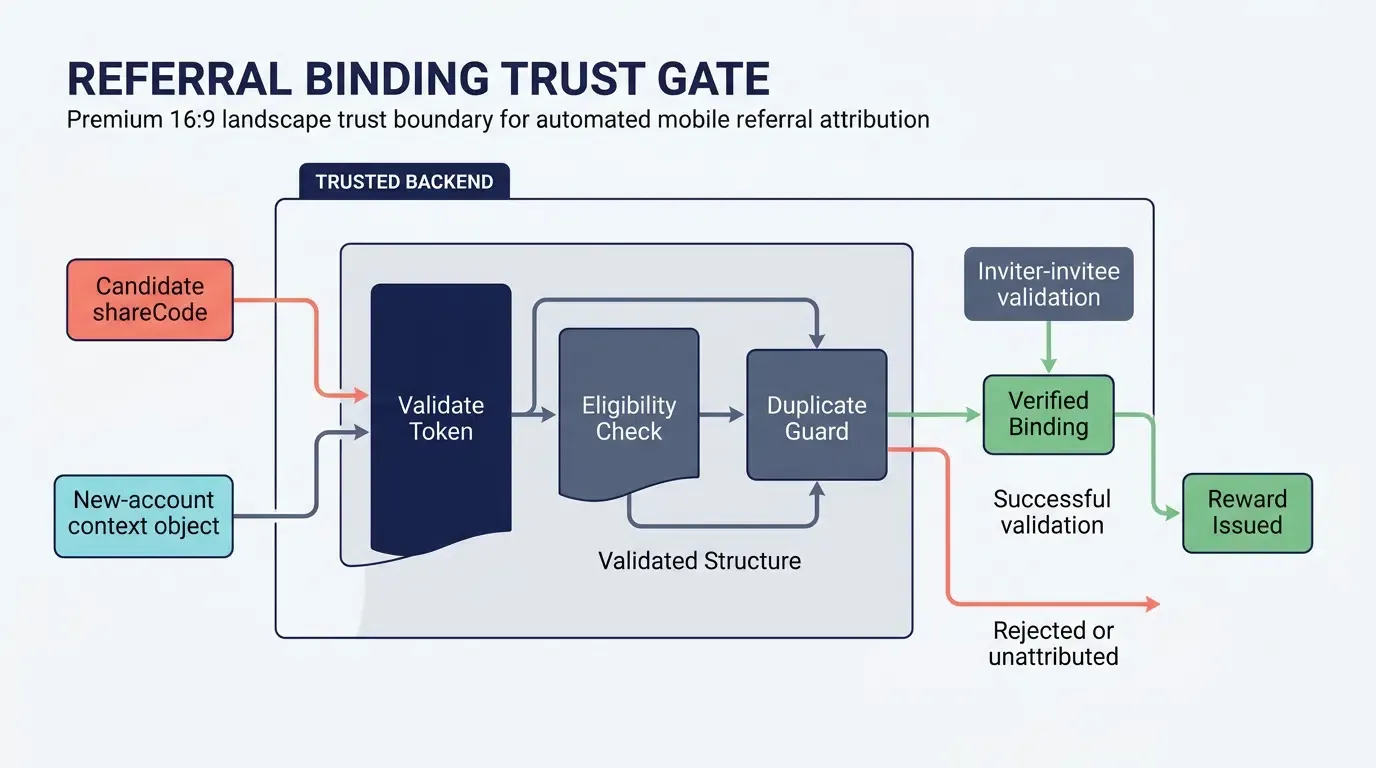
Gerenciando Restrições de Navegador no Aplicativo no WeChat, Line e WhatsApp
A Barreira do Sandbox de Contêiner: Como os Aplicativos de Mensagens Interceptam Esquemas Personalizados e Downloads Diretos de APK
A grande maioria do compartilhamento de indicações virais ocorre em aplicativos de mensagens móveis. No entanto, plataformas como WeChat, Line e WhatsApp renderizam links externos da web dentro de webviews in-app em sandbox que frequentemente interceptam, restringem ou modificam downloads diretos de binários e esquemas de deep linking, dependendo da versão do sistema operacional e das políticas de segurança do contêiner.
Quando um usuário convidado toca em um link de indicação dentro de um navegador integrado (in-app browser):
- Downloads Diretos de APK São Interceptados: No Android, as tentativas de baixar arquivos binários
.apkdiretamente da página de destino da web são frequentemente interceptadas ou bloqueadas pelo contêiner webview. - Esquemas de URL Personalizados São Bloqueados: As invocações de esquemas de URL privados (
myapp://invite?code=123) geralmente falham ao executar, impedindo o lançamento direto de aplicativos nativos para usuários que já possuem o aplicativo instalado. - Links Universais Podem Ser Suprimidos: Certos aplicativos de mensagens interceptam a navegação de saída, impedindo que os Links Universais padrão do iOS sejam resolvidos para o sistema operacional.
Detectando Cabeçalhos de User-Agent no Aplicativo
Para lidar com essas limitações de contêiner com elegância, a página de destino de compartilhamento deve inspecionar a string User-Agent do navegador de entrada durante o carregamento inicial do DOM:
- Detecção do WeChat: Inspecionando
navigator.userAgentparaMicroMessenger. - Detecção do Line: Inspecionando
navigator.userAgentparaLine/. - Detecção do WhatsApp: Inspecionando
navigator.userAgentparaWhatsApp. - Facebook / Messenger / Instagram: Inspecionando
navigator.userAgentparaFBAVouInstagram.
Avaliando Táticas de Redirecionamento: Handoff Direto de Aplicativo vs. Transição para o Navegador do Sistema
Os sistemas operacionais e aplicativos sociais exibem comportamentos de navegação distintos:
- Ambientes WeChat e Line: Esses contêineres restrigem downloads diretos de binários e a execução de esquemas externos. Tentar o redirecionamento automático geralmente aciona telas de aviso da plataforma. A página de destino exibe orientação visual explícita solicitando que o usuário abra o link no navegador padrão do sistema do dispositivo (Safari no iOS, Chrome no Android).
- Ambiente do WhatsApp: Nas implementações modernas de iOS e Android, o WhatsApp normalmente abre links da web em visualizações internas fornecidas pelo sistema (como SFSafariViewController no iOS ou Chrome Custom Tabs no Android). Esses ambientes permitem a navegação web padrão e oferecem suporte a transições para lojas de aplicativos de plataformas, embora os esquemas de URL personalizados ainda possam exigir um toque explícito do usuário.
Implementando Orientação Graciosa ao Usuário: Sobrepondo Prompts de Menu Nativo Quando o Redirecionamento Direto Falha
Quando um webview in-app impede handoffs externos programáticos, as páginas de destino implantam orientação visual para o usuário:
- Sobreposições de Máscara Condicional: Quando
MicroMessengerouLine/for detectado, exiba uma sobreposição visual de alto contraste apontando para o canto superior direito da tela. - Cópia de Ação Explícita: O prompt instrui o usuário: “Toque no menu no canto superior direito (•••) e selecione 'Abrir no Navegador' (Safari / Chrome) para baixar o aplicativo.”
- Preservando o Estado dos Parâmetros: Se o usuário fizer a transição para um navegador externo carregando a mesma URL, os parâmetros de consulta (
?shareCode=...) permanecerão intactos na barra de endereços, desde que os redirecionamentos intermediários não os removam. Quando a página de destino é recarregada no Safari ou Chrome, o SDK Web JS é executado de forma limpa e prepara o contexto de indicação.
Solução de Problemas de Queda de Parâmetros de Indicação em Funis Sociais
Diagnosticando a Remoção de Parâmetros em Proxies de Envolvimento de Links (Shimming) Agressivos no Aplicativo
Determinadas plataformas sociais roteiam links externos compartilhados por meio de domínios intermediários de encapsulamento ou shimming de links (por exemplo, l.facebook.com do Facebook ou t.co do Twitter). Em alguns casos, esses saltos de redirecionamento removem parâmetros de consulta não padrão ou anexam identificadores de clique internos conflitantes (fbclid).
Para evitar a perda de parâmetros em redirecionamentos sociais de múltiplos saltos:
- Nomenclatura Padrão de Parâmetros: Atenha-se a chaves de consulta alfanuméricas padrão como
shareCodeechannelCodede acordo com a IETF RFC 3986. - Validação de Link Pré-Voo: Teste a resolução de links em sessões de bate-papo ativas nas redes de mensagens de destino, inspecionando
window.location.searchna página de destino final para verificar se o parâmetroshareCodesobrevive a todos os redirecionamentos intermediários.
Lidando com Compartilhamentos na Web para Desktop: Quando os Usuários Abrem Links de Indicação Móvel em Navegadores de PC
Embora as campanhas de indicação sejam projetadas para dispositivos móveis, os usuários frequentemente abrem links de bate-papo em computadores de mesa (por exemplo, WhatsApp Web, WeChat para Mac/Windows ou Slack). Se um usuário de desktop acessar uma página de destino de download móvel, os redirecionamentos da loja móvel falharão.
As páginas de destino corporativas lidam com o tráfego de desktop por meio de degradação responsiva:
- Detecção de Ambiente de Desktop: O SDK Web JS detecta sistemas operacionais de desktop (
Windows,macOS,Linux). - Geração Dinâmica de Código QR: Em vez de exibir um botão de loja móvel não clicável, os modelos responsivos podem exibir condicionalmente um contêiner de código QR em viewports de desktop.
- Digitalização Entre Dispositivos: O usuário escaneia o código QR da tela do desktop com seu dispositivo móvel. O código QR codifica a URL de destino com o
shareCodeoriginal, transferindo a sessão de indicação do desktop para o celular.
Mitigando Restrições de Acesso à Área de Transferência do Sistema Operacional
Os controles de privacidade do sistema operacional regem o acesso à área de transferência:
- Regras de Foco em Primeiro Plano do Android: No Android 10 (nível de API 29) e posterior, os aplicativos em segundo plano não podem ler dados da área de transferência por meio do Android ClipboardManager. O SDK nativo deve adiar a inspeção da área de transferência até que a Activity principal do aplicativo obtenha o foco ativo da janela.
- Prompts de Área de Transferência no iOS: No iOS 16 e posterior, o acesso programático ao Apple UIPasteboard pode acionar uma notificação do sistema ou um prompt solicitando que o usuário permita colar conteúdo do navegador de origem.
- Coordenação de Fallback de Rede: A arquitetura de atribuição acomoda essas restrições tratando os buffers locais da área de transferência como um aprimoramento oportuno, recorrendo à correspondência de sessão do lado do servidor quando as leituras da área de transferência forem negadas ou indisponíveis.
Protocolo de Verificação Pré-Voo para Funis de Indicação Social em Dispositivos Físicos
Antes de lançar uma campanha de indicação de clientes, as equipes de engenharia de crescimento devem executar a seguinte lista de verificação sistemática de validação:
- Fallback de Compartilhamento Direcionado no Android: Confirme se, quando o WeChat ou o Line estiver desinstalado, o aplicativo recorre com elegância ao seletor de compartilhamento do sistema.
- Fallback de Cópia de Link para a Área de Transferência no Android: Confirme se, caso o seletor de compartilhamento do sistema falhe ou lance uma exceção, o link de indicação completo é copiado para a área de transferência e uma notificação do tipo toast é exibida.
- Atraso do SDK H5 e Navegação de Disparo Único (One-Shot): Simule um atraso de inicialização do SDK superior a 1500ms para verificar se a navegação de fallback é executada de forma limpa e se eventos
onreadytardios não acionam navegações duplicadas. - Retenção de Parâmetros e Fragmentos H5: Teste a navegação de fallback da página de destino com URLs contendo parâmetros de consulta existentes, chaves duplicadas e
#fragmentspara verificar a substituição limpa de parâmetros. - Links Universais e Handoff para a Loja no iOS: Teste a abertura direta de aplicativos para usuários existentes e avalie a recuperação de parâmetros pós-instalação em relação às regras anti-fingerprinting da Apple.
- Despacho em Mensagens Sociais ao Vivo: Despache links em sessões ativas de bate-papo do WeChat e Line para verificar se as sobreposições de detecção de navegador in-app orientam os usuários para o Safari ou Chrome sem descartar o
shareCode. - Vinculação no Backend e Idempotência de Recompensas: Verifique se o backend do aplicativo aceita tokens candidatos, rejeita vinculações duplicadas e mantém recompensas em estado pendente até que os marcos verificados sejam concluídos.
Análise Comparativa de Arquiteturas de Rastreamento de Indicação
Comparando Arquiteturas de Rastreamento de Indicação
| Dimensão Arquitetural | Códigos Promocionais Manuais | Impressão Digital do Dispositivo (Device Fingerprinting) | Parâmetros de Indicação Explícitos com Recuperação Suportada pela Plataforma |
|---|---|---|---|
| Atrito na Integração do Usuário | Requer entrada manual | Pode ser baixo quando a correspondência é bem-sucedida | Baixo quando o contexto de indicação é recuperado com sucesso |
| Base de Atribuição | Código inserido pelo usuário validado pelo backend | Correspondência probabilística com base em sinais específicos da implementação | Contexto de indicação explícito combinado com um mecanismo de recuperação suportado |
| Confiabilidade da Atribuição | Depende da entrada e validação precisas do código | Pode ser afetada por alterações de sinal, restrições de plataforma e requisitos de privacidade | Depende da continuidade de parâmetros, recursos da plataforma e mecanismo de recuperação selecionado |
| Privacidade e Conformidade | Requer manuseio seguro de tokens e controles antifraude | Deve ser avaliado em relação às políticas de plataforma aplicáveis; o fingerprinting proibido não deve ser usado | Requer revisão da implementação do SDK e das regras de plataforma aplicáveis |
| Complexidade Operacional | Implementação inicial relativamente simples; o resgate manual cria atrito adicional | Requer lógica de correspondência, monitoramento e revisão de políticas | Requer roteamento de links, integração específica de plataforma, validação de backend e tratamento de fallback |
Compromissos (Trade-offs) em Complexidade de Implementação, Atrito de Conversão e Precisão de Atribuição
Os códigos promocionais manuais são comparativamente diretos de implementar, mas exigem que os usuários insiram e resgatem um código. Isso pode introduzir atrito e criar oportunidades para o compartilhamento de códigos fora da relação de indicação pretendida.
A impressão digital do dispositivo (device fingerprinting) pode parecer reduzir a interação do usuário, mas sua confiabilidade depende da implementação de correspondência e dos sinais disponíveis. Ela não deve ser usada onde entrar em conflito com os requisitos de privacidade aplicáveis, incluindo as restrições da Apple sobre fingerprinting proibido.
Os parâmetros de indicação explícitos fornecem uma representação clara em nível de negócios da pessoa que fez a indicação pretendida. No entanto, carregar um token em uma URL da web não equivale a recuperar esse token após a instalação em uma loja de aplicativos. A solução geral deve combinar continuidade de parâmetros, um mecanismo de recuperação suportado pela plataforma e validação no lado do servidor. Quando a recuperação falha, a instalação deve permanecer não atribuída, em vez de ser atribuída a um indicador não verificado.
Perguntas Frequentes (FAQ)
Como o rastreamento automatizado de indicações passa parâmetros através da App Store sem códigos promocionais?
Por que os parâmetros de indicação são descartados quando os links são compartilhados dentro do WeChat ou Line?
Como o backend de um aplicativo evita loops de indicação fraudulentos?
Resumo e Estrutura de Decisão
O rastreamento automatizado de indicações móveis pode reduzir a entrada manual de códigos de indicação ao carregar um token explícito de quem indica por meio de um fluxo de compartilhamento na web e validar a relação de indicação resultante no backend do aplicativo.
Uma implementação confiável exige mais do que apenas adicionar um parâmetro de consulta shareCode. A página de destino deve preservar o token por meio de redirecionamentos suportados, o aplicativo deve usar um mecanismo de recuperação verificado para a plataforma relevante e o backend deve validar a elegibilidade da conta e impor a vinculação idempotente e a emissão de recompensas.
Android e iOS devem ser avaliados separadamente. O Google Play Install Referrer pode fornecer metadados de instalação suportados no Android. No iOS, os Links Universais (Universal Links) oferecem suporte ao roteamento direto quando o aplicativo está instalado, mas não garantem automaticamente a recuperação de parâmetros adiados após uma instalação pela App Store. Qualquer mecanismo de recuperação adicional deve ser documentado, testado e revisado em relação aos requisitos de privacidade de plataforma aplicáveis.
Para implantação em produção, verifique todos os nomes de métodos do SDK, valores de configuração, identificadores de canal e esquemas de retorno de chamada em relação à versão exata que está sendo integrada. Teste a jornada completa em dispositivos limpos e nos aplicativos de mensagens de destino. Quando uma indicação não puder ser recuperada por meio de um mecanismo suportado, permita que a integração prossiga e registre o resultado como não atribuído, em vez de criar uma relação de indicação não verificada.
Os SDKs e a documentação de desenvolvedor da OpoInstall podem fornecer componentes para implementar esta arquitetura. Confirme os recursos específicos e o comportamento de plataforma suportados pela versão implantada antes de confiar neles em uma campanha de indicação em produção.
Para obter detalhes de integração, consulte a documentação de desenvolvedor da OpoInstall, o centro de downloads do SDK da OpoInstall e o console de desenvolvedor da OpoInstall. Use a documentação oficial correspondente das plataformas Android e Apple para validar a instalação e o comportamento de privacidade relevantes para o aplicativo.
Materiais Relacionados
-
Conceitos: Rastreamento Automatizado de Indicações, Vinculação entre Quem Indica e Quem é Indicado, Deferred Deep Linking, Sandboxing de Webview no Aplicativo
-
Tecnologias: SDK de Atribuição Móvel, SDK Web JS, Universal Links, Android App Links, Postbacks S2S
-
Padrões: Sintaxe Genérica de Identificador de Recurso Uniforme (URI) IETF RFC 3986, API de Área de Transferência W3C e Especificação de Eventos
-
Interfaces de Integração: Telemetria de intenção de compartilhamento pertencente ao aplicativo, a API de atribuição ou referenciador de instalação documentada para a versão do SDK implantada, roteamento de link profundo específico de plataforma e validação de indicação no lado do servidor.
-
Documentação Oficial e Referências:
Share this article