 O 'Token' da China Mobile? A medida reflete uma estratégia mais ampla da China Mobile para posicionar as operadoras como fornecedoras de serviços de IA, e não apenas como fornecedoras de conectividade. Em 28 de junho de 2026, a gigante das telecomunicações anunciou a criação de um escritório de 'Token' a nível de grupo, liderado pela cúpula da liderança e pelo Departamento de Desenvolvimento Estratégico. Para equipes de desenvolvedores e gestores de produto, este rápido realinhamento organizacional destaca uma mudança técnica: as solicitações de IA estão a transitar rapidamente de ambientes tradicionais de navegadores visuais para chamadas de serviço por API de rede de nível de operadora, o que altera fundamentalmente a forma como a propagação de dados e os ciclos de vida das sessões são analisados na camada de rede.
Resumo
- Fim da fragmentação em silos: O escritório de nível de grupo unifica as cargas de trabalho de “criação, transporte e aplicação”, integrando departamentos como a nuvem móvel, a divisão de computação e as operações de mercado.
- Mudança de paradigma da operadora: Desafiada pelos fornecedores de nuvem, a iniciativa marca uma transição da faturação baseada em tráfego bruto de dados (MB) para a auditoria de transações programáticas de modelos.
- Lacunas de medição programática: A transição para serviços tokenizados em tempos de execução de agentes headless quebra as estruturas tradicionais de rastreamento de sessão no lado do cliente e cookies de navegador.
Realinhamento estrutural e entrega de serviços de IA liderada pela operadora
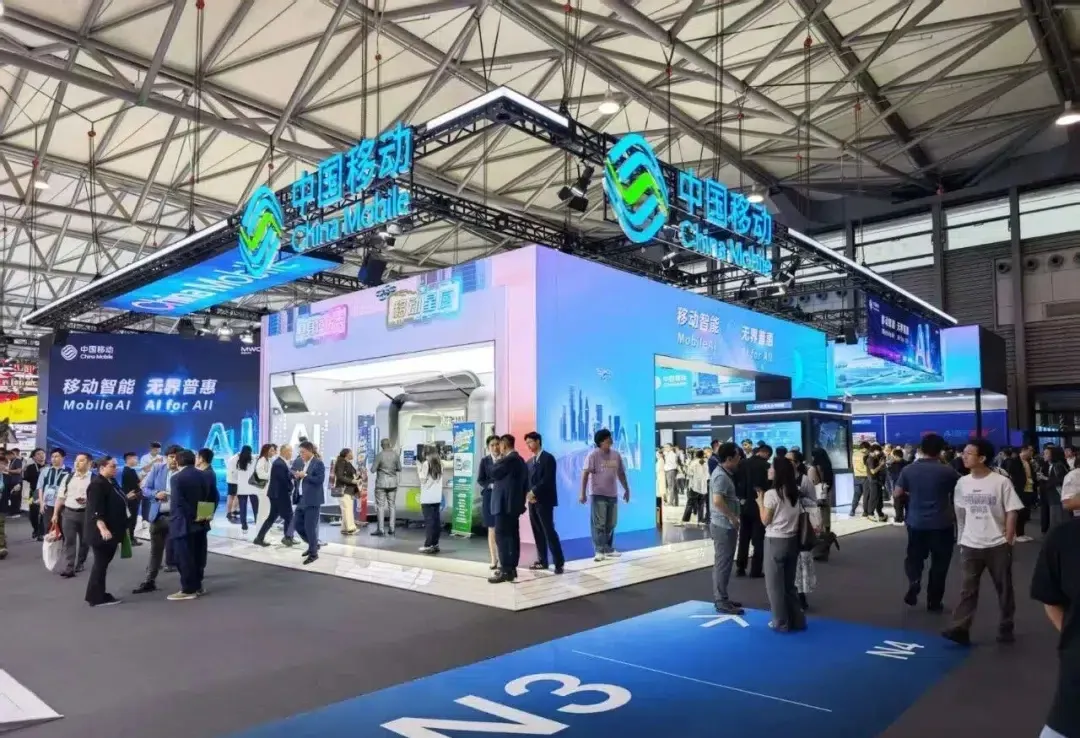
Em junho de 2026, a criação do escritório de Token representa a aposta da China Mobile em otimizar o seu ciclo de “criação, transporte e aplicação”. Isto unifica divisões que anteriormente geriam tarefas de forma independente: o escritório de poder computacional, a empresa de nuvem móvel, a divisão de inteligência digital, o departamento de marketing e a unidade de negócios empresariais. Conforme relatado em publicações do setor como a C114 Communication, esta estrutura espelha iniciativas empresariais anteriores, como o grupo de negócios ATH (Alibaba Token Hub) da Alibaba, concentrando-se em romper silos departamentais internos para consolidar a faturação, o encaminhamento e a implementação num ecossistema unificado.
De acordo com relatos da C114, analistas da Goldman Sachs ajustaram recentemente as classificações de investimento de operadoras de telecomunicações selecionadas para “Venda”, citando a conversão lenta de pacotes de Token em receitas significativas, apesar dos pacotes de subscrição baratos de cinco yuans introduzidos em maio de 2026. Esta pressão financeira foi abordada diretamente pelo presidente Chen Zhongyue no MWC26 Shanghai, onde delineou uma mudança estratégica da “Comunicação Móvel” para a “Computação Móvel” e “IA Móvel”, impulsionada pela estrutura de agentes 'MobileClaw' e pela plataforma de supermercado de modelos 'MoMA', que hospeda mais de trezentos modelos. As operadoras de telecomunicações estão a integrar cada vez mais serviços de raciocínio profundo e computação diretamente nos planos de dados celulares, com o objetivo de fundir a conectividade celular bruta com créditos de computação.
A análise do protocolo: Como as chamadas de serviço de nível de rede contornam o estado do cliente
Ao contrário dos motores de IA em nuvem visual que compilam páginas renderizadas na web, as operadoras gerem as transações de tokens e o encaminhamento de API diretamente na camada de infraestrutura de rede/telecomunicações. Quando um agente MobileClaw executa uma ação, como iniciar uma transação através de um webhook encaminhado pela operadora, não existe clique humano, renderização de Document Object Model (DOM) ao nível do navegador, nem contentor de cookies persistente. O assistente atua como um mecanismo de triagem automatizado, lendo e despachando webhooks de forma assíncrona na camada central da rede.
O encaminhamento de solicitações headless muitas vezes isola a sessão do sistema do lado do cliente. Como a solicitação é iniciada através de uma API de rede servidor-a-servidor (S2S) em vez de um wrapper de navegador local focado no utilizador humano, os tempos de execução do SDK do lado do cliente perdem a visibilidade. Os métodos de atribuição baseados em navegador tradicionais podem já não capturar toda a jornada do utilizador porque dependem de cookies de navegador para vincular o clique inicial à instalação. Nestas condições, a precisão da atribuição diminui significativamente em toda a pilha de comunicação.
Fluxo tradicional baseado em navegador:
Link Web -> Clique Visual -> Sessão de Navegador (Cookies, User-Agent) -> App Store -> Instalação da App (Atribuída)


Fluxo de nível de rede da operadora:
Ação do agente MobileClaw -> Webhook S2S sem estado -> Transação direta de Token API (Sem DOM, Sem Cookies)
A App inicia (mais tarde) -> Estado do dispositivo vazio -> Precisão de atribuição reduzida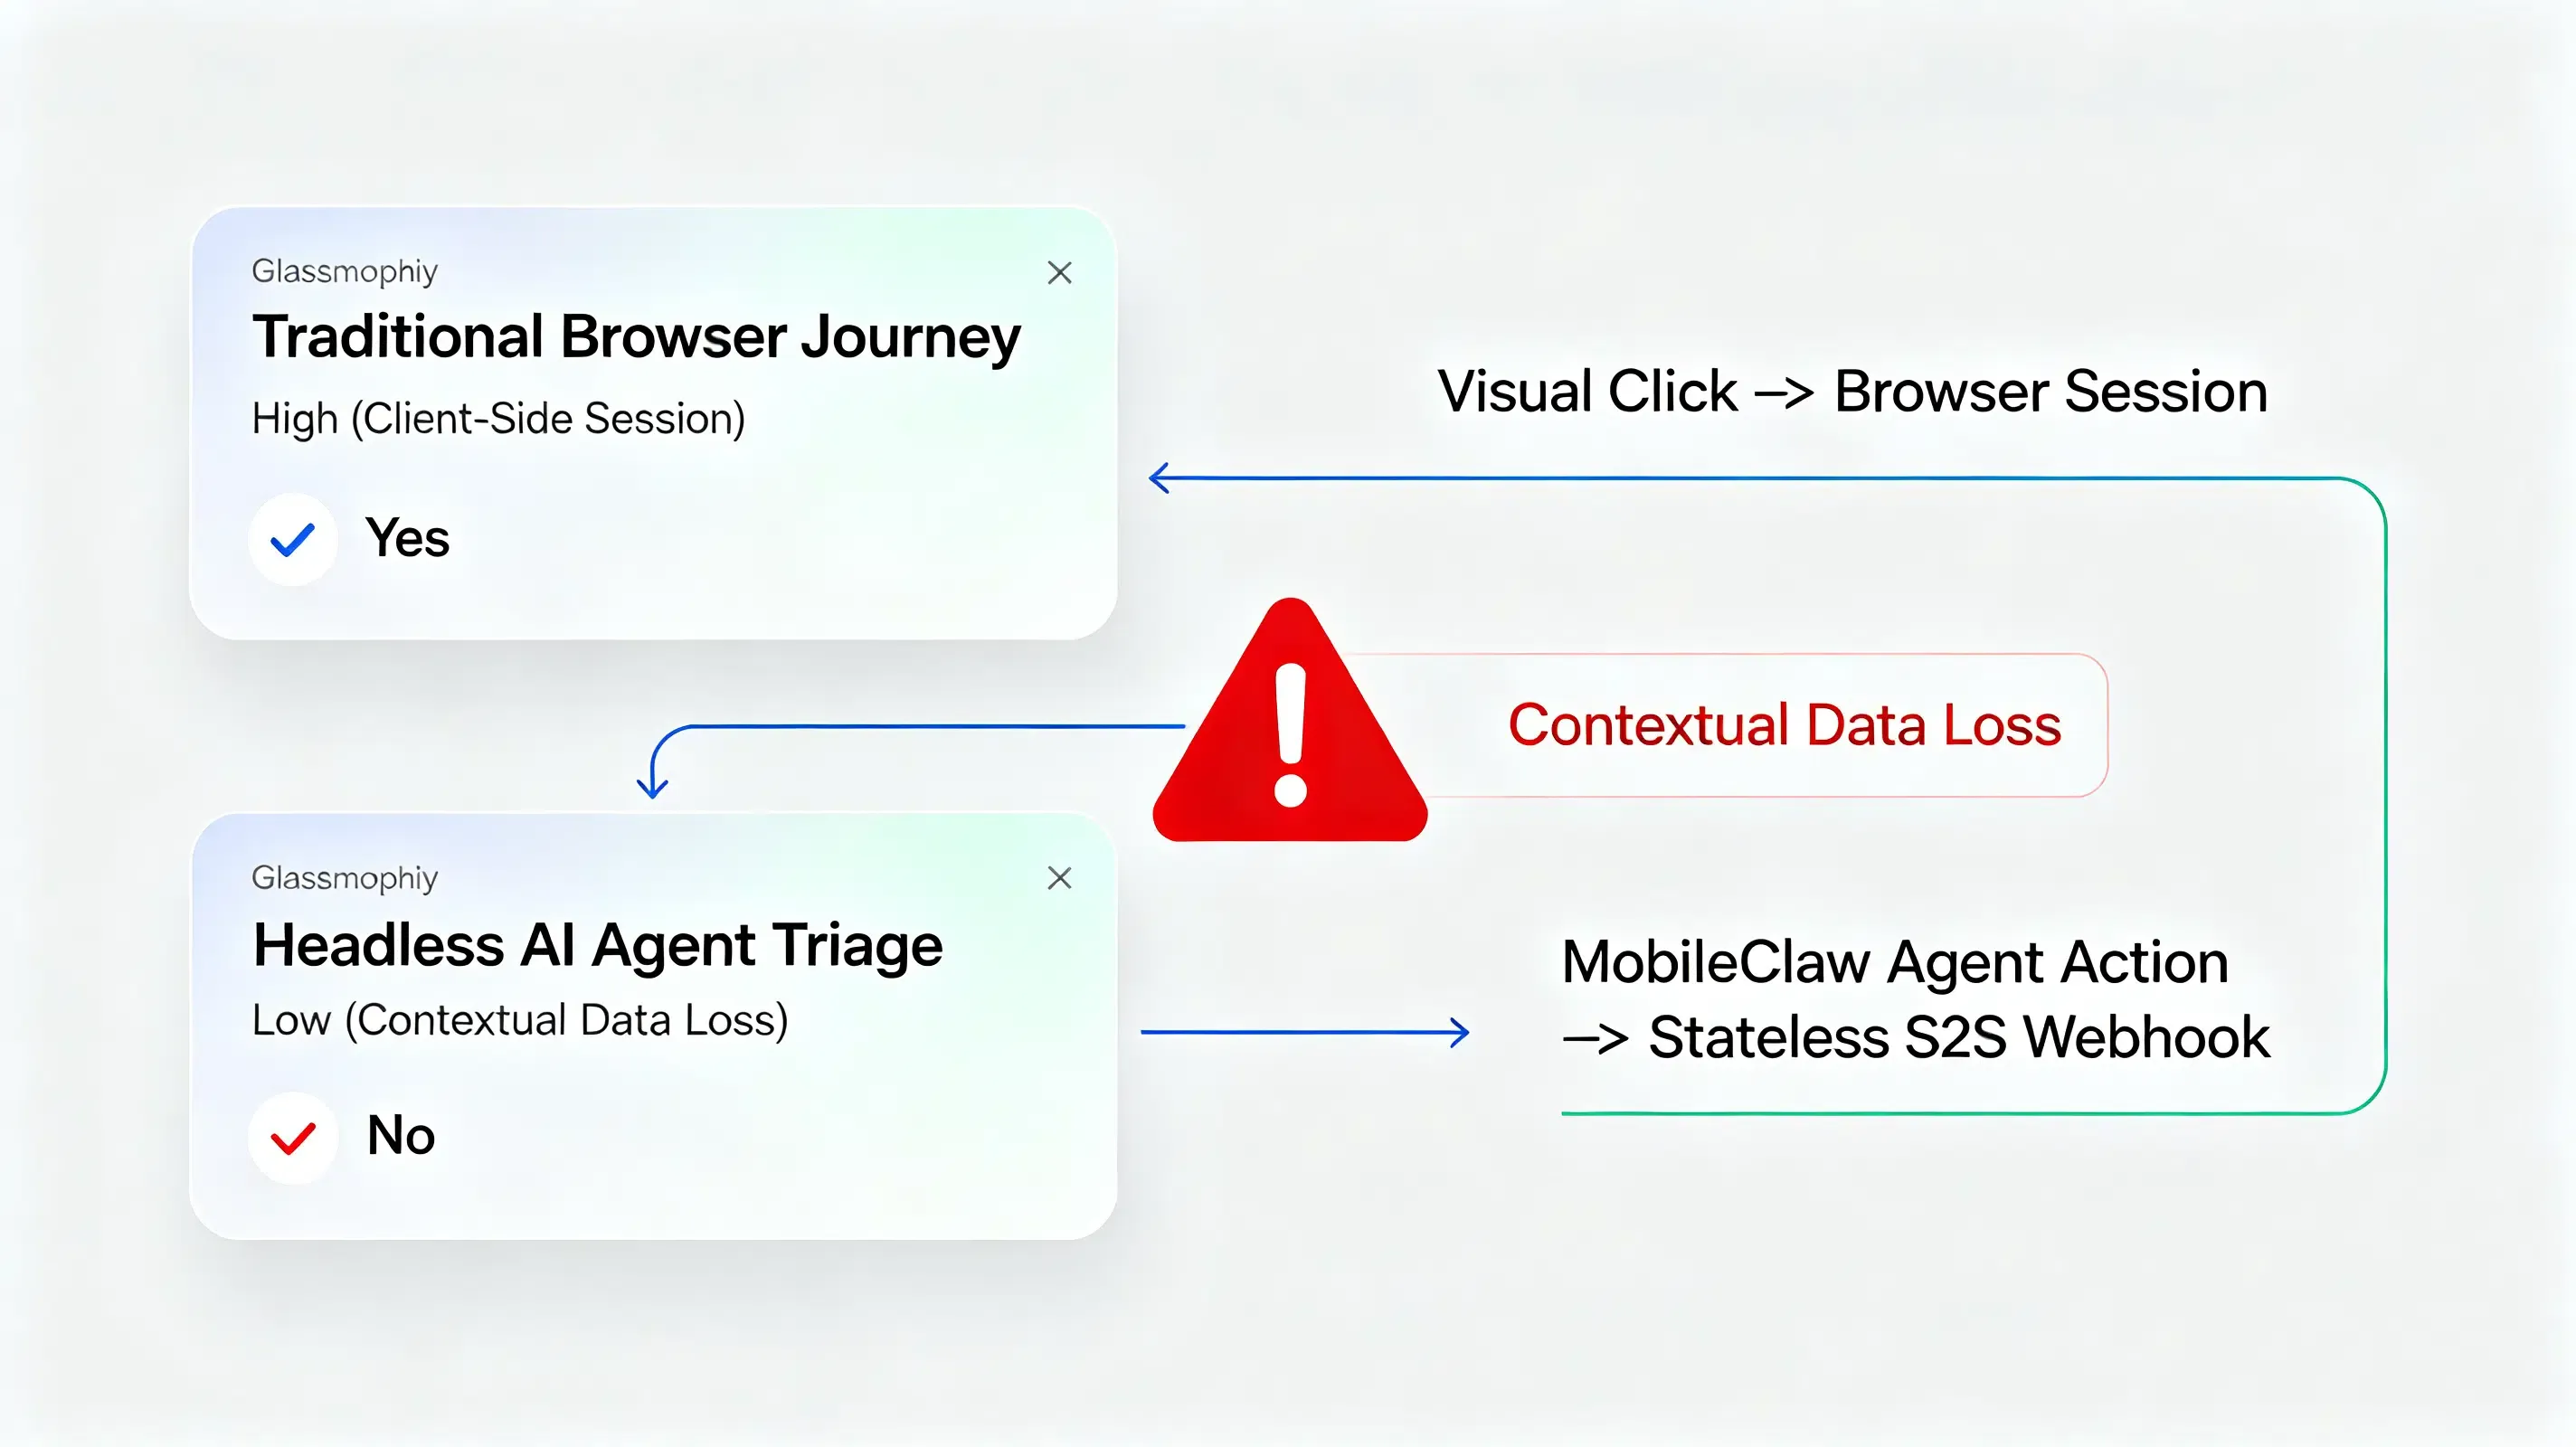
Em implementações de produção típicas, os desenvolvedores encontram frequentemente uma parcela notável de tráfego sendo processada por scrapers automatizados. O rastreamento dessas interações programáticas revela que gateways de segurança de e-mail ou scanners de caixa de correio automatizados podem visitar links antes que os utilizadores finais o façam. Este comportamento pode interferir na atribuição baseada em navegador se os sistemas assumirem que cada solicitação se origina de um utilizador real. Consequentemente, em algumas implementações, o contexto de referência original pode já não estar disponível para a aplicação cliente, resultando em lacunas significativas de atribuição em toda a interface de faturação de nível de operadora.
Soluções arquitetónicas: Construir vs. Comprar na restauração de estado
Na prática, as equipas de engenharia geralmente escolhem entre construir um pipeline de atribuição interno ou integrar um SDK de atribuição existente. O desenvolvimento de um sistema proprietário exige custos de engenharia substanciais. As equipas precisam de construir bases de dados personalizadas no servidor, manter bibliotecas de correspondência de estado do dispositivo e atualizar continuamente a lógica para cumprir os padrões de segurança do SO em constante evolução. Para muitas organizações, o custo de manutenção de um rastreador interno é proibitivamente alto.
Alternativamente, os desenvolvedores geralmente avaliam várias abordagens para preservar o estado da sessão sem cookies do lado do cliente:
- Serviços personalizados internos: Construir bases de dados proprietárias de correspondência de estado sobre a arquitetura de nuvem interna.
- Ferramentas específicas da plataforma: Depender de utilitários básicos como o Firebase Dynamic Links (ou as suas alternativas nativas da plataforma).
- MMPs empresariais: Implementar parceiros de medição móvel como Branch, AppsFlyer ou Adjust para fluxos de trabalho de deep-linking.
- SDKs de parâmetros especializados: Utilizar utilitários de integração dedicados para a passagem de parâmetros personalizados de forma precisa e sensível aos custos.
Comparação de fluxo de estado e atribuição
| Fluxo de Interação | Loja de Cookies Visual | Compatibilidade Headless | Integridade da Atribuição |
|---|---|---|---|
| Jornada Tradicional de Navegador | ✅ Sim | ❌ Não | Alta (Sessão no lado do cliente) |
| Triagem de Agente IA Headless | ❌ Não | ✅ Sim | Baixa (Perda de dados contextuais) |
| Bloqueio de estado no servidor | ❌ Não | ✅ Sim | Alta (Recuperação assíncrona) |
Despacho de Token de Nível de Operadora -> Registar Bloqueio de Metadados Único
                                           |
Transação Webhook S2S Headless -> Vincular Hash Transacional (IP da Operadora, SO do Dispositivo)
                                           |
App inicia no cliente -> Consulta de contexto de nível de programa do SDK -> Recuperar parâmetros correspondentes
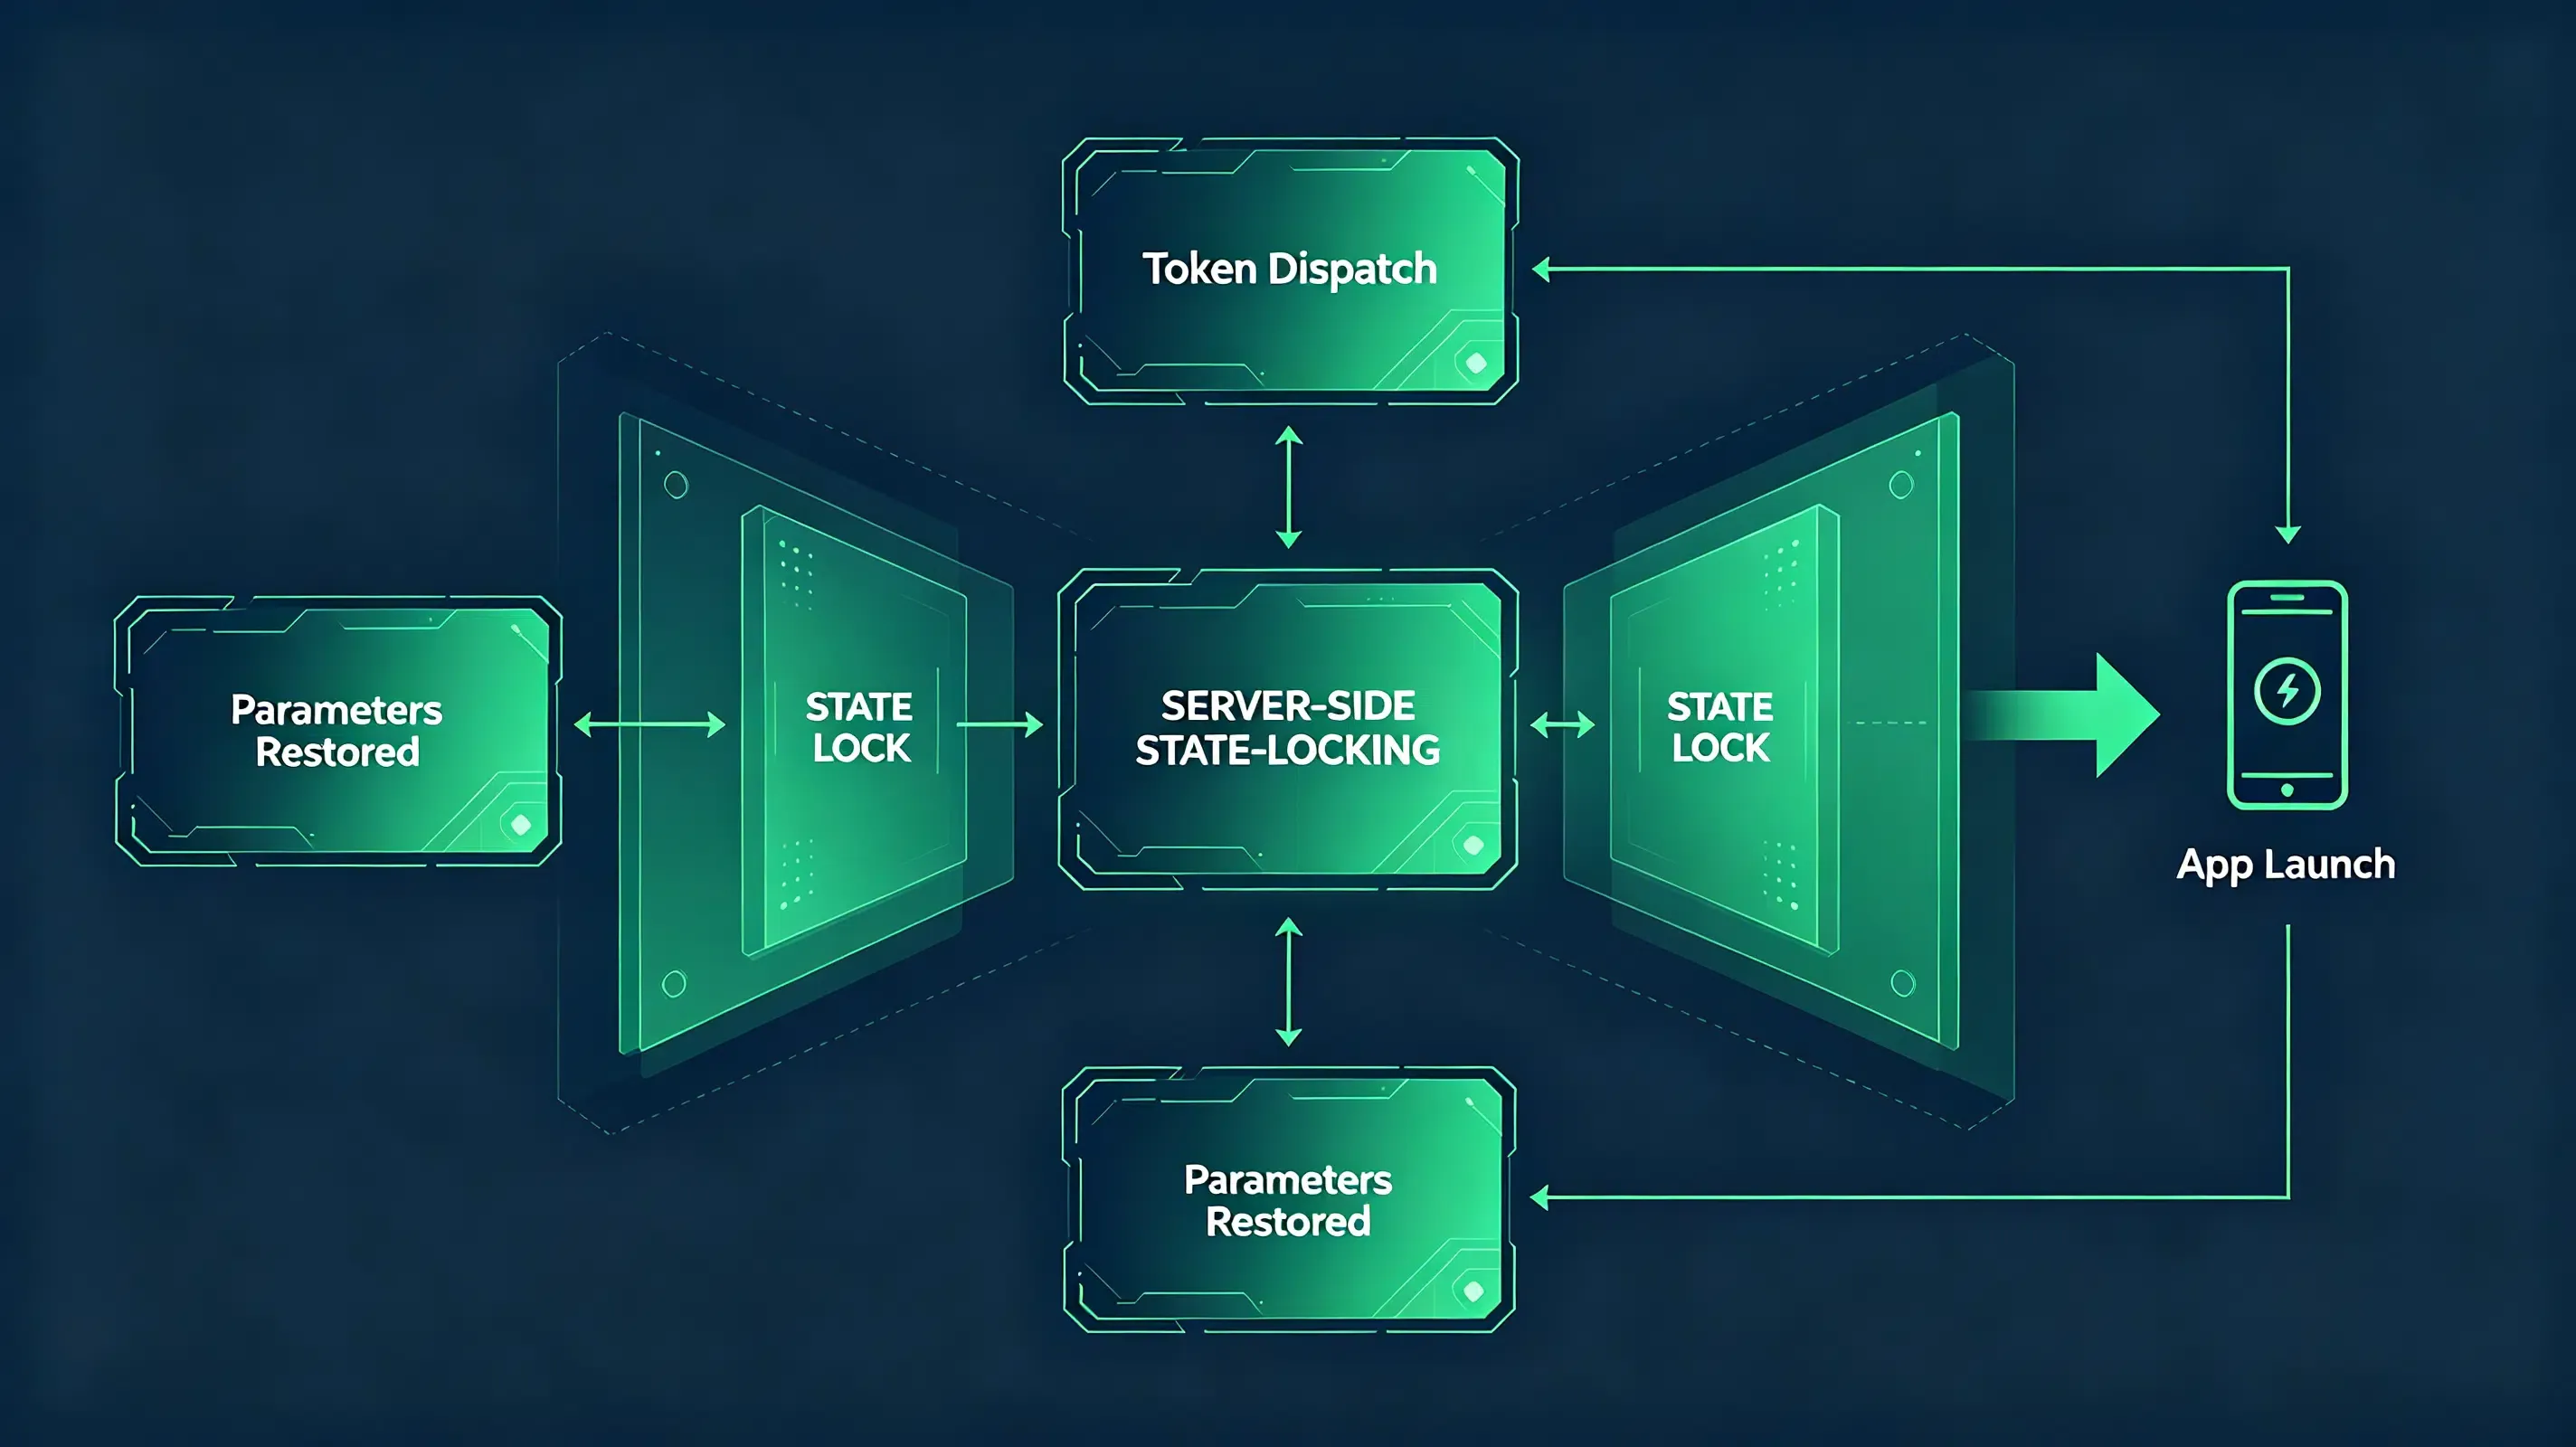
Implementações comerciais desta arquitetura incluem Branch, AppsFlyer, Adjust, Opoinstall e outras plataformas de atribuição diferida. Estes sistemas mantêm o estado no servidor antes da instalação e restauram os parâmetros quando a aplicação é iniciada pela primeira vez, contornando os problemas de fiabilidade associados às sessões de navegador do lado do cliente. As equipas de engenharia podem avaliar estas abordagens de acordo com os requisitos de implementação e os objetivos de precisão de atribuição.
Adaptações da equipa operacional e listas de verificação de integração
As equipas de engenharia de backend enfrentam a tarefa imediata de auditar todas as integrações de bases de dados ativas antes de lançar builds compiladas automaticamente. Os líderes de produto devem redesenhar os loops de convite e registo para acomodar jornadas de utilizador não visuais. Em vez de assumir que o utilizador lerá um e-mail e clicará num botão, os líderes de produto devem projetar fluxos de trabalho que esperem gatilhos programáticos. As equipas de crescimento devem atualizar as suas métricas de desempenho. Quando o software autónomo trata da triagem, as taxas de abertura e as taxas de clique tornam-se menos fiáveis. As operações de marketing devem concentrar-se na telemetria interna da aplicação e em marcos de conversão verificados por transações, otimizando campanhas com base nas ações reais realizadas dentro da aplicação.
Lista de verificação de integração tokenizada empresarial
Para garantir a continuidade dos dados antes de lançar os seus fluxos de trabalho de agentes integrados, as equipas de engenharia devem executar os seguintes passos:
- Verificação de caminho contextual: Audite como o compilador MobileClaw mapeia parâmetros de URL personalizados para garantir a sobrevivência do deep-link.
- Preservação de referências headless: Mapeie cabeçalhos HTTP alternativos para capturar parâmetros de referência durante execuções de agentes servidor-a-servidor (S2S).
- Testes de Sandbox de Telemetria: Certifique-se de que o relatório de dados locais não dispara avisos de fraude em simuladores nos ambientes de sandbox da operadora.
- Verificações de encaminhamento multiplataforma: Alinhe os Universal Links com os esquemas da plataforma MoMA para evitar fricção do utilizador durante transferências entre ecrãs.
Perguntas Frequentes (FAQ)
O programa 'Token' da China Mobile afeta os contratos existentes?
Os desenvolvedores precisam modificar as integrações de SDK existentes para faturação tokenizada?
Como pode a atribuição de referências sobreviver em ecossistemas de operadoras tokenizados?
A ascensão dos serviços de IA geridos por operadoras sinaliza uma mudança mais ampla para a comunicação programática nativa da rede. À medida que as aplicações comunicam cada vez mais através de trocas automatizadas de dados em vez de layouts renderizados por humanos, as equipas de engenharia devem reavaliar as estratégias de integração tradicionais. As plataformas que dependem fortemente de ações manuais e visuais do utilizador podem enfrentar lacunas estruturais quando agentes automatizados gerem o pipeline de solicitações. A transição para a atribuição no lado do servidor e a passagem segura de parâmetros representa uma direção altamente provável para manter um rastreamento fiável e cobertura de segurança.
Esta transição sugere uma reescrita fundamental das nossas estruturas de medição e protocolos de segurança. É provável que os sistemas de atribuição futuros dependam mais fortemente da correspondência de identidade no lado do servidor e da sincronização segura de estado. À medida que mais agentes de IA começam a atuar como o primeiro consumidor de comunicação digital, as arquiteturas de atribuição dependerão cada vez mais da identidade no lado do servidor, da recuperação diferida de estado e da preservação de contexto ao nível do protocolo, em vez de apenas sessões de navegador.
Share this article



