Implantações recentes em escala industrial validam de forma consistente esta mudança estratégica. Em especial, no lançamento oficial do produto em 23 de junho de 2026, o Google apresentou grandes melhorias na automação de navegadores móveis. Como resultado, essas mudanças impulsionam uma nova onda de transações web com menos atrito. Para equipes de desenvolvimento, o desafio imediato é gerenciar transições entre plataformas mantendo segurança robusta e consistência de dados. De forma importante, a introdução da atualização Chrome 150 Autofills representa um marco relevante na experiência de usuários móveis.
Chrome 150 preenche campos móveis automaticamente: entendendo a consolidação do Wallet em duas plataformas pelo Google
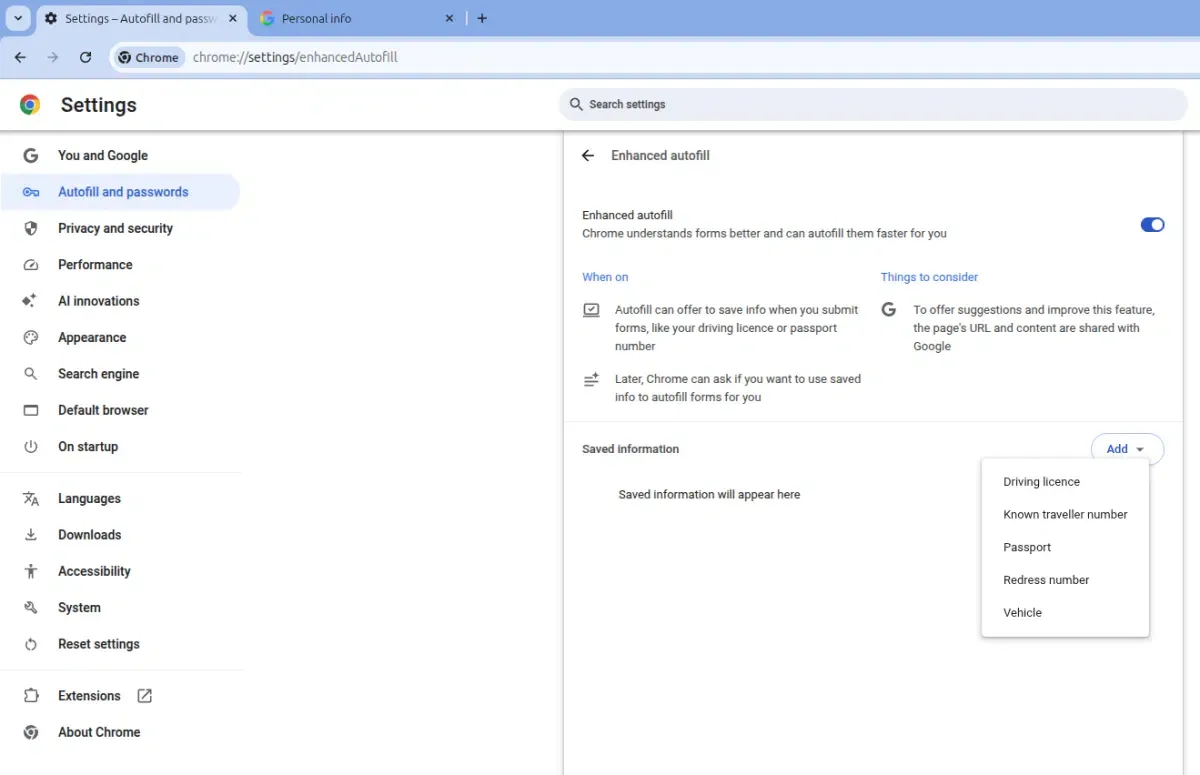
Durante o lançamento móvel do Chrome 150 em 23 de junho de 2026, o Google apresentou melhorias importantes na automação de formulários. Em particular, a integração mais profunda entre Google Wallet e Chrome Autofills simplifica o armazenamento de documentos em dispositivos móveis. Além disso, o navegador agora oferece suporte a estruturas de dados complexas, como carteiras de motorista, passaportes e Known Traveler Numbers. Com isso, usuários móveis deixam de precisar copiar e colar manualmente sequências alfanuméricas. Ao mesmo tempo, o sistema permite sincronização bidirecional entre campos do navegador e bases de dados da carteira digital. Por exemplo, quando um usuário digita a placa de um veículo em um formulário, o Chrome oferece criptografá-la e salvá-la diretamente no Google Wallet. As especificações detalhadas estão descritas em The Keyword.
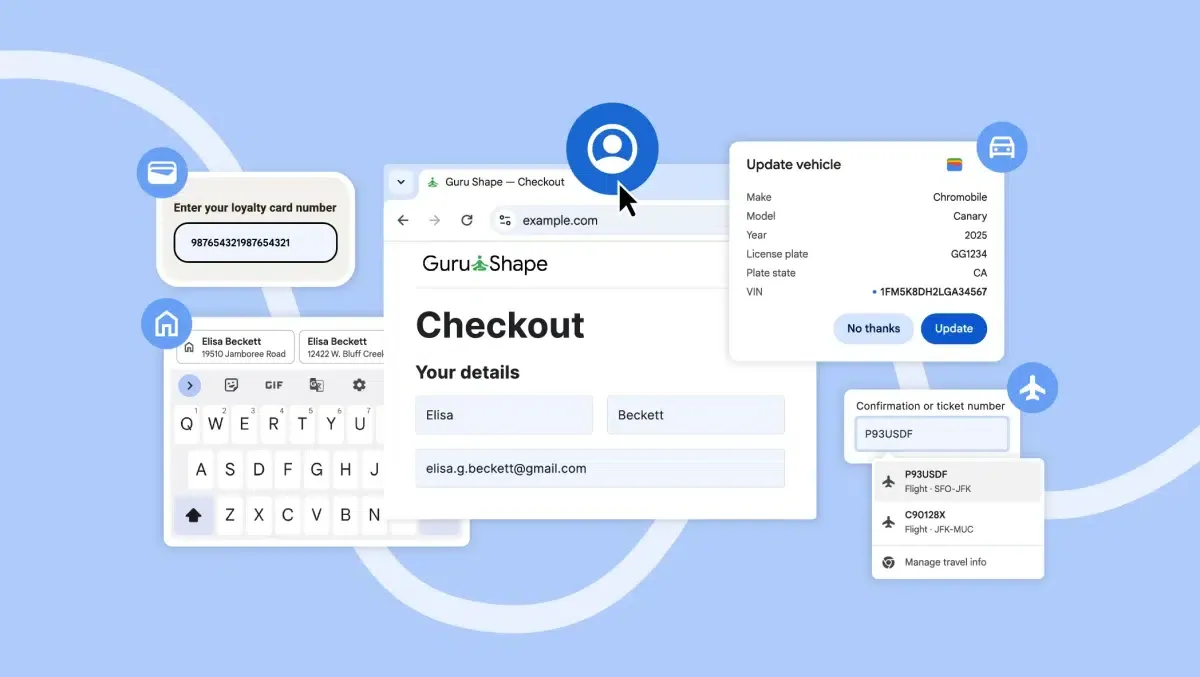
Integração com Wallet e funcionamento móvel do Chrome 150
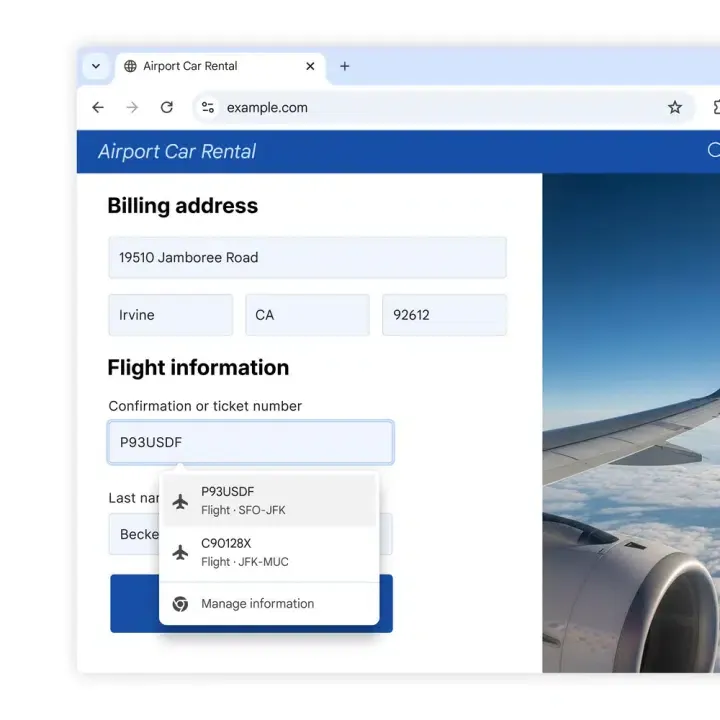
Especificamente, quando o Chrome 150 Autofills preenche campos complexos de formulário, ele recupera números de passaporte salvos, Known Traveler Numbers e detalhes de voo diretamente da carteira digital do usuário. Por exemplo, um viajante que aluga um carro em um aeroporto pode preencher instantaneamente números de confirmação de voo e datas de locação. Além disso, essa experiência está sendo disponibilizada globalmente em desktop, Android e iOS. Como consequência, a navegação móvel se torna bem menos trabalhosa, especialmente para viajantes frequentes. Enquanto isso, usuários Android recebem um layout de sugestões de preenchimento automático em duas linhas, em vez da interface tradicional de uma linha. Essa melhoria visual permite que os usuários leiam rapidamente e selecionem o perfil de credencial correto em layouts digitais com pouco espaço.
A reorganização das configurações em cinco categorias
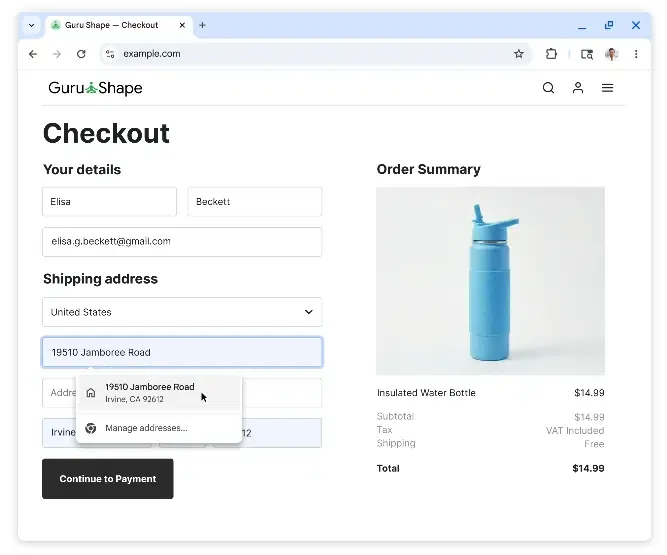
Para acomodar esses recursos ampliados, o Google fez uma grande reformulação estrutural na página de preferências do Chrome. Especificamente, a antiga seção “Senhas e preenchimento automático” é substituída por um layout limpo de cinco categorias no Chrome 150 para Android. Além disso, essa nova interface organiza informações sensíveis em grupos bem distintos. Com isso, os usuários conseguem gerenciar seus dados com controle muito mais granular:
- Google Password Manager: Protege e gerencia senhas brutas e passkeys criptográficas.
- Payments: Controla cartões de crédito e débito, IBANs e cartões de fidelidade de varejo.
- Contact info: Agrupa endereços físicos verificados de casa e trabalho.
- Identity docs: Gerencia carteiras de motorista, documentos de identidade estaduais e passaportes internacionais.
- Travel: Reorganiza itinerários de voo salvos, known traveler numbers e detalhes de veículos, como placas ou VINs.
Criptografia bidirecional e proteções de consentimento
Como o manuseio de documentos oficiais levanta questões claras de segurança, o Google incorporou controles rigorosos no nível do usuário ao layout principal. Especificamente, quando o Chrome 150 Autofills preenche carteiras de motorista ou passaportes, toda a sincronização entre o navegador e o Google Wallet ocorre por meio de criptografia segura de ponta a ponta. Além disso, o navegador nunca salvará nem preencherá suas informações sensíveis sem consentimento explícito do usuário. Por exemplo, os usuários podem gerenciar suas preferências de compartilhamento usando o botão “Use private pass across Google”, localizado próximo à parte inferior dos passes individuais da carteira. De forma importante, desativar essa opção bloqueia imediatamente o acesso do navegador a esse documento específico. Ao mesmo tempo, as páginas de suporte do Google informam que visitar um site com um formulário ativo pode compartilhar a URL e o conteúdo do site com o Google para melhorar a precisão das sugestões.
Redução da interatividade: como soluções automatizadas de formulário impulsionam uma mudança no ecossistema web-to-app
À medida que os navegadores automatizam o preenchimento pelos usuários, formulários web reduzem o atrito interativo tradicional, acelerando conversões web-to-app. Especificamente, conforme o Chrome 150 Autofills preenche dados de viagem e pagamento, formulários web contornam etapas interativas tradicionais, acelerando conversões web-to-app. Resolver a intenção do usuário de forma fluida durante transições entre plataformas exige um roteamento robusto por universal links.
Invertendo o modelo de conclusão: quando a execução por agentes supera teclas pressionadas
Além disso, quando milhares de agentes autônomos executam tarefas, eles contornam navegadores web tradicionais e interfaces diretas de usuário. Como consequência, como o Chrome 150 Autofills preenche dados em threads em segundo plano, fluxos web padrão são impactados. Especificamente, modelos tradicionais de atribuição dependem de cookies, referenciadores HTTP e parâmetros UTM para identificar fontes de tráfego. Enquanto isso, o tráfego orientado por agentes é executado diretamente via APIs, removendo parâmetros padrão de rastreabilidade. Como resultado, as empresas enfrentam discrepâncias relevantes de dados, dificultando a avaliação do ROI de aquisição de usuários. De forma importante, essa falta de visibilidade de dados impede que equipes de crescimento otimizem suas campanhas de marketing.
Enxames de bots e o vetor de ameaça de fraude em marketing
Além disso, a disponibilidade de tokens de baixo custo e alto desempenho introduz um vetor de ameaça de segurança significativo. Por exemplo, agentes mal-intencionados podem implantar enxames de bots automatizados para simular interações orgânicas. Como consequência, esses bots podem falsificar instalações de app, executar spam de cliques fraudulento e acionar eventos inválidos de rastreabilidade de conversão. Especificamente, como o comportamento do agente imita decisões humanas, os limiares tradicionais de segurança não conseguem detectar a fraude com facilidade. Como resultado, desenvolvedores enfrentam riscos severos de fraude em marketing, consumindo orçamentos de marketing em tráfego inexistente. Ao mesmo tempo, kits tradicionais de desenvolvimento de software (SDKs), criados para cliques manuais, têm dificuldade para lidar com tarefas automatizadas. De forma importante, essa vulnerabilidade evidencia a necessidade urgente de uma camada de integração mais robusta.
Arquiteturas de referência e materiais de engenharia: estabelecendo protocolos robustos de roteamento web-to-app
Para cobrir a lacuna entre web e app e proteger o pipeline de checkout, arquitetos de software devem implementar salvaguardas padronizadas de engenharia. Especificamente, é necessário adotar uma abordagem “80/20”, em que 80% da arquitetura se concentra em princípios técnicos universais e 20% aproveita padrões de ferramentas já validados. Além disso, uma das medidas defensivas mais críticas é a implantação de filtros de intenção seguros e multiplataforma. Como consequência, quando uma transação é concluída no navegador, o servidor deve iniciar um handshake instantâneo e seguro para ativar o aplicativo nativo.
Construção de protocolos unificados de roteamento web-to-app
Especificamente, depois que o Chrome 150 Autofills preenche os campos iniciais do formulário, o sistema precisa transferir o contexto do usuário. Além disso, essa transição exige a implantação de uma arquitetura padronizada de universal linking para direcionar o estado da transação do usuário da web diretamente para o ambiente nativo. Como consequência, o aplicativo é aberto imediatamente, preservando o contexto de checkout do usuário. Ao mesmo tempo, o servidor valida o token de sessão para garantir que a transferência não tenha sido interceptada por scripts maliciosos. Como resultado, a integração de um mobile sdk confiável garante consistência de dados em todo o ciclo de vida da aquisição.
Reforço de assinaturas criptográficas em implementações de SDK
Além disso, proteger links de transmissão exige a aplicação de Assinaturas Criptográficas. Especificamente, toda URL em trânsito e todo callback de API devem ser assinados com criptografia de chave privada. Com isso, garante-se que a tracking url não possa ser manipulada por scripts proxy intermediários. Ao mesmo tempo, quando o aplicativo executa um handshake, o servidor verifica a assinatura para confirmar sua autenticidade. Como resultado, desenvolvedores podem bloquear tentativas de spoofing com mais confiança e manter a integridade da rastreabilidade de conversões. Para evitar a construção manual dessas infraestruturas complexas, as equipes podem implantar um framework pré-configurado de repasse de parâmetros diferidos como implementação de referência pronta para uso.
Alinhamento de equipes técnicas: implementação do Chrome 150 Autofills entre nós
Especificamente, implementar fluxos de trabalho quando o Chrome 150 Autofills preenche documentação técnica exige coordenação próxima entre departamentos técnicos e de marketing. Em particular, a equipe de engenharia deve se concentrar na padronização de identificadores únicos e em garantir compatibilidade com SDK. Além disso, os desenvolvedores precisam definir uma política robusta de bundle id para lidar com várias implantações multi-tenant. Como consequência, isso evita conflitos de identificadores quando o app é aberto em diferentes lojas regionais. Ao mesmo tempo, arquitetos técnicos devem implementar verificação segura de assinatura para evitar spoofing do ios sdk e do android sdk. Por exemplo, o ios sdk deve aproveitar universal links seguros, enquanto o android sdk deve se apoiar em verified app links. De forma importante, esses protocolos de deep linking garantem que a transição de um fluxo web-to-app seja segura e imediata. Como resultado, as equipes podem impedir que scripts maliciosos sequestram o deep link generator.
Considerações técnicas para desenvolvedores e arquitetos
Especificamente, desenvolvedores devem implementar identificadores unificados multiplataforma no android sdk e no ios sdk. Além disso, manter a consistência do bundle id é essencial para o roteamento entre lojas. Como consequência, quando o app é aberto via custom url scheme ou universal links, o contexto é restaurado imediatamente. Ao mesmo tempo, a verificação de assinatura deve ser executada no nível do gateway para impedir a injeção de scripts maliciosos. Como resultado, a equipe de engenharia consegue assegurar dados brutos de alta qualidade para sistemas downstream usando uma arquitetura padronizada de universal linking.
Estratégias de crescimento e aquisição de clientes em um ambiente de deflação
Especificamente, líderes de crescimento devem ajustar suas métricas de aquisição para se concentrar na análise de coortes em tempo real. Além disso, o uso de deferred deep linking permite desenhar fluxos de onboarding personalizados. Como consequência, quando um usuário indicado abre o app, o referral tracking atribui automaticamente a conversão. Como resultado, as marcas podem calcular com precisão o custo de aquisição de clientes (cac) e o retorno sobre o investimento em marketing. De forma importante, essa atribuição precisa filtra tráfego automatizado inválido. Além disso, esse alinhamento colaborativo garante que o modelo promova estabilidade técnica e crescimento mensurável.
Perguntas frequentes (FAQ)
O Chrome 150 Autofills compartilha dados de formulários com os servidores do Google?
Por que o fato de o Chrome 150 Autofills preencher IDs afeta a atribuição de campanhas móveis?
Como desenvolvedores podem proteger handshakes depois que o Chrome 150 Autofills preenche formulários nativos?
Previsões macro de tecnologia: Privacy Sandboxes e o futuro de jornadas web-to-app desacopladas
O lançamento sinaliza uma mudança mais ampla no cenário global de tecnologia. Especificamente, as fronteiras tradicionais dos sistemas operacionais e da distribuição de aplicativos começam a se dissolver. Além disso, à medida que agentes inteligentes e mecanismos de navegador assumem tarefas de execução, a interface principal para os usuários passará para layouts altamente automatizados, habilitados por voz ou conversacionais. Como consequência, as app stores tradicionais perderão parte de sua posição dominante na descoberta de aplicativos. Ao mesmo tempo, o setor verá um crescimento rápido de microaplicações dinâmicas, geradas para finalidades específicas e desenhadas para tarefas imediatas. Como resultado, a demanda por distribuição instantânea e com baixo atrito deve aumentar de forma expressiva. De forma importante, desenvolvedores que não adaptarem suas camadas de atribuição e segurança a esse novo modelo orientado por agentes terão dificuldade para enxergar suas verdadeiras fontes de tráfego.
Além disso, a consolidação da inteligência de modelos em poucos grandes players globais elevará as barreiras de conformidade. Especificamente, frameworks de privacidade de dados como SKAdNetwork e Google Privacy Sandbox continuarão restringindo o acesso a dados. Como consequência, desenvolvedores devem priorizar a coleta determinística de dados first-party em vez de rastreabilidade probabilística. Ao mesmo tempo, a integração de padrões seguros de atribuição multi-touch se tornará a base de qualquer arquitetura técnica. Como resultado, a era em que o Chrome 150 Autofills preenche credenciais altamente sensíveis representa um novo modelo, sinalizando o início de uma nova fase técnica. De forma importante, as organizações precisam reconstruir seus pipelines de dados desde já para se manterem competitivas nesse futuro descentralizado.
Share this article



