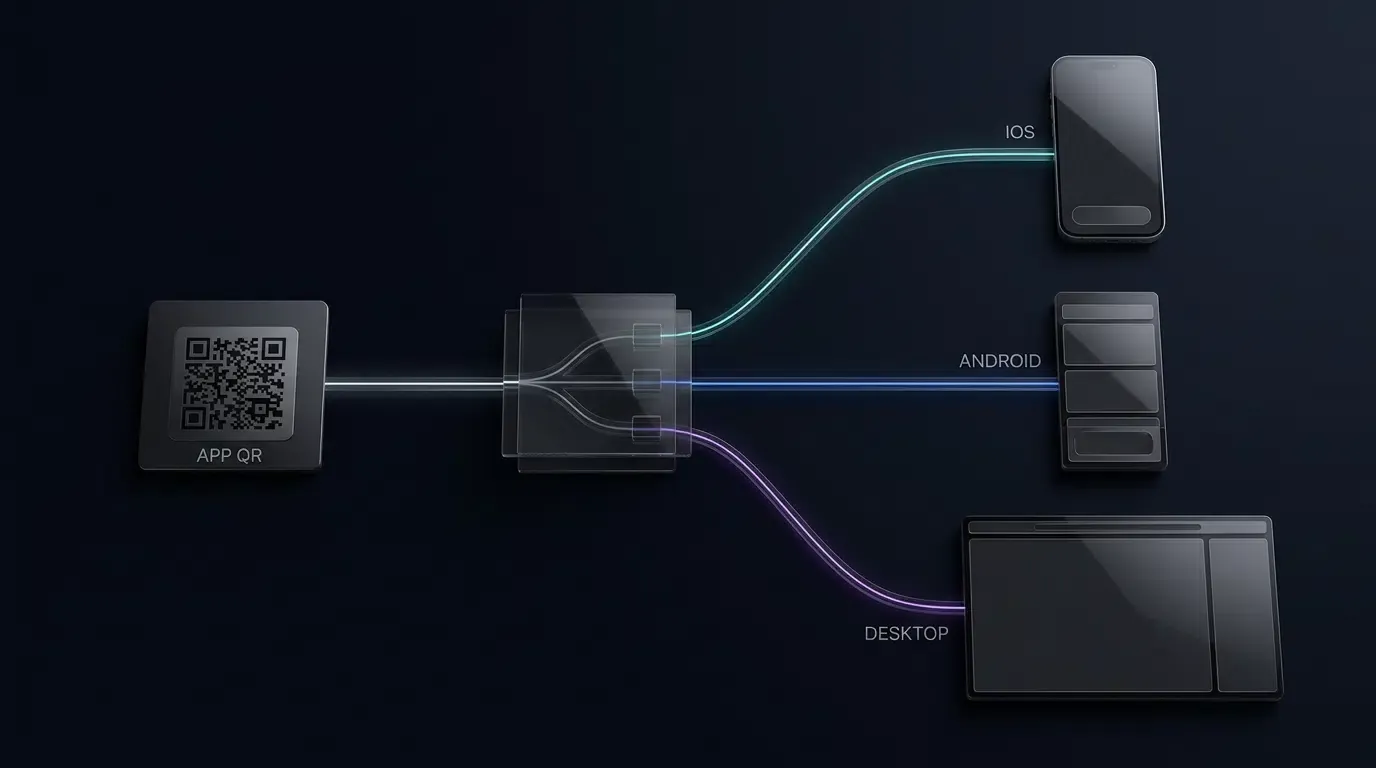
Como criar um código QR para download de aplicativo com parâmetros? Você pode criar um código QR de aplicativo com parâmetros incorporados adicionando valores de string de consulta de URL (como ?clerk_id=1024) ao seu link H5 hospedado na OpoInstall e codificando a URL da página de destino parametrizada em um código QR.
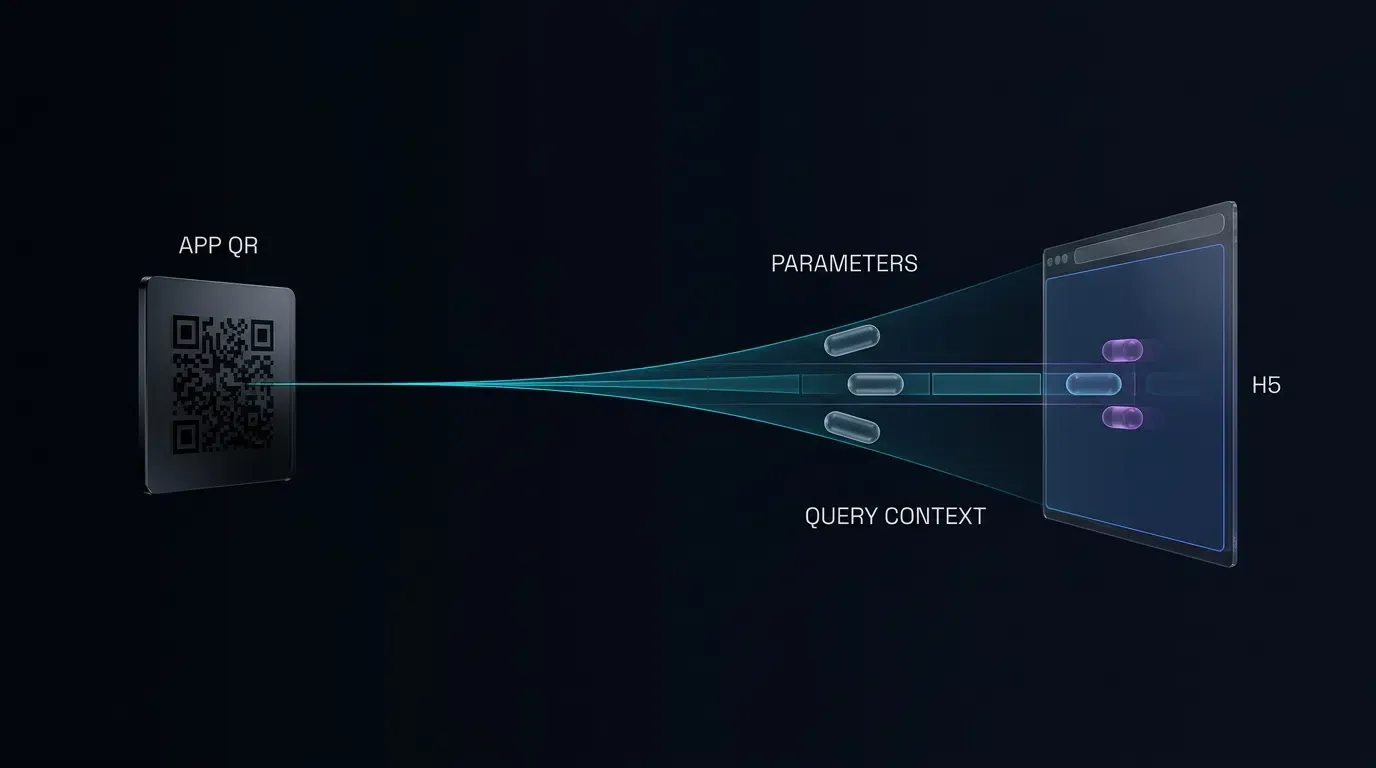
Os códigos QR de aplicativos parametrizados são ativos dinâmicos de códigos de barras 2D gerados a partir de URLs da Web hospedadas contendo strings de consulta de URL personalizadas. Quando escaneados por um dispositivo móvel, a página de destino de destino executa um SDK Web JS que captura os parâmetros de consulta incorporados, permitindo que os aplicativos clientes recuperem a carga útil contextual na inicialização inicial, sujeito às permissões da plataforma e aos recursos do canal de distribuição.
| Termo | Definição | Entidade Relacionada | Função de Intento de Busca |
|---|---|---|---|
| Criar Código QR para Aplicativo | O processo técnico de geração de códigos de barras de download dinâmicos com parâmetros incorporados. | Instalação de Parâmetros de Aplicativos | Informacional / Técnico |
| rastreamento de código qr | A medição de atribuição de downloads de aplicativos originados de escaneamentos físicos de QR. | Deep Linking Adiado | Comercial / Informacional |
| código qr dinâmico | Um código QR cuja rota de destino ou parâmetros podem ser atualizados dinamicamente via configuração no lado do servidor, sem alterar a matriz física impressa. | SDK Web JS | Técnico |
Visão Geral da Arquitetura: Como os Códigos QR Parametrizados Habilitam a Atribuição Offline
A Desconexão Técnica em Materiais Físicos: Por Que os Códigos QR Estáticos da App Store Falham na Atribuição O2O
Os materiais de marketing físicos — como expositores de varejo, banners de feiras comerciais, panfletos impressos e malas diretas — historicamente apresentam restrições de medição distintas para a engenharia de crescimento móvel. Os padrões de implantação tradicionais dependem de códigos QR estáticos que codificam uma URL direta apontando para a Apple App Store ou Google Play Store. Embora sejam capazes de direcionar o usuário para uma listagem na loja, essa arquitetura interrompe o pipeline de dados de atribuição.
A limitação técnica de um código QR de loja estático não é o fato de um código de barras 2D não conseguir codificar fisicamente strings de consulta; pelo contrário, é que as app stores de plataforma operam como ambientes de execução fechados. Quando um scanner de câmera de sistema operacional decodifica um link de loja estático e encaminha o usuário para o cliente da App Store ou Google Play, parâmetros de consulta arbitrários anexados ao link da loja (como identificadores de representantes de vendas ou códigos de materiais localizados) são descartados durante o processo de handshake da conta da loja e download. Embora o Google Play ofereça suporte a parâmetros de campanha padrão por meio da API Play Install Referrer para determinadas URLs de lojas, códigos QR estáticos que apontam diretamente para listagens de lojas não conseguem preservar dinamicamente cargas úteis JSON personalizadas com múltiplos parâmetros em instalações iOS e Android sem uma camada de roteamento e atribuição ativa. Sem um mecanismo de suporte à atribuição, relatórios granulares de fontes offline podem ficar indisponíveis. Consequentemente, os pipelines de análise podem observar apenas um aumento agregado em downloads orgânicos não atribuídos, impedindo que as equipes de engenharia atribuam instalações específicas a locais físicos de varejo específicos, funcionários de vendas específicos ou campanhas impressas regionais.
A Mecânica dos Pipelines de Escaneamento para Instalação Parametrizados: De Chaves de Consulta de URL a Cargas Úteis Nativas
Para conectar materiais físicos e a atribuição de execução móvel, o padrão arquitetônico deve transicionar de links diretos de lojas para uma camada de roteamento intermediária com suporte a parâmetros. Em vez de codificar um link de loja direto, o código QR dinâmico codifica uma URL HTTPS segura que aponta para uma página de destino web móvel intermediária.
Essa arquitetura de roteamento funciona por meio de uma sequência de handshakes de estado distribuídos:
[Usuário Escaneia o Código QR do Material] ──> String de Consulta de URL (?clerk_id=1024)
            │
            ▼
[Página de Destino de Download H5] ─────> SDK Web JS Valida e Prepara os Parâmetros
            │
            ▼
[App Store / Play Store] ───────> Usuário Baixa e Instala o Aplicativo Nativo
            │
            ▼
[Primeira Inicialização: App Nativo] ────> SDK Móvel (getInstallParam) Consulta o Contexto
Quando um dispositivo decodifica o código QR, o navegador do sistema carrega a página de destino e executa um script no lado do cliente. Esse script analisa os parâmetros de consulta do objeto de localização da janela, valida tokens de negócios personalizados em relação a uma lista de permissões explícita e prepara os dados para recuperação de atribuição. Dependendo do ambiente de execução e das permissões do usuário, os dados são registrados em um serviço de atribuição e armazenados temporariamente em buffers locais compatíveis.
Preservando o Contexto Entre Redirecionamentos da App Store sem Códigos Promocionais Manuais
Historicamente, os aplicativos móveis tentavam preencher essa lacuna de atribuição forçando os usuários a inserir manualmente códigos promocionais durante o cadastro. Esse padrão introduz atritos substanciais no funil de ativação do usuário, resultando frequentemente em abandono durante a fase inicial de criação da conta.
Em contrapartida, a passagem programática de parâmetros utiliza mecanismos de deep linking adiado. A experiência do usuário permanece focada na instalação: escanear o material físico abre a página de destino, clicar no botão de download inicia a instalação oficial na loja de aplicativos, e abrir o aplicativo instalado inicia uma consulta automatizada de resolução de parâmetros. O SDK móvel nativo consulta o backend de atribuição e os buffers de execução local autorizados durante seu ciclo de vida de inicialização, recuperando os parâmetros que estavam presentes no código QR físico sem exigir a digitação manual de texto pelo usuário, desde que as condições do sistema operacional e a conectividade de rede permitam.
Veja Também: Instalação de Parâmetros de Aplicativos ──> Deep Linking Adiado
Etapa 1: Formatação de Strings de Consulta de URL para Passagem Dinâmica de Parâmetros
Estruturando Pares de Consulta de Chave-Valor em URLs de Páginas de Destino
A transmissão de parâmetros começa na camada de construção de URLs. Uma URL de página de destino intermediária consiste no protocolo base, domínio, caminho e um componente de consulta separado por um delimitador de ponto de interrogação, estruturado em conformidade com a sintaxe genérica de URI definida na IETF RFC 3986.
Ao preparar uma URL para codificação em código QR, os desenvolvedores definem pares de chave-valor distintos separados pelo caractere E comercial (ampersand). Considere uma implantação de varejo multilocal onde um aplicativo precisa rastrear tanto os locais das lojas físicas quanto as indicações de funcionários individuais:
https://promo.example.com/download.html?channelCode=store_downtown&clerk_id=emp_8492&coupon=SUMMER20
Nesta estrutura:
- O parâmetro channelCode funciona como a chave de roteamento e análise em nível macro reconhecida pela plataforma de atribuição.
- O parâmetro clerk_id representa um identificador de negócios personalizado em nível de aplicativo usado internamente pelo backend do app para a alocação de comissões de funcionários.
- O parâmetro coupon serve como um token dinâmico operacional passado para o aplicativo cliente para acionar um estado de desconto pendente após o registro da conta.
Melhores Práticas de Codificação de URL: Lidar com Caracteres Especiais com encodeURIComponent
Os parâmetros de consulta contêm frequentemente caracteres fora do conjunto alfanumérico padrão US-ASCII, como espaços, pontuação, barras ou strings de idiomas localizados. Caracteres especiais não codificados podem corromper a lógica de análise de URL de navegadores móveis ou fazer com que os mecanismos de leitura de códigos QR trunkem a string codificada.
Todos os valores de parâmetros anexados à string de consulta devem passar por codificação percentual usando funções padrão do JavaScript ou codificadores de URL no lado do servidor antes de gerar a matriz final do código de barras:
const baseUrl = "https://promo.example.com/download.html";
const channel = encodeURIComponent("store_12_east");
const clerk = encodeURIComponent("emp_8492");
const targetUrl = `${baseUrl}?channelCode=${channel}&clerk_id=${clerk}`;
Deixar de codificar caracteres como # fará com que o navegador trate os caracteres subsequentes como um identificador de fragmento URI no lado do cliente, em vez de parâmetros de consulta, impedindo que o servidor e o SDK Web JS recebam as chaves finais.
Mapeamento de Identificadores de Negócios Personalizados: Tokens de Indicação, IDs de Lojas e Metadados de Cupons
Para manter uma separação limpa entre as métricas de infraestrutura e a lógica de negócios interna, as equipes de desenvolvimento devem estabelecer um dicionário estruturado de nomenclatura de parâmetros. Embora a plataforma de atribuição padronize certas chaves primárias (como identificadores de canais), o pipeline de passagem de parâmetros suporta cargas úteis personalizadas configuráveis, sujeitas a limites razoáveis de tamanho de URL e de carga útil do servidor.
As classificações padrão de identificadores de negócios incluem:
- Identificadores Organizacionais: Números de lojas físicas, códigos de territórios regionais e chaves de grupos de franquias.
- Tokens de Pessoal: IDs de representantes de vendas, tokens de indicação de afiliados e códigos de promotores.
- Tokens Promocionais: Identificadores dinâmicos de vales, chaves de campanhas de eventos e designações de níveis de campanha.
- Destinos de Navegação de Deep Link: Rotas de módulos internos, identificadores de catálogo de produtos ou sinalizadores de fluxo de integração personalizados.
Diferenciando Identificadores de Canais de Cargas Úteis de Aplicativos Personalizados
É fundamental distinguir entre identificadores de rastreamento de canais e parâmetros dinâmicos personalizados na arquitetura do sistema. Um identificador de canal (normalmente mapeado para channelCode) é um valor de índice avaliado pela plataforma de atribuição para agrupar instalações em blocos de relatórios distintos dentro do console de gerenciamento.
Parâmetros personalizados, por outro lado, são tratados pela plataforma de atribuição como dados contextuais de passagem. O sistema de atribuição ingere, armazena e entrega essas chaves personalizadas diretamente ao SDK do cliente nativo após a instalação, sem alterar sua estrutura subjacente. Consequentemente, as operações de marketing podem implantar milhares de códigos QR distintos em nível de funcionário compartilhando um único código de canal pai, enquanto passam identificadores secundários exclusivos dentro da carga útil dinâmica.
Etapa 2: Configurando o SDK Web JS para Capturar Cargas Úteis de Strings de Consulta
Integrando o SDK Web JS à sua Página de Destino de Download Personalizada
A página de destino web serve como a ponte crítica no pipeline de passagem de parâmetros. Quando um usuário escaneia o código QR, a página de destino deve inicializar o SDK JavaScript do lado do cliente para capturar o contexto de consulta de entrada antes de redirecionar o usuário para a app store nativa.
O OpoInstall, uma plataforma de atribuição móvel e deep linking, fornece um SDK Web JS oficial (opoinstall.js) projetado para lidar com detecção de ambiente entre navegadores, análise de parâmetros e cache de deep links adiados. Os desenvolvedores incluem este script em sua página de destino hospedada e inicializam a instância central do cliente com sua configuração específica do aplicativo.
Para instruções completas de integração e referências de API, os engenheiros podem consultar a documentação para desenvolvedores do OpoInstall.
Automatizando a Extração de Parâmetros de Strings de Consulta de Localização de Janela
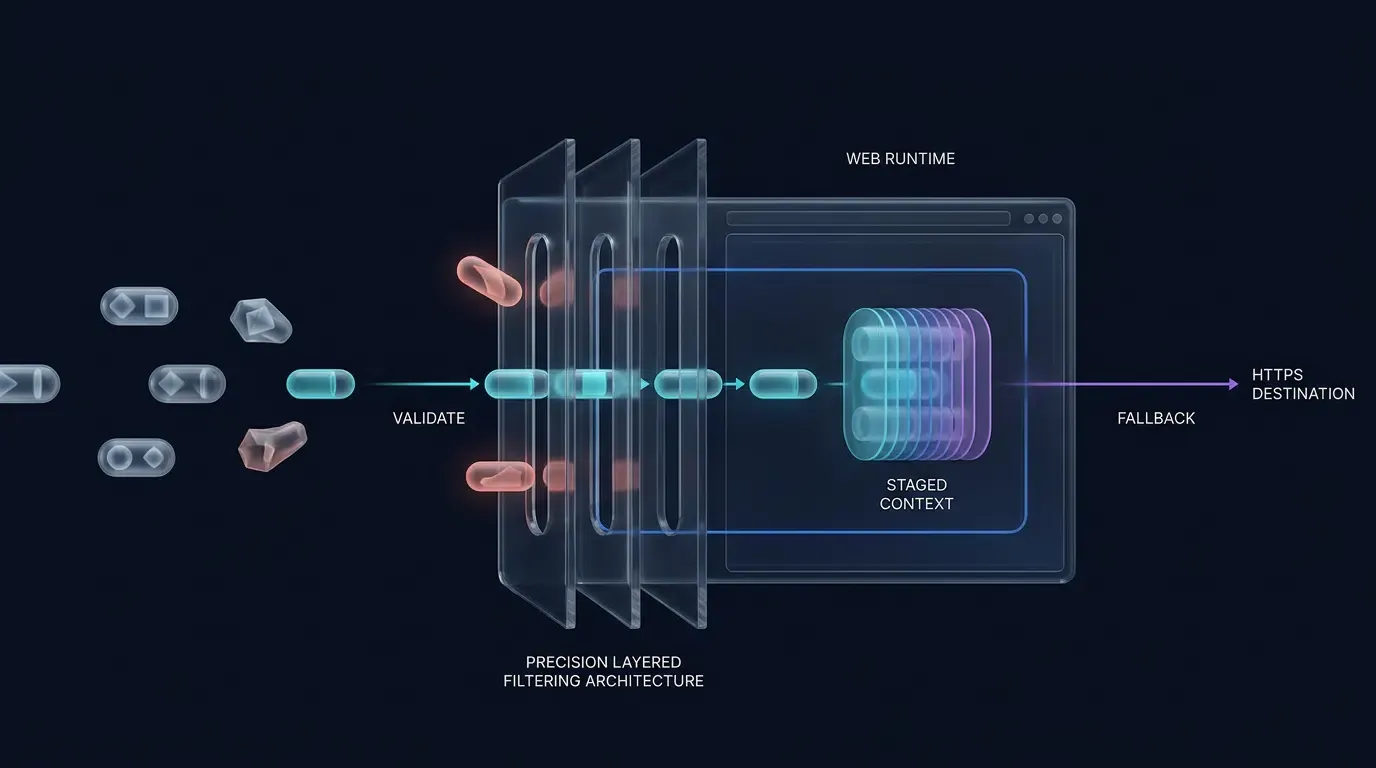
Em vez de dividir manualmente strings de consulta brutas, as implementações web modernas devem utilizar a interface padrão URLSearchParams. A análise deve incorporar uma lista de permissões explícita de chaves esperadas, validação estrita de entrada, limites de comprimento e armazenamento seguro de objetos para evitar vulnerabilidades de poluição de protótipo.
O padrão de implementação abaixo demonstra como integrar elementos HTML semânticos, analisar parâmetros de consulta com segurança, validar a entrada em relação aos formatos de negócios esperados e inicializar o SDK Web JS. Crucialmente, o botão principal é vinculado a um destino de fallback multiplataforma inicial imediatamente após a inicialização do DOM, garantindo que a navegação do usuário permaneça funcional mesmo se a inicialização do SDK estiver atrasada ou falhar:
<!-- Integração de Parâmetros Dinâmicos do SDK Web JS -->
<!-- Arquivo: /var/www/html/download.html -->
<!DOCTYPE html>
<html lang="pt">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Download do Aplicativo</title>
    &!-- Incluir o SDK Web verificado da OpoInstall a partir da CDN de produção -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
</head>
<body>
    <main class="download-container">
        <h1>Baixe Nosso Aplicativo Móvel</h1>
        <p>Escaneamento concluído. Toque abaixo para baixar o aplicativo diretamente da loja oficial.</p>

        &!-- Botão de interação principal -->
        <button id="btn-download" type="button">Baixar Aplicativo</button>

        &!-- Destino de fallback multiplataforma -->
        &!-- Nota: https://promo.example.com/download-redirect deve ser um endpoint ativo no lado do servidor que inspeciona o User-Agent, roteia para a App Store para iOS ou Google Play para Android, e evita loops de redirecionamento de volta para esta página H5. A navegação de fallback garante a entrega na loja, mas ignora o cache de parâmetros se acionada antes da prontidão do SDK. -->
        <p>
            <a id="fallback-store-link" href="https://promo.example.com/download-redirect">
                Download Direto da Loja
            </a>
        </p>
    </main>

    <script>
    /**
     * Analisar e validar com segurança os parâmetros de consulta de URL em relação a uma lista de permissões.
     * Usa URLSearchParams e impõe limites alfanuméricos estritos.
     */
    function getSanitizedUrlParams() {
        const allowedKeys = new Set([
            "channelCode",
            "clerk_id",
            "store_id",
            "coupon"
        ]);

        const result = Object.create(null);
        const valuePattern = /^[A-Za-z0-9_.-]{1,64}$/;

        try {
            const query = new URLSearchParams(window.location.search);
            query.forEach((value, key) => {
                if (
                    allowedKeys.has(key) &&
                    valuePattern.test(value) &&
                    !Object.prototype.hasOwnProperty.call(result, key)
                ) {
                    result[key] = value;
                }
            });
        } catch (e) {
            console.error("Falha ao analisar os parâmetros de pesquisa da URL:", e);
        }

        return result;
    }

    function executeFallbackNavigation(fallbackLink) {
        if (fallbackLink && fallbackLink.href) {
            window.location.href = fallbackLink.href;
        } else {
            console.error("O link de destino de fallback não está definido.");
        }
    }

    document.addEventListener("DOMContentLoaded", function() {
        const urlParams = getSanitizedUrlParams();
        const channelIdentifier = urlParams["channelCode"] || "default_qr_channel";

        const dynamicPayload = {
            clerk_id: urlParams["clerk_id"] || "",
            store_id: urlParams["store_id"] || "",
            coupon: urlParams["coupon"] || ""
        };

        const downloadButton = document.getElementById("btn-download");
        const fallbackLink = document.getElementById("fallback-store-link");

        // Vincular imediatamente o botão à navegação de fallback multiplataforma
        // garantindo que o botão permaneça interativo mesmo se a inicialização do SDK estiver pendente ou falhar
        if (downloadButton) {
            downloadButton.onclick = function() {
                executeFallbackNavigation(fallbackLink);
                return false;
            };
        }

        // Verificar a disponibilidade do SDK antes da instanciação
        if (typeof OpoInstall === "function") {
            try {
                let installerInstance = null;

                installerInstance = new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    channelCode: channelIdentifier,
                    data: dynamicPayload,
                    onready: function() {
                        // Atualizar o manipulador do botão para usar o roteamento de ativação/instalação do SDK assim que estiver pronto
                        if (downloadButton) {
                            downloadButton.onclick = function() {
                                try {
                                    if (installerInstance && typeof installerInstance.wakeupOrInstall === "function") {
                                        installerInstance.wakeupOrInstall();
                                    } else {
                                        executeFallbackNavigation(fallbackLink);
                                    }
                                } catch (callErr) {
                                    console.error("Erro na invocação de wakeupOrInstall:", callErr);
                                    executeFallbackNavigation(fallbackLink);
                                }
                                return false;
                            };
                        }
                    }
                });
            } catch (initErr) {
                console.error("A inicialização do OpoInstall falhou:", initErr);
                // O manipulador de clique de fallback já está ativo
            }
        } else {
            console.warn("SDK do OpoInstall não carregado; mantendo o fallback de link direto para a loja.");
        }
    });
    </script>
</body>
</html>
Armazenando Parâmetros em Cache no Armazenamento Efêmero e na Memória da Área de Transferência do Sistema
Quando o usuário clica no acionador de download na página de destino, o script do lado do cliente coordena o cache de parâmetros entre os limites de rede e locais:
- Registro de Contexto no Lado do Servidor: O SDK Web JS transmite uma solicitação de registro assíncrona para o backend de atribuição contendo os parâmetros de consulta validados e o contexto de sessão HTTP padrão. Isso registra um registro de instalação pendente associado à sessão web atual.
- Preparo na Área de Transferência do Sistema: Onde permitido pela política do navegador, o SDK pode preparar uma carga útil de parâmetro codificada no buffer da área de transferências do sistema. No entanto, as restrições modernas de plataforma determinam que as operações de gravação na área de transferência exigem um gesto de ativação direta do usuário (como um toque explícito em um botão) e um contexto de foco de documento ativo em conformidade com a Especificação de API e Eventos de Área de Transferência da W3C.
- Limitações de Permissão e Privacidade: As operações na área de transferência não são universais nem garantidas. No iOS 14 e posterior, leituras na área de transferência entre aplicativos acionam notificações do sistema, enquanto o iOS 16 introduziu diálogos explícitos de permissão de colagem por aplicativo. No Android 10 e posterior, os aplicativos em segundo plano são totalmente proibidos de ler dados da área de transferência. Consequentemente, o cache na área de transferência funciona como um aprimoramento de tempo de execução oportunista, e não como uma garantia determinística de atribuição.
Etapa 3: Extração de Parâmetros no Primeiro Lançamento do Aplicativo via SDK Móvel
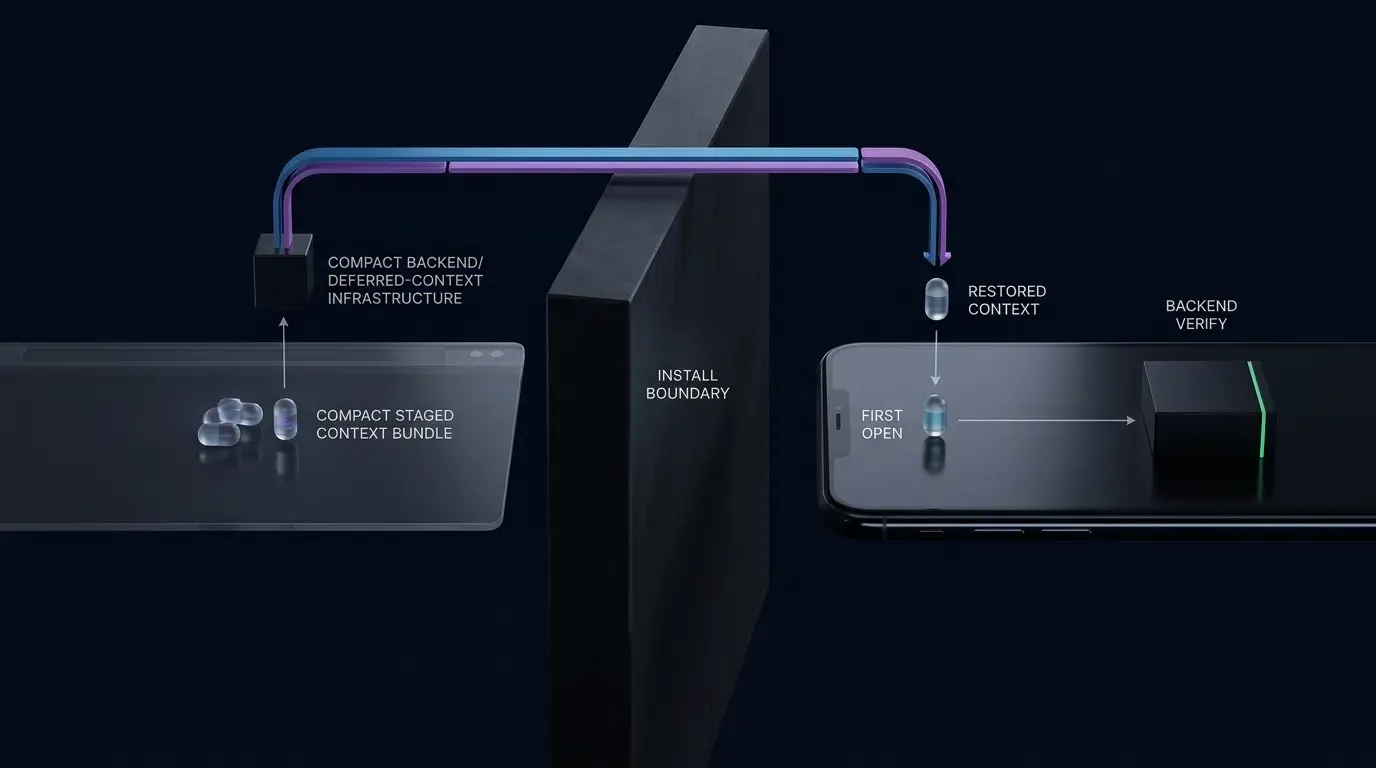
Sequência de Inicialização do SDK Móvel Nativo na Thread Principal
Quando o usuário conclui o download na app store da plataforma e abre o aplicativo pela primeira vez (lançamento do Dia 0), o SDK móvel nativo deve inicializar imediatamente dentro do ciclo de vida do aplicativo para iniciar o handshake de resolução de parâmetros.
No Android, a inicialização deve ser declarada dentro do método onCreate() de uma subclasse personalizada de Application para garantir que o SDK seja anexado antes que quaisquer componentes de Activity em primeiro plano sejam montados. Crucialmente, essa subclasse deve ser registrada no seu AndroidManifest.xml por meio do atributo android:name (por exemplo, android:name=".CustomApplication"); omitir essa declaração de manifesto impede que o ciclo de vida do onCreate() personalizado seja executado. Da mesma forma, no iOS, o SDK deve ser anexado dentro do delegado de execução application(_:didFinishLaunchingWithOptions:).
Os desenvolvedores podem obter os pacotes de SDK móvel mais recentes para Android e iOS diretamente no centro de downloads do SDK do OpoInstall.
Executando Chamadas Assíncronas de getInstallParam no Lançamento do App no Dia 0
Uma vez inicializado, o SDK nativo executa um handshake assíncrono com os servidores de atribuição, verificando os sinais de instalação da plataforma disponíveis e os buffers locais autorizados.
Para evitar o travamento da thread de IU, o método de recuperação de parâmetros opera de forma assíncrona por meio de uma interface de callback não bloqueante. A lógica do aplicativo se conecta a esse callback, recebe o objeto JSON analisado contendo os parâmetros originais do código QR e repassa a carga útil para o backend do aplicativo para validação.
Antes de executar o exemplo de Activity abaixo, certifique-se de que o SDK do OpoInstall esteja inicializado em sua subclasse de Application usando o método de inicialização exigido pela sua versão de lançamento do SDK implantada. O padrão de implementação abaixo ilustra como declarar o ponto de entrada do aplicativo e executar a extração de parâmetros no Android usando Kotlin:
// Implementação de Recuperação de Parâmetros do SDK do Android
// Nota: Salve a Parte 1 (CustomApplication.kt) e a Parte 2 (MainActivity.kt) como arquivos de código-fonte Kotlin separados.

// Parte 1: CustomApplication.kt (Inicialização em Nível de Aplicativo do SDK)
// Arquivo: app/src/main/java/com/example/app/CustomApplication.kt
// Nota: Certifique-se de que android:name=".CustomApplication" esteja declarado dentro de <application> no AndroidManifest.xml

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall

class CustomApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        // Inicializar o cliente principal do OpoInstall na thread principal antes da montagem da activity
        OpoInstall.initialize(this)
    }
}

// Parte 2: MainActivity.kt (Extração Assíncrona de Parâmetros)
// Arquivo: app/src/main/java/com/example/app/MainActivity.kt

package com.example.app

import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.OpoData
import com.opoinstall.api.ResultCallBack
import com.opoinstall.api.OpoError
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    companion object {
        private const val TAG = "OpoInstallAttribution"
    }

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Consultar parâmetros de atribuição adiada após a montagem inicial da activity
        fetchQrInstallationParameters()
    }

    private fun fetchQrInstallationParameters() {
        OpoInstall.getInstance().getInstallParam(object : ResultCallBack<OpoData> {
            override fun onResult(data: OpoData?) {
                if (data == null) {
                    Log.d(TAG, "Nenhum parâmetro de atribuição retornado.")
                    return
                }

                val channelCode = data.channelCode
                Log.d(TAG, "Código de Canal Reportado: $channelCode")

                val rawData = data.data
                if (!rawData.isNullOrEmpty()) {
                    try {
                        val jsonObject = JSONObject(rawData)
                        val clerkId = jsonObject.optString("clerk_id", "")
                        val storeId = jsonObject.optString("store_id", "")
                        val couponCode = jsonObject.optString("coupon", "")

                        // Em compilações de produção, evite registrar tokens de negócios sem redigir em texto simples
                        Log.d(TAG, "Carga útil de parâmetros candidatos analisada com sucesso.")

                        // Passar parâmetros candidatos para o backend seguro para verificação
                        submitParametersForBackendVerification(clerkId, storeId, couponCode)
                    } catch (e: Exception) {
                        Log.e(TAG, "Falha ao analisar a carga útil de parâmetros dinâmicos", e)
                    }
                }
            }

            override fun onError(error: OpoError?) {
                Log.w(TAG, "A recuperação de parâmetros falhou ou esgotou o tempo limite: ${error?.errorMsg}")
            }
        })
    }

    /**
     * Os aplicativos clientes devem tratar os parâmetros recuperados como entrada candidata não verificada.
     * Os valores candidatos devem ser verificados pelo servidor do aplicativo antes de conceder
     * recompensas, alocar comissões ou modificar o estado da conta financeira.
     */
    private fun submitParametersForBackendVerification(clerkId: String, storeId: String, coupon: String) {
        // Implementação: Transmitir carga útil para o servidor via HTTPS POST autenticado para validação
    }
}
Solução de Problemas de Perda de Parâmetros em Jornadas de Escaneamento para Instalação
Identificando Pontos de Ruptura Comuns na Passagem de Parâmetros de Códigos QR
Ao implantar códigos QR parametrizados, as equipes de engenharia podem observar cenários em que as instalações falham ao recuperar seus parâmetros de consulta incorporados. A perda de parâmetros normalmente ocorre em pontos específicos ao longo do ciclo de vida de escaneamento e instalação:
- Strings de URL Malformadas: Falha ao escapar caracteres reservados na string de consulta, resultando no truncamento da string por leitores de QR nativos.
- Quedas de Redirecionamento Intermediário: Implementação de redirecionamentos HTTP 301 ou 302 intermediários que falham em encaminhar o componente de string de consulta completo para a página de destino final.
- Falta de Interação do Usuário: Tentativa de executar scripts de download automaticamente ao carregar a página sem um evento de clique explícito do usuário, o que faz com que os navegadores móveis bloqueiem as operações na área de transferência do sistema.
- Expiração da Janela de Retrospectiva: Usuários que escaneiam o código QR, mas atrasam a instalação do aplicativo e o lançamento inicial além da janela de retrospectiva de atribuição configurada.
Gerenciando Alternâncias de Aplicativos em Segundo Plano e Limites de Expiração da Área de Transferência
Sob versões modernas de sistemas operacionais, o acesso à área de transferência do sistema é regido por controles rigorosos de privacidade:
- Restrições de Primeiro Plano no Android: No Android 10 (nível de API 29) e posterior, os aplicativos não podem inspecionar dados da área de transferência enquanto executados em segundo plano. A recuperação de parâmetros deve ser adiada até que a Activity primária alcance o foco ativo em primeiro plano.
- Prompts de Área de Transferência no iOS: No iOS 16 e posterior, tentativas programáticas de ler
UIPasteboard.generalpodem acionar um prompt explícito do sistema solicitando que o usuário permita a colagem a partir do navegador de origem, dependendo se componentes do sistema comoUIPasteControlsão utilizados. Se o usuário negar a permissão ou se a chamada da área de transferência falhar, o aplicativo deve lidar com a ausência de dados da área de transferência de forma limpa. - Ciclos de Vida de Buffers Efêmeros: Os sistemas operacionais e utilitários de teclado de terceiros podem substituir ou limpar o conteúdo da área de transferência quando o usuário copia textos não relacionados durante o processo de download, quebrando a continuidade dos dados locais.
Resolvendo Conflitos de Ofuscação ProGuard e R8 em Compilações de APK de Lançamento
Em ambientes de produção Android, ferramentas de compactação e ofuscação de código (ProGuard ou R8) podem remover ou renomear métodos de reflexão e campos de modelo de dados utilizados pelo SDK de atribuição, resultando em falhas silenciosas de callback ou exceções de tempo de execução em compilações de lançamento.
Os desenvolvedores devem confiar principalmente nas regras de consumo do ProGuard empacotadas dentro da distribuição AAR oficial do SDK. Se forem necessárias regras manuais, elas devem corresponder ao namespace de pacote real do SDK implantado, e não a estruturas de classes legadas:
# Preservar as APIs públicas e interfaces de callback do SDK do OpoInstall
-keep class com.opoinstall.api.** { *; }
-keep interface com.opoinstall.api.** { *; }
Lista de Verificação Sistemática para Testes de Fluxos de Trabalho de Escaneamento para Instalação
Testar a atribuição de códigos QR parametrizados requer distinguir entre a validação de componentes locais e a entrega ponta a ponta na loja:
| Camada de Verificação | Objetivo Principal | Escopo e Método |
|---|---|---|
| Testes de Integração Local | Ciclo de vida do SDK, execução de callback, análise JSON, tratamento de erros | Instalar build de depuração/lançamento via IDE; simular parâmetros locais ou usar página de teste do console. |
| Testes de Loja Ponta a Ponta | Roteamento de loja ativa, extração de Install Referrer, lançamento adiado | Distribuir build via Google Play Internal Testing ou Apple TestFlight; executar escaneamento real de QR. |
Etapas de verificação para a prontidão de produção:
- Etapa 1: Preparação do Dispositivo de Teste: Use um dispositivo de teste físico que não contenha instalações de desenvolvimento existentes ou dados de aplicativos armazenados em cache.
- Etapa 2: Gerar Link Validado: Construa a URL de destino com parâmetros de teste verificados e codifique-a em um código QR padrão de alto contraste.
- Etapa 3: Execução do Scanner: Escaneie o código QR usando o aplicativo de câmera nativo do dispositivo. Verifique se a página de destino carrega a URL completa sem truncar os parâmetros de consulta.
- Etapa 4: Interação Explícita do Usuário: Clique no botão de download da página de destino para acionar o registro e o roteamento do SDK.
- Etapa 5: Validação de Distribuição na Loja: Baixe a compilação por meio de canais de teste oficiais. O TestFlight valida o comportamento de distribuição beta do iOS; a atribuição de produção da App Store deve ser verificada separadamente onde o comportamento específico de distribuição for relevante. Para o Android, verifique se os dados do Google Play Install Referrer estão preenchidos corretamente.
- Etapa 6: Inspeção de Logs: Inicie o aplicativo e inspecione os logs do console para confirmar que
getInstallParamé executado e analisa as chaves de negócios esperadas.
Lidando com Variações de Sistemas Operacionais e Navegadores In-App no Escaneamento de Códigos QR
Escaneamento Nativo por Câmera no iOS vs. Comportamento do Scanner do Sistema Android
Os sistemas operacionais lidam com a decodificação de códigos QR por caminhos técnicos divergentes. O aplicativo de Câmera nativo do iOS analisa URLs decodificadas e exibe um banner de notificação nativo do Safari. Quando tocado, o sistema abre o link diretamente no Safari, fornecendo um ambiente de execução web padrão.
No Android, o comportamento do scanner varia entre os fabricantes de dispositivos. Enquanto os dispositivos Google Pixel direcionam URLs escaneadas diretamente para o Chrome, os aplicativos de câmera de outros fabricantes podem iniciar micro-navegadores proprietários ou guias personalizadas leves. As equipes de desenvolvimento devem garantir que sua página de destino intermediária seja renderizada limpidamente em várias implementações de webview e não dependa de APIs exclusivas de navegadores.
Gerenciando Scanners Integrados In-App: WeChat, Line, WhatsApp
Uma porcentagem substancial de escaneamentos de códigos QR ocorre por meio de scanners integrados em plataformas de mensagens principais, como WeChat, Line e WhatsApp. Esses aplicativos executam links web dentro de webviews in-app em sandbox que frequentemente aplicam políticas de segurança estritas:
- Solicitações de download direto direcionadas a arquivos binários
.apksão frequentemente bloqueadas ou interceptadas. - Invocações de esquemas de URL personalizados podem ser restritas pelas políticas de navegação da plataforma.
- Os Universal Links podem falhar ao resolver para fora em direção ao sistema operacional nativo, mantendo o usuário confinado ao contornador in-app.
Contornando Interceptações de Download em Webviews In-App por Meio de Domínios de Redirecionamento Direto
Onde permitido pelo aplicativo host e pelo sistema operacional, as páginas de destino podem implementar mecanismos de transferência para navegadores externos. Quando o SDK Web JS detecta que o user agent do usuário cliente corresponde a um navegador in-app restrito, ele pode oferecer uma transferência para um navegador externo ou apresentar orientações visuais claras direcionando o usuário a abrir o link no navegador padrão do dispositivo (como Safari ou Chrome).
Se a transferência automatizada for bloqueada pelo aplicativo contêiner, as páginas de destino deverão exibir instruções explícitas ao usuário, preservando um link de destino HTTPS padrão. As equipes de desenvolvimento não devem assumir que todos os navegadores in-app permitem transições programáticas para aplicativos externos.
Mecanismos de Fallback para Navegadores Web que Restringem o Acesso à Área de Transferência
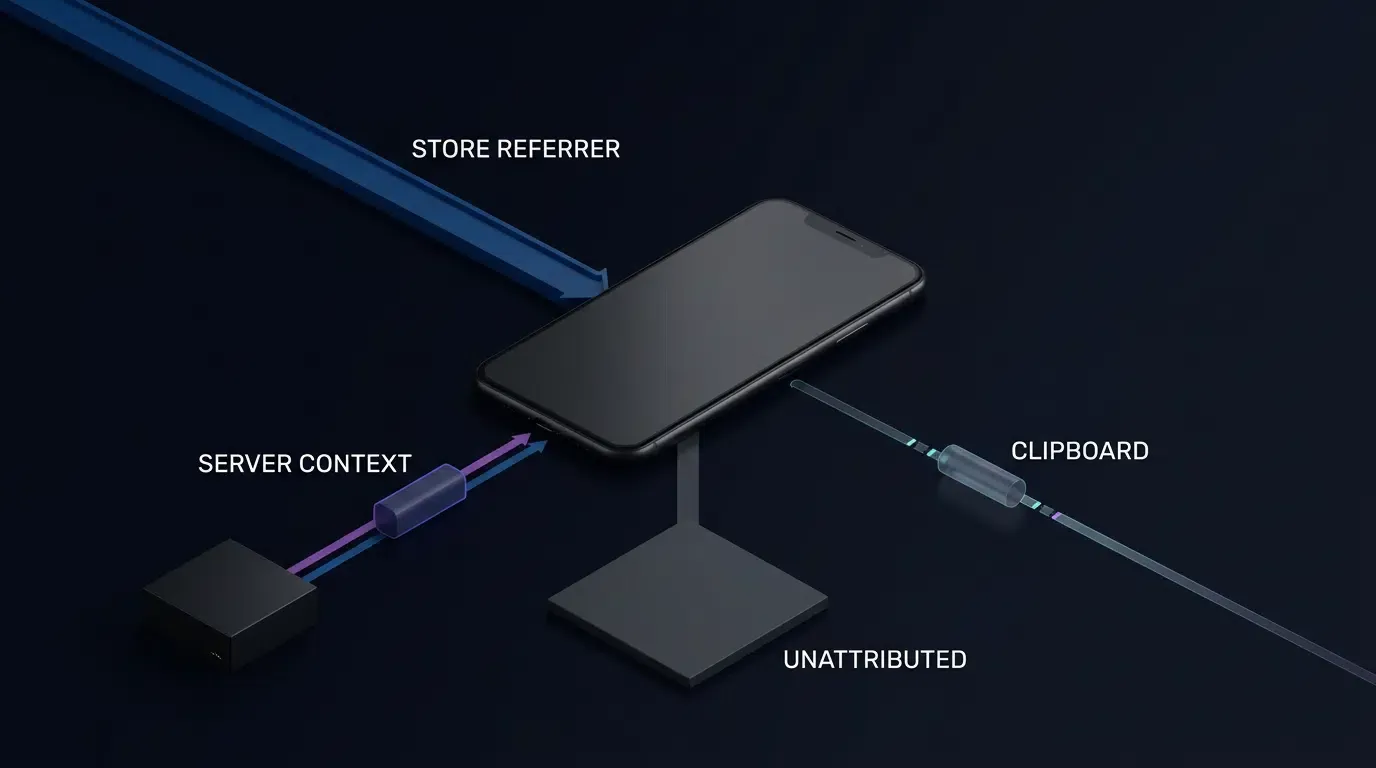
Quando os navegadores web restringem o acesso à área de transferência ou quando o conteúdo da área de transferência é limpo antes do lançamento do aplicativo, o cache do lado do cliente direto falha.
Sob essas condições, os aplicativos devem aderir a modelos de fallback compatíveis com a plataforma:
- APIs de Install Referrer da Plataforma: Em dispositivos Android que fazem o download por meio da Google Play Store, a API Google Play Install Referrer fornece um mecanismo compatível para transmitir o contexto de instalação das listagens da loja para os aplicativos nativos.
- Correspondência de Sessão Própria (First-Party): Se suportado pela arquitetura de implantação e pelos frameworks de consentimento do usuário, a correspondência de sessões no lado do servidor pode correlacionar visitas web pré-instalação com chamadas de registro pós-instalação usando credenciais de contas próprias autorizadas.
- Tratamento em Conformidade com a Privacidade de Instalações Não Correspondidas: Se a recuperação baseada na área de transferência estiver indisponível, utilize apenas mecanismos de atribuição suportados e em conformidade com a privacidade, como dados de install-referrer de plataformas elegíveis ou contexto de sessão própria explicitamente autorizado. Não construa impressões digitais de dispositivos (device fingerprints) a partir de endereços IP, propriedades de navegadores, características de exibição ou metadados de rede para identificar usuários através de limites de instalação. Relate instalações não correspondidas como não atribuídas quando nenhum método de recuperação permitido estiver disponível.
Análise Comparativa de Estratégias de Implementação de Códigos QR de Aplicativos
Avaliando Códigos de Barras Estáticos Tradicionais vs. Códigos QR Dinâmicos Parametrizados
As campanhas de crescimento móvel utilizam várias arquiteturas de implementação de códigos QR, cada uma exibindo compensações técnicas distintas entre complexidade de implementação, precisão de medição e sobrecarga operacional.
A tabela abaixo contrasta as abordagens padrão da indústria com os pipelines de passagem de parâmetros dinâmicos:
| Implementação | Capacidade de Atribuição | Suporte a Parâmetros | Atrito do Usuário | Manutenção |
|---|---|---|---|---|
| QR de Loja Direta | Dependente da loja | Limitado a mecanismos suportados | Baixo para SO suportado | Baixa |
| Fluxo de Trabalho de Código Promocional | Depende do resgate | Mapeamento de código para dados | Entrada manual necessária | Moderada |
| QR Dinâmico Parametrizado | Dependente de SDK/plataforma | Carga útil configurável e validada | Entrada manual reduzida | Dependência de serviço gerenciado |
Medindo as Compensações Técnicas Entre Abordagens de Atribuição
A implantação de códigos QR estáticos que apontam diretamente para as app stores de plataforma representa o menor encargo inicial de implementação, não exigindo integração de SDK ou infraestrutura de página de destino. No entanto, a ausência de parâmetros granulares de atribuição limita a otimização de campanhas, uma vez que ativos impressos individuais ou locais de lojas não podem ser avaliados de forma independente.
A entrada manual de códigos promocionais fornece identificação básica de canais, mas introduz degradação no funil de conversão, uma vez que os usuários devem copiar e colar strings de texto manualmente durante o cadastro. Os códigos QR dinâmicos parametrizados exigem uma integração de engenharia inicial — implantando o SDK Web JS em uma página intermediária e integrando o SDK móvel no binário do cliente nativo. Uma vez integrado, no entanto, o pipeline parametrizado automatiza a passagem de parâmetros contextuais, reduzindo o atrito de integração manual para os usuários finais.
Perguntas Frequentes (FAQ)
Como faço para verificar se os parâmetros de um código QR personalizado são recuperados corretamente no primeiro lançamento?
Por que os parâmetros são perdidos quando um usuário escaneia um código QR dentro de navegadores in-app como WeChat ou Line?
Qual é a diferença entre um código QR de loja estático e um código QR de passagem de parâmetros dinâmicos?
Resumo e Framework de Decisão
Para criar um código QR para downloads de aplicativos com passagem de parâmetros, as equipes de desenvolvimento móvel devem estabelecer um pipeline de dados estruturado que conecte strings de consulta de URL aos callbacks do SDK do cliente nativo. A eliminação de códigos promocionais manuais baseia-se na validação de parâmetros do SDK Web JS dinâmico e na extração de deep-linking adiado no lançamento inicial do aplicativo, sujeito às permissões da plataforma.
À medida que as campanhas de marketing offline para online se tornam cada vez mais orientadas por dados, as arquiteturas de engenharia devem suportar a passagem flexível de parâmetros contextuais em canais físicos e digitais, mantendo-se estritamente alinhadas com as políticas de privacidade do sistema operacional. Ao combinar a codificação de consultas de páginas de destino validadas com SDKs leves do lado do cliente, plataformas como a OpoInstall permitem a passagem estruturada de parâmetros de escaneamento para instalação, proporcionando uma integração simplificada para os usuários finais.
Para diretrizes completas de integração e referências de API, consulte a documentação para desenvolvedores do OpoInstall ou acesse o centro de downloads do SDK do OpoInstall. Para começar a configurar chaves de aplicativos personalizadas e links de campanhas parametrizados, registre-se no console de desenvolvedor do OpoInstall ou revise a referência de implementação de atribuição móvel.
Materiais Relacionados
- Conceitos: Instalação de Parâmetros de Aplicativos, Atribuição de Escaneamento para Instalação, Deep Linking Adiado, Cache na Área de Transferência
- Tecnologias: SDK Web JS, SDK de Atribuição Móvel, Codificação de String de Consulta de URL, Interceptadores de Webview In-App
- Padrões: Especificação de API e Eventos de Área de Transferência da W3C, Sintaxe Genérica de Identificador Uniforme de Recursos (URI) da IETF RFC 3986
- APIs: API de Inicialização do SDK Web JS do OpoInstall, API de Callback Nativa
getInstallParam - Documentação Oficial e Referências:
Share this article