Google define verificação de desenvolvedores Android para janeiro de 2027? O Google confirmou que começará a aplicar seu requisito de Verificação de Desenvolvedor Android globalmente em janeiro de 2027, começando com sete grandes distribuidores de aplicativos antes de expandir gradualmente para outros países e todas as fontes de instalação em dispositivos Android certificados nos meses seguintes. Anunciado em 19 de novembro de 2026 por Matthew Forsythe, Diretor de Gestão de Produtos para Segurança de Apps Android, no Blog de Desenvolvedores Android, o lançamento se baseia em proteções regionais que entraram em vigor em 30 de setembro de 2026 em lojas participantes no Brasil, Indonésia, Singapura e Tailândia. Sob a política, desenvolvedores que realizam distribuição fora do Google Play — inclusive via lojas de OEMs, repositórios de código aberto e downloads diretos de APKs — devem verificar sua identidade e registrar seus nomes de pacotes e chaves de assinatura para manter o comportamento padrão de instalação.
Cronograma de Lançamento e Escopo de Distribuidores para a Verificação de Desenvolvedor Android
Resumo
- O lançamento global começa em janeiro de 2027 com sete distribuidores participantes — Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion e Vivo — enquanto o Google afirma que as proteções se expandirão por mais lojas, países e fontes de instalação nos meses seguintes; o guia de distribuidores do Google lista 1º de março de 2027 como o marco de prontidão alvo para a aplicação mais ampla nas lojas.
- O Google relata que milhões de aplicativos foram registrados desde março de 2026, cobrindo mais de 99% das instalações globais de apps Android, embora pacotes não registrados fora do Play enfrentarão bloqueios de instalação, a menos que os usuários ativem um fluxo de desvio de 24 horas oculto.
- Após o feedback dos desenvolvedores, o Google elevou o limite de compartilhamento de sua camada gratuita de distribuição limitada para 50 dispositivos autorizados e disponibilizou duas APIs de automação, além de guias formais para repositórios de código aberto e lojas de aplicativos de terceiros.
O Google introduziu inicialmente a iniciativa de Verificação de Desenvolvedor Android em agosto de 2025, estruturando o registro de identidade como uma camada de responsabilidade destinada a dificultar que agentes mal-intencionados distribuam repetidamente pacotes nocivos após remoções. Embora os desenvolvedores do Google Play já passem por fluxos de verificação de identidade, a nova estrutura estende o registro em nível de pacote para canais de distribuição fora do Play em dispositivos Android certificados.
De acordo com o Ars Technica, o serviço subjacente de verificação do sistema já foi implantado em dispositivos certificados pelo Google com Android 8 Oreo ou superior — cobrindo a vasta maioria dos aparelhos certificados globalmente, enquanto deixa os dispositivos não certificados inalterados. Em 30 de setembro de 2026, as proteções ao usuário entraram em vigor nas lojas participantes no Brasil, Indonésia, Singapura e Tailândia. Com o lançamento regional inicial já em operação, o Google confirmou que a aplicação global ocorrerá em fases a partir de janeiro de 2027.

Os recursos para distribuidores de aplicativos do Google definem 1º de março de 2027 como o marco de prontidão alvo para que as lojas de terceiros participantes reflitam que a verificação está em vigor. Enquanto isso, o anúncio de lançamento de 19 de novembro do Google afirma que as proteções continuarão a se expandir gradualmente pelos países restantes e todas as fontes de instalação em dispositivos certificados ao longo de vários meses após o lançamento de janeiro de 2027.
| Marco de Lançamento | Escopo Verificado | Cronograma Efetivo |
|---|---|---|
| Anúncio do Programa | Introdução da política de verificação de identidade e registro de pacotes | Agosto de 2025 |
| Registro Aberto de Desenvolvedores | Abertura global do registro para desenvolvedores | Março de 2026 |
| Lançamento de Distribuição Limitada e Desvio | Introdução da categoria gratuita para estudantes/hobbyistas e do Fluxo Avançado de 24 horas | Agosto de 2026 |
| Ativação do Lançamento Regional | Ativado para lojas participantes no Brasil, Indonésia, Singapura e Tailândia | 30 de setembro de 2026 |
| Lançamento Global com Sete Distribuidores | Início do lançamento no Google Play, Galaxy Store, Honor, Oppo, Xiaomi, Transsion e Vivo | Janeiro de 2027 |
| Prontidão Ampla das Lojas | Marco de prontidão alvo para distribuidores terceirizados de aplicativos participantes | 1º de março de 2027 (Alvo) |
| Todas as Fontes de Instalação | Expansão gradual pelos países restantes e todas as fontes de instalação em dispositivos certificados | Meses subsequentes (2027) |
Mecânica de Registro Técnico e Discrepâncias de Identidade
Na camada técnica, a documentação de registro de código aberto e os guias de distribuidores do Google especificam que o registro de um aplicativo vincula um nome de pacote exclusivo e a impressão digital do certificado SHA-256 de sua chave de assinatura a uma conta verificada do Android Developer Console ou Google Play Console. O Google afirma que registrar um aplicativo individual leva menos de dez minutos e que a empresa está verificando a identidade do desenvolvedor em vez de revisar o conteúdo de binários fora do Play.
Para distribuição comercial e geral, o Ars Technica relata que a verificação completa requer identificação emitida pelo governo e uma taxa de registro de $25. O Ars Technica também observa que, embora IDs de aplicativos populares sejam armazenados em cache diretamente nos dispositivos para verificações offline, o sideload de pacotes menos comuns pode exigir uma conexão de rede ativa com os servidores do Google para confirmar o status de registro antes que a instalação prossiga.
Em relação às exclusões jurisdicionais, a FAQ de verificação do Google afirma que, embora desenvolvedores localizados em países sob sanções abrangentes não possam concluir a verificação de desenvolvedor Android devido a restrições legais, as verificações de verificação não são executadas em dispositivos Android certificados fisicamente localizados nesses países. Como resultado, os usuários fisicamente localizados dentro de jurisdições sancionadas podem continuar instalando aplicativos sem verificações de autenticidade.
Camada de Distribuição Limitada e Discrepância de Limite Reportada
Para evitar o bloqueio de projetos de sala de aula e protótipos pessoais, o Google introduziu contas de distribuição limitada em agosto de 2026. Essas contas são gratuitas e não exigem verificação de identidade governamental, embora ainda exijam uma Conta do Google com Verificação em Duas Etapas e um perfil de pagamentos do Google contendo o nome legal e o endereço do desenvolvedor. O compartilhamento de aplicativos sob essa categoria usa um handshake de autorização de dispositivo por meio de códigos QR ou links.
Fontes públicas refletem uma pequena discrepância na forma como o limite pré-expansão é descrito:
- Documentação Oficial do Google: Embora o guia de distribuição limitada independente do Google e entradas de FAQ anteriores documentassem um teto de 20 dispositivos, o anúncio de lançamento de 19 de novembro de 2026 do Google afirma explicitamente que o limite de compartilhamento foi expandido “de 20 para 50 dispositivos autorizados.”
- Cobertura da Mídia Secundária: A reportagem do Ars Technica descreveu o ajuste como um aumento de um limite inicial de “25 instalações totais para 50 instalações.”
O Google não publicou uma reconciliação explicando os diferentes números de linha de base inicial citados por veículos externos, embora ambas as fontes confirmem que o teto atualizado é de 50 dispositivos ou instalações.
APIs de Automação e Atrito de Reassinatura de Lojas
Para organizações que gerenciam grandes catálogos ou pipelines de distribuição de terceiros, a entrada manual no console introduz atrito operacional. Para solucionar isso, o Google lançou duas interfaces programáticas documentadas em seus recursos para distribuidores:
- API de Status de ID de Desenvolvedor Android: Permite que vitrines e distribuidores auditem catálogos de aplicativos existentes consultando se um nome de pacote específico e a impressão digital do certificado de assinatura SHA-256 já estão registrados.
- API do Console do Desenvolvedor Android: Usa delegação OAuth 2.0 para que lojas participantes ou repositórios de código aberto possam registrar nomes de pacotes e chaves de assinatura gerenciadas pela loja diretamente em nome de desenvolvedores verificados.
O detalhe da chave de assinatura é particularmente relevante para a distribuição multiplataforma e de código aberto. Conforme explicado no guia de registro de aplicativos de código aberto do Google, se um repositório de código aberto ou loja de terceiros reassinar um APK usando sua própria chave de plataforma em vez da chave original do desenvolvedor, o desenvolvedor deve extrair e registrar a impressão digital SHA-256 assinada pela loja ou contar com a integração da API de Console do repositório. Caso contrário, o verificador do dispositivo tratará o pacote reassinado como não registrado.
Caminhos de Desvio do Usuário, Isenções e Compromissos de Ecossistema Aberto
Apesar de enquadrar o programa como uma resposta a malwares de engenharia social, o Google enfrentou resistência de mantenedores de código aberto e usuários avançados devido às restrições ao sideload. Em resposta, a empresa disponibilizou um mecanismo de desativação documentado na Ajuda do Android e em sua FAQ de verificação conhecido como o Fluxo Avançado.
No Fluxo Avançado, usuários experientes podem permitir instalações de desenvolvedores não verificados, mas o fluxo de trabalho introduz atrito intencional. De acordo com o passo a passo do Ars Technica e a documentação de suporte do Google, os usuários devem desbloquear as Opções do Desenvolvedor, ativar a chave de pacotes não verificados, confirmar via PIN do dispositivo que não estão agindo sob coerção, reiniciar o aparelho e aguardar um atraso de segurança obrigatório de 24 horas antes de escolher instalações temporárias ou indefinidas de aplicativos não verificados.
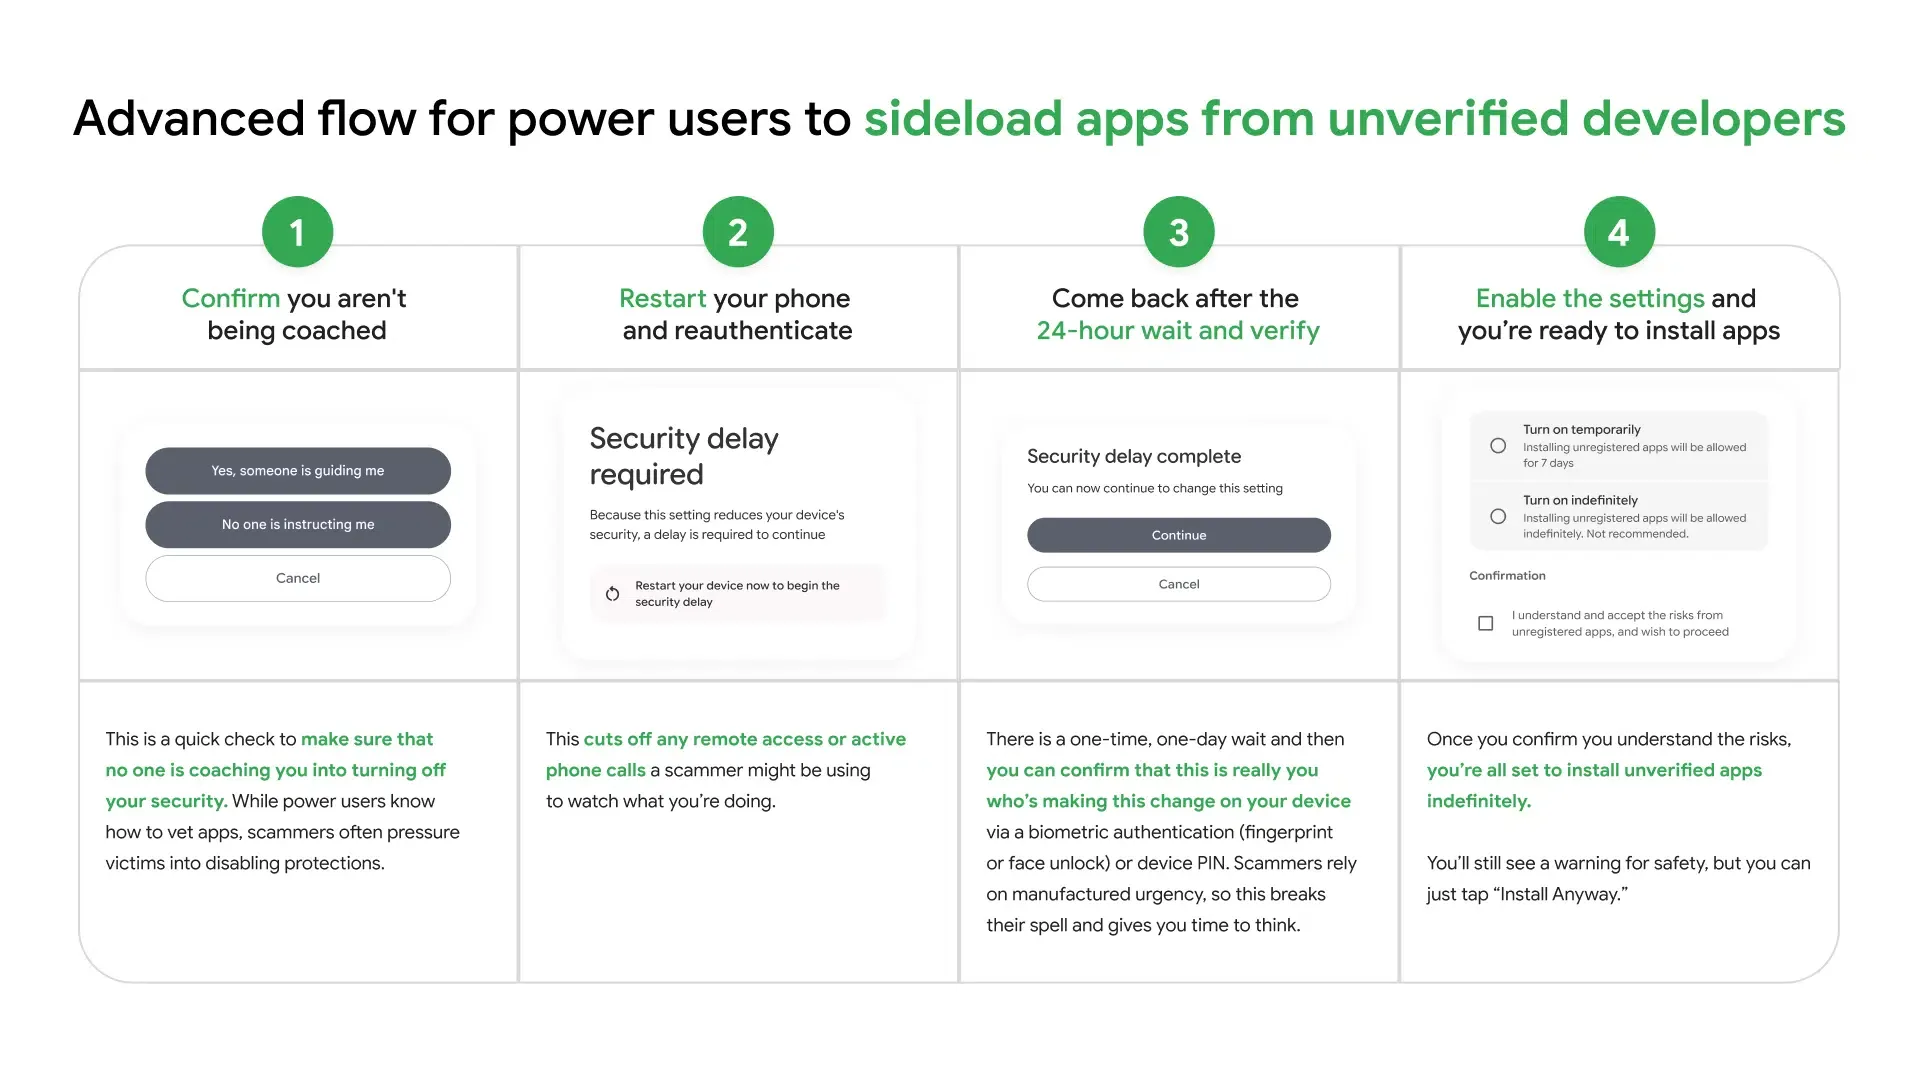
A FAQ de verificação do Google também confirma limites explícitos de escopo em que as verificações não bloqueiam a instalação:
- Android Debug Bridge (ADB): Instalações de desenvolvedores executadas via ADB permanecem isentas de verificações de registro de pacotes em dispositivos certificados.
- Dispositivos Gerenciados Empresariais: Aplicativos privados implantados por meio da loja de dispositivos gerenciados de uma organização não exigem verificação, embora o Google recomende registrá-los.
- Dispositivos Não Certificados: Dispositivos Android não certificados estão fora do escopo do verificador do sistema.
Responsabilidades de Distribuição Multicanal Após a Verificação de Desenvolvedor Android
Quando a aplicação se expandir pelas fontes de instalação em 2027, as equipes que distribuem software Android no Google Play, nas seis lojas OEM parceiras e em landing pages diretas de Web para APK enfrentarão uma separação mais clara entre a elegibilidade de instalação e a entrega de contexto pós-instalação. Passar pela verificação de pacotes e chaves do Google limpa a camada de verificação de desenvolvedor sem acionar o Fluxo Avançado de 24 horas, enquanto outras verificações de plataforma, loja e compatibilidade ainda podem ser aplicadas., mas a verificação de distribuição em si não carrega tags de campanhas de marketing, códigos de indicação ou estados de deep link de destino para o aplicativo recém-lançado.
Modelo de Responsabilidade Conceitual (Arquitetura Não Oficial)
Nota: O diagrama e a tabela abaixo apresentam um Modelo de Responsabilidade Conceitual ilustrando como as pilhas de distribuição Android multicanal separam a verificação, a entrega e a passagem de parâmetros; esta não é uma topologia oficial de implementação interna do Google.
[ Construção e Registro do Desenvolvedor ]
  Assinar APK (Chave SHA-256) ──> Registrar Pacote + Impressão Digital da Chave (Play / Console do Desenvolvedor)
                                       │
                                       ▼
[ Distribuição Multicanal ]
  Google Play / 6 Lojas OEM / APK Web Direto ──> Verificação do Verificador de Dispositivo (Android 8+ Certificado)
                                       │
                                       ▼
[ Camada de Contexto Pós-Instalação ]
  SDK de Parâmetros (ex: OpoInstall) ──> Entrega Parâmetros Web no Primeiro Lançamento ──> Backend do App Valida
As equipes que lançam aplicativos no Google Play e em vitrines Android que não são do Play se beneficiam ao atribuir responsabilidades de engenharia distintas em cada camada, em vez de confundir a conformidade da loja com a atribuição:
| Componente | Responsabilidades Ilustrativas | Escopo e Limitações |
|---|---|---|
| Console do Desenvolvedor Android / Play Console | Vincula a identidade verificada do desenvolvedor a nomes de pacotes e impressões digitais de assinatura SHA-256; fornece APIs de Status de ID e Console | Estabelece apenas a responsabilidade de instalação; não lida com atribuição de indicação ou roteamento no aplicativo |
| Distribuidores de Aplicativos (Play e 6 Lojas OEM) | Audita pacotes enviados, gerencia a reassinatura no lado da loja, se aplicável, e exibe o status de listagem | Aplica regras de distribuição específicas da loja; o Install Referrer do Play limita-se a instalações do Google Play |
| SDK de Passagem de Parâmetros (ex: OpoInstall) | Passa parâmetros promocionais web, de convite ou de sala suportados através da instalação até o primeiro lançamento do app | Funciona estritamente como uma estrutura de passagem de parâmetros de instalação; não verifica a identidade do desenvolvedor, não contorna a verificação do Android, não autentica usuários nem valida compras no aplicativo (IAP) |
| Backend de Negócios do Desenvolvedor | Autentica usuários, valida recibos, aplica regras antifraude e vincula os parâmetros entregues aos registros de usuários | Serve como a única fonte confiável para o estado da conta, direitos e reconciliação de campanhas |
Como a API Install Referrer nativa do Google Play se aplica apenas a instalações da Play Store, as equipes que executam campanhas de Web para APK ou distribuem em Honor, Oppo, Xiaomi, Transsion, Vivo e Samsung Galaxy Store podem combinar o registro de pacotes compatíveis com uma camada separada de passagem de parâmetros de instalação, como o OpoInstall, para recuperar o contexto de convite ou campanha no primeiro lançamento — desde que o APK subjacente e sua chave de assinatura específica do canal tenham sido devidamente registrados sob as regras de verificação do Google.
Checklist de Engenharia para Equipes de Múltiplas Lojas e APK Direto
As equipes de engenharia e lançamento que distribuem pacotes Android fora do Google Play devem auditar seus pipelines de lançamento antes do início da implementação em janeiro de 2027:
- Auditar Assinaturas de Pacotes Fora do Play: Para aplicativos distribuídos via Google Play, lojas OEM ou downloads diretos de sites, confirme no Play Console que cada nome de pacote ativo e certificado de assinatura SHA-256 — incluindo quaisquer chaves reassinadas pela loja — está registrado.
- Integrar Verificações de Status de ID em CI/CD: Conecte a automação de lançamentos à API de Status de ID de Desenvolvedor Android para detectar variantes de compilação não registradas ou chaves de assinatura rotacionadas antes da distribuição.
- Considerar Fluxos de Reassinatura de Lojas: Se estiver distribuindo por meio de lojas de terceiros ou repositórios de código aberto que reassinam binários, extraia a impressão digital SHA-256 final assinada pelo distribuidor ou conceda delegação OAuth 2.0 por meio da API do Console do Desenvolvedor Android.
- Separar a Verificação da Entrega de Parâmetros: Trate o registro de identidade como um pré-requisito para a elegibilidade de instalação em dispositivos certificados, mantendo a entrega de parâmetros, a validação de recibos e a autenticação de usuários isoladas em camadas dedicadas de backend e SDK.
Perguntas Frequentes (FAQ)
A verificação de desenvolvedor Android bloqueará completamente o sideload de APKs?
Os desenvolvedores do Google Play precisam registrar algo se publicarem apenas no Play?
Como os repositórios de código aberto e as lojas de terceiros lidam com a reassinatura de APKs?
A conta gratuita para hobbyistas tem limite de 20, 25 ou 50 dispositivos?
Principais Conclusões para Equipes de Engenharia
O lançamento global da Verificação de Desenvolvedor Android pelo Google em janeiro de 2027 sinaliza uma transição estrutural na forma como o Android lida com a procedência de software em canais que não são do Play. Ao fazer parceria com o Google Play, Samsung Galaxy Store, Honor, Oppo, Xiaomi, Transsion e Vivo no lançamento — começando em janeiro e expandindo por mais lojas e fontes de instalação em dispositivos certificados nos meses subsequentes —, o Google está vinculando a instalabilidade básica ao registro de chaves criptográficas e à identidade verificada do desenvolvedor.
Para as equipes de engenharia móvel e lançamento, a prioridade operacional imediata é a higiene de chaves, em vez da reescrita de código. Auditar cada nome de pacote ativo, rastrear impressões digitais de reassinatura gerenciadas pela loja em canais OEM e de código aberto, e integrar APIs de status em pipelines de integração contínua determinará se os canais de distribuição fora do Play permanecerão sem fricção conforme a aplicação entrar em vigor.
Referências
-
Blog de Desenvolvedores Android. Expandindo a verificação de desenvolvedor Android em 2027. Anúncio oficial primário de lançamento (19 de nov. de 2026).
-
Blog de Desenvolvedores Android. Elevando a segurança do Android com a verificação de desenvolvedores. Anúncio oficial inicial do programa (ago. de 2025).
-
Desenvolvedores Android. Recursos para distribuidores de aplicativos | Verificação de desenvolvedor Android. Documentação técnica oficial sobre a prontidão alvo das lojas e APIs de automação.
-
Desenvolvedores Android. Registre seu aplicativo em repositórios de código aberto | Verificação de desenvolvedor Android. Guia oficial sobre nomes de pacotes, impressões digitais SHA-256 e reassinatura de lojas.
-
Desenvolvedores Android. Registre-se para distribuição limitada em dispositivos Android. Especificação oficial para contas gratuitas de distribuição limitada para estudantes e hobbyistas.
-
Desenvolvedores Android. Perguntas frequentes | Verificação de desenvolvedor Android. Documentação oficial de políticas cobrindo ADB, isenções corporativas, regiões sancionadas e o Fluxo Avançado.
-
Ajuda do Android. Permitir a instalação de aplicativos de desenvolvedores não verificados. Guia oficial de suporte ao usuário final para o desvio do Fluxo Avançado de 24 horas.
-
Ars Technica. Google lançará requisito de verificação de aplicativos Android globalmente em janeiro de 2027. Reportagem independente sobre a implantação do verificador do Android 8+, taxa de $25 e ressalvas de cache offline (20 de nov. de 2026).
-
Ars Technica. Google detalha novo processo de 24 horas para fazer sideload de aplicativos Android não verificados. Passo a passo independente do mecanismo de desativação do Fluxo Avançado de 24 horas.
-
Documentação do OpoInstall. Documentação Técnica Oficial do OpoInstall. Especificação de referência para estruturas de passagem de parâmetros de instalação.
Share this article