A Huawei Celia encomenda comida? A Huawei confirmou a integração em produção do agente Taobao Instant Commerce diretamente no assistente de sistema Celia em 22 de setembro de 2026. Impulsionada pelo lançamento arquitetónico do HarmonyOS 7, esta implementação permite aos utilizadores executar fluxos de entrega completos — desde a descoberta de comerciantes locais e filtragem de menus até à montagem automática do carrinho e finalização do pagamento — inteiramente através de comandos em linguagem natural. Quando a Huawei Celia encomenda comida através de serviços de plataforma em segundo plano, evidencia-se uma transição estrutural profunda na computação móvel: a descoberta de serviços está a contornar os tradicionais ecrãs iniciais em favor do encaminhamento de intenções ao nível do sistema. Para arquitetos de software e equipas de engenharia móvel, este alinhamento arquitetónico demonstra porque razão o encaminhamento de sistema verificado, as transferências resilientes de estado de sessão e os mecanismos verificados de encaminhamento por deep links são vitais para preservar o contexto transacional em ambientes de clientes heterogéneos.
Evolução Cronológica e Marcos do Ecossistema Inteligente
A disponibilidade operacional do pedido automatizado de refeições no interior da Celia reflete uma mudança de paradigma mais ampla e plurianual em todo o panorama da computação móvel. Ao longo da era dos smartphones, a interação digital dos consumidores aderiu estritamente a uma topologia centrada em aplicações. Os utilizadores desbloqueavam terminais físicos, identificavam manualmente ícones de aplicações de marcas, analisavam menus de diretórios visuais, confirmavam variáveis de itens e concluíam pagamentos em ambientes isolados de software. Embora funcional, este modelo legado impunha um encargo cognitivo e operacional substancial aos utilizadores que navegavam por fluxos desconectados entre várias aplicações.
Num Relance
- Execução de Pedidos por Voz: A integração comercial entre o assistente Celia do HarmonyOS 7 e o agente Taobao Instant Commerce da Alibaba permite encomendas de comida de ponta a ponta através de comandos de voz naturais, sem necessidade de navegação manual por lojas de aplicações independentes.
- Escala do Ecossistema HarmonyOS: Os dados do ecossistema da Huawei para 2026 mostram que os dispositivos ativos com HarmonyOS 6 e HarmonyOS 7 ultrapassaram os 85 milhões, enquanto atualizações anteriores da plataforma confirmaram mais de 11 milhões de programadores registados e mais de 400.000 aplicações e serviços disponíveis; a cobertura de conferências da indústria também citou mais de 200 milhões de descargas diárias de aplicações.
- Infraestrutura de Agentes Unificada: A implementação opera no ecossistema mais amplo de agentes do HarmonyOS 7, construído em torno da HarmonyOS Agent Framework 2.0, utilizando planeamento híbrido no dispositivo e na nuvem para coordenar as intenções do sistema através de 2.100 capacidades de plataforma, 500 Skills de parceiros e mais de 2.000 agentes específicos de domínio.
A introdução de agentes conversacionais unificados começou a mitigar esta fricção ao intercetar a intenção na raiz do sistema operativo. Conforme documentado na visão geral da plataforma HarmonyOS oficial, a Huawei posicionou o seu assistente ao nível do sistema não apenas como um ouvinte de voz passivo, mas como uma camada de coordenação orientada por intenções. Ao longo de 2026, a Huawei detalhou como a plataforma evoluiu para além da compatibilidade binária básica, transformando-se numa co-criação arquitetónica colaborativa. Operando numa pegada ativa que supera 85 milhões de dispositivos HarmonyOS 6 e HarmonyOS 7, a fundação distribuída da plataforma acolhe agora mais de 400.000 aplicações e serviços de plataforma disponíveis.
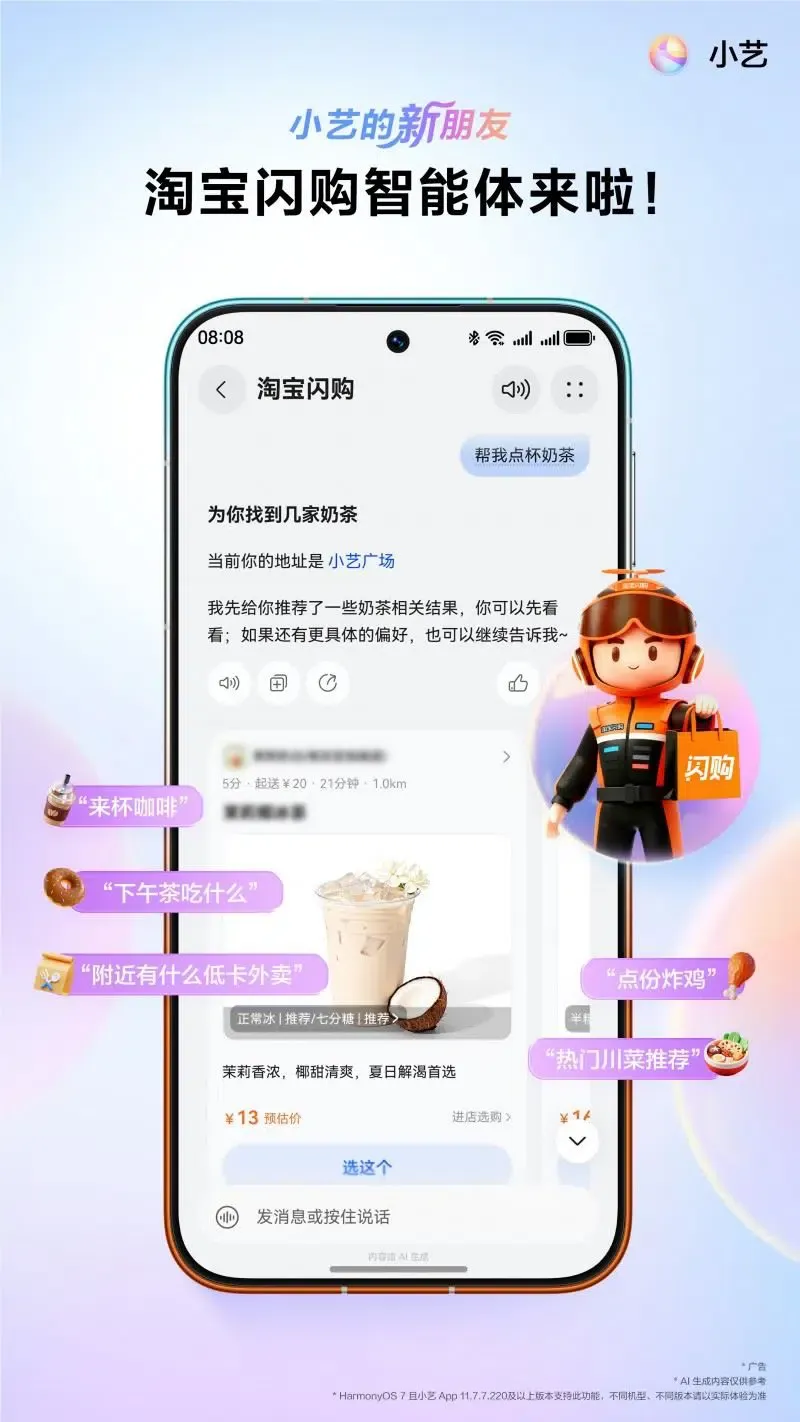
A manifestação prática desta infraestrutura emergiu através do lançamento para o consumidor do agente Taobao Instant Commerce. Em vez de exigir que os utilizadores abram manualmente um software dedicado de entrega de comida, a Celia orquestra dinamicamente a interação. Um utilizador que inicie um pedido ambíguo — como solicitar comida picante de valor elevado ou encomendar um americano gelado com dose duplo e gelo picado — desencadeia a resolução autónoma de entidades. O framework de agentes analisa a geolocalização contextual, obtém métricas de disponibilidade de comerciantes, aplica preferências alimentares específicas do utilizador, mapeia automaticamente vales promocionais elegíveis e apresenta um cartão de pagamento interativo no ecrã.
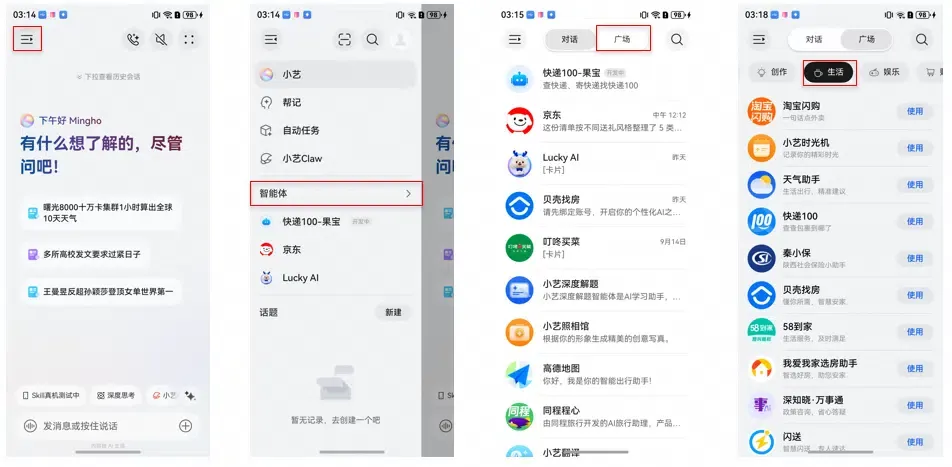
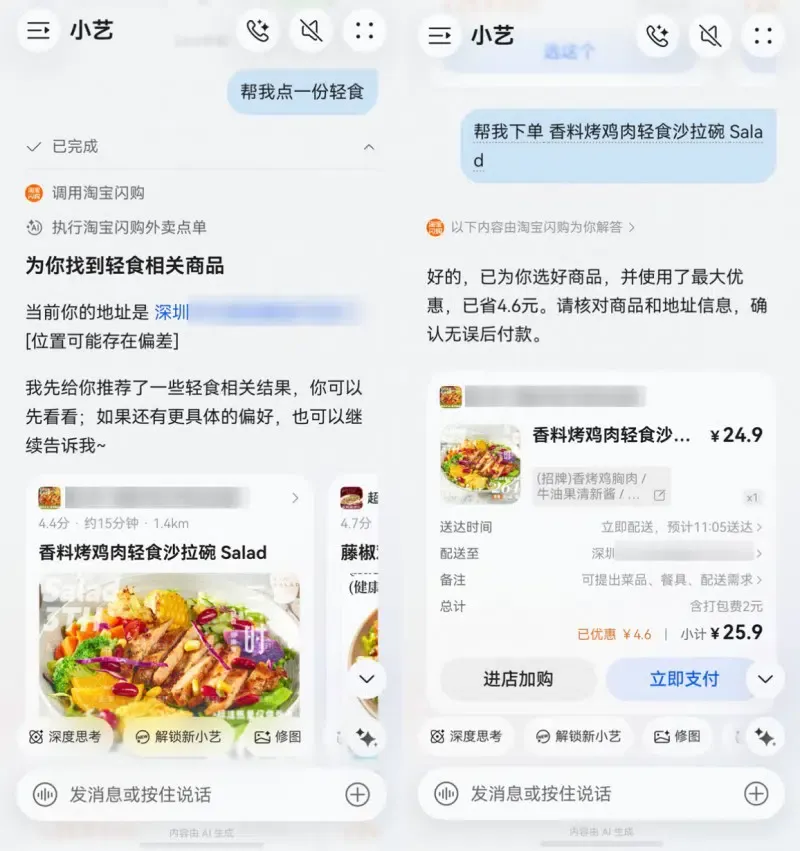
Nas versões de produção atuais, a pesquisa de comida, a seleção de pratos, a confirmação de morada e a verificação final do pagamento são executadas inteiramente nos cartões conversacionais da Celia. Contudo, em fluxos de ecossistema mais amplos, surgem inevitavelmente limites operacionais. Se um fluxo de parceiro necessitar posteriormente de transferir o utilizador para um cliente nativo para uma interação não suportada na superfície do assistente — como a resolução avançada de litígios, interações de fidelização personalizadas com o comerciante ou ajustes complexos de pedidos —, a aplicação recetora deve restaurar de forma segura o contexto relevante. A integridade de engenharia dessa transição rege o sucesso final da jornada do utilizador.
Análise Técnica Profunda e a Fricción das Transferências de Contexto
Por baixo da apresentação conversacional, a transferência de estado estruturado entre um assistente de sistema operativo e um cliente nativo de terceiros apresenta obstáculos arquitetónicos complexos. Os assistentes ao nível do sistema funcionam como ambientes de execução coordenados, avaliando a intenção do utilizador e enviando payloads estruturados. Por outro lado, o software comercial de cliente depende de arquiteturas baseadas em estados e interfaces de utilizador (UI), regidas por ciclos de vida de componentes distintos.
+-----------------------------------------------------------------------------------------+
|                  SEQUÊNCIA DE TRANSFERÊNCIA DO ASSISTENTE DE SISTEMA PARA APLICAÇÃO NATIVA |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ Entrada de Voz do Utilizador ] ---> "Encomendar um americano gelado com dose dupla e gelo picado" |
|                                                                                         |
|  [ Assistente do SO (Celia) ]                                                           |
|         |                                                                               |
|         +---> HarmonyOS Agent Framework 2.0 (Resolução de Intenções)                    |
|         |                                                                               |
|         +---> Geolocalização e Associação de Preferências Guardadas (Seleção de Comerciante) |
|         |                                                                               |
|         v                                                                               |
|  [ Agente Parceiro (Taobao Instant Commerce) ]                                         |
|         |                                                                               |
|         +---> Gera Apontador Efémero Opaco: { handoff_id: "hnd_9921_alpha" }            |
|         |     (Estado canónico retido de forma segura nos servidores de backend)        |
|         |                                                                               |
|         v                                                                               |
|  [ Limite Condicional: Cumprimento Complexo ou Escalamento Nativo Necessário ]          |
|         |                                                                               |
|         +---------------------------------------+---------------------------------------+
|         |                                       |                                       |
|         v                                       v                                       |
|  ( Esquema URI Personalizado )         ( Protocolo App Link Verificado )                |
|         |                                       |                                       |
|  * Sem verificação de propriedade de domínio * Propriedade de domínio verificada via Asset Links |
|  * Elevado risco de colisão de esquemas        * Risco de colisão significativamente mitigado |
|  * Pode solicitar o seletor de desambiguação * Redireciona diretamente para Activity / UIAbility |
|         |                                       |                                       |
|         v                                       v                                       |
|  [ Ciclo de Vida da Aplicação Recetora: Execução de Restauração de Cena Alvo ]          |
|  * A aplicação extrai o handoff_id opaco do URI HTTPS validado                          |
|  * Envia o token de forma assíncrona para o serviço de validação de backend autorizado  |
|  * O backend verifica a expiração, o nonce de uso único e a associação de conta        |
|  * O servidor devolve o comerciante canónico, SKU e estado da rota de destino         |
|  * O cliente renderiza com segurança a interface de destino sem estado URI fiável no cliente |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
Serialização de Intenções e Handshake de Tokens Seguros
Quando um assistente coordena um pedido, processa pedidos de alto nível transformando-os em parâmetros estruturados. Se um fluxo de interação exigir a transição para uma aplicação nativa autónoma, este contexto deve ser transferido com segurança. Tanto os esquemas URI personalizados como os App Links verificados podem transportar parâmetros de caminho e consulta; no entanto, as suas garantias de segurança diferem fundamentalmente.
Os esquemas URI personalizados carecem de verificação de propriedade de domínio. Qualquer aplicação instalada no sistema operativo pode declarar um esquema idêntico, criando riscos de colisão em que aplicações não fidedignas intercetam pedidos de navegação. Em contrapartida, os App Links verificados estabelecem a propriedade do domínio através de manifestos de verificação alojados no servidor.
Sob uma perspetiva de arquitetura defensiva, as credenciais sensíveis nunca devem ser colocadas em URLs. Embora identificadores públicos comuns, como itens de catálogo ou nomes de comerciantes, apareçam frequentemente em hiperligações web, as aplicações cliente devem tratar todos os parâmetros de negócio fornecidos por URL como dicas de transporte não fidedignas e não como o estado transacional autoritário. Permitir que os clientes nativos confiem cegamente nos valores de consulta do URI expõe os funis de cumprimento a adulteração de parâmetros e a ataques de repetição. Os designs de segurança modernos favorecem a passagem de um identificador de referência opaco e de curta duração (como um handoff_id efêmero). Após o lançamento, o cliente nativo troca este token opaco com o seu serviço de backend seguro através de um canal autenticado. O servidor valida a expiração, a identidade do chamador e a idempotência de uso único antes de devolver o estado de transação canónico, evitando a mutação não fidedigna no lado do cliente.
Incompatibilidades no Ciclo de Vida de Execução
A transição de um assistente ao nível do sistema para um cliente nativo deve gerir o ciclo de vida subjacente da aplicação móvel. Em ambientes Android, este processo centra-se no ciclo de vida da Activity; no HarmonyOS, envolve a arquitetura UIAbility. Quando a intenção do sistema aciona uma instância de aplicação já em execução, a plataforma anfitriã não invoca os métodos de inicialização padrão de raiz. Em vez disso, encaminha o pedido recebido para manipuladores de eventos específicos de segundo plano para primeiro plano.
Se uma equipa de engenharia implementar a lógica de encaminhamento exclusivamente dentro dos ganchos (hooks) do ciclo de vida de entrada (como onCreate), qualquer invocação que ocorra enquanto a aplicação reside num estado de memória suspensa ignorará as rotinas de inicialização. O sistema operativo traz a aplicação para a frente, mas a intenção de navegação recebida é descartada. Como resultado, o utilizador depara-se com o painel inicial genérico em vez da vista do comerciante pretendida, fazendo com que o contexto seja perdido ou exigindo reconstrução manual.
+-----------------------------------------------------------------------------------------+
|                    COMPARAÇÃO DE MECANISMOS DE ENCAMINHAMENTO ENTRE LIMITES DE EXECUÇÃO  |
+-----------------------+------------------------------+----------------------------------+
| Métrica Arquitetónica | Esquema URI Personalizado    | App Link Verificado              |
+-----------------------+------------------------------+----------------------------------+
| Verificação de Domínio| Nenhuma                      | Verificado através de asset links|
| Alerta de Desambiguação| Pode mostrar o seletor do SO| Normalmente encaminha diretamente|
| Suporte de Parâmetros | Suporta caminho e consulta   | Suporta caminho e consulta       |
| Risco de Colisão      | Elevado (nomes sem restrições) | Baixo (vinculado a domínio verificado) |
| Restauração de Contexto| Deve ser implementada pela app| Deve ser implementada pela app   |
| Gestão do Ciclo de Vida| Deve ser implementada pela app| Deve ser implementada pela app   |
+-----------------------+------------------------------+----------------------------------+
Lacunas de Contexto Através do Limite de Instalação da Aplicação
O desafio estrutural agrava-se quando o consumidor não tem a aplicação parceira nativa instalada no seu hardware físico. Embora os assistentes de sistema como a Celia executem capacidades de parceiros através de cartões renderizados na nuvem, os loops de conversão secundários — como o resgate de prémios de fidelidade, o rastreio detalhado de pedidos ou a gestão de litígios de apoio ao cliente — incentivam frequentemente a instalação local da aplicação.
Uma transição web-para-loja genérica não entrega automaticamente o estado de URL arbitrário definido pela aplicação no primeiro lançamento nativo da mesma. São necessários mecanismos específicos da plataforma quando esse contexto precisa de sobreviver à instalação. No Android, a API Google Play Install Referrer fornece um mecanismo para passar parâmetros de campanha e de indicação para aplicações recém-instaladas. No ecossistema Huawei, o AppGallery Connect App Linking fornece capacidades diferidas nativas, encaminhando os utilizadores para a AppGallery quando desinstalados e restaurando os parâmetros de destino na aplicação no primeiro lançamento. Ao operar em canais de distribuição web e multi-loja heterogéneos, as equipas dependem de infraestruturas de encaminhamento diferido para conciliar o estado pré-instalação com os arranques a frio da aplicação.
Melhores Práticas e Padrões de Implementação de Referência
Para eliminar a interrupção de contexto durante a execução entre superfícies, as equipas de engenharia móvel devem implementar arquiteturas de encaminhamento padronizadas e criptograficamente verificadas. Ao ancorar a lógica de navegação a domínios de plataforma verificáveis e estruturar os manipuladores do ciclo de vida do cliente, as aplicações podem ingerir de forma fiável parâmetros externos e restaurar o estado de execução.
+-----------------------------------------------------------------------------------------+
|                  ARQUITETURA DE VERIFICAÇÃO CRIPTOGRÁFICA DE DOMÍNIO                    |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  [ Anfitrião Web do Programador: https://order.example.com ]                            |
|         |                                                                               |
|         +---> Alojamento: /.well-known/assetlinks.json (Digital Asset Links do Android)   |
|               - namespace: "android_app"                                                |
|               - package_name: "com.example.storeapp"                                    |
|               - sha256_cert_fingerprints: [ "14:6D:E9:DE:..." ]                         |
|                                                                                         |
|  [ Pipeline de Verificação do Sistema Android ]                                         |
|         |                                                                               |
|         +---> Manifesto do Cliente: <intent-filter android:autoVerify="true">          |
|         +---> O sistema consulta /.well-known/assetlinks.json via HTTPS                 |
|         +---> Verifica se a impressão digital do certificado corresponde à chave local  |
|         +---> Encaminha diretamente URLs https://order.example.com para o cliente nativo|
|                                                                                         |
|  [ Pipeline de App Linking Nativo do HarmonyOS ]                                        |
|         |                                                                               |
|         +---> O módulo cliente module.json5 configura as skills com domainVerify: true  |
|         +---> Declara ações: ["ohos.want.action.viewData"], entidades: ["browsable"]   |
|         +---> Invocado programaticamente através de UIAbilityContext.openLink()         |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
Verificação Criptográfica de Domínio Através de App Links Padronizados
Os ambientes móveis modernos dependem de uma confiança bidirecional verificável entre um domínio de internet e um binário de aplicação para garantir um encaminhamento seguro. O Android consegue isto através de App Links suportados por declarações de Digital Asset Links, enquanto o iOS utiliza Universal Links ancorados a ficheiros Apple App Site Association.
Durante os ciclos de instalação ou atualização de pacotes no Android, o sistema operativo inspeciona as associações de domínio declaradas. Se configurado com android:autoVerify="true", o sistema operativo móvel consulta o domínio de destino através de uma ligação HTTPS segura:
[https://order.example.com/.well-known/assetlinks.json](https://order.example.com/.well-known/assetlinks.json)
Quando a impressão digital SHA-256 declarada na declaração remota de Digital Asset Links corresponde ao certificado de assinatura do pacote de aplicação instalado, o sistema operativo regista o domínio. As invocações de hiperligações subsequentes encaminham normalmente o utilizador diretamente para o cliente nativo sem diálogos de desambiguação, sujeito às definições de hiperligações do sistema do utilizador.
Na engenharia de aplicações nativas do HarmonyOS, os programadores configuram a verificação de domínios dentro do ficheiro de configuração module.json5, declarando a propriedade domainVerify no bloco de skills da ability e gerindo os acionadores de navegação através das APIs openLink().
<!-- AndroidManifest.xml: Declaração de App Links Verificados -->
<activity
    android:name=".routing.ContextRoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Filtro de Intenção para Verificação Criptográfica de Domínio -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />

        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />

        <!-- Pontos finais de domínio autoritários pertencentes ao programador -->
        <data android:scheme="https" />
        <data android:host="order.example.com" />
        <data android:pathPrefix="/checkout/handoff" />
    </intent-filter>
</activity>
Gestão de Ganchos do Ciclo de Vida Baseados em Estado em Clientes Nativos
Assim que a identidade criptográfica é estabelecida, a aplicação deve capturar, desserializar e encaminhar parâmetros contextuais através de todos os estados de execução. Para garantir que os parâmetros sobrevivem às transições de segundo plano para primeiro plano, os programadores devem vincular a lógica de encaminhamento tanto aos manipuladores de lançamento primário como aos callbacks de intenção reativos.
Nas arquiteturas Android, isto requer o processamento de intenções tanto em onCreate() como em onNewIntent(). Nas arquiteturas HarmonyOS que utilizam o modelo Stage, os engenheiros implementam o tratamento correspondente nos ganchos onCreate() e onNewWant() da UIAbility designada.
Para garantir uma defesa em profundidade, os URIs recebidos devem ser submetidos a uma validação estrita de esquema, anfitrião, caminho e parâmetros. O cliente deve aplicar uma lista de permissões (allowlist) de anfitriões e caminhos de confiança, rejeitar chaves de consulta inesperadas e validar restrições de formato. Crucialmente, o cliente nunca deve tratar entidades de negócio dentro de um URL como verdades autenticadas; em vez disso, a aplicação passa apenas o identificador de referência opaco validado para o seu serviço de backend, aguardando autorização criptográfica e resolução de estado canónico antes de executar a navegação de destino.
package com.example.storeapp.routing;

import android.content.Intent;
import android.net.Uri;
import android.os.Bundle;
import android.os.Handler;
import android.os.Looper;
import android.view.View;
import android.widget.ProgressBar;
import android.widget.Toast;
import androidx.annotation.NonNull;
import androidx.annotation.WorkerThread;
import androidx.appcompat.app.AppCompatActivity;
import java.io.IOException;
import java.util.Set;
import java.util.concurrent.ExecutorService;
import java.util.concurrent.Executors;
import java.util.regex.Pattern;

public class ContextRoutingActivity extends AppCompatActivity {

    private static final String ALLOWED_SCHEME = "https";
    private static final String ALLOWED_HOST = "order.example.com";
    private static final String EXACT_PATH = "/checkout/handoff";
    private static final String PATH_PREFIX = "/checkout/handoff/";

    // Expressão regular literal não escapada: hífen colocado no final da classe sem escapes de barra invertida
    private static final Pattern SAFE_ID_PATTERN = Pattern.compile("^[a-zA-Z0-9_-]{1,64}$");

    private final ExecutorService backgroundExecutor = Executors.newSingleThreadExecutor();
    private final Handler mainThreadHandler = new Handler(Looper.getMainLooper());
    private ProgressBar loadingIndicator;

    @Override
    protected void onCreate(Bundle savedInstanceState) {
        super.onCreate(savedInstanceState);
        setupLoadingInterface();
        handleIncomingRoutingIntent(getIntent());
    }

    @Override
    protected void onNewIntent(Intent intent) {
        super.onNewIntent(intent);
        setIntent(intent);
        handleIncomingRoutingIntent(intent);
    }

    private void setupLoadingInterface() {
        loadingIndicator = new ProgressBar(this);
        loadingIndicator.setIndeterminate(true);
        setContentView(loadingIndicator);
    }

    private void handleIncomingRoutingIntent(Intent intent) {
        if (intent == null || !Intent.ACTION_VIEW.equals(intent.getAction())) {
            navigateToDefaultDashboard();
            return;
        }

        Uri uri = intent.getData();
        if (!isUriValidAndSafe(uri)) {
            navigateToDefaultDashboard();
            return;
        }

        // Extrair exclusivamente o identificador de referência de transferência opaco
        String handoffId = uri.getQueryParameter("handoff_id");
        if (handoffId != null) {
            loadingIndicator.setVisibility(View.VISIBLE);
            initiateSecureHandoffExchange(handoffId);
        } else {
            navigateToDefaultDashboard();
        }
    }

    private boolean isUriValidAndSafe(Uri uri) {
        if (uri == null || !uri.isHierarchical()) {
            return false;
        }

        // Validar esquema, anfitrião e caminho em relação à lista de permissões estrita
        if (!ALLOWED_SCHEME.equalsIgnoreCase(uri.getScheme())) {
            return false;
        }
        if (!ALLOWED_HOST.equalsIgnoreCase(uri.getHost())) {
            return false;
        }
        String path = uri.getPath();
        if (path == null || (!path.equals(EXACT_PATH) && !path.startsWith(PATH_PREFIX))) {
            return false;
        }

        // Aplicar lista de permissões estrita de chaves de consulta: apenas handoff_id é permitido
        Set<String> parameterNames = uri.getQueryParameterNames();
        if (parameterNames == null || parameterNames.size() != 1 || !parameterNames.contains("handoff_id")) {
            return false;
        }

        String handoffId = uri.getQueryParameter("handoff_id");
        return handoffId != null && SAFE_ID_PATTERN.matcher(handoffId).matches();
    }

    private void initiateSecureHandoffExchange(@NonNull String handoffId) {
        backgroundExecutor.execute(() -> {
            try {
                // Padrão de autorização de falha fechada (fail-closed): o cliente envia o token opaco para o backend
                // A navegação executa-se exclusivamente mediante estado do servidor autenticado e não nulo
                CanonicalHandoffState canonicalState = queryBackendHandoffService(handoffId);

                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        if (canonicalState != null && canonicalState.isValid()) {
                            dispatchToVerifiedCheckout(canonicalState);
                        } else {
                            handleValidationFailure("Sessão expirada ou estado de transação inválido");
                        }
                    }
                });
            } catch (Exception e) {
                mainThreadHandler.post(() -> {
                    if (!isFinishing() && !isDestroyed()) {
                        handleValidationFailure("Falha de comunicação de rede durante a autorização");
                    }
                });
            }
        });
    }

    @WorkerThread
    private CanonicalHandoffState queryBackendHandoffService(String handoffId) throws IOException {
        // Contrato de produção: enviar pedido TLS autenticado através da stack de rede do cliente
        // (por ex., OkHttp / Retrofit) para trocar o handoffId pelos detalhes canónicos do comerciante e SKU.
        // A implementação de exemplo falha fechada por padrão até ser ligada ao serviço API de produção.
        throw new UnsupportedOperationException("A implementação de produção requer ponto final de troca de backend autenticado");
    }

    private void dispatchToVerifiedCheckout(CanonicalHandoffState state) {
        Intent checkoutIntent = new Intent(this, CheckoutActivity.class);
        checkoutIntent.putExtra("EXTRA_CANONICAL_MERCHANT_ID", state.merchantId);
        checkoutIntent.putExtra("EXTRA_CANONICAL_SKU", state.sku);
        startActivity(checkoutIntent);
        finish();
    }

    private void handleValidationFailure(String message) {
        Toast.makeText(this, message, Toast.LENGTH_SHORT).show();
        navigateToDefaultDashboard();
    }

    private void navigateToDefaultDashboard() {
        Intent homeIntent = new Intent(this, MainActivity.class);
        startActivity(homeIntent);
        finish();
    }

    @Override
    protected void onDestroy() {
        super.onDestroy();
        backgroundExecutor.shutdown();
    }

    // Estrutura de dados canónica imutável que contém o estado de negócio verificado pelo servidor
    public static class CanonicalHandoffState {
        public final String merchantId;
        public final String sku;
        public final boolean authorized;

        public CanonicalHandoffState(String merchantId, String sku, boolean authorized) {
            this.merchantId = merchantId;
            this.sku = sku;
            this.authorized = authorized;
        }

        public boolean isValid() {
            return authorized && merchantId != null && sku != null;
        }
    }
}
Ao abstrair a análise de URI e a validação assíncrona para um delegado de encaminhamento desacoplado, a aplicação isola a validação de segurança da renderização visual da vista. O controlador de navegação resolve a referência de transferência opaca com o backend autenticado, valida o estado canónico devolvido e só então procede para a vista de cumprimento.
Resolução de Lacunas de Contexto Através do Limite de Instalação
Quando a descoberta de serviços se origina dentro de um assistente de IA e conduz à transferência de uma aplicação, preservar a intenção do utilizador através da barreira de instalação requer a restauração de parâmetros diferidos. As hiperligações tradicionais falham aqui porque os repositórios públicos de aplicações funcionam como guardiões sem estado.
+-----------------------------------------------------------------------------------------+
|               ARQUITETURA DE LIGAÇÃO DIFERIDA E CICLO DE VIDA DE RECUPERAÇÃO            |
+-----------------------------------------------------------------------------------------+
|                                                                                         |
|  1. Registo de Ponto de Contacto Pré-Instalação                                         |
|     * O utilizador interage com a hiperligação de indicação do assistente ou cartão H5    |
|     * O ponto final web regista o contexto elegível de pré-instalação no servidor         |
|                                                                                         |
|  2. Transição para a Loja da Plataforma                                                 |
|     * Redireciona para o marketplace oficial (Google Play / Huawei AppGallery)          |
|     * Preserva o contexto através de serviços de plataforma (Install Referrer / AppGallery) |
|                                                                                         |
|  3. Reconciliação de Contexto no Primeiro Lançamento                                    |
|     * A aplicação inicializa pela primeira vez no terminal físico                       |
|     * Resolve o contexto através de APIs da plataforma ou mecanismos do servidor        |
|                                                                                         |
|  4. Restauração de Destino na Aplicação                                                 |
|     * Parâmetros de destino devolvidos diretamente ao controlador principal da aplicação  |
|     * A aplicação navega automaticamente para o comerciante ou ecrã do carrinho designado |
|                                                                                         |
+-----------------------------------------------------------------------------------------+
As organizações de engenharia avaliam como gerir o encaminhamento ao longo deste ciclo de vida através de duasabordagens distintas:
- Arquitetura Interna Personalizada: A construção de infraestruturas personalizadas confere às organizações controlo total sobre a residência de dados, definições de protocolos e políticas de segurança. No entanto, exige que as equipas de engenharia assumam responsabilidades significativas de manutenção, incluindo a gestão de bases de dados de parâmetros de alta concorrência, o manuseamento de APIs de referência específicas da loja, a manutenção de pontos finais iOS AASA e Android Asset Link, e a atualização de bibliotecas de cliente de encaminhamento à medida que as regras de privacidade do sistema operativo mudam.
- Plataformas de Encaminhamento Prontas a Usar (Turnkey): As plataformas de encaminhamento geridas fornecem abstrações padronizadas entre Android App Links, iOS Universal Links, APIs de referência de lojas e alternativas web, acelerando a integração através de canais de distribuição diversificados. No entanto, as equipas devem ponderar estes benefícios face a dependências de software de terceiros, custos recorrentes de infraestrutura e considerações de conformidade relativamente à forma como os SDKs externos recolhem e processam metadados de dispositivos. Um exemplo de ferramentas especializadas concebidas para gerir a restauração de parâmetros diferidos e transferências de deep linking é o Opoinstall.
+-----------------------------------------------------------------------------------------+
|                    LISTA DE VERIFICAÇÃO DE ENGENHARIA: ENCAMINHAMENTO E CONTEXTO        |
+-----------------------------------------------------------------------------------------+
| [ ] Alojar assetlinks.json válido contendo impressões digitais SHA-256 do certificado    |
| [ ] Declarar pontos finais web do programador no manifesto com android:autoVerify="true"  |
| [ ] Implementar análise de intenção em onCreate() e onNewIntent() / onNewWant()         |
| [ ] Aplicar validação rigorosa de URI (esquema, anfitrião, pathPrefix e chaves de consulta)|
| [ ] Passar identificadores opacos de curta duração em vez de tokens em texto simples     |
| [ ] Verificar se o ponto final do backend aplica autenticação, expiração e idempotência |
| [ ] Implementar encaminhamento de recurso para utilizadores não instalados via serviços |
| [ ] Validar o comportamento de deep linking em estados de arranque a frio, segundo plano |
+-----------------------------------------------------------------------------------------+
Perguntas Frequentes (FAQ)
Como é que a Celia aciona os pedidos de comida do Taobao sem abrir a aplicação completa?
Porque é que os esquemas URL personalizados falham no fornecimento de verificação de domínio segura?
Como podem as aplicações preservar o contexto quando o utilizador tem de instalar a aplicação primeiro?
Implicações Práticas e Perspetivas Futuras
A integração profunda do agente Taobao Instant Commerce no assistente Celia da Huawei marca um passo evolutivo na arquitetura de software móvel. À medida que os modelos de inteligência artificial amadurecem, transitando de ferramentas conversacionais passivas para camadas de execução proativas, o modelo de longa data de navegação móvel fragmentada e centrada em ícones entra numa fase de transição. Os dispositivos móveis estão a deslocar-se para a coordenação orientada por intenções, onde os assistentes de sistema interpretam objetivos de utilizador de alto nível e montam dinamicamente as capacidades de serviço subjacentes.
Para as equipas de engenharia e arquitetura de software cliente, esta mudança no ecossistema exige uma reavaliação fundamental do design de aplicações. As aplicações já não podem ser construídas apenas como destinos gráficos autónomos; devem expor interfaces modulares e legíveis por máquina capazes de comunicação bidirecional com os sistemas operativos anfitriões. Garantir que o contexto do utilizador, os estados de autenticação e os históricos de transações fluem sem problemas entre agentes conversacionais ao nível do sistema e interfaces nativas proprietárias representa um requisito essencial para a entrega moderna de serviços digitais.
Avançando, a durabilidade das arquiteturas de comércio empresarial dependerá da estabilidade dos seus mecanismos de transporte subjacentes. As organizações que investem em associações de domínio validadas criptograficamente, numa gestão resiliente do ciclo de vida da Activity e da UIAbility, e numa infraestrutura de encaminhamento diferido robusta conseguirão colmatar a divisão entre a descoberta conversacional e o cumprimento nativo. Ao dominarem o encaminhamento de contexto entre superfícies, os programadores podem garantir que, independentemente de uma transação se originar através de um toque, de um gesto no ecrã ou de uma única frase falada, a integridade operacional da jornada do utilizador permanece intacta.
Share this article



