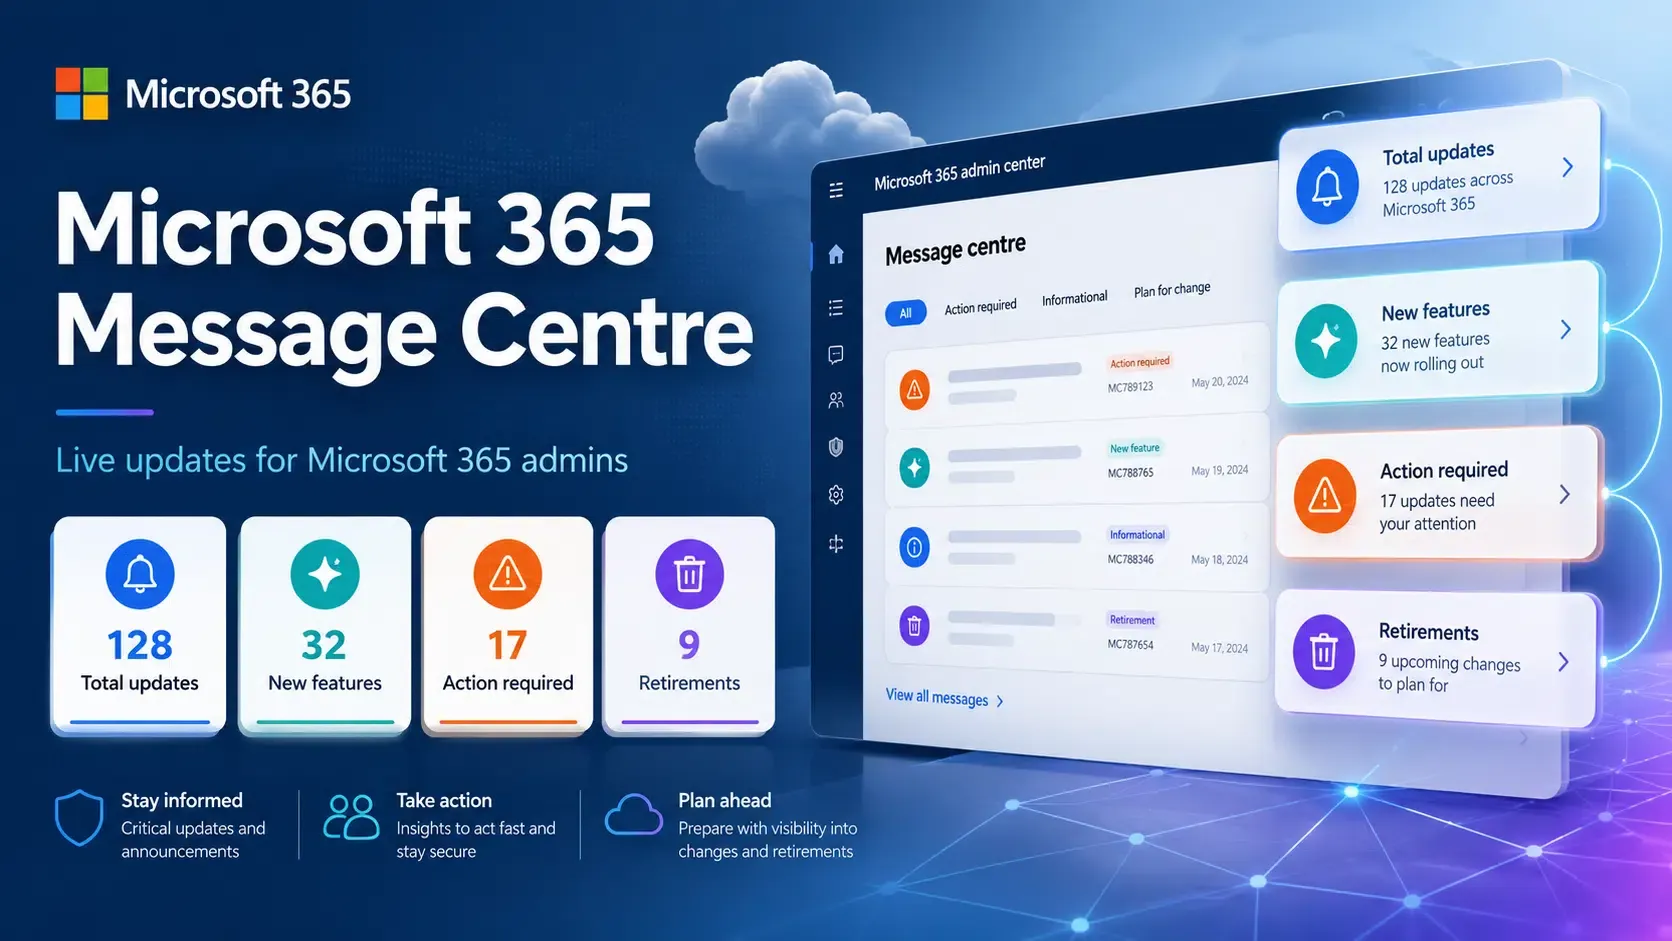
O Microsoft Outlook bloqueará anexos MSIX? A Microsoft confirmou que o Outlook na web e o novo cliente do Outlook para Windows bloquearão anexos de arquivos .msix e .msixbundle por padrão a partir do início de novembro de 2026. De acordo com uma atualização na central de mensagens do Microsoft 365 (MC1488841), os formatos modernos de instalação do Windows estão sendo adicionados à lista BlockedFileTypes em políticas de caixa de correio padrão e personalizadas em tenants do Exchange Online. Embora a Microsoft tenha projetado originalmente o formato de contêiner MSIX para modernizar a instalação de aplicativos Windows com isolamento (sandboxing) e verificação de assinatura, campanhas de agentes maliciosos que exploram manipuladores de protocolos de instalação levaram a restrições de segurança em nível de plataforma. A mudança afeta organizações que dependem desses clientes Outlook para trocar pacotes de instalação do Windows por e-mail, exigindo que administradores e editores de software revisem suas políticas de anexos e métodos alternativos de distribuição.
Por que o Outlook está bloqueando anexos MSIX
Resumo
-
A Microsoft bloqueará anexos .msix e .msixbundle por padrão no Outlook na web e no novo Outlook para Windows a partir do início de novembro de 2026.
-
As extensões de arquivo serão adicionadas ao parâmetro BlockedFileTypes dentro da OwaMailboxPolicy em todos os tenants do Exchange Online globalmente.
-
Administradores podem colocar os formatos em uma lista de permissões usando a propriedade AllowedFileTypes se seus fluxos de trabalho internos exigirem o compartilhamento direto de pacotes por e-mail.
A distribuição de software via e-mail há muito tempo apresenta um conflito operacional entre conveniência e segurança empresarial. Equipes de desenvolvimento e departamentos de TI internos frequentemente utilizam e-mail para distribuir builds de aplicativos em fase de pré-lançamento, utilitários internos e pacotes de instalação diretamente para colegas ou testadores empresariais selecionados. O formato MSIX, introduzido como um sucessor moderno para instaladores legados .exe e .msi, foi criado especificamente para fornecer instalação em contêiner, desinstalação previsível e otimização de espaço em disco nas arquiteturas Windows.
No entanto, distribuir pacotes executáveis diretamente como anexos de e-mail ignora avaliações centralizadas de postura de segurança. Quando um usuário final recebe um instalador via caixa de entrada, a verificação visual por si só não consegue determinar com segurança se o binário empacotado foi adulterado ou assinado por uma entidade não autorizada. Como o e-mail permanece o principal vetor de acesso inicial para ataques cibernéticos, os gateways de segurança devem aplicar restrições rigorosas de formato de arquivo para proteger funcionários não técnicos da execução inadvertida de código malicioso.

O atrito operacional surge à medida que o Outlook restringe esses anexos em tenants comerciais, levando os editores de software a reconsiderar o compartilhamento de arquivos ad-hoc. De acordo com relatos do BleepingComputer, a restrição se aplica tanto a pacotes .msix individuais quanto a arquivos .msixbundle, que agrupam vários builds específicos de arquitetura em um único contêiner. Assim que a implementação da política for concluída em meados de novembro, as tentativas de abrir ou baixar esses anexos nos clientes Outlook suportados serão bloqueadas por padrão.
Como a política de caixa de correio do OWA bloqueia o acesso a anexos MSIX
A alteração da Microsoft em novembro de 2026 atualiza as restrições de anexos dentro das Políticas de Caixa de Correio OWA do Exchange Online. No Outlook na web e no novo Outlook para Windows, a lista BlockedFileTypes configurada determina quais extensões de anexo os usuários são impedidos de abrir ou baixar.
Este é um controle de acesso a anexos aplicado às experiências suportadas do Outlook. Não deve ser interpretado como uma regra universal de rejeição de entrega SMTP ou como um banimento amplo da instalação de pacotes MSIX no Windows.
O diagrama abaixo descreve o fluxo operacional de restrições de acesso a anexos juntamente com os canais padrão de entrega de software Windows:
Mensagem com anexo .msix / .msixbundle ──> Caixa de correio do Exchange Online ──> Outlook na web / Novo Outlook para Windows ──> Restrições de anexo da OwaMailboxPolicy ──> Abrir / Download bloqueado por padrão ──> O administrador pode configurar uma exceção de arquivo permitido
A política aborda um risco específico de acesso a anexos. Ela não impede que editores distribuam pacotes MSIX através de outros canais Windows suportados, e não elimina a necessidade de assinatura de aplicativos, verificações de reputação ou proteção de endpoints.
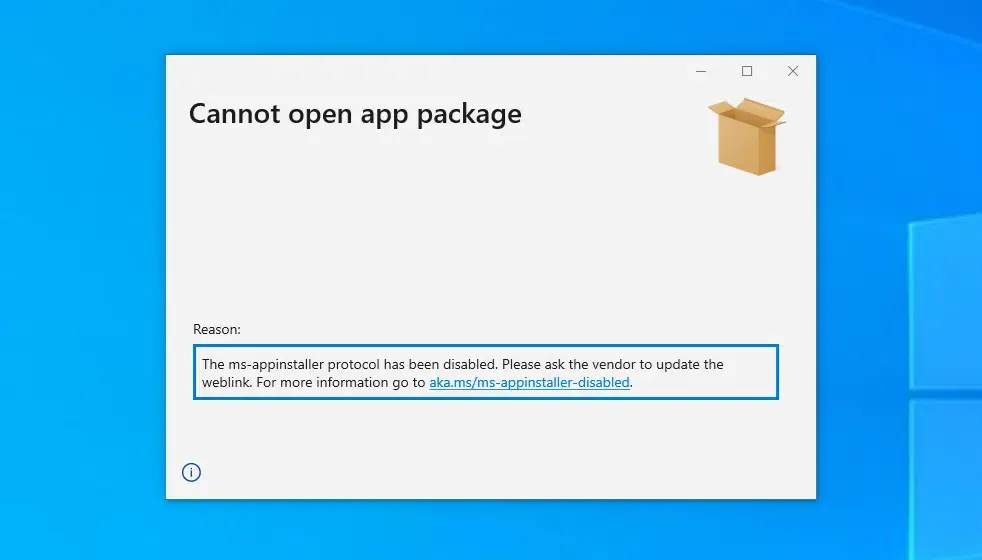
A mudança na política do Outlook segue um período anterior de preocupação com a segurança em torno dos mecanismos de entrega de instaladores do Windows. Em dezembro de 2023, a Microsoft desativou o manipulador de esquema de URI ms-appinstaller por padrão após campanhas documentadas de malware abusarem do fluxo de trabalho de instalação, conforme detalhado pelo Microsoft Security Response Center. Essa medida anterior abordou riscos de instalação baseados em protocolo, enquanto a atualização do Outlook de novembro de 2026 limita separadamente o acesso a anexos de instalador especificados em clientes de e-mail suportados. Ataques anteriores empacotaram malware dentro de wrappers MSIX assinados para entregar famílias como Black Basta e DarkGate, o que levou a ajustes contínuos na segurança de pacotes nos produtos Microsoft.
Embora bloquear anexos mitigue a abertura automatizada de arquivos dentro do Outlook, analistas de segurança observam que a filtragem de e-mail por si só não elimina a entrega de pacotes maliciosos. Atores de ameaças ainda podem tentar contornar bloqueios de extensão de gateway renomeando extensões de arquivo ou incorporando links de download externos nos corpos dos e-mails. Consequentemente, a defesa corporativa exige avançar além do bloqueio estático de anexos em direção a canais de distribuição verificados e repositórios centralizados de pacotes, conforme analisado pelo The Next Web.
Alternativas ao envio de instaladores MSIX por e-mail
A atualização da política de anexos da Microsoft cria uma restrição de entrega específica para organizações que trocam instaladores MSIX através de clientes Outlook afetados. Essas organizações podem avaliar se portais de download autenticados, implantação corporativa gerenciada, repositórios aprovados ou exceções de política estritamente delimitadas atendem melhor aos seus requisitos de segurança e operacionais.
Avaliação arquitetônica: Canais de entrega de software
Editores de software devem escolher entre gerenciar infraestrutura de download interna, configurar isenções de e-mail no tenant ou adotar pipelines gerenciados de entrega de software.
A tabela de comparação abaixo avalia modelos padrão de distribuição de aplicativos Windows:
| Método de Distribuição | Cenário Aplicável | Consideração de Segurança | Requisito Administrativo |
|---|---|---|---|
| Anexos MSIX no Outlook | Fluxos de trabalho internos existentes | Bloqueado para abrir/baixar por padrão nos clientes afetados | Exceção explícita na política OWA |
| Portal de Download Autenticado | Downloads diretos de software corporativo | Assinatura, reputação, autenticação e verificações de endpoint | Manutenção e hospedagem de portal |
| Implantação Corporativa Gerenciada | Aplicativos Windows controlados pela organização | Implantação centralizada e gerenciamento de dispositivos | Administração de TI e orquestração de políticas |
| Microsoft Store | Aplicativos Windows publicados e suportados | Submissão à loja e verificações de plataforma aplicáveis | Onboarding de editor e gerenciamento de lançamento |
Equipes de engenharia devem avaliar os métodos de distribuição de acordo com as políticas de segurança de sua organização, infraestrutura de implantação existente e necessidades do usuário. Portais de download autenticados e ferramentas de implantação gerenciada podem fornecer controles de acesso centralizados e auditabilidade, mas sua segurança depende de configuração correta, validação de pacotes e proteções de endpoint.
Lista de verificação para administradores e editores
Para se adaptar às atualizações de política do Exchange Online enquanto mantém uma entrega de software fluida, equipes de engenharia e operações de TI devem implementar fluxos de trabalho de distribuição estruturados.
Lista de verificação para administradores de TI
-
Auditar requisitos de política do tenant: Revise se os departamentos internos dependem legitimamente do recebimento de anexos .msix ou .msixbundle via e-mail.
-
Configurar AllowedFileTypes no PowerShell: Se equipes específicas precisarem de entrega por e-mail, use o Exchange Online PowerShell para adicionar
.msixe.msixbundleà propriedadeAllowedFileTypesnas políticas de caixa de correio de destino, consultando a documentação do Microsoft Learn. -
Transição de remetentes para armazenamento em nuvem: Instrua as equipes internas a compartilhar aplicativos via links autenticados do OneDrive for Business ou SharePoint em vez de anexos brutos de e-mail, seguindo a orientação de suporte oficial da Microsoft.
Lista de verificação para editores de software e desenvolvedores
-
Migrar de anexos para portais web: Remova links de anexo de arquivo direto de e-mails de onboarding de saída, substituindo-os por links para portais de download HTTPS autenticados.
-
Manter a higiene de assinatura de pacotes e reputação: Assine pacotes Windows usando métodos de assinatura de código suportados, valide cadeias de certificados e considere as verificações de reputação do Microsoft Defender SmartScreen. Não presuma que um certificado EV remova automaticamente avisos de segurança.
-
Comunicar atualizações de política aos clientes: Forneça orientações claras aos usuários corporativos sobre métodos de distribuição alternativos para evitar interrupções de implantação quando os bloqueios do Outlook entrarem em vigor.
Perguntas Frequentes (FAQ)
Quais versões do Outlook são afetadas pelo bloqueio de anexos MSIX?
Os administradores de TI ainda podem permitir anexos MSIX para usuários internos?
Por que a Microsoft está bloqueando seu próprio formato de empacotamento moderno no Outlook?
Principais pontos para equipes de engenharia
Editores de software e equipes de engenharia corporativa afetados pelas novas restrições do Outlook devem revisar seus fluxos de trabalho de entrega de pacotes de instalação. Portais de download autenticados, implantação gerenciada de aplicativos e lojas de aplicativos suportadas oferecem alternativas aos anexos diretos, enquanto a assinatura de código, verificações de reputação e segurança de endpoint permanecem necessárias, independentemente do canal de distribuição.
As organizações devem adaptar suas arquiteturas de entrega para refletir uma abordagem de confiança zero em relação aos anexos de e-mail. Ao direcionar os usuários através de portais autenticados, implementar uma higiene robusta de assinatura de código e gerenciar exceções de política de forma deliberada, as equipes técnicas podem manter fluxos de trabalho de distribuição de software seguros sem interromper a produtividade do usuário final.
Referências
-
Microsoft 365 Message Center — Arquivo MC1488841 — Arquivo de terceiros de uma notificação da central de mensagens do Microsoft 365 detalhando o cronograma, escopo e parâmetros de política para bloqueio de anexos .msix e .msixbundle.
-
Microsoft Security Response Center — Microsoft aborda o abuso do instalador de aplicativos — Aviso oficial de segurança detalhando campanhas históricas de agentes maliciosos que abusam dos manipuladores de instaladores do Windows.
-
Suporte Microsoft — Anexos bloqueados no Outlook — Visão geral oficial de extensões de arquivo bloqueadas por padrão, diretrizes de segurança e alternativas de compartilhamento de arquivos.
-
Microsoft Learn — Documentação do Set-OwaMailboxPolicy — Documentação técnica detalhando os parâmetros BlockedFileTypes e AllowedFileTypes para administradores do Exchange Online.
-
BleepingComputer — Microsoft Outlook bloqueará anexos MSIX — Relatório técnico sobre o anúncio MC1488841 da central de mensagens e abuso histórico por agentes maliciosos.
-
The Next Web — Microsoft bloqueia dois formatos de instalador do Windows — Análise das mudanças na política do Exchange Online, implicações regulatórias e alternativas de distribuição corporativa.
Share this article