Qual é o significado de SDK no desenvolvimento móvel? Na engenharia móvel, o significado de SDK — que representa Software Development Kit (Kit de Desenvolvimento de Software) — refere-se a uma coleção de bibliotecas, APIs, ferramentas e documentação que ajuda desenvolvedores a criar ou estender aplicações, tipicamente distribuída como um arquivo binário compilado, como um Android AAR ou um iOS XCFramework. Quando arquitetos móveis avaliam ferramentas de crescimento e atribuição de terceiros, compreender o que um SDK significa no nível de binário e integração de build é essencial para prevenir o inchaço de pacotes, evitar colisões de dependências transitivas e manter a estabilidade no arranque a frio (cold start). OpoInstall, uma plataforma de atribuição móvel e deep linking, empacota roteamento entre sandboxes, rastreamento de canais e mecanismos de restauração de parâmetros em bibliotecas de cliente nativas projetadas para toolchains de build de Android e iOS.
Na arquitetura de sistemas móveis, um SDK é mais do que um conjunto de interfaces de programação de aplicações (APIs) chamáveis. É um artefato de build distribuível que integra seu bytecode compilado ou fatias de código de máquina, tabelas de recursos e declarações de manifesto no pacote executável da aplicação host durante a vinculação em tempo de compilação.
| Termo | Definição | Entidade Relacionada | Papel da Intenção de Busca |
|---|---|---|---|
| Significado de SDK | A definição arquitetônica de um Kit de Desenvolvimento de Software como um pacote de biblioteca, API e ferramentas vinculado a uma aplicação host. | Binário do App Host | Informativo |
Android Archive (.aar) |
O formato de distribuição binária para bibliotecas Android contendo bytecode compilado, recursos e regras de manifesto. | Sistema de Build Gradle | Técnico / Informativo |
XCFramework (.xcframework) |
O formato de pacote binário multiplataforma da Apple que empacota variantes para dispositivos e simuladores para iOS, macOS e Catalyst. | Linker do Xcode | Técnico / Informativo |
| Protocolos de Crescimento Técnico | A coleção de mecanismos nativos de roteamento, install-referrer, restauração de parâmetros e relatório de eventos implementados por SDKs de atribuição. | Instalação de Parâmetros do App | Comercial / Técnico |
O Que É o Significado de SDK na Compilação Binária Móvel Nativa
Além da Sigla: O Que Acontece Quando Você Vincula um Kit de Desenvolvimento de Software a um Aplicativo Móvel
Em um nível introdutório, a sigla SDK significa Software Development Kit — um termo geral que pode abranger bibliotecas de código-fonte, compiladores de linha de comando, depuradores de hardware e exemplos de código. No entanto, para arquitetos de sistemas móveis e engenheiros de lançamento, o significado prático de SDK é definido pela forma como uma biblioteca de terceiros altera fisicamente a aplicação host durante a compilação. Para obter a definição mais ampla de SDKs e suas diferenças operacionais em relação a APIs web sem estado, consulte nosso guia fundamental, Como os Kits de Desenvolvimento de Software impulsionam a Atribuição e o Crescimento Móvel.
Ao contrário de uma API web remota — que é exposta por meio de infraestrutura do lado do servidor e invocada pela rede enquanto o cliente constrói requisições e lida com respostas —, um SDK móvel é ingerido diretamente pelo sistema de build do projeto host (Gradle no Android ou Xcode, CocoaPods e Swift Package Manager no iOS). Uma vez vinculado, o código do SDK deixa de existir como um serviço externo isolado; suas classes, símbolos e regras de configuração passam a fazer parte do binário da aplicação distribuído aos usuários finais, compartilhando a memória de processo, as permissões e a responsabilidade de conformidade com a App Store ou o Google Play do app host.
Compilação, Empacotamento de Bytecode DEX e Modelos de Vinculação Nativa
Como o Android e o iOS utilizam arquiteturas de tempo de execução diferentes, as toolchains de build integram binários de SDKs móveis por meio de três caminhos distintos de compilação e vinculação:
- Compilação de Bytecode Gerenciado do Android (
Java/KotlinparaDEX): No Android, o código-fonte Java e Kotlin dentro de um SDK é primeiro compilado em bytecode da JVM (arquivos.class). Quando a aplicação host é construída, os Compiladores D8 e R8 do Android convertem o bytecode.classdo app host e de todos os SDKs vinculados em arquivos Dalvik Executable (.dex), enquanto o R8 realiza a compactação, otimização e ofuscação de código para remover métodos não utilizados. - Vinculação Estática Nativa do iOS (
Arquivos Estáticos .aparaMach-O): No iOS, quando um SDK é distribuído como uma biblioteca estática (.a) ou framework estático, o linker nativo (ld) extrai os arquivos de objeto de código de máquina compilados (.o) e os mescla diretamente no binário executável Mach-O principal da aplicação host. A vinculação estática elimina a sobrecarga do carregador dinâmico em tempo de execução durante a inicialização a frio do app, enquanto a remoção de código morto (dead-code stripping) elimina símbolos não referenciados no momento da vinculação. - Frameworks Dinâmicos e Bibliotecas Nativas Compartilhadas (
.framework/.dylibe JNI.so): No iOS, um SDK empacotado como um framework dinâmico é incluído dentro do diretórioFrameworks/do pacote da aplicação e carregado na memória pelo linkedor dinâmico da Apple (dyld) quando o app é iniciado. No Android, código nativo C ou C++ pré-compilado dentro de um SDK é empacotado como bibliotecas de objetos compartilhados (.so) carregadas por meio da Java Native Interface (System.loadLibrary). Embora os frameworks dinâmicos permitam o compartilhamento de código entre extensões de aplicativos iOS, carregar vários frameworks dinâmicos na inicialização aumenta a sobrecarga de rebase e associação dodyldantes demain().
Como os Sistemas de Build Integram Código, Recursos, Manifestos e Capacidades do App Host de SDKs
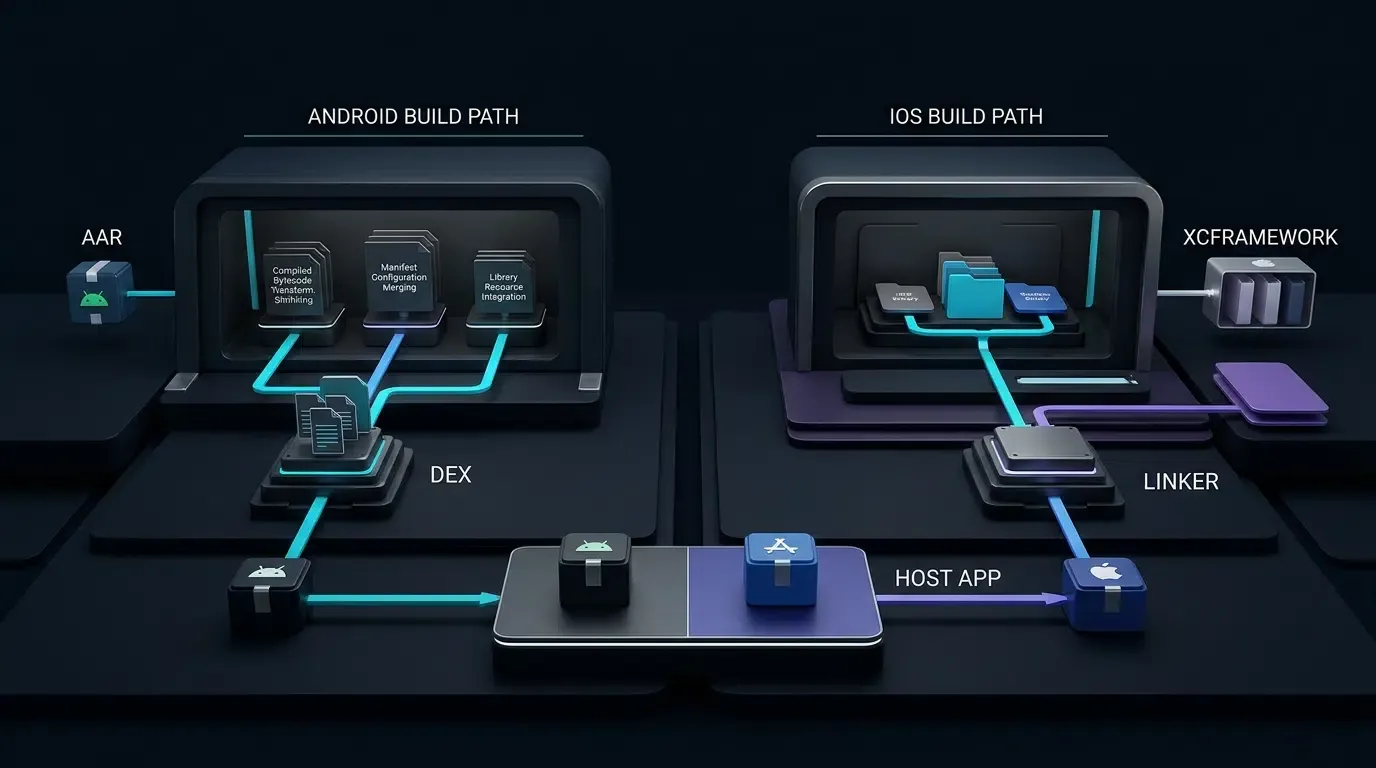
Durante o pipeline de build, a toolchain host processa os metadados empacotados do SDK juntamente com a configuração de segurança do projeto host:
- Fusão de Manifestos Android (Android Manifest Merging): Cada biblioteca
.aardo Android contém umAndroidManifest.xmldeclarando permissões ou componentes exigidos pelo SDK. Durante a compilação do Gradle, o Android Manifest Merger combina os nós de manifesto do SDK com o manifesto da aplicação host. Se um SDK declarar permissões desnecessárias em seu manifesto empacotado, essas permissões serão herdadas pelo manifesto final mesclado, a menos que sejam explicitamente removidas usandotools:node="remove". - Capacidades e Entitlements do Host iOS: Ao contrário dos manifestos do Android, os entitlements do sistema iOS (como
com.apple.developer.associated-domainspara Universal Links) não são mesclados automaticamente de um XCFramework de terceiros para o app host. Em vez disso, o desenvolvedor deve habilitar explicitamente a capacidade necessária no destino da aplicação host no Xcode e assinar o binário do app com um perfil de provisionamento autorizado pelo portal Apple Developer. - Empacotamento de Artefatos de Lançamento: No Android, quando a aplicação host é construída para lançamento na loja, um Android App Bundle (
.aab) serve como um artefato de publicação em vez de um pacote de aplicativo diretamente instalável; a Google Play App Bundle Delivery processa o.aabem pacotes.apkespecíficos do dispositivo que são entregues aos usuários. No iOS, o Xcode compila e assina o executável e os frameworks embutidos em um arquivo.ipapara distribuição na App Store.
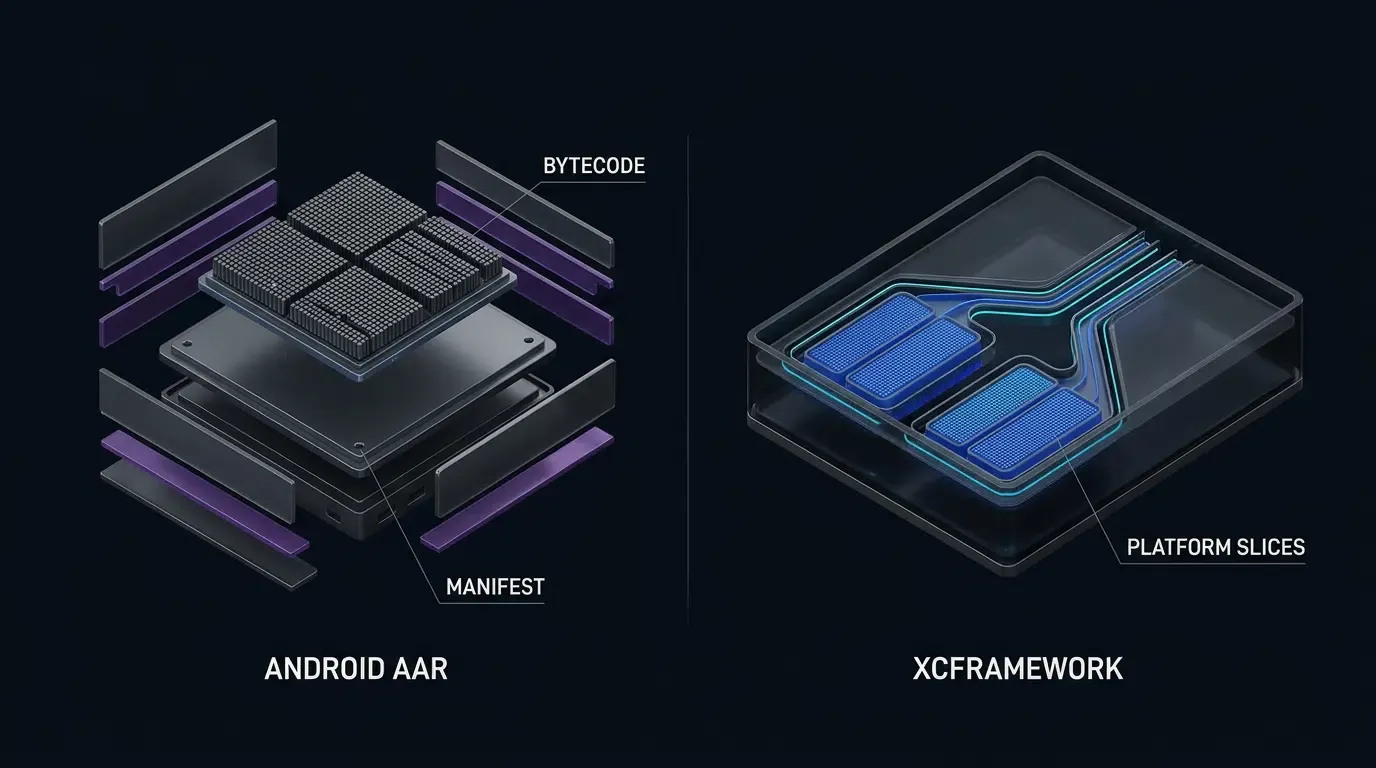
Anatomia de Artefatos de SDK Móvel: Por Dentro dos Pacotes Android AAR e iOS XCFramework
Por Dentro de um Arquivo Android AAR: Bytecode, Manifestos, Recursos e Bibliotecas Nativas
De acordo com o Guia de Desenvolvedores Android do Google sobre a Anatomia de Arquivos Android Archive (AAR), o arquivo AndroidManifest.xml é a única entrada obrigatória em um arquivo .aar; outras entradas — incluindo classes.jar, R.txt, res/, bibliotecas .so nativas e proguard.txt — são opcionais e dependem da implementação da biblioteca:
/AndroidManifest.xml(Obrigatório): Declara o namespace do pacote da biblioteca, a versão mínima do SDK suportada (minSdk) e quaisquer permissões de sistema necessárias ou declarações de componentes./classes.jar(Opcional): Contém bytecode Java e Kotlin compilado (arquivos.class) que expõe as classes de API pública e a lógica de implementação interna do SDK./res/e/R.txt(Opcional): Contém layouts de IU empacotados, ativos de imagem (drawables) ou tabelas de strings, juntamente com seus mapeamentos de ID de símbolo. Para SDKs de infraestrutura não visual (como bibliotecas de atribuição móvel e deep linking), omitir recursos de IU evita a inflação desnecessária da tabela de recursos./jni/[abi]/lib*.so(Opcional): Bibliotecas nativas C ou C++ pré-compiladas que visam Interfaces Binárias de Aplicativo (ABIs) de CPU específicas (arm64-v8a,armeabi-v7a,x86_64)./proguard.txt(Opcional): Regras de ProGuard ou R8 para o consumidor que instruem o compactador do app host sobre quais classes do SDK ou interfaces de callback devem ser preservadas durante a compactação de lançamento.
Por Dentro de um Pacote iOS XCFramework: Info.plist, Fatias de Variantes de Plataforma, Cabeçalhos e Módulos
Nas plataformas Apple, a distribuição de um SDK binário requer suporte tanto a dispositivos iOS físicos (ARM64) quanto a máquinas de desenvolvimento macOS executando o iOS Simulator (ARM64 Apple Silicon e x86_64 Intel). Para dar suporte à distribuição multiplataforma sem colisões de binários "fat", a Apple introduziu a especificação do Apple XCFramework (.xcframework). Um build de .framework padrão normalmente visa uma variante de plataforma específica e pode conter uma ou mais arquiteturas de CPU suportadas, enquanto um pacote .xcframework empacota várias variantes de plataforma e arquitetura — como fatias de dispositivos iOS ARM64 físicos juntamente com fatias do iOS Simulator — em um único diretório distribuível:
Info.plist(Manifesto Raiz): Lista todas as variantes de biblioteca disponíveis (AvailableLibraries), especificando seuSupportedPlatform(ios),SupportedPlatformVariant(simulatorvs. dispositivo) eSupportedArchitectures(arm64,x86_64).ios-arm64/eios-arm64_x86_64-simulator/: Subdiretórios específicos da plataforma contendo o binário.frameworkou estático.apara esse destino. Durante os builds de arquivo, o Xcode seleciona apenas a fatia do dispositivo físico e exclui as fatias do simulador do arquivo.ipafinal.Headers/eModules/: Arquivos de cabeçalho.hpúblicos em Objective-C (comoOpoInstallSDK.h) e arquivosmodule.modulemapdo Clang que expõem definições de tipo para compiladores Objective-C e Swift.
# Comparação Ilustrativa de Diretórios Binários: Android .aar vs. iOS .xcframework
# Nota: Apenas AndroidManifest.xml é obrigatório em um .aar; caminhos internos do XCFramework variam conforme o build do fornecedor.

opoinstall-android-sdk.aar                 libOpoInstallSDK.xcframework/
├── AndroidManifest.xml (Obrigatório)        ├── Info.plist
├── classes.jar (Opcional)                 ├── ios-arm64/
│   └── com/opoinstall/api/                │   ├── Headers/
│       ├── OpoInstall.class               │   │   └── OpoInstallSDK.h
│       ├── OpoData.class                  │   └── libOpoInstallSDK.a
│       ├── OpoError.class                 └── ios-arm64_x86_64-simulator/
│       └── ResultCallBack.class               ├── Headers/
└── proguard.txt (Opcional)                    │   └── OpoInstallSDK.h
                                               └── libOpoInstallSDK.a
[Artefato de SDK Móvel de Terceiros]
       |
       +---> Android (.aar) ---> [AndroidManifest.xml + classes.jar opcional / proguard.txt]
       |                                  |
       |                                  v (Gradle Manifest Merger & Compilador DEX D8/R8)
       |                         [Artefato de Publicação App Host .aab -> Google Play .apk]
       |
       +---> iOS (.xcframework) -> [Fatia de Dispositivo ios-arm64 + Fatia de Simulador ios]
                                          |
                                          v (Linker do Xcode Remove a Fatia do Simulador)
                                 [Executável de Dispositivo App Host .ipa]
Protocolos de Crescimento Técnico Encapsulados em um SDK de Atribuição
Neste artigo, "protocolos de crescimento técnico" refere-se à coleção de mecanismos nativos de roteamento, install-referrer, restauração de parâmetros e relatório de eventos comumente implementados por SDKs de atribuição móvel, e não a um único padrão formal. Examinar esses mecanismos esclarece por que as equipes de crescimento vinculam um SDK de cliente em seu binário em vez de depender apenas de scripts de rastreamento web.
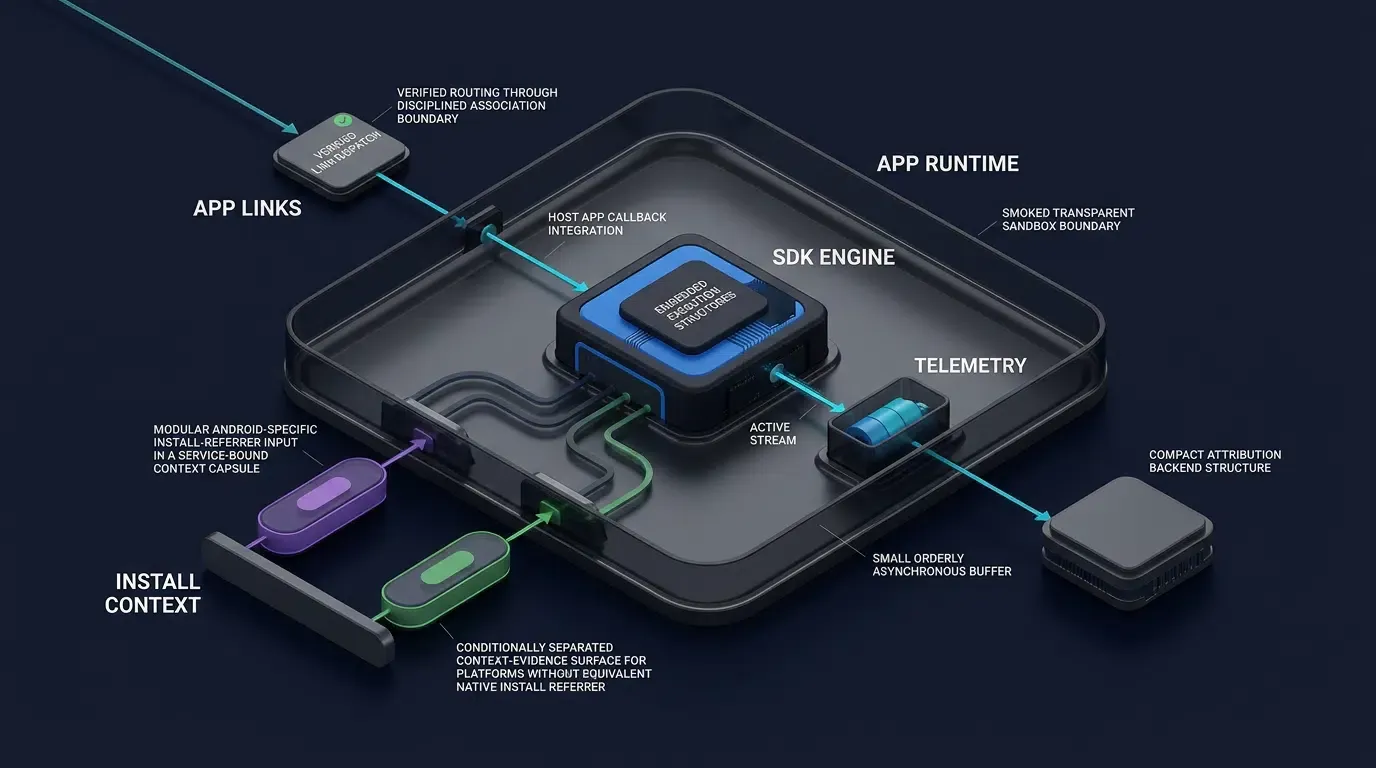
Protocolo 1: Interceptação de Roteamento por Esquema URI e Universal Link ou App Link
Quando um usuário toca em um link promocional em uma página web H5 (https://links.example.com/offer?room_id=402), um SDK de crescimento móvel coordena o roteamento direto dentro do aplicativo para usuários que já possuem o aplicativo instalado:
- Handshakes de Verificação do Sistema: No iOS 9+, os Universal Links da Apple verificam a propriedade do domínio por meio de um arquivo JSON
apple-app-site-association(AASA) hospedado por HTTPS associado ao entitlementapplinks:do app host. No Android, os Android App Links verificados usamandroid:autoVerify="true"em um<intent-filter>declarando os esquemashttpehttpsjuntamente com oandroid:hostde destino, verificados em relação a um arquivo Digital Asset Links/.well-known/assetlinks.jsonhospedado que contém o nome do pacote do aplicativo e a impressão digital do certificado de assinatura SHA-256. - Interceptação de Ciclo de Vida: Quando o SO desperta a aplicação por meio de um link verificado ou de um esquema URI personalizado alternativo (
scheme://) de acordo com o IETF RFC 3986, o SDK nativo intercepta oIntentde entrada (viaonCreateouonNewIntentno Android) ouNSUserActivity/UIOpenURLContext(viaUISceneDelegateem apps iOS modernos baseados em cenas, ou os métodos legados de tratamento de URL doUIApplicationDelegate, que a Apple marca como obsoletos para apps habilitados para cenas), analisa o payload de consulta e entrega os parâmetros de roteamento para o app host.
Protocolo 2: Vinculação IPC do Referenciador de Instalação de Lojas (Marketplace Install Referrer)
Quando a aplicação ainda não está instalada e o usuário a baixa da Google Play Store, os cookies do navegador não podem cruzar o sandbox do SO Android para dentro do aplicativo recém-instalado. Para preencher essa lacuna de forma determinística no Android, o SDK do cliente implementa um mecanismo de Comunicação entre Processos (IPC) usando a Google Play Install Referrer API oficial.
No primeiro lançamento, o SDK se vincula ao serviço da Google Play Store por meio da interface IPC Binder do Android e lê a string install_referrer juntamente com os carimbos de data/hora de clique e início da instalação. Como a API Google Play Install Referrer se aplica especificamente a fluxos de instalação elegíveis da Google Play Store, distribuições Android fora do Google Play utilizam correspondência de parâmetros H5 do lado do servidor ou Pacotes de Canal Android exportados (arquivos APK que carregam metadados channelCode embutidos).
Protocolo 3: Restauração de Parâmetros Assíncronos e Handshakes de Reconciliação de Sessão
Para jornadas web-to-app multiplataforma (incluindo instalações na App Store do iOS, onde a Apple não fornece um equivalente de passagem de parâmetros de consulta de URL geral comparável ao Install Referrer do Google Play), o SDK do cliente executa um handshake de restauração de parâmetros assíncrono via HTTPS de acordo com o IETF RFC 9110:
- Upload de Contexto Web Pré-Instalação: Quando o usuário visita a página de compartilhamento H5, o SDK Web integrado analisa os parâmetros personalizados anexados à URL (como IDs de convidador ou
channelCode) e faz o upload do registro de sessão pré-instalação para o servidor de atribuição. - Handshake de Cliente Pós-Instalação: Quando o usuário abre o aplicativo recém-instalado, o SDK do cliente inicializa e se comunica com o servidor de atribuição via HTTPS, identificando a aplicação registrada por meio de seu
AppKeyde locatário e usando quaisquer mecanismos adicionais de validação de sessão ou autenticação exigidos pelo fornecedor. O servidor então tenta restaurar os parâmetros personalizados em cache (data) e o identificador de canal (channelCode). UmAppKeyembutido não deve ser tratado como um segredo de autenticação independente. - Mecanismos do Fornecedor vs. Limites de Privacidade da Plataforma: A documentação pública de produtos da OpoInstall descreve um fluxo de canal H5 e instalação de parâmetros onde o SDK Web coleta impressões digitais (fingerprints) do dispositivo e IDs de canal na página H5, e o SDK nativo do Android/iOS coleta novamente a impressão digital do dispositivo no primeiro lançamento para corresponder à origem da instalação. De acordo com as Diretrizes de Privacidade e Uso de Dados do Usuário da Apple, a Apple proíbe explicitamente derivar dados de um dispositivo para identificar unicamente um usuário ou dispositivo (fingerprinting), e aplicativos que fazem referência a SDKs de terceiros que se envolvem em fingerprinting proibido correm o risco de rejeição na App Store. Separadamente, a autorização do App Tracking Transparency (ATT) é exigida quando serviços de deep linking ou deferred deep linking de terceiros passam identificadores exclusivos ou criam identidades de usuário compartilhadas entre aplicativos de empresas diferentes para direcionamento de anúncios, medição de anúncios ou compartilhamento com corretores de dados — e o consentimento do ATT não torna o fingerprinting de dispositivo proibido permissível. Se um fornecedor não puder demonstrar que seu mecanismo de correspondência no iOS evita o fingerprinting de dispositivo proibido, os desenvolvedores não devem implantar esse mecanismo de atribuição no iOS até que uma alternativa compatível seja verificada de forma independente.
Protocolo 4: Telemetria de Eventos de Conversão e Canal Desduplicados
Assim que a origem da instalação é resolvida, o SDK fornece uma interface de relatório de eventos assíncrona. Ao desduplicar relatórios de instalação e registro no lado do aplicativo e permitir que os desenvolvedores relatem "pontos de efeito" de conversão personalizados (saveEvent / reportEffectPoint) ou ações de compartilhamento viral (reportShare com shareCode), o SDK suporta a análise de desempenho de canais sem exigir filas de novas tentativas personalizadas. Especificações detalhadas e definições de API estão disponíveis na documentação técnica da OpoInstall.
Auditando a Pegada Binária de SDKs e Dependências Transitivas
Por Que o Inchaço de SDKs Importa para a Engenharia Móvel e Aquisição de Usuários
Pacotes de aplicativos maiores podem aumentar o tempo de download e os requisitos de armazenamento, afetando potencialmente as taxas de conclusão de instalação em ambientes de rede ou dispositivos restritos, conforme observado no guia de Redução do Tamanho do seu Aplicativo (App Thinning) da Apple. O impacto de qualquer SDK de terceiros deve ser quantificado por meio de medidas empíricas de tamanho de build e métricas de funil observadas, em vez de ser assumido apenas a partir do tamanho do pacote.
O Custo Oculto das Dependências Transitivas: Limites de Referência de Métodos e Colisões de Bibliotecas
A principal causa do inchaço de SDKs e instabilidade de build raramente é a lógica principal de atribuição do SDK; em vez disso, são as dependências transitivas — bibliotecas de código aberto externas que um SDK puxa para o projeto host automaticamente via Gradle ou CocoaPods:
- Colisões de Versão de Dependências: Se um SDK de terceiros declarar uma dependência transitiva de uma versão específica de uma biblioteca comum de rede ou serialização (como OkHttp, Gson, Retrofit ou Protobuf), e a aplicação host usar uma versão principal incompatível dessa mesma biblioteca, o build poderá falhar com erros de classe duplicada ou travar em tempo de execução com exceções
NoSuchMethodError. - Sobrecarga de Referência de Métodos DEX: No Android, cada arquivo
.dexindividual é limitado a 65.536 referências de método, de acordo com o Guia Técnico do Multidex do Android. Este é um limite de referência por arquivo DEX e não um limite universal de métodos para toda a aplicação; omultidexpermite que as aplicações empacotem referências em vários arquivos DEX, embora a inclusão de grandes árvores de dependências transitivas ainda aumente a contagem de arquivos DEX, os tempos de compilação do R8 e o tamanho final do APK. - Superfície de Segurança da Cadeia de Suprimentos: De acordo com os padrões do OWASP Mobile Application Security Project, cada biblioteca transitiva puxada por um SDK expande a superfície de ataque da cadeia de suprimentos de software da aplicação e requer monitoramento contínuo de vulnerabilidades.
Consequentemente, um SDK de atribuição minimalista deve evitar dependências transitivas externas desnecessárias, contando em vez disso com a rede integrada do sistema operacional móvel (HttpURLConnection / NSURLSession) e parsers JSON nativos (org.json / NSJSONSerialization).
Inspecionando o Impacto Binário Real Usando o Android Studio APK Analyzer e Relatórios de App Thinning do Xcode
As equipes de engenharia nunca devem confiar apenas em declarações de tamanho não verificadas ou no tamanho compactado bruto de um arquivo .zip baixado ao avaliar a pegada de um SDK. Embora o centro de download de SDKs móveis da OpoInstall distribua os pacotes de SDK nativos para Android e iOS (atualmente v2.1.0, lançado em 20-09-2026), as alterações reais de bytes compilados, contagens de dependências transitivas e incrementos de referência de métodos DEX devem ser medidos empiricamente em seu próprio projeto, comparando um build de linha de base com um build integrado ao SDK:
- Árvore de Dependências do Android e APK Analyzer: Execute a tarefa de dependência do Gradle para verificar se o SDK traz bibliotecas transitivas, e use o Guia Oficial de Desenvolvedores Android sobre o APK Analyzer (CLI
apkanalyzerou GUI do Android Studio) para executarapk comparepara diferenças de tamanho de arquivo, executardex referencesem ambos os builds para comparar contagens de referência de método e executarapk download-sizepara estimar o impacto no tamanho do download. - Comparação de Linha de Base do iOS via Relatórios de Tamanho de App Thinning: Como um arquivo
.xcframeworkcontém fatias de dispositivos físicos e de simuladores, o tamanho bruto de sua pasta em disco não é igual ao que os usuários finais baixam. Gere Relatórios de Tamanho de App Thinning no Organizer do Xcode para o build de linha de base (sem o SDK) e o build integrado ao SDK usando configurações de lançamento idênticas. Compare os tamanhos compactados e descompactados para a mesma variante de dispositivo () para estimar a pegada incremental do SDK e verificar os tamanhos finais de distribuição no App Store Connect.
Os comandos CLI a seguir ilustram como auditar dependências transitivas, deltas de tamanho de APK e fatias do XCFramework (observe que o caminho xcrun lipo abaixo é ilustrativo; sempre inspecione o Info.plist real e a variante de biblioteca selecionada dentro do .xcframework antes de construir um comando lipo):
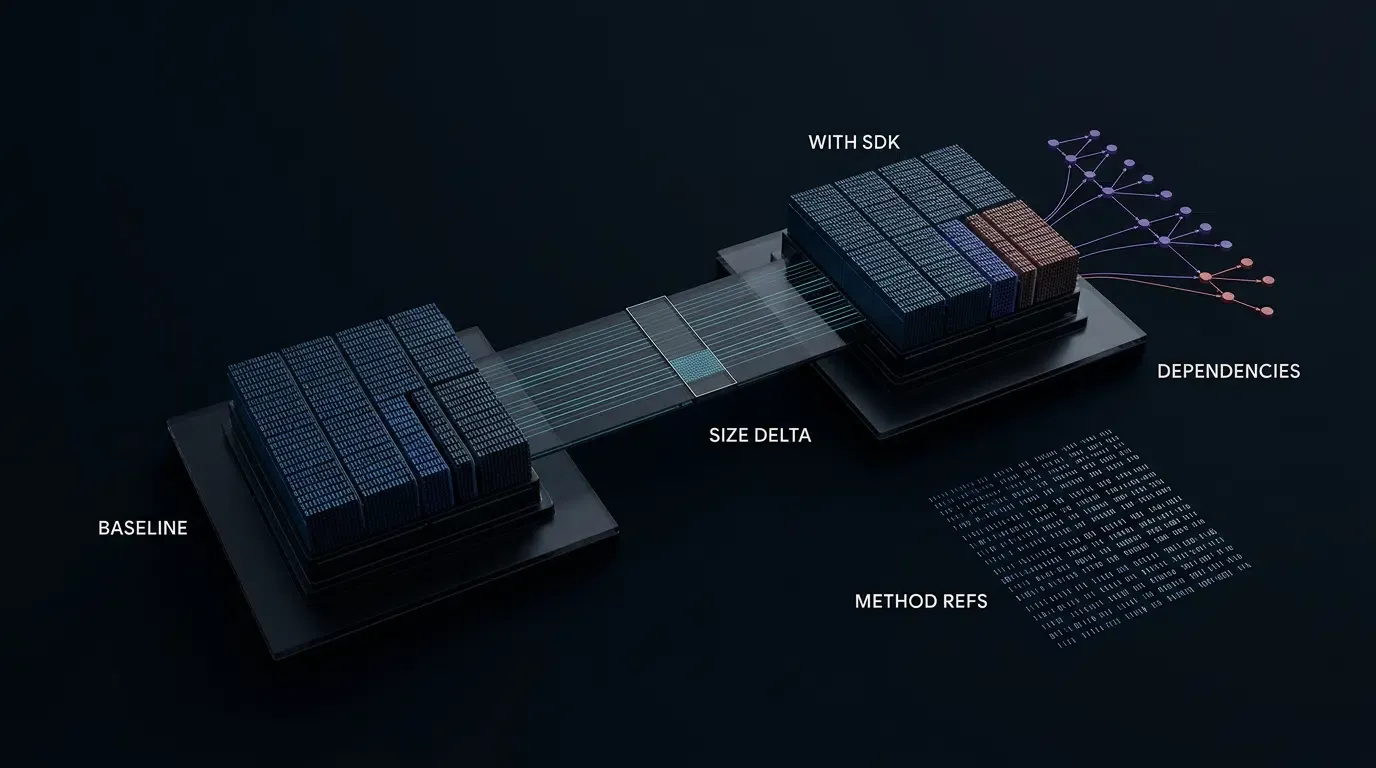
# 1. Android: Inspecionar dependências de tempo de execução de lançamento para verificar zero bibliotecas transitivas indesejadas
./gradlew :app:dependencies --configuration releaseRuntimeClasspath

# 2. Android: Inspecionar contagens de referência de método DEX nos APKs de linha de base e integrado ao SDK
apkanalyzer dex references baseline-release.apk
apkanalyzer dex references with-sdk-release.apk

# 3. Android: Inspecionar o tamanho bruto do arquivo APK e o tamanho estimado de download over-the-air
apkanalyzer apk file-size with-sdk-release.apk
apkanalyzer apk download-size with-sdk-release.apk

# 4. Android: Comparar APK de linha de base (sem SDK) com o APK com SDK integrado
apkanalyzer apk compare baseline-release.apk with-sdk-release.apk

# 5. iOS: Inspecionar variantes de plataforma e arquitetura suportadas no plist raiz do XCFramework
plutil -p libOpoInstallSDK.xcframework/Info.plist

# 6. iOS: Verificação lipo ilustrativa em uma fatia de binário de dispositivo específica após inspecionar o Info.plist
xcrun lipo -info libOpoInstallSDK.xcframework/ios-arm64/libOpoInstallSDK.a
Matriz de Avaliação de Pegada Binária e Arquitetura de SDKs Móveis
Comparando SDKs Monolíticos Pesados com SDKs de Atribuição Minimalistas
Ao conduzir uma revisão arquitetônica de SDKs móveis de terceiros, os líderes de engenharia podem avaliar os candidatos nas seguintes cinco dimensões estruturais:
| Critério de Avaliação | SDK Monolítico Pesado | SDK de Atribuição Minimalista | Impacto Arquitetônico no App Host |
|---|---|---|---|
| Dependências Transitivas | Puxa bibliotecas externas de rede, JSON ou IU | Autossuficiente usando rede e parsers nativos do SO | Evita colisões de versão do Gradle e CocoaPods |
| Pegada Binária Compilada | Aumento de vários megabytes por fatia de arquitetura | Pegada compacta (meça |
Reduz a sobrecarga de download e a pressão de armazenamento |
| Contagem de Referências de Método DEX | Milhares de referências em submódulos empacotados | Superfície de API pública focada com baixa sobrecarga de referência | Minimiza a expansão adicional de partições (shards) DEX |
Pontes Nativas .so / C++ |
Múltiplos binários de arquitetura (armeabi-v7a, arm64-v8a) |
Bytecode JVM puro / Objective-C ou pegada nativa mínima | Simplifica a filtragem de ABI e a conformidade com lojas de 64 bits |
| Superfície de Privacidade e Políticas | Amplo acesso a APIs de hardware, localização e sensores | Escopo voltado para atribuição e mecanismos de roteamento de deep link | Exige auditoria independente em relação às regras da Apple e do Google |
Quando uma Equipe de Engenharia Precisa de um SDK de Crescimento Dedicado
Cenários Onde um SDK de Atribuição Leve É Arquitetonicamente Justificado
A integração de um SDK dedicado de atribuição móvel e deep linking é apropriada sob as seguintes condições:
- Restauração de Parâmetros entre Sandboxes: Seu funil de aquisição direciona usuários de páginas web H5, compartilhamentos sociais ou códigos QR através da App Store ou do Google Play e exige a restauração de parâmetros personalizados (como códigos de indicação ou IDs de sala) no primeiro lançamento sem entrada manual de código.
- Manutenção Unificada de Roteamento de Deep Link: Sua equipe deseja uma única interface de callback de cliente para lidar com Universal Links, Android App Links e esquemas de URL personalizados alternativos em diversos navegadores móveis e WebViews embutidas em redes sociais.
- Rastreamento de Pacotes APK e H5 Multicanal: Suas operações de marketing distribuem campanhas em links de canais H5 e pacotes de canais Android e exigem relatórios consolidados de instalação, registro e eventos de conversão.
Cenários Onde a Adição de Outro SDK Móvel Deve Ser Evitada
Por outro lado, a adição de um SDK de cliente de terceiros deve ser evitada nas seguintes situações:
- Capacidades de Cliente Redundantes: Se o SDK proposto duplicar funcionalidades que sua aplicação já implementa de forma limpa usando APIs nativas do SO ou uma biblioteca principal existente.
- Postura de Privacidade ou Conformidade Não Verificada: Se o SDK depender de sinais de correspondência de dispositivos (como fingerprinting de dispositivo proibido no iOS) que não possam ser verificados de forma independente como compatíveis com as Diretrizes de Revisão da App Store atuais e com as leis regionais de proteção de dados.
- Fluxos de Trabalho de Análise Puramente de Backend: Se os eventos que você precisa rastrear ocorrerem inteiramente em servidores de backend autenticados (como renovações de assinatura recorrentes), onde uma API HTTP direta de Servidor para Servidor (S2S) evita qualquer pegada binária no cliente.
Conceitos Errôneos Comuns Sobre a Arquitetura de SDKs Móveis
- Conceito Errôneo 1: O Tamanho do Zip do SDK Baixado É Igual ao Aumento de Tamanho do App: Um arquivo
.xcframeworkou.aarbaixado inclui fatias de simuladores, arquivos de cabeçalho e metadados descompactados que são removidos pelo App Thinning do Xcode e pelo R8 do Android durante a compilação de lançamento. Sempre meça o delta incremental () entre um build de lançamento de linha de base e um build de lançamento integrado ao SDK. - Conceito Errôneo 2: Zero Dependências Transitivas Significa Zero Revisão de Privacidade: Mesmo um SDK autossuficiente que usa zero bibliotecas de código aberto de terceiros ainda executa dentro da fronteira de privacidade da sua aplicação. As equipes de engenharia devem auditar cada requisição de rede, declaração plist e sinal de dispositivo coletado pelo SDK antes do lançamento.
Perguntas Frequentes (FAQ)
O que significa o SDK ao inspecionar arquivos Android AAR e iOS XCFramework?
Como faço para medir quanto de tamanho um SDK móvel adiciona ao meu aplicativo?
Por que as dependências transitivas em SDKs de terceiros causam falhas de build?
Resumo e Check-list de Avaliação Binária
Compreender o verdadeiro significado de SDK no desenvolvimento móvel exige ir além das definições de siglas de alto nível para inspecionar como as bibliotecas compiladas se mesclam ao binário da sua aplicação e executam protocolos de crescimento técnico. Um SDK de atribuição móvel bem projetado encapsula roteamento entre sandboxes, vinculação de install referrer e restauração de parâmetros, mantendo sua pegada binária e árvore de dependências transitivas no mínimo.
Antes de aprovar qualquer SDK móvel de terceiros para lançamento em produção, os líderes de engenharia devem executar esta check-list de verificação binária e de conformidade:
-
Inspecione a Árvore de Dependências: Execute
./gradlew :app:dependencies --configuration releaseRuntimeClasspathou inspecionePodfile.lockpara confirmar se o SDK introduz bibliotecas transitivas conflitantes. -
Meça o Tamanho Pós-Compilação Incremental (
): Compare um build de lançamento de linha de base com um build integrado ao SDK (testando contra o arquivo baixado atual, como a v2.1.0) usando apkanalyzer apk compareno Android e Relatórios de Tamanho de App Thinning de linha de base vs. integrado no iOS. -
Verifique Assinaturas de API e Builds Limpos: Confirme todas as importações de pacotes, filtros de manifesto (esquemas
httpehttpspara Android App Links) e callbacks de ciclo de vida (UISceneDelegatevs. métodos de URL obsoletos doAppDelegate) em um ambiente de build limpo. -
Audite a Conformidade de Protocolos e Privacidade: Confirme com o fornecedor que todos os entitlements de deep linking, vinculações de install referrer e sinais de correspondência no lado do servidor evitam o fingerprinting de dispositivo proibido e cumprem as Diretrizes de Privacidade do Usuário da Apple atuais e as políticas do Google Play.
As equipes de engenharia podem registrar um aplicativo de teste no console de desenvolvedor da OpoInstall para avaliar a integração do SDK e medir a pegada binária em um build de staging.
Materiais Relacionados
-
Conceitos: Significado de Software Development Kit, Pegada Binária, Dependências Transitivas, Protocolos de Crescimento Técnico
-
Tecnologias: Android Archive (
.aar), Apple XCFramework (.xcframework), Android Studio APK Analyzer, App Thinning do Xcode -
Padrões: Semântica HTTP IETF RFC 9110, Sintaxe Genérica URI IETF RFC 3986, OWASP Mobile Application Security Project
-
Interfaces de Plataforma e Integração: Gerenciamento de Dependências do Gradle, Compilador D8/R8 do Android, Linker do Xcode, Google Play Install Referrer API, Universal Links da Apple
-
Documentação Oficial e Referências:
-
Guia de Desenvolvedores Android do Google sobre a Anatomia de Arquivos Android Archive (AAR)
-
Guia de Desenvolvedores Android do Google sobre a CLI do APK Analyzer
-
Guia de Desenvolvedores Android do Google sobre Compactação e Otimização de Código (D8/R8)
-
Documentação para Desenvolvedores da Apple sobre o Suporte a Universal Links
-
Diretrizes de Privacidade e Uso de Dados do Usuário da Apple
-
Share this article