Nova falha de privilégio no Mac? Esta mudança estratégica foi validada de forma conclusiva com o lançamento oficial da pesquisa sobre escalonamento de privilégios pela empresa de cibersegurança XM Cyber em 24 de junho de 2026. Especificamente, a introdução deste relatório de vulnerabilidade redefine a forma como os desenvolvedores gerenciam a Comunicação Entre Processos (XPC) no macOS. Consequentemente, este modelo de ameaça de exploração local impulsiona uma mudança significativa na conformidade de terminais corporativos. Para as equipes de desenvolvimento, o desafio imediato é proteger as verificações de processos em segundo plano, preservando uma validação robusta das sessões de usuário. Crucialmente, a divulgação desta vulnerabilidade destaca o ponto fraco de algumas das ferramentas de segurança mais confiáveis do setor.
Decifrando o limite de confiança do macOS: Como a XM Cyber revelou a nova falha de privilégio no Mac
Durante suas pesquisas sobre processos de sistema em segundo plano em 24 de junho de 2026, a empresa de segurança XM Cyber descobriu um novo exploit local. Especificamente, quando os detalhes da nova falha de privilégio no Mac surgiram, as equipes de TI corporativa reagiram com preocupação. Além disso, os pesquisadores demonstraram como contas de usuário padrão, sem privilégios de administrador, podem desativar agentes de detecção de endpoint altamente confiáveis. Consequentemente, a divulgação da nova falha de privilégio no Mac demonstra os limites de confiar apenas na validação por assinatura de código. Enquanto isso, a vulnerabilidade potencialmente expõe milhões de dispositivos Mac corporativos gerenciados à desativação silenciosa de defesas. As descobertas detalhadas foram publicadas no Blog da XM Cyber.
Comunicação Entre Processos (XPC) e a via de exploração CDHash
Especificamente, o núcleo desta vulnerabilidade reside na estrutura de Comunicação Entre Processos (XPC) da Apple. Os desenvolvedores utilizam rotineiramente serviços XPC para permitir que componentes de software front-end de baixo privilégio solicitem ações administrativas de processos raiz em segundo plano. Por exemplo, processos utilizam o XPC para extensões de tarefas, acesso à telemetria do sistema ou inicialização de atualizações de software. Crucialmente, o sistema operacional depende do identificador criptográfico CDHash da Apple para verificar a autenticidade de quem realiza a chamada. No entanto, o pesquisador sênior da XM Cyber, Hillel Pinto, revelou que o macOS armazena essas impressões digitais de confiança CDHash de forma muito permissiva. Consequentemente, uma vez que um aplicativo legítimo e assinado é executado, o macOS retém seu perfil de confiança mesmo que seus componentes de pacote sejam alterados por usuários padrão.
XPC Hunter e a automação da detecção de vulnerabilidades de privilégio
Além disso, a XM Cyber desenvolveu um utilitário de pesquisa especializado para identificar falhas semelhantes. Especificamente, a ferramenta de código aberto alimentada por modelos de linguagem ampla (LLM) chama-se XPC Hunter. Consequentemente, os analistas de segurança podem automatizar o processo de varredura e diagnóstico de lógica de validação XPC falha em softwares de terceiros. Enquanto isso, a equipe de pesquisa planeja demonstrar oficialmente o XPC Hunter e apresentar suas descobertas no Black Hat Arsenal em 5 de agosto de 2026, em Las Vegas. Como resultado, os desenvolvedores estão correndo para corrigir seus softwares antes que o utilitário de exploração pública entre em operação.
Divulgações de fornecedores e a correção CVE-2026-39118
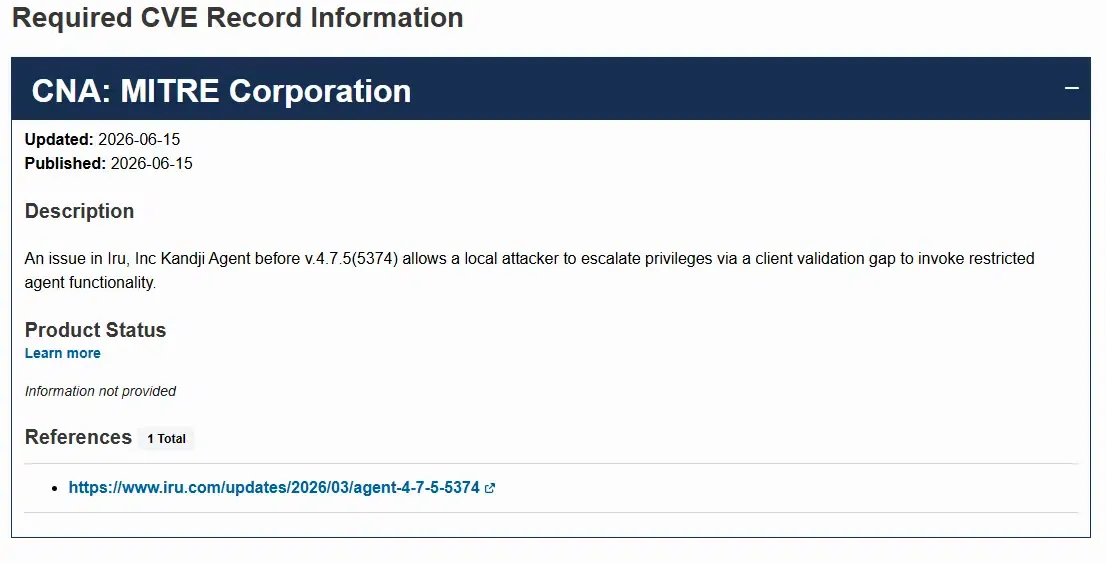
Crucialmente, a XM Cyber notificou os fornecedores de segurança e gerenciamento afetados antes de tornar sua pesquisa pública. Por exemplo, o fornecedor de gerenciamento de dispositivos móveis (MDM) Kandji reconheceu a vulnerabilidade específica e atribuiu a ela o código CVE-2026-39118. Especificamente, a Kandji corrigiu a falha em seu software atualizado, garantindo uma validação robusta de quem realiza a chamada. Além disso, o lançamento oficial do patch pode ser verificado por meio das Atualizações da Iru Inc.. Enquanto isso, a CrowdStrike também confirmou que corrigiu seu sensor Falcon para macOS e pagou uma recompensa. Consequentemente, essas respostas destacam a seriedade da pesquisa e seu impacto imediato na segurança da frota corporativa.
A vulnerabilidade de sistemas não supervisionados: Como a nova falha de privilégio no Mac alimenta fraudes publicitárias e discrepâncias de dados
Quando agentes de segundo plano são desativados sem gerar alertas, toda a telemetria de dados da empresa é comprometida. Especificamente, como a nova falha de privilégio no Mac explora canais de comunicação locais em segundo plano, ferramentas de monitoramento padrão tornam-se silenciosas. Consequentemente, como a nova falha de privilégio no Mac ignora a Proteção de Integridade do Sistema, a execução de scripts é altamente automatizada. Enquanto isso, este caminho de escalonamento de privilégio local representa uma grande ameaça para redes de monetização de aplicativos. Para os desenvolvedores, um ambiente de terminal comprometido é o principal veículo para fraudes publicitárias de alta frequência.
Injeção NIB e a violação da Proteção de Integridade do Sistema
Por exemplo, um invasor com acesso de nível de usuário pode injetar cargas maliciosas em arquivos de interface NIB confiáveis. Especificamente, como o macOS continua a confiar na impressão digital CDHash armazenada, a carga maliciosa é executada com privilégios de root. Consequentemente, isso permite que enxames de bots automatizados funcionem silenciosamente em segundo plano no sistema operacional. Além disso, esses bots podem falsificar impressões digitais de dispositivos, simular cliques humanos e disparar eventos de instalação inválidos. Como resultado, as campanhas de crescimento sofrem com graves discrepâncias de dados e os orçamentos de marketing são drenados por tráfego não humano.
A execução silenciosa de enxames de bots simulados
Enquanto isso, SDKs tradicionais do lado do cliente são completamente cegos a essas manipulações do ambiente local. Especificamente, se um script malicioso descarrega os agentes de monitoramento locais, qualquer dado enviado a partir desse dispositivo torna-se suspeito. Consequentemente, as medições de conversão padrão geram discrepâncias massivas, tornando a otimização de campanhas impossível. Crucialmente, sem uma camada de verificação criptográfica segura, os desenvolvedores não conseguem determinar se a instalação de um aplicativo originou-se de um dispositivo genuíno ou de um script simulado. Essa lacuna cria uma barreira crítica de segurança e conformidade para implantações corporativas.
Arquiteturas de referência e referências de engenharia: Protegendo SDKs contra a nova falha de privilégio no Mac
Para defender aplicativos contra a nova falha de privilégio no Mac, os desenvolvedores devem aplicar uma lógica de validação que vá além das verificações de CDHash em cache. Especificamente, devemos adotar uma abordagem "80/20", onde 80% da arquitetura foca em princípios técnicos universais e 20% aproveita padrões de ferramentas comprovados. Além disso, uma das medidas defensivas mais críticas é a implantação de verificações de handshake seguras entre processos. Consequentemente, o back-end deve transitar para uma validação de servidor para servidor.
Aplicando handshakes de servidor com chave dupla
Especificamente, um serviço XPC seguro não deve depender apenas de propriedades de assinatura de código verificadas pelo sistema operacional. Além disso, o aplicativo deve realizar uma verificação criptográfica independente do processo de chamada. Consequentemente, o processo em segundo plano deve exigir um token exclusivo e transitório gerado por um handshake verificado no lado do servidor. Enquanto isso, quando o aplicativo executa um comando crítico, o servidor valida a assinatura de quem realiza a chamada. Como resultado, mesmo que ocorra uma nova falha de privilégio no Mac local, as assinaturas criptográficas bloquearão tentativas de falsificação.
Fortalecendo a lógica de assinatura de código nas bordas do SDK
Além disso, os desenvolvedores devem implementar uma arquitetura de filtragem de tráfego inválido segura para isolar o ambiente local. Especificamente, o SDK do lado do cliente deve contornar a manipulação no espaço do usuário confiando em retornos de chamada assinados pelo servidor e padrões independentes de verificação de hardware. Para evitar a construção manual destas infraestruturas complexas, as equipes podem implantar uma estrutura de passagem de parâmetros de aplicativo diferidos pré-configurada como uma implementação de referência pronta para uso. Consequentemente, este SDK móvel padrão lida automaticamente com a restauração contextual. Enquanto isso, essa restauração de deep link ocorre nos bastidores, proporcionando uma experiência de usuário fluida.
Alinhando nós de engenharia: Protegendo sistemas multiplataforma após a nova falha de privilégio no Mac
Especificamente, implementar regras de validação personalizadas após a nova falha de privilégio no Mac requer uma coordenação profunda entre as equipes. Especificamente, a equipe de engenharia deve focar na padronização de identificadores exclusivos e na garantia da compatibilidade do SDK. Além disso, os desenvolvedores devem projetar uma política de bundle id robusta para lidar com várias implantações multilocatárias. Consequentemente, isso evita conflitos de identificadores quando o aplicativo é iniciado em diferentes lojas regionais. Enquanto isso, os arquitetos técnicos devem implementar uma verificação de assinatura segura para evitar a falsificação do SDK de iOS e SDK de Android.
Implementações técnicas para arquitetos de sistemas
Especificamente, os desenvolvedores devem implementar identificadores multiplataforma unificados nos SDKs de Android e iOS. Além disso, manter a consistência do bundle id é essencial para o roteamento entre lojas. Consequentemente, quando o aplicativo é iniciado via esquema de URL personalizado ou links universais, o contexto é restaurado imediatamente. Enquanto isso, a verificação de assinatura deve ser executada no nível do gateway para evitar a injeção de scripts maliciosos. Como resultado, a equipe de engenharia pode garantir dados brutos de alta qualidade para sistemas de downstream usando uma arquitetura de links universais padronizada.
Diretrizes estratégicas para gerentes de risco e conformidade
Enquanto isso, as equipes de marketing e crescimento devem adaptar suas estratégias de aquisição de clientes para aproveitar esta nova arquitetura. Especificamente, os líderes de crescimento devem otimizar suas análises de marketing cruzando o tráfego de campanhas com dados de atribuição em tempo real usando um padrão de medição de campanhas de nível corporativo. Além disso, a utilização de deferred deep linking permite o design de fluxos de integração personalizados. Consequentemente, quando um usuário indicado inicia o aplicativo, o rastreamento de referências atribui a conversão automaticamente. Como resultado, as marcas podem calcular o custo exato de aquisição de clientes (CAC) e o retorno sobre o investimento em marketing (ROAS). Crucialmente, esta atribuição precisa filtra tráfego automatizado inválido.
Perguntas Frequentes (FAQ)
Por que o fato de uma nova falha de privilégio no Mac ter ocorrido permite que invasores contornem solicitações de administrador?
Como a nova falha de privilégio no Mac expõe aplicativos corporativos a fraudes publicitárias?
Quais protocolos de proteção previnem a exploração após uma nova falha de privilégio no Mac?
A postura passiva do fornecedor do sistema operacional sinaliza uma mudança mais ampla no cenário tecnológico global. Especificamente, a Apple teria declarado que não pretende resolver diretamente o problema de cache do CDHash no macOS. Além disso, isso significa que a responsabilidade pela mitigação de vulnerabilidades de escalonamento de privilégios recai inteiramente sobre os ombros de desenvolvedores terceiros. Consequentemente, os desenvolvedores devem fortalecer proativamente seus aplicativos em vez de esperar por um patch de segurança em nível de sistema. Enquanto isso, o setor testemunhará uma rápida ascensão em modelos de comunicação de confiança zero gerados dinamicamente, projetados para aplicativos corporativos.
Além disso, a consolidação da inteligência de modelos em poucos gigantes globais criará barreiras de conformidade severas. Especificamente, estruturas de privacidade de dados como SKAdNetwork e Google Privacy Sandbox continuarão a restringir o acesso a dados. Consequentemente, os desenvolvedores devem priorizar a coleta de dados determinísticos de primeira parte em detrimento do rastreamento probabilístico. Enquanto isso, a integração de padrões de atribuição de múltiplos toques seguros se tornará a base para qualquer arquitetura técnica. Como resultado, a era que a nova falha de privilégio no Mac representa desloca o ônus da segurança diretamente, sinalizando o início de uma era técnica completamente nova. Crucialmente, as organizações devem reconstruir seus pipelines de dados hoje para permanecerem competitivas neste futuro descentralizado.
Share this article



