A OpenAI começou a disponibilizar o "Sign in with ChatGPT" em 29 de julho de 2026, iniciando com Airtable, GitLab, HubSpot, Notion, Supabase e Vercel. Em 29 de setembro, a OpenAI expandiu a proposta do produto com mensagens de login entre produtos mais abrangentes e uma funcionalidade de visualização limitada, permitindo que usuários elegíveis dos planos Plus e Pro autorizem ferramentas participantes a utilizar partes do seu plano ChatGPT sem a necessidade de compartilhar uma chave de API. À medida que a inteligência artificial generativa deixa de ser apenas um chat na web para se integrar a fluxos de trabalho de software, a federação de identidade pode reduzir a fricção na integração (onboarding) enquanto altera a economia da aquisição de usuários. Historicamente, desenvolvedores de software independentes enfrentavam alta fricção ao solicitar que usuários fornecessem credenciais de API ou pagassem assinaturas de modelos antecipadamente. Ao incorporar os limites dos planos existentes diretamente em aplicativos parceiros, o novo protocolo altera a infraestrutura de autenticação em todo o ecossistema web e mobile.
Por que a identidade e o uso do plano ChatGPT reduzem a fricção no onboarding de IA
Em resumo
- A OpenAI introduziu o "Sign in with ChatGPT" como uma opção de autenticação via provedor de identidade, permitindo que os usuários façam login em softwares externos participantes usando suas credenciais de conta verificadas.
- A OpenAI lista seis parceiros iniciais de login de identidade—Airtable, GitLab, HubSpot, Notion, Supabase e Vercel—enquanto o uso do plano ChatGPT está disponível em um conjunto separado de ferramentas comerciais e de código aberto elegíveis.
- Nem toda integração com "Sign in with ChatGPT" suporta o uso do plano; parceiros comerciais como Airtable e GitLab suportam o login de identidade, enquanto o compartilhamento de tokens permanece restrito a ferramentas de desenvolvedor participantes.
O onboarding de usuários em aplicativos de software há muito tempo enfrenta problemas com a fricção de conversão. Quando produtos digitais introduzem recursos de IA, eles normalmente dependem de dois modelos comerciais: absorver os custos de inferência em suas próprias assinaturas ou exigir que os usuários tragam uma chave de API. Para startups em estágio inicial e ferramentas de produtividade especializadas, absorver os custos de tokens introduz uma volatilidade imprevisível nas margens. Por outro lado, exigir que o usuário final gere, configure e proteja chaves de API cria uma desistência substancial durante o onboarding, limitando a adoção a públicos técnicos.
A introdução da autenticação de identidade e do compartilhamento de planos resolve essa barreira estrutural de adoção. Ao permitir que os usuários se autentiquem com uma conta existente que já possui uma cota de processamento ativa, os desenvolvedores podem oferecer recursos de IA imediatamente após o login. Essa estrutura permite que as ferramentas de desenvolvedor participantes utilizem as cotas do plano incluído, em vez de gerenciar pipelines de cobrança de tokens individuais.
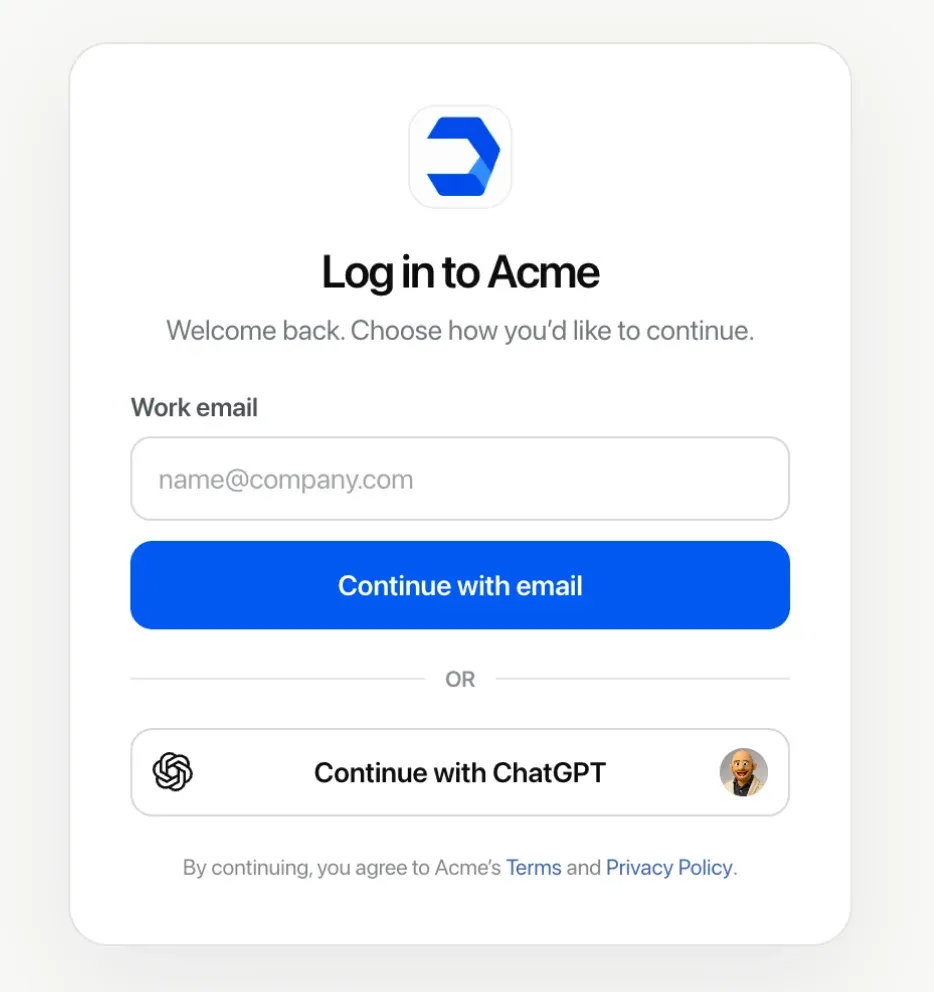
As implicações para o mercado tornam-se mais claras à medida que a opção de login se expande por ferramentas comerciais e de código aberto. De acordo com a documentação oficial de identidade da OpenAI, o fluxo de autenticação opera globalmente para usuários autenticados, incluindo organizações corporativas sujeitas a políticas administrativas. Um grupo separado de ferramentas de codificação participantes—incluindo Devin, OpenClaw, Amp, Dactyl e Kilo Code—integrou o uso do plano ChatGPT em ferramentas de desenvolvimento. Ao separar a autenticação de conta das compras de créditos internos, os aplicativos podem simplificar as experiências de teste, mantendo a escolha do usuário sobre as estruturas de cobrança.
Causas sistêmicas e arquitetura técnica da camada de identidade do ChatGPT
Entender como o "Sign in with ChatGPT" funciona exige examinar a separação técnica entre a delegação de identidade e a utilização de assinatura. Na camada de protocolo, a integração segue especificações padrão de OAuth e OpenID Connect, utilizando escopos OpenID, Proof Key for Code Exchange (PKCE), validação de nonce e JSON Web Key Sets (JWKS) para verificar assinaturas criptográficas. O aplicativo externo recebe metadados básicos do perfil—especificamente o nome do usuário, endereço de e-mail e foto de perfil.
Fundamentalmente, a transação de identidade mantém limites arquitetônicos rigorosos. Autorizar o login de uma conta não concede à plataforma de terceiros acesso ao histórico de conversas do usuário, armazenamentos de memória privada, arquivos de espaço de trabalho ou detalhes de cobrança da conta subjacente. O aplicativo host valida um token de ID emitido pela OpenAI para estabelecer a identidade, enquanto tokens de acesso e escopos separados governam as capacidades autorizadas.
O fluxo de execução 'Bring-Your-Own-Subscription'
Além da verificação de identidade, o "Sign in with ChatGPT" pode expor uma permissão separada e opcional para uso elegível de IA. Usuários dos planos Plus e Pro podem permitir que aplicativos suportados consumam o uso elegível de ChatGPT Work e Codex incluído em seu plano, sem compartilhar uma chave de API. Essa permissão é distinta do login de identidade e está disponível apenas em ferramentas participantes.
O diagrama abaixo descreve a divisão estrutural entre a federação de identidade básica e a invocação de modelo via assinatura:
[Fluxo de Login de Identidade Padrão]
  Usuário ──> Seleciona "Sign in with ChatGPT" ──> Servidor de Autenticação da OpenAI ──> Perfil Básico (Nome, E-mail) ──> Sessão de App Criada

[Fluxo de Compartilhamento de Plano via Assinatura]
  Sessão de App ──> Solicita Uso de Modelo ──> Usuário Aprova Alocação do Plano ──> Cota de Uso do ChatGPT (Work/Codex) Consumida
Os usuários podem definir limites de uso semanal por aplicativo nas configurações do ChatGPT. Quando o limite aplicável é atingido, o uso suportado pelo plano é interrompido, a menos que o usuário tenha ativado separadamente o uso de créditos elegíveis. Se o uso de créditos e as compras automáticas estiverem habilitados, o uso contínuo pode resultar em cobranças adicionais sem avisos separados, conforme detalhado no portal de uso de planos da OpenAI.
Construir vs. Comprar: Gerenciando identidade server-side e atribuição diferida
À medida que plataformas de IA centralizadas introduzem capacidades de identidade e compartilhamento de processamento, as equipes de software precisam reavaliar como gerenciam o ciclo de vida do usuário em superfícies web e mobile. Ao avaliar a arquitetura de identidade, os desenvolvedores devem equilibrar provedores de autenticação social padrão com mecanismos de login focados em IA.
Avaliação arquitetônica: Trade-offs de integração
Suportar múltiplas opções de logon único (SSO) requer a manutenção de pipelines robustos de troca de tokens no backend. As equipes de desenvolvimento podem criar camadas de abstração de autenticação personalizadas ou implementar estruturas padronizadas de gerenciamento de identidade.
A tabela comparativa abaixo descreve os trade-offs arquitetônicos associados a diferentes estratégias de identidade e alocação de processamento:
| Estratégia | Verificação de Identidade | Alocação de Processamento | Sobrecarga de Implementação | Ideal Para |
|---|---|---|---|---|
| SSO Social Tradicional (Google, Apple) | Suportado | Nenhum (Identidade Pura) | Baixa a Média | Aplicativos de consumo com modelos de banco de dados padrão |
| OAuth Próprio & Token Store | Proprietário | Variável (Cobrança Personalizada) | Alta | Plataformas corporativas que exigem governança de conformidade proprietária |
| ChatGPT Identity Sign-In | Suportado onde participante | Opcional (Apenas ferramentas selecionadas) | Média | Plataformas parceiras que buscam simplificar a configuração de conta |
| Uso de Plano ChatGPT | Vinculado à conta ChatGPT | Uso incluído de Work/Codex | Média (Programa de parceiros) | Ferramentas de desenvolvedor, agentes de código e aplicativos de IA participantes |
Navegar nessas mudanças arquitetônicas exige que as equipes distingam entre autenticação e estado de aquisição. Embora a federação de autenticação e a atribuição de instalação mobile operem em domínios de engenharia separados, ambos abordam o desafio de manter a continuidade do usuário em ambientes digitais fragmentados. O logon único de terceiros simplifica a criação de conta, mas não rastreia nem preserva parâmetros de referência de campanha na fronteira pré-instalação.
Para uma questão distinta sobre resiliência de aquisição, as equipes de desenvolvimento podem avaliar se os parâmetros de campanha de marketing e referência são armazenados independentemente dos provedores de identidade. Esse é um escopo operacional distinto do mecanismo de login: o deferred deep linking preserva o contexto inicial da campanha durante a jornada na loja de aplicativos, mas não autentica credenciais de usuário. O OpoInstall documenta fluxos de deferred deep linking e restauração de parâmetros para jornadas de instalação Web-to-App elegíveis. Manter os parâmetros de campanha e referência independentes do provedor de identidade pode ajudar a preservar o contexto de aquisição ao longo de uma jornada de instalação Web-to-App, independentemente da opção de autenticação que o usuário escolha posteriormente.

Checklists de integração: Preparando fluxos de trabalho mobile e web para o login de IA
Para integrar novas opções de logon único mantendo a segurança do aplicativo e a continuidade de dados, as equipes de engenharia devem estabelecer fluxos de implementação estruturados.
Checklist de implementação para desenvolvedores
- Siga fluxos OAuth/OIDC documentados: Implemente fluxos de autenticação padrão para o tipo de integração aplicável, incluindo verificação de estado, validação de nonce, PKCE, verificação de token e escopos concedidos.
- Implemente escopos de permissão granulares: Mantenha o login de identidade básico estritamente separado das solicitações de uso de processamento delegado para evitar desistências desnecessárias dos usuários.
- Gerencie limites de taxa e expirações de token: Projete notificações de interface defensivas quando um plano de processamento externo atingir seu limite semanal, permitindo que os usuários optem por alternativas de pagamento.
- Forneça conexão explícita e revogação de sessão: Distinga o desconectar a autorização do ChatGPT de encerrar a sessão local do próprio aplicativo para garantir controle total da sessão.
Checklist de estratégia de produto e crescimento
- Audite funis de conversão de onboarding: Teste o posicionamento e as métricas de conversão para opções de login baseadas em IA junto aos fluxos de autenticação tradicionais do Google e da Apple.
- Isole parâmetros de atribuição dos fluxos de login: Garanta que parâmetros de campanha, códigos de referência e tokens de deep-link persistam durante o registro, independentemente do provedor de identidade escolhido.
- Revise políticas de acesso corporativo: Verifique se as configurações de tenant organizacional exigem aprovação administrativa antes de implantar opções de autenticação externa em contas comerciais.
Perguntas Frequentes (FAQ)
Fazer login com o ChatGPT dá a aplicativos de terceiros acesso ao meu histórico de chat?
O que acontece quando um aplicativo atinge seu limite semanal do plano ChatGPT?
Usuários sem uma assinatura paga do ChatGPT ainda podem usar o 'Sign in with ChatGPT'?
Principais pontos para equipes de engenharia
O lançamento do 'Sign in with ChatGPT' sinaliza uma transformação mais ampla na distribuição digital, onde a federação de identidade opera paralelamente ao provisionamento opcional de processamento. Ao permitir que os assinantes tragam seus planos de IA existentes para softwares de terceiros, as plataformas podem reduzir a fricção no onboarding e simplificar a adoção de clientes em estágios iniciais.
As organizações de engenharia e crescimento devem projetar arquiteturas de integração modulares que separem a verificação de identidade da telemetria e da atribuição de marketing. Ao manter camadas de dados desacopladas, as equipes de desenvolvimento podem adotar padrões de autenticação emergentes, garantindo que o rastreamento multiplataforma, as jornadas do usuário e os relacionamentos com os clientes permaneçam operacionalmente separados.
Referências
-
Central de Ajuda OpenAI — Sign in with ChatGPT — Guia oficial detalhando a disponibilidade de login de identidade, escopos de permissão e opções de configuração corporativa.
-
Central de Ajuda OpenAI — Usando seu plano ChatGPT em outros aplicativos e sites — Documentação oficial descrevendo a delegação de uso do plano, limites semanais de aplicativos e controles de excesso de crédito.
-
Desenvolvedores OpenAI — Sign in with ChatGPT Quickstart — Guia técnico oficial abrangendo login de identidade, uso opcional do plano ChatGPT, escopos OpenID, PKCE e fluxo de token.
-
Desenvolvedores OpenAI — Documentação de Registro e Login — Documentação técnica abrangendo troca de código de autorização, validação de token de ID, JWKS, validação de nonce, escopos concedidos e autorização de uso de plano.
-
Documentação da Plataforma OpoInstall — Referência técnica sobre deferred deep linking, recuperação de parâmetros server-side e jornadas de instalação desacopladas.
Share this article