Como proteger parâmetros de rastreamento contra adulteração de postback? Proteger parâmetros de rastreamento em postbacks S2S requer a construção de cargas de solicitação canônicas, computação de códigos de autenticação de mensagem HMAC-SHA256 com chaves de servidor seguras e a imposição de janelas de tempo estritas, além de deduplicação atômica de nonce.
A adulteração de parâmetros de rastreamento em postbacks Servidor-para-Servidor (S2S) ocorre quando agentes mal-intencionados alteram valores de consulta em texto simples ou reenviam cargas de evento interceptadas através de pipelines de transporte para reivindicar comissões indevidas ou inflar valores de conversão. Ao estabelecer a serialização de carga canônica, vincular nonces de solicitação e computar códigos de autenticação de mensagem com hash de chave (HMAC-SHA256), as equipes de engenharia garantem que os parâmetros de rastreamento de conversão permaneçam à prova de violação e verificáveis entre servidores.
| Termo | Definição | Entidade Relacionada | Papel da Intenção de Busca |
|---|---|---|---|
| Parâmetros de Rastreamento | Pares de chave-valor de telemetria definindo canal, campanha e contexto de conversão. | Postback S2S | Técnico / Informativo |
| HMAC | Uma construção criptográfica que calcula um código de autenticação de mensagem via chave compartilhada. | Integridade de Mensagem | Segurança / Informativo |
| Fraude Publicitária | A exploração deliberada de pipelines de atribuição para drenar o investimento em marketing. | Adulteração de Parâmetro | Informativo / Comercial |
A vulnerabilidade de parâmetros de rastreamento não assinados em postbacks S2S
A arquitetura da atribuição Servidor-para-Servidor: Como os pipelines de webhook transmitem sinais de conversão
A publicidade de performance móvel moderna depende fortemente de webhooks Servidor-para-Servidor (S2S) para comunicar marcos de conversão atribuídos. Em uma arquitetura de postback padrão, uma plataforma de atribuição móvel ou Mobile Measurement Partner (MMP) ingere sinais de instalação e eventos in-app de aplicativos cliente. Uma vez que a lógica de atribuição estabelece a fonte de mídia vencedora, o servidor de atribuição despacha uma solicitação HTTP POST ou GET automatizada para o backend do anunciante, um endpoint de rede publicitária ou um gateway de rastreamento de afiliados.
Esses postbacks S2S carregam parâmetros de rastreamento contextuais estruturados como corpos JSON ou parâmetros de consulta de URL. Cargas típicas transmitem identificadores de transação, identificadores de campanha, códigos de parceiros de publicação, atributos de dispositivo e valores monetários de eventos. Como essas notificações de servidor disparam transações financeiras — como pagamentos por CPA (Custo por Ação), faturamento de afiliados e reconciliações de receita — a telemetria subjacente representa alvos comerciais de alto valor para manipulação.
O risco de pares de chave-valor em texto simples: Interceptação, modificação e arbitragem de proxy
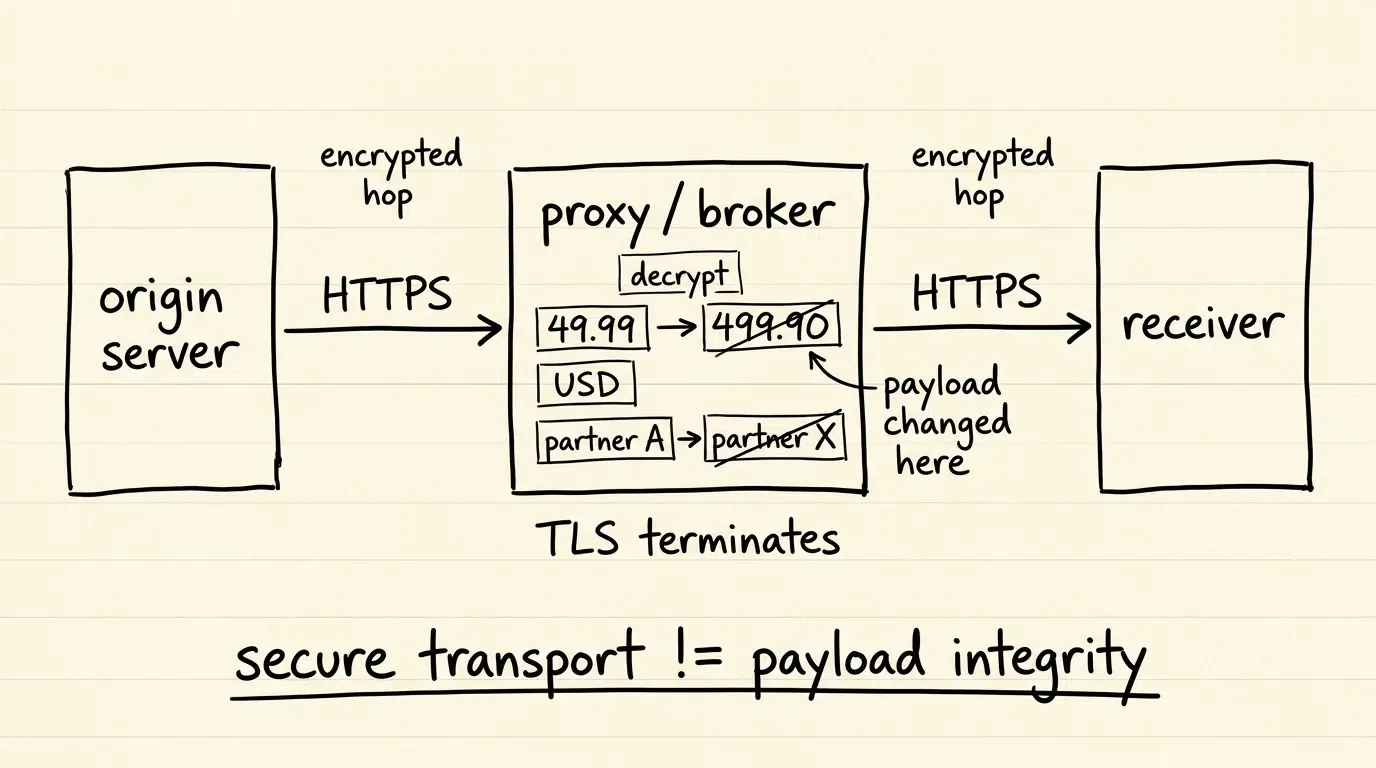
Transmitir parâmetros de rastreamento sem autenticação criptográfica na camada de aplicação expõe pipelines de dados à manipulação. Embora o Transport Layer Security (TLS/HTTPS) proteja os dados em trânsito entre endpoints de conexão de transporte autenticados, ele opera estritamente em uma base de salto por salto através de conexões de rede independentes. Em operação normal, um invasor no caminho não pode modificar tráfego TLS de ponta a ponta devidamente autenticado. No entanto, em arquiteturas publicitárias de várias camadas, webhooks de rastreamento frequentemente atravessam nós intermediários — como proxies reversos, redes de entrega de conteúdo (CDNs), balanceadores de carga e corretores de roteamento terceirizados — que terminam legitimamente conexões TLS antes de estabelecer novas conexões de saída para o destinatário final.
Se qualquer sistema intermediário que termina o TLS for comprometido, configurado incorretamente ou operado por uma entidade não confiável, a carga em texto simples pode ser modificada na memória antes de ser encaminhada para o próximo destino. Por exemplo, um intermediário pode alterar um parâmetro de moeda de pagamento, inflar valores de conversão ou reescrever tags de identificação de afiliados, desviando receita efetivamente enquanto preserva a criptografia de transporte válida no salto de rede subsequente.
Por que tokens de API estáticos simples não protegem a integridade dos parâmetros em trânsito
Uma vulnerabilidade generalizada em integrações de webhook básicas é confiar em chaves de API pré-compartilhadas estáticas transmitidas dentro de cabeçalhos HTTP (como Authorization: Bearer <TOKEN>) ou incorporadas diretamente em strings de consulta. Embora um token estático verifique se o remetente possui a credencial pré-compartilhada, ele oferece zero vinculação criptográfica aos conteúdos da carga.
Se um intermediário capturar um webhook que carrega um token de API estático, esse token pode ser reutilizado para autenticar parâmetros totalmente diferentes e manipulados. O servidor receptor inspeciona o token estático, verifica sua presença em um banco de dados e aceita os parâmetros alterados como autênticos. Para proteger os parâmetros de rastreamento de forma eficaz, o mecanismo de verificação deve vincular a credencial de autenticação diretamente à sequência exata de bytes dos dados transmitidos.
Como a adulteração de parâmetros distorce o valor de conversão e a atribuição de parceiros
Vetores de exploração de parâmetros direcionados: Modificando valores de eventos, moedas e identificadores de parceiros
Atacantes visam parâmetros de rastreamento específicos dentro de cargas de conversão para maximizar o rendimento financeiro enquanto minimizam a detecção:
- Valores Monetários de Eventos: Em campanhas de CPA baseado em porcentagem ou compartilhamento de receita, intermediários maliciosos alteram os montantes das transações relatadas. Uma compra genuína de $49.99 pode ser reescrita como $499.90, disparando comissões indevidas que são uma ordem de magnitude maior que a transação comercial real.
- Identificadores de Moeda: Ao alterar um parâmetro de moeda de uma denominação de valor menor para uma moeda de valor maior (como converter Iene Japonês para Dólares Americanos) sem modificar o valor numérico, os atacantes multiplicam os pagamentos de comissão enquanto evitam filtros básicos de validação de formato.
- Tags de Roteamento de Publicador e Parceiro: Atores fraudulentos operando dentro de redes de afiliados trocam parâmetros de identificação de parceiros para redirecionar a atribuição de conversão para longe de fontes de mídia legítimas em direção a contas de afiliados sob seu controle.
- Identificadores de Clique: Modificar tokens de atribuição downstream permite que atacantes associem conversões a eventos de clique especulativos e pré-gerados, executando roubo de atribuição em registros de conversão do lado do servidor.
Roubo de atribuição via troca de identificador de transação
Os identificadores de transação servem como âncoras de deduplicação no rastreamento de conversão. Quando um webhook de conversão carece de integridade de carga criptográfica, atores maliciosos podem realizar a troca de ID de transação.
Ao substituir o identificador de transação original por um identificador que corresponde a uma sessão pendente ou incompleta de outro canal, um atacante força o gateway de atribuição receptor a creditar uma campanha diferente. Quando combinado com arbitragem de tempo, essa manipulação religa a sequência histórica de pontos de contato, permitindo que canais de baixo desempenho roubem o crédito de atribuição de descoberta orgânica ou campanhas de busca paga.
O impacto comercial: Pagamentos de comissão inflados e relatórios financeiros corrompidos
As consequências downstream da adulteração de parâmetros corrompem métricas de negócios centrais e drenam orçamentos de marketing:
- Depleção Direta de Capital: Os anunciantes pagam comissões de afiliados e taxas de agência infladas ou totalmente fabricadas com base em valores de conversão falsificados.
- Cálculo Corrompido de ROAS e CAC: Quando os valores de conversão são artificialmente inflados ou atribuídos aos canais errados, as métricas de Retorno sobre Investimento Publicitário (ROAS) e Custo de Aquisição de Cliente (CAC) tornam-se indignas de confiança, levando as equipes de crescimento a alocar orçamentos para canais comprometidos.
- Discrepâncias Contábeis: Falhas de reconciliação surgem entre gateways de pagamento financeiro e painéis de relatórios de marketing, criando sobrecarga administrativa e disputas contratuais entre compradores de mídia e publicadores.
Diferenciando erros de codificação acidentais de alterações fraudulentas deliberadas
As equipes de engenharia devem distinguir a manipulação deliberada de parâmetros de erros de transmissão benignos. Servidores web intermediários e proxies frequentemente alteram cargas involuntariamente através de decodificação de URL configurada incorretamente, transformações de conjunto de caracteres (como converter UTF-8 para ISO-8859-1) ou reordenamento de chaves de dicionário JSON.
Erros de codificação acidentais normalmente se apresentam como strings malformadas, corrupção de caracteres escapados (por exemplo, %20 convertido em +) ou parâmetros truncados, resultando em falhas globais de análise de carga. Em contraste, a adulteração deliberada de parâmetros preserva a sintaxe válida e a conformidade de esquema enquanto modifica valores específicos de lógica de negócios. A autenticação criptográfica resolve ambos os problemas ao rejeitar qualquer solicitação cujo fluxo de bytes se desvie da saída original do remetente.
Estrutura técnica para construção de carga canônica e assinatura HMAC
O requisito para canonicalização determinística em pilhas de backend diversas
Para verificar a integridade da mensagem de forma criptográfica, tanto o servidor remetente (como uma plataforma de atribuição) quanto o servidor receptor (como o backend do anunciante) devem gerar hashes criptográficos idênticos a partir dos mesmos dados de entrada. No entanto, conjuntos de dados idênticos podem ser serializados em representações de string diversas através de diferentes linguagens de programação e servidores web.
Por exemplo, o ordenamento de chaves JSON é inerentemente não determinístico; Python, Go, Java e Node.js serializadores JSON ordenam chaves de objeto de forma diferente. Da mesma forma, parâmetros de consulta HTTP podem ser posicionados em sequência arbitrária. Para evitar falhas de verificação de assinatura em solicitações legítimas, as equipes de engenharia devem estabelecer uma especificação de canonicalização determinística que converta dados de solicitação arbitrários em um fluxo de bytes idêntico antes do hashing.
Serialização passo a passo: Ordenação alfabética de parâmetros, codificação de URI e controle de delimitadores
Para garantir cobertura criptográfica total em parâmetros de consulta HTTP e corpos de solicitação, as equipes de engenharia devem estabelecer uma base de assinatura determinística.
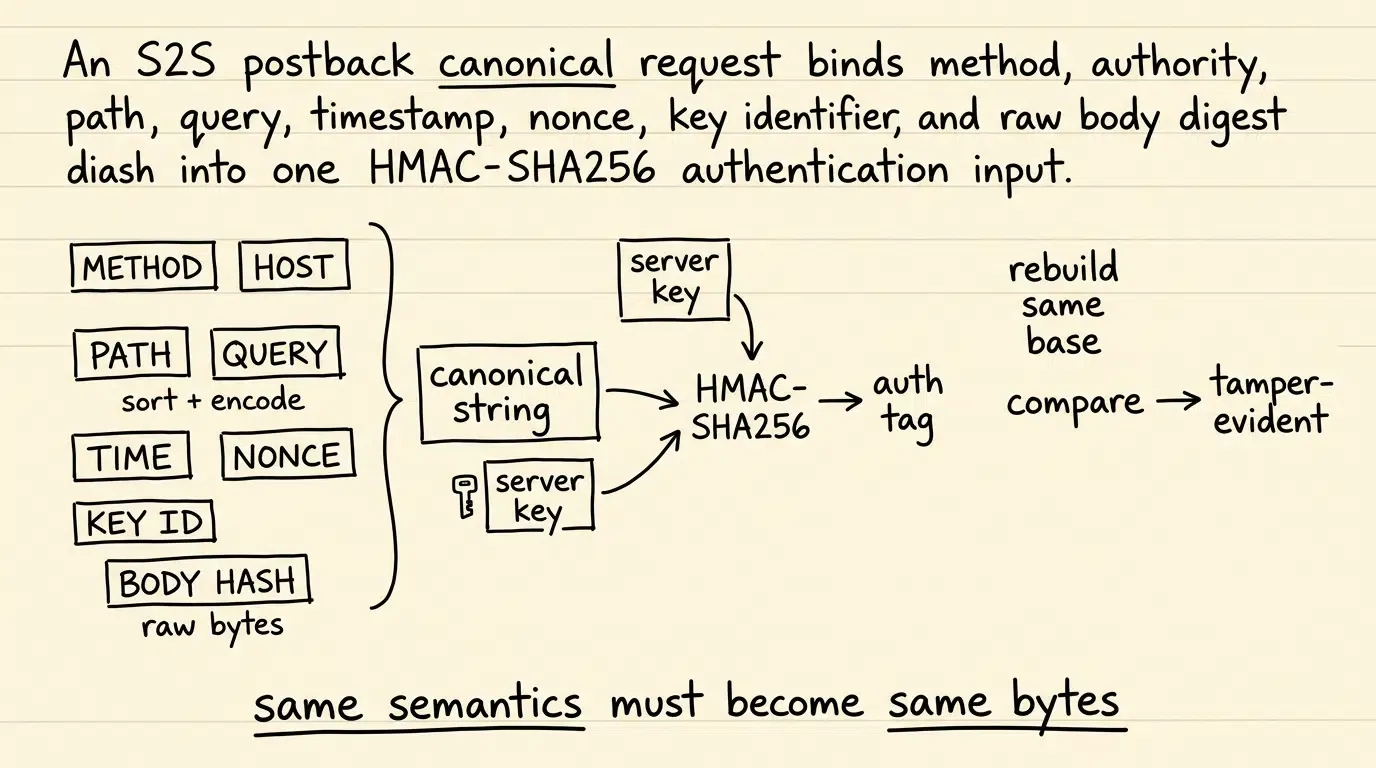
Inspirado pelo princípio de digestão de conteúdo no RFC 9530 Digest Fields e pelos princípios de vinculação de componentes de mensagem padronizados no RFC 9421 HTTP Message Signatures, este perfil de referência faz o hash dos bytes brutos do corpo HTTP diretamente, em vez de depender da frágil re-serialização JSON:
Se a solicitação HTTP não tiver corpo (como um postback GET padrão), o BodyDigest é calculado sobre uma string de bytes vazia (SHA-256("")).
Para solicitações contendo parâmetros de consulta de URL, os parâmetros devem ser normalizados em uma string de consulta canônica (CanonicalQuery):
- Extração Semântica de Parâmetros: A canonicalização opera em pares de chave-valor semânticos analisados após uma passagem de decodificação de percentual bem definida. Não decodifique valores recursivamente. Um
+literal é tratado como um caractere de mais literal, não como um espaço; a decodificação form-urlencoded (+para espaço) não deve ser aplicada neste perfil. - Definir Codificação de Caractere: Trate todas as chaves e valores de parâmetros estritamente como sequências de bytes UTF-8.
- Codificação de Percentual Estrita (RFC 3986): Aplique a codificação de percentual RFC 3986 a todas as chaves e valores. Ao recodificar, deixe sem escape apenas os caracteres não reservados do RFC 3986 (
ALPHA / DIGIT / "-" / "." / "_" / "~"). Garanta que espaços sejam codificados como%20(nunca como+) e que caracteres de escape hexadecimais usem letras maiúsculas (por exemplo,%2A). - Ordenação Lexicográfica por Byte: Ordene todos os pares de parâmetros codificados em ordem alfabética ascendente por seus bytes de chave codificados brutos. Se as chaves forem idênticas, ordene por seus bytes de valor codificados.
- Junção Determinística: Junte cada chave e valor com um sinal de igual (
=) e junte pares adjacentes com um e comercial (&). Se não existirem parâmetros de consulta,CanonicalQueryé avaliado como uma string vazia ("").
Computando a tag de autenticação HMAC-SHA256: Governança de chave secreta e cabeçalhos de transporte seguros
Uma vez que os componentes individuais são normalizados, o remetente constrói a base de assinatura canônica completa. Para evitar omissão de parâmetros, confusão de autoridade e replay entre serviços, a base de assinatura vincula explicitamente o método HTTP, a autoridade de destino (host), o caminho normalizado, a string de consulta canônica, o timestamp da solicitação, o nonce da solicitação, o identificador de chave e o resumo do corpo em uma string unificada separada por delimitadores de nova linha (\n):
Para garantir a interoperabilidade entre plataformas:
- Normalização de Autoridade: Coloque o nome do host registrado em minúsculas e aplique uma política de porta documentada (por exemplo, omita a porta HTTPS padrão 443, mas retenha portas não padrão). O signatário e o verificador devem aplicar uma regra idêntica.
- Normalização de Caminho: Defina o caminho da solicitação como o caminho de destino normalizado exato exposto pela camada de gateway acordada, aplicando a normalização de segmento de ponto RFC 3986 e proibindo a reescrita de caminho pós-assinatura. Octetos não reservados codificados em percentual no PATH devem seguir a mesma política de normalização versionada no signatário e no verificador.
O servidor remetente computa um Código de Autenticação de Mensagem com Hash de Chave (HMAC) usando SHA-256 e a chave secreta compartilhada (
Neste perfil de referência, a tag de autenticação de 32 bytes é codificada como uma string hexadecimal de 64 caracteres em minúsculas e transmitida em cabeçalhos personalizados:
POST /api/v1/attribution/postback HTTP/1.1
Host: attribution.advertiser.com
X-Signature-Timestamp: 1788942598000
X-Signature-Nonce: c3d9a10b-58cc-4372-a567-0e02b2c3d479
X-Signature-Key-Id: key_partner_live_v2
X-Signature-Tag: 9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b2c
Content-Type: application/json

{"currency":"USD","event_name":"purchase","event_value":49.99,"order_id":"ord_99812","partner_id":"net_alpha"}
Para evitar confusão de interpretação de conteúdo e adulteração de metadados de representação (conforme avisado no RFC 9530 Digest Fields), o endpoint receptor fixa estritamente o Content-Type em application/json. Solicitações especificando qualquer outro tipo de mídia são rejeitadas na borda antes da avaliação canônica. Além disso, a autenticação HMAC na camada de aplicação suplementa, em vez de substituir, a criptografia de transporte; postbacks S2S ainda devem ser transmitidos via HTTPS autenticado para garantir a confidencialidade da carga.
Para prevenir vulnerabilidades de downgrade de algoritmo e substituição (conforme avisado no RFC 9421), o gateway receptor fixa o algoritmo criptográfico esperado (HMAC-SHA256) no lado do servidor, em vez de analisar dinamicamente cabeçalhos de algoritmo não autenticados. Chaves secretas devem ser geradas criptograficamente com pelo menos 128 bits de entropia (usando chaves de 256 bits para perfis de referência padrão) e armazenadas em serviços de gerenciamento de chaves (KMS) de backend seguros. Identificadores de chave desconhecidos devem falhar através de uma busca em cache local limitada e retornar um caminho de falha de autenticação genérico em vez de acionar buscas remotas ilimitadas.
Visualizando o pipeline de ingestão de parâmetros S2S, verificação de assinatura e compromisso de estado
O diagrama de sequência abaixo descreve o fluxo de verificação de ponta a ponta entre a plataforma de atribuição de origem e o gateway do anunciante receptor:
[Servidor de Origem (MMP / Parceiro)]                 [Servidor de Ingestão (OpoInstall / Anunciante)]
               │                                                             │
  1. Montar Parâmetros de Rastreamento & Corpo                                     │
  2. Construir Base Canônica (Método, Host, Caminho, Consulta, Hora, Nonce, Chave, BodyDigest)
  3. Computar Tag HMAC-SHA256 usando Chave Secreta                                │
  4. Transmitir HTTP POST + Cabeçalhos de Assinatura ───────────────────────────────► │
                                                                             │
                                                           5. Impor Limites de Analisador & Tamanho
                                                                             │
                                                           6. Validar Janela de Timestamp (|t_servidor - t_req| <= 300s)
                                                                             │
                                                           7. Reconstruir String Canônica & Computar MAC Esperado
                                                                             │
                                                           8. Comparação de Tag em Tempo Constante (HMAC Igual?)
                                                              ├─► FALHOU: Terminar & Logar Tentativa de Adulteração (401)
                                                              └─► PASSOU: Prosseguir para Defesa contra Replay
                                                                             │
                                                           9. Verificação Atômica de Nonce (Verificar & Armazenar em Cache)
                                                              ├─► DUPLICADO: Rejeitar Ataque de Replay (409)
                                                              └─► ÚNICO: Confirmar Evento para Banco de Dados & Postback (200)
Como prevenir ataques de replay sem expor gateways de ingestão a envenenamento de estado
A ameaça de ataques de replay: Duplicando cargas legítimas para drenar orçamentos de marketing
Uma vulnerabilidade crítica em arquiteturas de webhook é o ataque de replay. Em um cenário de replay, um atacante não altera os parâmetros de rastreamento nem quebra o hash criptográfico; em vez disso, ele intercepta uma solicitação de postback assinada e válida e transmite a mesma sequência de bytes repetidamente para o endpoint de ingestão.
Como a carga e a tag de autenticação coincidem, um sistema de verificação que avalia apenas a validade do HMAC aceitaria cada solicitação reenviada como genuína. Isso permite que atacantes repliquem uma única conversão CPA válida de $50 milhares de vezes, drenando orçamentos de marketing através de pagamentos de comissão duplicados.
A sequência de verificação crítica: Impondo autenticação antes da invalidação de nonce
A prevenção de replay requer a combinação de janelas de validade de timestamp curtas com nonces de transação únicos. No entanto, vincular o nonce da transação diretamente à base de assinatura autenticada é um pré-requisito absoluto. Se o nonce for omitido da entrada HMAC canônica, um atacante pode simplesmente gerar novos nonces aleatórios enquanto reenvia a carga e a tag de autenticação originais, contornando a deduplicação de nonce inteiramente.
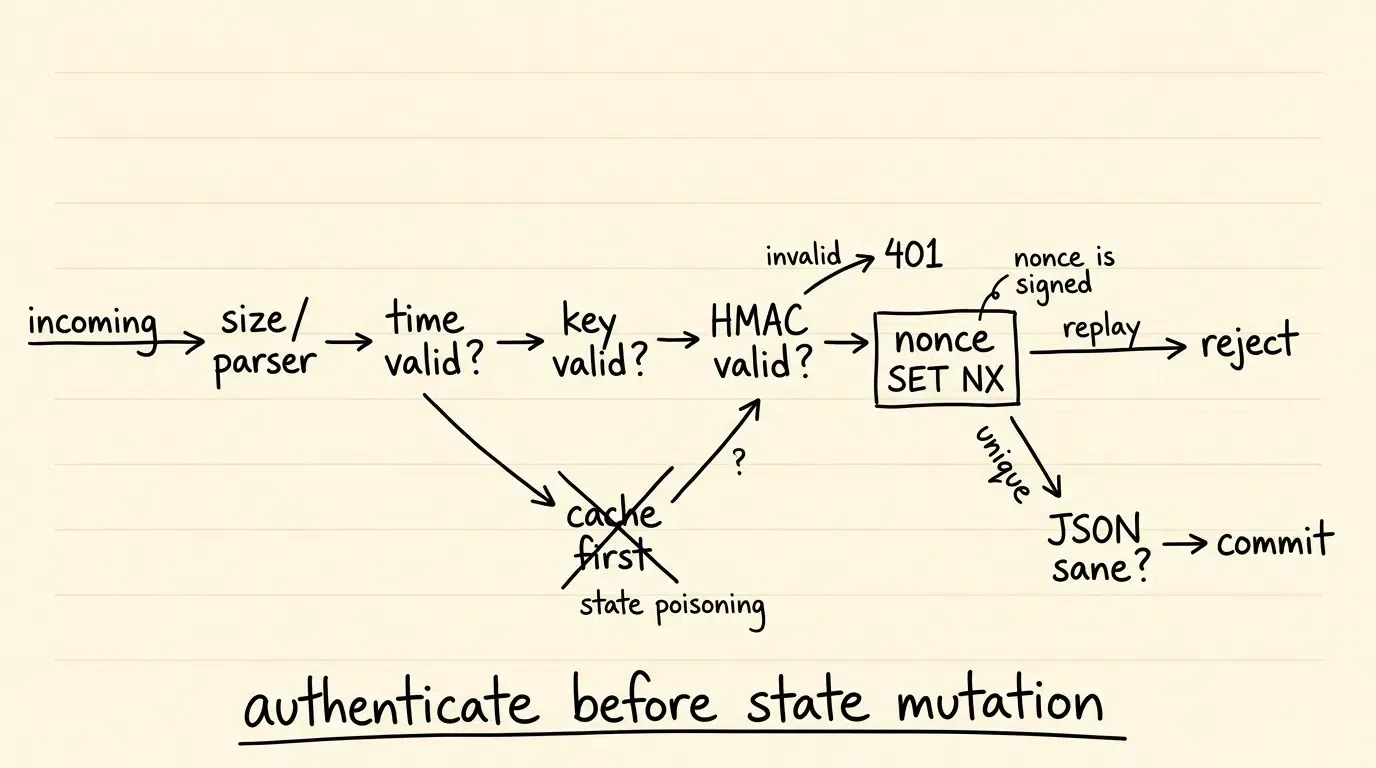
Além disso, a sequência arquitetônica na qual as verificações de autenticação são executadas é vital para a estabilidade operacional. Um defeito de segurança grave ocorre quando um gateway de ingestão registra um nonce em seu cache de estado antes de verificar a tag de autenticação criptográfica. Nessa sequência falha, um atacante não autenticado poderia inundar o endpoint de ingestão com solicitações não autenticadas contendo nonces aleatórios, esgotando a capacidade de memória do cache, acionando pressão de despejo e degradando o desempenho da ingestão.
Para evitar envenenamento de estado, servidores de ingestão devem impor uma ordem de verificação estrita:
- Validação Sintática e de Timestamp: Verifique se o timestamp da solicitação recebida (
) cai dentro de uma janela histórica aceitável em relação ao tempo do servidor autoritativo ( ):
Solicitações fora desta janela ilustrativa são descartadas imediatamente. Isso limita a duração de armazenamento necessária de nonces históricos na memória.
2. Verificação de Tag Criptográfica: Recupere o segredo compartilhado correspondente a X-Signature-Key-Id, reconstrua a string de solicitação canônica (incluindo CanonicalQuery, AUTHORITY, Nonce e KeyId), compute a tag HMAC-SHA256 esperada e execute uma comparação em tempo constante contra a tag de cabeçalho recebida. Se a tag for inválida, termine a solicitação imediatamente com um status HTTP 401 Unauthorized.
3. Invalidação Atômica de Nonce: Somente após a solicitação passar na autenticação HMAC, verifique e persista o nonce único em um cache atômico na memória (por exemplo, Redis SET key value NX EX 720). O Time-To-Live (TTL) do cache deve exceder o tempo total potencial de janela de replay (por exemplo, 600 segundos de duração de janela mais margem de segurança, totalizando 720 segundos) para garantir que variações de relógio na borda não causem expiração prematura de nonce. Se o nonce já existir no cache, rejeite a solicitação como um HTTP 409 Conflict.
4. Endurecimento Semântico JSON: Após a autenticação criptográfica, rejeite cargas JSON que contenham nomes de membros de objeto duplicados ou ambiguidades de esquema antes do processamento de negócios.
Mitigando ataques de temporização e envenenamento de cache
Impor a autenticação HMAC antes da mutação do cache de nonce garante que apenas solicitações assinadas com um segredo compartilhado autorizado possam consumir recursos de memória no cache de deduplicação. Tentativas de spoofing não autenticadas e inundações de nonce aleatórias são rejeitadas na borda antes que ocorra qualquer mutação de estado de backend.
Além disso, algoritmos de comparação em tempo constante devem ser usados para verificação de HMAC. Operadores de comparação de string padrão (== ou ===) não garantem uma comparação resistente a temporização e podem vazar comportamento de tempo dependente de dados em ambientes de runtime específicos. A lógica de verificação deve decodificar a tag hex ou Base64 em bytes brutos, validar o comprimento esperado e executar uma primitiva de comparação resistente a temporização (como crypto.timingSafeEqual em Node.js ou MessageDigest.isEqual em Java).
Estruturando o esquema de verificação de postback S2S seguro
Para manter a separação arquitetônica entre parâmetros de rastreamento, cabeçalhos de transporte e resultados de verificação, as equipes de engenharia devem logar auditorias de postback de acordo com um esquema de referência estruturado.
O espaço reservado de esquema abaixo ilustra uma carga de verificação de postback S2S onde parâmetros recebidos, metadados de segurança e decisões de gateway são desacoplados de forma limpa:
```json
{
  "reference_architecture": true,
  "s2s_postback_verification_record": {
    "audit_metadata": {
      "audit_id": "aud_s2s_sig_2026_0909_8812",
      "timestamp_utc": "2026-09-09T08:30:00.125Z",
      "ingestion_gateway": "edge_gateway_us_east",
      "evaluation_engine": "OpoInstall Postback Security Reference Engine"
    },
    "transport_security_headers": {
      "signature_algorithm_pinned": "HMAC-SHA256",
      "request_timestamp_ms": 1788942598000,
      "request_nonce": "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
      "key_identifier": "key_partner_live_v2"
    },
    "canonical_request_context": {
      "http_method": "POST",
      "authority": "attribution.advertiser.com",
      "uri_path": "/api/v1/attribution/postback",
      "canonical_query_string": "",
      "canonical_string_components": [
        "POST",
        "attribution.advertiser.com",
        "/api/v1/attribution/postback",
        "",
        "1788942598000",
        "c3d9a10b-58cc-4372-a567-0e02b2c3d479",
        "key_partner_live_v2",
        "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b"
      ],
      "body_digest_algorithm": "SHA-256",
      "raw_body_bytes_digest": "8f9b2d3c4e5f6a7b8c9d0e1f2a3b4c5d6e7f8a9b0c1d2e3f4a5b6c7d8e9f0a1b",
      "canonical_hash_input_length_bytes": "<computado>"
    },
    "cryptographic_verification": {
      "timestamp_delta_seconds": 2.125,
      "timestamp_window_valid": true,
      "auth_tag_verification": "match_verified",
      "constant_time_comparison_result": "match_verified",
      "tamper_detected": false
    },
    "replay_defense_state": {
      "verification_precedence_enforced": true,
      "nonce_cache_lookup": "unique_entry",
      "atomic_cache_mutation": "persisted_ttl_720s",
      "replay_attack_detected": false
    },
    "postback_disposition": {
      "http_response_code": 200,
      "disposition_state": "payload_verified_and_committed",
      "verified_payload_content": {
        "currency": "USD",
        "event_name": "purchase",
        "event_value": 49.99,
        "order_id": "ord_99812",
        "partner_id": "net_alpha"
      },
      "reason_codes": [
        "HMAC_AUTH_TAG_VERIFIED",
        "TIMESTAMP_WITHIN_WINDOW",
        "NONCE_ATOMICALLY_CONSUMED"
      ]
    }
  }
}
Análise comparativa de mecanismos de segurança de postback
Avaliando protocolos de proteção de postback através de sobrecarga computacional e níveis de garantia
As equipes de engenharia avaliam diversos mecanismos de segurança para proteger parâmetros de rastreamento. A seleção ideal equilibra complexidade de implementação, desempenho criptográfico e garantias de segurança.
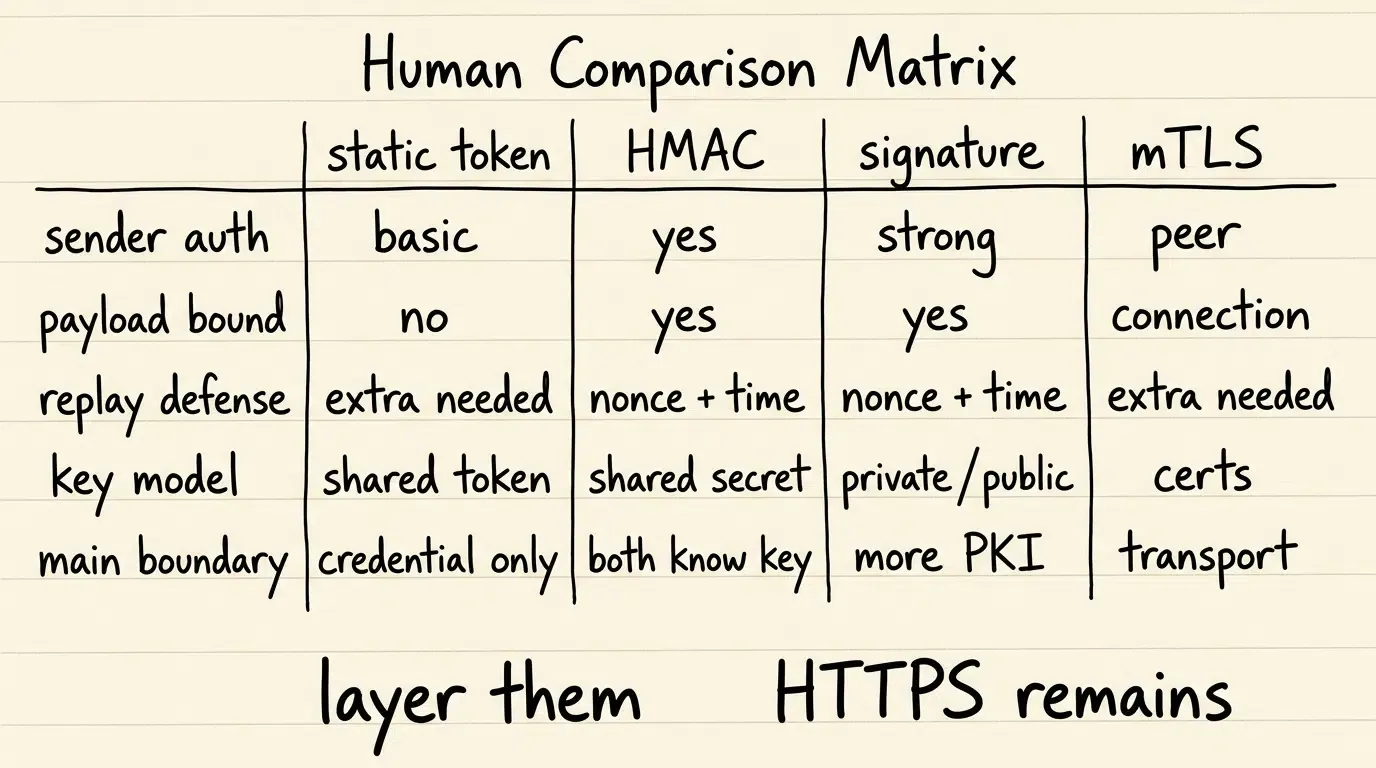
A tabela abaixo contrasta protocolos de segurança de postback padrão:
| Mecanismo de Segurança | Primitiva Criptográfica | Força Primária | Trade-off Operacional |
|---|---|---|---|
| Token Compartilhado Estático | Chave API Pré-compartilhada no Cabeçalho HTTP | Baixa sobrecarga computacional; configuração simples | Não autentica independentemente os conteúdos da carga |
| HMAC-SHA256 Simétrico | Código de Autenticação de Mensagem com Hash de Chave (RFC 2104) | Detecta modificação não autorizada; alto throughput | Requer armazenamento seguro de segredo no servidor e ciclo de vida de chave compartilhada |
| Assinaturas Digitais Assimétricas | Par de Chaves Pública/Privada (por exemplo, Ed25519 / RSA) | Atribuição de signatário mais forte; chave privada nunca compartilhada | Maior sobrecarga criptográfica; requer infraestrutura de chave pública |
| TLS Mútuo (mTLS) | Handshake de Certificado X.509 da Camada de Transporte | Verificação criptográfica de par na camada de conexão | Gerenciamento complexo de certificados; protege o transporte, não o estado da carga |
Trade-offs arquitetônicos em ambientes de produção
Embora o Mutual TLS (mTLS) estabeleça autenticação de par na camada de transporte, ele não fornece evidência de violação na camada de aplicação uma vez que a solicitação termina em um proxy reverso intermediário. Inversamente, assinaturas assimétricas (como Ed25519 ou ECDSA) fornecem atribuição de signatário mais forte — impedindo o destinatário de gerar assinaturas válidas — mas o não repúdio operacional ainda depende da custódia da chave privada e de controles rígidos de vinculação de identidade.
O HMAC-SHA256 é computacionalmente barato para cargas típicas de webhook e é geralmente bem adequado para autenticação de servidor para servidor de alto throughput, fornecendo detecção de violação robusta e gerenciamento de chaves direto entre backends empresariais confiáveis.
Quando a assinatura de postback S2S deve ser necessária para aplicativos móveis
Condições de alto risco onde a assinatura de postback autenticada deve ser necessária
A assinatura criptográfica de parâmetros de rastreamento é fortemente recomendada sob condições de risco específicas:
- Pagamentos por CPA (Custo-Por-Ação) de Alto Valor: Programas de marketing onde eventos de conversão individuais disparam compensação monetária no mundo real, comissões de afiliados ou crédito financeiro.
- Redes de Afiliados de Terceiros e de Várias Camadas: Campanhas onde os postbacks atravessam agregadores publicitários intermediários, redes de sub-afiliados ou corretores de roteamento externos.
- Compartilhamento de Receita e Faturamento de Valor Dinâmico: Modelos de negócios onde as taxas de publicidade são calculadas como uma porcentagem do parâmetro
event_valuedinâmico transmitido no postback. - Conformidade Regulatória e de Auditoria Financeira: Organizações empresariais sujeitas a auditorias de integridade de dados que exigem registros contábeis à prova de violação ou controlados por integridade para gastos com marketing.
Condições inadequadas para assinatura de postback complexa
Implementar assinatura criptográfica por solicitação pode introduzir sobrecarga operacional desnecessária em arquiteturas específicas:
- Microsserviços de Nuvem Privada Isolados: Comunicações internas de serviço para serviço operando inteiramente dentro de uma Nuvem Privada Virtual (VPC) segura, protegida por autenticação de malha de serviço interna.
- Telemetria de Alto Volume e Baixo Risco: Pings de alta frequência onde os valores de transação do evento são zero e segurança de transporte alternativa ou agrupamento autenticado mitigam o risco suficientemente.
Concepções errôneas comuns na segurança de postback S2S
- Concepção Errada 1: HTTPS torna a assinatura de parâmetros redundante: O HTTPS criptografa o tráfego apenas entre endpoints de transporte imediatos. Ele não impede que um intermediário autorizado altere os parâmetros antes do encaminhamento, nem impede ataques de replay contra o gateway de destino.
- Concepção Errada 2: HMAC é equivalente a uma assinatura digital pública: Um HMAC depende de uma chave simétrica compartilhada conhecida pelo remetente e pelo receptor. Embora garanta que uma entidade em posse da chave criou a tag, ele não fornece não repúdio matemático contra o outro detentor da chave, ao contrário da criptografia de chave pública assimétrica.
Perguntas Frequentes (FAQ)
O que é adulteração de parâmetros de rastreamento em postbacks de publicidade móvel?
Por que um HMAC é considerado um código de autenticação de mensagem em vez de uma assinatura digital?
Por que a verificação criptográfica deve ocorrer antes de consumir nonces de transação?
Resumo e Estrutura de Decisão
Proteger parâmetros de rastreamento contra adulteração de postback é essencial para salvaguardar investimentos em marketing de performance e preservar a integridade da atribuição. Eliminar a vulnerabilidade à alteração de parâmetros requer ir além de tokens estáticos em direção a modelos de autenticação criptográfica que combinam construção de solicitação canônica determinística, tags de autenticação de mensagem HMAC-SHA256 e defesa atômica contra replay.
As equipes de engenharia devem implementar portões de validação servidor-para-servidor rigorosos que verifiquem a integridade da solicitação antes de mudar o estado interno ou registrar o valor da conversão. Ao vincular nonces de transação, strings de consulta e contexto de host diretamente à base de assinatura, mantendo padrões de ciclo de vida de chave simétrica e impondo comparação de assinatura em tempo constante, os aplicativos móveis podem garantir que os postbacks aceitos sejam autenticados, resistentes a replay e à prova de adulteração após a assinatura.
Para revisar as interfaces de dados disponíveis e as especificações de integração de segurança, consulte a referência de implementação de atribuição móvel.
Materiais Relacionados
-
Conceitos: Parâmetros de Rastreamento, Adulteração de Postback, Serialização Canônica, Código de Autenticação de Mensagem, Defesa contra Ataque de Replay
-
Tecnologias: Postback Servidor-para-Servidor, HMAC-SHA256, Gateways de Ingestão, Caches de Idempotência
-
Padrões: RFC 2104 HMAC Keyed-Hashing para Autenticação de Mensagem, RFC 9110 Semântica HTTP, RFC 9421 Assinaturas de Mensagem HTTP, RFC 9530 Campos de Digestão, RFC 3986 Sintaxe Genérica de URI, OWASP API Security Top 10
-
APIs: Interfaces de Ingestão de Eventos (Arquitetura de Referência), Mecanismo de Webhook de Postback S2S
-
Documentação Oficial & Referências:
Share this article