Como executar campanhas de retargeting usando banners inteligentes de aplicativo? Executar campanhas de retargeting usando banners inteligentes de aplicativo requer a captura do contexto de navegação web de first-party, a renderização de banners HTML dinâmicos com CTAs de deep-link contextuais e o direcionamento de usuários recorrentes diretamente para cenas correspondentes no aplicativo, enquanto se transmite tokens de atribuição.
O retargeting de visitantes web usando banners inteligentes de aplicativo é uma estratégia de engenharia de crescimento que captura o contexto de navegação de first-party em sites móveis e exibe banners promocionais personalizados para encaminhar visitantes diretamente para cenas no aplicativo nativo. Ao substituir links estáticos da loja de aplicativos por deep links contextuais, os banners de retargeting ajudam a preservar a intenção do usuário, reengajar usuários ativos e apoiar o engajamento de longo prazo no aplicativo.
| Termo | Definição | Entidade Relacionada | Função da Intenção de Busca |
|---|---|---|---|
| Engajamento no Aplicativo | A profundidade, frequência e duração das interações do usuário dentro de um aplicativo móvel. | Retenção de Usuários | Informativo / Comercial |
| Smart App Banner | Um componente promocional baseado na web que apresenta CTAs dinâmicos de lançamento ou download de aplicativos. | Redirecionamento Web para App | Informativo |
| Web para App | O processo arquitetural de encaminhar visitantes de navegadores web para aplicativos móveis nativos. | Deep Linking Móvel | Informativo |
Como o retargeting de visitantes da web pode apoiar o engajamento no aplicativo
O Paradoxo da Intenção na Web Móvel: Alto Volume de Navegação vs. Taxas de Transação Deprimidas
Os sites móveis representam um canal de aquisição expansivo, capturando tráfego de topo de funil proveniente de busca orgânica, campanhas pagas, descoberta social e distribuição de conteúdo. No entanto, o comportamento do consumidor em navegadores web móveis frequentemente exibe um paradoxo de intenção: os usuários frequentemente navegam, pesquisam e avaliam produtos em páginas web móveis, enquanto aplicativos nativos geralmente proporcionam caminhos de transação mais fluidos devido ao estado local salvo e à navegação simplificada.
Navegadores móveis introduzem pontos de fricção operacional em comparação com aplicativos nativos, tais como requisitos de reautenticação ou formulários web com múltiplas etapas. Quando visitantes com alta intenção navegam em um catálogo de produtos específico ou adicionam itens a um carrinho de compras móvel, a falha em fornecer uma transição direta para o ambiente do aplicativo nativo pode contribuir para o abandono do carrinho e menor valor do tempo de vida do cliente (LTV).
Superando o "Lobby Drop-Off": Por que o Reengajamento de Usuários na Página Inicial Erosiona a Conversão
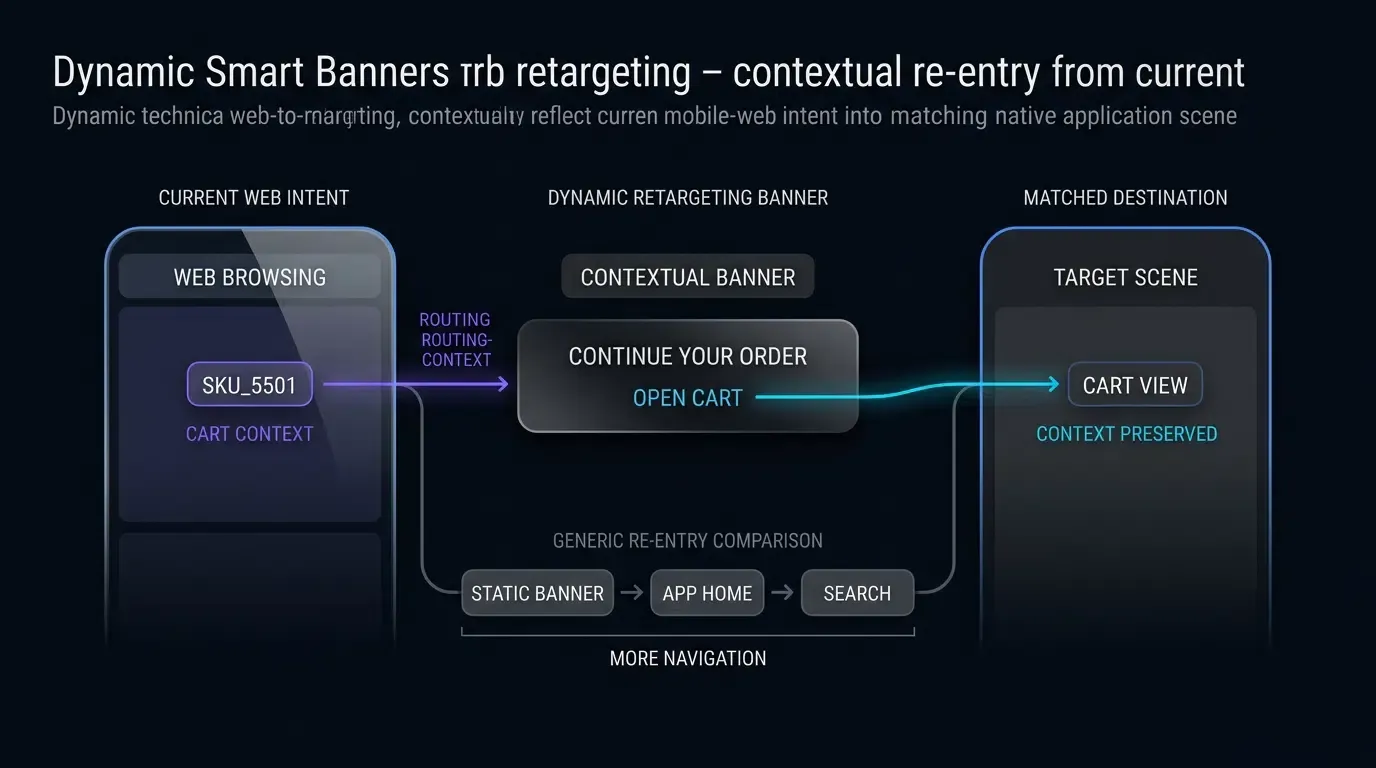
Um desafio comum no retargeting web móvel é implantar banners estáticos que direcionam usuários recorrentes para a tela inicial padrão do aplicativo nativo. Quando um usuário ativo ou inativo navega em um produto específico em um site móvel, tocar em um banner genérico dispara um lançamento de aplicativo que os aterra no lobby principal.
Essa desconexão cria uma fricção cognitiva imediata. O usuário deve navegar manualmente pelos menus de categoria, executar consultas de pesquisa ou localizar seu carrinho de compras do zero. Cada etapa de navegação manual aumenta o risco de desistência. Os banners inteligentes de aplicativo dinâmicos abordam essa fricção pareando o contexto de navegação web diretamente com rotas de deep-link, entregando usuários na visualização relevante do produto, carrinho pré-preenchido ou tela de destino promocional dentro do aplicativo nativo.
Avaliando o Tempo de Ação como uma Métrica de Fricção Operacional para Visitantes da Web
No marketing de ciclo de vida, a atenção do usuário diminui rapidamente com atrasos na navegação. A métrica operacional Tempo de Ação (
Em funis não contextuais,
Como a costura de contexto transforma banners web estáticos em ferramentas de retargeting
Capturando o Contexto Web de First-Party e Navegando pelos Ciclos de Vida de Armazenamento
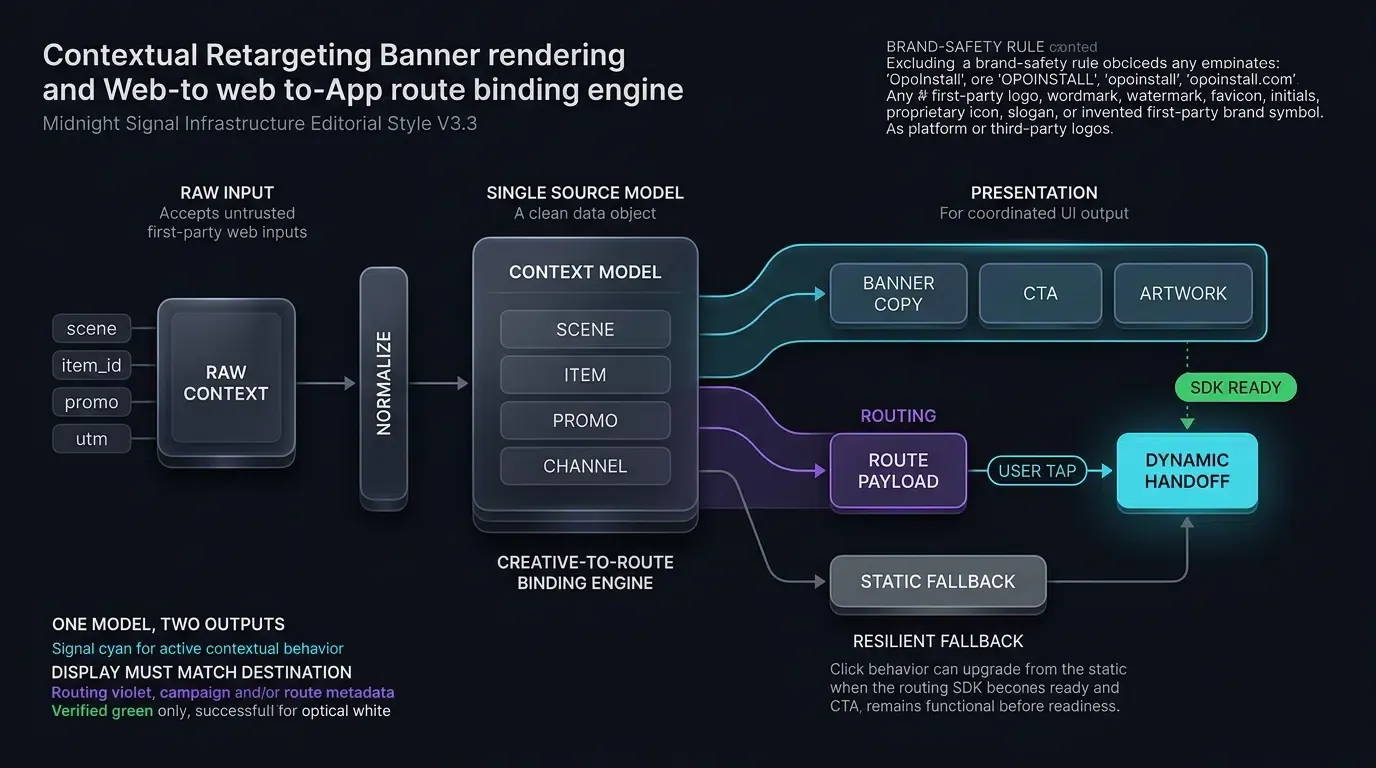
Ao contrário dos banners estáticos que exibem cópias codificadas, os banners de retargeting dinâmicos inspecionam dados da sessão web de first-party para personalizar as mensagens. Quando um visitante navega em um site móvel, scripts do lado do cliente leem o estado da sessão do DOM, parâmetros de consulta de URL ou armazenamento web de first-party (sessionStorage ou localStorage):
- SKU do Produto Visualizado: Captura o identificador específico do produto (por exemplo,
item_id=SKU_5501) que está sendo visualizado atualmente. - Tokens de Abandono de Carrinho: Lê identificadores de carrinho pendentes e flags de elegibilidade de desconto.
- Afinidade de Categoria: Rastreia categorias de navegação de alto nível (por exemplo,
eletrônicos,vestuário) para personalizar promoções de fallback.
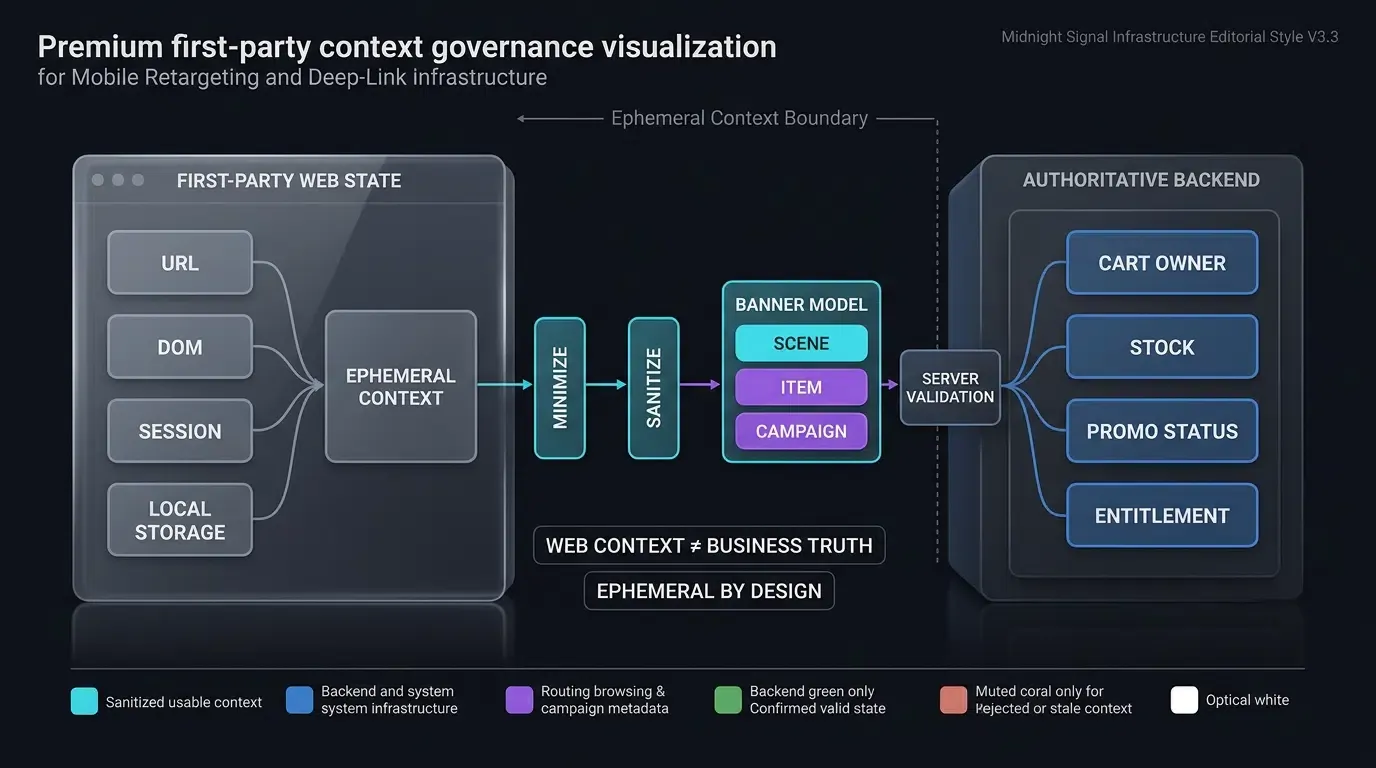
Os arquitetos devem levar em conta os ciclos de vida de armazenamento do navegador móvel. Sob as modernas políticas de Prevenção de Rastreamento WebKit, o armazenamento gravável por script do cliente (localStorage, sessionStorage, IndexedDB) pode ser excluído após sete dias sem interação do usuário com o site, dependendo do estado de prevenção de rastreamento do WebKit e do engajamento recente do usuário. O armazenamento do navegador deve ser tratado como um cache de sessão temporário do lado do cliente, feito com o melhor esforço, e não como um perfil de cliente durável ou banco de dados autoritativo. O estado autoritativo do carrinho, disponibilidade de itens e direito do usuário devem sempre ser resolvidos e verificados no backend.
Limites de Privacidade e Consentimento para Dados de Retargeting
Coletar e transmitir contexto de navegação através de fronteiras web e nativas requer adesão estrita à governança de privacidade:
- Minimização de Dados: Colete e use o contexto de retargeting apenas sob as políticas aplicáveis de consentimento, aviso, retenção e minimização de dados do site e do aplicativo.
- Sem PII em URLs: Evite codificar dados pessoais identificáveis (PII) diretamente ou atributos pessoais sensíveis em URLs de banner ou armazenamento do lado do cliente.
- Estado Efêmero: Trate o contexto de navegação capturado como um estado de first-party efêmero, sujeito a preferências de consentimento do usuário e regras de prevenção de rastreamento de plataforma.
Renderização de Conteúdo Dinâmico: Atualizando a Cópia do Banner, Arte e CTAs em Tempo Real
Uma vez extraído o contexto da sessão, o banner atualiza seu layout visual dinamicamente:
- O título do banner é atualizado de um texto genérico para prompts contextuais (por exemplo, “Continue Seu Pedido” ou “Ver Produto no Aplicativo”).
- O botão de CTA muda de um “OBTER APLICATIVO” padrão para um prompt acionável (por exemplo, “Abrir Carrinho”).
- A arte dinâmica exibe a miniatura específica do produto ao lado de indicadores atuais de estoque ou preço.
Essa relevância contextual transforma o banner de um elemento publicitário passivo em uma utilidade interativa.
Gerenciando Restrições de Domínio Cruzado: Recomendando Subdomínios Dedicados para Universal Links do Safari
Ao implantar Universal Links no iOS, os arquitetos web devem navegar na restrição de navegação de mesmo domínio do Apple Safari, conforme documentado na Documentação para Desenvolvedores Apple sobre Como Permitir que Aplicativos e Sites Criem Links para o Seu Conteúdo. Se um usuário navega em uma página web em https://example.com e toca em um Universal Link apontando para o mesmo domínio exato, o Safari geralmente permanece no navegador em vez de lançar o aplicativo nativo.
Usar um host de roteamento associado separadamente pode evitar o comportamento de navegação de mesmo domínio documentado do Safari, mas a abertura do aplicativo nativo ainda depende da associação válida do Universal Link, elegibilidade do aplicativo instalado e estado da plataforma:
- Hospede o site móvel principal em
https://www.example.com. - Encaminhe os alvos do banner Universal Link através de um subdomínio associado verificado, como
https://app.example.com/product/5501.
O Papel do Deferred Deep Linking Quando os Visitantes da Web Não Possuem o Aplicativo Instalado
Nem todos os visitantes da web impactados por banners dinâmicos têm o aplicativo instalado. Esquemas de URI personalizados (myapp://) podem falhar na resolução em dispositivos sem o aplicativo, a menos que a página forneça um fallback explícito.
O deferred deep linking aborda este cenário. Quando um usuário sem o aplicativo toca em um banner de retargeting, a camada de roteamento captura o contexto de destino pretendido (como o SKU visualizado e o token promocional ativo) no servidor de atribuição antes de redirecionar o navegador para o Google Play ou a App Store. Quando o usuário baixa e abre o aplicativo pela primeira vez, um SDK de atribuição recupera os parâmetros armazenados em cache, permitindo que o aplicativo nativo restaure a cena direcionada no primeiro lançamento, onde suportado pelas políticas de privacidade da plataforma.
Mecânicas Técnicas de Vinculação de Parâmetros Dinâmicos e Roteamento de Deep Link
Estruturando Parâmetros de URL para Retargeting
Uma string de consulta de retargeting robusta estrutura claramente o roteamento de destino, tokens promocionais e atribuição de campanha:
https://app.example.com/promo/cart?scene=cart&item_id=SKU_5501&promo_code=RESTART10&token=TK_1234567890abcdef&utm_source=web_retargeting
Este payload separa de forma limpa as instruções de roteamento (scene=cart), identificadores de negócio (item_id) e contexto de rastreamento (utm_source).
Impondo a Sanitização de Dados do Lado do Cliente e Restrições de Comprimento
De acordo com o Guia de Testes de Segurança de Aplicativos Móveis da OWASP sobre Deep Links Inseguros, todos os parâmetros extraídos de URLs web ou armazenamento do lado do cliente devem ser tratados como entradas não confiáveis.
Antes de construir payloads de entrega de deep-link:
- Valide identificadores de
scenecontra uma lista de permissões de alvos de visualização aprovados (cart,product_detail,promo_hub). - Imponha filtros de expressão regular alfanuméricos (por exemplo,
^[A-Za-z0-9_-]{1,64}$) em IDs e códigos promocionais. - Imponha limites estritos de comprimento em tokens de rota (por exemplo, 16 a 128 caracteres) e valide strings de campanha contra uma política de caracteres e comprimento definida pelo aplicativo, rejeitando ou substituindo valores inválidos por padrões seguros.
- Trate tokens de rota como referências opacas e não confiáveis. A posse de um token de rota nunca deve autorizar acesso ao carrinho, descontos ou ações de conta sem validação autenticada de backend.
Disparando Entregas Diretas via Manipuladores Web SDK
Uma integração representativa do SDK Web Openinstall pode expor um método de entrega de "acordar ou instalar"; verifique o nome exato do método, construtor, caminho CDN e esquema de parâmetros em relação à versão do SDK de produção implantada em seu ambiente.
O Openinstall suporta entrega web-para-app multiplataforma e recuperação de parâmetros adiada; o mecanismo de roteamento exato e o contrato do SDK dependem da versão do SDK implantada. Revise a documentação de integração do SDK para obter parâmetros de interface completos e especificações de API.
[Usuário Navega na Página Web Móvel (ex. Visualiza SKU_1024)]
                         │
                         ▼
[Script Captura o Contexto na Sessão de First-Party]
                         │
                         ▼
[Banner Inteligente Dinâmico Renderiza Oferta Contextual]
                         │
                         ▼
[Usuário Toca em "CONTINUAR NO APLICATIVO"]
                         │
     ┌───────────────────┴───────────────────┐
     ▼                                       ▼
[Aplicativo Instalado]                  [Aplicativo Não Instalado]
     │                                       │
     ▼                                       ▼
[Universal Link / App Link]             [Camada de Roteamento Web]
     │                                       │
     ▼                                       ▼
[Lançamento Direto do App Nativo]       [Download na Loja / Link Adiado]
     │                                       │
     └───────────────────┬───────────────────┘
                         ▼
          [Recuperação de Parâmetros do SDK Nativo]
                         │
                         ▼
          [Estado do Servidor & Validação de Auth]
                         │
                         ▼
          [Renderiza a Cena Direcionada no App]
Como Arquitetar a Restauração de Cena no Aplicativo sem Fricção para Retargeting Web
Lidando com Cold Starts vs. Background Resumes nos Ciclos de Vida Android e iOS
Aplicativos móveis nativos devem lidar com payloads de retargeting de entrada através de estados de execução distintos:
- Warm Resume: O aplicativo já está sendo executado na memória de fundo. No Android, o intent entrega ao
onNewIntentquando a configuração da tarefa da Activity reutiliza uma instância existente. No iOS, o link entrega aoscene(_:continue:). O roteador do aplicativo navega na hierarquia de visualização ativa sem reinicializar o estado global. - Cold Start: O processo do aplicativo é encerrado. O sistema operacional inicializa o processo e entrega o intent durante a inicialização. A arquitetura nativa deve capturar o payload, verificar a inicialização e rotear para a cena de destino assim que as hierarquias de UI primárias forem carregadas.
Isolando Identificadores de Roteamento de Credenciais de Autenticação do Usuário
URLs de deep link e banners web-para-app devem carregar apenas intenção de roteamento (qual produto ou carrinho exibir) e tokens de referência opacos e de curta duração. Sob nenhuma circunstância as strings de consulta de deep link devem carregar IDs de usuário de banco de dados brutos, senhas de conta ou tokens de sessão não hashados.
O aplicativo nativo deve resolver independentemente a autenticação do usuário a partir de seu armazenamento de credenciais local seguro (como o iOS Keychain ou Android Keystore) antes de renderizar informações privadas do usuário ou modificar o estado da conta.
Implementando Gates de Autorização no Lado do Servidor para Descontos Exclusivos e Estado do Carrinho
Uma string de consulta de deep-link válida não garante que uma promoção permaneça ativa ou que o usuário tenha direito a reivindicá-la. Aplicativos de cliente devem enviar tokens de rota ao backend para verificação no lado do servidor:
- Verifique se os códigos de cupom promocionais (
promo_code) não expiraram e são elegíveis para o usuário autenticado. - Valide se os tokens do carrinho estão ativos e pertencem à conta autenticada.
- Imponha idempotência de uso único e verificações de repetição para evitar abuso de cupons.
Gerenciando Alvos Obsoletos: Roteamento de Fallback para Ofertas Expiradas e Estoque Esgotado
Visitantes da web podem clicar em banners de retargeting dias após o término de uma oferta promocional ou após um item de estoque ter sido esgotado. Se um aplicativo tenta carregar um produto excluído sem validação de estado, os usuários encontrarão interfaces quebradas.
Arquiteturas de produção impõem um gate de fallback de duas camadas:
- Verificação de Rota do Lado do Cliente: Se a cena de destino não for reconhecida ou a sintaxe do payload estiver malformada, roteie imediatamente para a tela inicial padrão.
- Verificação de Estado do Lado do Servidor: Se a rota for válida, mas o item estiver esgotado ou o código promocional estiver expirado, exiba uma notificação modal informativa (por exemplo, “Este item está esgotado no momento, mas explore recomendações relacionadas”) e transicione suavemente para o hub de categoria relevante.
Implementação de Frontend e Mobile para Banners de Retargeting Contextuais
Estruturando o Script de Frontend Contextual com Fallbacks Pré-Anexados
A implementação assume que um contêiner de componente de banner modular já está montado na marcação da página web. O script aplica verificações de nulidade defensivas, classificação de plataforma, verificações de cool-down de armazenamento local e sanitização rigorosa de parâmetros antes de vincular aos manipuladores do SDK do lado do cliente. A personalização do texto do banner é derivada diretamente do modelo de dados normalizado para garantir um alinhamento estrito entre a cópia exibida e o payload de entrega subjacente.
Intercepção de Intent Android e Extração de Parâmetros em Kotlin
No Android, a MainActivity principal captura intents de deep-link de entrada através de onCreate e onNewIntent, normalizando tipos de dados e validando campos de payload contra uma lista de permissões antes de delegar à autorização do backend.
Processamento de Universal Link do SceneDelegate iOS em Swift
No iOS, SceneDelegate.swift processa Universal Links entregues via scene(_:continue:), analisando parâmetros, sanitizando entradas e roteando para controladores de visualização nativos no ator principal.
A implementação abaixo demonstra a configuração do banner de frontend e a extração de parâmetros nativos no Android (Kotlin) e iOS (Swift). Padrões representativos de integração Openinstall são mostrados abaixo; verifique nomes de pacotes, classes do SDK, caminhos CDN, nomes de callback e assinaturas de método em relação ao lançamento do SDK Openinstall implantado atualmente.
// JavaScript: Extração Contextual, Gating de Plataforma e Integração SDK Representativa
// Padrão de integração representativo. Verifique URLs de script, nomes de construtores e assinaturas de API
// contra o lançamento do SDK Openinstall de produção implantado em seu ambiente.
// Nota: Assume que uma marcação de componente de banner reutilizável com os IDs de destino já está montada no DOM.
(function() {
    var DISMISS_KEY = "retarget_smart_banner_dismissed_at";
    var COOL_DOWN_MS = 7 * 24 * 60 * 60 * 1000; // Janela de cool-down de 7 dias

    // 1. Avaliação de Plataforma: Suprimir banner em ambientes desktop
    function getMobilePlatform() {
        var ua = navigator.userAgent || navigator.vendor || window.opera;
        if (/Android/i.test(ua)) return "android";
        var isIOS = /iPad|iPhone|iPod/.test(ua) && !window.MSStream;
        var isIPadOS = (navigator.platform === "MacIntel" && navigator.maxTouchPoints > 1);
        if (isIOS || isIPadOS) return "ios";
        return "unsupported_desktop";
    }

    var platform = getMobilePlatform();
    if (platform === "unsupported_desktop") {
        return; // Suprimir em navegadores desktop
    }

    // 2. Verificação de Dispensa via Local Storage
    function shouldShowBanner() {
        try {
            var dismissedAt = localStorage.getItem(DISMISS_KEY);
            if (!dismissedAt) return true;
            var now = new Date().getTime();
            return (now - parseInt(dismissedAt, 10)) > COOL_DOWN_MS;
        } catch (e) {
            return true; // Fallback para exibir se localStorage estiver restrito
        }
    }

    if (!shouldShowBanner()) {
        return;
    }

    // Null-Guards DOM: Verifique se os elementos existem antes da manipulação
    var bannerContainer = document.getElementById("dynamicRetargetBanner");
    var closeBtn = document.getElementById("bannerCloseBtn");
    var actionBtn = document.getElementById("bannerActionBtn");
    var bannerTitle = document.getElementById("bannerTitle");

    if (!bannerContainer || !actionBtn || !bannerTitle) {
        return;
    }

    // 3. Extrair e Sanitizar Contexto de Navegação de First-Party (Esquema 'item_id' consistente)
    var urlParams = new URLSearchParams(window.location.search);
    var rawScene = urlParams.get("scene") || "cart";
    var rawId = urlParams.get("item_id") || "";
    var rawPromo = urlParams.get("promo_code") || "";
    var rawToken = urlParams.get("token") || "";
    var rawChannel = urlParams.get("utm_source") || "web_retargeting";

    function sanitizePayload() {
        var allowedScenes = ["cart", "product_detail", "promo_hub"];
        var targetScene = allowedScenes.indexOf(rawScene) !== -1 ? rawScene : "cart";

        var idRegex = /^[A-Za-z0-9_-]{1,64}$/;
        var targetId = idRegex.test(rawId) ? rawId : "";

        // Validação de código promocional independente (Limite estrito de 32 caracteres correspondendo ao contrato Nativo)
        var promoRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var promoCode = promoRegex.test(rawPromo) ? rawPromo : "";

        var tokenRegex = /^[A-Za-z0-9_-]{16,128}$/;
        var routeToken = tokenRegex.test(rawToken) ? rawToken : "";

        var channelRegex = /^[A-Za-z0-9_-]{1,32}$/;
        var channelCode = channelRegex.test(rawChannel) ? rawChannel : "web_retargeting";

        var payload = {
            scene: targetScene,
            token: routeToken
        };
        if (targetId.length > 0) {
            payload.item_id = targetId;
        }
        if (promoCode.length > 0) {
            payload.promo_code = promoCode;
        }

        return {
            payload: payload,
            channelCode: channelCode
        };
    }

    var normalizedData = sanitizePayload();

    // Personalizar Mensagens do Banner com Base no Modelo Normalizado
    if (normalizedData.payload.scene === "cart") {
        bannerTitle.textContent = "Continue Seu Pedido";
        actionBtn.textContent = "ABRIR CARRINHO";
    } else if (normalizedData.payload.scene === "product_detail") {
        bannerTitle.textContent = "Ver Produto no Aplicativo";
        actionBtn.textContent = "VER ITEM";
    }

    bannerContainer.style.display = "block";

    // Lidar com a Dispensa do Usuário
    if (closeBtn) {
        closeBtn.addEventListener("click", function() {
            try {
                localStorage.setItem(DISMISS_KEY, new Date().getTime().toString());
            } catch (e) {}
            bannerContainer.style.display = "none";
        });
    }

    // 4. Rota de Fallback Estático Inicial
    function executeStaticFallback() {
        if (platform === "android") {
            window.location.href = "https://play.google.com/store/apps/details?id=com.example.app";
        } else if (platform === "ios") {
            window.location.href = "https://apps.apple.com/app/id123456789";
        }
    }

    var activeClickHandler = function() {
        executeStaticFallback();
    };

    actionBtn.addEventListener("click", function(e) {
        activeClickHandler(e);
    });

    // 5. Injeção Dinâmica de Script para Integração SDK
    var script = document.createElement("script");
    script.type = "text/javascript";
    script.src = "https://web.cdn.opoinstallcloud.com/openinstall.js";

    script.onload = function() {
        try {
            if (typeof OpenInstall === "function") {
                var openInstall = new OpenInstall({
                    appKey: "YOUR_OPOINSTALL_APPKEY",
                    onready: function() {
                        var m = this;
                        // Atualizar para entrega de deep link dinâmico assim que o SDK estiver pronto
                        activeClickHandler = function() {
                            var sanitized = sanitizePayload();
                            m.wakeupOrInstall({
                                data: sanitized.payload,
                                channelCode: sanitized.channelCode
                            });
                        };
                    }
                }, actionBtn);
            }
        } catch (err) {
            // Reter fallback estático pré-anexado se a inicialização disparar erro
        }
    };

    script.onerror = function() {
        // Reter fallback estático pré-anexado se a solicitação de rede falhar
    };

    document.head.appendChild(script);
})();
// Android: MainActivity.kt - Processamento de Intent de Reengajamento & Gate de Validação de Rota
// Padrão de integração representativo. Verifique nomes de pacotes, classes de callback e assinaturas de método
// contra o lançamento do SDK Openinstall de produção implantado em seu ambiente.
package com.example.app.ui

import android.content.Intent
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

data class ValidatedRetargetingRoute(
    val scene: String,
    val targetId: String,
    val promoCode: String,
    val routeToken: String,
    val rawKeys: Set<String>
)

object OpoInstallPayloadAdapter {
    /**
     * Normaliza representações de dados de SDK heterogêneas (String JSON, Mapa ou JSONObject)
     * em um modelo de retargeting canônico de propriedade do aplicativo com verificação de tipo de falha fechada.
     */
    fun normalize(rawPayload: Any?): ValidatedRetargetingRoute? {
        if (rawPayload == null) return null

        val stringMap = when (rawPayload) {
            is String -> parseJsonStringStrict(rawPayload)
            is Map<*, *> -> parseMapStrict(rawPayload)
            is JSONObject -> parseJsonObjectStrict(rawPayload)
            else -> {
                Log.w("PayloadAdapter", "Tipo de payload de SDK não suportado: ${rawPayload.javaClass.name}")
                null
            }
        } ?: return null

        val scene = stringMap["scene"] ?: ""
        if (scene.isEmpty()) return null

        return ValidatedRetargetingRoute(
            scene = scene,
            targetId = stringMap["item_id"] ?: "",
            promoCode = stringMap["promo_code"] ?: "",
            routeToken = stringMap["token"] ?: "",
            rawKeys = stringMap.keys
        )
    }

    private fun parseJsonStringStrict(rawJson: String): Map<String, String>? {
        return try {
            val json = JSONObject(rawJson)
            parseJsonObjectStrict(json)
        } catch (e: Exception) {
            Log.e("PayloadAdapter", "Falha na análise da string JSON", e)
            null
        }
    }

    private fun parseJsonObjectStrict(json: JSONObject): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for (key in json.keys()) {
            val value = json.opt(key)
            // Falha fechada: rejeitar tipos não String para evitar explorações de coerção de tipo
            if (value !is String) {
                Log.w("PayloadAdapter", "Valor de payload não string rejeitado para a chave: $key")
                return null
            }
            map[key] = value
        }
        return map
    }

    private fun parseMapStrict(rawMap: Map<*, *>): Map<String, String>? {
        val map = mutableMapOf<String, String>()
        for ((key, value) in rawMap) {
            if (key !is String || value !is String) {
                Log.w("PayloadAdapter", "Chave ou valor não string rejeitado no mapa bruto: $key")
                return null
            }
            map[key] = value
        }
        return map
    }
}

object RetargetingRouteValidator {
    private val allowedKeys = setOf("scene", "item_id", "promo_code", "token")
    private val allowedScenes = setOf("cart", "product_detail", "promo_hub")

    fun validate(payload: ValidatedRetargetingRoute): ValidatedRetargetingRoute? {
        // Etapa 1: Validação rigorosa de chave de falha fechada (rejeitar chaves de payload desconhecidas)
        if (!allowedKeys.containsAll(payload.rawKeys)) {
            return null
        }

        // Etapa 2: Validar cena contra lista de permissões estrita
        if (!allowedScenes.contains(payload.scene)) {
            return null
        }

        // Etapa 3: Impor limites alfanuméricos e de comprimento no identificador de destino
        val alphanumericRegex = Regex("^[A-Za-z0-9_-]+$")
        if (payload.targetId.isNotEmpty() && (payload.targetId.length > 64 || !payload.targetId.matches(alphanumericRegex))) {
            return null
        }
        if (payload.promoCode.isNotEmpty() && (payload.promoCode.length > 32 || !payload.promoCode.matches(alphanumericRegex))) {
            return null
        }

        // Etapa 4: Validar formato do token de rota
        if (payload.routeToken.isNotEmpty() && (payload.routeToken.length !in 16..128 || !payload.routeToken.matches(alphanumericRegex))) {
            return null
        }

        return payload
    }
}

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Processar intent de retargeting de cold-start
        intent?.let { handleRetargetingIntent(it) }
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Processar intent de retargeting de warm-resume quando a Activity for reutilizada
        handleRetargetingIntent(intent)
    }

    private fun handleRetargetingIntent(intent: Intent) {
        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) return

                val rawPayload = appData.data
                if (rawPayload == null) return

                // Etapa 1: Normalizar payload do SDK fornecedor diretamente via adaptador
                val canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload)
                val validatedRoute = canonicalPayload?.let { RetargetingRouteValidator.validate(it) }

                if (validatedRoute != null) {
                    // Etapa 2: Validar autorização do servidor e estado do recurso usando sessão de aplicativo autenticada
                    BackendRouteAuthorizer.verifyRouteAuthorization(validatedRoute.scene, validatedRoute.targetId, validatedRoute.routeToken) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("A oferta ou item de retargeting solicitado expirou.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Payload de retargeting malformado ou não autorizado.")
                    }
                }
            }
        })
    }

    private fun executeTargetNavigation(route: ValidatedRetargetingRoute) {
        Log.i("AppNavigator", "Navegando para a cena de retargeting: ${route.scene}")
        // Despachar para controlador de navegação interno
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w("AppNavigator", "Fallback seguro para lobby doméstico: $reason")
        // Exibir aviso e rotear para visualização inicial padrão
    }
}

// Placeholder de autorização de backend específico do aplicativo (não é uma API SDK Openinstall)
object BackendRouteAuthorizer {
    fun verifyRouteAuthorization(scene: String, targetId: String, token: String, callback: (Boolean) -> Unit) {
        // Placeholder de falha fechada: deve conectar-se à API de autorização de backend ao vivo.
        // Backend de produção verifica sessão de usuário ativa, expiração de token, propriedade do carrinho e idempotência de uso único.
        val isAuthorized = false
        callback(isAuthorized)
    }
}
// iOS: SceneDelegate.swift - Processamento de Universal Link & Gate de Validação de Rota
// Padrão de integração representativo. Verifique nomes de pacotes, classes de callback e assinaturas de método
// contra o lançamento do SDK Openinstall de produção implantado em seu ambiente.
import UIKit
import libOpoInstallSDK

struct ValidatedRetargetingRoute {
    let scene: String
    let targetId: String
    let promoCode: String
    let routeToken: String
    let rawKeys: Set<String>
}

class OpoInstallPayloadAdapter {
    /**
     * Normaliza representações de dados de SDK heterogêneas (Dicionário, String JSON ou objeto personalizado)
     * em um modelo canônico de propriedade do aplicativo com verificação de tipo de falha fechada.
     */
    static func normalize(rawPayload: Any?) -> ValidatedRetargetingRoute? {
        guard let payload = rawPayload else { return nil }

        if let dict = payload as? [String: Any] {
            return normalizeDictionaryStrict(dict)
        } else if let jsonString = payload as? String, let data = jsonString.data(using: .utf8) {
            do {
                if let dict = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                    return normalizeDictionaryStrict(dict)
                }
            } catch {
                NSLog("[PayloadAdapter] Falha na desserialização JSON: %@", error.localizedDescription)
                return nil
            }
        }
        return nil
    }

    private static func normalizeDictionaryStrict(_ dict: [String: Any]) -> ValidatedRetargetingRoute? {
        for (key, value) in dict {
            guard value is String else {
                NSLog("[PayloadAdapter] Valor não string rejeitado para a chave: %@", key)
                return nil
            }
        }

        guard let scene = dict["scene"] as? String, !scene.isEmpty else {
            return nil
        }

        let targetId = dict["item_id"] as? String ?? ""
        let promoCode = dict["promo_code"] as? String ?? ""
        let routeToken = dict["token"] as? String ?? ""
        let keys = Set(dict.keys)

        return ValidatedRetargetingRoute(
            scene: scene,
            targetId: targetId,
            promoCode: promoCode,
            routeToken: routeToken,
            rawKeys: keys
        )
    }
}

class RetargetingRouteValidator {
    private static let allowedKeys: Set<String> = ["scene", "item_id", "promo_code", "token"]
    private static let allowedScenes: Set<String> = ["cart", "product_detail", "promo_hub"]

    static func validate(payload: ValidatedRetargetingRoute) -> ValidatedRetargetingRoute? {
        // Etapa 1: Validação de chave de falha fechada (rejeitar chaves de payload desconhecidas)
        guard payload.rawKeys.isSubset(of: allowedKeys) else {
            return nil
        }

        // Etapa 2: Validar cena contra lista de permissões estrita
        guard allowedScenes.contains(payload.scene) else {
            return nil
        }

        // Etapa 3: Impor limites alfanuméricos e de comprimento no identificador de destino e código promocional
        let validChars = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789_-")
        if !payload.targetId.isEmpty {
            guard payload.targetId.count <= 64, payload.targetId.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }
        if !payload.promoCode.isEmpty {
            guard payload.promoCode.count <= 32, payload.promoCode.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        // Etapa 4: Validar formato do token de rota
        if !payload.routeToken.isEmpty {
            guard payload.routeToken.count >= 16 && payload.routeToken.count <= 128,
                  payload.routeToken.rangeOfCharacter(from: validChars.inverted) == nil else {
                return nil
            }
        }

        return payload
    }
}

class SceneDelegate: UIResponder, UIWindowSceneDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func scene(
        _ scene: UIScene,
        willConnectTo session: UISceneSession,
        options connectionOptions: UIScene.ConnectionOptions
    ) {
        guard let _ = (scene as? UIWindowScene) else { return }

        // Inicializar SDK Openinstall
        OpoInstallSDK.initWith(self)

        // Lidar com lançamento frio via Universal Link
        if let userActivity = connectionOptions.userActivities.first(where: { $0.activityType == NSUserActivityTypeBrowsingWeb }) {
            OpoInstallSDK.continue(userActivity)
        }
    }

    func scene(_ scene: UIScene, continue userActivity: NSUserActivity) {
        // Lidar com resumo morno via Universal Link
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb {
            OpoInstallSDK.continue(userActivity)
        }
    }

    // Callback Wakeup do Openinstall
    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData, let rawPayload = data.data else {
            return
        }

        // Etapa 1: Normalizar representação de payload do SDK fornecedor com verificação rigorosa de tipo
        guard let canonicalPayload = OpoInstallPayloadAdapter.normalize(rawPayload: rawPayload),
              let validatedRoute = RetargetingRouteValidator.validate(payload: canonicalPayload) else {
            DispatchQueue.main.async {
                self.executeLobbyFallback(reason: "Payload de retargeting malformado ou não autorizado")
            }
            return
        }

        // Etapa 2: Validar autorização do servidor e estado do recurso usando sessão de aplicativo autenticada
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: validatedRoute.scene, targetId: validatedRoute.targetId, token: validatedRoute.routeToken) { isAuthorized in
            DispatchQueue.main.async {
                if isAuthorized {
                    self.executeTargetNavigation(route: validatedRoute)
                } else {
                    self.executeLobbyFallback(reason: "Recurso expirado ou não autorizado")
                }
            }
        }
    }

    private func executeTargetNavigation(route: ValidatedRetargetingRoute) {
        NSLog("[AppNavigator] Navegando para a cena de retargeting: %@", route.scene)
        // Executar transição interna do controlador de visualização
    }

    private func executeLobbyFallback(reason: String) {
        NSLog("[AppNavigator] Fallback seguro para lobby doméstico: %@", reason)
        // Exibir aviso e rotear para o controlador de visualização raiz
    }
}

// Placeholder de autorização de backend específico do aplicativo (não é uma API SDK Openinstall)
class BackendRouteAuthorizer {
    static let shared = BackendRouteAuthorizer()

    func verifyRouteAuthorization(scene: String, targetId: String, token: String, completion: @escaping (Bool) -> Void) {
        // Placeholder de falha fechada: deve conectar-se à API de autorização de backend ao vivo.
        // Backend de produção verifica sessão de usuário, expiração de token, propriedade do carrinho e idempotência de uso único.
        let isAuthorized = false
        completion(isAuthorized)
    }
}
Execução de Navegação Segura em Threads: Preservando a Segurança da Thread de UI
Os callbacks de cena chegam no ciclo de vida do UIKit; callbacks de autorização assíncronos devem encaminhar mutações de UI de volta ao ator principal ou thread de UI (DispatchQueue.main.async em Swift, runOnUiThread em Kotlin) para manter a segurança da thread e evitar falhas de renderização visual.
Funil de Retargeting Web para App e Matriz de Medição de Desempenho
Gates de Telemetria para Retargeting Web-para-App
Para avaliar o desempenho da campanha de retargeting empiricamente, as equipes de crescimento rastreiam quatro métricas primárias de funil:
- Taxa de Cliques no Banner (CTR): A proporção de visitantes da página web móvel que tocam no Banner Inteligente de Aplicativo dinâmico.
- Taxa de Clique-para-Abertura-do-App (CAOR): A porcentagem de cliques em banners que resultam em uma abertura de aplicativo nativo verificada.
- Taxa de Sucesso na Restauração de Cena: A porcentagem de sessões de aplicativo via deep-link que validam e renderizam com sucesso a cena de destino sem retornar ao lobby inicial.
- Taxa de Conversão a Jusante (CVR): A proporção de usuários retargeted que completam uma ação central (como checkout ou registro) dentro de uma janela de atribuição definida (por exemplo, 24 horas).
Auditando Curvas de Retenção: Experimentação de Coorte Controlada para Visitantes de Retargeting
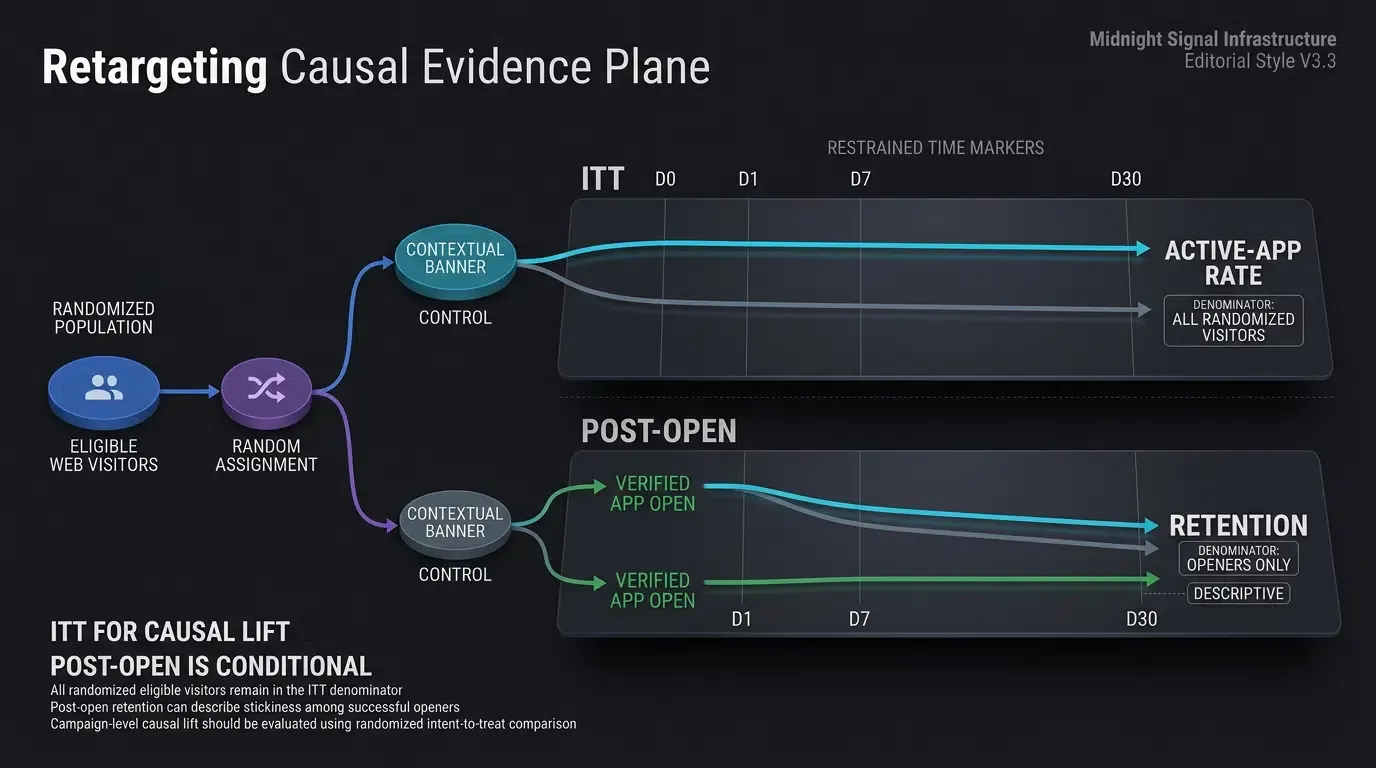
A eficácia do reengajamento deve ser avaliada através de experimentação controlada que distingue claramente o ganho de negócio por Intenção de Tratamento (ITT) da retenção condicional pós-abertura:
-
Taxa de Aplicativo Ativo por Intenção de Tratamento (ITT) (
): Para avaliar o ganho causal entre todos os visitantes web elegíveis sem condicionamento pós-tratamento, as equipes de dados comparam coortes de visitantes aleatorizados expostos a banners contextuais contra um grupo de controle aleatorizado exposto a banners genéricos ou navegação web padrão: -
Retenção Condicional Pós-Abertura (
): Para analisar a retenção entre usuários que completaram com sucesso a entrega web-para-app, as equipes monitoram a retenção condicionada ao lançamento inicial do aplicativo:
A retenção condicional (
Matriz de Avaliação de Canal de Retargeting Web-para-App Ilustrativa
A tabela abaixo contrasta abordagens primárias de banner web-para-app em termos de capacidades técnicas e características operacionais:
| Dimensão do Funil | Banner Web Estático | Banner Nativo Safari | Banner de Retargeting Dinâmico (Openinstall) |
|---|---|---|---|
| Precisão de Segmentação | Genérica (Todos os usuários veem a mesma cópia) | Metadados da App Store fixos | Dinâmica (Específico por SKU, carrinho ou categoria) |
| Alcance Multiplataforma | Renderização ampla em navegador web | Apenas Safari em plataformas Apple suportadas | Ampla compatibilidade entre navegadores (Android, iOS, Chrome, Safari) |
| Destino de Entrega no App | Lobby inicial padrão | Início padrão ou argumento estático | Cena de destino via deep-link (carrinho, produto, promo) |
| Gestão de Dispensa | Não gerenciada / cookie básico | Supressão controlada pelo Safari | Janela de cool-down configurada pelo desenvolvedor |
| Engajamento a Jusante | Empírico (Medir por coorte/canal) | Empírico (Medir por coorte/canal) | Empírico (Medir por coorte/canal) |
Perguntas Frequentes (FAQ)
Como os banners inteligentes dinâmicos de aplicativo diferem dos banners inteligentes estáticos?
Como o retargeting web-para-app preserva o contexto se o usuário desinstalou o aplicativo?
Como evitar que banners de retargeting web-para-app causem Cumulative Layout Shift (CLS)?
Resumo e Estrutura de Decisão
O retargeting de visitantes da web móvel através de Banners Inteligentes de Aplicativo dinâmicos preenche a lacuna entre o tráfego de navegação de topo de funil e as experiências nativas do aplicativo com contexto preservado. Confiar em prompts genéricos de tela inicial ou links estáticos de loja descarta uma intenção de compra valiosa e pode introduzir fricção de conversão adicional que deve ser medida contra a eficiência de aquisição.
Ao capturar sinais de navegação web de first-party, renderizar banners HTML personalizados e executar entregas de deep-link verificadas em controladores de visualização nativos, as equipes de engenharia e crescimento reduzem a fricção de conversão e apoiam o engajamento sustentado do aplicativo. Ganhos de retenção a jusante e ROI de campanha devem ser validados empiricamente através de experimentos de coorte controlados.
Para explorar a integração de banners web multiplataforma e arquiteturas de deep linking dinâmico, consulte a documentação de integração do SDK.
Materiais Relacionados
-
Conceitos: Engajamento no Aplicativo, Redirecionamento Web para App, Banners Inteligentes de Aplicativo Dinâmicos, Restauração de Cena, Funis de Retargeting
-
Tecnologias: Universal Links, Android App Links, Deferred Deep Linking, W3C Web Storage
-
Padrões: IETF RFC 3986 Uniform Resource Identifier, Especificação de Domínios Associados da Apple, Protocolo Android Digital Asset Links, Guia de Testes de Segurança de Aplicativos Móveis da OWASP (MASTG)
-
APIs / Padrões de Integração: Padrão de integração de deep-linking web-para-app, Android
getIntent, iOSUIWindowSceneDelegate -
Documentação Oficial & Referências:
Share this article