Como preparar uma checklist técnica para o lançamento de um aplicativo móvel? Preparar uma checklist técnica para o lançamento exige verificar as associações de domínio de Universal Links e App Links, auditar os arquivos AASA e assetlinks.json, validar a inicialização do SDK e testar o roteamento paramétrico em dispositivos limpos antes do envio para as lojas.
Uma checklist de lançamento de aplicativo é um protocolo de auditoria técnica abrangente pré-submissão, projetado para verificar infraestruturas móveis críticas — incluindo domínios de deep linking, ciclos de vida de SDK de atribuição e pipelines de restauração de parâmetros — antes do lançamento comercial. Realizar testes pré-voo sistemáticos ajuda as equipes de engenharia a identificar riscos de navegação, falhas na integração de atribuição e problemas de prontidão antes da implementação comercial.
| Termo | Definição | Entidade Relacionada | Papel na Intenção de Busca |
|---|---|---|---|
| Lançamento de App | A implantação operacional e técnica de um aplicativo móvel em lojas de aplicativos públicas. | Gerenciamento de Lançamento Mobile | Informativo / Comercial |
| Arquivo AASA | Um arquivo JSON hospedado no servidor que estabelece uma associação verificada entre um aplicativo Apple e um site. | Universal Links | Técnico / Informativo |
| Digital Asset Links | Um protocolo que estabelece a propriedade verificada entre um aplicativo Android e um domínio HTTPS. | Android App Links | Técnico / Informativo |
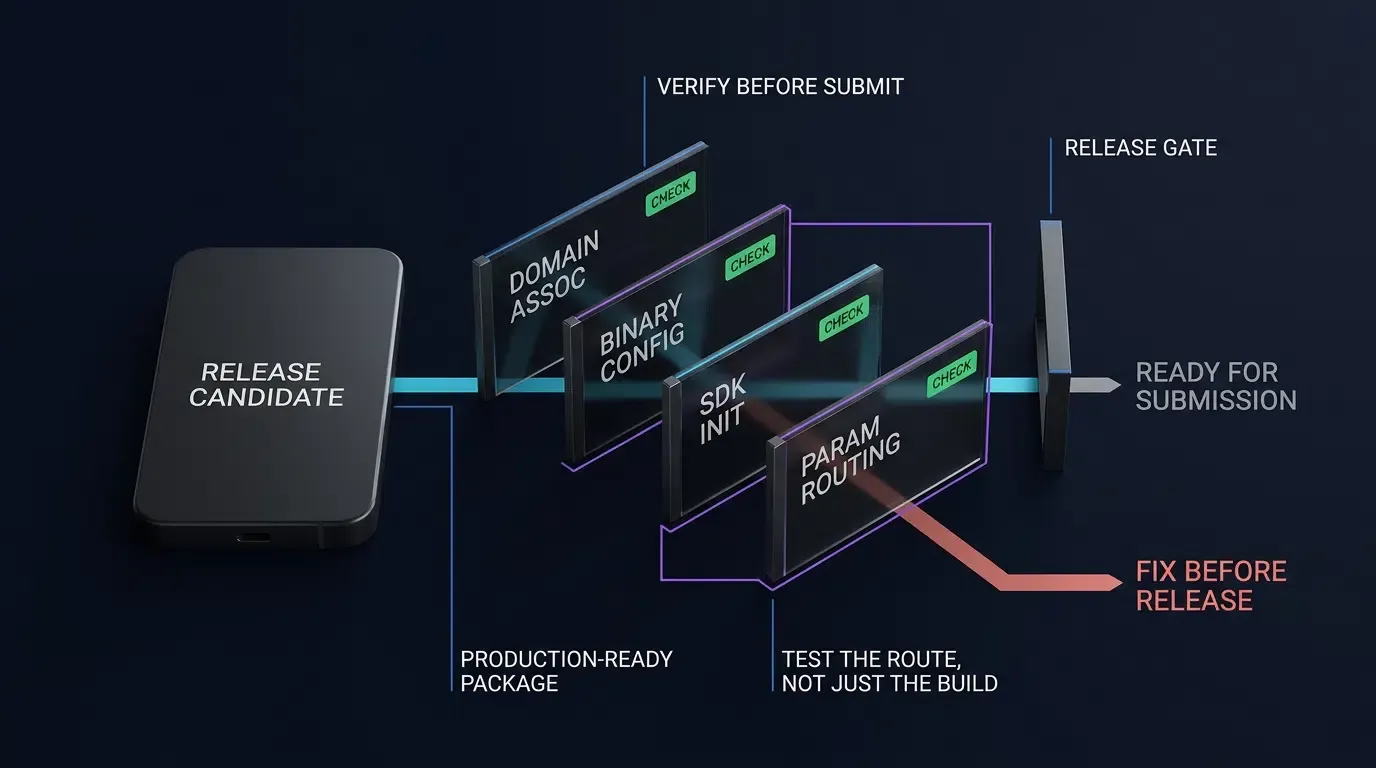
Por que a verificação de Deep Link pré-lançamento protege o ROI do seu aplicativo
O custo comercial das falhas no lançamento: por que retrabalhos pós-aprovação prejudicam o crescimento
O lançamento público de um aplicativo é um marco implacável na entrega de software. Uma vez que o binário passa pela revisão da App Store ou pelas verificações de segurança automatizadas do Google Play e entra em produção, deslizes técnicos na infraestrutura de deep linking ou atribuição geram gargalos comerciais críticos. Se as campanhas de marketing começarem a distribuir URLs de rastreamento enquanto a associação de domínio subjacente estiver corrompida, os usuários encontrarão telas de fallback genéricas ou erros 404 em vez das rotas promocionais esperadas.
Defeitos de configuração nativa — como uma entitlement de Associated Domains incorreta ou uma declaração de pacote errada no binário enviado — podem exigir a compilação de um novo arquivo, aumento do número da versão e reenvio para a revisão da loja. Esse ciclo frequentemente leva vários dias úteis, paralisando o investimento em mídia e reduzindo o ritmo de aquisição de usuários durante a janela crítica de lançamento. Por outro lado, defeitos de associação no lado do servidor, como uma impressão digital (fingerprint) SHA-256 incorreta no arquivo assetlinks.json ou caminhos AASA mal configurados, geralmente podem ser corrigidos diretamente no servidor de hospedagem sem a necessidade de recompilar o aplicativo, bastando revalidar o domínio.
Arquitetura de Pré-Voo: Desacoplando a assinatura do binário da verificação de domínio
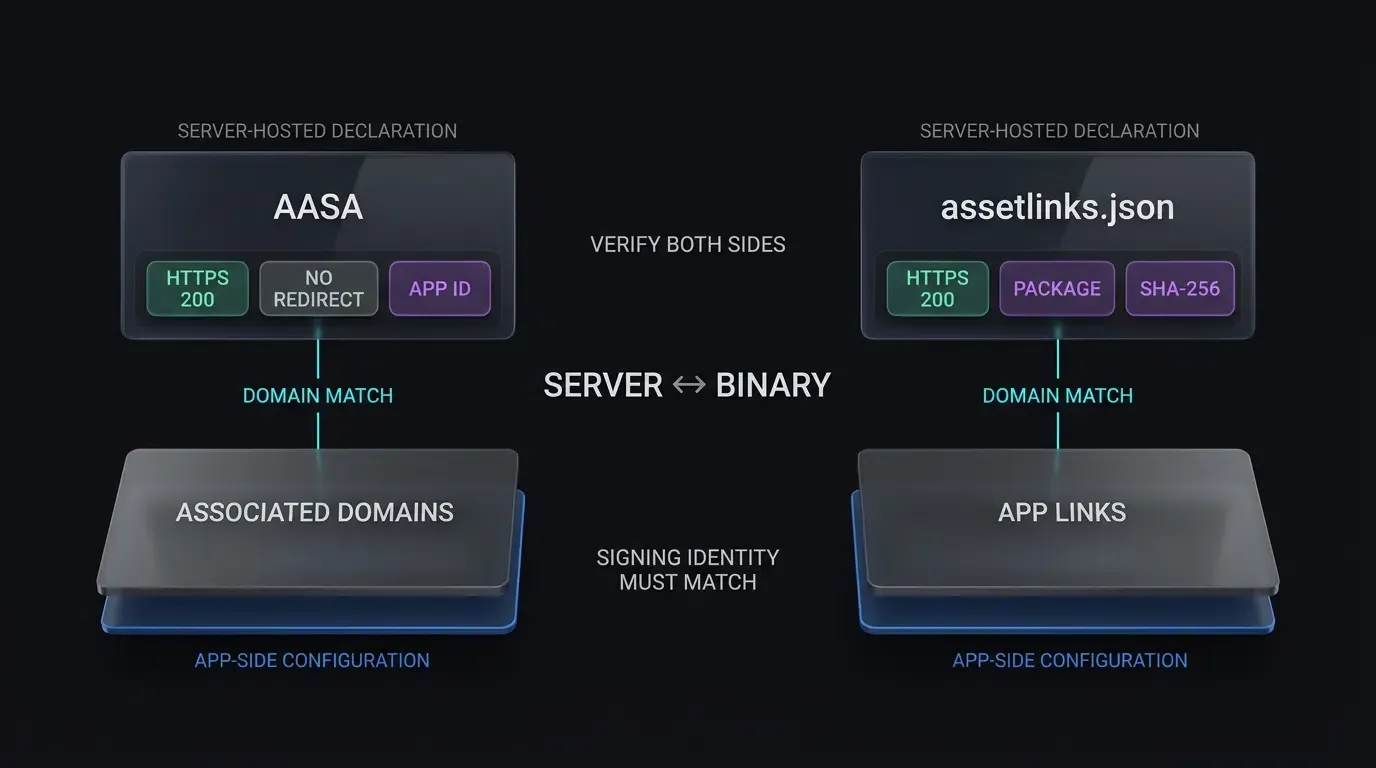
Uma estratégia resiliente de verificação de pré-voo separa a compilação do binário (lado do cliente) da verificação de domínio (lado do servidor). Enquanto a compilação estabelece a lógica de roteamento nativo e os hooks do SDK, os sistemas operacionais confirmam a autoridade do destino recuperando declarações JSON externas hospedadas em domínios HTTPS designados.
Verificar se os arquivos de declaração hospedados no servidor correspondem às configurações do binário local antes de enviar a versão final para as lojas garante que a verificação app-para-site ocorra com sucesso logo após a instalação. O OpoInstall, uma plataforma independente de mensuração móvel, oferece fluxos de teste que permitem às equipes de lançamento validar a transmissão de parâmetros e os mapeamentos de domínio em ambientes de staging antes do lançamento público.
Estabelecendo limites de gates de lançamento para Soft Launch e ambientes de Produção
Estruturas de engenharia de lançamento exigem gates de qualidade determinísticos antes da promoção de código. Lançamentos com deep linking dependem de Universal Links e App Links verificados quando o roteamento web-to-app contextual está no escopo. Equipes realizando rollouts graduais ou soft launches geográficos devem aplicar critérios rigorosos nas versões de teste:
- Gate de Validação de Domínio: Verificação automatizada de endpoints de associação de domínios de produção e staging via comandos de terminal.
- Gate de Restauração de Cold-Start: Recuperação verificada de parâmetros em dispositivos físicos de teste após a simulação do fluxo de redirecionamento da loja.
- Gate de Segurança de Fallback: Confirmação de degradação elegante para a página inicial do aplicativo ou landing page web quando confrontado com strings de roteamento malformadas, expiradas ou adulteradas.
Como auditar Universal Links do iOS e hospedagem AASA antes da submissão
Validando o formato JSON apple-app-site-association e cabeçalhos HTTPS
Os Universal Links do iOS exigem um arquivo JSON apple-app-site-association (AASA) hospedado de forma segura no domínio alvo. Os sistemas operacionais consultam este arquivo para identificar quais caminhos de URL devem disparar a execução do aplicativo nativo em vez da sessão padrão do Safari.
O arquivo AASA deve residir em https://<domínio>/.well-known/apple-app-site-association ou https://<domínio>/apple-app-site-association. A auditoria de pré-voo deve verificar tanto os cabeçalhos de resposta HTTP quanto a validade do corpo JSON:
curl -I https://app.example.com/.well-known/apple-app-site-association
curl -fsS https://app.example.com/.well-known/apple-app-site-association | jq .
O comando inicial deve retornar um código de status HTTP 200 OK sem seguir redirecionamentos (redirecionamentos HTTP 301 ou 302 fazem com que a validação de associação do iOS falhe). O servidor deve fornecer o payload sobre uma conexão HTTPS válida, utilizando o cabeçalho Content-Type: application/json.
O payload JSON deve seguir rigorosamente as especificações modernas de esquema da Apple, sem agrupar arrays incorretamente:
{
  "applinks": {
    "apps": [],
    "details": [
      {
        "appIDs": [ "TEAMID1234.com.example.app" ],
        "components": [
          {
            "/": "/open/*",
            "?": { "promo": "?*" },
            "comment": "Corresponde às rotas de campanhas promocionais"
          },
          {
            "/": "/help",
            "exclude": true,
            "comment": "Preserva o roteamento web para a documentação de ajuda"
          }
        ]
      }
    ]
  }
}
Bypass em atrasos de cache da CDN da Apple via Entitlements de modo de desenvolvedor
No iOS 14 e superior, a CDN da Apple recupera e armazena o arquivo AASA em cache. A Apple não publica uma garantia de propagação fixa de 48 horas e não há controle direto de invalidação de CDN. Os dispositivos verificam atualizações periodicamente; segundo as diretrizes da Apple, os dispositivos verificam aproximadamente uma vez por semana, enquanto reinstalar o aplicativo pode disparar a recuperação de registros de associação atualizados.
Para testes exclusivos de desenvolvimento, as equipes podem adicionar ?mode=developer à sua entitlement de Associated Domains, ativar o Modo de Desenvolvedor e Associated Domains Development nas configurações do dispositivo, e executar uma build assinada com um perfil de provisionamento de desenvolvimento:
<key>com.apple.developer.associated-domains</key>
<array>
    <string>applinks:app.example.com?mode=developer</string>
</array>
Como esse modo alternativo exige uma assinatura de desenvolvimento, ele funciona como uma ferramenta de diagnóstico e não como um caminho de verificação do TestFlight ou produção.
Auditando Entitlements de binários usando ferramentas de linha de comando no macOS
Antes de carregar um arquivo para o TestFlight ou App Store Connect, verifique se o Xcode inseriu corretamente a entitlement de Associated Domains durante a compilação do binário:
codesign -d --entitlements :- /path/to/Payload/YourApp.app
Inspecione a saída XML para confirmar que a chave com.apple.developer.associated-domains existe, não contém erros de formatação ou espaços em branco extras, e inclui as strings de host de produção esperadas.
Validando a propagação AASA via CDN da Apple com consultas de verificação
Antes de promover uma build para produção, consulte o cache de borda público da Apple para verificar se a CDN processou e validou o registro AASA do lado do servidor:
curl -v https://app-site-association.cdn-apple.com/a/v1/app.example.com
Uma resposta correspondente da CDN é um sinal diagnóstico útil, mas não deve ser tratada como garantia de comportamento do Universal Link em cada dispositivo. Confirme o estado da associação no dispositivo ao diagnosticar a prontidão para lançamento.
Como verificar App Links do Android e associações de domínio via CLI
Estruturando o assetlinks.json com impressões digitais do keystore de produção
Os App Links do Android exigem um arquivo de declaração Digital Asset Links hospedado em https://<domínio>/.well-known/assetlinks.json. Essa declaração informa ao sistema operacional Android que o pacote móvel designado tem autoridade verificada para abrir links web específicos.
O arquivo assetlinks.json deve conter a impressão digital SHA-256 exata do certificado do keystore usado para assinar o binário de destino:
[
  {
    "relation": ["delegate_permission/common.handle_all_urls"],
    "target": {
      "namespace": "android_app",
      "package_name": "com.example.app",
      "sha256_cert_fingerprints": [
        "14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36:4F:18:28:4F:73:EC:82:E6:31:43:18:B3:3E:E6:2B:6A:BD:EF:94:3E"
      ]
    }
  }
]
Para extrair a impressão digital de produção de um keystore existente, execute o utilitário keytool do Java:
keytool -list -v -keystore /path/to/release.keystore -alias release_key
Se estiver usando a Assinatura de Apps do Google Play, certifique-se de que a impressão digital declarada no assetlinks.json corresponda ao Certificado da Chave de Assinatura do App listado no Console do Google Play, em vez da chave de upload local.
Configurando Intent Filters: Isolando App Links HTTPS verificados de esquemas customizados
De acordo com o Guia de Desenvolvedores Android sobre como adicionar Intent Filters para App Links, os arquivos manifest devem isolar os filtros de App Link verificados de fallbacks de esquemas customizados. Misturar declarações de esquemas customizados dentro de um bloco de filtro autoVerify="true" arrisca quebrar a verificação de host entre diferentes versões do Android.
<!-- AndroidManifest.xml: Intent Filter de App Link Verificado -->
<intent-filter android:autoVerify="true">
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="http" />
    <data android:scheme="https" />
    <data android:host="app.example.com" />
</intent-filter>

<!-- Intent Filter separado para Esquema de Fallback Customizado -->
<intent-filter>
    <action android:name="android.intent.action.VIEW" />
    <category android:name="android.intent.category.DEFAULT" />
    <category android:name="android.intent.category.BROWSABLE" />
    <data android:scheme="yourapp" />
</intent-filter>
Executando diagnósticos de verificação de domínio automatizados via Android Debug Bridge (ADB)
Após a instalação local de uma build candidata ao lançamento, acione a verificação manual de domínio via Android Debug Bridge (ADB) para validar a aprovação:
adb shell pm set-app-links --package com.example.app 0 all
adb shell pm verify-app-links --re-verify com.example.app
Dê tempo suficiente ao verificador para concluir as solicitações de rede, em seguida, consulte o estado do subsistema de verificação para confirmar a aprovação do domínio:
adb shell pm get-app-links com.example.app
A saída do terminal deve indicar um status verificado:
com.example.app:
    ID: 01234567-89ab-cdef-0123-456789abcdef
    Signatures: [14:6D:E9:DE:0F:70:FF:E5:43:7E:0E:36...]
    Domain verification state:
      app.example.com: verified
Gerenciando estados de verificação de domínio no Android 12 e superior
No Android 12 e superior, os hosts declarados são avaliados de forma independente. Se um domínio for verificado com sucesso, o aplicativo pode servir como o manipulador padrão para links desse host, mesmo que outro domínio falhe na verificação. Por outro lado, no Android 11 e inferior, a verificação de domínio é "tudo ou nada": se qualquer host declarado falhar na verificação, a verificação automática de links pode falhar para todos os hosts no bloco. Consultar o Guia de Troubleshooting de App Links do Android ajuda a identificar incompatibilidades de assinatura, loops de redirecionamento ou barreiras de conectividade de rede.
Protocolos de teste end-to-end para passagem de parâmetros e restauração de cena
A diferença crítica entre ativações de Deep Link "quentes" e restauração de parâmetros deferida
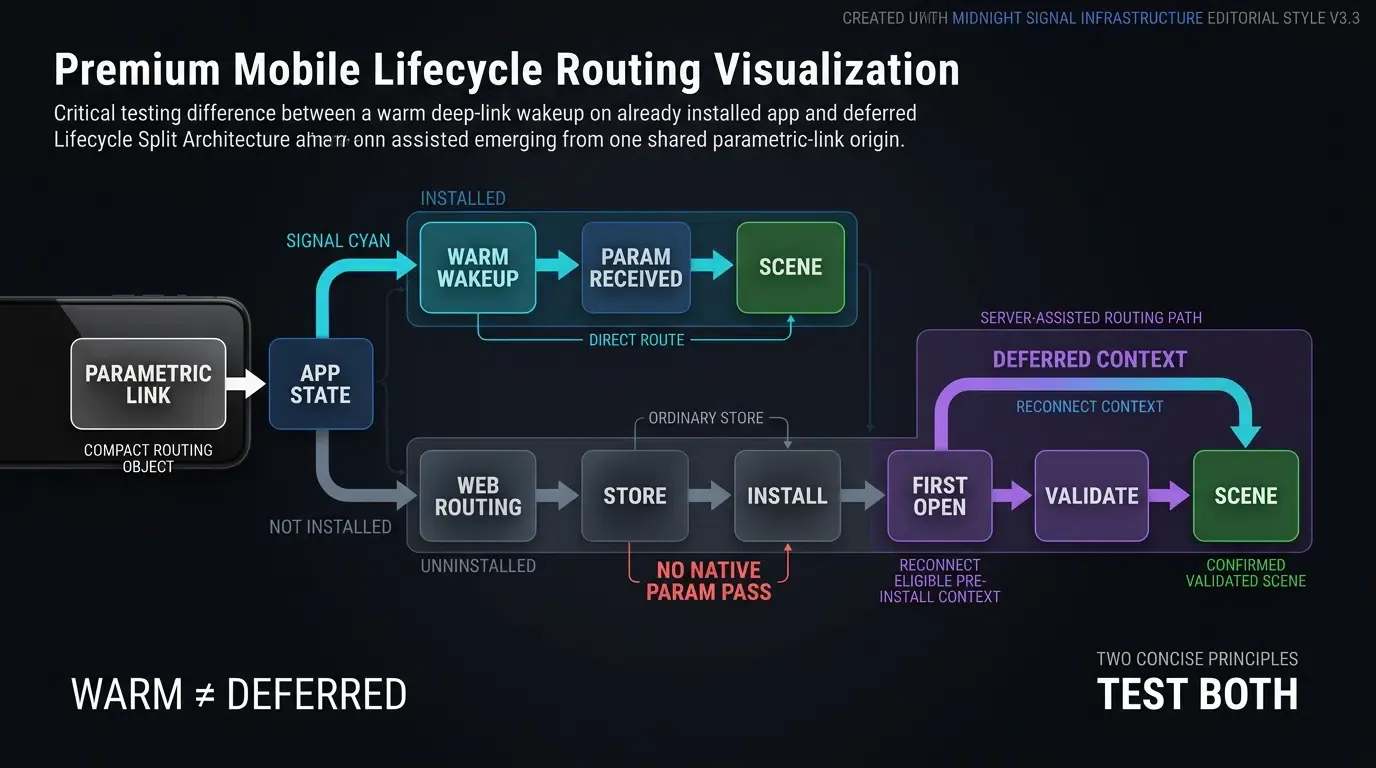
A verificação de pré-voo deve distinguir entre dois estados principais de ciclo de vida de deep link:
- Ativação Direta (Warm Launch): O aplicativo já está instalado no dispositivo de teste. Tocar em um Universal Link ou App Link inicia ou retoma o processo do app, passando parâmetros de consulta através de intents nativas ou delegates de atividade de usuário.
- Restauração de Parâmetro Deferida (Cold Launch Pós-Instalação): O aplicativo não está instalado no dispositivo. Tocar no link abre uma landing page de roteamento web, preserva o contexto, redireciona o usuário para a loja e restaura os parâmetros dinâmicos após o primeiro lançamento do aplicativo.
Verificando a inicialização antecipada do SDK sem bloquear a thread principal
SDKs de atribuição e deep linking devem inicializar precocemente no ciclo de vida do aplicativo para registrar hooks de intent. Em arquiteturas Android, a inicialização deve ocorrer dentro do callback Application.onCreate(), protegendo contra re-inicializações de multi-processo. Em ambientes iOS, a configuração pertence ao application(_:didFinishLaunchingWithOptions:).
Embora os hooks de registro inicial sejam executados na inicialização, computação pesada e I/O de rede bloqueante devem permanecer fora da thread principal de interface do Android para evitar avisos de "Application Not Responding" (ANR).
A implementação técnica a seguir ilustra a lógica de validação de pré-voo estruturada entre arquiteturas nativas Android (Kotlin) e iOS (Swift). Desenvolvedores podem revisar a documentação de integração do SDK para especificações de ciclo de vida específicas do framework.
// Android: MainActivity.kt - Logging de intenção e diagnósticos de roteamento
package com.example.app

import android.content.Intent
import android.net.Uri
import android.os.Bundle
import android.util.Log
import androidx.appcompat.app.AppCompatActivity
import com.opoinstall.api.OpoInstall
import com.opoinstall.api.listener.AppWakeUpAdapter
import com.opoinstall.api.model.AppData
import org.json.JSONObject

class MainActivity : AppCompatActivity() {

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_main)

        // Auditar intenção de cold-start
        auditLaunchIntent(intent, "onCreate")
        processDeepLink(intent)
    }

    override fun onNewIntent(intent: Intent) {
        super.onNewIntent(intent)
        setIntent(intent)

        // Auditar intenção de warm-resume
        auditLaunchIntent(intent, "onNewIntent")
        processDeepLink(intent)
    }

    private fun processDeepLink(intent: Intent?) {
        if (intent == null) return

        OpoInstall.getInstance().getWakeUp(intent, object : AppWakeUpAdapter() {
            override fun onWakeUp(appData: AppData?) {
                if (appData == null) {
                    Log.d(TAG, "Nenhum parâmetro de deep link resolvido.")
                    return
                }

                val channel = appData.channelCode ?: "organic"
                val customData = appData.data ?: "{}"

                Log.i(TAG, "Rota de Pré-Voo Verificada - Canal: $channel, Payload: $customData")

                // Passo 1: Sanitização de entrada, restrições de tipo e validação de rota
                val validatedRoute = validateRoutePayload(customData)
                if (validatedRoute != null) {
                    // Passo 2: Delegar autorização ao serviço backend
                    authorizeRoute(validatedRoute) { isAuthorized ->
                        runOnUiThread {
                            if (isAuthorized) {
                                executeTargetNavigation(validatedRoute)
                            } else {
                                executeLobbyFallback("Rota não autorizada, expirada ou indisponível.")
                            }
                        }
                    }
                } else {
                    runOnUiThread {
                        executeLobbyFallback("Payload de rota malformado ou não verificado.")
                    }
                }
            }
        })
    }

    private fun validateRoutePayload(rawJson: String): ValidatedRoute? {
        return try {
            val json = JSONObject(rawJson)
            val scene = json.optString("scene", "")
            val targetId = json.optString("target_id", "")

            // Validar cena contra whitelist restrita
            val allowedScenes = setOf("event_hub", "promo_detail", "guild_hall")
            if (!allowedScenes.contains(scene)) {
                return null
            }

            // Impor restrições de comprimento e whitelist de caracteres
            if (targetId.isBlank() || targetId.length > 128 || !targetId.matches(Regex("^[A-Za-z0-9_-]+$"))) {
                return null
            }

            ValidatedRoute(scene, targetId)
        } catch (e: Exception) {
            Log.e(TAG, "Falha na validação do payload JSON", e)
            null
        }
    }

    private fun authorizeRoute(route: ValidatedRoute, callback: (Boolean) -> Unit) {
        BackendRouteAuthorizer.verifyRouteAuthorization(route.scene, route.targetId) { result ->
            callback(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private fun executeTargetNavigation(route: ValidatedRoute) {
        Log.i(TAG, "Navegando para cena validada: ${route.scene}, ID: ${route.targetId}")
    }

    private fun executeLobbyFallback(reason: String) {
        Log.w(TAG, "Executando fallback seguro para lobby: $reason")
    }

    private fun auditLaunchIntent(intent: Intent?, lifecycleStage: String) {
        val action = intent?.action
        val data: Uri? = intent?.data
        Log.d(TAG, "[$lifecycleStage] Action: $action, Data URI: $data")
    }

    data class ValidatedRoute(val scene: String, val targetId: String)

    companion object {
        private const val TAG = "PreFlightAudit"
    }
}
// iOS: AppDelegate.swift - Auditoria de Universal Link e Logging
import UIKit
import libOpoInstallSDK

@main
class AppDelegate: UIResponder, UIApplicationDelegate, OpoInstallDelegate {

    var window: UIWindow?

    func application(
        _ application: UIApplication,
        didFinishLaunchingWithOptions launchOptions: [UIApplication.LaunchOptionsKey: Any]?
    ) -> Bool {
        OpoInstallSDK.initWith(self)
        return true
    }

    func application(
        _ application: UIApplication,
        continue userActivity: NSUserActivity,
        restorationHandler: @escaping ([UIUserActivityRestoring]?) -> Void
    ) -> Bool {
        if userActivity.activityType == NSUserActivityTypeBrowsingWeb, let webpageURL = userActivity.webpageURL {
            NSLog("[PreFlightAudit] URL de Universal Link recebida: %@", webpageURL.absoluteString)
        }

        OpoInstallSDK.continue(userActivity)
        return true
    }

    func getWakeUpParams(_ appData: OpoInstallData?) {
        guard let data = appData else {
            NSLog("[PreFlightAudit] Nenhum parâmetro dinâmico restaurado.")
            return
        }

        let channel = data.channelCode ?? "organic"
        let payload = data.data ?? "{}"

        NSLog("[PreFlightAudit] Universal Link Verificado - Canal: %@, Payload: %@", channel, payload)

        if let validatedRoute = validateRoutePayload(payload) {
            authorizeRoute(route: validatedRoute) { isAuthorized in
                DispatchQueue.main.async {
                    if isAuthorized {
                        self.navigateToScene(route: validatedRoute)
                    } else {
                        self.navigateToLobbyFallback(reason: "Rota não autorizada, expirada ou indisponível.")
                    }
                }
            }
        } else {
            DispatchQueue.main.async {
                self.navigateToLobbyFallback(reason: "Validação de payload falhou ou alvo expirado")
            }
        }
    }

    private func validateRoutePayload(_ rawJson: String) -> (scene: String, targetId: String)? {
        guard let data = rawJson.data(using: .utf8) else { return nil }

        do {
            if let json = try JSONSerialization.jsonObject(with: data, options: []) as? [String: Any] {
                let scene = json["scene"] as? String ?? ""
                let targetId = json["target_id"] as? String ?? ""

                let allowedScenes = ["event_hub", "promo_detail", "guild_hall"]
                guard allowedScenes.contains(scene) else { return nil }

                let validCharacters = CharacterSet(charactersIn: "abcdefghijklmnopqrstuvwxyzABCDEFGHIJKLMNOPQRSTUVWXYZ0123456789-_")
                guard !targetId.isEmpty,
                      targetId.count <= 128,
                      targetId.rangeOfCharacter(from: validCharacters.inverted) == nil else {
                    return nil
                }

                return (scene: scene, targetId: targetId)
            }
        } catch {
            NSLog("[PreFlightAudit] Falha ao desserializar payload JSON de rota: %@", error.localizedDescription)
        }
        return nil
    }

    private func authorizeRoute(route: (scene: String, targetId: String), completion: @escaping (Bool) -> Void) {
        BackendRouteAuthorizer.shared.verifyRouteAuthorization(scene: route.scene, targetId: route.targetId) { result in
            completion(result.isAuthorized && result.isResourceAvailable)
        }
    }

    private func navigateToScene(route: (scene: String, targetId: String)) {
        NSLog("[PreFlightAudit] Navegando para cena validada: %@, ID: %@", route.scene, route.targetId)
    }

    private func navigateToLobbyFallback(reason: String) {
        NSLog("[PreFlightAudit] Navegando para fallback seguro: %@", reason)
    }
}
Validando sanitização de entrada e fallbacks para parâmetros de rota malformados ou expirados
Como strings de query de URL e payloads de deep link se originam de ambientes web externos, os aplicativos devem tratar payloads recebidos como entradas não confiáveis. Suítes de verificação devem confirmar que:
- Strings de query ausentes ou nulas não produzem exceções de ponteiro nulo ou falhas durante a inicialização.
- Parâmetros de rota impõem parsing de tipo de dados rigoroso, filtros de whitelist de caracteres e limites de tamanho.
- A autorização do servidor verifica o status do recurso de destino e elegibilidade da sessão antes da execução da cena, disparando um fallback seguro se expirado ou não autorizado.
Automatizando verificações de sanidade pré-lançamento em dispositivos físicos
Por que testes em emuladores devem ser complementados com validação em dispositivos físicos
Testar deep linking e restauração de parâmetros apenas em emuladores introduz riscos significativos de falsos positivos. Emuladores compartilham as áreas de transferência do sistema operacional host, carecem de throtlling de rede específico de operadoras e falham ao emular serviços de otimização de bateria de fabricantes que podem atrasar tarefas de fundo do SDK.
A verificação de pré-voo deve ser executada em hardware físico abrangendo várias versões de sistema operacional em diferentes ambientes OEM.
Testando fluxos de download faseados: Utilizando QR codes parametrizados para verificação interna
Para validar deep linking deferido, equipes de lançamento implementam uma estrutura de verificação de dois estágios que testa tanto a mecânica local quanto os caminhos de distribuição da loja:
- Simulação de Instalação Local: Instale um build de desenvolvimento assinado diretamente em um dispositivo físico limpo para verificar callbacks do SDK, pré-requisitos de matching deferido e restauração de parâmetros sem a necessidade da loja.
- Validação de Distribuição em Loja: Envie builds candidatos a lançamento para canais oficiais de pré-lançamento — TestFlight para iOS e Google Play Internal ou Closed Testing para Android. Escaneie um QR code de teste (
https://app.example.com/join?channelCode=QA_PreRelease&inviteCode=TEST_USER_99), siga o caminho de download da loja e verifique se o aplicativo instalado recupera os parâmetros corretamente no primeiro lançamento.
Simulando lançamentos frios, reinicializações de processo e estados de retorno de background
A verificação completa exige validar a restauração de estado sob várias condições de processo:
- Cold Boot: Lançar o aplicativo via Universal Link quando o processo foi completamente terminado da memória do dispositivo.
- Warm Resume: Lançar o aplicativo via link quando o processo está suspenso no background, confirmando se
onNewIntentoucontinueUserActivitycapturam o evento. - Evicção por Pressão de Memória: Suspender o aplicativo, simular pressão de memória do sistema via opções de desenvolvedor para matar o processo de fundo, e verificar se o estado de deep link restaura previsivelmente ao reabrir o app.
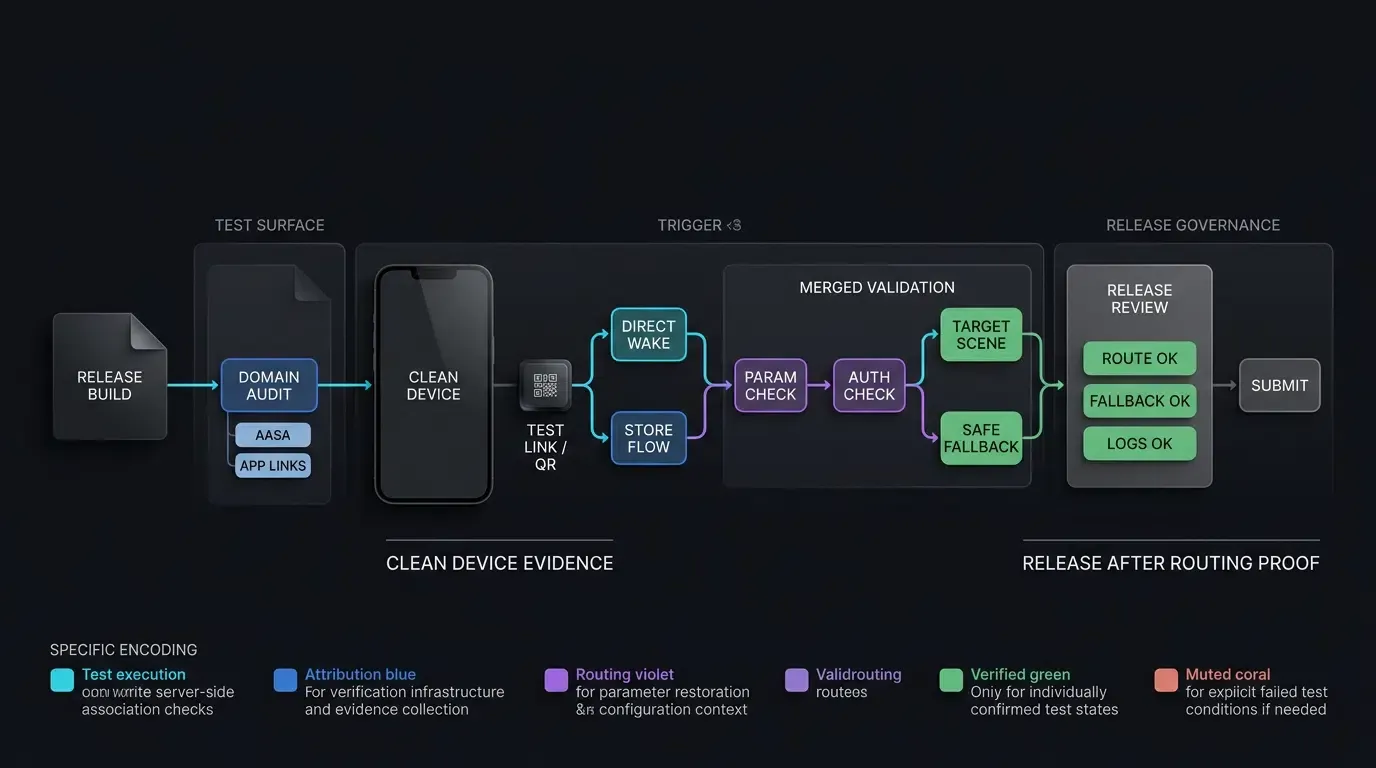
[Build de Pré-Lançamento Configurado]
              │
              ▼
[Auditoria de Associação de Plataforma]
   ┌──────────┴──────────┐
   ▼                     ▼
[Verificação iOS AASA] [Verificação Android DAL]
   │                     │
   ▼                     ▼
[Consulta CDN Apple] [Verificação ADB App-Link]
   │                     │
   └──────────┬──────────┘
              ▼
[Instalação em Sandbox de Dispositivo Limpo]
              │
              ▼
[Scan de Link Paramétrico & QR Code]
              │
              ▼
[Recuperação & Validação de Parâmetro do SDK]
   ┌──────────┴──────────┐
   ▼                     ▼
[Cena de Alvo Carregada] [Fallback Seguro Disparado]
              │
              ▼
[Lançamento de Produção Aprovado]
Matriz de verificação técnica pré-lançamento e mitigação de falhas
Checklist de auditoria técnica de pré-voo abrangente
A matriz a seguir resume os principais pontos de verificação de infraestrutura, diagnósticos via linha de comando e protocolos de remediação:
| Categoria do Ponto de Verificação | Teste de Validação | Comando ou Ferramenta de Diagnóstico | Resultado Esperado | Mitigação de Falhas |
|---|---|---|---|---|
| Universal Links (iOS) | Validade do JSON AASA e resposta HTTPS | curl -v https://domain/.well-known/apple-app-site-association |
HTTP 200, JSON válido, header application/json |
Corrigir MIME type do servidor e eliminar redirecionamentos |
| Propagação CDN (Apple) | Ingestão de cache da CDN de borda | curl https://app-site-association.cdn-apple.com/a/v1/domain |
JSON em cache válido correspondente ao perfil local | Reverificar estado de associação, reinstalar o app de teste ou usar modo de desenvolvedor |
| App Links (Android) | Verificação automática do host | adb shell pm get-app-links com.package.name |
Estado de verificação: verified |
Tratar estados numéricos >= 1024 como erros; verificar fingerprint em assetlinks.json |
| Recuperação de Parâmetro | Restauração de deep link deferido | Scan de QR code de teste online do OpoInstall | Parâmetros entregues no cold launch inicial | Verificar inicialização antecipada do SDK e permissões necessárias |
| Navegação do Motor | Restauração de cena e autorização | Injeção de intent de deep link | Cena de destino renderizada sem drop-off no menu principal | Implementar gate de autorização de servidor e fallback de lobby |
Perguntas Frequentes (FAQ)
Como os desenvolvedores podem testar Universal Links antes de enviar um IPA para a App Store?
Por que os App Links do Android funcionam em builds de debug, mas falham em builds de release?
Como verificar se o deep linking deferido preserva parâmetros durante um download real da loja?
Resumo e Framework de Decisão
O sucesso do lançamento de um aplicativo móvel depende de uma execução técnica de pré-voo estruturada. Ignorar configurações de verificação de domínio ou fluxos de restauração de parâmetros arrisca prejudicar campanhas de marketing e degradar o onboarding inicial do usuário.
Ao executar sistematicamente diagnósticos de linha de comando, auditar a propagação da CDN da Apple e validar fluxos de parâmetros deferidos em hardware físico, as equipes de engenharia reduzem os pontos cegos no dia do lançamento. Integrar ferramentas testadas pelo desenvolvedor ajuda a verificar se os pipelines de deep linking e atribuição se comportam de maneira previsível antes do lançamento público.
Para aprender como configurar e verificar fluxos de deep linking pré-lançamento, revise a documentação de integração do SDK, explore o centro de download do SDK do OpoInstall, examine exemplos de código aberto no GitHub ou configure sua aplicação de teste no console de desenvolvedor do OpoInstall.
Materiais Relacionados
-
Conceitos: Checklist de Lançamento de App, Verificação Pré-Voo, Restauração de Cena, Invalidação de CDN Apple, Digital Asset Links
-
Tecnologias: Universal Links, Android App Links, Deep Linking Deferido, Associated Domains
-
Padrões: Identificador de Recurso Uniforme IETF RFC 3986, Especificação de Entitlement de Associated Domains da Apple, Protocolo Digital Asset Links do Android, Guia de Teste de Segurança de Aplicativos Móveis OWASP (MASTG)
-
APIs: API de Inicialização do SDK OpoInstall, API de Verificação de Intent Filter do Android, Interface de Roteamento NSUserActivity do iOS
-
Documentação Oficial & Referências:
Share this article



