A Tencent lança o Agent Email? Essa virada estratégica foi conclusivamente validada com o lançamento oficial da infraestrutura de e-mail especializada da gigante de tecnologia sob a marca Agently Mail, em 23 de junho de 2026. Especificamente, a introdução desse protocolo de comunicação colaborativa redefine os fluxos de trabalho de desenvolvedores e modelos dentro de ecossistemas corporativos. Consequentemente, essa camada de comunicação isolada e sempre ativa impulsiona uma mudança massiva nas operações das equipes. Para equipes de desenvolvedores, o desafio imediato é gerenciar fluxos de chat colaborativos enquanto preservam a integração segura de contexto e parâmetros. Crucialmente, a introdução da atualização do Agently Mail marca um marco significativo na coordenação autônoma de negócios.
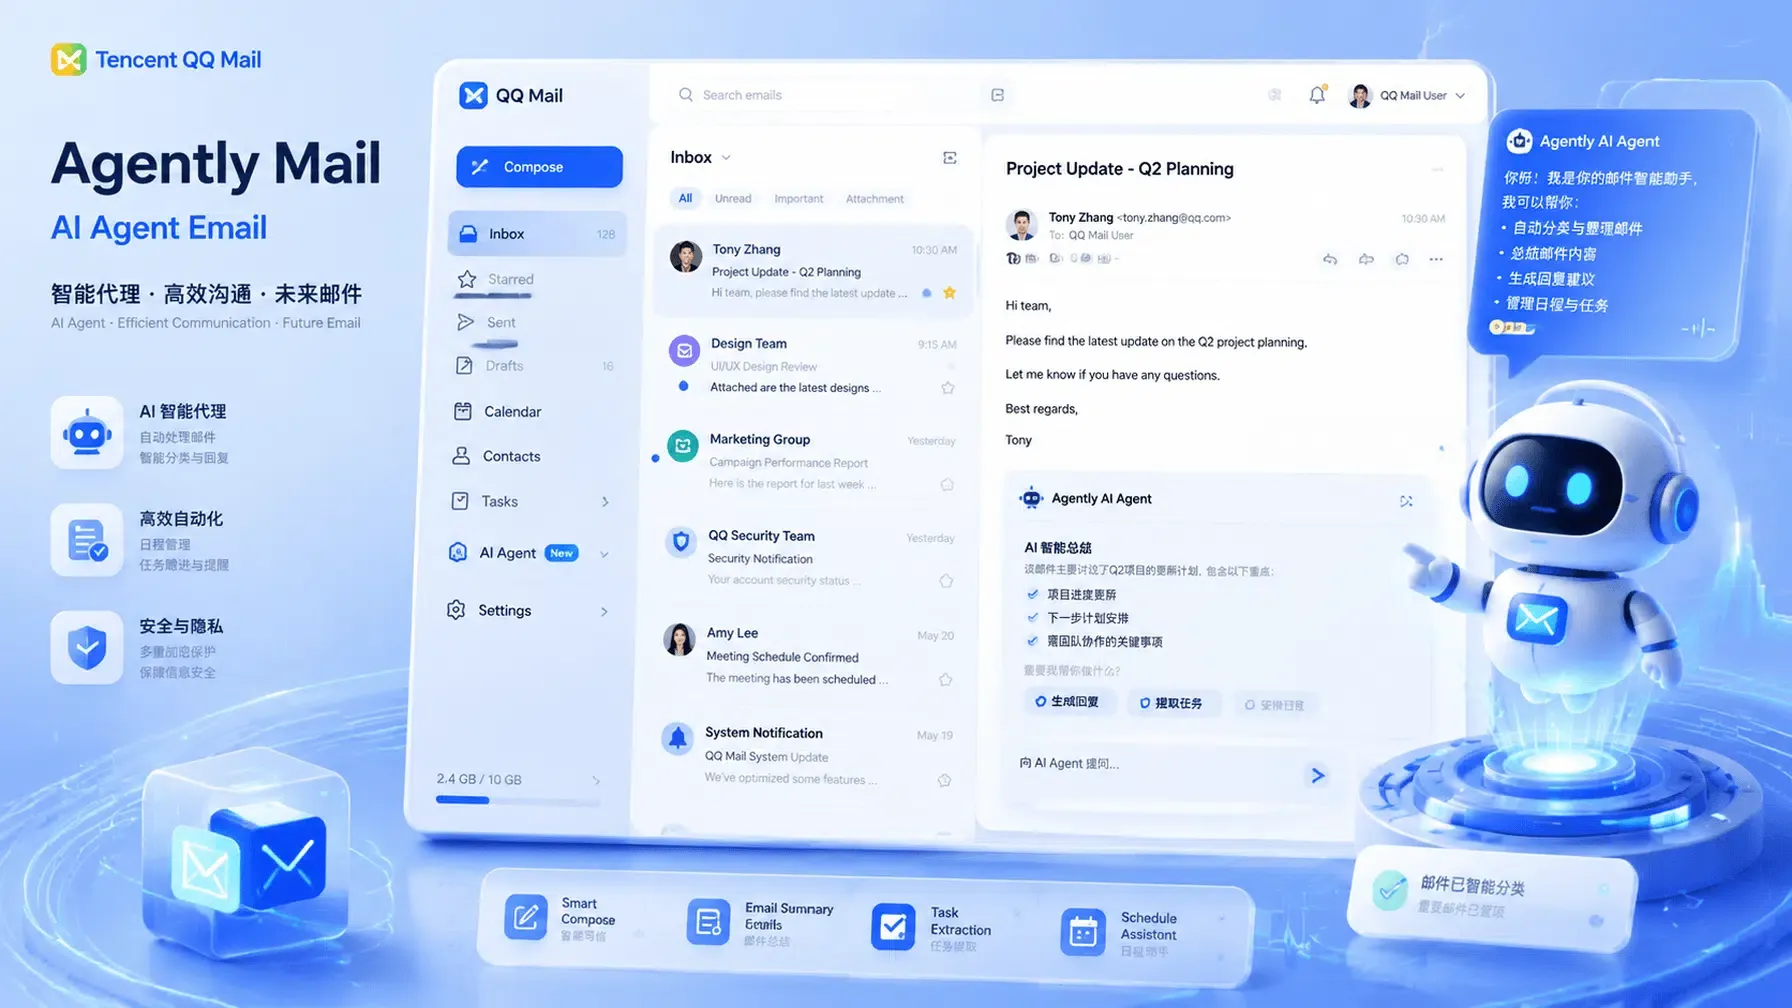
Decifrando a infraestrutura autônoma da Tencent: Agently Mail e a ascensão de identidades de agentes dedicadas
Durante o lançamento oficial em 23 de junho de 2026, o Tencent QQ Mail lançou seu novo serviço especializado sob a marca Agently Mail. Especificamente, quando a Tencent lança o Agent Email sob a marca Agently Mail, ela atribui uma identidade digital independente. Além disso, este produto aborda diretamente os desafios duplos de segurança de privacidade e gerenciamento de identidade digital. Consequentemente, o marco do lançamento do Agent Email pela Tencent introduz um isolamento de caixa de entrada absoluto. Enquanto isso, pelo fato de a Tencent lançar o Agent Email, os desenvolvedores podem conectar modelos nativamente. Por exemplo, o sistema é completamente separado da caixa de entrada pessoal do QQ Mail do usuário. O registro detalhado pode ser verificado através do portal oficial Agently Mail.
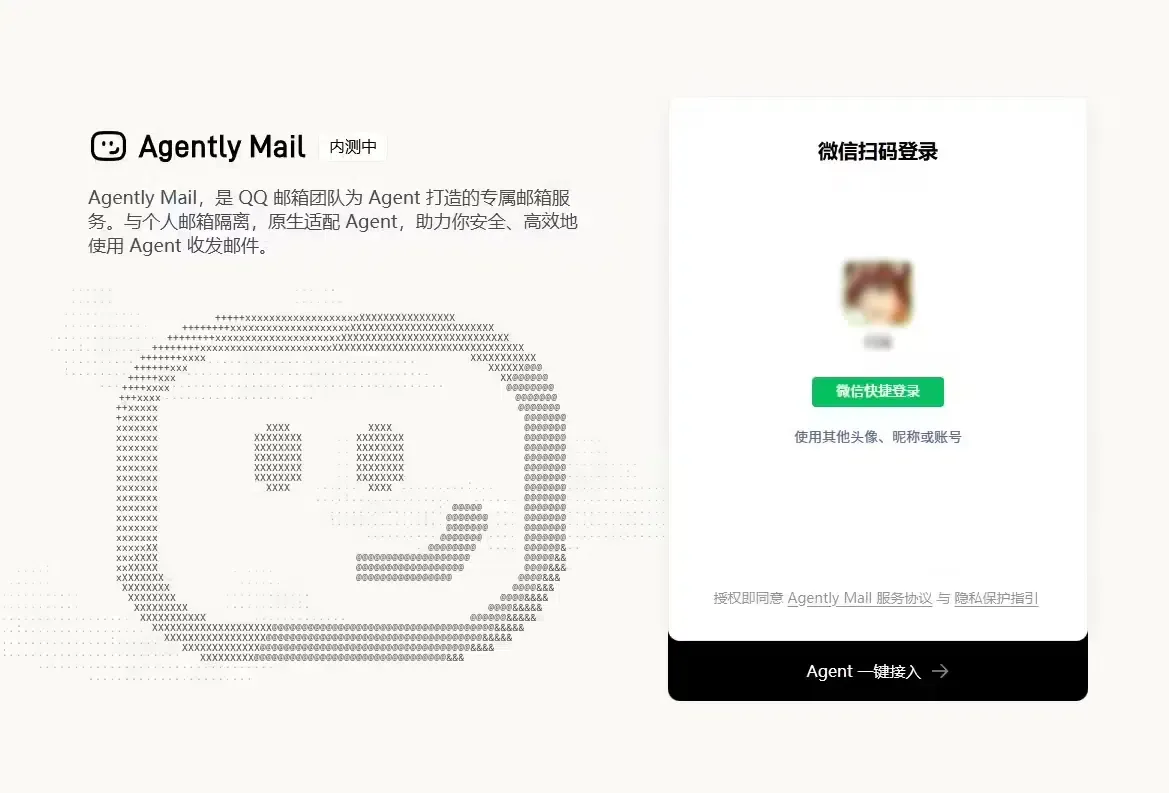
Identidades dedicadas e a arquitetura do Agently Mail
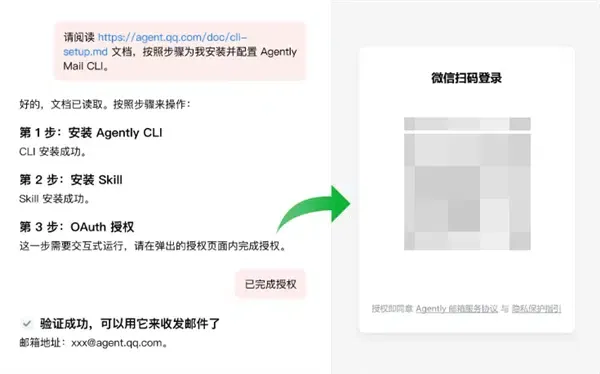
Especificamente, o serviço contorna a necessidade de um agente tomar emprestado as credenciais de conta pessoal de um humano. Além disso, cada agente agora pode se registrar de forma independente em plataformas de terceiros e receber códigos de verificação. Consequentemente, o modelo opera inteiramente em seu próprio nome. Enquanto isso, o sistema exige autenticação de nome real obrigatória durante a configuração para evitar spam e garantir a prestação de contas. Por exemplo, todas as transações e e-mails enviados são totalmente rastreáveis para fins de conformidade regulatória e auditoria.
Compatibilidade multiplataforma e o repositório open source Apache-2.0
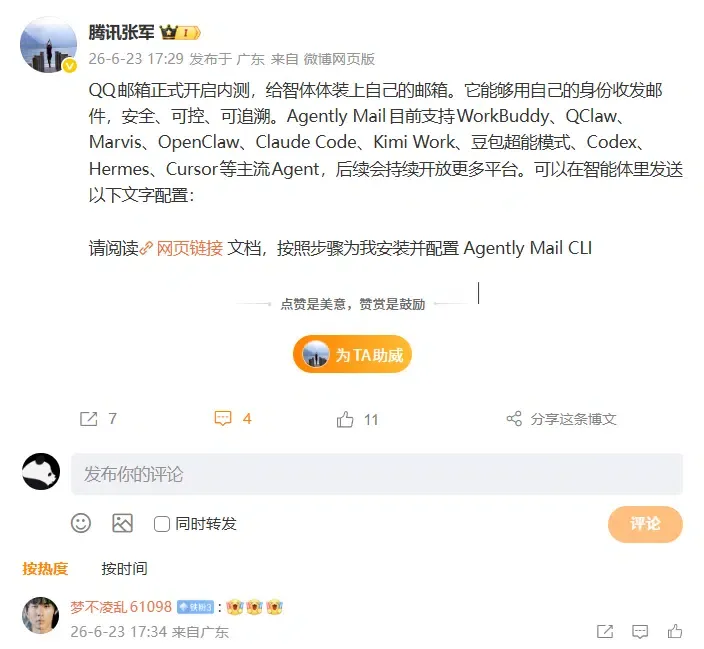
Para garantir ampla compatibilidade, a Tencent projetou o Agently Mail para integrar-se com as principais estruturas de agentes domésticas e internacionais. Especificamente, o serviço suporta o Doubao Super Mode da ByteDance, o Kimi Work da Moonshot AI, o Claude Code da Anthropic e o Cursor. Além disso, o repositório público oficial é open-sourced no GitHub sob a licença Apache-2.0. Consequentemente, os desenvolvedores podem inspecionar e auditar o código-fonte para verificar os padrões de segurança. Enquanto isso, o diretor de relações públicas Zhang Jun confirmou que mais integrações, incluindo WorkBuddy, QClaw, Marvis, OpenClaw, Codex e Hermes, são ativamente suportadas.
Isolamento seguro, verificação de nome real e o ciclo de segurança focado em resumo
Como a exposição de correspondência privada introduz riscos de segurança óbvios, a Tencent construiu barreiras rígidas no layout central. Especificamente, cada ação, como encaminhar, responder ou excluir um e-mail, deve primeiro gerar um resumo de texto. Além disso, o sistema exige que o usuário revise e confirme esse resumo antes de executar o comando. Consequentemente, isso impede que modelos autônomos vazem dados sem supervisão humana. Enquanto isso, o mecanismo de leitura de e-mail inclui proteção nativa contra injeção de prompt. Isso evita que e-mails maliciosos manipulem o comportamento do agente através de comandos ocultos.
A fragmentação da comunicação tradicional: Como caixas de entrada independentes desencadeiam uma mudança no ecossistema web-to-app
À medida que os agentes assumem o papel de parceiros de comunicação ativos, os fluxos de trabalho tradicionais do lado do cliente começam a se dissolver. Especificamente, a era em que a Tencent lança o Agent Email altera o ponto de entrada das transações de negócios. Consequentemente, uma vez que a Tencent lança o Agent Email, agentes automatizados podem se registrar em sites de terceiros. Enquanto isso, essa mudança da navegação guiada por humanos para a execução automatizada por agentes desencadeia uma grave crise de atribuição. Para equipes de desenvolvedores, o desafio imediato é gerenciar transições entre plataformas enquanto se mantém uma validação robusta de sessão do usuário.
Fluxos de trabalho autônomos Agente-para-Agente e o fim dos formulários tradicionais
Especificamente, o sistema permite uma comunicação segura Agente-para-Agente (A2A) entre diferentes empresas. Além disso, agentes de IA podem concluir automaticamente processos como consultas de preço, cotações e transações de pedidos. Consequentemente, o funil tradicional de envio de formulários web desaparece. Enquanto isso, como essas transações são processadas de forma assíncrona em segundo plano, o rastreamento padrão de cookies torna-se obsoleto. Como resultado, as equipes de marketing e produto enfrentam uma discrepância massiva de dados, tornando impossível medir o ROI das campanhas.
A queda no funil em caminhos conversacionais executados em segundo plano
Além disso, quando um agente processa uma fatura ou envia um currículo autonomamente, ele contorna os loops padrão de download de aplicativos. Consequentemente, o funil de aquisição de usuários tradicional experimenta uma queda massiva. Por exemplo, o usuário nunca é solicitado a baixar o aplicativo da marca nativa, levando a uma redução no engajamento do usuário pós-conversão. Crucialmente, sem uma camada de verificação criptográfica segura, os desenvolvedores não podem determinar se uma conversão originou-se de um usuário genuíno ou de um script automatizado. Essa lacuna cria uma barreira crítica de segurança e conformidade para implantações corporativas.
Arquiteturas de referência e referências de engenharia: Estabelecendo handoffs contextuais protegidos criptograficamente
Para proteger fluxos de trabalho de agentes colaborativos e combater discrepâncias de dados, arquitetos de software devem implementar salvaguardas de engenharia padronizadas. Especificamente, devemos adotar uma abordagem “80/20”, onde 80% da arquitetura se concentra em princípios técnicos universais e 20% aproveita padrões de ferramentas comprovados. Além disso, uma das medidas defensivas mais críticas é a implantação de handshakes de verificação segura entre processos. Consequentemente, o backend deve transitar para a validação servidor-para-servidor.
Construindo orçamentos de gasto de tokens e planos de controle de acesso
Especificamente, implantar fluxos de trabalho após a Tencent lançar o Agent Email requer uma fronteira de segurança clara. Além disso, o aplicativo deve realizar verificação criptográfica independente do processo de chamada. Consequentemente, o processo em segundo plano deve exigir um token único e transiente gerado por um handshake seguro do lado do servidor. Enquanto isso, quando o aplicativo executa um comando crítico, o servidor valida a assinatura do chamador. Como resultado, mesmo se ocorrer um vazamento de segurança local, assinaturas criptográficas bloquearão tentativas de falsificação.
Protegendo a restauração contextual através da integração de SDK
Além disso, desenvolvedores devem implementar uma arquitetura de filtragem de tráfego inválido segura para isolar o ambiente local. Especificamente, o SDK do lado do cliente deve contornar a manipulação do espaço do usuário confiando em callbacks assinados pelo servidor e padrões de verificação de hardware independentes. Para evitar a construção manual dessas infraestruturas complexas, as equipes podem implantar uma estrutura de passagem de parâmetros de app diferida pré-configurada como uma implementação de referência pronta para uso. Consequentemente, este SDK móvel padrão lida com a restauração contextual automaticamente. Enquanto isso, essa restauração de deep link ocorre nos bastidores, proporcionando uma experiência de usuário fluida.
Alinhando nós de engenharia: Coordenando Deep Linking universal e fluxos conversacionais multi-agente
Especificamente, quando a Tencent lança o Agent Email, equipes técnicas devem coordenar protocolos de deep linking seguros. Especificamente, a equipe de engenharia deve focar na padronização de identificadores únicos e em garantir a compatibilidade do SDK. Além disso, desenvolvedores devem projetar uma política robusta de bundle id para lidar com várias implantações multi-tenant. Consequentemente, isso evita conflitos de identificadores quando o aplicativo é iniciado em diferentes lojas regionais. Enquanto isso, arquitetos técnicos devem implementar verificação de assinatura segura para evitar a falsificação do SDK iOS e do SDK Android.
Implementações técnicas para arquitetos de sistemas
Especificamente, desenvolvedores devem implementar identificadores multiplataforma unificados em todo o SDK Android e SDK iOS. Além disso, manter a consistência do bundle id é essencial para o roteamento entre lojas. Consequentemente, quando o aplicativo é iniciado via esquema de URL personalizado ou links universais, o contexto é restaurado imediatamente. Enquanto isso, a verificação de assinatura deve ser executada no nível do gateway para evitar a injeção de scripts maliciosos. Como resultado, a equipe de engenharia pode garantir dados brutos de alta qualidade para sistemas downstream usando uma arquitetura de link universal padronizada.
Barreiras estratégicas para gerentes de risco e conformidade
Enquanto isso, as equipes de marketing e crescimento devem adaptar suas estratégias de aquisição de clientes para aproveitar essa nova arquitetura. Especificamente, líderes de crescimento devem otimizar suas análises de marketing comparando o tráfego de campanha com dados de atribuição em tempo real usando um padrão de medição de campanha de nível corporativo. Além disso, para rastrear conversões de usuários após a Tencent lançar o Agent Email, equipes de crescimento precisam estabelecer uma base de atribuição first-party. Consequentemente, utilizar deferred deep linking permite o design de fluxos de onboarding personalizados. Como resultado, as marcas podem calcular o custo exato de aquisição de clientes (CAC) e o retorno sobre o investimento em marketing (ROAS) enquanto filtram tráfego automatizado inválido.
Perguntas Frequentes (FAQ)
Como o fato de a Tencent lançar o Agent Email previne ataques de injeção de prompt?
Por que o fato de a Tencent lançar o Agent Email causa uma crise de atribuição?
Quais protocolos de integração asseguram as conexões após a Tencent lançar o Agent Email?
Consequentemente, a era em que a Tencent lança o Agent Email representa um novo paradigma, sinalizando o início de uma era técnica completamente nova. Especificamente, à medida que plataformas de comunicação dedicadas a agentes se expandem, o modelo tradicional de acesso a software começa a se dissolver. Além disso, à medida que agentes autônomos lidam com negociações de rotina, a interface primária para software transitará de painéis visuais complexos para handshakes de protocolo de backend. Consequentemente, as interfaces SaaS monolíticas tradicionais perderão seu monopólio sobre o engajamento do usuário. Enquanto isso, a indústria testemunhará um rápido aumento em transações descentralizadas impulsionadas por agentes. Como resultado, a demanda por camadas de verificação seguras e sem atrito aumentará drasticamente. Crucialmente, desenvolvedores que não conseguirem adaptar suas camadas de atribuição e segurança a esse novo paradigma agentico se encontrarão cegos para suas verdadeiras fontes de tráfego.
Além disso, a consolidação da inteligência de modelos dentro de algumas poucas gigantes globais levantará sérias barreiras de conformidade. Especificamente, estruturas de privacidade de dados como o SKAdNetwork e o Google Privacy Sandbox continuarão a restringir o acesso aos dados. Consequentemente, desenvolvedores devem priorizar a coleta de dados determinísticos first-party em vez do rastreamento probabilístico. Enquanto isso, a integração de padrões de atribuição multi-touch seguros se tornará a base para qualquer arquitetura técnica. Crucialmente, organizações devem reconstruir seus pipelines de dados hoje para permanecerem competitivas neste futuro descentralizado.
Share this article



