O que é IAP e como afeta a receita de jogos? A compra no aplicativo (IAP) é o sistema de comércio digital que permite aos jogadores adquirirem bens virtuais, impulsionando diretamente a receita de jogos para celular de alta margem quando integrada à validação de recibos no lado do servidor e ao rastreamento de atribuição.
A compra no aplicativo (IAP) é uma estrutura de faturamento integrada à plataforma que permite aos jogadores de dispositivos móveis adquirir conteúdo digital, moedas virtuais, desbloqueios permanentes e assinaturas recorrentes diretamente dentro de um aplicativo. Ao implementar a validação de recibos autoritativa pelo servidor e vincular transações verificadas ao contexto de atribuição de aquisição disponível, os estúdios de jogos protegem as economias virtuais contra fraudes de cobrança, permitindo ao mesmo tempo análises de pagadores e de receita a nível de canal onde a atribuição pode ser resolvida.
| Termo | Definição | Entidade Relacionada | Papel da Intenção de Busca |
|---|---|---|---|
| IAP | Vendas digitais diretas de bens virtuais, moeda ou conteúdo dentro de um aplicativo. | Microtransações | Técnico / Informativo |
| Validação de Recibo | Verificação no lado do servidor de tokens de compra assinados pela loja para evitar fraudes de cobrança. | StoreKit 2 / API do Google Play | Segurança / Operacional |
| Rastreamento de Conversão | A atribuição programática de eventos de receita a fontes de marketing específicas. | Otimização de ROAS | Comercial / Técnico |
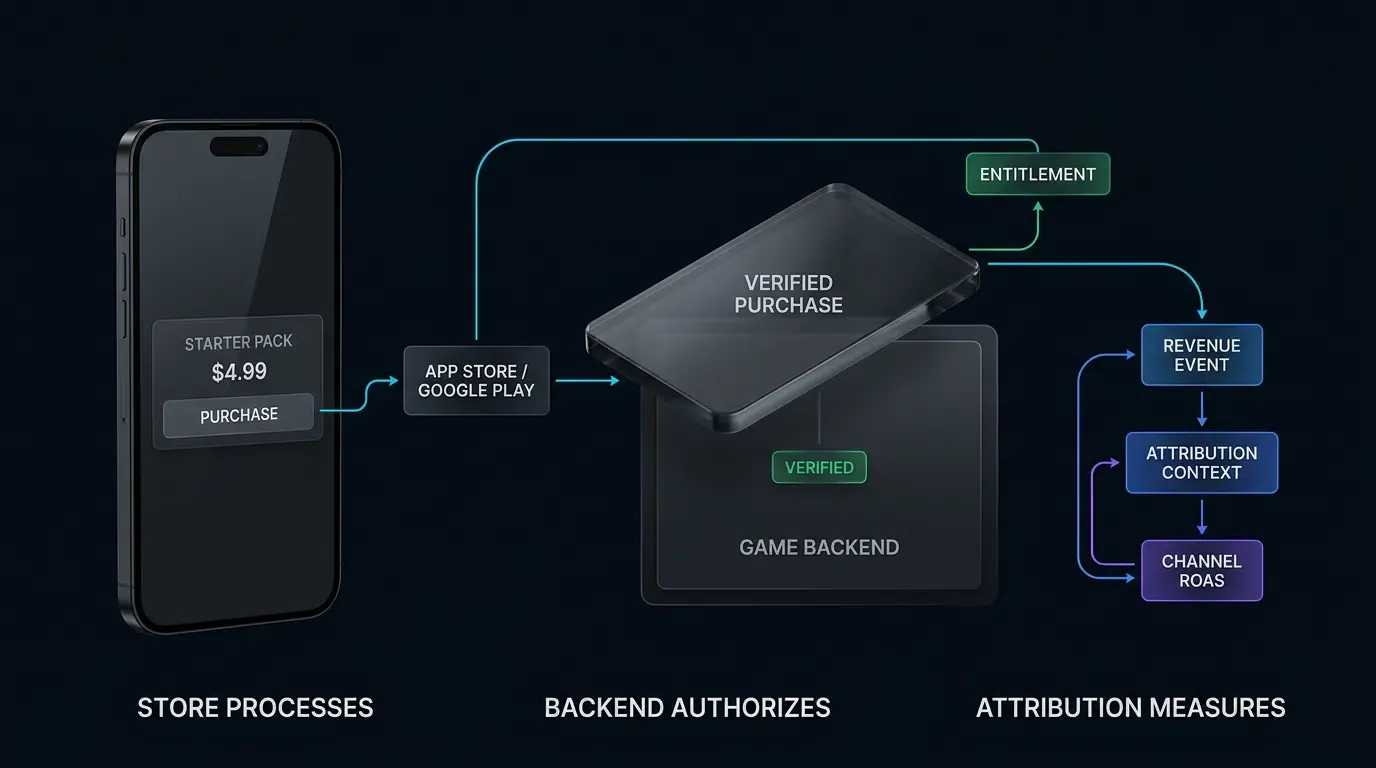
A Arquitetura Central de Compras no Aplicativo na Monetização de Jogos para Dispositivos Móveis
A Mecânica Comercial de IAP: Impulsionando o Valor da Vida Útil de Alta Margem em Títulos Gratuitos
Nos jogos para celular gratuitos (free-to-play), as compras no aplicativo (IAP) representam o principal motor de receita comercial de alta margem. Ao contrário da monetização por anúncios, que gera ganhos incrementais e fracionários por impressão, o IAP captura a disposição direta do consumidor em pagar. As microtransações permitem que os jogadores comprem moedas virtuais, itens cosméticos, invocações de gacha, recargas de energia e expansões de conteúdo diretamente por meio dos fluxos de faturamento nativos da plataforma.
Como as transações de IAP entregam alta densidade de receita por transação, os jogadores pagantes ditam o sucesso comercial e a velocidade de retorno das campanhas de aquisição de usuários. Maximizar a receita de IAP exige que os estúdios estabeleçam um pipeline de transações robusto: facilitando o checkout simplificado no cliente, garantindo a entrega de bens virtuais por meio de validação autoritativa pelo servidor e atribuindo a receita da compra de volta às fontes de aquisição de marketing para calcular o Retorno sobre o Investimento em Marketing.
Integração Direta com Lojas: Navegando pelos Pipelines de Faturamento do Apple App Store Connect e Google Play Console
A implementação de IAP exige uma integração técnica profunda com os backends das lojas de aplicativos:
- Apple App Store Connect: Gerencia definições de produtos digitais, níveis de preços, descrições localizadas e grupos de assinatura. As transações são processadas por meio da estrutura StoreKit da Apple no iOS.
- Google Play Console: Gerencia catálogos de produtos no aplicativo, planos base, ofertas de assinatura e preços localizados. As compras são processadas através da Biblioteca de Faturamento do Google Play no Android.
Quando as transações são processadas através dos sistemas de faturamento da plataforma, a Apple ou o Google lidam com partes substanciais do processamento de pagamentos do consumidor, tributação, localização de preços e ciclos de vida de comércio no lado da loja. No entanto, operar em ambas as plataformas requer abstrair diferenças em configurações de produtos, estados de ciclo de vida e formatos de recibos em uma economia de backend de jogo unificada.
A Realidade da Distribuição de Pagadores: Por que Proteger e Rastrear a Minoria Pagante Determina o Retorno do Estúdio
Nos jogos para celular gratuitos, a monetização dos jogadores segue uma distribuição semelhante ao Princípio de Pareto: apenas uma pequena minoria de jogadores ativos diários realiza transações com dinheiro real. Um pequeno segmento de gastadores de alto valor frequentemente contribui com uma proporção substancial da receita geral no aplicativo.
Como a receita está concentrada nessa coorte pagante, rastrear e proteger cada transação é fundamental. Ocultar a validação de compras permite que agentes mal-intencionados gerem moeda virtual não autorizada usando emuladores de faturamento locais, desestabilizando a economia do jogo. Por outro lado, falhar em vincular eventos de compra a dados de atribuição cega as equipes de marketing de desempenho, impedindo-as de identificar quais canais de publicidade, campanhas e criativos adquirem gastadores de alto valor.
Como o StoreKit 2 e o Faturamento do Google Play Lidam com os Ciclos de Vida das Transações
A Máquina de Estados de Transação: Da Iniciação pelo Usuário à Entrega Final do Direito
Uma compra completa no aplicativo para dispositivos móveis segue uma máquina de estados de várias fases que abrange o aplicativo cliente, a loja da plataforma e o backend autoritativo do jogo:
- Consulta de Produto: O cliente consulta o SDK de faturamento da plataforma (
StoreKit 2no iOS,BillingClientno Android) para buscar preços localizados e metadados de produtos. - Iniciação da Compra: O jogador aciona um fluxo de compra, disparando a tela de pagamento do sistema operacional nativo.
- Processamento de Pagamento: A Apple ou o Google verifica os detalhes do pagamento, cobra a conta do consumidor e gera um token de transação ou recibo criptografadamente assinado.
- Entrega ao Cliente: A loja da plataforma retorna o token de compra ou os dados da transação assinados para o listener de compras do cliente do jogo.
- Verificação do Servidor: O cliente encaminha o token, o identificador do pedido (quando disponível) e o contexto da conta para o backend do jogo.
- Validação na Loja: O backend do jogo valida o token diretamente com as APIs de servidor da Apple ou do Google.
- Concessão de Direito: Após a validação bem-sucedida, o backend do jogo credita a conta do jogador no banco de dados.
- Finalização Específica da Plataforma:
- Apple StoreKit 2: Após a entrega do direito autorizada pelo backend, as transações da Apple podem ser finalizadas chamando
Transaction.finish()no aplicativo ou, para arquiteturas de direitos gerenciadas pelo servidor, chamando o endpointFinish Transactionda API do Servidor da App Store (POST /inApps/v1/transactions/{transactionId}/finish). Apenas um caminho de finalização bem-sucedido é necessário. - Faturamento do Google Play: O backend ou o cliente reconhece a compra (para itens não consumíveis/assinaturas) ou a consome (para consumíveis) usando as APIs do Google Play.
- Apple StoreKit 2: Após a entrega do direito autorizada pelo backend, as transações da Apple podem ser finalizadas chamando
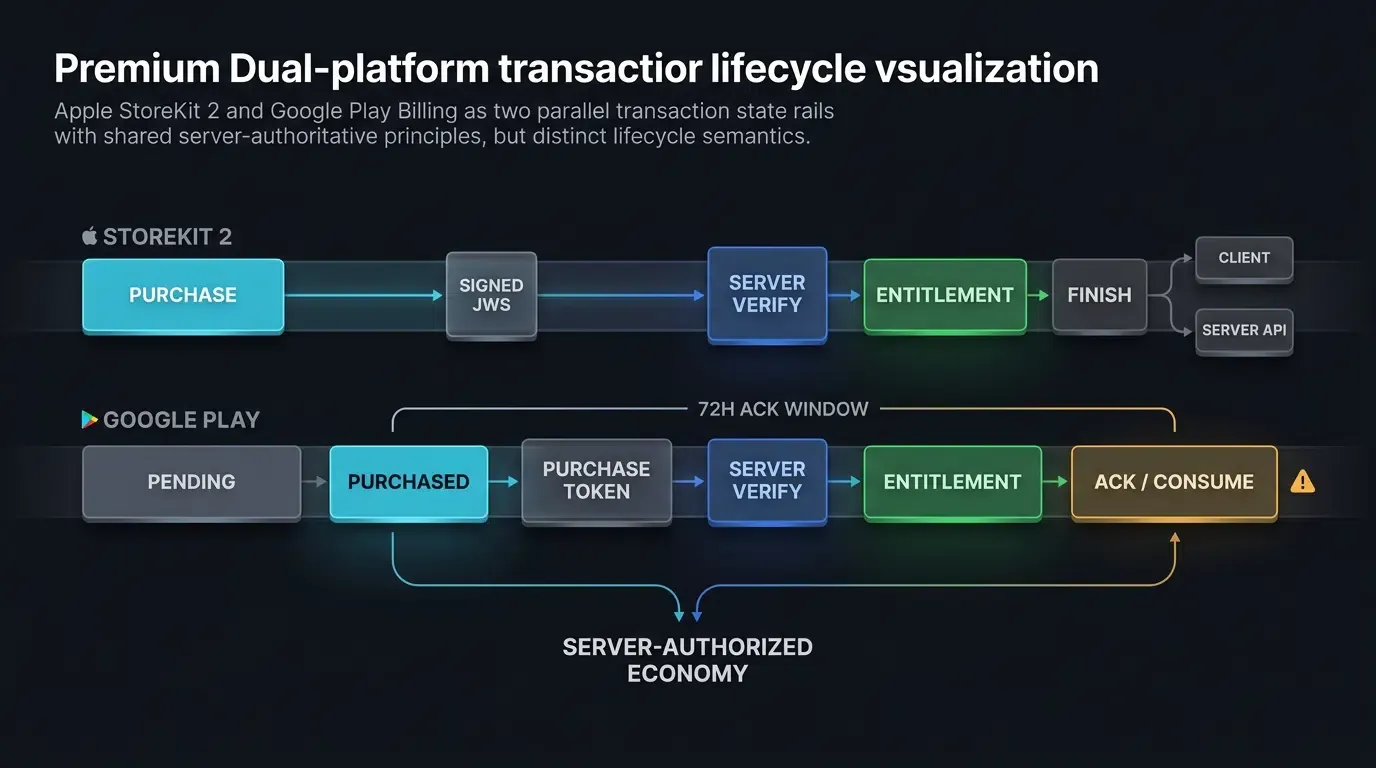
Arquitetura do Apple StoreKit 2: Assinaturas Web JSON Assinadas Criptografadamente e API do Servidor da App Store
O StoreKit 2 introduz dados de transação assinados pela Apple no formato JSON Web Signature (JWS), padronizado sob o IETF RFC 7515, como o caminho moderno de verificação de transações. Embora os arquivos de recibo legados da App Store permaneçam para compatibilidade com versões anteriores, o endpoint legado verifyReceipt está obsoleto para novas arquiteturas de validação de servidor.
No StoreKit 2, cada transação é representada como uma string JWS assinada contendo componentes de cabeçalho, carga útil e assinatura:
A carga útil decodificada inclui metadados verificados: transactionId, originalTransactionId, productId, purchaseDate, bundleId, environment e revocationDate. O backend do jogo valida a assinatura JWS usando a cadeia de certificados raiz públicos da Apple ou verifica o status da transação de servidor para servidor consultando a API do Servidor da App Store (https://api.storekit.apple.com/inApps/v1/transactions/{transactionId}).
Arquitetura de Faturamento do Google Play: Tokens de Compra, IDs de Pedido e a Regra Obrigatória de Reconhecimento de 3 Dias
O faturamento do Google Play no Android utiliza uma estrutura de verificação baseada em token. Ao concluir uma transação, o Google Play retorna um objeto Purchase fornecendo um purchaseToken e informações do produto, e pode incluir um orderId quando um é gerado para esse fluxo de comércio.
Um requisito operacional crítico no faturamento do Google Play é a Regra Obrigatória de Reconhecimento de 3 Dias:
- Relógio de Reconhecimento Baseado em Estado: Para compras que exigem reconhecimento, a janela de reconhecimento de 3 dias (72 horas) começa estritamente quando o Google Play transita a transação para o estado
PURCHASED. O tempo gasto emPENDINGnão consome esta janela de reconhecimento. - Produtos Únicos: Itens não consumíveis devem ser reconhecidos usando
BillingClient.acknowledgePurchase()no cliente oupurchases.products.acknowledgevia a API do Desenvolvedor do Google Play. Itens consumíveis devem ser consumidos usandoBillingClient.consumeAsync()ou endpoints de consumo do lado do servidor. - Reconhecimento de Assinatura: Reconheça compras de assinatura que introduzem um novo token de compra, como uma compra inicial, upgrade/downgrade de plano ou re-inscrição. Renovações automáticas subsequentes comuns não exigem reconhecimento repetido. Assinaturas pré-pagas de curta duração podem usar prazos de reconhecimento mais curtos; por exemplo, o Google exige que planos pré-pagos com duração inferior a uma semana sejam reconhecidos dentro de metade da duração do plano.
- Penalidade de Reembolso Automático: Se uma compra não for reconhecida ou consumida dentro da janela exigida após entrar no estado
PURCHASED, o Google Play revoga automaticamente a transação, reembolsa o pagamento do usuário e cancela o pedido.
Como Lidar com Interrupções de Transação: Compras Pendentes, Quedas de Rede e Pagamentos Adiados
As transações móveis do mundo real frequentemente sofrem interrupções de rede, travamentos de aplicativos ou atrasos de pagamento externos (como solicitações de aprovação dos pais ou métodos de pagamento baseados em dinheiro).
As arquiteturas de faturamento robustas devem lidar com estados assíncronos:
- Transações Pendentes: Quando um pagamento exige confirmação externa, a plataforma retorna um status
PENDING. O jogo não deve conceder itens imediatamente. Em vez disso, os servidores do jogo utilizam notificações de servidor da loja (Notificações do Servidor Apple v2 ou Notificações de Desenvolvedor em Tempo Real do Google) como gatilhos para consultar novamente o estado de compra autoritativo nas APIs da loja assim que o pagamento for compensado. - Compras Interrompidas e Recuperação de Sessão: Se o cliente travar entre a conclusão do pagamento e a validação do servidor, o StoreKit 2 e o Faturamento do Google Play mantêm o estado da transação. Na próxima inicialização do aplicativo, o cliente deve escutar
Transaction.updatesno iOS ou consultarqueryPurchasesAsync()no Android para recuperar transações inacabadas.
Estrutura Técnica para Validação de Recibos no Lado do Servidor e Prevenção de Fraudes
A Vulnerabilidade da Validação no Lado do Cliente: Exploits de Proxy Local, Hooking de Binários e Recibos Falsificados
Contar exclusivamente com a lógica do cliente no dispositivo para validar compras introduz graves vulnerabilidades econômicas. Nos modelos de ameaças móveis, os ambientes de tempo de execução no lado do cliente devem ser tratados como não confiáveis.
Os vetores comuns de exploit de IAP no lado do cliente incluem:
- Estruturas de Emulação de Faturamento: Ferramentas em dispositivos Android com root ou dispositivos iOS com jailbreak interceptam chamadas de API de faturamento, retornando retornos de chamada de sucesso de compra falsos diretamente para o aplicativo cliente.
- Proxies Man-in-the-Middle (MitM) Locais: Proxies de intercepção substituem as respostas do servidor por cargas úteis de sucesso simuladas, enganando as rotinas de verificação apenas no cliente.
- Modificação de Binários: Os invasores modificam os binários de clientes compilados para ignorar completamente as verificações de verificação local.
Embora o VerificationResult no dispositivo do StoreKit 2 forneça verificação criptográfica no dispositivo, o código do cliente ainda pode ser manipulado em tempos de execução comprometidos. Os itens da economia virtual autoritativa devem ser concedidos exclusivamente por um servidor de backend que valida independentemente as transações com as APIs da loja da Apple ou do Google.
Construindo o Pipeline de Verificação Autoritativo pelo Servidor: Roteamento de Gateway para APIs de Loja
Um pipeline de validação resiliente no lado do servidor isola as solicitações dos clientes, comunica-se com as APIs da loja da plataforma por meio de credenciais de serviço seguras e aplica regras de negócios rigorosas antes de alterar os registros do banco de dados.
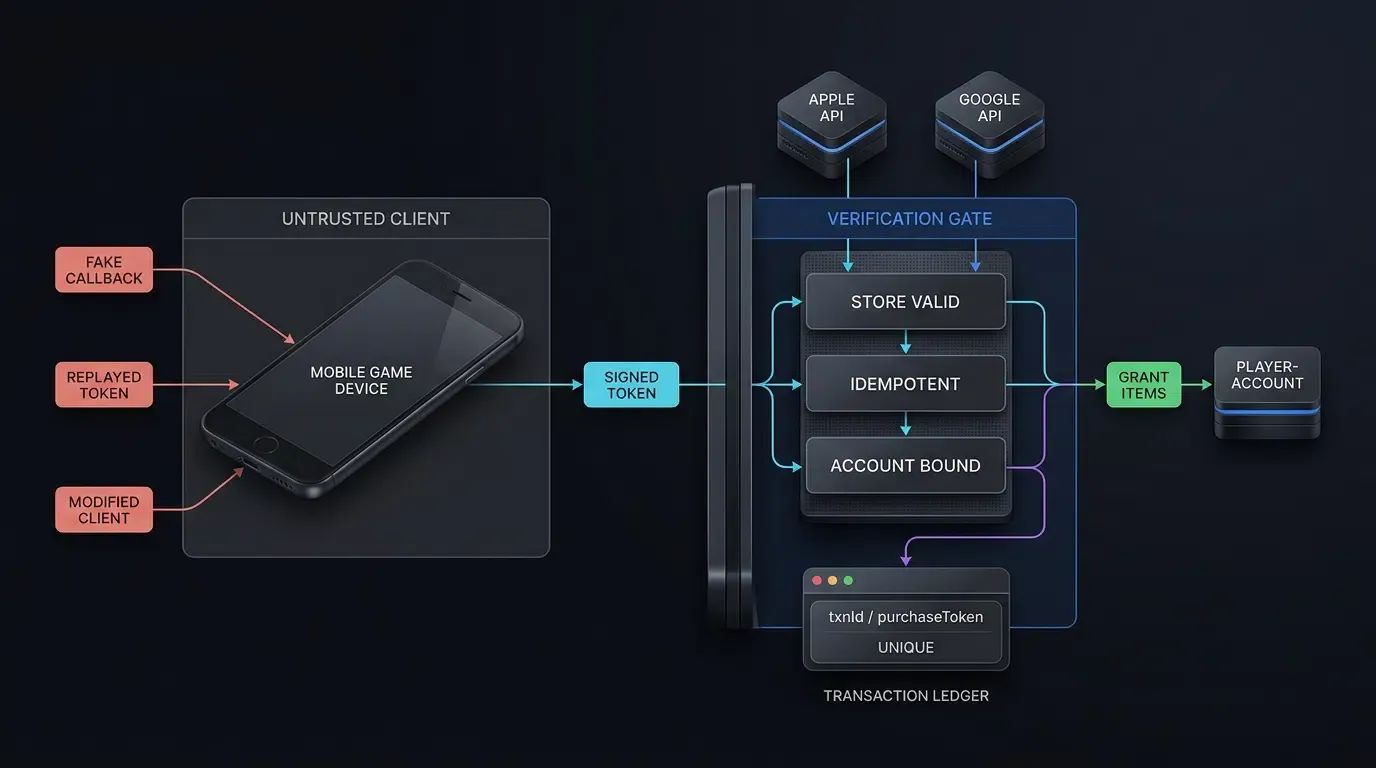
Secure Client-Server-Store IAP Verification Pipeline:

[Mobile Game Client]           [Game Backend Server]          [Apple / Google Store API]
         │                              │                                     │

    1. Initiate Purchase                  │                                     │
    2. Store Returns Signed Token ────────┼─────────────────────────────────────► (Processes Billing)
         │                              │                                     │
    3. Transmit Token & Payload ─────────►│                                     │
         │                              4. Validate Signature & App Context ──►
         │                              │                                     │
         │                              │◄── 5. Return Verified Transaction ──┘
         │                              │    (Status: Verified, Product, Token)
         │                              │
         │                              6. Idempotency Check (purchaseToken/txnId)
         │                              7. Grant In-Game Virtual Items
         │                              │
         │                              8. Authoritative Finalization:
         │                              │  ├─► Apple (Option A): Client calls ──► (StoreKit finish())
         │                              │  ├─► Apple (Option B): Server S2S ────► (App Store Finish Txn API)
         │                              │  └─► Google: Server S2S API ──────────► (Play consume/acknowledge)
         │                              │
    4. Log Client Telemetry ─────────────►│
       (Reconciled with Backend Record)   │
Para validar transações JWS do Apple StoreKit 2, uma assinatura criptográfica válida é necessária, mas não suficiente para a autorização de direitos. O backend deve:
- Verificar a assinatura JWS em relação à cadeia de autoridades de certificação raiz da Apple.
- Inicializar o verificador com o contexto do aplicativo esperado: validar se o
bundleIdda transação corresponde ao aplicativo, se oenvironmentcorresponde a Produção ou Sandbox, e garantir que o contexto do verificador de produção inclua o ID da Apple do aplicativo, conforme exigido pela Biblioteca do Servidor da App Store. - Verificar o identificador do produto, o status da transação e o status de revogação antes de conceder direitos digitais. Dê preferência às funções oficiais de verificação da Biblioteca do Servidor da App Store da Apple em vez de escrever analisadores criptográficos personalizados.
Para o Faturamento do Google Play, o backend recebe o purchaseToken do cliente. Para produtos únicos, o backend consulta purchases.productsv2.getproductpurchasev2 para recuperar o estado de compra autoritativo; para assinaturas, ele consulta purchases.subscriptionsv2.get. Após a entrega do direito, o backend reconhece ou consome a compra usando o endpoint apropriado.
As chaves privadas .p8 da API do Servidor da App Store e as credenciais da Conta de Serviço do Google Cloud devem permanecer estritamente no lado do servidor, armazenadas em um cofre de segredos gerenciado (KMS); nunca envie nenhuma das credenciais dentro do binário do aplicativo cliente nem as confirme no controle de versão.
As equipes podem revisar a documentação de monitoramento de trapaças disponível para interfaces técnicas e parâmetros de detecção de fraudes.
Prevenção de Ataques de Repetição: Imposição de Idempotência de Token de Transação e Vinculação de Conta
Para neutralizar ataques de repetição de recibos, o servidor do jogo deve impor uma idempotência rigorosa a nível de banco de dados:
- Chaves Primárias de Idempotência: Para o Google Play, use o
purchaseTokencomo a chave primária de desduplicação do banco de dados, pois os tokens de compra são globalmente exclusivos entre as transações. Para a Apple, usetransactionId. - Metadados de Suporte: Armazene o
orderIddo Google (quando gerado) e ooriginalTransactionIdda Apple como metadados comerciais de suporte para reembolso e reconciliação de suporte ao cliente. - Processamento Atômico: Quando uma solicitação de verificação de recibo chegar, verifique se o
purchaseTokenou otransactionIdjá foi processado. Se estiver presente, retorne o status de direito existente sem conceder itens virtuais duplicados. - Vinculação de Conta: Verifique se a transação está vinculada à conta do jogador solicitante para evitar a injeção de recibos entre contas.
O esquema JSON abaixo ilustra uma carga útil de verificação de recibo no lado do servidor:
{
  "reference_architecture": true,
  "illustrative_values": true,
  "iap_server_verification_record": {
    "telemetry_metadata": {
      "verification_id": "ver_iap_2026_0915_9981",
      "timestamp_utc": "2026-09-15T09:30:00.120Z",
      "app_id": "com.example.game.rpg",
      "player_account_id": "usr_99812401"
    },
    "store_transaction_context": {
      "platform": "iOS",
      "store_environment": "Production",
      "store_transaction_id": "2000000123456789",
      "original_transaction_id": "2000000123456789",
      "product_id": "com.example.game.starter_pack",
      "product_type": "Consumable",
      "purchase_date_utc": "2026-09-15T09:29:45.000Z"
    },
    "apple_verifier_context": {
      "validation_protocol": "Apple_App_Store_Server_API_v2",
      "expected_bundle_id": "com.example.game.rpg",
      "expected_environment": "Production",
      "production_app_apple_id_configured": true,
      "transaction_bundle_id_match": true,
      "transaction_environment_match": true,
      "jws_signature_verified": true,
      "root_certificate_chain_valid": true,
      "revocation_status": "none",
      "ownership_type": "PURCHASED"
    },
    "commercial_revenue_telemetry": {
      "currency": "USD",
      "gross_customer_amount_minor": 499,
      "gross_amount_source": "store_transaction_price",
      "net_developer_proceeds_minor": null,
      "net_proceeds_status": "pending_financial_reconciliation",
      "store_fee_minor": null,
      "accounting_basis": "gross_purchase_price_until_reconciled"
    },
    "security_and_idempotency_state": {
      "idempotency_key": "txn_2000000123456789",
      "database_duplicate_check": "unique_new_transaction",
      "account_binding_verified": true,
      "entitlement_grant_status": "items_credited_successfully"
    },
    "attribution_reconciliation": {
      "attribution_channel": "partner_ad_network_video",
      "campaign_id": "cmp_rpg_launch_us",
      "revenue_event_logged_to_attribution": true,
      "ad_network_postback_eligible": true
    }
  }
}
Implementação de Rastreamento de SDK de Cliente de Plataforma Dupla para Eventos de Compra
O Requisito de Telemetria de Receita Precisa na Atribuição e Análise
A medição precisa de campanhas de aquisição de usuários exige a transmissão de telemetria de compra de aplicativos clientes ou servidores de jogos para a plataforma de atribuição. O rastreamento de compras no aplicativo permite que as equipes de marketing avaliem o Retorno sobre o Investimento em Marketing, calculem a retenção de coortes de pagadores e treinem algoritmos de lances de redes de anúncios programáticos.
Os eventos do SDK no lado do cliente servem como indicadores de telemetria imediatos; os relatórios financeiros autoritativos e os sinais de lances devem ser reconciliados com os registros de transações verificados pelo backend.
Ao registrar a telemetria de compra, os eventos devem conter parâmetros comerciais essenciais:
- Identificador de Evento: Chave de evento padronizada (por exemplo,
iap_purchase). - Valor Monetário: Valor da transação representado em unidades menores inteiras de acordo com o expoente de moeda ISO 4217 (por exemplo, 499 para $4.99 USD, ou 500 para ¥500 JPY, que possui zero casas decimais).
- Código de Moeda: Código de moeda de três letras ISO 4217 (por exemplo,
USD,EUR,JPY). - Identificador de Transação: Referência de transação de backend exclusiva ou ID de pedido público para permitir a desduplicação automatizada sem expor tokens de plataforma brutos aos SDKs de marketing.
Implementação em Android Kotlin: Relatando Eventos de Compra Verificados via saveEvent
No Android, os jogos integrados ao SDK nativo do OpoInstall relatam eventos de compra usando a API saveEvent. A implementação passa a chave do evento, o valor monetário em unidades menores inteiras e metadados de chave-valor personalizados.
Implementação em iOS Swift: Relatando Eventos de Compra Verificados via reportEffectPoint
No iOS, os jogos integrados ao SDK nativo do OpoInstall relatam eventos de compra usando a API reportEffectPoint. A implementação passa o identificador do ponto de efeito, o valor monetário inteiro em unidades menores e um dicionário de efeitos contendo metadados de transação.
Os desenvolvedores que buscam pacotes de SDK de cliente e documentação de integração podem consultar os recursos de integração de SDK para diretrizes de implementação. Observe que os nomes e assinaturas de API são exemplos específicos de versão; verifique em relação à documentação do SDK atualmente implantada.
Os exemplos de código abaixo ilustram o rastreamento de IAP no lado do cliente em Android Kotlin e iOS Swift:
// Android Implementation (Kotlin)
// File: IapPurchaseHandler.kt
package com.example.game.billing

import android.content.Context
import com.opoinstall.api.OpoInstall
import java.util.HashMap

class IapPurchaseHandler(private val context: Context) {

    /**
     * Reports a purchase event to OpoInstall attribution SDK for marketing telemetry.
     * Note: Authoritative financial accounting is reconciled downstream via server-verified receipts.
     *
     * @param backendPurchaseEventId Unique transaction reference or verified order ID
     * @param productId SKU identifier (e.g. com.example.game.starter_pack)
     * @param amountMinor Monetary transaction value in integer minor units (e.g. 499 for $4.99 USD)
     * @param currency ISO 4217 Currency Code (e.g. USD, JPY)
     */
    fun trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Long,
        currency: String
    ) {
        require(amountMinor in 0..Int.MAX_VALUE.toLong()) { "amountMinor exceeds SDK integer event range" }

        val extraData = HashMap<String, String>()
        extraData["transaction_reference"] = backendPurchaseEventId
        extraData["product_id"] = productId
        extraData["currency"] = currency
        extraData["revenue_basis"] = "store_purchase_price"

        // Report purchase telemetry to OpoInstall SDK
        OpoInstall.getInstance().saveEvent("iap_purchase", amountMinor.toInt(), extraData)
    }
}
// iOS Implementation (Swift)
// File: IapPurchaseTracker.swift
import Foundation
import libOpoInstallSDK

class IapPurchaseTracker: NSObject {

    /**
     * Reports a purchase event to OpoInstall attribution SDK for marketing telemetry.
     * Note: Authoritative financial accounting is reconciled downstream via server-verified receipts.
     *
     * @param backendPurchaseEventId Unique transaction reference or Apple Transaction ID
     * @param productId In-App Product Identifier (e.g. "com.example.game.starter_pack")
     * @param amountMinor Monetary transaction value in integer minor units (e.g. 499 for $4.99 USD)
     * @param currency ISO 4217 Currency Code (e.g. "USD", "JPY")
     */
    @objc public static func trackPurchaseTelemetry(
        backendPurchaseEventId: String,
        productId: String,
        amountMinor: Int,
        currency: String
    ) {
        let effectDictionary: [String: String] = [
            "transaction_reference": backendPurchaseEventId,
            "product_id": productId,
            "currency": currency,
            "revenue_basis": "store_purchase_price"
        ]

        // Report purchase telemetry to OpoInstall SDK
        OpoInstallSDK.defaultManager()?.reportEffectPoint(
            "iap_purchase",
            effectValue: amountMinor,
            effectDictionary: effectDictionary
        )
    }
}
Como Reconciliar a Telemetria de Compras no Aplicativo com a Atribuição de Aquisição
Vinculando a Receita do Jogo aos Canais de Marketing Iniciais
O rastreamento de atribuição vincula os eventos de compra no jogo de volta à fonte de marketing, campanha e criativo específicos que adquiriram o jogador. Quando um jogador instala o jogo, o SDK de atribuição registra o ponto de toque de aquisição (por exemplo, Pesquisa do Google, Anúncio do TikTok, Campanha da Meta ou Descoberta Orgânica).
Quando uma transação de IAP ocorre dias ou semanas depois, o mecanismo de atribuição associa a receita ao ponto de toque de instalação original. Isso permite que os estúdios desagreguem métricas financeiras combinadas, vinculando transações verificadas ao contexto de atribuição de aquisição disponível e permitindo a análise de receita a nível de canal onde a atribuição pode ser resolvida.
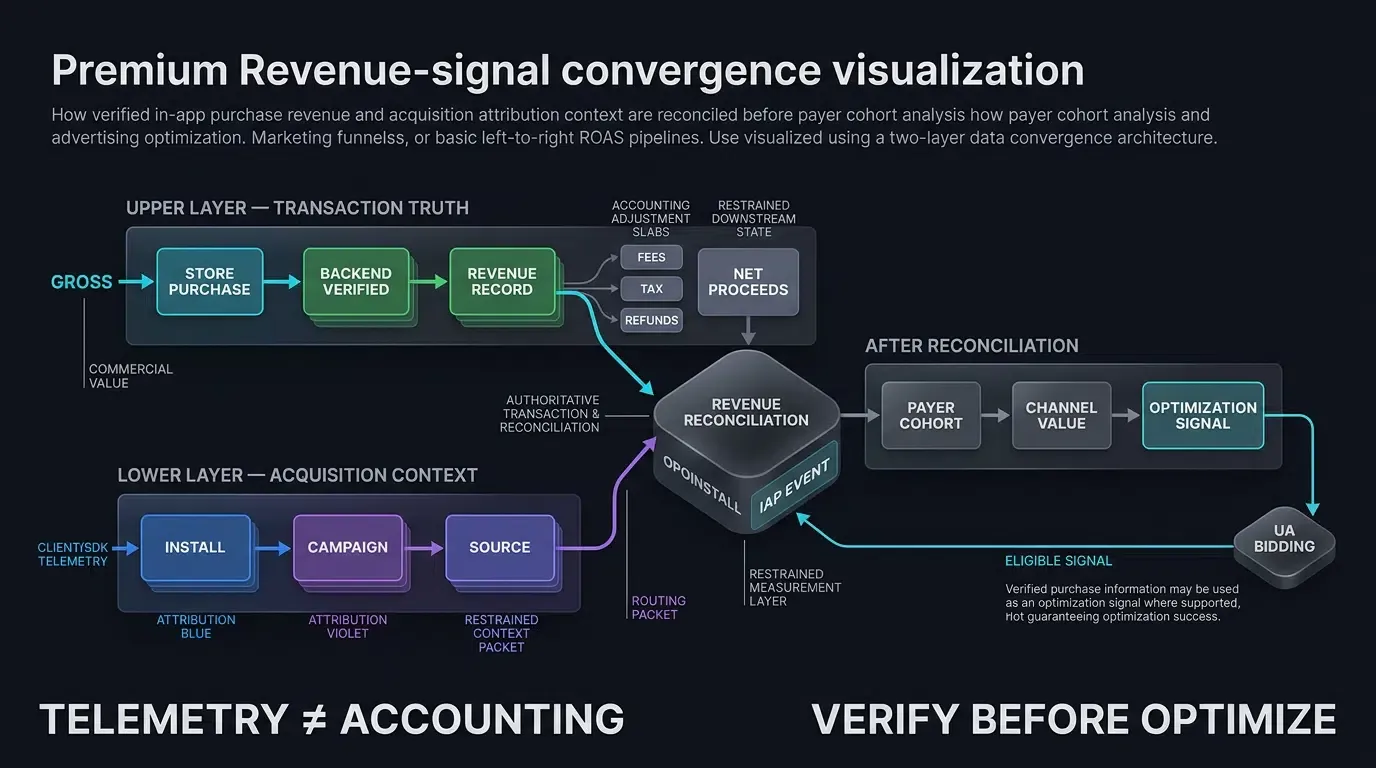
Reconciliando os Lucros Brutos da Loja com a Receita Contábil Líquida
Para manter a precisão financeira, os pipelines de engenharia de dados devem reconciliar os gastos brutos do consumidor relatados no checkout com os lucros líquidos realizados.
A reconciliação exige o cálculo das deduções padrão da loja:
- Taxas de Comissão da Platforma: As taxas de serviço da loja variam por plataforma, programa, nível de desenvolvedor e tipo de produto (por exemplo, taxas padrão, programas para pequenos desenvolvedores ou reduções por tempo de assinatura).
- Impostos Locais e Imposto sobre o Valor Agregado (IVA): Impostos retidos na fonte deduzidos pelas lojas de plataformas antes do pagamento ao desenvolvedor.
- Reembolsos e Estornos (Chargebacks): A Apple e o Google fornecem relatórios de reembolso e notificações de desenvolvedor em tempo real quando um cliente contesta uma transação ou inicia um estorno.
Os eventos no lado do cliente registram preços de compra brutos (store_purchase_price); os armazéns de dados devem aplicar a reconciliação de taxas da loja no fluxo de downstream para derivar lucros líquidos realizados para a modelagem financeira de LTV.
Rastreando Coortes de Pagadores a Jusante: Horizontes Cumulativos de LTV de IAP
O comportamento do pagador se desenrola ao longo de prazos longitudinais. Os estúdios avaliam o Valor da Vida Útil da Compra no Aplicativo Cumulativa (
Onde:
é a taxa de retenção de coorte clássica no dia . é a fração de usuários ativos da mesma coorte de aquisição que concluem um IAP no dia decorrido . é a receita líquida média de IAP entre esses mesmos pagadores ativos do dia.
Diferentes fontes de aquisição podem exibir diferentes tempos de pagamento e padrões de gastos de cauda longa; essas diferenças devem ser medidas empiricamente por canal, em vez de inferidas a partir de rótulos de canais.
Otimizando Lances de Aquisição de Usuários: Alimentando Sinais de IAP Verificados para Licitantes Automáticos de Redes de Anúncios
As redes de publicidade programática modernas utilizam modelos de otimização de aprendizado de máquina (como ROAS Alvo ou Otimização de Valor) para identificar jogadores com alta propensão de gastos.
Onde suportado, os sinais de compra verificados podem ser encaminhados como eventos de otimização ou postbacks de valor para plataformas de publicidade participantes. Isso permite que as redes de anúncios direcionem os orçamentos de lances automaticamente para segmentos de público com comportamento de compra verificado, melhorando a eficiência da campanha.
Análise Comparativa de Tipos de Produtos de Compra no Aplicativo e Políticas de Lojas
Avaliando Mecânicas Operacionais, Regras Contábeis e Demandas de Ciclo de Vida em Diferentes Tipos de Produtos
As lojas de aplicativos móveis categorizam as compras no aplicativo em classificações técnicas e comerciais distintas.
A tabela abaixo contrasta as classificações padrão de produtos de IAP nos ecossistemas do Apple StoreKit e do Faturamento do Google Play:
| Classificação de Produto | Tipo de Produto do Apple StoreKit | Tipo de Produto do Google Play | Regra de Restauração de Plataforma | Caso de Uso Típico no Jogo |
|---|---|---|---|---|
| Consumível | Consumível | Produto Único (Consumível) | Mantido pelo servidor do jogo; não restaurado automaticamente pela loja | Ouro, gemas, recargas de energia, giros de gacha |
| Não Consumível | Não Consumível | Produto Único (Não Consumível) | Restaurável em todos os dispositivos do usuário por meio de transações nativas da loja | Remoção de anúncios, desbloqueios de personagens, expansões de história |
| Assinatura com Renovação Automática | Assinatura Renovável Automaticamente | Assinatura (Plano Base com Renovação Automática) | Gerenciado e renovado automaticamente pelas plataformas de lojas | Assinatura VIP, passes de batalha de temporada |
| Assinatura Não Renovável / Pré-paga | Assinatura Não Renovável | Assinatura (Plano Base Pré-pago) | Requer gerenciamento manual de duração no lado do servidor no iOS; o Google gerencia termos pré-pagos | Passes de gemas diárias de 30 dias, acesso limitado a eventos |
Alinhando Economias de Jogos com as Diretrizes da Loja da Plataforma
O faturamento da plataforma continua sendo o mecanismo padrão para transações de bens digitais no aplicativo. No entanto, opções de pagamento externas permitidas e programas de faturamento alternativos variam de acordo com a vitrine, região, elegibilidade do programa e política da plataforma (como disposições da Lei de Mercados Digitais da União Europeia, links de compra externos de vitrines dos Estados Unidos ou programas de faturamento alternativos regionais na Coreia do Sul e no Japão). Os desenvolvedores devem avaliar as regras específicas aplicáveis a cada mercado de distribuição, em vez de assumir uma única regra de pagamento global.
Além disso, as diretrizes da plataforma (como as Diretrizes de Revisão da App Store da Apple) exigem que os jogos que apresentam itens virtuais aleatórios (como mecânicas de gacha ou caixas de saque) divulguem explicitamente as probabilidades estatísticas de queda para cada tipo de item antes da compra.
Quando os Estúdios de Jogos Devem Aplicar Validação Estrita de IAP no Lado do Servidor
Condições Adequadas para Validação Obrigatória Autoritativa pelo Servidor
As equipes de desenvolvimento de jogos devem aplicar a validação estrita de recibos no lado do servidor sob condições operacionais específicas:
- Jogos Multijogador e Competitivos: Títulos com economias virtuais compartilhadas, tabelas de classificação ou negociação de jogadores onde exploits de moeda não ganha destroem o equilíbrio competitivo.
- Impacto Comercial Material: Qualquer microtransação cujo cumprimento fraudulento possa afetar materialmente a receita, o inventário negociável, os pagamentos automatizados ou os sinais de otimização a jusante.
- Campanhas que Alimentam Postbacks para Redes de Anúncios: Pipelines de aquisição de usuários onde os eventos de compra acionam postbacks de rede de anúncios em tempo real ou pagamentos de afiliados, onde eventos falsificados corromperiam algoritmos de lances automáticos.
Condições Inadequadas para Pipelines Complexos de Servidor
A implantação de uma infraestrutura complexa de validação de servidor para servidor introduz sobrecarga desnecessária em cenários limitados:
- Títulos Autônomos de Jogador Solo Offline: Jogos casuais offline sem servidores de backend ou contas, onde a verificação nativa de cliente StoreKit e Google Play Billing do lado do cliente fornece proteção básica, desde que o estúdio aceite a compensação inerente de segurança no lado do cliente.
- Protótipos de Jogabilidade Precoce: Protótipos de lançamento suave avaliando a retenção de mecânicas principais antes de construir uma infraestrutura de faturamento de backend escalável.
Erros Comuns e Vulnerabilidades de Segurança na Implementação de IAP
- Erro 1: Entrega de Itens Virtuais no Lado do Cliente: Creditar moedas virtuais ou itens diretamente dentro de listeners de compra do cliente sem a validação do recibo do servidor deixa o jogo vulnerável a emuladores de faturamento básicos.
- Erro 2: Negligenciar o Reconhecimento do Google Play: Falhar em reconhecer ou consumir compras do Google Play dentro da janela necessária após entrar no estado
PURCHASEDresulta em reembolsos automáticos de pedidos e perda de receita. - Erro 3: Omitir a Desduplicação de Transações Exclusivas: Falhar em impor restrições exclusivas de
purchaseToken(Google) outransactionId(Apple) em esquemas de banco de dados leva a concessões duplicadas de itens durante tentativas de rede ou ataques de repetição.
Perguntas Frequentes (FAQ)
O que é uma compra no aplicativo e como ela gera receita para jogos móveis?
Por que a validação de recibos de IAP no lado do cliente é vulnerável a fraudes de faturamento?
Como o rastreamento de compras no aplicativo melhora o ROAS de aquisição de usuários de jogos?
Resumo e Estrutura de Decisão
A implementação de uma infraestrutura de Compra no Aplicativo resiliente requer a combinação de ciclos de vida de faturamento padrão da plataforma, validação de recibos autoritativa pelo servidor e rastreamento de atribuição granular. Maximizar a receita de IAP baseia-se na proteção de economias virtuais contra exploits de faturamento locais, na imposição de verificações de idempotência e na vinculação de eventos de compra verificados a canais de aquisição.
Ao integrar pipelines seguros do StoreKit 2 e do Faturamento do Google Play com SDKs de medição móvel, os estúdios de jogos podem proteger seus fluxos de monetização, otimizar os gastos com marketing em direção a coortes de jogadores de alto LTV e construir um crescimento sustentável de operações ao vivo.
Para explorar como o rastreamento de SDK de cliente e a atribuição de canal podem ser configurados para o pipeline de monetização do seu jogo, consulte a referência de implementação de atribuição móvel.
Materiais Relacionados
-
Conceitos: Compra no Aplicativo, Validação de Recibos, StoreKit 2, Faturamento do Google Play, Rastreamento de Coorte de Pagadores, IAP-ROAS
-
Tecnologias: API do Servidor da App Store, API do Desenvolvedor do Google Play, SDK de Atribuição, Assinatura Web JSON (JWS)
-
Padrões: Assinatura Web JSON (JWS) IETF RFC 7515, Melhores Práticas da Web Móvel W3C, Segurança de Aplicativos Móveis OWASP
-
APIs: Biblioteca de Faturamento do Google Play, API do Desenvolvedor do Google Play (Productsv2), API de Transação do Apple StoreKit 2, API do Servidor da App Store (Finalizar Transação), Interfaces de Rastreamento de Eventos OpoInstall (saveEvent, reportEffectPoint)
-
Documentação Oficial & Referências:
-
Implementações em Java e Swift da Biblioteca do Servidor da App Store da Apple
-
Referência Productsv2 da API do Desenvolvedor do Google Play
-
Orientação de Segurança e Antifraude de Faturamento do Google Play
-
Assinaturas e Planos Pré-pagos de Faturamento do Google Play
-
Guia de Teste de Segurança Móvel OWASP sobre Compras no Aplicativo
Share this article



