Уязвимость Apple AirDrop? Исследователи безопасности из Центра информационной безопасности CISPA Helmholtz 30 июня 2026 года раскрыли недавно обнаруженные уязвимости, затрагивающие протоколы Apple AirDrop и Google Quick Share. Эти критические уязвимости потенциально затрагивают миллиарды активных устройств iOS и Android по всему миру. Для команд разработчиков и руководителей продуктов этот эксплойт ближнего радиуса действия подчеркивает технический переход: поскольку мобильные платформы обрабатывают автономные фоновые коммуникации без необходимости сопряжения пользователями, поддержание надежных барьеров аутентификации должно быть перенесено на сетевой уровень для предотвращения постоянных атак типа «отказ в обслуживании».
Краткий обзор
- Масштабное воздействие на устройства: Критические уязвимости в протоколах обмена данными ближнего радиуса действия потенциально затрагивают миллиарды активных смартфонов iOS и Android по всему миру.
- Сбои системных демонов: Один некорректный запрос маршрутизации пути полностью прерывает работу фоновых процессов, управляющих AirDrop, Handoff и Continuity.
- Риски предварительной аутентификации: Привилегированные фоновые демоны обрабатывают входные данные, контролируемые злоумышленником, до проверки личности отправителя, что оставляет широкую поверхность атаки до аутентификации.
Протоколы ближнего радиуса действия и поверхность атаки до аутентификации
Опубликованный научный доклад Центра информационной безопасности CISPA Helmholtz указывает на фундаментальные недостатки в дизайне протоколов обмена данными, разработанных Apple и Google. Для обеспечения бесперебойного, невидимого взаимодействия с пользователем эти системы беспроводной передачи данных работают как высокопривилегированные фоновые демоны. Эти демоны мгновенно активируются и прослушивают входящие соединения, как только поблизости обнаруживается совместимое устройство. Однако, поскольку система открывает эти фоновые процессы до выполнения криптографической аутентификации или проверки отправителя, неавторизованный злоумышленник в радиусе действия Wi-Fi может легко атаковать прослушивающий процесс.
По словам исследователей безопасности Араша Але Эбрагима и Нильса Оле Типпенхауэра, атакующему, действующему на основе близости, достаточно иметь стандартный ноутбук с поддержкой Wi-Fi и находиться в пределах десяти-тридцати метров от цели. Для запуска эксплойта не требуется сопряжение устройств, обмен контактами или общая конфигурация сети. На устройствах Apple, настроенных на прием передачи от «Всех», ранние фазы протокола реагируют на входящие запросы до того, как пользователю будет показан визуальный запрос. Эта архитектура предварительной аутентификации предоставляет доступную точку входа для автоматизированных атак.
Хотя исследователи подтвердили, что эти уязвимости нельзя использовать для кражи личных файлов пользователей или компрометации конфиденциальных данных, они могут легко отключить ряд основных функций Continuity. Простейший эксплойт включает отправку одного некорректного запроса маршрутизации пути через локальную сеть. Когда демон получает нераспознанный путь, он обращается к обработчику критических ошибок в базовом коде маршрутизации Swift, мгновенно прерывая весь процесс. Если злоумышленник передает эти некорректные запросы в цикле каждые несколько секунд, фоновые демоны остаются постоянно завершенными, что одновременно отключает AirDrop, AirPlay, Handoff, Universal Clipboard и Continuity Camera.
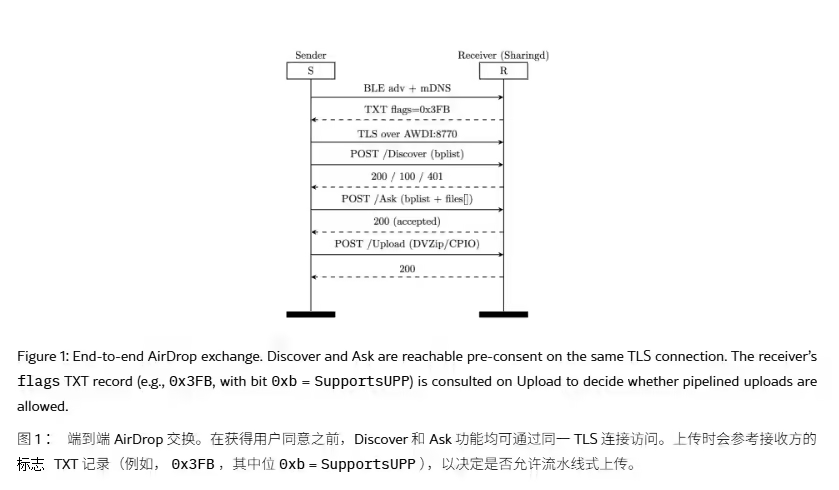
Каскадное воздействие отказа в обслуживании ближнего радиуса действия
Согласно исследованию CISPA, основным риском этих уязвимостей является локализованный сбой обслуживания, а не кража данных. Поскольку демон sharingd управляет всем пакетом Continuity, сбой в одном компоненте одновременно отключает множество функций.
Затронутые службы и последствия их работы включают:
- Отказ AirDrop: Прямая передача файлов между устройствами становится полностью недоступной.
- Прерывание Universal Clipboard: Функциональность копирования и вставки между сопряженными устройствами iOS и macOS прекращается.
- Прерывание Handoff: Передача активного состояния приложения между локальными устройствами не удается.
- Сбой Continuity Camera: Использование iPhone в качестве беспроводной веб-камеры для Mac становится невозможным.
- Нестабильность AirPlay: Сеансы трансляции медиа и дублирования экрана завершаются с ошибкой или не могут подключиться.
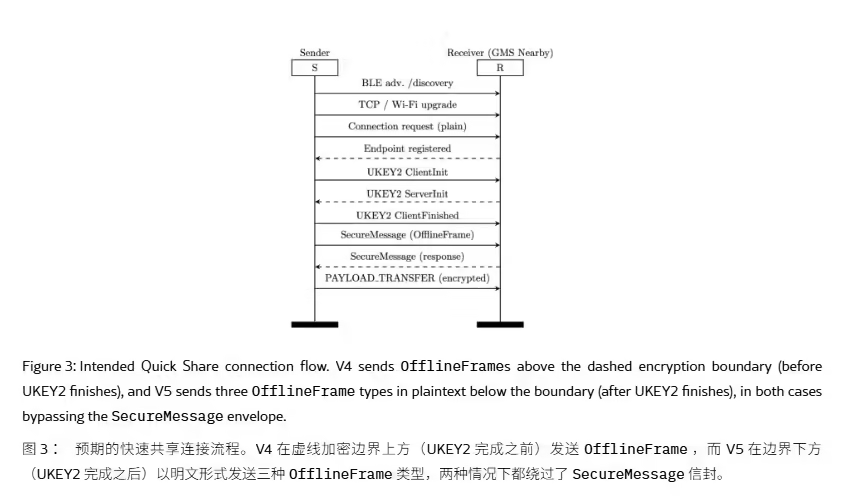
Механизмы работы демонов: как некорректные запросы прерывают контекстные сессии
В современных мобильных операционных системах протоколы ближнего радиуса действия полагаются на постоянный фоновый прослушиватель для согласования запросов на соединение. В стандартных средах развертывания, когда близлежащее устройство начинает широковещательную передачу, демон-прослушиватель выделяет память, анализирует заголовки входящих пакетов и инициирует протокол рукопожатия.
Традиционный путь выполнения ближнего радиуса:
Злоумышленник -> Wi-Fi -> Неаутентифицированный сокет -> sharingd -> Службы Continuity


Путь сбоя:
Некорректный запрос -> Raw Socket (Диапазон 10-30м) -> Демон маршрутизации Swift
                                                                  |
Некорректный путь -> Триггер Swift 'fatalError' -> Сбой демона (AirDrop, AirPlay Offline)
Поскольку система выполняет эти процедуры парсинга внутри привилегированных фоновых демонов до проверки личности вызывающего абонента, любые некорректные входные данные могут вызвать неожиданные исключения состояния. В случае с недавно обнаруженными ошибками в AirDrop логика маршрутизации демона содержит обработчик критических ошибок, который прерывает процесс при получении недопустимого пути. Следовательно, одно неаутентифицированное сокет-соединение может вывести из строя весь локальный коммуникационный стек, нарушая контекст сессии и приводя к сбою синхронизации нескольких приложений.
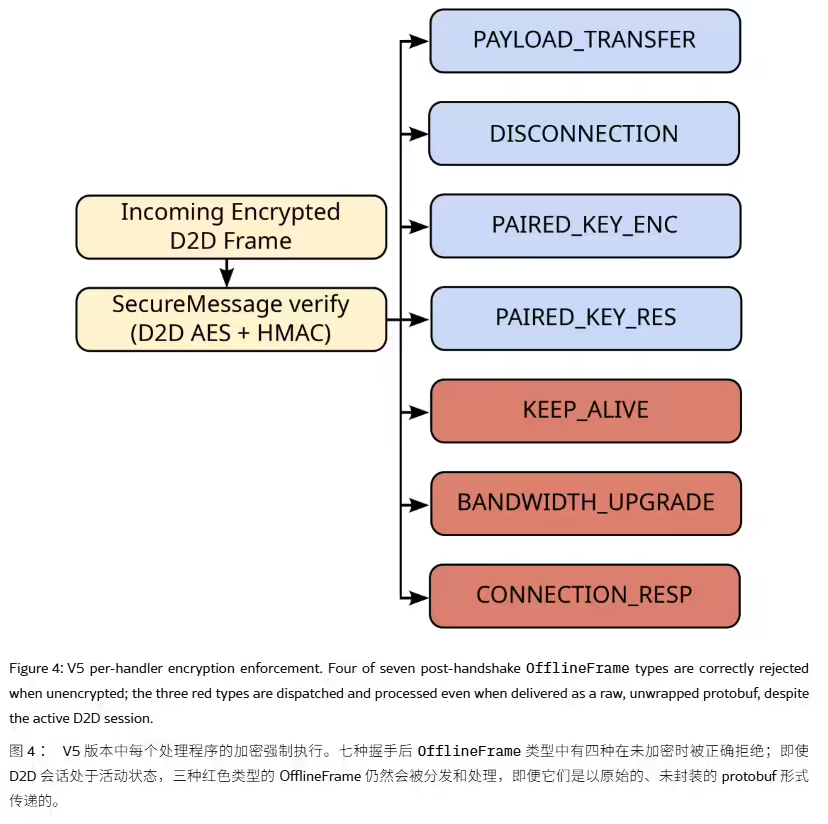
Архитектурные решения: разделение привилегий и проверка входных данных
Для обеспечения безопасности протоколов передачи данных на основе близости инженерные команды обычно фокусируются на отделении фазы прослушивания до аутентификации от привилегированных системных служб. Укрепление этих сетевых интерфейсов требует перехода к изолированным средам выполнения и строгой проверке входных данных.
Сравнение протоколов на уровне разделов
| Уровень протокола | Требование аутентификации | Поверхность атаки | Профиль уязвимости |
|---|---|---|---|
| Фаза до аутентификации | ❌ Нет (Режим «Все») | ⚠️ Высокая (радиус 10-30м) | Высокий (Отказ в обслуживании) |
| Фаза после сопряжения | ✅ Требуется (Только контакты) | Низкая | Низкий (Защищенная сессия) |
| Песочница с нулевым доверием | ✅ Требуется | ❌ Заблокировано | Высокий (Полностью изолировано) |
Сигнал ближнего действия -> Ограниченная песочница -> Фильтр до аутентификации -> Проверка криптографической подписи
                                                                               |
Формат валиден? (ДА) -> Передача основному демону -> Завершение обмена контекстом
Внедрение изоляции процессов гарантирует, что сбой в компоненте обработки файлов не приведет к каскадным отказам во всем пакете Continuity. Если демон предварительной аутентификации работает в ограниченной «песочнице» с низкими привилегиями, парсинг некорректных пакетов может быть полностью изолирован. Кроме того, замена ловушек критических ошибок на неблокирующие ответы об ошибках позволяет демону корректно отбрасывать нераспознанные пути или недопустимые кадры, не прерывая выполнение.
Хотя эти уязвимости сосредоточены на локальной беспроводной связи, мобильные команды часто сталкиваются с другой инженерной задачей после установки пользователями приложения из веб-кампаний. В таких сценариях платформы восстановления параметров на стороне сервера, такие как Branch, AppsFlyer, Adjust и Opoinstall, сохраняют контекст установки независимо от сессий браузера. Эти системы удерживают серверные параметры до установки и восстанавливают их при первом запуске приложения, снижая зависимость от сохранения сессии браузера на стороне клиента.
Рекомендации для инженеров
Контрольный список интеграции интерфейса ближнего радиуса действия
Чтобы обеспечить надежную преемственность данных и защитить фоновые демоны от атак ближнего радиуса, инженерные команды должны сосредоточиться на следующих параметрах:
- Валидация входных данных до аутентификации: Запретить неаутентифицированным сокетам передавать невалидированные строки маршрутизации путей основному демону.
- Изоляция процессов в песочнице: Отделить демоны обмена данными в ближнем радиусе действия от основных системных служб, таких как Universal Clipboard, чтобы предотвратить каскадные сбои.
- Асинхронная обработка ошибок: Заменить ловушки критических ошибок на неблокирующие ответы, чтобы гарантировать работоспособность демона при получении некорректных полезных нагрузок.
- Аудит локальных сессий: Внедрить отслеживание локальных логов для идентификации и ограничения частоты запросов от повторных участников в ближнем радиусе до возникновения исчерпания ресурсов.
Часто задаваемые вопросы (FAQ)
Какие устройства Apple и Android затронуты этими уязвимостями ближнего радиуса?
Могут ли злоумышленники, находящиеся рядом, украсть личные фотографии или контакты через этот эксплойт?
Как пользователи могут защитить свои устройства, пока Apple и Google выпускают патчи?
Как разработчики могут сохранить атрибуцию после установки приложения?
Поскольку современные операционные системы все больше полагаются на бесшовные взаимодействия в ближнем радиусе действия, архитектуры безопасности должны балансировать удобство пользовательского опыта со строгой проверкой до аутентификации. Опоры исключительно на визуальные подтверждения больше недостаточно. Укрепление фоновых демонов, изоляция привилегированных служб и проверка запросов до аутентификации станут важными стандартами безопасной мобильной разработки.
- Научная работа CISPA: *Protocol Prying: Systematic Vulnerability Research in the Apple AirDrop and Android Quick Share Proximity Transfer Protocols* (2026).
- Рекомендации безопасности Apple: Координированное раскрытие информации об уязвимостях и обновления отслеживания CVE для sharingd (июнь 2026).
- Бюллетень безопасности Google Android: Раскрытие патчей и обновления по смягчению рисков для клиента Windows Quick Share (июнь 2026).
Share this article



