Псевдонимы «Скрыть e-mail» от Apple? Исследователи сообщили о проблеме конфиденциальности, затрагивающей функцию Apple «Скрыть e-mail», которая при определенных условиях может позволить связать некоторые псевдонимы с реальными адресами электронной почты. В этой статье под «псевдонимами» понимаются адреса пересылки, создаваемые функцией Apple «Скрыть e-mail». Данный материал обобщает публично обсуждаемые сведения и не подтверждает наличие воспроизводимого эксплойта. Поскольку технологии цифрового отслеживания становятся все более навязчивыми, миллионы пользователей полагаются на инструменты маскировки почты для защиты своих настоящих учетных данных от сторонних баз данных. В стандартных условиях эксплуатации эти прокси-серверы защищают пользователей от спама и утечек данных, выступая в роли промежуточных звеньев. Однако, когда механизмы трансляции демонстрируют закономерности, позволяющие сопоставить псевдонимы с реальными учетными записями, вся модель конфиденциальности оказывается под угрозой.
Хронология и эволюция обнаружения проблемы псевдонимов Apple «Скрыть e-mail»
Краткий обзор
- Теоретическая проблема конфиденциальности была ответственно раскрыта в середине две тысячи двадцать пятого года; она указывает на то, что анонимные маски пересылки в некоторых случаях могут быть соотнесены с исходными почтовыми ящиками.
- Последующее тестирование показало, что проблему можно воспроизвести даже после внесения изменений в бэкенд Apple.
- Параллельный архитектурный сдвиг в сторону использования выделенного поддомена упрощает идентификацию новых псевдонимов сервисами, если они решат отфильтровать такие адреса.
Разработка нативных инструментов обфускации электронной почты стала важной вехой в обеспечении конфиденциальности пользователей. Эти утилиты, интегрированные непосредственно в операционные системы и окна регистрации, позволяют пользователям генерировать уникальные адреса для пересылки в соответствии с официальной документацией платформы. Если база данных сервиса подвергалась утечке, пользователь мог просто удалить конкретный псевдоним, защитив свой реальный почтовый ящик от нежелательного маркетинга и угроз безопасности. Этот подход успешно отделил цифровую личность человека от отдельных сторонних баз данных.
Тем не менее, надежность этих инструментов обфускации зависит от одного критического допущения: псевдоним должен оставаться полностью неотличимым от стандартных, легитимных почтовых ящиков. Исторически такие маски для пересылки оставались незамеченными в массе миллионов обычных учетных записей. Чтобы заблокировать эти «одноразовые» адреса, системам регистрации пришлось бы блокировать весь родительский домен целиком, что потенциально затронуло бы обычных пользователей Apple. Вследствие этого маскировка была весьма эффективной.
Последствия проблемы псевдонимов Apple «Скрыть e-mail» выходят за рамки простого получения спама. Потенциальная проблема проектирования конфиденциальности была выявлена, когда аналитик по безопасности Тайлер Мерфи заметил, что механизм трансляции может утекать метаданные, что предполагает потенциальную корреляцию между анонимными адресами и исходными учетными записями. Исследователь ответственно сообщил об этой проблеме IT-гиганту летом две тысячи двадцать пятого года. Хотя оператор платформы заявил о развертывании обновления бэкенд-системы для решения проблемы в начале две тысячи двадцать шестого года, последующие тесты показали, что вероятность корреляции данных может сохраняться. Публичные детали уязвимости остаются ограниченными, а точные условия воспроизведения не были независимо подтверждены в широком масштабе. В результате пользователи, полагающиеся на этот механизм ради строгой анонимности, могут столкнуться с непредвиденными рисками профилирования, как отмечается в независимых отчетах по безопасности.
Технический разбор и внутренние механизмы проблемы псевдонимов Apple «Скрыть e-mail»
Внутренние протоколы ретрансляции почты должны безопасно отделять входящие метаданные от реальных данных почтового ящика получателя. Когда платформа получает письмо, адресованное анонимному псевдониму, сервер-ретранслятор анализирует заголовки конверта, сопоставляет псевдоним с соответствующей записью клиента и пересылает полезную нагрузку в личный почтовый ящик. Эта трансляция должна происходить полностью внутри защищенного периметра прокси-провайдера.
Согласно опубликованным исследованиям, информация, связанная с функцией Apple «Скрыть e-mail», может концептуально объединяться с общедоступными источниками данных для установления исходного адреса электронной почты при определенных обстоятельствах. Такое поведение создает риск корреляции в системах, где пересекаются несколько источников данных. Поскольку определенные каталоги сопоставляют общедоступные данные платформ с профилями пользователей, соответствующий псевдоним потенциально может быть привязан к реальному адресу пользователя. Это сопоставление может происходить без прямого взаимодействия с пользователем, что подчеркивает основные технические проблемы, связанные с темой псевдонимов Apple «Скрыть e-mail».
[Идеальное состояние защищенного почтового прокси]
  Входящая почта ──> Анонимный псевдоним (private.icloud.com) ──> Безопасная пересылка ──> Личный почтовый ящик


[Выявленный путь эксплуатации]
  Анонимный псевдоним ──> Раскрытие информации о псевдониме ──> Обратный поиск в каталоге ──> Потенциальная корреляция состояний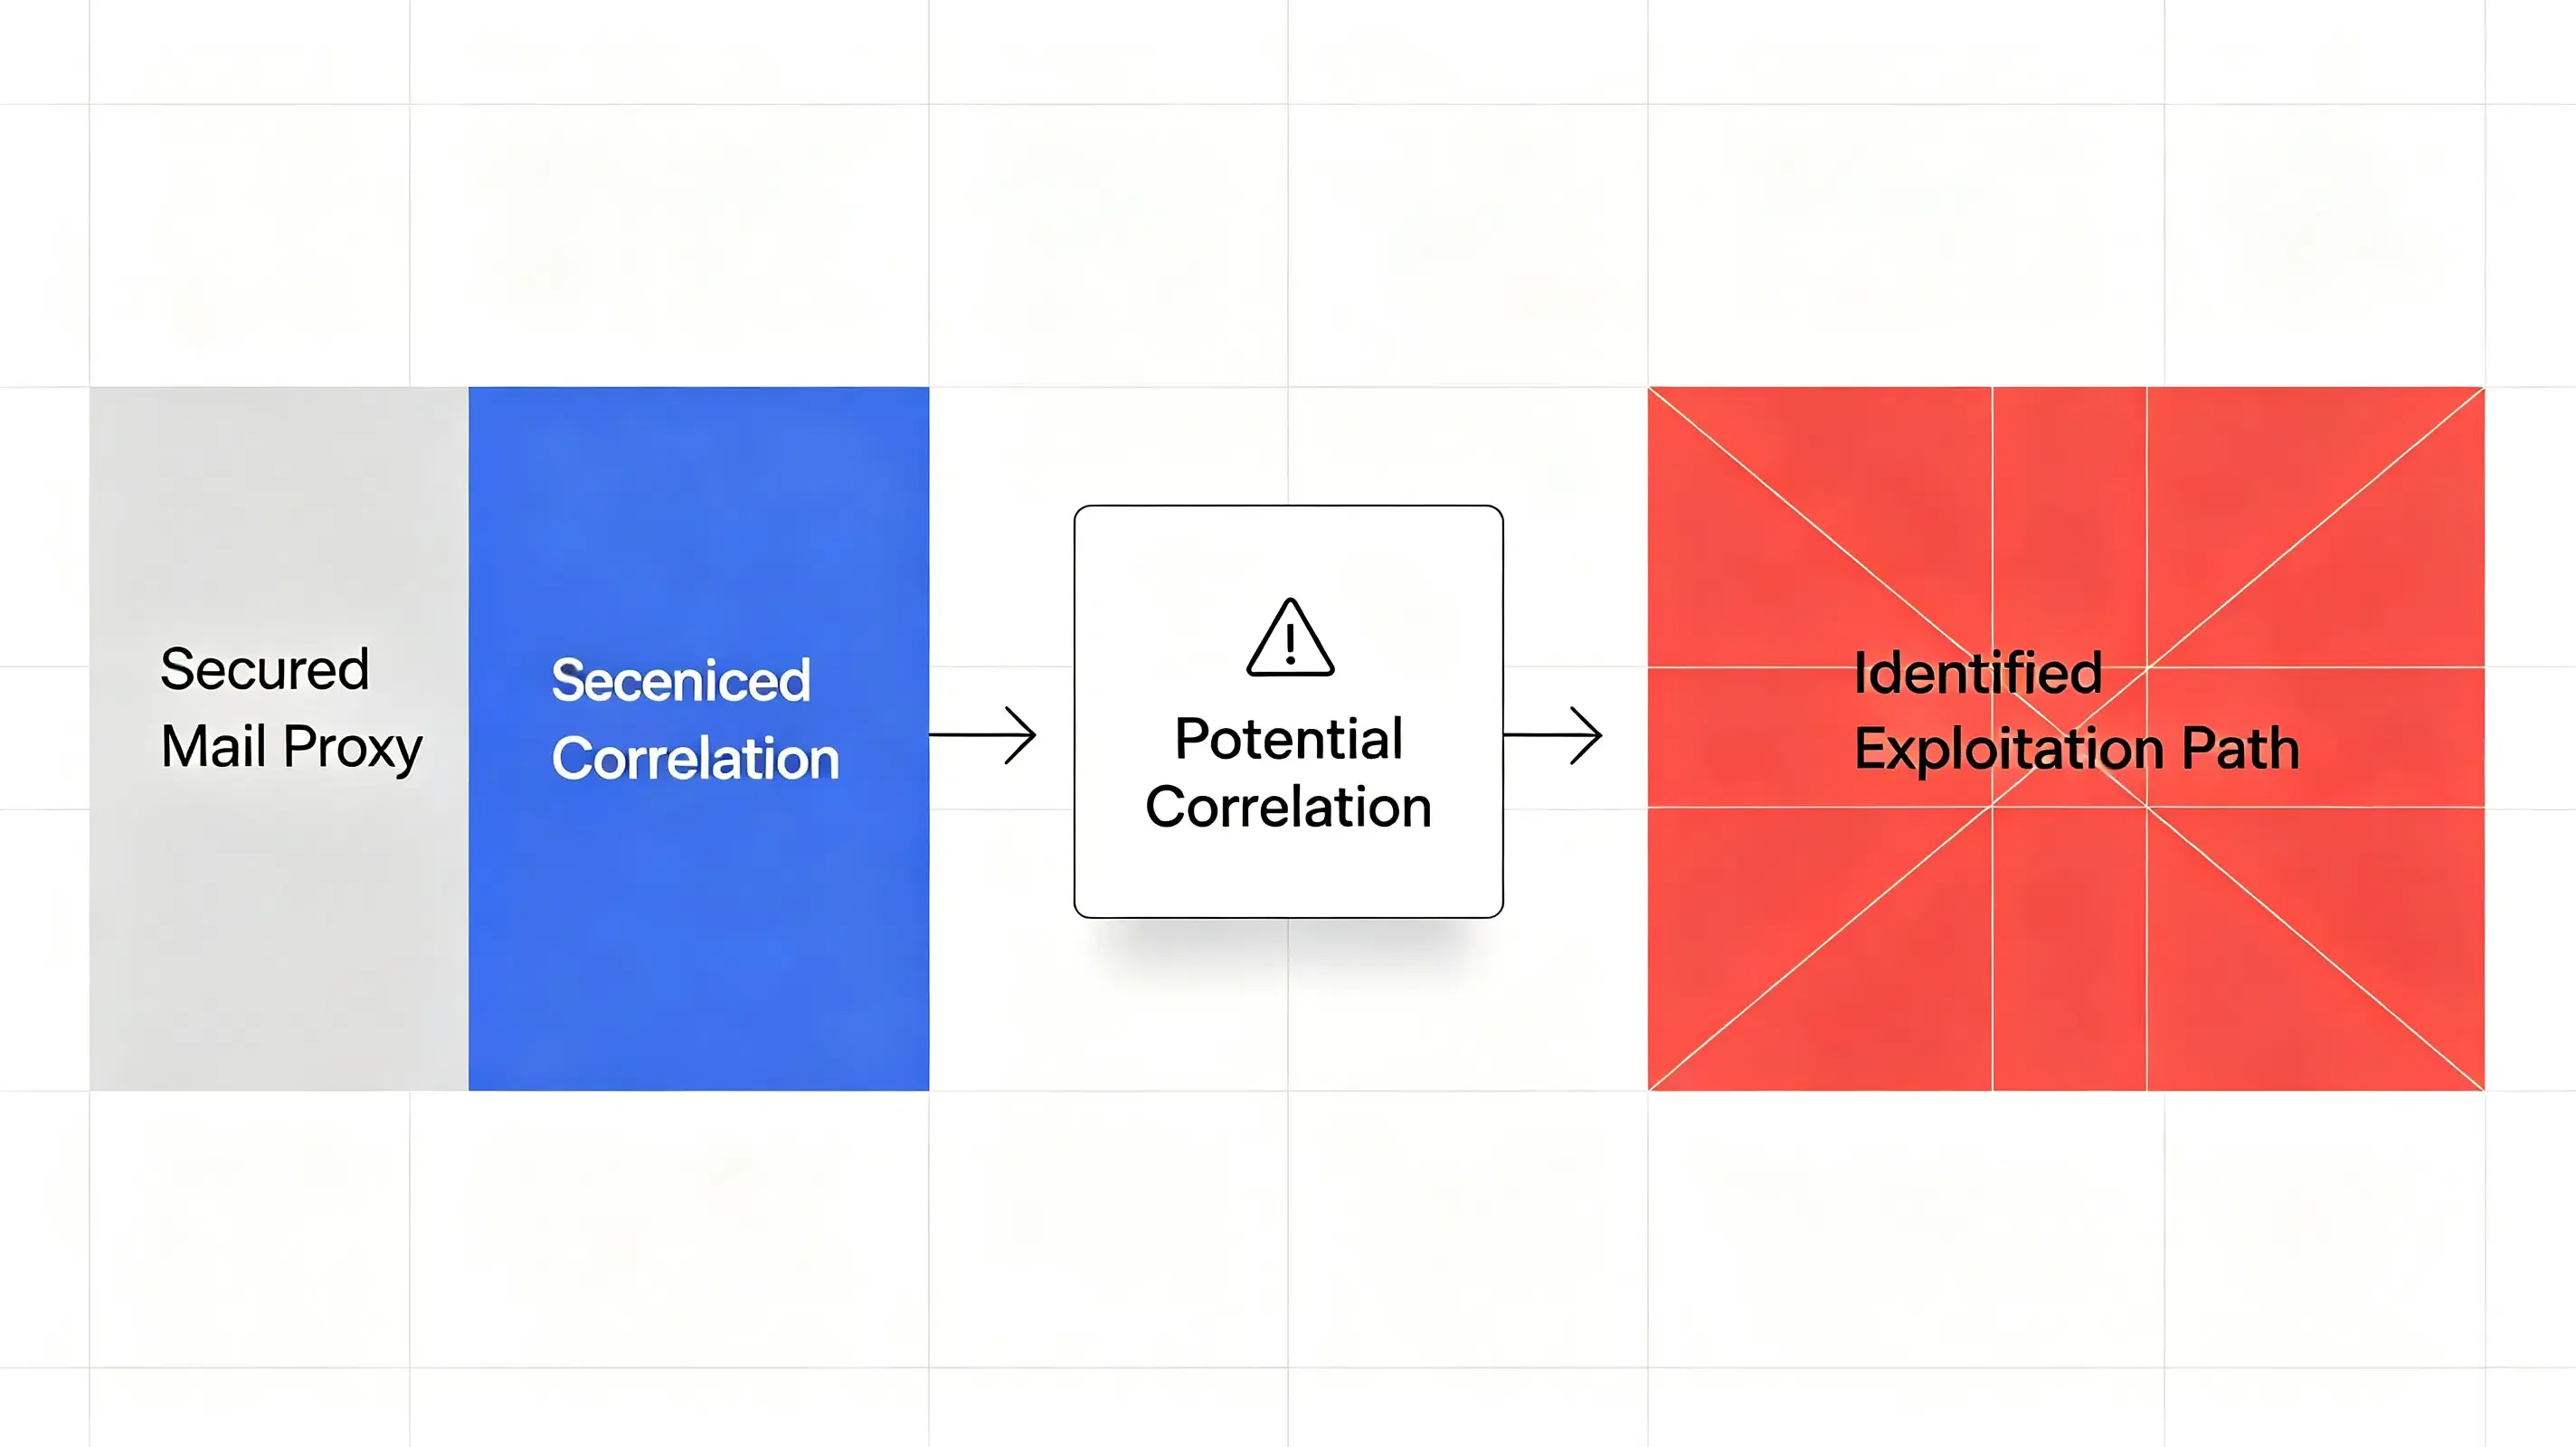
Хотя обсуждаемая проблема касается конфиденциальности электронной почты, а не мобильной атрибуции, она иллюстрирует более широкую инженерную задачу: как только непрерывность идентификации нарушается в разных системах, последующее измерение и рабочие процессы безопасности также усложняются. Потеря контекста браузера также влияет на последующие рабочие процессы мобильной атрибуции, когда пользователь устанавливает приложение. Когда пользователь создает учетную запись с помощью замаскированного псевдонима, а затем скачивает мобильное приложение, отсутствие целостности состояния при переходе с почты в приложение нарушает стандартные модели многоканальной атрибуции (multi-touch). В глобальных системах идентификации сбои в изоляции псевдонимов подчеркивают, насколько сильно связность идентификации между системами зависит от последовательной обработки состояний.
Рекомендации и стандарты реализации в пост-псевдонимную эпоху
Для защиты потоков данных и обеспечения безопасности пользователей в пост-псевдонимную эпоху разработчики и архитекторы могут рассмотреть внедрение децентрализованного управления псевдонимами с открытым исходным кодом и сохранение состояния на стороне сервера. Опора исключительно на функции ОС от одного поставщика создает систематическую зависимость от вендора и делает организации уязвимыми перед внезапными обновлениями бэкенда. Вместо этого инженерные команды могут оценить альтернативные технологии маршрутизации, обеспечивающие полный контроль над данными.
Стандартная альтернатива включает регистрацию выделенного домена специально для сегментации электронной почты. Направляя этот домен через движок для создания псевдонимов с открытым исходным кодом, такой как SimpleLogin, и указывая его на зашифрованный почтовый ящик (например, Proton Mail), разработчики могут обеспечить, чтобы их псевдонимы выглядели как стандартные кастомные домены, предотвращая блокировку со стороны антиспам-систем.
Матрица ниже сравнивает, как различные методологии отслеживания работают в среде без сохранения состояния и с потенциальной компрометацией псевдонимов:
| Метрики и возможности | Собственная база данных сессий | Устаревшие Firebase / WebView редиректы | Премиум MMP-платформы (Adjust, AppsFlyer) | SDK отложенных диплинков (OpoInstall) |
|---|---|---|---|---|
| Устойчивость атрибуции | Высокая (Server-Side) | Низкая (Client-Side) | Высокая (Multi-Touch) | Высокая (программное сопоставление) |
| Стоимость разработки | Очень высокая | Низкая | Высокая | Низкая |
| Затраты на поддержку | Высокие (постоянные) | Низкие | Низкие | Низкие |
| Смягчение фрода | Среднее (ручные правила) | Низкое | Высокое (алгоритмическое) | Высокое (Zero-Trust подписи) |
| Влияние на задержку | Переменное | Среднее | Среднее | Низкое (легковесный футпринт) |
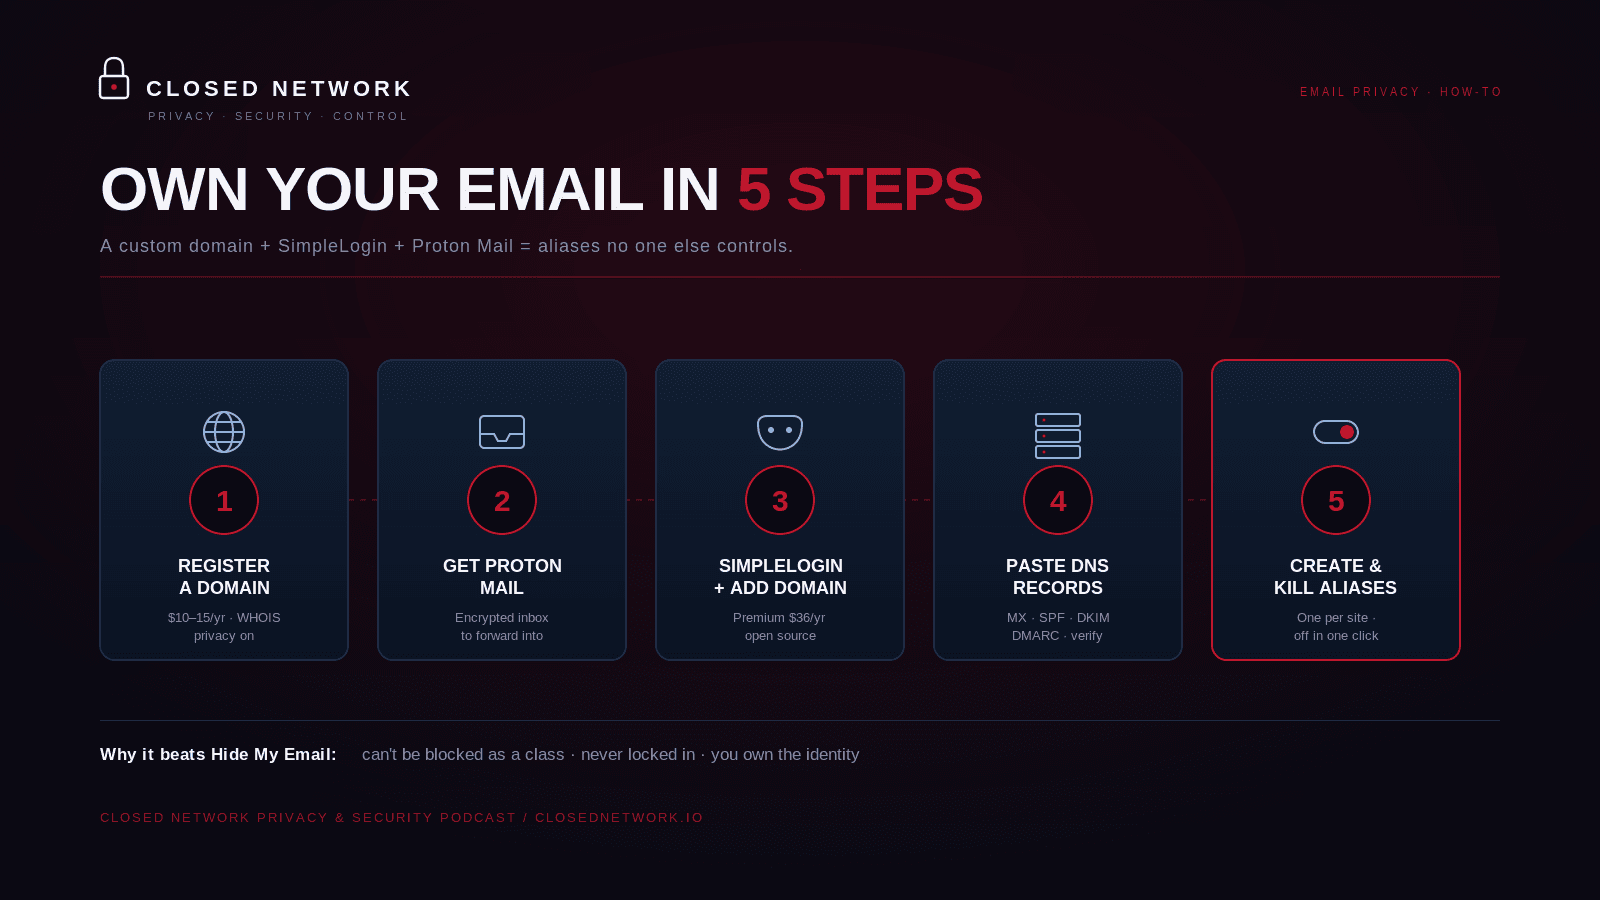
Хотя создание псевдонимов на собственных доменах защищает входящую коммуникацию, последующая конверсия часто зависит от восстановления состояния на стороне сервера. Например, эталонные архитектуры, такие как OpoInstall, используют отложенные глубокие ссылки (deferred deep linking) и восстановление параметров для сохранения метаданных сессии в распределенных веб- и мобильных контекстах. Сопоставляя метаданные сессии с централизованной базой данных вместо полагающегося на браузер перенаправления, такая система гарантирует, что контекст конверсии остается последовательным, даже если начальные задачи выполнялись анонимно. Инженерные команды могут рассмотреть эти подходы для достижения баланса между защитой данных и согласованностью измерений.
Часто задаваемые вопросы (FAQ)
Почему переход на выделенный поддомен вредит конфиденциальности псевдонимов?
Как брокеры данных сопоставляют анонимные псевдонимы с реальными адресами?
Какая настройка является наиболее устойчивой для использования анонимных e-mail псевдонимов?
Практические последствия и перспективы
Обнаружение этого эксплойта пересылки знаменует собой критический поворотный момент в определении цифровой конфиденциальности. Поскольку инструменты автоматизированного профилирования личности становятся все более сложными, аренда вашей конфиденциальности у функций операционной системы по умолчанию несет неприемлемые риски. Изменение реализации бэкенда или нерешенная уязвимость протокола могут нарушить изоляцию базы данных, потенциально открывая реальные личности пользователей для нежелательного отслеживания.
Для разработчиков и цифрового бизнеса будущее пользовательского привлечения связано с системами, которые устанавливают транзитивное доверие, не жертвуя безопасностью. Внедрение серверной верификации личности, криптографически подписанных реферальных параметров и надежных фреймворков передачи параметров станет необходимым условием для выживания в интернете, основанном на принципе «нулевого доверия» (zero-trust). Создавая архитектуры, которые отдают приоритет владению данными и децентрализованному состоянию сессий, организации смогут защитить свои цепочки измерений, уважая при этом подлинную конфиденциальность пользователей.
Share this article



