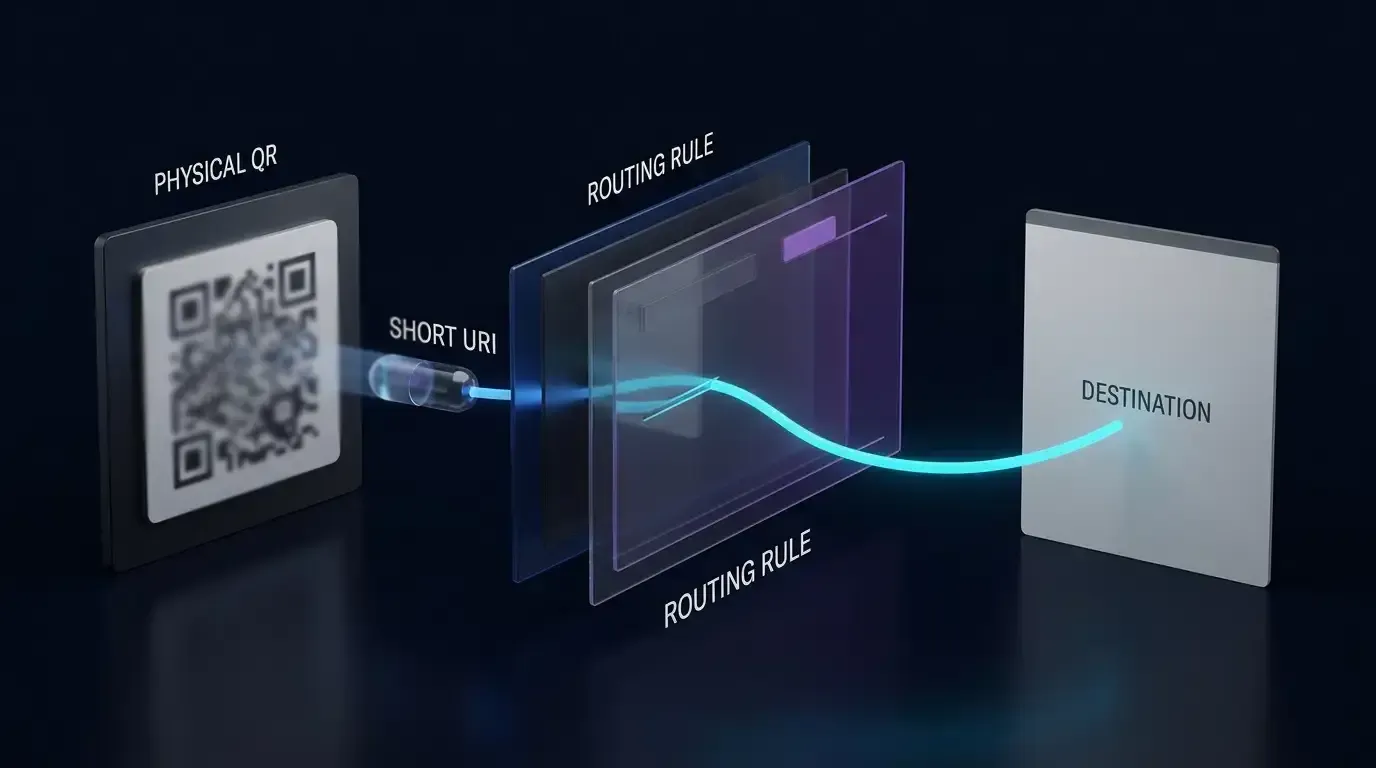
Как настроить автоматическое отслеживание рефералов для мобильных приложений? Настройка автоматического отслеживания рефералов требует интеграции SDK атрибуции, добавления непрозрачного реферального токена (shareCode) к ссылке для веб-шеринга, его перехвата на целевой странице и использования поддерживаемого платформами отложенного глубокого связывания (deferred deep linking) для восстановления параметров при первом запуске приложения.
Автоматизированное отслеживание рефералов — это инженерная инфраструктура, которая программно связывает установки мобильных приложений с действиями существующих пользователей по шерингу. Передавая непрозрачный идентификатор приглашающего (shareCode) через веб-страницы и пытаясь разрешить этот контекст при первом запуске приложения, автоматизированное отслеживание рефералов снижает необходимость ручного ввода промокодов и поддерживает атрибуцию внутри контейнеров встроенных браузеров (webview).
| Термин | Определение | Связанный объект | Роль поискового интента |
|---|---|---|---|
| Отслеживание рефералов | Программная атрибуция привлечения пользователей к конкретным сессиям шеринга существующими пользователями. | Установка параметров приложения | Информационный / Коммерческий |
| ПО для отслеживания рефералов | SDK и серверная инфраструктура, предназначенные для автоматизации связи приглашающего и приглашенного. | Отложенное глубокое связывание (Deferred Deep Linking) | Коммерческий |
| реферальная программа приложения | Инициатива роста, стимулирующая существующих пользователей приглашать новых участников установить приложение. | Статистика каналов и отслеживание | Коммерческий |
| реферальная система | Комплексная техническая архитектура, управляющая генерацией ссылок, атрибуцией и выдачей вознаграждений. | Web JS SDK | Технический |
Обзор архитектуры: как автоматизированное отслеживание рефералов связывает социальный шеринг с установками приложений
Технический разбор устаревших реферальных систем: почему ручные промокоды снижают скорость воронки
Традиционные мобильные реферальные программы опираются на ручные буквенно-цифровые промокоды. При таком устаревшем рабочем процессе существующий пользователь генерирует код приглашения (например, INVITE2026), вручную копирует текст и отправляет его знакомому через СМС или мессенджер. Приглашенный пользователь должен затем загрузить приложение из магазина, завершить регистрацию, найти специальное поле ввода промокода и точно перенести символьную строку.
Этот ручной процесс создает существенные препятствия по всей воронке привлечения:
- Когнитивные и механические потери: Пользователи часто забывают скопировать код ваучера, не могут найти поле ввода в глубоких меню онбординга или бросают процесс, если коды не работают из-за регистра или ошибок при копировании.
- Утечка каналов и скрапинг кодов: Буквенно-цифровые коды легко извлекаются и публикуются на публичных сайтах с купонами или форумах. Это разрывает подлинную связь между пользователями, позволяя незарефераленным органическим пользователям получать вознаграждения при размывании юнит-экономики кампании.
- Слепые зоны измерений: Опора исключительно на ручные промокоды оставляет промежуточные этапы воронки (такие как показы ссылок, клики по социальным веб-представлениям и показатели переходов в магазин) неизмеряемыми, если не развернута отдельная аналитика.
Программный конвейер шеринга: действие приглашающего, веб-стадия, передача в магазин и разрешение в День 0
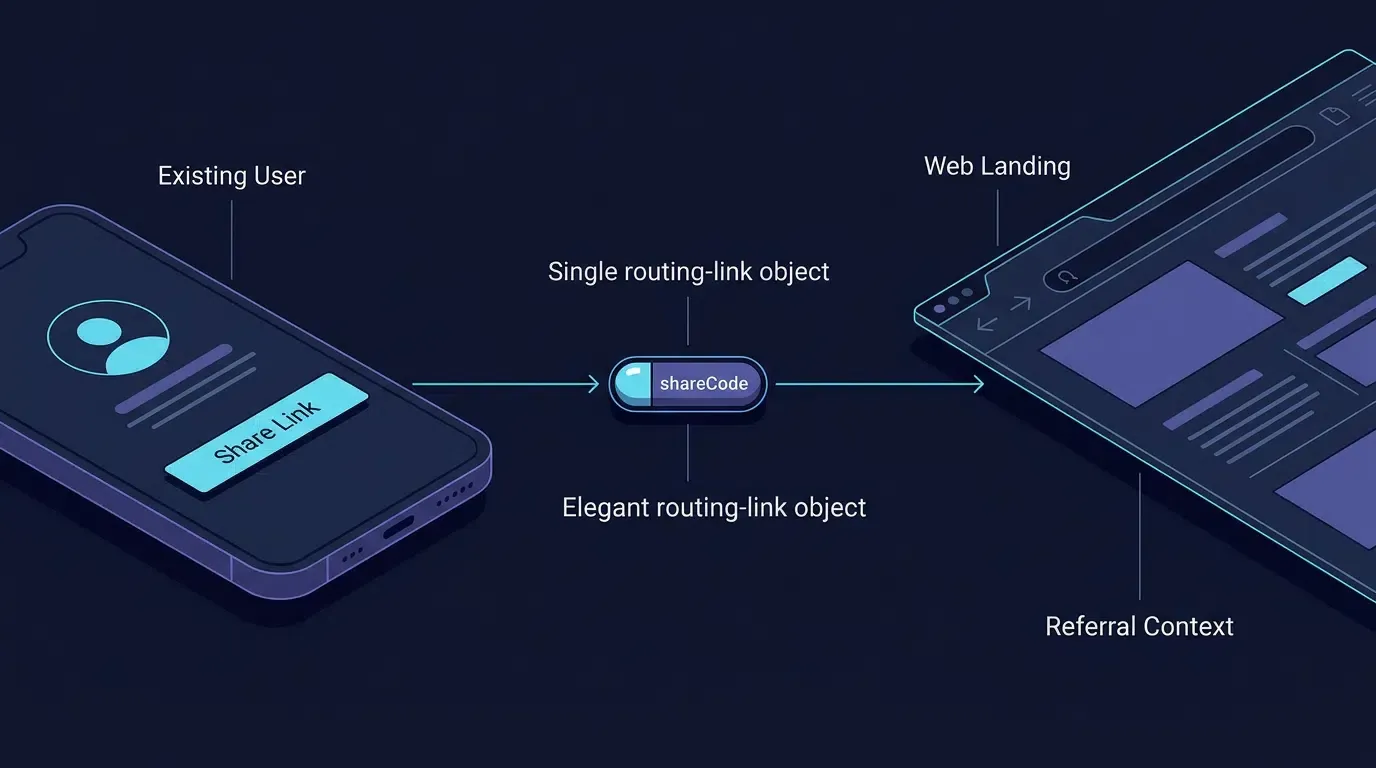
Автоматизированное отслеживание рефералов заменяет ручной ввод непрерывным программным конвейером передачи параметров. Вместо распространения ссылки на магазин без параметров в комплекте с несвязанным текстовым ваучером, приложение встраивает личность приглашающего прямо в интерактивный URL веб-шеринга.
Технический жизненный цикл состоит из четырех отдельных этапов:
[Существующий пользователь приглашает друга] ──> Вызывает shareTelemetry.reportIntent(shareCode, Platform)
              │
              ▼
[Создание динамической веб-ссылки] ───> Добавляет ?shareCode=usr_9f82a1b4 к целевому URL
              │
              ▼
[Шеринг в WeChat / Line] ────> Друг нажимает ссылку во встроенном веб-представлении (sandbox webview)
              │
              ▼
[Стейджинг Web JS SDK и передача] ─> Кеширует контекст и выполняет запуск приложения / загрузку из магазина
              │
              ▼
[Первый запуск приложения на устройстве] ───> Нативный SDK запрашивает восстановление параметров
              │
              ▼
[Привязка на бэкенде приложения] ──> Бэкенд валидирует токен и создает ожидающую привязку
              │
              ▼
[Верифицированная веха активации] ─> Бэкенд выплачивает вознаграждение после завершения вехи
Когда приглашенный пользователь открывает ссылку, хостинговая веб-страница выполняет Web JS SDK, который извлекает токен приглашающего (shareCode) и подготавливает реферальный контекст. Когда пользователь переходит к установке и открытию нативного приложения, клиентский SDK извлекает подготовленные данные во время первого запуска, позволяя бэкенду приложения автоматически привязать реферальную связь без необходимости ручного ввода данных ни от одного из участников.
Восстановление при первом запуске после магазина: ограничения конкретных платформ
После того как пользователь устанавливает приложение из магазина, восстановление реферальных параметров зависит от платформы и механизма, реализованного приложением или SDK атрибуции. Передача shareCode через веб-URL сама по себе не гарантирует, что параметр станет доступен только что установчному приложению.
- Android / Google Play: Google Play Install Referrer может предоставлять поддерживаемые реферальные метаданные, связанные с установкой из Play Store. Приложение должно настроить и протестировать реальные данные реферера, а также убедиться, что ожидаемые параметры переживают перенаправление и процесс установки. Сторонние SDK атрибуции могут использовать дополнительные механизмы, которые должны быть документированы отдельно.
- iOS / App Store: App Store автоматически не переносит произвольные параметры запроса с целевой страницы в установленное приложение. Universal Links поддерживают прямую маршрутизацию, когда приложение уже установлено и конфигурация связанного домена корректна; они сами по себе не гарантируют отложенное восстановление параметров после новой установки.
- SDK атрибуции: Используйте только те механизмы восстановления, которые документированы для конкретной используемой версии SDK и платформы. Проверяйте реализацию, сбор данных и аспекты конфиденциальности, а не предполагайте, что SDK может восстановить каждый реферальный параметр во всех браузерах и путях установки.
Если реферальный контекст не может быть восстановлен с помощью поддерживаемого механизма, разрешите пользователю пройти онбординг и запишите установку как неотслеживаемую. Не выводите и не создавайте реферальную связь на основе не подтвержденного совпадения.
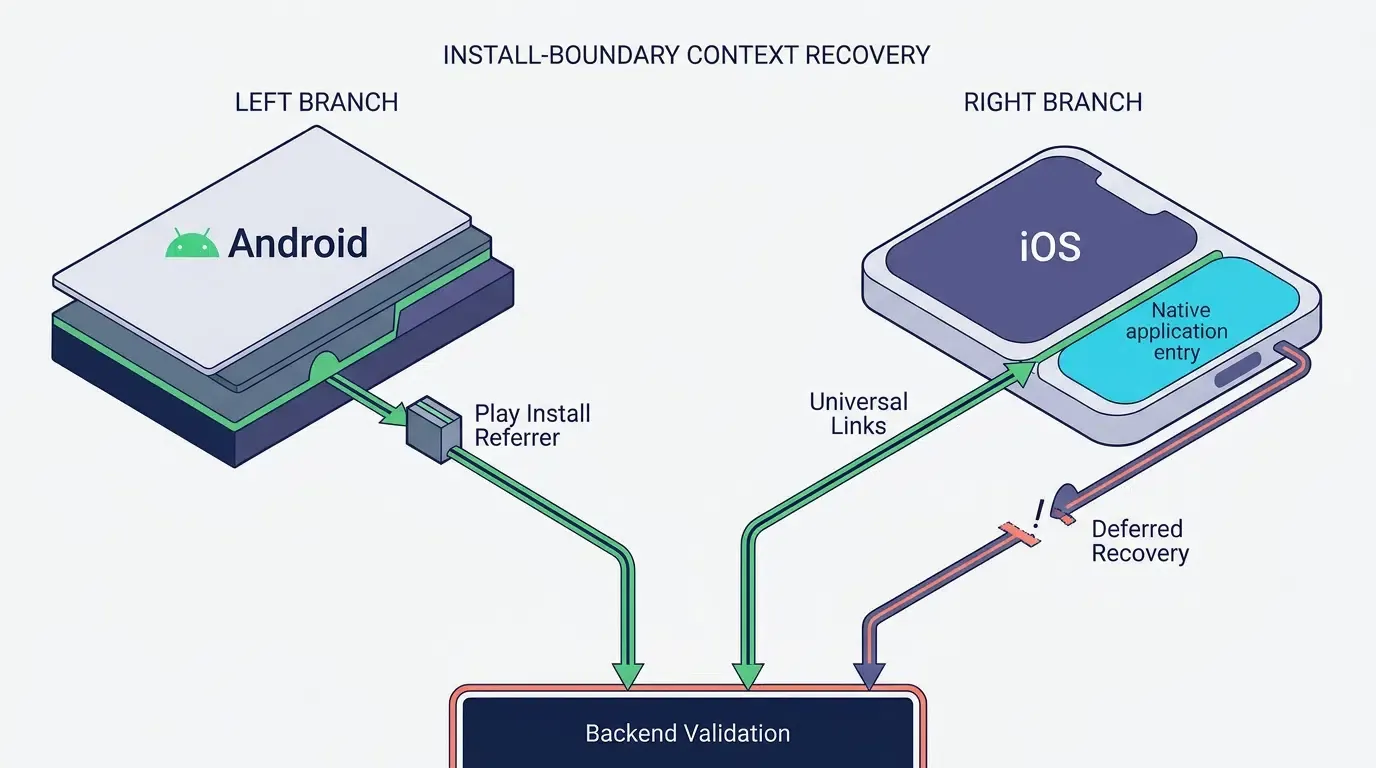
Атрибуция iOS и защита конфиденциальности
Реализация рефералов на iOS не должна полагаться на запрещенный фингерпринтинг устройств для идентификации пользователя или устройства в разных приложениях или на сайтах. Требования Apple к конфиденциальности и использованию данных запрещают извлекать уникальный идентификатор из сигналов устройства, браузера, конфигурации, местоположения или сети для этих целей. Авторизация App Tracking Transparency не делает запрещенный фингерпринтинг допустимым.
Используйте Universal Links для верифицированной прямой маршрутизации в приложение, когда оно установлено. Для восстановления рефералов после установки используйте документированный механизм, поведение которого было проверено для развернутой версии SDK и применимых требований Apple. Изучите раскрытия конфиденциальности SDK и декларации API обязательного назначения (required-reason API declarations), где это применимо, но не рассматривайте наличие Privacy Manifest в качестве доказательства того, что реализация атрибуции соответствует требованиям.
Если выбранный SDK полагается на метод сопоставления, который нельзя проверить как разрешенный, не рекомендуйте этот метод для развертывания на iOS. Получите разъяснения у провайдера SDK и выберите совместимую альтернативу. Если никакой разрешенный механизм не может надежно установить реферальную связь, сохраните стандартный процесс онбординга и отметьте установку как неотслеживаемую.
Ссылка: Конфиденциальность пользователей и использование данных в Apple.
См. также: Отслеживание рефералов ──> Установка параметров приложения
Шаг 1: Интеграция клиентского API отчетности о шеринге
Инициализация нативного SDK атрибуции в точках входа Android и iOS
Прежде чем приложение сможет отправлять отчеты о шеринге или получать входящий реферальный контекст, нативный мобильный SDK должен инициализироваться на раннем этапе жизненного цикла приложения.
На Android инициализация выполняется в методе onCreate() пользовательского подкласса Application, что гарантирует создание прослушивателей атрибуции и основных структур памяти до монтирования компонентов пользовательского интерфейса. На iOS инициализация происходит в делегате выполнения application(_:didFinishLaunchingWithOptions:).
Разработчики могут получить официальные пакеты мобильного SDK напрямую из <центра загрузок SDK OpoInstall> (OpoInstall SDK download center).
Вызов метода отчетности о шеринге до запуска нативных системных меню шеринга
Приложение должно зафиксировать намерение поделиться до открытия системного интерфейса шеринга. Реализуйте это с помощью принадлежащего приложению сервиса телеметрии или метода SDK атрибуции, проверенного для точной используемой версии SDK. В примере ниже используется абстракция shareTelemetry.reportIntent(...), принадлежащая приложению; это не официальный API OpoInstall. Адаптер должен реализовывать фактический сетевой запрос, обработку ошибок и поведение обратного вызова для развернутого приложения.
Для поддержания чистоты телеметрии инженерным командам необходимо различать пять ключевых событий в жизненном цикле шеринга:
- Инициировано намерение поделиться (
share_intent_initiated): Пользовательский интерфейс клиентского приложения фиксирует нажатие пользователем действия приглашения. - Шеринг отправлен (
share_dispatched): Клиентское приложение передает полезные данные (payload) на идентифицированную целевую платформу (например, запуск явного социального интента) или открывает системный выбор шеринга. - Шеринг завершен (
share_completed): Сторонний социальный SDK возвращает аутентифицированный обратный вызов, подтверждающий, что сообщение было опубликовано или отправлено (применимо только при использовании выделенных сторонних SDK платформы с поддержкой callback). - Клик по реферальной ссылке (
referral_click): Получатель открывает веб-страницу, что запускает логирование входящего веб-трафика. - Реферал привязан (
referral_bound): Получатель завершает регистрацию учетной записи, а бэкенд проверяет кандидатshareCodeи записывает реферальную связь в базу данных.
Запись телеметрии шеринга фиксирует намерение пользователя поделиться. Это позволяет конвейерам аналитики индексировать shareCode приглашающего по указанному каналу платформы, подготавливая систему к корреляции последующих посещений веб-страницы.
Указание идентификаторов платформ: сопоставление социальных каналов
Следующие идентификаторы приведены исключительно в качестве иллюстративных примеров. Используйте точное перечисление каналов, поддерживаемое развернутой версией SDK, и проверяйте каждый идентификатор по его официальной справочной документации API:
- Закрытые сети обмена сообщениями:
WechatSession(прямой чат WeChat),WechatTimeline(моменты WeChat),Line,WhatsApp,FacebookMessenger. - Социальные ленты и публичные микроблоги:
Twitter,Facebook,Instagram,Weibo,Douyin,TikTok. - Прямые транспортные средства операционной системы:
Sms,Email,Copy(копирование ссылки в буфер обмена) иOther(системный диалог шеринга).
Когда приложение запускает общий системный диалог шеринга, где конечный выбор пользователя не может быть определен заранее, событие должно быть классифицировано как Other, вместо жесткого кодирования конкретной социальной сети.
Структурирование токенов личности приглашающего: лучшие практики форматирования shareCode
shareCode выполняет роль бизнес-токена на уровне приложения, связывающего новую установку с приглашающим аккаунтом. Хотя разработчики могут использовать любые буквенно-цифровые строки, следование структурным лучшим практикам предотвращает повреждение параметров:
- Непрозрачные токены, выдаваемые сервером:
shareCodeдолжен быть непрозрачным реферальным токеном, выданным сервером (например, токеном, безопасным для URL, или UUID вродеusr_9f82a1b4), а не перечисляемым автоинкрементируемым ID из базы данных (1024). Бэкенд приложения сопоставляет этот токен с аккаунтом приглашающего, обеспечивая соблюдение сроков действия и лимитов. - Ограничения по длине: Сохраняйте токен компактным (рекомендуется менее 64 символов; строго
\le 128 символов), чтобы избежать раздувания длины URL или усечения строк в мессенджерах. - Безопасные наборы символов: Ограничьте символы буквенно-цифровыми значениями, безопасными для URL, дефисами и подчеркиваниями (
[A-Za-z0-9_-]). Избегайте сырых разделителей, таких как&,=,?или пробелы, которые изменяют синтаксис URI.
На Android 11 (API уровня 30) и выше запрос информации об установке сторонних социальных пакетов требует объявления соответствующих элементов <queries> в файле AndroidManifest.xml в соответствии с <руководством для разработчиков Android по видимости пакетов в Android 11> (Google Android Developers Guide on Package Visibility in Android 11). Шаблон реализации ниже иллюстрирует, как объявлять видимость пакетов, обрабатывать неблокирующие тайм-ауты отчетности о шеринге, управлять сбросом состояния с учетом жизненного цикла и отправлять явные социальные интенты с резервными копированиями в буфер обмена:
<!-- Конфигурация Android и клиентская реализация шеринга -->
<!-- Часть 1: Видимость пакетов в AndroidManifest.xml и объявления приложения -->
<!-- Файл: app/src/main/AndroidManifest.xml -->
<manifest xmlns:android="http://schemas.android.com/apk/res/android"
    package="com.example.app">

    <!-- Явные объявления видимости пакетов, необходимые для Android 11+ (API 30+) -->
    <queries>
        <package android:name="com.tencent.mm" />
        <package android:name="jp.naver.line.android" />
    </queries>

    <application
        android:name=".CustomApplication"
        android:allowBackup="true"
        android:icon="@mipmap/ic_launcher"
        android:label="@string/app_name"
        android:roundIcon="@mipmap/ic_launcher_round"
        android:supportsRtl="true"
        android:theme="@style/Theme.AppCompat.Light.NoActionBar">

        <activity
            android:name=".InviteActivity"
            android:exported="true">
            <intent-filter>
                <action android:name="android.intent.action.MAIN" />
                <category android:name="android.intent.category.LAUNCHER" />
            </intent-filter>
        </activity>
    </application>
</manifest>
// Точка входа жизненного цикла приложения Android
// Часть 2: CustomApplication.kt (Инициализация жизненного цикла SDK)
// Файл: app/src/main/java/com/example/app/CustomApplication.kt

package com.example.app

import android.app.Application
import com.opoinstall.api.OpoInstall

class CustomApplication : Application() {
    override fun onCreate() {
        super.onCreate()

        // Инициализация основного клиента OpoInstall в главном потоке до монтирования Activity
        OpoInstall.initialize(this)
    }
}
// Реализация активности шеринга Android
// Часть 3: InviteActivity.kt (Телеметрия приложения и целевой диспатч с резервным копированием в буфер обмена)
// Файл: app/src/main/java/com/example/app/InviteActivity.kt

package com.example.app

import android.content.ClipData
import android.content.ClipboardManager
import android.content.Context
import android.content.Intent
import android.content.pm.PackageManager
import android.net.Uri
import android.os.Bundle
import android.os.Handler
import android.os.Looper
import android.util.Log
import android.widget.Button
import android.widget.Toast
import androidx.appcompat.app.AppCompatActivity
import java.util.concurrent.atomic.AtomicBoolean

class InviteActivity : AppCompatActivity() {

    companion object {
        private const val TAG = "ReferralShareTracking"
        // Пример эндпоинта перенаправления, принадлежащего приложению; замените на развернутый HTTPS-маршрут
        private const val BASE_INVITE_HOST = "promo.example.com"
        private const val BASE_INVITE_PATH = "invite.html"

        // Целевые пакеты платформ для явной маршрутизации интентов
        private const val PACKAGE_WECHAT = "com.tencent.mm"
        private const val PACKAGE_LINE = "jp.naver.line.android"

        // Пример тайм-аута, определяемый приложением; настройте и протестируйте для реальной службы телеметрии
        private const val SHARE_TIMEOUT_MS = 800L
    }

    // Защита от дребезга (debounce) для предотвращения быстрых параллельных вызовов шеринга
    private val isSharingInProgress = AtomicBoolean(false)

    // Абстракция адаптера телеметрии, принадлежащая приложению
    private val shareTelemetry = ShareTelemetryService()

    override fun onCreate(savedInstanceState: Bundle?) {
        super.onCreate(savedInstanceState)
        setContentView(R.layout.activity_invite)

        val btnShareWeChat = findViewById<Button>(R.id.btn_share_wechat)
        val btnShareLine = findViewById<Button>(R.id.btn_share_line)
        val btnShareGeneric = findViewById<Button>(R.id.btn_share_generic)

        // Иллюстративный фиктивный токен: в продакшене получайте токен от сервера из аутентифицированной сессии
        val currentInviterToken = "usr_9f82a1b4"

        btnShareWeChat.setOnClickListener {
            initiateShareFlow(currentInviterToken, "WechatSession", targetPackage = PACKAGE_WECHAT)
        }

        btnShareLine.setOnClickListener {
            initiateShareFlow(currentInviterToken, "Line", targetPackage = PACKAGE_LINE)
        }

        btnShareGeneric.setOnClickListener {
            // Несегментированное системное меню шеринга; платформа классифицируется как Other
            initiateShareFlow(currentInviterToken, "Other", targetPackage = null)
        }
    }

    /**
     * Вспомогательный метод для проверки установки целевого социального приложения перед отправкой телеметрии конкретного канала.
     * Требует объявления <queries> в AndroidManifest.xml на Android 11+ (API 30+).
     */
    private fun isAppInstalled(packageName: String?): Boolean {
        if (packageName.isNullOrEmpty()) return false
        return try {
            packageManager.getPackageInfo(packageName, PackageManager.GET_ACTIVITIES)
            true
        } catch (e: PackageManager.NameNotFoundException) {
            false
        } catch (e: Exception) {
            Log.w(TAG, "Исключение при проверке пакета для $packageName: ${e.message}")
            false
        }
    }

    /**
     * Копирует полный URL приглашения в системный буфер обмена в качестве финального резервного варианта.
     */
    private fun copyInviteLinkToClipboard(shareUri: String): Boolean {
        return try {
            val clipboard = getSystemService(Context.CLIPBOARD_SERVICE) as ClipboardManager
            clipboard.setPrimaryClip(ClipData.newPlainText("Реферальная ссылка-приглашение", shareUri))
            true
        } catch (e: Exception) {
            Log.e(TAG, "Не удалось скопировать ссылку-приглашение: ${e.message}", e)
            false
        }
    }

    private fun showShareFailureFallback(shareUri: String) {
        val copied = copyInviteLinkToClipboard(shareUri)
        val message = if (copied) {
            "Не удалось открыть приложение для шеринга. Ссылка-приглашение скопирована в буфер обмена."
        } else {
            "Не удалось открыть приложение для шеринга или скопировать ссылку."
        }
        Toast.makeText(this, message, Toast.LENGTH_LONG).show()
    }

    /**
     * Записывает намерение шеринга через телеметрию приложения с резервным тайм-аутом без блокировки.
     *
     * @param shareCode Непрозрачный токен приглашающего (строго <= 128 символов)
     * @param platformIdentifier Целевой социальный канал, соответствующий таксономии отчетности
     * @param targetPackage Имя конкретного пакета приложения или null для общего системного выбора
     */
    private fun initiateShareFlow(shareCode: String, platformIdentifier: String, targetPackage: String?) {
        // Обеспечение проверки debounce
        if (!isSharingInProgress.compareAndSet(false, true)) {
            Log.d(TAG, "Вызов шеринга уже выполняется. Игнорируем повторный клик.")
            return
        }

        val isTargetInstalled = isAppInstalled(targetPackage)
        val effectivePlatform = if (isTargetInstalled) platformIdentifier else "Other"
        val effectivePackage = if (isTargetInstalled) targetPackage else null

        val isDispatched = AtomicBoolean(false)
        val mainHandler = Handler(Looper.getMainLooper())

        // Неблокирующий выполняемый объект тайм-аута: гарантирует открытие меню шеринга, даже если сетевой хендшейк задерживается
        val timeoutRunnable = Runnable {
            if (isDispatched.compareAndSet(false, true)) {
                Log.w(TAG, "Тайм-аут предварительного отчета о шеринге по истечении ${SHARE_TIMEOUT_MS}мс. Продолжаем диспатч.")
                dispatchShareSafely(shareCode, effectivePlatform, effectivePackage)
            }
        }
        mainHandler.postDelayed(timeoutRunnable, SHARE_TIMEOUT_MS)

        // Асинхронная отправка отчета о намерении шеринга через адаптер телеметрии приложения
        shareTelemetry.reportIntent(shareCode, effectivePlatform) { result ->
            mainHandler.removeCallbacks(timeoutRunnable)
            if (isDispatched.compareAndSet(false, true)) {
                if (result.isFailure) {
                    Log.w(TAG, "Телеметрия шеринга не удалась: ${result.exceptionOrNull()?.message}")
                } else {
                    Log.d(TAG, "Намерение шеринга записано для $effectivePlatform")
                }
                mainHandler.post {
                    dispatchShareSafely(shareCode, effectivePlatform, effectivePackage)
                }
            }
        }
    }

    /**
     * Выполняет диспатч интента с проверкой жизненного цикла и гарантированным сбросом состояния в блоке finally.
     */
    private fun dispatchShareSafely(shareCode: String, platform: String, targetPackage: String?) {
        try {
            if (isFinishing || isDestroyed) {
                Log.d(TAG, "Активность завершена или уничтожена; пропускаем диспатч шеринга.")
                return
            }
            dispatchShareAction(shareCode, platform, targetPackage)
        } catch (e: Exception) {
            Log.e(TAG, "Диспатч шеринга столкнулся с необработанным исключением: ${e.message}", e)
        } finally {
            isSharingInProgress.set(false)
        }
    }

    private fun dispatchShareAction(shareCode: String, platform: String, targetPackage: String?) {
        // Безопасное конструирование целевого URL с использованием Uri.Builder для принудительного кодирования RFC 3986
        val shareUri = Uri.Builder()
            .scheme("https")
            .authority(BASE_INVITE_HOST)
            .appendEncodedPath(BASE_INVITE_PATH)
            .appendQueryParameter("shareCode", shareCode)
            .appendQueryParameter("platform", platform)
            .build()
            .toString()

        val shareMessage = "Присоединяйся к мне в приложении и получи приветственный ваучер! Загрузить здесь: $shareUri"

        val sendIntent = Intent(Intent.ACTION_SEND).apply {
            putExtra(Intent.EXTRA_TEXT, shareMessage)
            type = "text/plain"
        }

        if (targetPackage != null) {
            sendIntent.setPackage(targetPackage)
            try {
                startActivity(sendIntent)
                return
            } catch (e: Exception) {
                Log.w(TAG, "Запуск целевого приложения не удался: ${e.message}", e)
            }
        }

        // Использование системного выбора шеринга, когда целевое приложение недоступно или целевой запуск не удался
        try {
            sendIntent.setPackage(null)
            val fallbackChooser = Intent.createChooser(sendIntent, "Пригласить друзей через:")
            startActivity(fallbackChooser)
        } catch (e: Exception) {
            Log.e(TAG, "Системный выбор шеринга не удался: ${e.message}", e)
            showShareFailureFallback(shareUri)
        }
    }
}

// Иллюстративный интерфейс сервиса телеметрии приложения
class ShareTelemetryService {
    fun reportIntent(shareCode: String, platform: String, callback: (Result<Unit>) -> Unit) {
        // Реализация: отправка сетевого запроса на бэкенд телеметрии приложения
        callback(Result.success(Unit))
    }
}
Для регистрации профиля приложения и получения необходимых конфигурационных ключей для отслеживания шеринга команды могут обратиться к <консоли разработчика OpoInstall> (OpoInstall developer console).
Шаг 2: Настройка Web JS SDK для захвата параметров динамического шеринга
Интеграция веб-SDK через проверенный версией адаптер
Реализация целевой страницы ниже представляет собой иллюстративный паттерн интеграции, а не проверенную готовую интеграцию SDK OpoInstall. Перед развертыванием подтвердите точный URL бандла JavaScript, сигнатуру инициализации, обратный вызов готовности (readiness callback), метод пробуждения или установки и схему параметров в соответствии с официальной документацией для развертываемой версии SDK.
Держите специфичное для SDK поведение за небольшим адаптером приложения. Адаптер должен предоставлять целевой странице документированный результат инициализации и единую операцию пробуждения или установки. Связывайте эти операции с реальным вендорским API только после проверки соответствующих имен методов, поведения обратного вызова и требований к конфигурации.
Целевая страница должна продолжать валидировать входящий shareCode, сохранять реферальные параметры на утвержденных резервных маршрутах и предотвращать дублирование навигации. Если SDK не удается инициализировать или его документированная точка входа недоступна, используйте настроенный резервный маршрут. Не заявляйте, что резервный вариант может восстановить отложенную атрибуцию, если бэкенд и интеграция с платформой не протестированы на ее поддержку.
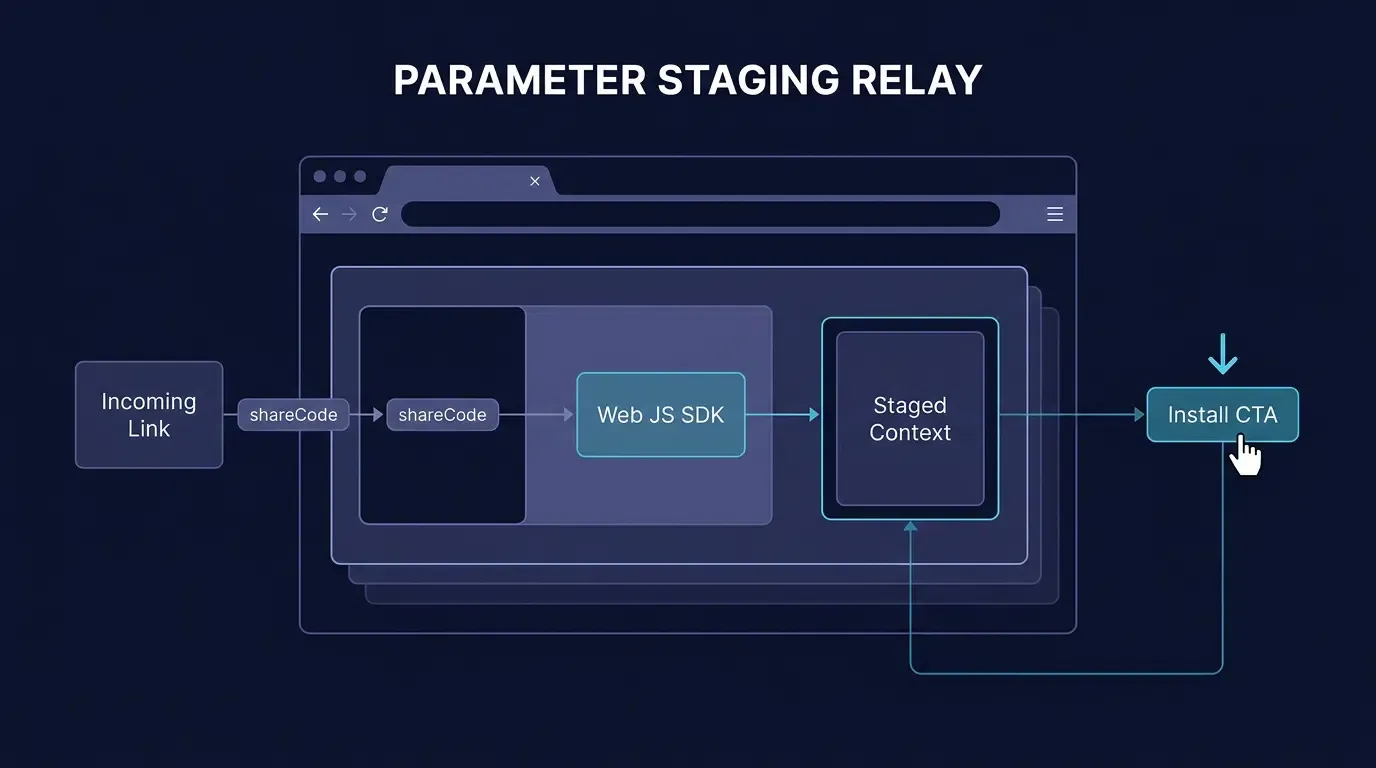
Автоматизация извлечения строки запроса shareCode через browser URLSearchParams
При конструировании URL шеринга приложение добавляет токен приглашающего в качестве параметра запроса (например, https://promo.example.com/invite.html?shareCode=usr_9f82a1b4&platform=WechatSession).
На целевой странице скрипты на стороне клиента извлекают это значение с помощью стандартных браузерных интерфейсов, таких как URLSearchParams. Для защиты от вредоносного ввода или межсайтового скриптинга (XSS) скрипт должен проверять токен по белого листу (allowlist) и шаблону формата перед инициализацией SDK:
const query = new URLSearchParams(window.location.search);
const rawShareCode = query.get("shareCode");
const safePattern = /^[A-Za-z0-9_-]{1,128}$/;
const sanitizedShareCode = (rawShareCode && safePattern.test(rawShareCode)) ? rawShareCode : "";
Стажинг реферального контекста в эфемерную память и системные буферы
При инициализации Web JS SDK он принимает очищенный shareCode наряду с любыми дополнительными идентификаторами кампаний (channelCode). Когда пользователь нажимает основную кнопку призыва к действию (CTA), SDK координирует подготовку контекста:
- Регистрация на сервере атрибуции: Скрипт отправляет асинхронный сетевой запрос, связывающий текущую веб-сессию и контекст клиента с
shareCode. - Стажинг в системный буфер обмена: Доступ к буферу обмена подчиняется разрешениям браузера, требованиям к активации пользователем и политикам безопасности конкретной реализации. Веб-реализации должны рассматривать стажинг буфера обмена как необязательное улучшение и предоставлять резервный вариант, когда доступ запрещен или недоступен.
- Резервная координация: Если доступ к буферу обмена ограничен, отклонен запросом пользователя или очищен последующими действиями пользователя, архитектура атрибуции возвращается к сопоставлению сессий на стороне сервера или поддерживаемым платформами каналам реферера установки.
Привязка кнопки CTA загрузки для выполнения отложенной регистрации параметров
Целевая страница связывает свою основную кнопку загрузки напрямую с методом выполнения SDK (wakeupOrInstall()).
Web JS SDK внутренне управляет жизненным циклом перенаправления: он инициирует попытку пробуждения приложения через настроенные схемы или Universal Links, и если приложение не установлено, выполняет отложенное перенаправление в настроенный магазин приложений. Код уровня пользователя должен полагаться на внутреннее управление навигацией SDK во время нормального выполнения, резервируя прямую резервную навигацию для сценариев, когда скрипт SDK не загружается, вызывает синхронное исключение или блокируется элементами управления безопасности браузера.
Шаблон реализации ниже демонстрирует, как интегрировать Web JS SDK для захвата входящих параметров запроса shareCode, обнаружения инлайн-социальных контейнеров, управления состоянием очереди кликов и сохранения параметров по резервным маршрутам без дублирования ключей или искаженных фрагментов URI:
<!-- Инжест динамических параметров шеринга Web JS SDK и маршрутизация -->
<!-- Файл: /var/www/html/invite.html -->
<!--
ПРИМЕЧАНИЕ ПО ИНТЕГРАЦИИ:
Этот пример требует адаптера, проверенного для развернутой версии SDK.
Не предполагайте, что конструктор, путь CDN, обратный вызов или имена методов,
показанные в иллюстративном фрагменте, совпадают с текущим SDK поставщика.
-->
<!DOCTYPE html>
<html lang="ru">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Примите ваше реферальное приглашение</title>
    <!-- Подключите проверенный Web JS SDK OpoInstall из официального CDN -->
    <script src="https://web.cdn.opoinstallcloud.com/opoinstall.js"></script>
    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            margin: 0;
            padding: 20px;
            text-align: center;
            background-color: #f8fafc;
        }
        .card {
            background: #ffffff;
            border-radius: 12px;
            padding: 32px 24px;
            max-width: 420px;
            margin: 40px auto;
            box-shadow: 0 4px 6px -1px rgba(0,0,0,0.1);
        }
        button {
            background-color: #2563eb;
            color: #ffffff;
            border: none;
            padding: 14px 28px;
            font-size: 16px;
            font-weight: 600;
            border-radius: 8px;
            cursor: pointer;
            width: 100%;
            margin-top: 20px;
        }
        button:disabled {
            background-color: #94a3b8;
            cursor: not-allowed;
        }
        /* Наложение визуального руководства для ограниченных контейнеров встроенного веб-представления */
        .webview-guide-mask {
            display: none;
            position: fixed;
            top: 0;
            left: 0;
            width: 100%;
            height: 100%;
            background: rgba(0, 0, 0, 0.85);
            color: #ffffff;
            z-index: 9999;
            padding-top: 40px;
            box-sizing: border-box;
        }
        .guide-arrow {
            font-size: 32px;
            text-align: right;
            padding-right: 30px;
        }
        .guide-text {
            font-size: 18px;
            line-height: 1.6;
            margin-top: 20px;
            padding: 0 30px;
        }
    </style>
</head>
<body>
    <main class="card">
        <h1>Добро пожаловать в приложение</h1>
        <p id="invite-desc">Ваш друг пригласил вас присоединиться. Нажмите ниже, чтобы установить и получить приветственный бонус.</p>

        <!-- Основная кнопка конверсии -->
        <button id="btn-install" type="button">Загрузить и получить бонус</button>

        <!-- Пример эндпоинта перенаправления, принадлежащего приложению; замените на развернутый HTTPS-маршрут -->
        <p style="margin-top: 16px; font-size: 14px;">
            <a id="fallback-store-link" href="https://promo.example.com/app-redirect">Прямая ссылка на магазин</a>
        </p>
    </main>

    <!-- Всплывающая подсказка, отображаемая внутри ограниченных веб-представлений мессенджеров (WeChat, Line) -->
    <div id="webview-guide" class="webview-guide-mask">
        <div class="guide-arrow">↗</div>
        <div class="guide-text">
            Нажмите меню в правом верхнем углу (•••) и выберите <strong>«Открыть в браузере»</strong> (Safari / Chrome), чтобы загрузить приложение.
        </div>
    </div>

    <script>
    /**
     * Извлекает и очищает параметр запроса shareCode из window.location.
     * Обеспечивает соблюдение буквенно-цифровых границ, безопасных для URL, длиной до 128 символов согласно спецификации.
     */
    function getSanitizedShareCode() {
        try {
            const query = new URLSearchParams(window.location.search);
            const rawCode = query.get("shareCode");
            const pattern = /^[A-Za-z0-9_-]{1,128}$/;
            return (rawCode && pattern.test(rawCode)) ? rawCode : "";
        } catch (e) {
            console.error("Не удалось разобрать параметры поиска:", e);
            return "";
        }
    }

    /**
     * Извлекает и очищает параметр запроса platform.
     */
    function getSanitizedPlatform() {
        try {
            const query = new URLSearchParams(window.location.search);
            const rawPlatform = query.get("platform");
            const pattern = /^[A-Za-z0-9_]{1,32}$/;
            return (rawPlatform && pattern.test(rawPlatform)) ? rawPlatform : "";
        } catch (e) {
            return "";
        }
    }

    /**
     * Обнаруживает ограниченные контейнеры встроенных браузеров (WeChat, Line, WhatsApp, Facebook).
     */
    function detectInAppBrowser() {
        const ua = navigator.userAgent.toLowerCase();
        return {
            isWeChat: ua.indexOf("micromessenger") !== -1,
            isLine: ua.indexOf("line/") !== -1,
            isWhatsApp: ua.indexOf("whatsapp") !== -1,
            isFacebook: ua.indexOf("fbav") !== -1 || ua.indexOf("instagram") !== -1
        };
    }

    /**
     * Безопасно декодирует компонент URI, возвращая исходную строку при ошибочном процентном кодировании.
     */
    function safeDecode(str) {
        if (!str) return "";
        try {
            return decodeURIComponent(str.replace(/\+/g, " "));
        } catch (e) {
            return str;
        }
    }

    /**
     * Выполняет резервную навигацию, заменяя или обновляя параметр shareCode
     * при разборе URL и строковых резервных путях без повреждения фрагментов URL.
     */
    function executeFallbackNavigation(fallbackLink, shareCode, platform) {
        if (!fallbackLink || !fallbackLink.href) {
            console.error("Резервная целевая ссылка не определена.");
            return;
        }

        let destinationUrl = fallbackLink.href;
        try {
            const url = new URL(destinationUrl, window.location.origin);
            if (shareCode) {
                url.searchParams.set("shareCode", shareCode);
            }
            if (platform) {
                url.searchParams.set("platform", platform);
            }
            destinationUrl = url.toString();
        } catch (err) {
            console.warn("Разбор URL API не удался, применяется надежный строковый резервный вариант:", err);
            const hashIndex = destinationUrl.indexOf("#");
            const fragment = hashIndex !== -1 ? destinationUrl.substring(hashIndex) : "";
            const rawBase = hashIndex !== -1 ? destinationUrl.substring(0, hashIndex) : destinationUrl;

            const qIndex = rawBase.indexOf("?");
            const pathname = qIndex !== -1 ? rawBase.substring(0, qIndex) : rawBase;
            const queryString = qIndex !== -1 ? rawBase.substring(qIndex + 1) : "";

            const params = {};
            if (queryString) {
                const pairs = queryString.split("&");
                for (let i = 0; i < pairs.length; i++) {
                    if (!pairs[i]) continue;
                    const parts = pairs[i].split("=");
                    const key = safeDecode(parts[0]);
                    const value = parts.length > 1 ? safeDecode(parts.slice(1).join("=")) : "";
                    if (key) {
                        params[key] = value;
                    }
                }
            }

            if (shareCode) params["shareCode"] = shareCode;
            if (platform) params["platform"] = platform;

            const serializedPairs = [];
            for (const k in params) {
                if (Object.prototype.hasOwnProperty.call(params, k)) {
                    serializedPairs.push(encodeURIComponent(k) + "=" + encodeURIComponent(params[k]));
                }
            }

            const newQuery = serializedPairs.length > 0 ? "?" + serializedPairs.join("&") : "";
            destinationUrl = pathname + newQuery + fragment;
        }

        window.location.href = destinationUrl;
    }

    document.addEventListener("DOMContentLoaded", function() {
        const shareCode = getSanitizedShareCode();
        const platform = getSanitizedPlatform();
        const inApp = detectInAppBrowser();
        const installBtn = document.getElementById("btn-install");
        const guideOverlay = document.getElementById("webview-guide");
        const fallbackLink = document.getElementById("fallback-store-link");

        // Отображение маски визуального руководства, если открыто в ограниченных контейнерах, перехватывающих загрузки
        if (inApp.isWeChat || inApp.isLine) {
            if (guideOverlay) guideOverlay.style.display = "block";
        }

        // Немедленное обновление href статической резервной ссылки при загрузке DOM, чтобы прямые нажатия сохраняли параметры
        if (fallbackLink && fallbackLink.href) {
            try {
                const initialUrl = new URL(fallbackLink.href, window.location.origin);
                if (shareCode) initialUrl.searchParams.set("shareCode", shareCode);
                if (platform) initialUrl.searchParams.set("platform", platform);
                fallbackLink.href = initialUrl.toString();
            } catch (e) {
                // Разбор резервного варианта обрабатывается в момент клика
            }
        }

        // Упаковка динамических параметров для приема OpoInstall
        const dynamicData = {
            shareCode: shareCode,
            platform: platform
        };

        // Готовность SDK и состояние одноразового действия
        let isSdkReady = false;
        let isSdkBlocked = false;
        let isClickQueued = false;
        let actionStarted = false;
        let installerInstance = null;
        let clickTimeoutId = null;

        // Порог инициализации по умолчанию, определяемый приложением, а не проверенное значение по умолчанию от поставщика
        const SDK_CLICK_TIMEOUT_MS = 1500;

        function clearClickTimeout() {
            if (clickTimeoutId !== null) {
                clearTimeout(clickTimeoutId);
                clickTimeoutId = null;
            }
        }

        function restoreInstallButton() {
            if (!installBtn) return;
            installBtn.disabled = false;
            installBtn.textContent = "Загрузить и получить бонус";
        }

        function triggerSdkWakeup() {
            try {
                if (installerInstance && typeof installerInstance.wakeupOrInstall === "function") {
                    installerInstance.wakeupOrInstall({
                        data: dynamicData,
                        channelCode: "viral_social_share"
                    });
                } else {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                }
            } catch (err) {
                console.error("Сбой пробуждения SDK:", err);
                executeFallbackNavigation(fallbackLink, shareCode, platform);
            }
        }

        // Все пути навигации должны проходить через эту одноразовую защиту
        function runOnce(action) {
            if (actionStarted) return;
            actionStarted = true;
            isClickQueued = false;
            clearClickTimeout();

            if (installBtn) {
                installBtn.disabled = true;
                installBtn.textContent = "Открытие...";
            }

            action();
        }

        function handleInstallClick() {
            if (actionStarted) return;

            if (isSdkReady) {
                runOnce(triggerSdkWakeup);
                return;
            }

            if (isSdkBlocked) {
                runOnce(function() {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                });
                return;
            }

            // Постановка клика в очередь во время инициализации SDK
            isClickQueued = true;
            if (installBtn) {
                installBtn.disabled = true;
                installBtn.textContent = "Подключение к магазину приложений...";
            }

            clearClickTimeout();

            clickTimeoutId = setTimeout(function() {
                if (actionStarted || isSdkReady || !isClickQueued) {
                    return;
                }
                isSdkBlocked = true;
                runOnce(function() {
                    executeFallbackNavigation(fallbackLink, shareCode, platform);
                });
            }, SDK_CLICK_TIMEOUT_MS);
        }

        if (installBtn) {
            installBtn.addEventListener("click", handleInstallClick);
        }

        // Инициализация Web JS SDK
        if (typeof OpoInstall === "function") {
            try {
                // Замените на ключ приложения, полученный в консоли настроенного поставщика;
                // никогда не коммитьте секреты продакшена в публичный контроль версий.
                installerInstance = new OpoInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    onready: function() {
                        if (this && typeof this.wakeupOrInstall === "function") {
                            installerInstance = this;
                        }

                        isSdkReady = true;
                        clearClickTimeout();

                        // Поздний обратный вызов никогда не должен повторять завершенное действие
                        if (actionStarted) return;

                        if (isClickQueued) {
                            runOnce(triggerSdkWakeup);
                        } else {
                            restoreInstallButton();
                        }
                    }
                });
            } catch (err) {
                console.error("Сбой инициализации OpoInstall:", err);
                isSdkBlocked = true;
                clearClickTimeout();

                if (isClickQueued) {
                    runOnce(function() {
                        executeFallbackNavigation(fallbackLink, shareCode, platform);
                    });
                } else {
                    restoreInstallButton();
                }
            }
        } else {
            console.warn("SDK OpoInstall недоступен; включена резервная навигация.");
            isSdkBlocked = true;
            restoreInstallButton();
        }
    });
    </script>
</body>
</html>
Шаг 3: Восстановление реферальных параметров и привязка аккаунтов
Извлечение реферального контекста при первом запуске приложения
После установки приложение должно попытаться извлечь реферальный контекст, используя механизм, поддерживаемый платформой и развернутым SDK атрибуции.
Не предполагайте, что параметр, присутствующий в URL веб-целевой страницы, автоматически переживет установку из магазина приложений.
На Android приложение может использовать Google Play Install Referrer, когда путь установки и настроенные полезные данные реферера поддерживают это. Если сторонний SDK атрибуции предоставляет дополнительный API извлечения, проверьте его сигнатуру метода, поведение обратного вызова и схему полезных данных для точной используемой версии SDK.
На iOS прямая обработка Universal Links и восстановление рефералов после установки должны рассматриваться как отдельные потоки. Приложение должно использовать документированный механизм, разрешенный платформой, для отложенного восстановления. Если механизм не может быть проверен или реферальный контекст не может быть восстановлен, продолжайте онбординг без привязки установки к приглашающему.
Неблокирующее извлечение и поведение повторных попыток (Retry)
Извлечение рефералов не должно блокировать главный поток пользовательского интерфейса и мешать пользователю завершить регистрацию. Рассматривайте операцию извлечения как асинхронную, применяйте тайм-аут, соответствующий актуальному SDK или сервису приложения, и фиксируйте отдельный исход для успешного восстановления, пустых результатов, тайм-аута и сбоя.
Настройте тайм-аут в соответствии с документированным поведением SDK и требованиями приложения к онбордингу. Любое значение тайм-аута, показанное в этом примере, является конфигурацией на уровне приложения, а не значением по умолчанию от поставщика, если соответствующая документация SDK явно это не подтверждает.
Повторная попытка может предприниматься, когда документированный API поддерживает ее и у приложения есть определенная политика повторов. Предотвращайте дублирование запросов на привязку аккаунтов и избегайте многократной выдачи наград, когда запоздалый обратный вызов приходит после завершения регистрации.
Валидация рефералов на стороне сервера
Рассматривайте все сообщаемые клиентом реферальные значения как ненадежный ввод. Бэкенд приложения должен валидировать токен кандидата-приглашающего, проверять соответствие требованиям приглашенного и применять бизнес-правила реферальной программы перед созданием связи.
Используйте ограничение уникальности на уровне базы данных или эквивалентный транзакционный контроль для предотвращения привязки нескольких приглашающих для одного приглашенного. Держите реферальную привязку отдельно от выдачи вознаграждений и выдавайте награды только после того, как требуемая веха активации будет подтверждена на сервере.
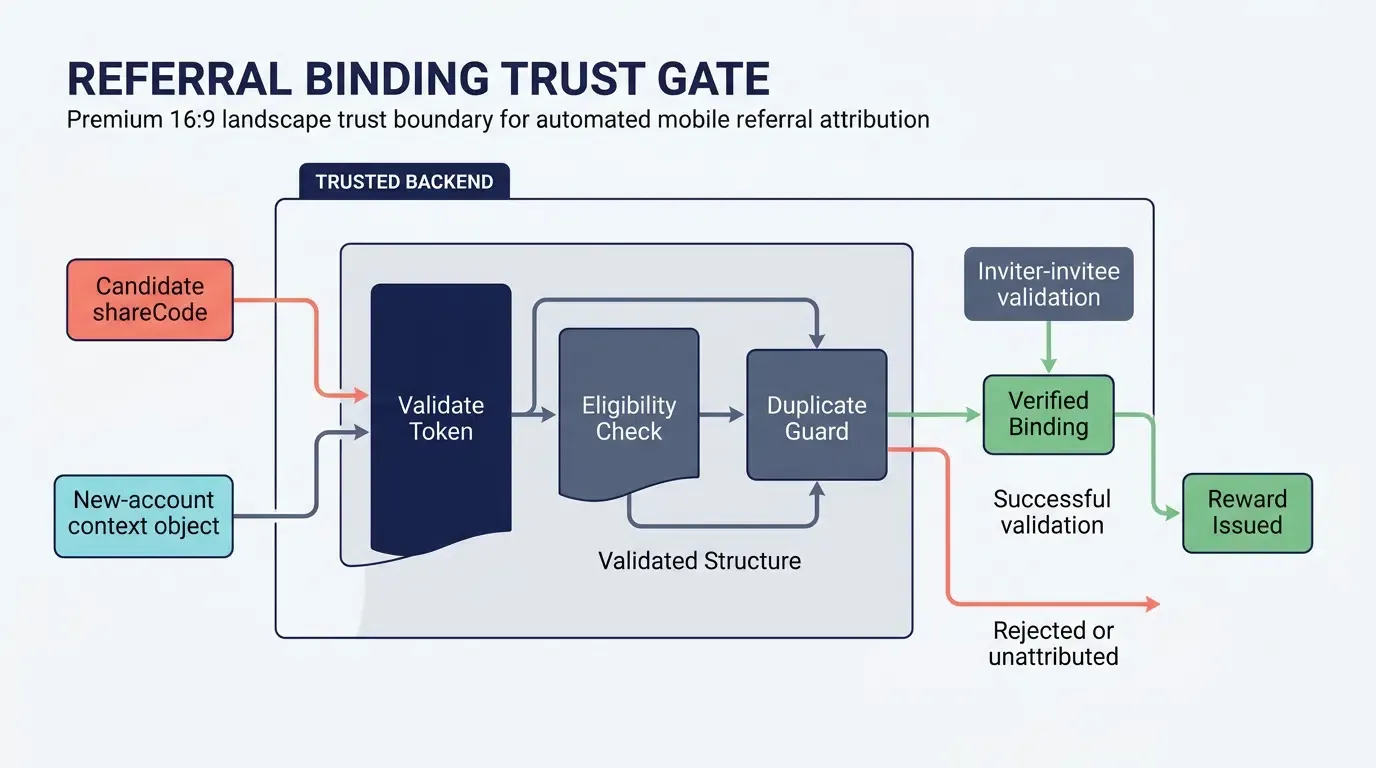
Управление ограничениями встроенных браузеров в WeChat, Line и WhatsApp
Барьер песочницы контейнера: как мессенджеры перехватывают пользовательские схемы и прямые загрузки APK
Подавляющее большинство вирусного реферального шеринга происходит внутри мобильных приложений для обмена сообщениями. Тем не менее, такие платформы, как WeChat, Line и WhatsApp, отображают внешние веб-ссылки внутри изолированных встроенных веб-представлений (sandbox webviews), которые часто перехватывают, ограничивают или изменяют прямые бинарные загрузки и схемы глубокого связывания в зависимости от версии операционной системы и политик безопасности контейнера.
Когда приглашенный пользователь нажимает реферальную ссылку во встроенном браузере:
- Прямые загрузки APK перехватываются: На Android попытки загрузить бинарные файлы
.apkнапрямую с веб-целевой страницы часто перехватываются или блокируются контейнером веб-представления. - Схемы пользовательских URL блокируются: Вызовы частных схем URL (
myapp://invite?code=123) часто не выполняются, предотвращая прямые запуски нативных приложений для пользователей, у которых приложение уже установлено. - Universal Links могут подавляться: Определенные приложения для обмена сообщениями перехватывают исходящую навигацию, предотвращая разрешение стандартных iOS Universal Links наружу в операционную систему.
Обнаружение заголовков User-Agent встроенных браузеров
Чтобы корректно справляться с этими ограничениями контейнеров, целевая страница шеринга должна проверять входящую строку браузера User-Agent во время первоначальной загрузки DOM:
- Обнаружение WeChat: Проверка
navigator.userAgentна наличиеMicroMessenger. - Обнаружение Line: Проверка
navigator.userAgentна наличиеLine/. - Обнаружение WhatsApp: Проверка
navigator.userAgentна наличиеWhatsApp. - Facebook / Messenger / Instagram: Проверка
navigator.userAgentна наличиеFBAVилиInstagram.
Оценка тактик перенаправления: прямой переход в приложение против перехода в системный браузер
Операционные системы и социальные приложения демонстрируют различное поведение навигации:
- Среды WeChat и Line: Эти контейнеры ограничивают прямую загрузку бинарных файлов и выполнение внешних схем. Попытка автоматического перенаправления часто вызывает экраны предупреждения платформы. Целевая страница отображает явное визуальное руководство, побуждающее пользователя открыть ссылку в браузере устройства по умолчанию (Safari на iOS, Chrome на Android).
- Среда WhatsApp: В современных реализациях iOS и Android WhatsApp обычно открывает веб-ссылки во вьюпортах приложения, предоставляемых системой (например, SFSafariViewController на iOS или Chrome Custom Tabs на Android). Эти среды разрешают стандартную веб-навигацию и поддерживают переходы в магазины приложений платформ, хотя пользовательские схемы URL все еще могут требовать явного нажатия пользователем.
Реализация удобного пользовательского руководства: наложение подсказок нативного меню при сбое прямого перенаправления
Когда встроенный в приложение веб-представление предотвращает программные внешние передачи, целевые страницы развертывают визуальное руководство для пользователя:
- Условные наложения масок: Когда обнаружен
MicroMessengerилиLine/, отображается высококонтрастный визуальный оверлей, указывающий на правый верхний угол экрана. - Текст явного действия: Подсказка инструктирует пользователя: «Нажмите меню в правом верхнем углу (•••) и выберите «Открыть в браузере» (Safari / Chrome), чтобы загрузить приложение».
- Сохранение состояния параметров: Если пользователь переходит во внешний браузер путем загрузки того же URL, параметры запроса (
?shareCode=...) остаются неизменными в адресной строке, при условии, что промежуточные перенаправления их не удаляют. Когда целевая страница перезагружается в Safari или Chrome, Web JS SDK запускается чисто и подготавливает реферальный контекст.
Устранение неполадок с потерей реферальных параметров через социальные воронки
Диагностика удаления параметров через агрессивные прокси-серверы перенаправления ссылок в приложениях
Определенные социальные платформы направляют общие внешние ссылки через промежуточные домены обертывания или маскировки ссылок (например, l.facebook.com от Facebook или t.co от Twitter). В некоторых случаях эти переходы с перенаправлением удаляют нестандартные параметры запроса или добавляют конфликтующие внутренние идентификаторы кликов (fbclid).
Для предотвращения потери параметров при многократных социальных перенаправлениях:
- Стандартное имеменование параметров: Придерживайтесь стандартных буквенно-цифровых ключей запроса, таких как
shareCodeиchannelCode, согласно IETF RFC 3986. - Предварительная проверка ссылок: Проверяйте разрешение ссылок в живых сеансах чата в целевых сетях обмена сообщениями, проверяя
window.location.searchна конечной целевой странице, чтобы убедиться, что параметрshareCodeпереживает все промежуточные перенаправления.
Обработка веб-шеринга с десктопов: когда пользователи открывают мобильные реферальные ссылки в браузерах ПК
Хотя реферальные кампании предназначены для мобильных устройств, пользователи часто открывают ссылки чата на настольных компьютерах (например, WhatsApp Web, WeChat для Mac/Windows или Slack). Если десктопный пользователь получает доступ к целевой странице мобильной загрузки, перенаправления в мобильные магазины терпят неудачу.
Корпоративные целевые страницы обрабатывают десктопный трафик с помощью адаптивной деградации:
- Обнаружение десктопной среды: Web JS SDK обнаруживает настольные операционные системы (
Windows,macOS,Linux). - Генерация динамических QR-кодов: Вместо отображения некликабельной кнопки мобильного магазина адаптивные шаблоны могут условно отображать контейнер QR-кода на десктопных вьюпортах.
- Кросс-устройное сканирование: Пользователь сканирует QR-код на экране компьютера с помощью своего мобильного устройства. QR-код кодирует целевой URL с исходным
shareCode, перенося реферальную сессию с десктопа на мобильное устройство.
Смягчение ограничений доступа операционных систем к буферу обмена
Конфиденциальность операционных систем регулирует доступ к буферу обмена:
- Правила фонового фокуса Android: Начиная с Android 10 (уровень API 29) и выше, фоновые приложения не могут читать данные буфера обмена через Android ClipboardManager. Нативный SDK должен откладывать проверку буфера обмена до тех пор, пока основная активность приложения не получит активный фокус окна.
- Приглашения буфера обмена iOS: На iOS 16 и более поздних версиях программный доступ к Apple UIPasteboard может вызывать системное уведомление или запрос с просьбой разрешить вставку из исходного браузера.
- Координация сетевого резервного варианта: Архитектура атрибуции учитывает эти ограничения, рассматривая локальные буферы обмена как оппортунистическое улучшение и переключаясь на сопоставление сессий на стороне сервера, когда чтение буфера обмена запрещено или недоступно.
Сравнительный анализ архитектур отслеживания рефералов
Сравнение архитектур отслеживания рефералов
| Архитектурное измерение | Ручные промокоды | Фингерпринтинг устройств | Явные реферальные параметры с поддерживаемым платформой восстановлением |
|---|---|---|---|
| Трудности онбординга пользователя | Требуется ручной ввод | Может быть низким при успешном сопоставлении | Низкие при успешном восстановлении реферального контекста |
| Основа атрибуции | Введенный пользователем код, подтвержденный бэкендом | Вероятностное сопоставление на основе специфичных для реализации сигналов | Явный реферальный контекст в сочетании с поддерживаемым механизмом восстановления |
| Надежность атрибуции | Зависит от точного ввода и проверки кода | Может зависеть от изменений сигналов, ограничений платформ и требований конфиденциальности | Зависит от непрерывности параметров, возможностей платформ и выбранного механизма восстановления |
| Конфиденциальность и соответствие | Требуется безопасная обработка токенов и средства защиты от злоупотреблений | Должно оцениваться на соответствие применимым политикам платформ; запрещенный фингерпринтинг использовать нельзя | Требуется проверка реализации SDK и применимых правил платформ |
| Операционная сложность | Относительно простая первоначальная реализация; ручное погашение создает дополнительную фрикцию | Требуется логика сопоставления, мониторинг и проверка политик | Требуется маршрутизация ссылок, интеграция под конкретную платформу, валидация на бэкенде и обработка резервных вариантов |
Компромиссы в сложности реализации, фрикции конверсии и точности атрибуции
Ручные промокоды сравнительно просты в реализации, но они требуют от пользователей ввода и погашения кода. Это может вносить фрикцию и создает возможности для шеринга кодов вне предполагаемых реферальных отношений.
Фингерпринтинг устройств может казаться снижающим взаимодействие с пользователем методом, но его надежность зависит от реализации сопоставления и доступных сигналов. Его нельзя использовать там, где он противоречит применимым требованиям конфиденциальности, включая ограничения Apple на запрещенный фингерпринтинг.
Явные реферальные параметры обеспечивают четкое представление предполагаемого приглашающего на бизнес-уровне. Тем не менее, перенос токена в веб-URL не эквивалентен восстановлению этого токена после установки из магазина приложений. Общее решение должно сочетать непрерывность параметров, поддерживаемый платформой механизм восстановления и валидацию на стороне сервера. Когда восстановление не удается, установка должна оставаться неотслеживаемой, а не приписываться не подтвержденному приглашающему.
Часто задаваемые вопросы (FAQ)
Как автоматическое отслеживание рефералов передает параметры через App Store без промокодов?
Почему реферальные параметры удаляются при шеринге ссылок внутри WeChat или Line?
Как бэкенд приложения предотвращает мошеннические реферальные циклы?
Резюме и фреймворк принятия решений
Автоматизированное отслеживание мобильных рефералов может сократить ручной ввод реферальных кодов за счет переноса явного токена приглашающего через поток веб-шеринга и валидации полученной реферальной связи на бэкенде приложения.
Надежная реализация требует большего, чем просто добавление параметра запроса shareCode. Целевая страница должна сохранять токен через поддерживаемые перенаправления, приложение должно использовать проверенный механизм восстановления для соответствующей платформы, а бэкенд должен проверять право аккаунта на участие и обеспечивать идемпотентность привязки и выдачи наград.
Android и iOS следует оценивать раздельно. Google Play Install Referrer может предоставлять поддерживаемые метаданные установки на Android. На iOS Universal Links поддерживают прямую маршрутизацию, когда приложение установлено, но они автоматически не гарантируют отложенное восстановление параметров после установки из App Store. Любой дополнительный механизм восстановления должен быть документирован, протестирован и проверен на соответствие применимым требованиям конфиденциальности платформ.
Для развертывания в продакшене проверьте все имена методов SDK, конфигурационные значения, идентификаторы каналов и схемы обратного вызова для точной интегрируемой версии. Протестируйте полный путь на чистых устройствах и в целевых приложениях для обмена сообщениями. Когда реферал не может быть восстановлен с помощью поддерживаемого механизма, разрешите продолжить онбординг и запишите результат как неотслеживаемый, вместо создания не верифицированной реферальной связи.
SDK и документация разработчика OpoInstall могут предоставлять компоненты для реализации этой архитектуры. Подтвердите конкретные возможности и поведение платформы, поддерживаемые развернутым релизом, прежде чем полагаться на них в продакшн-реферальной кампании.
Для получения сведений об интеграции обратитесь к <документации разработчика OpoInstall> (OpoInstall developer documentation), <центру загрузок SDK OpoInstall> (OpoInstall SDK download center) и <консоли разработчика OpoInstall> (OpoInstall developer console). Используйте соответствующую официальную документацию платформ Android и Apple для проверки поведения установки и конфиденциальности, имеющего отношение к приложению.
Связанные материалы
-
Концепции: Автоматизированное отслеживание рефералов, Привязка приглашающего и приглашенного, Отложенное глубокое связывание (Deferred Deep Linking), Песочница веб-представлений в приложениях (In-App Webview Sandboxing)
-
Технологии: Мобильный SDK атрибуции, Web JS SDK, Universal Links, Android App Links, S2S Postbacks
-
Стандарты: Общий синтаксис идентификаторов ресурсов (URI) IETF RFC 3986, Спецификация API и событий буфера обмена W3C
-
Интерфейсы интеграции: Телеметрия намерений шеринга, принадлежащая приложению; документированный реферер установки или API атрибуции для развернутой версии SDK; маршрутизация глубоких ссылок для конкретной платформы и валидация рефералов на стороне сервера.
-
Официальная документация и ссылки:
Share this article