Как обойти блокировку браузера WeChat для открытия приложения? Открытие приложения из встроенного браузера WeChat требует создания транзитной страницы для перехода из web в app с учетом особенностей контейнера. Она определяет окружение и предлагает инициируемый пользователем вариант запуска, поддерживаемый операционной системой. На iOS подходящая универсальная ссылка может открыть установленное приложение, если это разрешено текущим браузером. На Android проверенный URI интента позволяет перенаправить пользователя в внешний браузер или приложение, используя обычную HTTPS-страницу загрузки в качестве запасного варианта. Ни один транзитный URL не может гарантировать, что WeChat разрешит передачу управления во всех версиях клиента.
Блокировка во встроенных браузерах происходит, когда закрытые социальные платформы запрещают встроенным веб-контейнерам запускать сторонние пользовательские схемы URL или выполнять прямую загрузку файлов пакетов. Обход этих ограничений при маршрутизации из веб-версии в приложение требует развертывания транзитных архитектур с поддержкой контейнеров, использующих универсальные ссылки на iOS и поддерживаемые пользователем переходы в браузер на Android при сохранении целостности параметров кампании.
| Термин | Определение | Связанный компонент | Роль поискового интента |
|---|---|---|---|
| Переход из Web в App | Программная маршрутизация веб-пользователей в нативные мобильные приложения. | SDK глубоких ссылок | Информационный / Технический |
| Встроенный браузер | Изолированный веб-контейнер, встроенный в приложения для обмена сообщениями. | WKWebView / Blink | Технический |
| Быстрая установка | Технология интеграции, предназначенная для оптимизации переходов из веб-среды в приложение в поддерживаемых окружениях. | Схема интентов Android | Технический / Коммерческий |
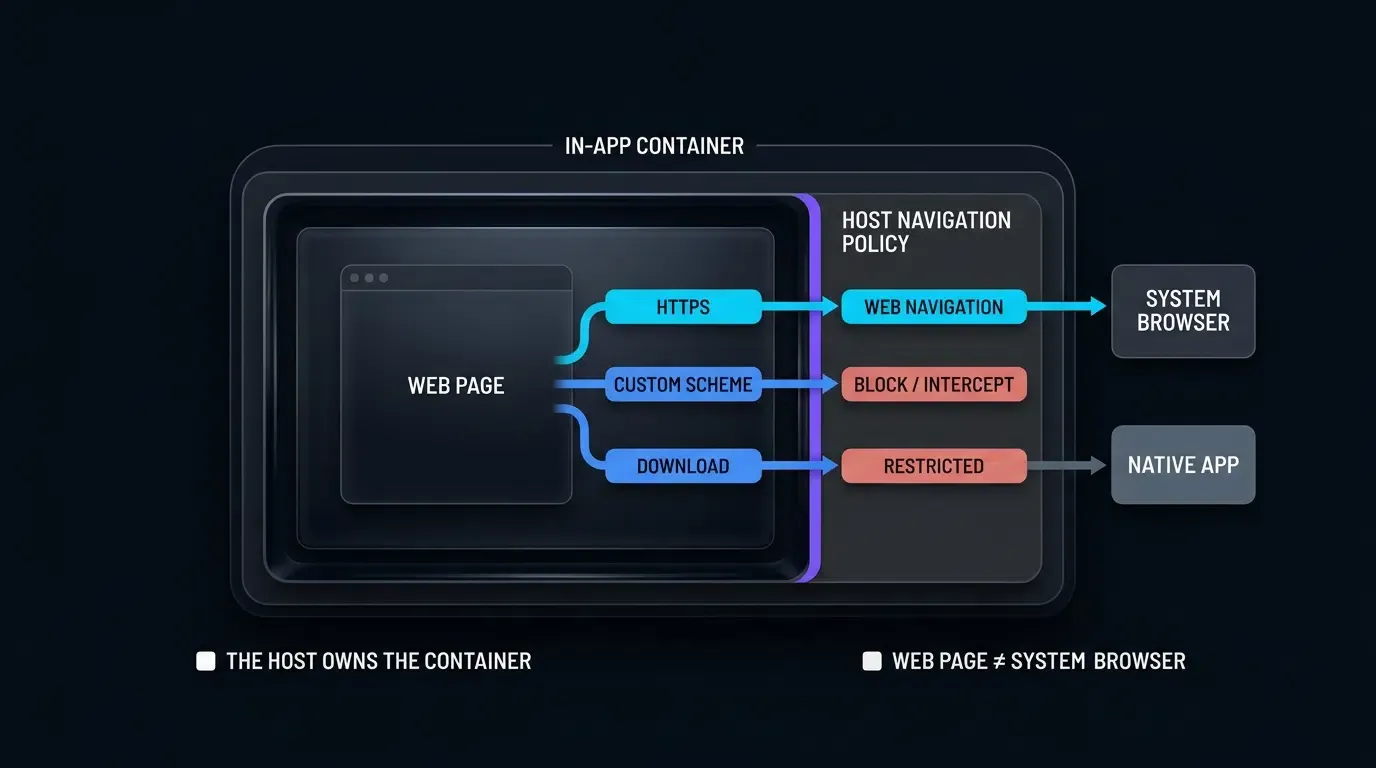
Барьер закрытой экосистемы: понимание песочницы встроенных браузеров
Технический барьер: как WeChat перехватывает пользовательские схемы URL и произвольные загрузки
Мобильные мессенджеры, в первую очередь Tencent WeChat (MicroMessenger), встраивают кастомизированные контейнеры рендеринга веб-страниц непосредственно в свои клиентские приложения. Когда пользователь нажимает на веб-ссылку в чате, ленте публикаций или официальном аккаунте, страница открывается во внутреннем браузере WeChat, а не передается в стандартный браузер операционной системы (например, Mobile Safari или Google Chrome).
В зависимости от версии клиента WeChat, операционной системы и политик навигации хоста, пользовательские схемы URL, зарегистрированные сторонними приложениями, могут перехватываться или блокироваться. Прямые запросы на скачивание APK также могут ограничиваться, что препятствует ожидаемому процессу загрузки или установки. Разработчикам следует проверить поддерживаемое поведение при передаче управления на целевых устройствах и предусмотреть доступную альтернативу по протоколу HTTPS.
Особенности контейнеров: песочница Apple WebKit против реализации Android XWeb
Базовая техническая архитектура встроенного браузера существенно различается в зависимости от операционной системы, что определяет специфику перехвата:
- Среда iOS: На iOS WeChat использует фреймворк Apple
WKWebView. Хотя WebKit применяет стандартную для iOS изоляцию процессов, WeChat реализует собственные перехватчикиWKNavigationDelegate. Когда страница запрашивает действие навигации с использованием нестандартной схемы протокола, WebKit перекладывает решение на хост-приложение, позволяя контейнеру управлять запросами вне HTTP/HTTPS в соответствии с его собственными правилами. - Среда Android: На Android встроенный браузер WeChat может ограничивать прямую загрузку APK или обработку внешних загрузок в зависимости от версии клиента, политик безопасности хоста и характеристик ответа. Таким образом, ссылка на APK может не запустить ожидаемый процесс скачивания. Разработчикам следует проверить отклик на репрезентативных устройствах и в случае поддержки предоставить разрешенный внешний браузер или HTTPS-запасной вариант.
Цена пользовательского трения: оценка потерь конверсии из подсказки в правом верхнем углу
Для обхода блокировок встроенных браузеров в маркетинговых кампаниях прошлого часто использовались статические всплывающие окна со стрелкой, указывающей в правый верхний угол экрана, и инструкцией: «Нажмите кнопку меню и выберите пункт „Открыть в браузере“».
Ручное переключение браузера может увеличивать показатель отказов; инженерным командам следует оценивать этот эффект с помощью данных конверсии по конкретным кампаниям. Требование к пользователям вручную выполнять многошаговый переход создает дополнительный барьер, приводящий к оттоку аудитории из-за когнитивной усталости, вопросов конфиденциальности или путаницы в системных меню.
Почему веб-представления социальных мессенджеров подавляют пользовательские схемы URL
Безопасность и контроль монополий: предотвращение фишинга, кликджекинга и утечки трафика
Основным обоснованием для перехвата запросов во встроенных браузерах являются безопасность платформы и контроль над экосистемой. Разрешение произвольным веб-страницам выполнять неподтвержденные пользовательские схемы URL подвергает пользователей риску атак с кликджекингом, несанкционированного запуска приложений и фишинга, когда вредоносные сайты инициируют действия в локальном приложении без согласия пользователя.
С точки зрения экосистемы, закрытые платформы стремятся максимизировать время сеанса пользователя в пределах своего проприетарного пространства. Бесконтрольные переходы из веб-версии в приложение уводят пользователей из мессенджера во внешние программные экосистемы, разрывая сигналы аналитики и метрики вовлеченности, контролируемые хост-платформой.
Технический механизм: как методы shouldOverrideUrlLoading и правила навигации WebKit отклоняют схемы
На уровне кода блокировка встроенного браузера реализуется через нативные делегаты перехвата навигации, предоставляемые системными фреймворками ОС:
В реализациях WebView для Android хост-приложение переопределяет обратный вызов shouldOverrideUrlLoading внутри класса WebViewClient:
// Концептуальное представление перехвата во встроенном WebView
@Override
public boolean shouldOverrideUrlLoading(WebView view, String url) {
    if (url.startsWith("http://") || url.startsWith("https://")) {
        // Разрешить стандартную веб-навигацию внутри контейнера
        return false;
    }
    // Заблокировать нестандартные протоколы (например, кастомные схемы myapp://)
    Log.w("InAppBrowser", "Перехвачена сторонняя схема: " + url);
    return true; // Прерывает диспетчеризацию системного протокола
}
На iOS метод WKNavigationDelegate под названием webView(_:decidePolicyFor:decisionHandler:) выполняет аналогичную проверку. Если запрашиваемая схема URL не соответствует http или https, обработчик решений вызывает WKNavigationActionPolicy.cancel, не позволяя iOS передать URI обработчику системных протоколов.
Ограничения прямой загрузки APK: почему ссылки на нативные APK отображают пустые страницы в социальных контейнерах
Когда стандартный браузер сталкивается с URL, отдающим файл APK, он анализирует заголовок ответа HTTP Content-Disposition: attachment или заголовок Content-Type и передает поступающий поток байтов системному компоненту загрузки в соответствии со своими политиками скачивания.
Встроенные социальные браузеры намеренно переопределяют эту процедуру. На Android встроенный браузер WeChat может ограничивать прямую загрузку APK или обработку внешних загрузок в зависимости от версии клиента, политик безопасности хоста и характеристик ответа. Таким образом, ссылка на APK может не запустить ожидаемый процесс скачивания. Разработчикам следует проверить отклик на репрезентативных устройствах и в случае поддержки предоставить разрешенный внешний браузер или HTTPS-запасной вариант.
Влияние на маркетинговую атрибуцию и дальнейшую вовлеченность пользователей
Перехват запросов во встроенном браузере нарушает работу пайплайнов маркетинговой атрибуции. Когда пользователь сталкивается с блокировкой или вынужден переключаться в браузер вручную, параметры URL кампании (такие как utm_source, utm_campaign и уникальные реферальные токены) часто теряются или удаляются при несогласованных переходах между доменами.
Если параметры кампании теряются во время передачи управления браузеру, сеанс работы с приложением может остаться без полного контекста атрибуции. Принадлежит ли установка кампании, другому источнику или органическому каналу — зависит от системы атрибуции и доступных ей сигналов. Это может снизить точность отчетности и нарушить сценарии онбординга на основе рефералов.
Техническая архитектура для корректных переходов из встроенных браузеров
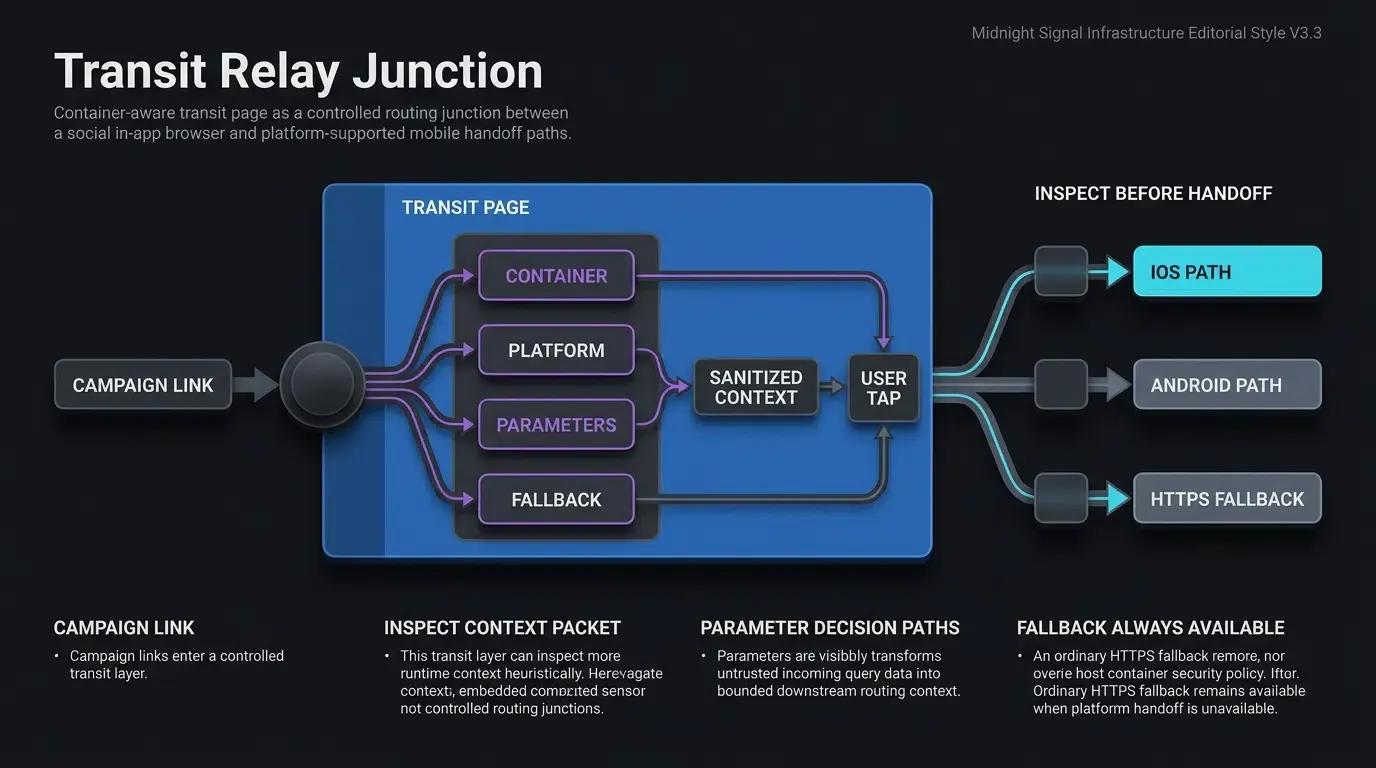
Двухэтапная топология перенаправления: клик пользователя ──> транзитная страница ──> системный запуск
Для обработки поддерживаемых путей навигации с соблюдением политик хоста в архитектуре роста применяют двухэтапную топологию транзитного перенаправления.
Вместо прямой привязки рекламных объявлений или постов в соцсетях к сырым кастомным схемам или файлам APK, URL кампании ведет на специализированный высокодоступный транзитный домен. При переходе транзитная страница выполняет анализ клиентского контейнера на стороне пользователя, оценивает возможности операционной системы и динамически выбирает оптимальный, совместимый с платформой путь перенаправления:
[Пользователь кликает ссылку в чате] ──> Транзитный домен (Проверка контейнера)
                                         │
                                         ├──> iOS: Подходящая универсальная ссылка ──> Приложение или запасная страница HTTPS
                                         │
                                         └──> Android: Поддерживаемый интент ──> Внешняя загрузка или резервный вариант
Клиентский анализ контейнера: обнаружение строки User-Agent в MicroMessenger
При инициализации документа транзитная страница проверяет свойство браузера navigator.userAgent с помощью эвристических индикаторов, чтобы определить, является ли среда выполнения встроенным социальным браузером.
Tencent WeChat внедряет токен MicroMessenger вместе с метаданными версии в строку User-Agent как на iOS, так и на Android:
- Пример User-Agent для WeChat на iOS:
... MicroMessenger/8.0.38(0x1800262c) NetType/WIFI Language/en ... - Пример User-Agent для WeChat на Android:
... Mobile Safari/537.36 MMWEBID/8821 MicroMessenger/8.0.37.2380(0x2800255b) ...
Ниже приведен фрагмент реализации, демонстрирующий проверку социальных контейнеров с использованием эвристических правил User-Agent и безопасное выполнение условной транзитной маршрутизации:
<!-- Скрипт обнаружения встроенного WebView и транзитного редиректа -->
<!-- Файл: transit_router.html -->

<!DOCTYPE html>
<html lang="ru">
<head>
    <meta charset="UTF-8">
    <meta name="viewport" content="width=device-width, initial-scale=1.0">
    <title>Перенаправление в приложение...</title>

    <style>
        body {
            font-family: -apple-system, BlinkMacSystemFont, "Segoe UI", Roboto, sans-serif;
            background-color: #f8f9fa;
            color: #333;
            text-align: center;
            padding: 40px 20px;
        }
        .loading-card {
            background: #ffffff;
            border-radius: 12px;
            padding: 24px;
            box-shadow: 0 4px 12px rgba(0,0,0,0.05);
            max-width: 400px;
            margin: 0 auto;
        }
        .btn-download {
            display: inline-block;
            background-color: #007aff;
            color: #ffffff;
            padding: 12px 24px;
            border-radius: 24px;
            text-decoration: none;
            font-weight: 600;
            margin-top: 16px;
        }
        .link-fallback {
            display: block;
            margin-top: 16px;
            font-size: 13px;
            color: #666;
            text-decoration: underline;
        }
    </style>
</head>
<body>

    <div class="loading-card">
        <h2>Открытие приложения...</h2>
        <p id="status-text">Определение окружения браузера и подготовка навигации.</p>
        <!-- Основная доступная якорная ссылка; целевой href динамически обновляется с очищенными параметрами запроса -->
        <a id="app-launch-btn" class="btn-download" href="https://app.example.com/download">Запустить приложение</a>
        <!-- Вторичная видимая запасная HTTPS-ссылка на случай отклонения интента хост-контейнером -->
        <a id="browser-fallback-link" class="link-fallback" href="https://app.example.com/download">Перейти к странице загрузки</a>
    </div>

    <!-- Подключение официального веб JS SDK OpoInstall (проверьте для вашей версии релиза) -->
    <script src="https://web.cdn.opoinstallcloud.com/openinstall.js"></script>
    <script>
    (function() {
        // Шаг 1: Эвристическое обнаружение клиентского контейнера
        var ua = navigator.userAgent || "";
        var isInWeChat = /MicroMessenger/i.test(ua);
        var isAndroid = /Android/i.test(ua);
        var isIOS = /iPhone|iPad|iPod/i.test(ua);

        var statusText = document.getElementById("status-text");
        var launchBtn = document.getElementById("app-launch-btn");
        var fallbackLink = document.getElementById("browser-fallback-link");

        // Шаг 2: Санитизация входных данных параметров запроса в соответствии с OWASP
        function getSanitizedQueryParams() {
            var allowedKeys = new Set([
                "utm_source",
                "utm_medium",
                "utm_campaign",
                "inviter_id",
                "promo_code"
            ]);

            var result = Object.create(null);

            try {
                var query = new URLSearchParams(window.location.search);
                var validPattern = /^[A-Za-z0-9_.-]{1,64}$/;

                query.forEach(function(value, key) {
                    if (allowedKeys.has(key) && validPattern.test(value)) {
                        if (!Object.prototype.hasOwnProperty.call(result, key)) {
                            result[key] = value;
                        }
                    }
                });
            } catch (e) {
                return Object.create(null);
            }

            return result;
        }

        // Вспомогательная функция: обратное преобразование словаря в безопасную строку запроса URL
        function buildQueryString(params) {
            var parts = [];
            for (var key in params) {
                if (Object.prototype.hasOwnProperty.call(params, key) && params[key]) {
                    parts.push(encodeURIComponent(key) + "=" + encodeURIComponent(params[key]));
                }
            }
            return parts.length > 0 ? "?" + parts.join("&") : "";
        }

        var campaignData = getSanitizedQueryParams();
        var sanitizedQueryString = buildQueryString(campaignData);

        // Шаг 3: Настройка базовой цели резервного варианта с санитизированными параметрами запроса
        var baseFallbackUrl = "https://app.example.com/download" + sanitizedQueryString;

        // Обеспечение того, что видимая запасная ссылка ведет на утвержденный HTTPS-адрес
        if (fallbackLink) {
            fallbackLink.href = baseFallbackUrl;
        }

        if (launchBtn) {
            if (isInWeChat) {
                if (statusText) {
                    statusText.innerText = "Обнаружен социальный контейнер. Нажмите ниже для запуска или скачивания приложения.";
                }

                if (isAndroid) {
                    // Пример настройки Intent URI для Chrome с санитизированным резервным HTTPS URL
                    var encodedFallback = encodeURIComponent(baseFallbackUrl);
                    launchBtn.href = "intent://app.example.com/open" + sanitizedQueryString + "#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=" + encodedFallback + ";end";
                } else if (isIOS) {
                    // Целевой домен, отдельно зарегистрированный для универсальных ссылок на iOS
                    launchBtn.href = "https://link.example.com/app/open" + sanitizedQueryString;
                } else {
                    launchBtn.href = baseFallbackUrl;
                }
            } else {
                launchBtn.href = baseFallbackUrl;
            }
        }

        // Шаг 4: Инициализация Web JS SDK OpoInstall для динамического сбора параметров.
        // SDK сообщает о готовности. Сохранение параметров и возможности отложенных глубоких ссылок
        // зависят от развернутой версии SDK и интеграции с приложением.
        // Конфигурация href якорного элемента в Шаге 3 остается единственным владельцем навигации.
        if (typeof OpenInstall === "function") {
            try {
                new OpenInstall({
                    appKey: "OPOINSTALL_APPKEY_PLACEHOLDER",
                    data: campaignData,
                    onready: function() {
                        // Обратный вызов готовности SDK.
                        // Не переопределяйте launchBtn.onclick здесь; за навигацию отвечает только href ссылки.
                    }
                });
            } catch (err) {
                console.error("Ошибка инициализации SDK OpenInstall:", err);
                // Конфигурация href якорного элемента из Шага 3 остается активной и неизменной
            }
        }
    })();
    </script>
</body>
</html>
Безопасность доменов и гигиена протоколов: избежание скрытия контента для сохранения соответствия правилам
При создании веб-архитектур транзита разработчики должны соблюдать строгие стандарты безопасности и комплаенса. Попытки использовать обманное скрытие контента (показ иного содержимого сканерам безопасности платформ по сравнению с конечными пользователями) или методы доменного сквоттинга нарушают как условия обслуживания Tencent, так и основные рекомендации поисковых систем по качеству.
Соответствующие стандартам транзитные архитектуры опираются на легитимные платформенные стандарты: универсальные ссылки, зарегистрированные через официальные файлы ассоциации доменов, стандартные URI интентов Android и прозрачные запросы на скачивание, инициируемые пользователем. Поддержание чистоты доменной безопасности гарантирует долгосрочную репутацию домена и предотвращает блокировку доменов защитными файрволами соцсетей.
Как работает маршрутизация через универсальные ссылки во внутренних приложениях iOS
Исключение для iOS: как универсальные ссылки функционируют внутри веб-представлений приложений
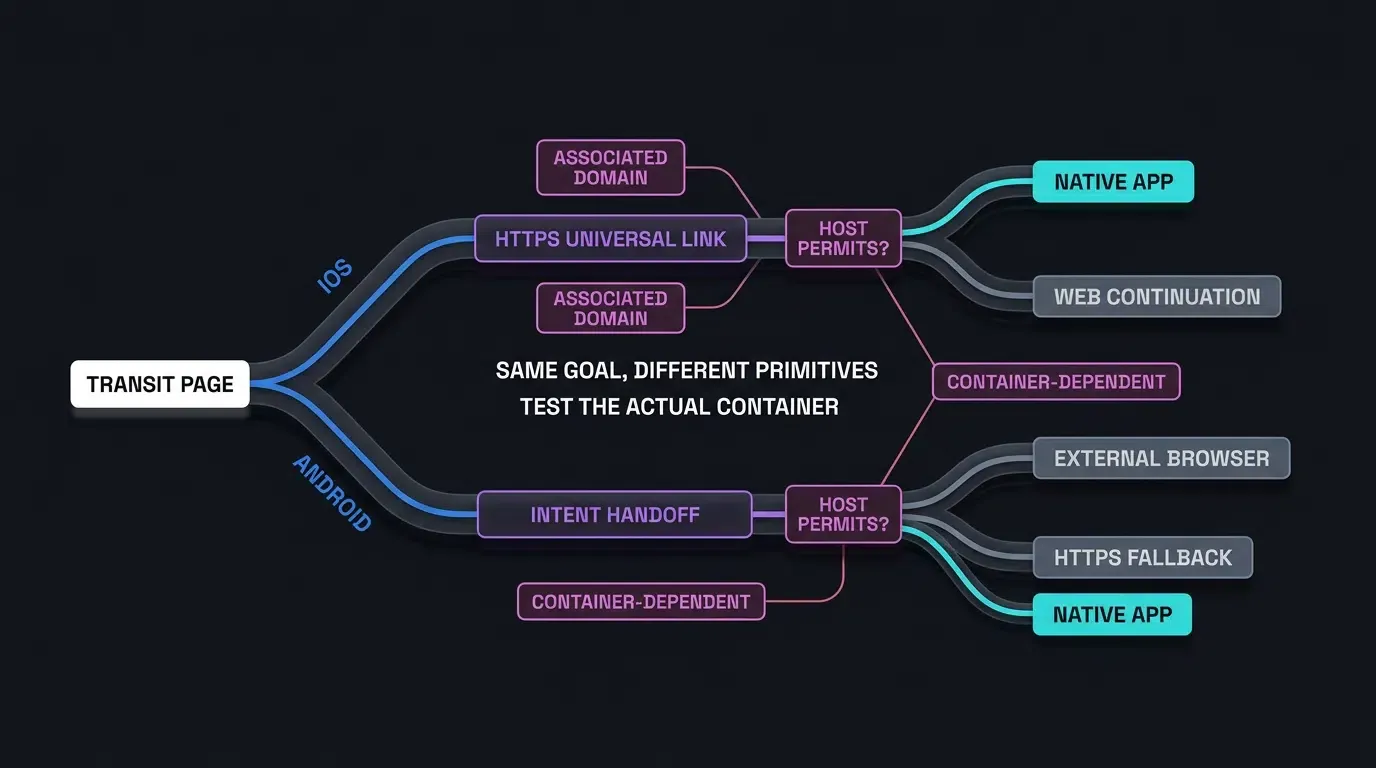
На iOS универсальные ссылки Apple (Universal Links) предоставляют поддерживаемый платформой механизм для перенаправления из веба в приложение внутри социальных приложений. В отличие от кастомных схем URL (myapp://), универсальные ссылки используют стандартные URL https://, которые привязаны напрямую к нативному приложению посредством проверок прав со стороны Apple во время установки.
Когда пользователь нажимает на подходящую универсальную ссылку, iOS может открыть связанное приложение, если оно установлено, а ассоциация доменов действительна. Внутри встроенного браузера результат также зависит от обработки навигации хост-приложением и взаимодействия с пользователем.
Использование отдельных доменов универсальных ссылок для предотвращения навигации в пределах одного домена
В Safari на iOS нажатие на универсальную ссылку, размещенную на том же домене, что и текущая веб-страница, как правило, продолжает навигацию внутри самого браузера Safari, а не открывает нативное приложение. Использование отдельно связанного поддомена помогает системе воспринимать ссылку как действие по открытию приложения.
Для поддержки надежной маршрутизации через универсальные ссылки транзитная ссылка должна происходить из отдельного хост-домена по сравнению со страницей перехода:
Исходный веб-домен:          https://www.example.com/landing
Цель универсальной ссылки:   https://link.example.com/app/open (Отдельный поддомен или домен)
Обратите внимание, что использование отдельно связанного домена — это устоявшаяся практика навигации WebKit для Safari; тем не менее, поведение во встроенных социальных браузерах вроде WeChat по-прежнему зависит от делегатов хост-контейнера и политик платформы.
Обработка резервных состояний, если приложение не установлено на iOS
Если целевое приложение не установлено на устройстве iOS, навигация обычно продолжается по целевому веб-адресу HTTPS, а не открывает приложение.
Транзитная страница, размещенная на конечной точке универсальной ссылки, оценивает резервное состояние. Если нативный запуск не происходит, транзитная страница отображает доступный призыв к действию (CTA) для загрузки из магазина или запускает процесс кэширования отложенных параметров с помощью Web JS SDK перед перенаправлением пользователя в Apple App Store.
Сохранение контекста динамической атрибуции при переходах в магазины приложений
Когда пользователь незарегистрированного в системе приложения на iOS переходит из социальной ссылки в App Store, параметры запроса URL удаляются средой магазина.
Перед переходом в магазин веб-SDK может собрать подходящие параметры кампании в соответствии с настроенной интеграцией. После установки нативный SDK может попытаться извлечь поддерживаемый контекст установки. Успешное восстановление параметров зависит от конфигурации SDK, ограничений платформы и доступного механизма сопо сквозимого маппинга; это требует проверки путем сквозного тестирования.
Реализация перенаправления во внешние браузеры и установки APK на Android
Схемы интентов Android: запуск системного браузера из веб-контейнеров
Поскольку встроенные веб-представления на Android ограничивают кастомные схемы и прямую загрузку APK, транзитная страница может дать указание операционной системе передать веб-сеанс внешнему системному браузеру (например, Google Chrome или Samsung Internet).
Android поддерживает схему URI intent://, которая позволяет веб-страницам кодировать объявления системных интентов непосредственно в якорных ссылках HTML или запросах навигации JavaScript. При форматировании для кампаний на Android целевые страницы могут вызывать URL интента с параметром action=android.intent.action.VIEW и указывать целевой запасной URL (S.browser_fallback_url). Обратите внимание, что поведение диспетчеризации интентов зависит от жестов пользователя, доступности целевого браузера и конфигураций безопасности хост-контейнера.
Ниже приводится стандартный синтаксис URI интентов Android для запуска внешних системных браузеров:
<!-- Настройка схемы интентов Android и синтаксис фильтра манифеста -->
<!-- Файл: android_intent_routing.html -->

<!DOCTYPE html>
<html lang="ru">
<head>
    <meta charset="UTF-8">
    <title>Синтаксис маршрутизации интентов Android</title>
</head>
<body>

    <!-- Пример 1: URI интента Android для системного браузера Chrome с резервным вариантом HTTPS -->
    <!-- Примечание: указание package=com.android.chrome явно выбирает Google Chrome -->
    <!-- Синтаксис: intent://[хост]/[путь]#Intent;scheme=[схема];package=[пакет];S.browser_fallback_url=[резервный_url];end -->
    <a href="intent://app.example.com/details?inviter_id=USR_1024#Intent;scheme=https;package=com.android.chrome;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload%3Finviter_id%3DUSR_1024;end">
        Открыть в браузере Chrome
    </a>

    <!-- Пример 2: URI интента для запуска кастомного протокола нативного приложения с резервным вариантом -->
    <a href="intent://product/456#Intent;scheme=myapp;package=com.example.app;S.browser_fallback_url=https%3A%2F%2Fapp.example.com%2Fdownload;end">
        Запустить нативное приложение или скачать
    </a>

</body>
</html>
<!-- Справочная конфигурация: синтаксис фильтра интентов Activity в AndroidManifest.xml (XML) -->
<!-- Поместите этот элемент активности внутрь элемента <application> в вашем файле AndroidManifest.xml: -->

<activity
    android:name="com.example.app.RoutingActivity"
    android:exported="true"
    android:launchMode="singleTask">

    <!-- Фильтр интентов для кастомной схемы URL -->
    <intent-filter>
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="myapp" android:host="product" />
    </intent-filter>

    <!-- Фильтр интентов для Android App Links (верификация домена HTTPS) -->
    <intent-filter android:autoVerify="true">
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="https" android:host="app.example.com" />
    </intent-filter>
</activity>
Как функция быстрой установки OpoInstall автоматизирует передачу управления во внешний браузер
В поддерживаемых средах приложений и браузеров функция быстрой установки OpoInstall может упростить инициируемый пользователем переход во внешний браузер. Ручное создание URI интентов Android для каждого варианта браузеров производителей (Huawei, Xiaomi, OPPO, Vivo, Samsung) требует масштабного обслуживания из-за различающихся имен пакетов и политик безопасности вендоров.
Платформа мобильной атрибуции и глубоких ссылок OpoInstall упрощает эту задачу с помощью технологии «быстрой установки». Когда пользователь Android нажимает на кнопку загрузки на транзитной странице на базе OpoInstall во встроенном социальном браузере, маршрутизация под управлением SDK может упростить передачу управления в поддерживаемых средах в зависимости от возможностей устройства и политик хост-платформы.
Фактическую маршрутизацию и поведение запасных вариантов необходимо проверять для развернутой версии SDK и политик хост-платформы.
Сохранение реферальных параметров в процессе загрузки и первого запуска
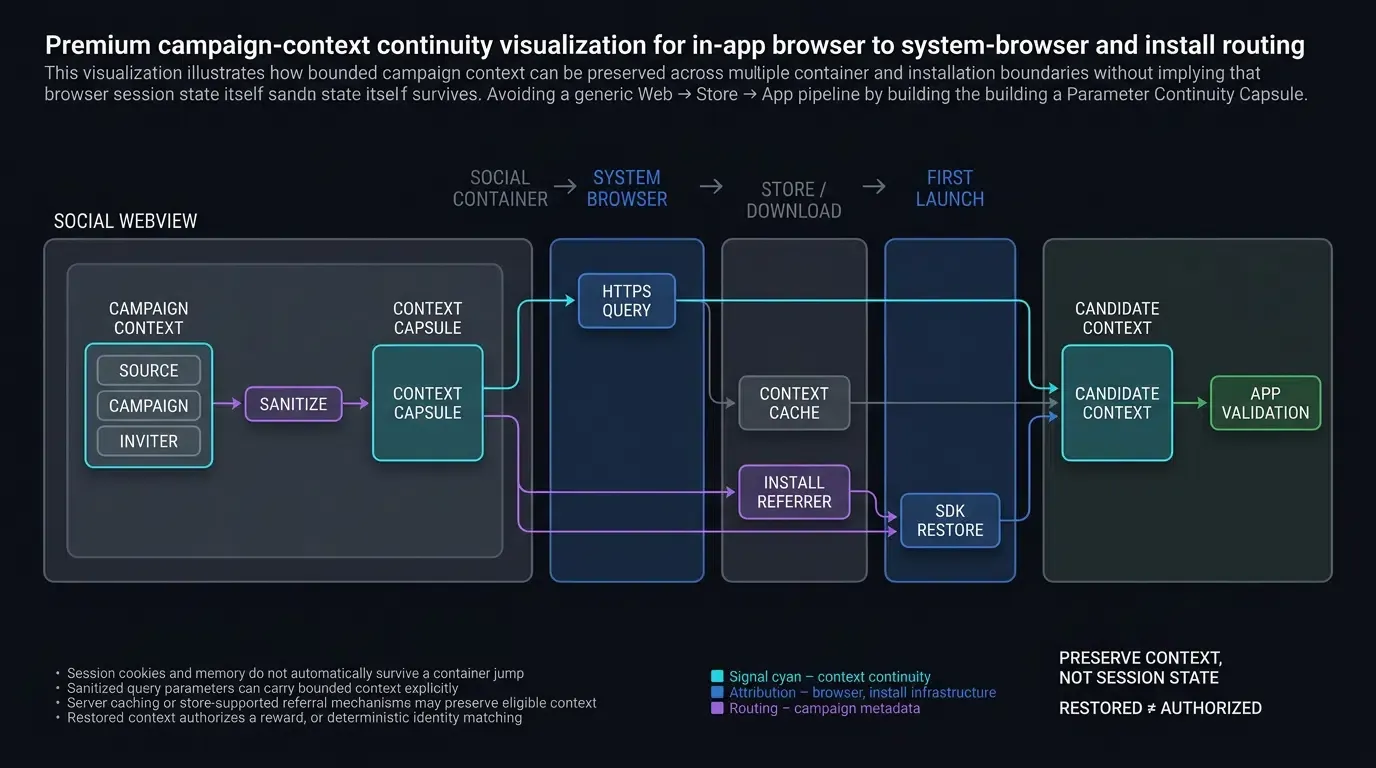
При передаче управления из встроенного социального браузера в системный и последующей установке APK критически важно сохранить параметры пользователя.
OpoInstall поддерживает непрерывность параметров при этом многоэтапном скачке между контейнерами благодаря опциям сохранения параметров через границы браузера:
- Транспонирование параметров URL: В зависимости от развернутой конфигурации маршрутизации санитизированные параметры запроса могут пересылаться на утвержденный целевой адрес HTTPS.
- Интеграция с Google Play Referrer: Google Play Install Referrer может использоваться в качестве отдельного механизма атрибуции Android, если URL загрузки и установленное приложение настроены на его поддержку. Не следует рассчитывать на то, что Web SDK создает этот канал автоматически.
- Кэширование контекстных параметров: Нативный SDK может извлекать подходящий контекст установки, если развернутая интеграция поддерживает соответствующий путь установки и механизм сопоставления.
Сравнительная матрица стратегий перенаправления из веба в приложение
Оценка методов редиректа по уровню пользовательского трения, трудоемкости внедрения и стабильности платформы
Инженерные команды и специалисты по росту должны оценивать стратегии редиректа на основе технической надежности, пользовательского опыта и затрат на реализацию в различных операционных системах.
В приведенной ниже матрице сравниваются распространенные подходы к перенаправлению в социальных экосистемах:
| Метод редиректа | Ожидаемое выполнение на iOS | Ожидаемое выполнение на Android | Уровень пользовательского трения | Сложность реализации |
|---|---|---|---|---|
| Ручное руководство («Открыть в браузере») | Требуется ручное нажатие меню пользователем | Требуется ручное нажатие меню пользователем | Высокий (Многошаговый ручной запрос) | Минимальная (Статический оверлей CSS) |
| Автономная кастомная схема URL | Зависит от хоста / Может блокироваться | Зависит от хоста / Может блокироваться | Высокий (Блокировка / Тупик) | Низкая (Базовое выполнение URI) |
| Стандартные универсальные ссылки | Поддерживаются при наличии связи; зависит от контейнера | Неприменимо; Android использует отдельный механизм App Links | Низкий на iOS, н/д на Android | Умеренная (Требуется хостинг AASA) |
| Быстрая установка и маршрутизация OpoInstall | Зависит от SDK и контейнера; только в поддерживаемых средах | Только поддерживаемые среды; протестируйте перенаправление | Потенциально сниженный | Требуется настройка SDK и тестирование платформы (QA) |
Часто задаваемые вопросы (FAQ)
Почему WeChat блокирует прямую загрузку файлов APK на Android?
Могут ли универсальные ссылки напрямую открывать приложение iOS внутри WeChat?
Как транзитные домены сохраняют маркетинг-параметры при переходе во внешние браузеры?
Резюме и фреймворк принятия решений по реализации
Обход блокировки встроенного браузера в экосистемах социальных мессенджеров требует адаптивной архитектуры маршрутизации веб-в-приложение, учитывающей границы операционных систем и политики безопасности платформ. Опора на статические кастомные схемы URL ведет в тупик, в то время как ручные подсказки создают трение при конверсии, снижая эффективность привлечения пользователей.
Инженерным командам следует внедрять гибридные стратегии маршрутизации: тестировать поддерживаемые переходы в браузер на iOS и Android при сохранении доступного запасного варианта HTTPS. Поддерживая чистые транзитные домены и сохраняя параметры запросов через границы контейнеров, приложения могут улучшить онбординг из веба в мобильное приложение, уважая при этом ограничения хост-браузера и сохраняя поддерживаемый контекст маршрутизации.
Чтобы настроить ваше приложение для социальных переходов и протестировать навигацию из веб-версии в мобильное приложение, зарегистрируйте AppKey в
Связанные материалы
-
Концепции: Переход из Web в App, Песочница встроенного браузера, Быстрая установка, Передача во внешний браузер
-
Технологии: Движок WeChat XWeb, iOS WKWebView, Универсальные ссылки Apple, Фильтры интентов Android
-
Стандарты: Тайминги навигации W3C HTML5, Синтаксис URI IETF RFC 3986, OWASP Mobile Top 10
-
API: Синтаксис Android
Intent.ACTION_VIEW, Делегат навигации Apple WebKit, Веб-API OpoInstallm.wakeupOrInstall -
Официальная документация и ссылки:
Share this article



