Cursor выпускает Build Live Apps? 5 ноября 2026 года компания Cursor официально представила функцию Cursor Build Live Apps, которая позволяет пользователям с платными тарифными планми и активированными облачными агентами создавать, размещать и делиться готовыми веб-приложениями прямо из текстовых запросов на естественном языке. Хотя ИИ-ассистенты для написания кода снизили стоимость создания ПО, в Cursor отметили, что большинство созданных пользователями инструментов никогда не выходят за пределы localhost, поскольку настройка хостинга, баз данных, аутентификации и безопасности по-прежнему требует ручного вмешательства. Благодаря этому обновлению облачный агент создает структуру веб-приложения, при необходимости развертывает базу данных PostgreSQL, настраивает единый вход (SSO) для аутентификации, выполняет проверки безопасности платформы перед публикацией и развертывает проект по доступной для шеринга ссылке без необходимости ручной настройки инфраструктуры.
От локального сервера до продакшена: Что предлагает Cursor Build Live Apps
Краткий обзоре
- Масштаб релиза: Запущен 5 ноября 2026 года для всех платных тарифов Cursor с включенными облачными агентами; функция требует выполнения в облаке и не работает на локальных агентах.
- Управляемый стек: Автоматически создает структуру веб-приложений, при необходимости развертывает базы данных PostgreSQL, настраивает аутентификацию Cursor SSO и выполняет развертывание на управляемом облачном хостинге.
- Управление и общий доступ: Выполняет обязательные базовые проверки и настраиваемые проверки безопасности агентом перед публикацией, требует входа в систему Cursor для приватных и видимых для команды приложений, по умолчанию отключает публичный доступ на тарифах Teams и Enterprise (если он не включен администратором), а также поддерживает аутентификацию по ключам API Cursor через заголовки для автоматизированных скриптов или Grok Bot.
Перенос внутреннего инструмента с локального компьютера разработчика в рабочую среду обычно требует подготовки облачных учетных записей, экземпляров баз данных, поставщиков идентификации и конвейеров развертывания. Согласно вем-жуналу изменений Cursor Build Live Apps, платформа автоматизирует эти шаги, чтобы сотрудники из отделов продаж, операций, юридического, финансового и инженерного отделов могли создавать работающие веб-инструменты и делиться ими по прямой ссылке.
Внутри самой компании Cursor команды используют этот рабочий процесс для развертывания нескольких категорий внутреннего программного обеспечения:
- Внутренние операционные инструменты для регистрации на мероприятия, распределения клиентских аккаунтов и бронирования рабочих мест.
- Мультимедийные презентации для клиентов, сочетающие слайды, видео и интерактивные демо-версии продуктов.
- Порталы адаптации, обучения и повышения квалификации для новых сотрудников.
- Панели мониторинга продаж в реальном времени, отслеживающие метрики воронки и сделки.
- Порталы управления инженерными службами.
Как показано в отчете The New Stack о рабочем процессе развертывания Cursor, путь приложения от первоначальной идеи до рабочей ссылки состоит из четырех этапов в интерфейсе облачного агента:
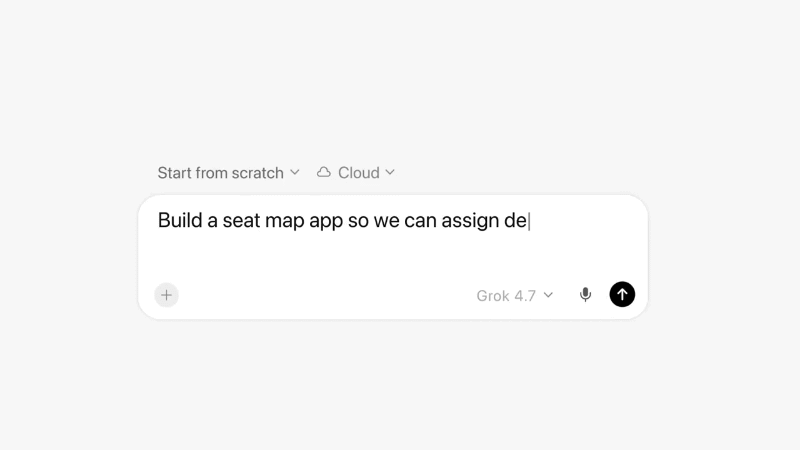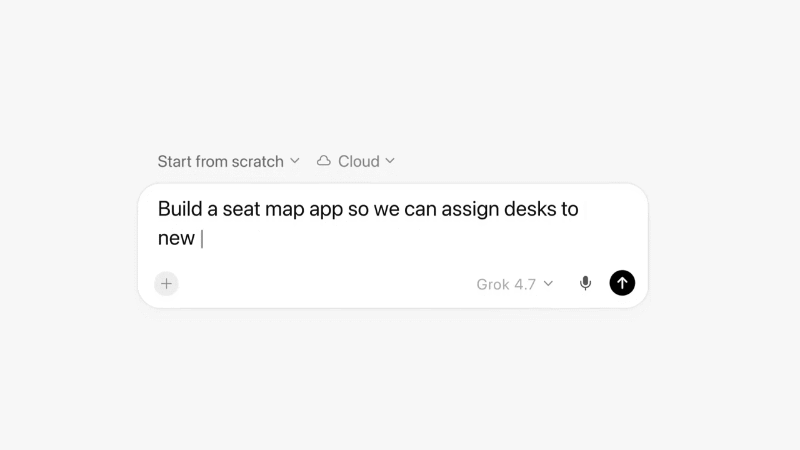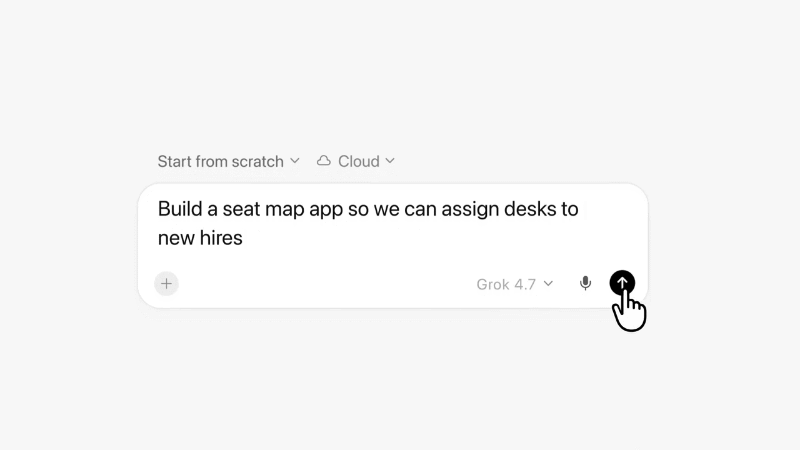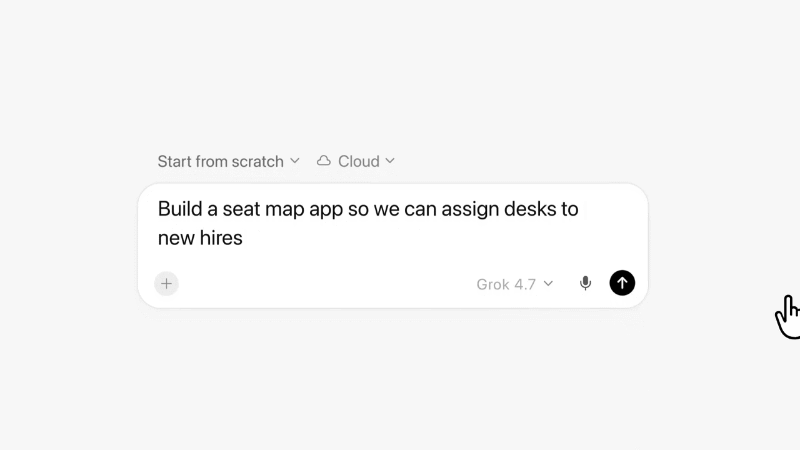
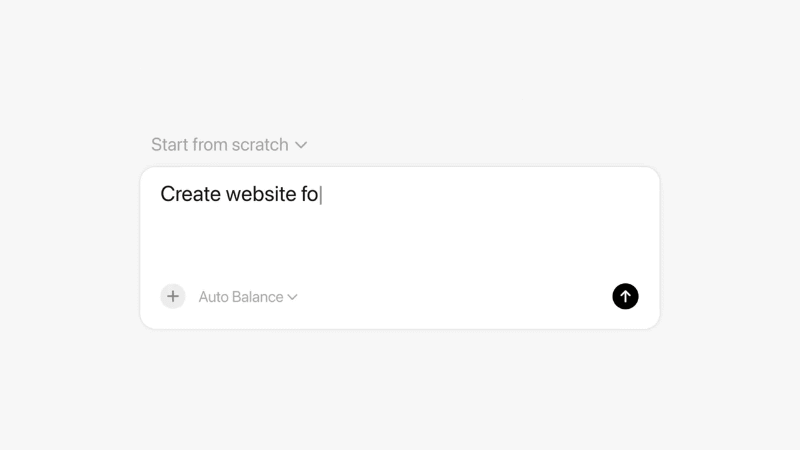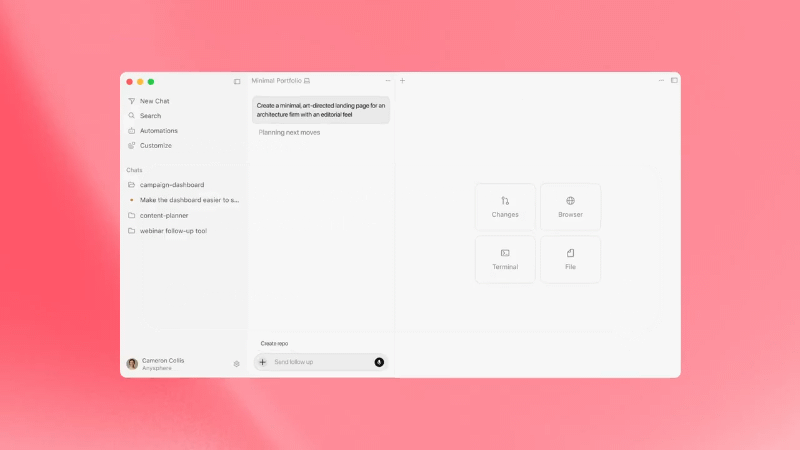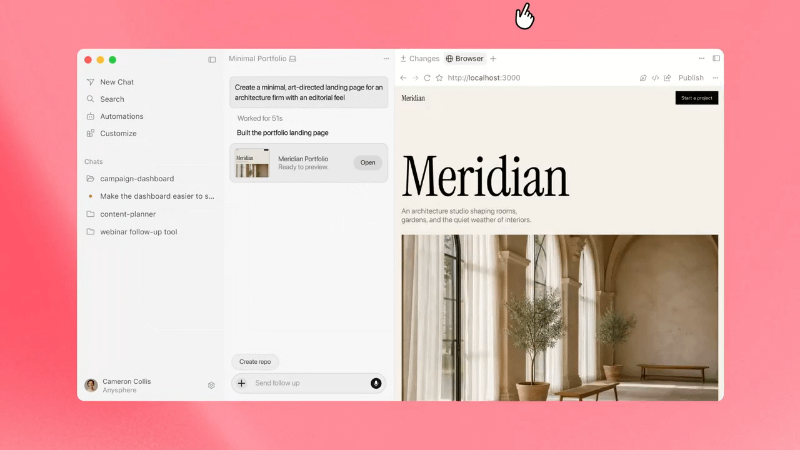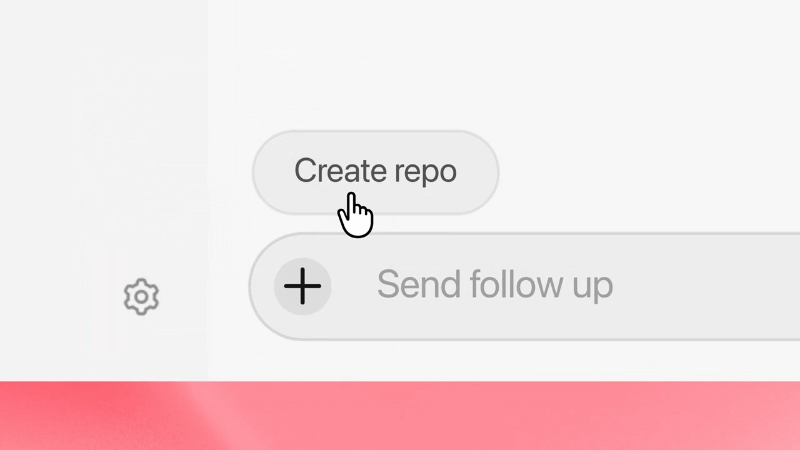
Сначала пользователь запускает облачный агент и описывает желаемое веб-приложение на обычном языке. Во-вторых, облачный агент генерирует приложение, подготавливает необходимые бэкенд-компоненты, такие как база данных и аутентификация, подготавливает среду хостинга и запускает автоматические проверки.
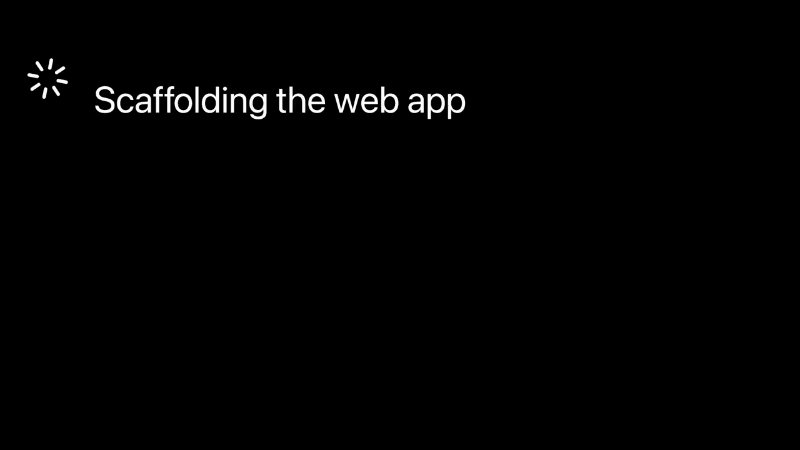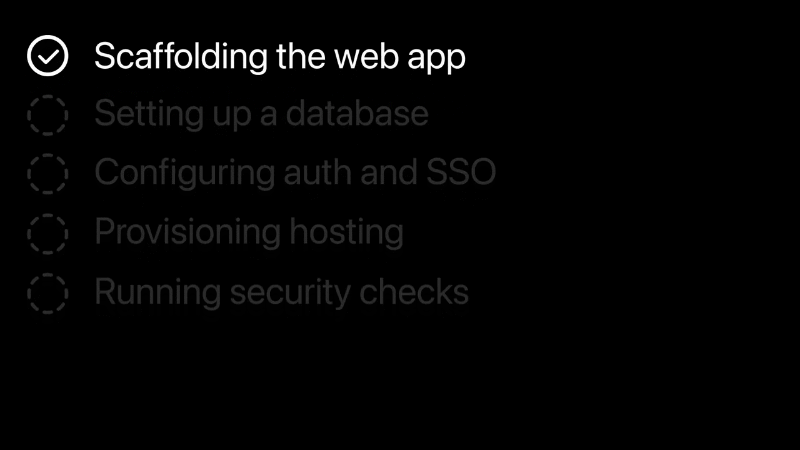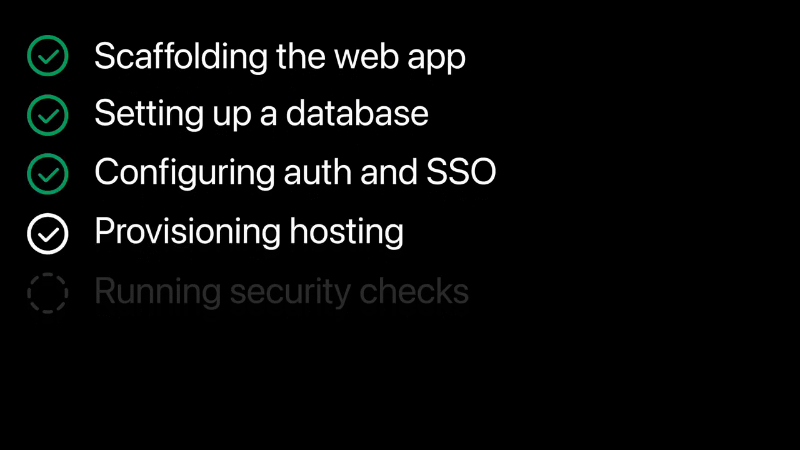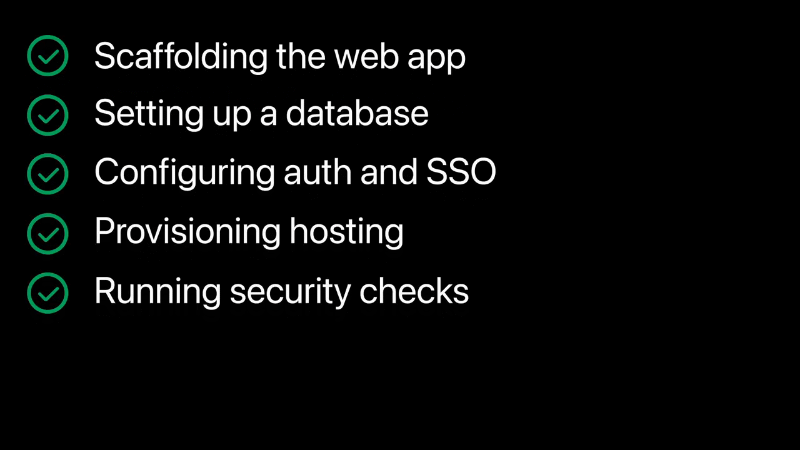 В-третьих, после завершения сборки пользователь может предварительно просмотреть интерактивное приложение в рабочей области, открыть диалоговое окно публикации, выбрать уникальный домен и настроить параметры области доступа перед предоставлением инструмента другим пользователям.
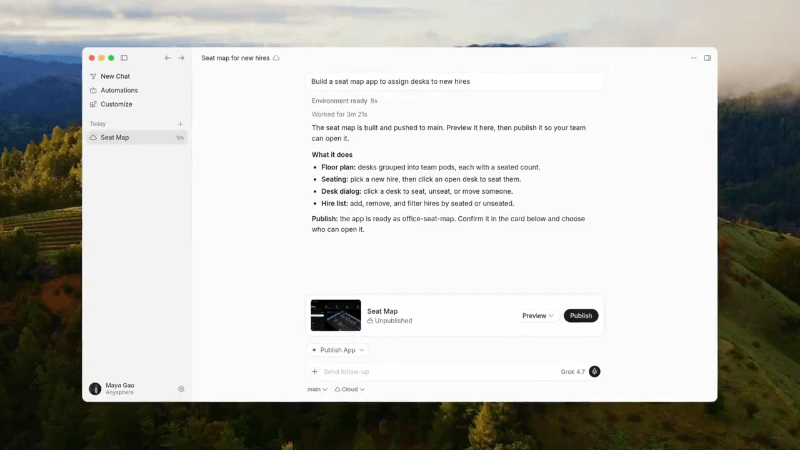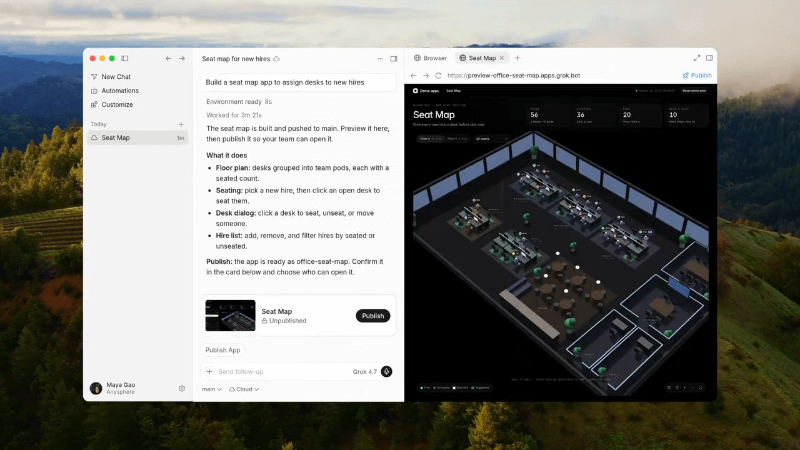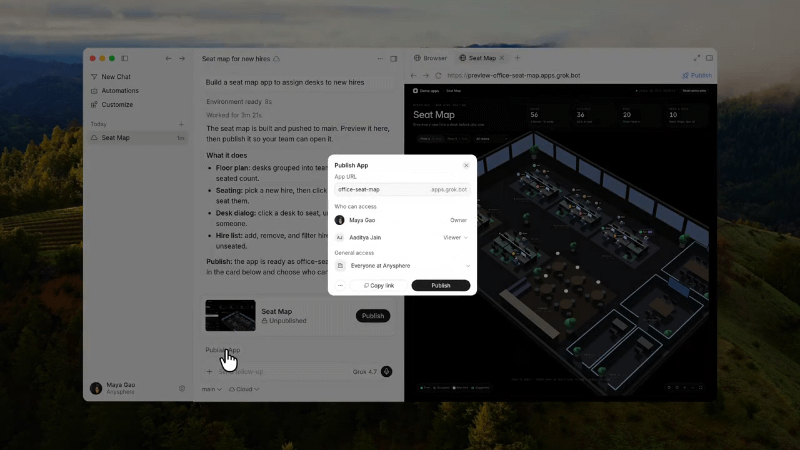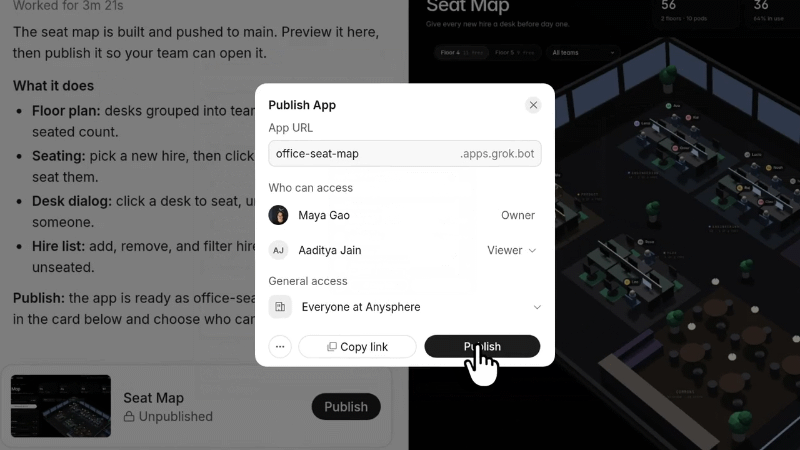
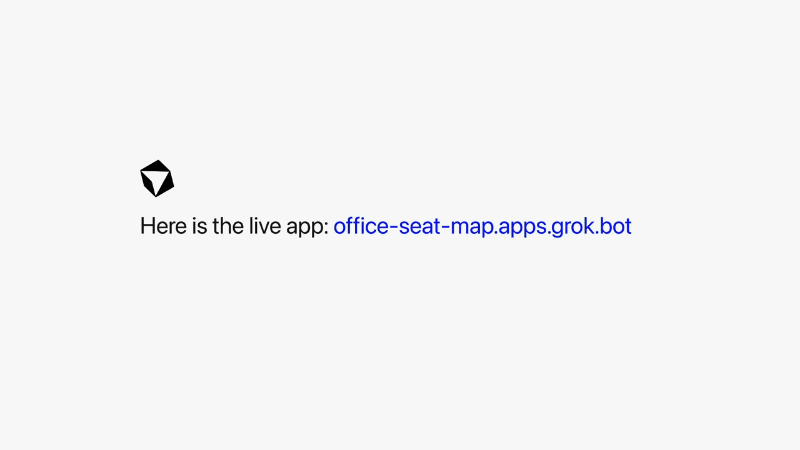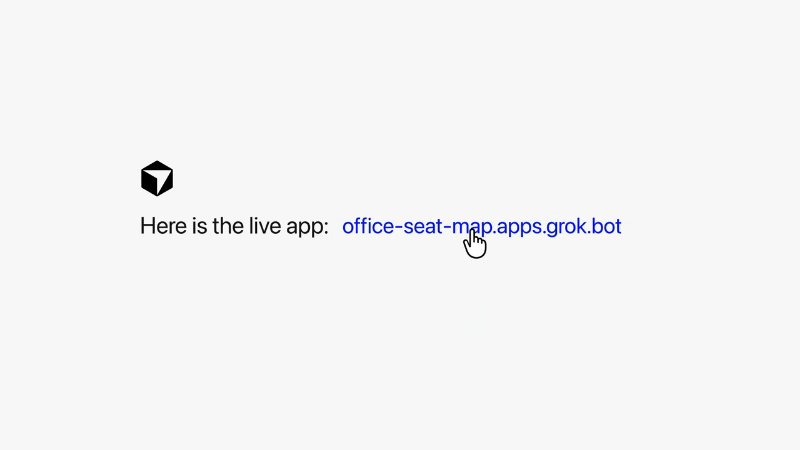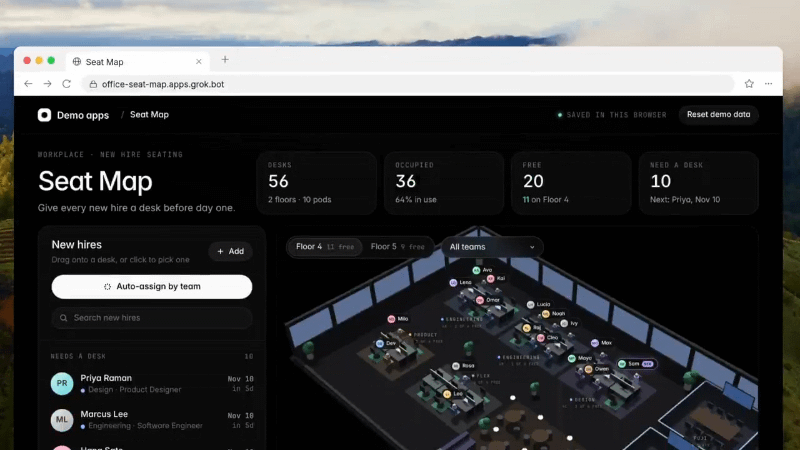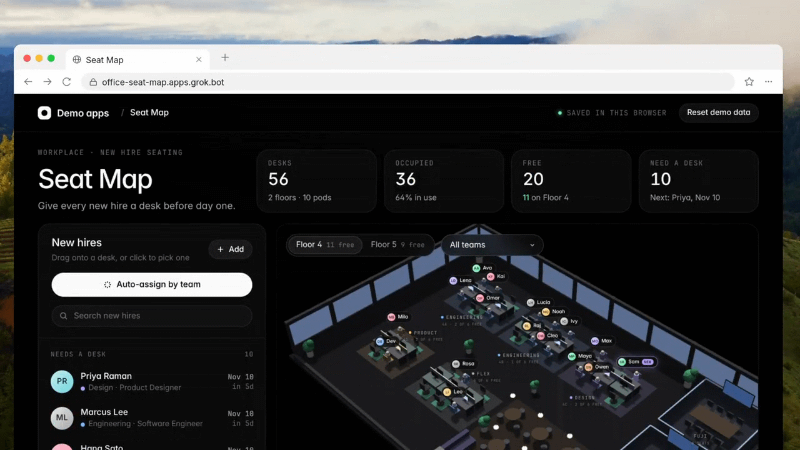
Наконец, после успешного прохождения проверок перед публикацией и подтверждения публикации пользователем, Cursor возвращает живую ссылку, которая открывает развернутое приложение — например, инструмент интерактивной карты офисных мест — прямо в браузере.
Под капотом: Облачные агенты, управляемый хостинг и источники репозиториев
Техническая основа Cursor Build Live Apps опирается на облачные агенты Cursor, которые позволяют пользователям запускать асинхронные агенты кодирования в удаленных средах, не оставляя свои локальные ноутбуки открытыми. Поскольку конвейер развертывания подготавливает облачные базы данных, службы идентификации и управляемый хостинг, эта функция работает исключительно через облачные агенты и не может использоваться с локально запущенными агентами.
Компания Cursor начала сокращать разрыв между генерацией кода и развертыванием в реальном времени 27 августа 2026 года, когда представила первоначальный рабочий процесс для создания проектов с нуля и их предварительного просмотра по живой ссылке. Однако в том более раннем релизе публикация по живой ссылке требовала от пользователей подключения собственных внешних аккаунтов Vercel.
Обновление от 5 ноября устраняет необходимость для пользователей связывать или администрировать отдельную учетную запись хостинга. Хотя в журнале изменений Cursor не указан лежащий в основе облачный провайдер, The New Stack сообщил, ссылаясь на заявление Vercel в X, что уровень управляемого хостинга построен на базе Vercel for Platforms, при этом Cursor автоматически создает выделенную изолированную учетную запись хостинга для каждой команды или индивидуального подписчика.
Процесс сквозного выделения ресурсов, проверки безопасности и развертывания структурирован следующим образом:
[Source Input: Natural Language Prompt / Cursor Origin / GitHub Repo]
                                 │
                                 ▼
              [Cursor Cloud Agent Execution Environment]
              ├── Scaffolds Web App Codebase
              ├── Provisions PostgreSQL Database (When Needed)
              ├── Configures Cursor SSO Authentication
              └── Prompts for External Secrets (Managed So Agent Never Sees Raw Values)
                                 │
                                 ▼
         [Pre-Publish Gate: Deterministic + Agentic Security Reviews]
              ├── Runs Mandatory Baseline Checks (e.g., Exposed Secrets)
              └── Evaluates Agentic & Custom Team Admin Security Rules
                                 │
        (Meets Mandatory Checks & Applicable Approval Rules)
                                 │
                                 ▼
      [Managed Deployment to User-Selected Domain & Isolated Hosting]
              ├── Private & Team Access (Requires Cursor Sign-In; Public Off by Default on Teams/Enterprise)
              ├── Public Access (Available on Personal Plans or When Enabled by Team Admins)
              └── Programmatic Access (Cursor API Key via Request Headers)
Разработчики могут инициировать развертывание из двух источников репозиториев:
- Новые или существующие репозитории Cursor Origin: Пользователи, начинающие с нуля, автоматически создают репозиторий на Cursor Origin — ориентированной на агентов платформе хостинга Git, которую Cursor запустила 17 августа 2026 года.
- Существующие репозитории GitHub: Инженеры с уже существующими проектами на GitHub могут использовать облачный агент для подготовки и публикации приложения без миграции своего репозитория в Origin. По данным Cursor, поддержка GitLab и других Git-провайдеров запланирована в будущих обновлениях.
Системы безопасности перед публикацией и управление доступом
Внедрение быстрого развертывания веб-приложений в масштабах всей организации требует защитных механизмов для работы с учетными данными, проверки перед публикацией и областей доступа, что подробно описано в документации по приложениям облачного агента Cursor.
Изоляция секретов и иерархия проверки перед публикацией
Когда приложению необходимо подключиться к внешней инфраструктуре — например, к корпоративному хранилищу данных или стороннему API, — Cursor запрашивает у пользователя необходимые ключи. По заявлению Cursor, эти секреты управляются таким образом, что агент не видит их исходные значения.
Перед тем как приложение станет доступно в сети, пользователь должен явно опубликовать его, что запускает два типа проверок платформы:
- Детерминированные проверки: Базовые сканирования на основе правил всегда выполняются для обнаружения распространенных проблем, таких как захардкоженные секреты, токены или раскрытые учетные данные в файлах приложения.
- Проверки безопасности на основе агентов: Анализ с помощью искусственного интеллекта проверяет проект на наличие более широких проблем безопасности и указывает пользователю, что именно нужно исправить в случае сбоя проверки.
Администраторы команды имеют доступ ко всем развернутым командным приложениям и сохраненным секретам. Администраторы могут добавлять пользовательские правила проверки безопасности, отменять публикацию любого действующего приложения и одобрять определенные релизы, отмеченные проверками безопасности. Тем не менее, административное одобрение не является безусловным обходом каждой проверки: обязательные базовые средства защиты остаются в силе, а успешное прохождение сканирования перед публикацией призвано снизить риски утечки учетных данных, а не гарантировать, что пользовательская логика приложения или разрешения внешних баз данных лишены уязвимостей.
Области доступа и ключи API на основе заголовков
После того как приложение проходит необходимые проверки и развертывается по выбранному URL-адресу, контроль доступа определяется типом тарифного плана и методом аутентификации:
- Командный и корпоративный доступ: Приложениями можно делиться с конкретными лицами, группами пользователей или всей организацией. Приватные и видимые для команды приложения требуют входа в систему Cursor. Публичный общий доступ по умолчанию отключен на планах Teams и Enterprise, но администраторы могут его включить; общедоступные приложения могут быть открыты любым человеком, у которого есть ссылка.
- Публичный общий доступ для персонального плана: Подписчики персональных планов могут публиковать приложения с открытым доступом, чтобы любой владелец URL-адреса мог открыть веб-приложение.
- Программный доступ через ключи API: Чтобы автоматизированные скрипты, задачи непрерывной интеграции (CI) или внешние агенты, такие как Grok Bot, могли взаимодействовать с развернутым приложением, пользователи могут настроить ключ API Cursor. Вместо того чтобы подвергать учетные данные риску в общедоступных URL-адресах, программные клиенты выполняют аутентификацию путем передачи ключа API Cursor в заголовках HTTP-запросов, причем ключи управляются отдельно на персональном или командном уровне.
Конкурентный контекст: вызов для Lovable, Replit и Grok Build
Интегрируя управляемый хостинг, подготовку баз данных PostgreSQL по требованию и аутентификацию SSO непосредственно в рабочий процесс облачного агента, Cursor вступает в прямую конкуренцию с ориентированными на текстовые запросы платформами приложений, такими как Lovable и Replit. С точки зрения рыночного позиционирования, если Lovable и Replit исторически привлекали создателей-потребителей и разработчиков-одиночек, то анонс Cursor делает акцент на внутреннем корпоративном ПО, помогая профильным экспертам создавать операционные инструменты без ожидания выделенной инфраструктурной инженерии, сохраняя при этом поддержку публичной веб-публикации для индивидуальных подписчиков.
Эта функция также соседствует с продуктами в более широкой технологической экосистеме Илона Маска после <приобретения компании Cursor компанией SpaceX> в августе 2026 года, сделки, раскрытой в <документе SpaceX, поданном в Комиссию по ценным бумагам и биржам США (SEC)> при предполагаемой стоимости собственного капитала в $60 миллиардов (и $42.5 миллиарда в качестве суммы учета покупки). Аффилированная со SpaceX компания xAI ранее запустила режим Grok Build Mode, позволяющий пользователям создавать легкие приложения и игры внутри чатов Grok и делиться ими через ссылки grok.me. В то время как Grok Build ориентирован на создание в диалоговом режиме, Cursor Build Live Apps опирается на разработку на основе репозиториев (Cursor Origin и GitHub), командные правила безопасности и корпоративное управление SSO.
Сравнение рабочих процессов и контрольный список внедрения
Инженерные руководители, оценивающие Cursor Build Live Apps, могут сравнить его масштабы и модель управления с локальной разработкой и более ранним рабочим процессом предварительного просмотра Cursor:
| Этап рабочего процесса | Среда выполнения | Настройка хостинга и базы данных | Аутентификация и область общего доступа | Элементы управления безопасностью и администрированием |
|---|---|---|---|---|
| Прототип локального агента | Локальная IDE / Компьютер разработчика | Ручной локальный сервер и конфигурация локальной БД | Только локальный компьютер (localhost) |
Локальная среда под управлением разработчика |
| Предварительный просмотр Cursor от 27 августа 2026 г. | Облачный агент Cursor | Предварительный просмотр в браузере; публикация требовала подключения внешнего аккаунта Vercel | Определяется настройками внешнего проекта Vercel | Управляется через внешний аккаунт хостинга |
| Build Live Apps (Персональный план) | Облачный агент Cursor (платный план) | Управляемый изолированный хостинг + PostgreSQL по требованию | Вход в Cursor для закрытых приложений, опциональный шеринг публичных URL или заголовки с API-ключом | Обязательные детерминированные проверки + проверка агентом перед публикацией |
| Build Live Apps (Команды / Enterprise) | Облачный агент Cursor (платный план) | Управляемый изолированный хостинг + PostgreSQL по требованию | Приватный/командный доступ через вход в Cursor; публичный доступ отключен по умолчанию (настраивается администратором) | Проверки перед публикацией, пользовательские правила админа, одобрение релизов и элементы управления для отмены публикации администратором |
Контрольный список управления для инженерных команд и команд безопасности
Организации, внедряющие Cursor Build Live Apps для создания внутренних инструментов, должны установить четкие операционные практики:
- Определите пользовательские правила перед публикацией: Используйте консоль администратора команды, чтобы добавить специфичные для организации правила проверки безопасности, которые проверяют наличие экспонированных внутренних эндпоинтов и соблюдение требований по обработке данных перед запуском приложений.
- Проверьте разрешения внешнего хранилища данных: Поскольку автоматизированное сканирование перед публикацией фокусируется на файлах приложений и раскрытых секретах, независимо применяйте роли базы данных с наименьшими привилегиями и безопасность на уровне строк для любых внешних хранилищ данных, подключенных к живому приложению.
- Проверьте политики командного доступа: Подтвердите, следует ли оставлять общий доступ к публичным ссылкам отключенным на уровне Teams и Enterprise, чтобы внутренние панели мониторинга и операционные инструменты требовали входа в систему Cursor, а также периодически просматривайте активные приложения в панели администратора.
- Управляйте жизненным циклом ключей API: Требуйте от автоматизированных скриптов, рабочих процессов непрерывной интеграции и интеграций с Grok Bot прохождения аутентификации строго через заголовки HTTP-запросов с использованием ограниченных по области ключей API Cursor, и отзывайте ключи при выводе внутренних инструментов из эксплуатации.
Часто задаваемые вопросы (FAQ)
Могут ли разработчики использовать Cursor Build Live Apps с локально запущенными агентами кодирования?
Создает ли каждое развернутое приложение базу данных PostgreSQL автоматически?
Могут ли администраторы команд переопределить любую неудачную проверку безопасности перед публикацией?
Как автоматизированные скрипты или Grok Bot проходят аутентификацию в развернутом приложении Cursor?
Основные выводы для инженерных команд
Выпуск Cursor функции Build Live Apps решает давнее «бутылочное горлышко» в разработке ПО с помощью ИИ: в то время как агенты кодирования делают генерацию логики приложения быстрой, безопасное развертывание этого кода для коллег обычно застопоривается на настройке инфраструктуры. Объединяя облачных агентов с подготовкой PostgreSQL по требованию, Cursor SSO, системами безопасности перед публикацией и управляемым хостингом, Cursor превращает запросы на основе репозиториев в живые внутренние инструменты, доступные по общей ссылке.
Для инженерных руководителей и специалистов по безопасности переход от прототипов на localhost к мгновенному развертыванию в облаке делает административное управление необходимым условием. Сочетание встроенной обработки секретов Cursor и пользовательских правил проверки перед публикацией со строгими разрешениями с наименьшими привилегиями для внешних хранилищ данных позволяет командам быстро выпускать внутренние инструменты, не теряя контроля видимости корпоративных данных.
Ссылки
-
Журнал изменений Cursor: Build Live Apps в Cursor — Официальное объявление о релизе от 5 ноября 2026 года, описывающее создание приложений облачным агентом, Postgres по требованию, Cursor SSO, проверки безопасности перед публикацией и общий доступ по ссылке.
-
Документация Cursor: Приложения облачного агента — Официальная техническая документация, охватывающая развертывание живых приложений, обработку секретов, правила проверки безопасности, границы административного одобрения, элементы управления общедоступным доступом и аутентификацию по заголовку ключа API.
-
Документация Cursor: Обзор облачных агентов — Официальное руководство, объясняющее среды выполнения удаленных облачных агентов и поддерживаемые тарифные планы.
-
Журнал изменений Cursor: Создание проектов с нуля в облачных агентах — Официальное обновление от 27 августа 2026 года, документирующее более ранний рабочий процесс предварительного просмотра и требование публикации через внешний аккаунт Vercel.
-
Журнал изменений Cursor: Хостинг кода Origin — Официальные примечания к выпуску от 17 августа 2026 года, представляющие Cursor Origin в качестве ориентированной на агентов платформы хостинга Git.
-
Блог Cursor: Присоединение к SpaceX — Официальное объявление за август 2026 года о приобретении Cursor компанией SpaceX.
-
Комиссия по ценным бумагам и биржам США: Подача формы SpaceX (30 сентября 2026 г.) — Нормативный документ, подробно описывающий предполагаемую стоимость собственного капитала в $60 миллиардов и сумму учета покупки $42.5 миллиарда для приобретения Cursor.
-
The New Stack: Cursor бросает вызов Lovable и Replit с полностью управляемым развертыванием приложений — Статья Пола Соуэрса, освещающая четырехэтапный рабочий процесс развертывания и заявление Vercel относительно хостинга Vercel for Platforms.
Share this article