Как выявлять фиктивные события внутри приложений при отслеживании конверсий? Выявление фиктивных внутриигровых событий требует проведения аудита базовых показателей задержки для конкретных событий в сопоставлении с «сырыми» временными метками (raw timestamps), анализа статусов аутентификации запросов на уровне безопасности и фильтрации подозрительных паттернов выполнения в потоках данных.
Фрод на внутриигровых событиях возникает, когда автоматизированные скрипты, модифицированные экземпляры приложений или неавторизованные API-запросы передают на серверы атрибуции недействительные или потенциально синтетические сигналы конверсии. Путем аудита телеметрии событий, установления эмпирических базовых показателей задержки от клика до события (Click-to-Event-Time, CTET) и использования вердиктов аутентификации от специализированных уровней безопасности, инженерные команды могут классифицировать и отфильтровывать невалидные потоки событий до того, как они попадут в каналы оценки эффективности или оптимизации.
| Термин | Определение | Связанный объект | Цель поиска |
|---|---|---|---|
| Отслеживание конверсий | Систематическая регистрация и обработка действий пользователей после установки. | Поток «сырых» данных | Информационный / Технический |
| Click-to-Event-Time (CTET) | Производная метрика, измеряющая задержку между точкой касания и моментом получения события. | Механизм выявления аномалий событий | Технический / Информационный |
| Рекламный фрод | Преднамеренная манипуляция показателями эффективности с использованием нечеловеческого трафика или поддельных данных. | Спуфинг внутриигровых событий | Информационный / Безопасность |
Анатомия фрода с фиктивными событиями в конвейерах отслеживания конверсий
Коммерческий стимул: выплаты по CPA-событиям против арбитража CPI-установок
Мобильные performance-маркетинговые кампании часто полагаются на модели Cost-Per-Action (CPA), где издатели получают доход только тогда, когда привлеченный пользователь достигает определенных этапов. Эти пост-инсталляционные этапы — например, завершение регистрации, прохождение обучения, оформление пробной подписки или первая внутриигровая покупка — приносят существенно более высокие выплаты, чем обычные установки приложения.
Эта финансовая структура создает веские экономические стимулы для злоумышленников имитировать вовлеченность после установки. Вместо генерации больших объемов низкоценных загрузок приложений автоматизированные скрипты эмулируют конкретные высокоценные события, чтобы извлечь CPA-комиссии. Если конвейер приема событий принимает такие поддельные сигналы без структурной валидации, рекламодатели выплачивают вознаграждение за несуществующую коммерческую активность, переоценивая неэффективные источники трафика.
Векторы угроз: неаутентифицированные S2S API-запросы, модифицированные клиенты и скриптовая автоматизация
Фрод с внутриигровыми событиями попадает в конвейеры отслеживания конверсий главным образом через три технических вектора:
- Спуфинг прямой передачи данных по API: Злоумышленники анализируют сетевой трафик мобильного приложения с помощью локальных прокси-инструментов, чтобы определить конечные точки приема событий, требования к заголовкам HTTP и параметры JSON-полезной нагрузки. При слабо защищенной интеграции автоматизированные серверные скрипты передают синтетические запросы событий напрямую на точки приема, не запуская процесс приложения и не выполняя клиентский код.
- Модификация бинарных файлов клиентского приложения: Злоумышленники декомпилируют, изменяют и переупаковывают приложения для обхода внутренних средств контроля или внедрения автоматизированных циклов отправки событий. Эти модифицированные клиенты запускаются на физических устройствах или в виртуализированных средах, генерируя валидную телеметрию ОС при выполнении автоматизированных вызовов событий.
- Эмуляторы и автоматизация устройств: Виртуализированные мобильные среды запускают автоматизированные экземпляры, управляемые фреймворками для скриптинга UI. Хотя код приложения выполняется внутри реального процесса ОС, последовательность действий пользователя, скорость ввода и задержка выполнения отражают программные скрипты, а не действия человека.

Граница модели угроз: почему симметричные ключи на стороне клиента не гарантируют легитимность запросов
Критическим ограничением безопасности в мобильном отслеживании конверсий является допущение, что внедрение общего симметричного ключа (например, HMAC-секрета) в бинарный файл клиента гарантирует аутентичность данных. В стандартных моделях мобильных угроз клиентские бинарные файлы выполняются в ненадежной среде. Злоумышленники могут извлечь ключи с помощью статического реверс-инжиниринга, анализа памяти или динамического перехвата функций.
Как подчеркивается в руководстве OWASP Mobile Application Security Testing Guide (MASTG), симметричные криптографические ключи, хранящиеся в приложениях, могут быть скомпрометированы, что позволяет злоумышленнику генерировать валидные коды аутентификации сообщений (MAC) для поддельных данных. Как следствие, ключи на стороне клиента обеспечивают лишь эшелонированную защиту от случайного вмешательства; они не служат абсолютным корнем доверия против сложного спуфинга SDK.
Для достижения надежной аутентификации запросов современные архитектуры полагаются на механизмы аттестации уровня платформы:
- Google Play Integrity: Стандартные запросы возвращают токены целостности, выданные платформой, которые могут быть криптографически привязаны к данным запроса через
requestHash, с принудительной автоматической защитой от повтора (replay protection) при проверке токена. - Apple App Attest: Использует аттестованную пару ключей, сгенерированную на устройстве, одноразовые задачи (challenges), выданные сервером, и подписанные клиентские подтверждения, оцениваемые по счетчикам, чтобы привязать чувствительные запросы к валидированному экземпляру приложения.
Важно отметить, что хотя эти сервисы предоставляют доказательства целостности бинарного файла, состояния устройства или привязки запроса, ни один из механизмов не доказывает, что бизнес-конверсия была физически выполнена реальным пользователем.
Загрязнение данных: как невалидные постбэки событий дезориентируют алгоритмы рекламных сетей
Помимо необоснованных выплат, валидация фрод-событий ухудшает оптимизацию программных рекламных кампаний. Программные рекламные платформы используют постбэки конверсий в реальном времени для обучения алгоритмов автоматических ставок, таких как App Event Optimization (AEO) или Target Cost-Per-Action (tCPA).
Невалидные сигналы конверсии могут снизить качество входных данных для оптимизации. Детальная механика обратной связи по ставкам и динамика распределения бюджета описаны в статье №68. Фильтрация или удержание неподходящих сигналов событий снижает влияние невалидных положительных сигналов на системы оптимизации.
Определение CTET как производной метрики задержки
Вычисление временной дельты: CTET равен времени получения события минус время клика
В этой статье Click-to-Event-Time (CTET) операционно определяется с использованием границы получения на сервере, представляя собой задержку между кликом и приемом события, а не безошибочное измерение точного момента выполнения действия пользователем. Математически CTET для события
Где
Различие между серверными метками и часами, сообщаемыми клиентом
Точная оценка задержки требует строгого технического разделения между временными метками, сообщаемыми клиентом (
Использование исключительно клиентских меток позволяет скриптам-спуферам внедрять произвольные исторические временные метки, заставляя событие выглядеть так, будто оно произошло через часы или дни после клика. Входные шлюзы обязаны присваивать неизменяемую серверную метку (
Обработка очереди офлайн-событий: разграничение пакетной отправки и аномалий в реальном времени
Приложения, рассчитанные на работу при нестабильном подключении, локально ставят события в очередь, если доступ к сети отсутствует. Как только устройство восстанавливает связь, клиент загружает накопленную телеметрию агрегированным пакетом.
Если движок атрибуции оценивает события из пакетов строго по серверной метке (
Оценка охвата задержки: привлечение новых пользователей против ретаргетинга
Аналитическая область применения CTET полностью зависит от контекста атрибуции. Для привлечения новых пользователей
Поскольку ретаргетинг минует скачивание из стора и процессы установки ОС, базовая задержка для действий внутри приложения после клика существенно короче, чем в рабочих процессах привлечения новых пользователей. Движки выявления аномалий должны динамически корректировать модели базовых показателей на основе типа кампании, чтобы предотвратить ошибочную классификацию легитимных ретаргетинговых конверсий как аномалий.
Техническая база для эмпирического аудита задержки CTET
Прием необработанных потоков телеметрии для калибровки базовых показателей
Построение эффективного механизма оценки аномалий CTET требует приема неагрегированной телеметрии. Клиентские SDK передают триггеры событий вместе с контекстом сессии на шлюзы приема данных.
Команды могут ознакомиться с текущей документацией OpoInstall для понимания доступных возможностей атрибуции и интеграции SDK; конвейеры приема событий и 5-слойные структуры, описанные в этой статье, представляют собой эталонные архитектуры и рекомендуемые паттерны реализации, а не документированные API-контракты для production-среды.
Установление распределений задержки с калибровкой по событиям и кампаниям
Взаимодействие человека с мобильными приложениями создает различные паттерны задержки в зависимости от конкретного этапа. Регистрация аккаунта обычно требует меньше времени, чем завершение верификации личности или достижение высокого уровня в игре.
Вместо навязывания произвольных, универсальных порогов задержки для всех событий, инженерные команды должны устанавливать эмпирические базовые показатели для каждого типа события. Эти показатели рассчитываются путем анализа исторических распределений конверсий среди валидированных групп с низким риском в рамках конкретных типов кампаний и географических регионов.
Модель калибровки эмпирической задержки:

Распределение CTET для валидной группы (разнородный разброс задержки):
Объем |        /\
       |       /  \
       |      /    \________  (Эмпирическое распределение квантилей)
       +-----------------------------------> Время (затраченное)

Неестественная кластеризация задержки (индикатор автоматизации):
Объем |   |      |      |
       |   |      |      |
       |   |      |      |    (Статические интервальные всплески: флаг для аудита)
       +-----------------------------------> Фиксированные интервалы времени
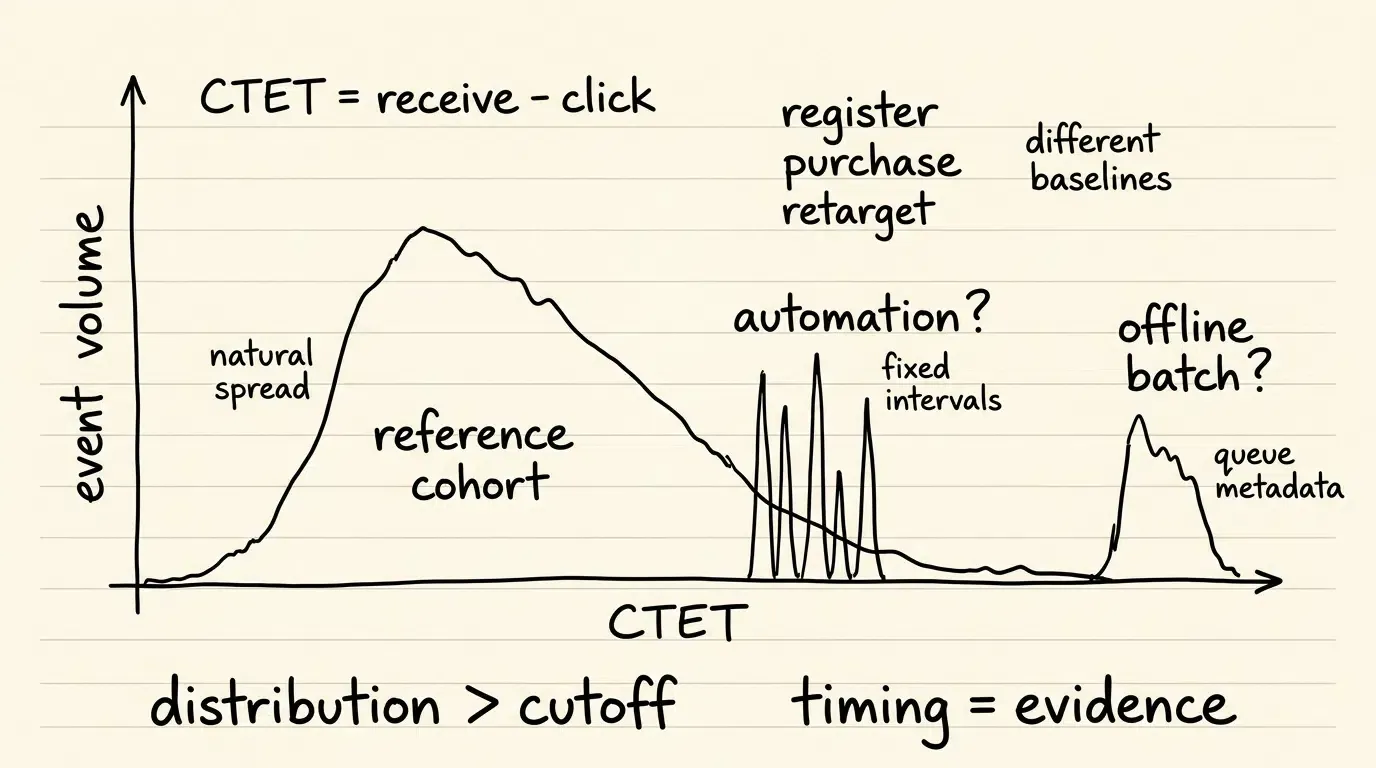
Отношение к отклонениям задержки как к диагностическим доказательствам, а не как к универсальным отсечкам
Событие, попадающее в необычно ранний квантиль или «хвост» распределения с низкой вероятностью, заслуживает расследования. Вместо допущения гауссовых распределений или обработки всех значений ниже среднего как аномалий — что естественно охватывает значительную часть легитимного трафика — производственные системы оценивают эмпирические нижние квантили или устойчивые стандартизированные остатки.
Автоматическая блокировка, основанная исключительно на статической временной отсечке, несет риск отсева легитимных пользователей с быстрой конверсией, например, работающих через высокоскоростные сети или использующих быструю аутентификацию в одно нажатие. Оценки задержки должны выступать одним из взвешенных диагностических факторов в многомерном механизме принятия решений, а не окончательным доказательством мошенничества.
Визуализация конвейера приема, проверки и принятия решения
Приведенная ниже диаграмма рабочего процесса иллюстрирует, как «сырая» телеметрия проходит через прием, взаимодействует с входными данными проверки безопасности, оценивает задержку относительно эмпирических базовых показателей и выполняет политику решения:
[Клик по рекламному объявлению (T_click)] ──> [Внутриигровое событие приложения]
             │                                            │
             ▼                                            ▼
  Серверная временная метка                Клиент передает запрос события
             │                                            │
             └──────────────────────┬─────────────────────┘
                                    │
                                    ▼
                       [Входной шлюз приема данных]
                                    │
                                    ├─► Вердикт безопасности (Статья #65)
                                    │   (Статус аутентификации, App Attest / Play Integrity)
                                    │
                                    ├─► Движок аудита задержки (Статья #69)
                                    │   (Вычисление дельты CTET vs. калиброванный базис)
                                    │
                                    ▼
               [5-слойная модель принятия решения по событию]
                                    │
                  ┌─────────────────┴─────────────────┐
                  ▼                                   ▼
  [Допущено политикой (запись)]       [Аномальное событие (отказ)]
  (Записано и доступно для постбэка)      (Отмечено, подавлено или отклонено)
Интеграция совместных проверок безопасности и защиты от повторов
Потребление вердиктов аутентификации из специализированных слоев безопасности
Контроль аутентификации запросов и устойчивости к повторам должен внедряться общим уровнем безопасности приема данных, описанным в Статье #65. Эта статья использует результирующий статус проверки как один из входных данных риска события.
Вместо попыток дублирования криптографической проверки, хранения одноразовых номеров (nonce) или защиты от повторов внутри движка задержки, конвейеры конверсий принимают апстрим-флаги безопасности. Такая архитектурная сепарация гарантирует, что транспортная безопасность и криптографическая целостность остаются отделенными от обработки бизнес-событий.
Преодоление ограничений хранения ключей на клиенте: доверие к аттестации платформы
Учитывая, что симметричные ключи на стороне клиента не могут гарантировать иммунитет от реверс-инжиниринга, современные мобильные архитектуры полагаются на фреймворки аттестации уровня платформы.
Стандартные запросы Google Play Integrity предоставляют токены целостности, привязанные к данным через requestHash, в то время как Apple App Attest использует аттестованные ключи экземпляра приложения, серверные задачи и подписанные подтверждения. Оба механизма обеспечивают доказательства безопасности от платформы, но ни один не доказывает, что бизнес-конверсия была сгенерирована человеком. Детальная реализация подписи полезной нагрузки, управления жизненным циклом ключей и протоколов защиты от повторов описана в Статье #65.
Для получения клиентских SDK с поддержкой стандартных инструментов телеметрии инженерные команды могут обратиться к ресурсам по интеграции SDK.
Структурирование 5-слойной схемы принятия решения по событию
Для обеспечения аудируемости и технического разделения между телеметрией, серверными наблюдениями, проверками безопасности, оценками задержки и результатами политики, записи событий должны придерживаться структурированной 5-слойной схемы.
Нижеприведенный шаблон схемы иллюстрирует запись проверки события, где каждый этап конвейера анализа изолирован для конкретной целевой платформы:
{
  "reference_architecture": true,
  "event_disposition_record": {
    "layer_1_client_request": {
      "platform": "Android",
      "app_id": "com.example.application",
      "client_event_id": "evt_checkout_99812",
      "event_name": "checkout_completed",
      "event_value_cents": 1999,
      "currency": "USD",
      "client_reported_timestamp_ms": 1785985965120,
      "session_token": "sess_8832a10c-58cc-4372-a567-0e02b2c3d479",
      "offline_queued_flag": false
    },
    "layer_2_server_observation": {
      "server_authoritative_timestamp_utc": "2026-08-06T03:12:45.120Z",
      "ingestion_edge_node_id": "edge_us_east_04",
      "click_reference_timestamp_utc": "2026-08-06T03:10:00.000Z",
      "network_asn": "AS7018",
      "request_ip_classification": "residential_isp"
    },
    "layer_3_security_layer_input": {
      "security_layer_article_reference": "Article #65",
      "platform_integrity_evaluation_status": "verified_platform_integrity",
      "attestation_provider": "google_play_integrity",
      "attestation_verdict": "MEETS_DEVICE_INTEGRITY",
      "request_binding_status": "matched_request_hash",
      "replay_protection_mode": "play_integrity_standard_managed",
      "derived_replay_risk_status": "low_risk"
    },
    "layer_4_latency_evaluation": {
      "baseline_model_type": "empirical_quantile_model",
      "calculated_ctet_seconds": 165.12,
      "empirical_quantile_rank": 0.42,
      "illustrative_baseline_mean_seconds": 180.0,
      "illustrative_baseline_stddev_seconds": 45.0,
      "latency_anomaly_score": 0.08,
      "latency_evaluation_verdict": "within_expected_distribution_range"
    },
    "layer_5_policy_disposition": {
      "attribution_decision_source": "upstream_attribution_engine",
      "disposition_state": "policy_eligible_and_processed",
      "attribution_status": "attributed_to_click",
      "ad_network_postback_eligible": true,
      "reason_codes": [
        "PLATFORM_INTEGRITY_CHECK_PASSED",
        "CTET_LATENCY_NORMAL"
      ]
    }
  }
}
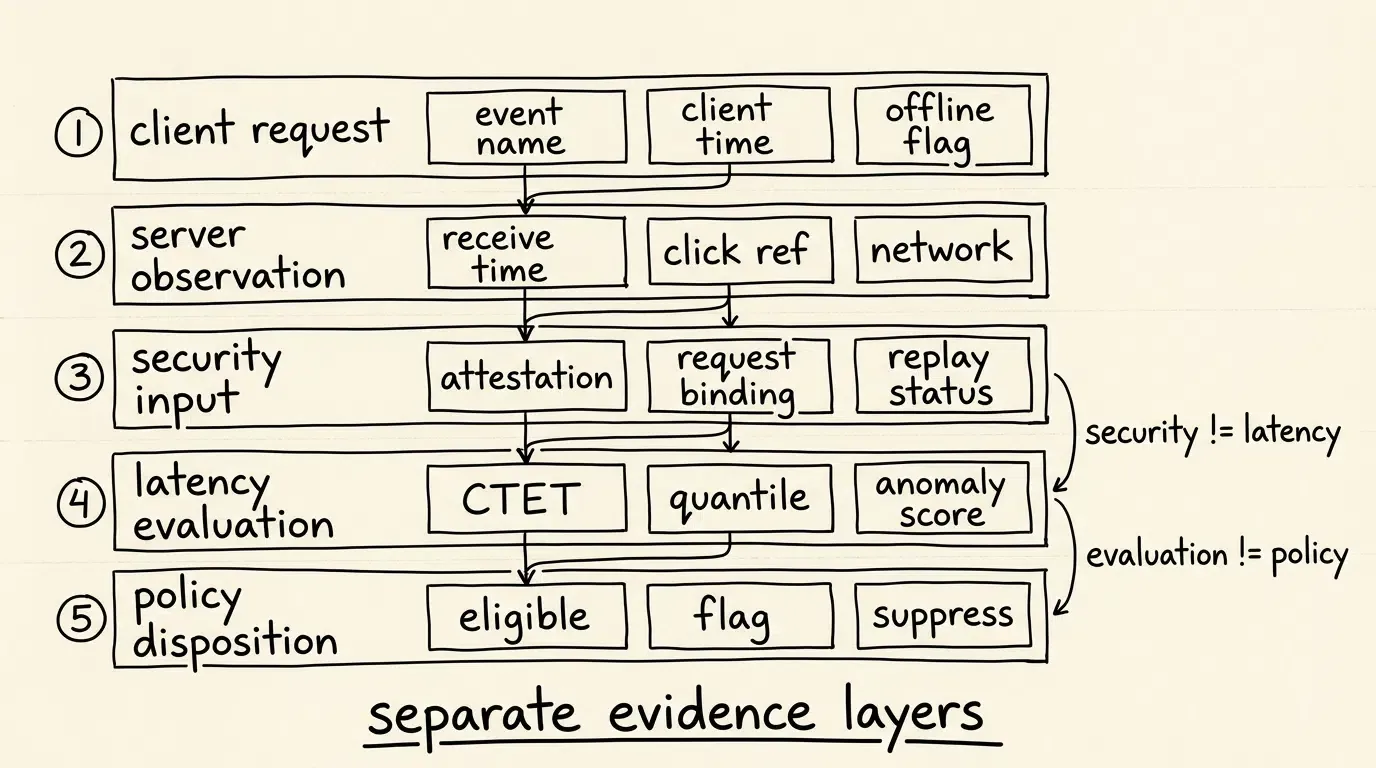
Политики принятия решения на границе (Edge Disposition): тихое отбрасывание, пометка для аудита и выборочное подавление постбэков
Как только запрос события оценивается движком, система применяет одну из трех основных политик обеспечения исполнения:
- Допущено и обработано: Событие соответствует базовым критериям задержки и имеет подтвержденный статус аутентификации безопасности. Записывается в базы отчетности и становится доступным для последующей обработки или постбэков партнерам.
- Помечено для аудита: Событие демонстрирует незначительные временные отклонения или необычный сетевой контекст, но имеет валидный статус безопасности. Логируется в дашбордах с флагом аномалии для обзора; постбэки рекламным сетям могут быть условно удержаны.
- Подавлено или отклонено: Событие не проходит проверки аутентификации платформы или демонстрирует аномалии, подтвержденные несколькими сигналами, или невозможные состояния последовательности. Запрос отбрасывается на границе (edge) для предотвращения загрязнения базы данных.
Индикаторы аномалий событий и матрица эмпирической оценки
Многомерная телеметрия: оценка задержки, сетевого контекста и сигналов безопасности
Точное обнаружение аномалий опирается на одновременную оценку нескольких измерений телеметрии. Сочетание временных дельт с характеристиками сетевой инфраструктуры и вердиктами безопасности платформы минимизирует ложноположительные результаты при обнаружении сложных попыток автоматизированного спуфинга.
Конфигурация диагностических индикаторов для расследования аномалий
Приведенная ниже матрица описывает ключевые индикаторы телеметрии, потенциальные признаки аномалий и действия по диагностической оценке для конвейеров конверсий:
| Измерение телеметрии | Ожидаемый базовый сигнал | Потенциальный индикатор аномалии | Действие по диагностической оценке |
|---|---|---|---|
| Дельта задержки CTET | В пределах эмпирических квантилей | Задержка попадает в область аномального нижнего хвоста | Флаг аномалии CTET; сверка с офлайн-статусом |
| Статус аутентификации | Верифицировано через аттестацию платформы / S2S ключ | Непроверенная подпись или отсутствие аттестации | Пометить как неаутентифицированный запрос; отклонить |
| Вариативность интервалов | Естественная дисперсия по сессиям | Неестественная кластеризация всплесков через равные интервалы | Проверить на наличие скриптовой автоматизации |
| Сетевой контекст | Распределено по потребительским ISP | Концентрация на хостинговой или прокси-инфраструктуре | Сверка с сигналами сетевой разведки |
| Логика последовательности | Предшествовано логическими условиями (например, установка) | Событие конверсии без предшествующей сессии | Пометить как «сиротское» событие; проверка цепочки |
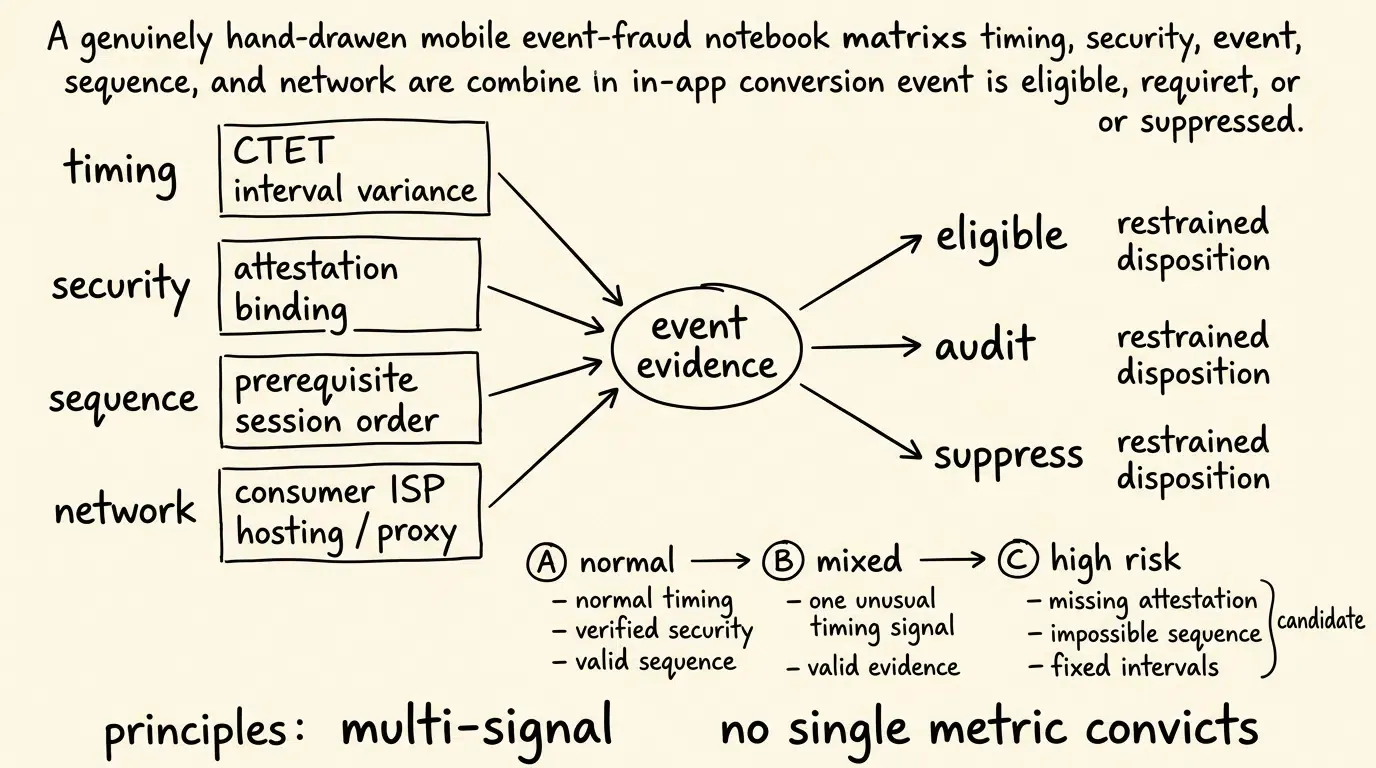
Когда применять автоматизированную фильтрацию событий
Условия для автоматизированной фильтрации
Правила автоматической фильтрации приносят максимальную пользу в определенных операционных условиях:
- Активные кампании Cost-Per-Action (CPA): Маркетинговые программы с денежными выплатами за этапы после установки, которые привлекают целевые скрипты-спуферы.
- Конвейеры оптимизации программных рекламных сетей: Кампании, возвращающие сигналы событий в автоматические биддеры, где невалидные сигналы могут исказить алгоритмы ставок.
- Архитектуры с высокообъемным приемом данных: Среды с большими объемами событий, где ручной аудит невозможен.
Ситуации, не подходящие для агрессивной жесткой блокировки
Применение агрессивной автоматической блокировки без эмпирической калибровки может вызвать проблемы:
- Недавно запущенные приложения или функции: Приложения, не имеющие исторических данных, где жесткие правила задержки могут ошибочно классифицировать легитимное вовлечение новых пользователей.
- Офлайн-ориентированные среды: Приложения, которые локально ставят события в очередь во время офлайн-использования и загружают их пакетами при восстановлении связи.
Распространенные ошибки в управлении аномалиями
- Ошибка 1: Опора на единственный универсальный порог задержки: Установление статического временного ограничения для всех кампаний создает ложноположительные результаты. Базовые показатели должны калиброваться для каждого типа события и контекста кампании.
- Ошибка 2: Допущение, что клиентские симметричные ключи гарантируют аутентичность: Хранение ключа HMAC внутри бинарного файла не предотвращает спуфинг SDK, так как злоумышленники могут извлечь ключи инструментами реверса. Проверка высокого уровня безопасности требует аттестации платформы и серверной валидации.
Часто задаваемые вопросы (FAQ)
Как поддельные внутриигровые события обходят базовое отслеживание конверсий?
Почему пороги задержки событий должны устанавливаться эмпирически, а не фиксированными отсечками?
Как фильтрация аномалий защищает сигналы биддинга в рекламных сетях?
Резюме и фреймворк принятия решений
Выявление и фильтрация фиктивных внутриигровых событий требует эмпирического, многоуровневого диагностического фреймворка, а не полагания на секреты на стороне клиента или статические пороги задержки. Защита каналов данных конверсий строится на отделении полезной нагрузки клиентских запросов от серверных временных меток, использовании вердиктов аутентификации от специализированных уровней безопасности и аудите задержки событий по эмпирически откалиброванным базисам.
По мере развития мобильных экосистем инженерные команды должны внедрять архитектуры приема данных, валидирующие аттестации целостности платформы, сохраняя при этом четкую изоляцию между безопасностью, оценкой времени и обеспечением политики. Интеграция эмпирических проверок базовых показателей с правилами принятия решений позволяет мобильным приложениям поддерживать чистоту наборов данных конверсий и повышать уверенность в измерении рентабельности маркетинговых инвестиций (ROAS).
Чтобы оценить, как аудит «сырых» событий и оценка аномалий могут защитить вашу инфраструктуру отслеживания конверсий, ознакомьтесь с документацией по мобильному отслеживанию конверсий, изучите эталонные реализации мобильной атрибуции или войдите в консоль разработчика OpoInstall для проверки доступных инструментов мониторинга фрода и отчетности по аномалиям.
Сопутствующие материалы
-
Концепции: Click-to-Event-Time, производные метрики задержки, спуфинг внутриигровых событий, политика обработки событий
-
Технологии: прием «сырой» телеметрии, API целостности платформы, 5-слойные схемы событий, движок аномалий
-
Стандарты: Спецификация HMAC RFC 2104 и лимиты общих секретов, руководство OWASP MASTG по тестированию криптографии
-
API: Интерфейсы приема событий (Эталонная архитектура), стандартные запросы Google Play Integrity, Apple App Attest API
-
Официальная документация и ссылки:
Share this article



