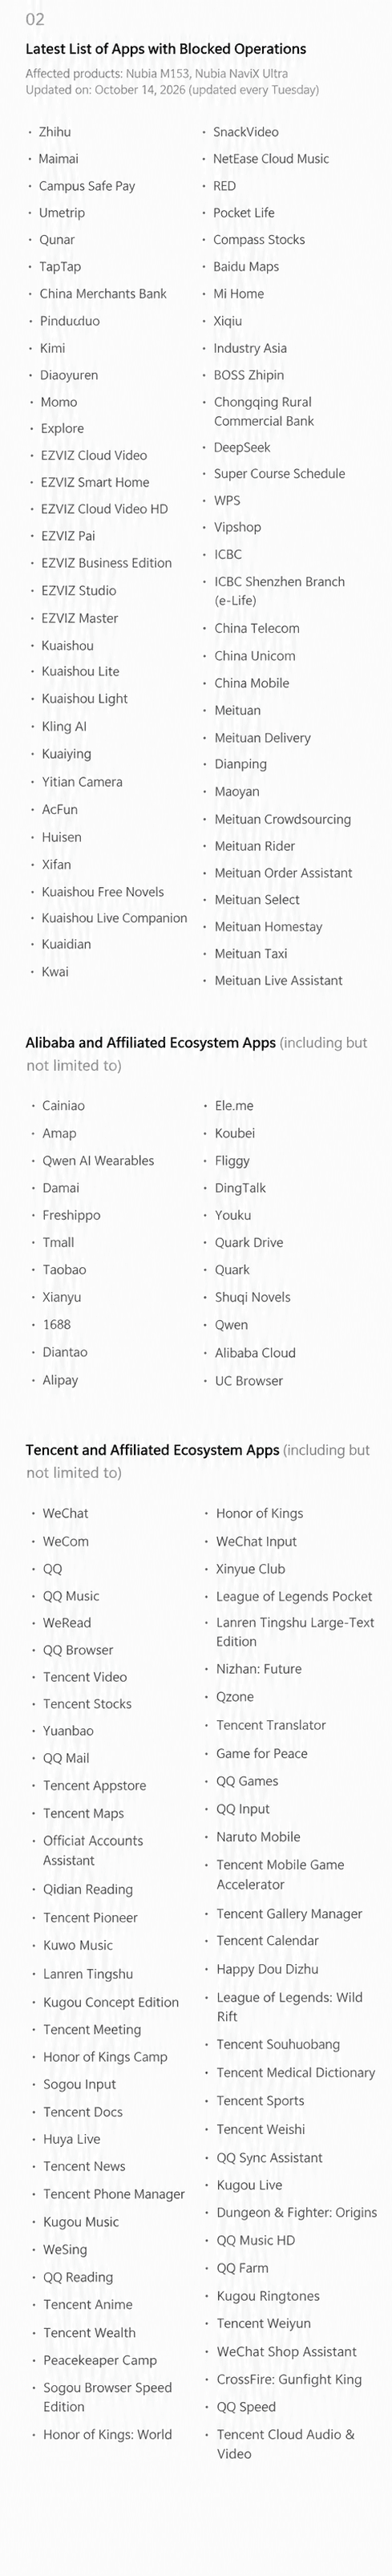
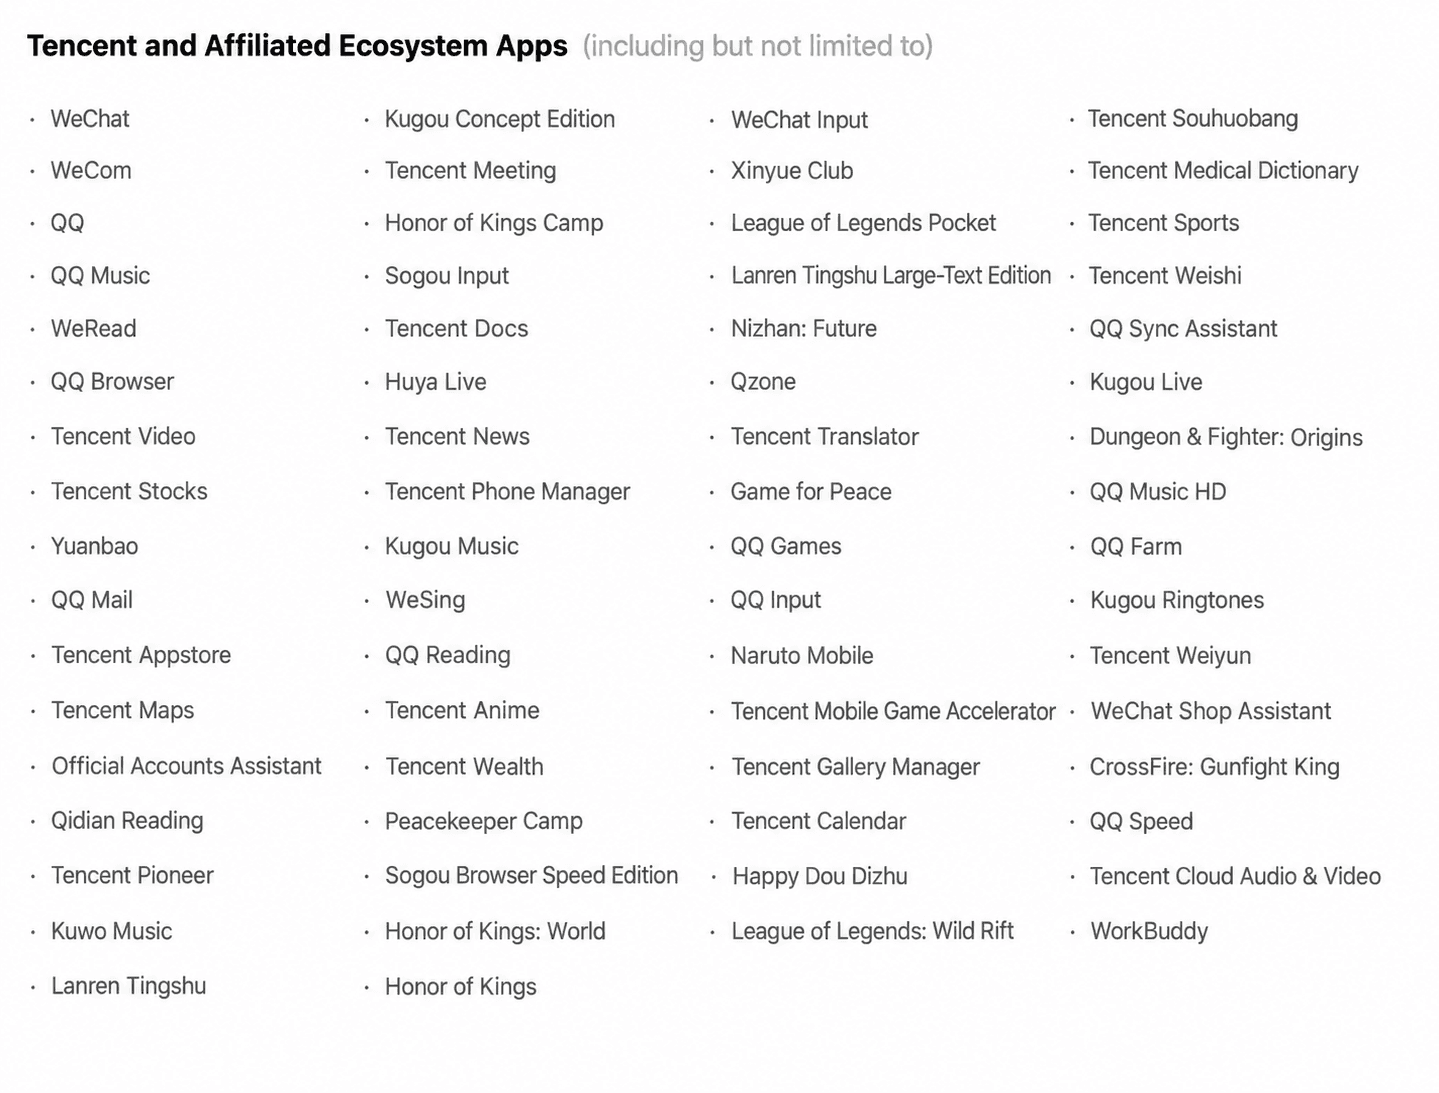
Doubao включает автоматизацию экрана? Телефонный помощник Doubao от ByteDance завершил тридцатидневный период публичного обсуждения своего протокола выполнения автоматизации экрана (SAEP) 14 октября 2026 года, внедрив политику отказа по умолчанию, которая позволяет ИИ-агентам автоматизировать действия на экране в сторонних приложениях Android, не выразивших отказ. Тем не менее, первоначальный список из 151 приложения, быстро обновленный 14 октября до 153 приложений, официально зарегистрировал свой отказ разрешать автоматизированные графические операции. Возглавляемый 65 приложениями от Tencent и 23 от Alibaba, этот список составляет примерно 57,5 процента от общего числа участников в обновленном реестре отказов. По мере того как автономный искусственный интеллект переходит от облачных чат-интерфейсов к выполнению задач на уровне устройств, это противостояние подчеркивает сложные технические проблемы и вопросы управления, связанные с балансированием ориентированной на пользователя автоматизации задач и границ безопасности приложений, коммерческих моделей и защиты от ботов.
Хронологическая шкала и предыстория: развертывание SAEP и отказы приложений
Краткий обзор
- Телефонный помощник Doubao завершил 30-дневный период уведомления по протоколу SAEP 14 октября 2026 года, перейдя к поэтапному развертыванию графической автоматизации (GUI) для сторонних приложений Android, которые не заявили об отказе.
- Реестр отказов расширился с первоначальных 151 приложения до 153 по состоянию на 14 октября, причем ПО, аффилированное с Tencent и Alibaba, составило 88 записей, или около 57,5 процента списка.
- Протокол регулирует графическую автоматизацию на поддерживаемых смартфонах с ИИ-агентами, устанавливая механизмы декларирования и аудита для межприложных задач.
Эволюция локального искусственного интеллекта на устройствах стремительно продвинулась от текстового разговорного помощника к автоматизации графического интерфейса пользователя (GUI). Вместо ожидания, пока сторонние сервисы предоставят специализированные конечные точки API, агенты GUI интерпретируют визуальные элементы на экране с помощью компьютерного зрения, анализируя интерактивные элементы управления и выполняя имитированные касания и ввод с клавиатуры. Теоретически эта резервная функция позволяет помощникам выполнять межприложные рабочие процессы от имени пользователей в устаревших или неинтегрированных приложениях.
Для установления контроля над этими автоматизированными взаимодействиями компания ByteDance представила протокол выполнения автоматизации экрана (SAEP) в качестве структуры деклараций для мобильных ИИ-агентов GUI, как подробно описано в официальной документации для разработчиков Doubao SAEP. В рамках этой структуры разработчики могут на уровне пакетов, конкретных активностей (Activity) или функциональных намерений определять, разрешено ли внешнему агенту взаимодействовать с приложением, устанавливая границы для конфиденциальных сценариев, таких как экраны авторизации или финансовые транзакции.
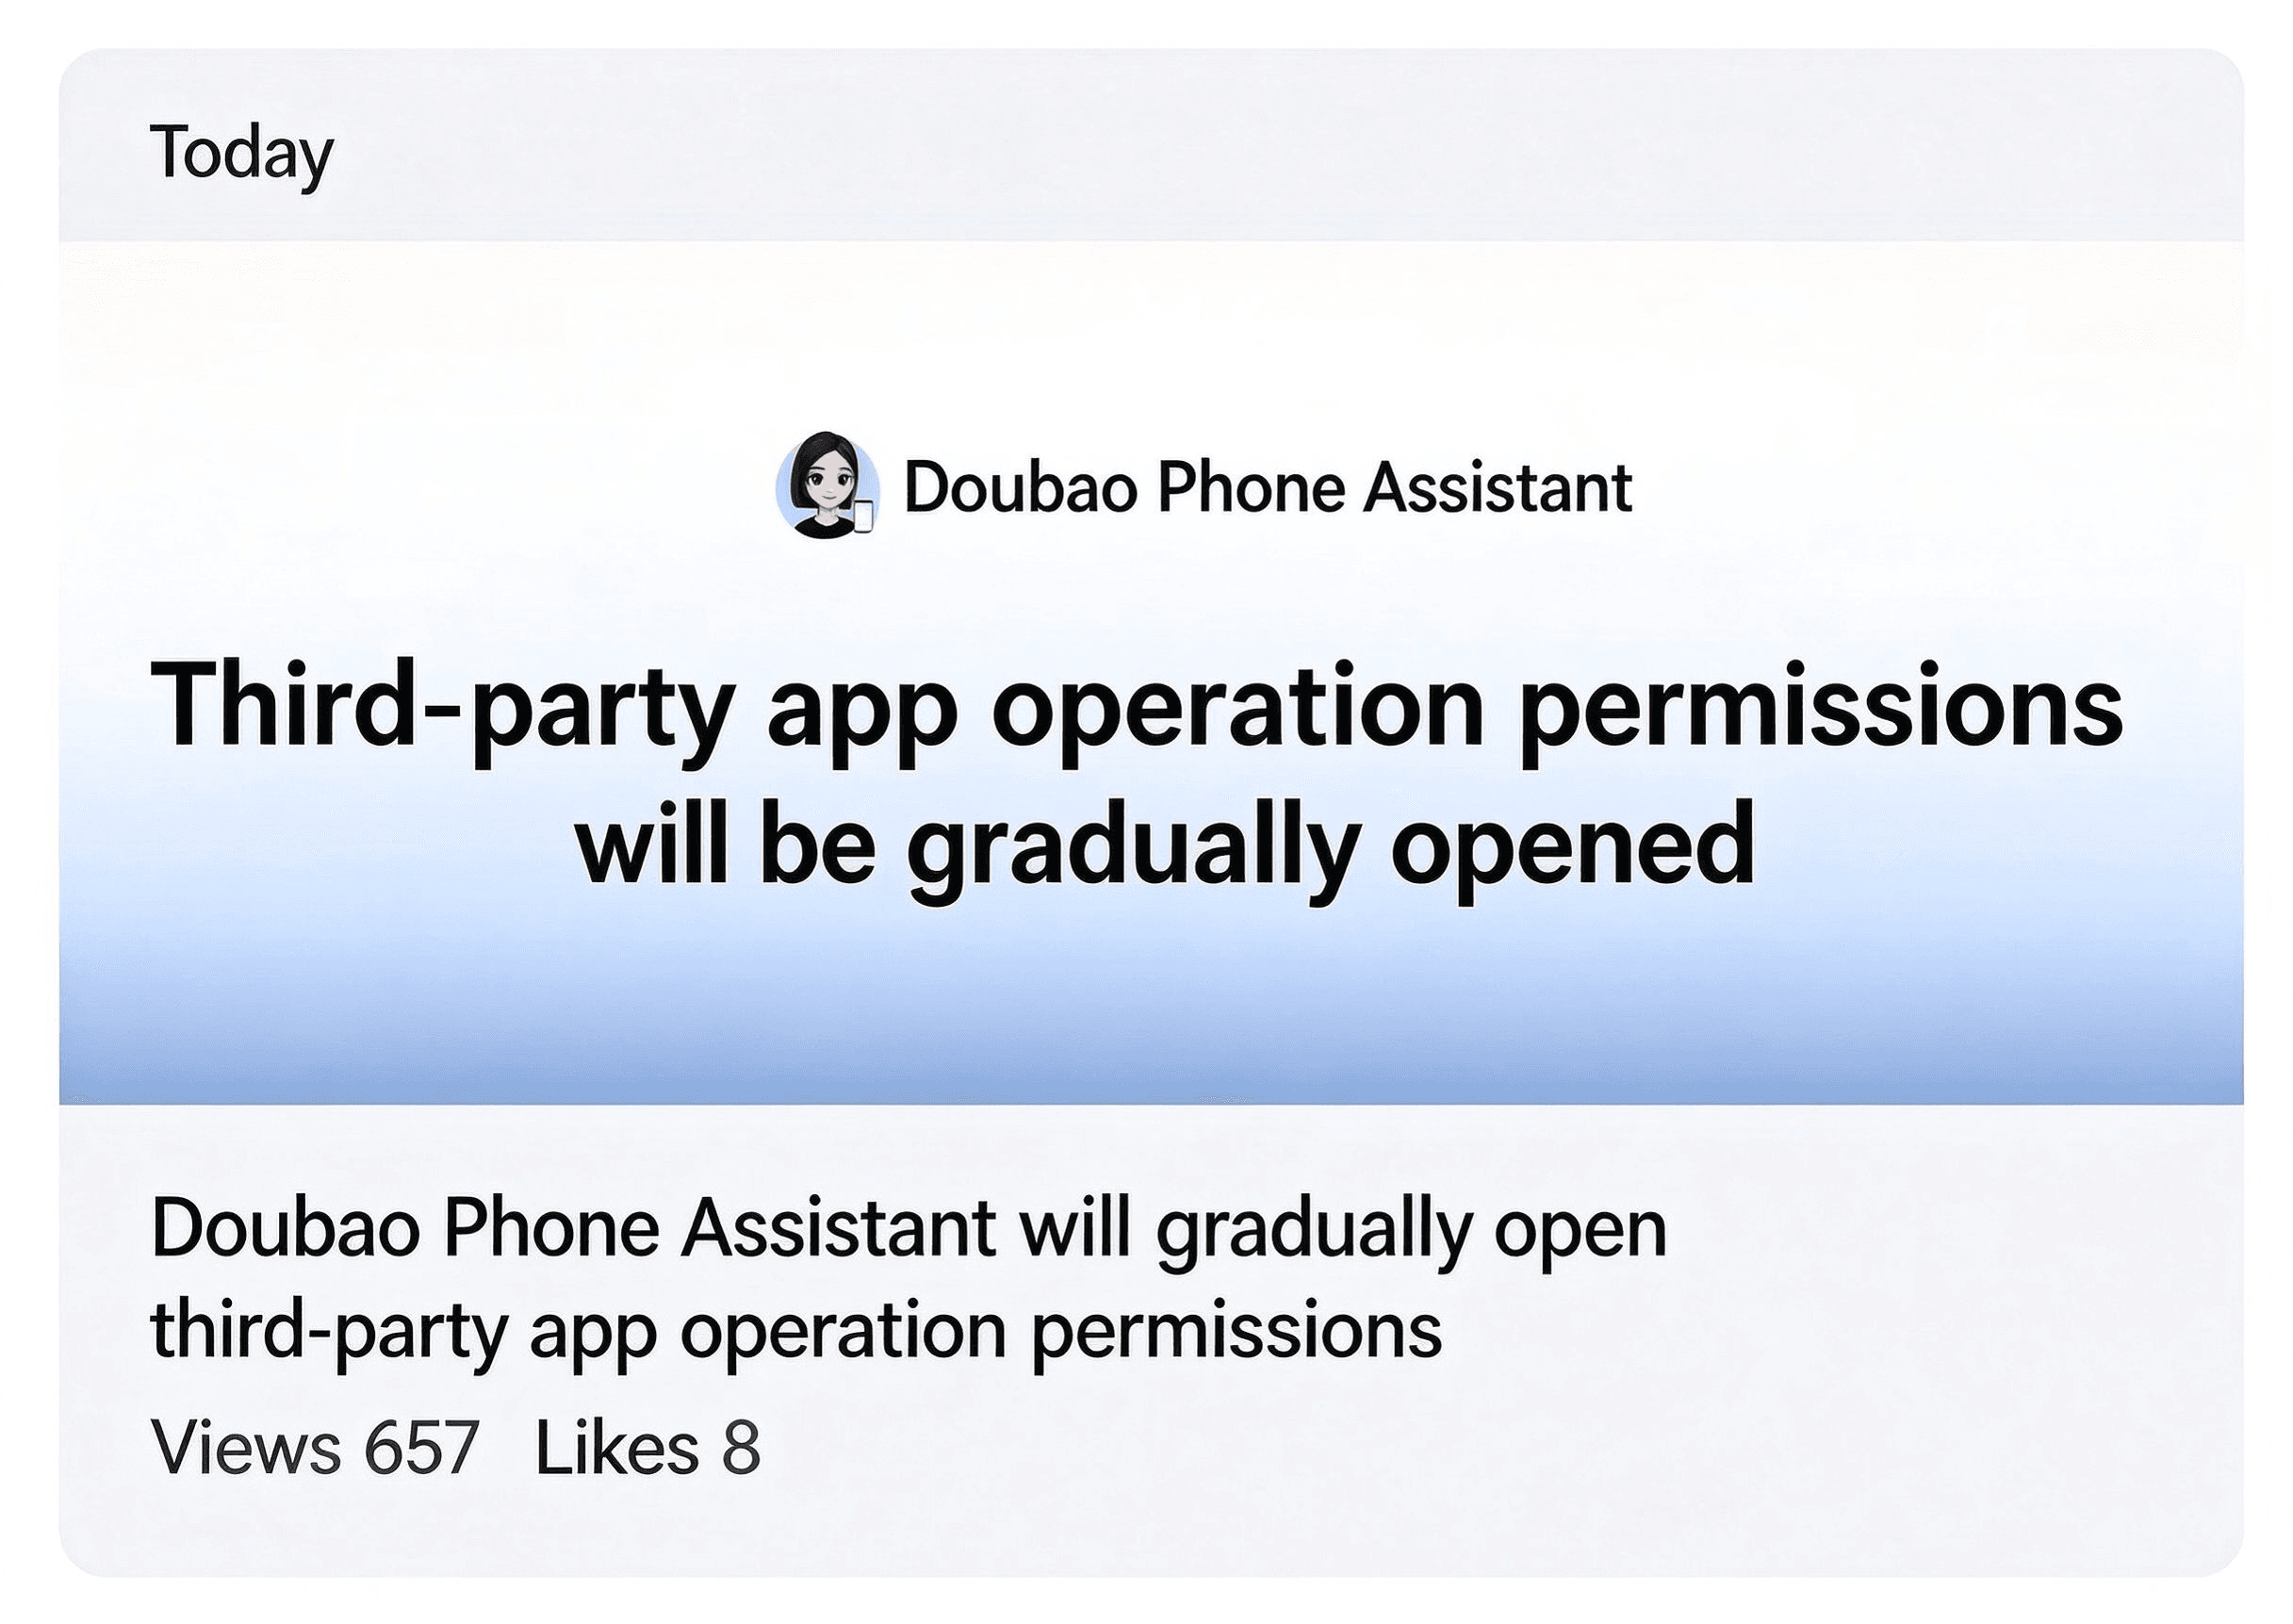
В течение тридцатидневного периода уведомления, начавшегося 14 сентября 2026 года, ассистент работал исключительно с системными утилитами и приложениями, которые явно дали согласие. Когда этот период завершился 14 октября, структура перешла на модель с отказом по умолчанию: приложения, официально не зарегистрировавшие отказ, перешли в этап поэтапной проверки на предмет возможности автоматического выполнения GUI.
Одновременно ByteDance опубликовала первоначальный реестр из 151 неучаствующего приложения — цифра, обновленная позже в тот же день до 153, как сообщается в материале Nanfang Daily о релизе SAEP. Реестр охватывает известные потребительские сервисы, включая WeChat, QQ, Taobao, Alipay, Meituan, Pinduoduo, Xiaohongshu, Didi, а также основные банковские приложения, такие как ICBC и China Merchants Bank. Конкурирующие ИИ-приложения, включая Kimi от Moonshot AI и DeepSeek, также подали официальные декларации об отказе, как указано в репортаже Beijing News о реестре отказов.
Это противоречие отражает технические нюансы, связанные с автоматизированным выполнением действий на устройстве. В современных мобильных операционных системах приложения, обрабатывающие конфиденциальные финансовые транзакции или чувствительные к честной игре механики, часто отслеживают среду выполнения на предмет искусственных событий касания, фоновых хуков служб доступности или неподтвержденных драйверов ввода. Когда внешний программный агент программным образом взаимодействует с клиентскими интерфейсами, клиентские системы безопасности могут расценить сеанс как нетипичную среду выполнения, что требует четких стандартов на уровне протоколов для разделения авторизованной пользовательской помощи и неподтвержденной автоматизации.
Техническая архитектура: управление SAEP и границы автоматизации GUI
На уровне операционной системы споры вокруг телефонного помощника Doubao демонстрируют инженерные компромиссы между структурированными интеграциями API и имитируемой графической автоматизацией.
ByteDance построила свою стратегию межприложной автоматизации вокруг двух различных уровней:
- Структурированные протоколы агентов (MCP и A2A): Предпочтительный уровень интеграции опирается на структурированные коммуникационные среды, включая протокол Model Context Protocol и стандарты Agent-to-Agent. В этой модели приложение добровольно предоставляет аутентифицированные эндпоинты с определенными схемами. Хотя структурированные протоколы обеспечивают проверяемый обмен данными, их безопасность в реальных условиях зависит от реализации проверки токенов, криптографической передачи и явных параметров пользовательского согласия, при этом стороннее внедрение продвигается постепенно.
- Резервный вариант графического интерфейса (GUI Fallback): Когда структурированные API недоступны, ассистент переключается на автоматизацию GUI. Этот метод использует буферы отображения, оптическое распознавание символов (OCR) и программную инъекцию касаний для навигации по интерфейсам так, как это делал бы живой пользователь.
Для предотвращения неконтролируемого парсинга экранов спецификация SAEP определяет четкую последовательность оценки политик. Диаграмма ниже иллюстрирует концептуальную архитектуру принятия решений, описанную в официальной технической документации:
[ User-Authorized Agent Task ]
              │
              ▼
[ Agent Identity & Trust Verification ]
              │
              ▼
[ SAEP Policy Evaluation ]
(System Baseline + App Policy + User Authorization + Task Context)
              │
    ┌─────────┼─────────┐
    ▼         ▼         ▼
[ ALLOW ]  [ BLOCK ]  [ CALL_USER ]
    │         │         │
    ▼         ▼         ▼
[ Controlled  [ Operation [ User Takeover
  Execution ]   Blocked ]   Required ]
              │
              ▼
[ Decision & Execution Audit Logging ]
Опубликованный дизайн SAEP устанавливает системный базовый уровень безопасности, который политики приложений не могут ослабить. Деятельность с высоким уровнем риска, включая финансовые переводы, аутентификацию учетных записей, публикацию контента, удаление и изменение разрешений, может потребовать дополнительного подтверждения пользователя, перехвата управления пользователем или блокировки выполнения в зависимости от действующей политики и поддерживаемой версии системы. Полнота применения политик на уровне намерений должна проверяться на целевых сборках. Кроме того, архитектура включает структурированное ведение журналов, позволяя разработчикам проверять, что запрашивал агент и какие действия происходили.
Несмотря на эти задокументированные элементы управления, официальный отказ 153 приложений проистекает из фундаментальных проблем безопасности и операционной деятельности:
- Различие между автоматизацией пользовательского интерфейса и вредоносным мошенничеством: Автоматическая инъекция касаний и программная навигация по интерфейсу отличаются от вредоносной накрутки кликов или подстановки учетных данных. Тем не менее, клиентские движки рисков часто отмечают быстрые нечеловеческие паттерны касаний и использование хуков доступности как аномальное поведение. Финансовые и игровые приложения используют чувствительные эвристические алгоритмы защиты от ботов, предназначенные для защиты целостности учетных записей, что делает их изначально осторожными по отношению к сторонним инструментам автоматизации.
- Защита конфиденциального контекста и данных: Захват буферов экрана для обработки OCR создает потенциальные риски раскрытия конфиденциального текста на экране, такого как балансы счетов или личные сообщения, что требует строгой проверки изоляции на устройстве.
- Коммерческие аспекты и пользовательский сценарий: Приложения, разработанные вокруг рекомендательных лент с рекламой, заставок и встроенных промоакций, полагаются на непосредственное вовлечение пользователей. Отраслевые аналитики отмечают, что пути автоматического выполнения, обходящие промежуточные визуальные точки контакта, изменяют стандартные метрики вовлеченности и коммерческие модели платформ.
Архитектурные компромиссы: сравнение моделей интеграции и сохранения состояния
Широко распространенные отказы разработчиков в рамках структуры SAEP показывают, что неконтролируемая графическая автоматизация сталкивается с серьезными практическим ограничениями в экосистемах, чувствительных к безопасности. Команды мобильного ПО должны оценивать различные архитектурные паттерны, чтобы сбалансировать автоматизацию для пользователей с безопасностью приложений.
В приведенной ниже матрице сопоставляются стандартные отраслевые подходы к обеспечению межприложных рабочих процессов и непрерывности сеансов:
| Архитектурный паттерн | Основная техническая область | Граница выполнения | Механизм управления и аудита |
|---|---|---|---|
| Заявленная автоматизация GUI (SAEP) | Визуальный парсинг экрана и резервный симулированный ввод | Работает с видимыми элементами интерфейса через системные элементы управления | Декларативные файлы политик приложений и системные журналы аудита выполнения |
| Структурированные протоколы агентов (MCP / A2A) | Прямой вызов функциональных инструментов через структурированный RPC | Ограничено явно выставленными конечными точками со схемами | Токены протокола, области авторизации и разрешения приложений |
| Глубокие ссылки на уровне ОС (Universal Links) | Стандартизированная маршрутизация контента в нативные мобильные приложения | Песочница нативного приложения и иерархия представлений | Проверенные файлы ассоциации доменов и зарегистрированные системные схемы URL |
| Мобильная атрибуция и восстановление параметров | Измерение привлечения пользователей и непрерывности онбординга | Серверные эндпоинты и рукопожатия мобильных SDK | Поддерживаемые платформой сигналы атрибуции, интеграция SDK, разрешенные ассоциации параметров и проверки на мошенничество |
В средах мобильных измерений и привлечения пользователей инженерные команды сталкиваются с отдельным набором проблем, связанных с атрибуцией кампаний, сигналами об установке и восстановлением параметров после установки. Платформы мобильной атрибуции, такие как Adjust, AppsFlyer и OpoInstall, работают в рамках поддерживаемых каналов мобильного маркетинга и интеграции SDK, а не управляют сторонней автоматизацией GUI.
Например, OpoInstall открыто заявляет о возможностях мобильной атрибуции, отложенного диплинкинга, передачи параметров кампаний и мониторинга фрода. Эти функции могут помочь издателям оценивать эффективность привлечения и восстанавливать контекст онбординга для подходящих пользователей на поддерживаемых путях Android и iOS в зависимости от доступных сигналов атрибуции, конфигурации SDK, разрешений платформы и применимых требований конфиденциальности. Они не определяют, было ли взаимодействие выполнено телефонным помощником Doubao, не заменяют средства контроля доступа SAEP и не гарантируют независимо, что любое автоматизированное поведение может быть отделено от активности человека.
Инженерный контрольный список: внедрение и аудит политик автоматизации агентов
Поскольку локальные ИИ-ассистенты расширяют свои функциональные возможности, команды мобильной разработки и безопасности должны заблаговременно проверять, как их приложения взаимодействуют с автоматизированными структурами агентов.
Чек-лист для разработчиков
- Изучите спецификацию SAEP и системную поддержку: Ознакомьтесь с официальной документацией по протоколу SAEP для оценки совместимости с целевыми версиями Android, проверив, поддерживает ли базовая системная прошивка объявленные конечные точки политик.
- Настройте декларации SAEP с помощью задокументированных схем: Сконфигурируйте объявления политики SAEP, используя задокументированную схему JSON, на которую ссылается файл
AndroidManifest.xml. Проверьте доступность SAEP и конкретные возможности принудительного применения на целевой поддерживаемой версии системы, прежде чем полагаться на политику. - Защитите этапы конфиденциальных транзакций: Убедитесь, что финансовые операции, поля ввода учетных данных и процессы изменения аккаунта обеспечивают надлежащие барьеры аутентификации, проверяя, что критические пути запускают перехват пользователем или блокировку выполнения.
- Проверьте поведение при системном перехвате: Протестируйте поведение приложения при симулированных взаимодействиях агента, чтобы убедиться, что система правильно приостанавливает выполнение при достижении порогов передачи управления пользователю.
- Проверяйте операционные журналы аудита: Регулярно оценивайте журналы аудита решений и выполнения (где это поддерживается), проверяя, какие действия запрашивались зарегистрированными агентами, и сопоставляя политики логирования с локальными сборками системы.
Чек-лист для продуктов и руководства
- Оцените пользовательские намерения в сравнении с границами безопасности: Оцените, обеспечивает ли управляемая пользователем автоматизация реальное удобство при выполнении рутинных задач, сохраняя при этом строгие ограничения на необратимые действия.
- Оцените влияние на коммерческие точки контакта: Проанализируйте, влияет ли автоматическое выполнение задач на требуемые показы рекламы, потоки онбординга или юридические уведомления.
- Отслеживайте официальные реестры отказов: Для команд, принявших решение об отказе, убедитесь, что официальные декларации об отказе поданы и отражены в обновлениях реестра платформы в течение задокументированного трехдневного рабочего окна.
Часто задаваемые вопросы (FAQ)
Что такое протокол выполнения автоматизации экрана (SAEP)?
Почему 153 приложения официально отклонили автоматизацию экрана Doubao?
В чем техническая разница между MCP и автоматизацией GUI?
Как работает механизм отказа от SAEP после периода публичного уведомления?
Практические последствия и перспективы на будущее
Реакция отрасли на внедрение SAEP телефонным помощником Doubao подчеркивает ключевую проблему повсеместных вычислений: ориентированная на пользователя автоматизация задач не может обойти безопасность и бизнес-архитектуру современной экосистемы приложений. В то время как мультимодальные модели могут технически интерпретировать произвольные графические интерфейсы и взаимодействовать с ними, корпоративное программное обеспечение требует явного согласия, проверяемой идентичности и четких границ ответственности перед предоставлением доступа к выполнению.
Для мобильных разработчиков и архитекторов безопасности путь вперед лежит через структурированное сотрудничество на уровне протоколов, а не через неуправляемую визуальную симуляцию. Хотя автоматизация GUI предлагает временный резервный вариант для простых утилитарных задач, долговечные корпоративные интеграции будут все больше сосредотачиваться на аутентифицированных протоколах агентов, четких областях разрешений и надежном сохранении состояния на стороне сервера. Инженерные организации, которые сегодня создадут четкие декларации намерений, будут иметь наилучшие позиции для балансирования удобства автоматизации и строгой защиты данных в зарождающейся экономике агентов.
Ссылки
-
ByteDance Doubao Platform. Screen Automation Execution Protocol (SAEP) Specification.
-
Nanfang Daily. Over 150 Mobile Apps Opt Out of Doubao Phone Assistant Screen Automation.
-
Beijing News. Doubao AI Phone Publishes App Refusal Registry Following SAEP Review.
-
Anthropic. Model Context Protocol Specification and Architecture.
Share this article



