Google вводит верификацию разработчиков Android с января 2027 года? Google подтвердила, что начнет глобальное применение требований верификации разработчиков Android в январе 2027 года. Процесс начнется с семи крупных дистрибьюторов приложений, а в последующие месяцы постепенно охватит другие страны и все источники установки на сертифицированных устройствах Android. Как сообщил 19 ноября 2026 года Мэтью Форсайт (Matthew Forsythe), директор по управлению продуктами направления безопасности приложений Android, в своем посте в блоге для разработчиков Android, этот запуск опирается на региональные меры защиты, которые были запущены 30 сентября 2026 года в магазинах-участниках Бразилии, Индонезии, Сингапура и Таиланда. Согласно новой политике, разработчики, распространяющие приложения за пределами Google Play (включая магазины производителей устройств (OEM), репозитории с открытым исходным кодом и прямые APK-загрузки), должны подтвердить свою личность, а также зарегистрировать имена пакетов и ключи подписи для сохранения стандартного поведения установки.
График развертывания и круг дистрибьюторов для верификации разработчиков Android
Краткий обзор
- Глобальное развертывание начнется в январе 2027 года с участием семи дистрибьюторов — Google Play, Galaxy Store от Samsung, Honor, Oppo, Xiaomi, Transsion и Vivo, при этом Google заявляет, что в последующие месяцы средства защиты распространятся на другие магазины, страны и источники установки; в руководстве Google для дистрибьюторов в качестве целевого этапа готовности к более широкому принудительному внедрению в магазинах указано 1 марта 2027 года.
- По данным Google, с марта 2026 года было зарегистрировано несколько миллионов приложений, что охватывает более 99% всех мировых установок приложений для Android; однако незарегистрированные пакеты вне Google Play столкнутся с блокировкой установки, если пользователи не активируют скрытый 24-часовой обходной сценарий.
- Учитывая отзывы разработчиков, Google увеличила лимит распространения для бесплатного тарифного уровня с ограниченным тиражом до 50 авторизованных устройств, а также выпустила два API автоматизации наряду с официальными руководствами для открытых репозиториев и сторонних магазинов приложений.
Google впервые представила инициативу по верификации разработчиков Android в августе 2025 года, представив регистрацию учетных данных как уровень ответственности, призванный усложнить злоумышленникам задачу повторного распространения вредоносных пакетов после блокировок. В то время как разработчики в Google Play уже прошли рабочие процессы проверки подлинности, новый регламент расширяет регистрацию на уровне пакетов на каналы дистрибуции вне Google Play на сертифицированных устройствах Android.
Согласно данным издания Ars Technica, базовая системная служба проверки уже развернута на сертифицированных Google устройствах под управлением Android 8 Oreo и новее, что охватывает подавляющее большинство сертифицированных смартфонов по всему миру, оставляя несертифицированные устройства без изменений. 30 сентября 2026 года средства защиты пользователей заработали в участвующих магазинах в Бразилии, Индонезии, Сингапуре и Таиланде. Теперь, после завершения первоначального регионального развертывания, Google подтвердила, что глобальное внедрение начнется поэтапно в январе 2027 года.

В ресурсах Google для дистрибьюторов приложений в качестве целевого этапа готовности для участвующих сторонних магазинов приложений указано 1 марта 2027 года, чтобы подтвердить вступление верификации в силу. Тем временем в анонсе от 19 ноября о запуске отмечается, что средства защиты будут постепенно расширяться на оставшиеся страны и все источники установки на сертифицированных устройствах в течение нескольких месяцев после старта в январе 2027 года.
| Этап внедрения | Охват проверкой | Сроки реализации |
|---|---|---|
| Анонс программы | Представлена политика проверки личности и регистрации пакетов | Август 2025 г. |
| Открытие регистрации разработчиков | Открыта глобальная регистрация для разработчиков | Март 2026 г. |
| Запуск ограниченного распространения и обхода | Представлены бесплатный студенческий/любительский тариф и 24-часовой расширенный режим | Август 2026 г. |
| Активация регионального развертывания | Активировано для участвующих магазинов в Бразилии, Индонезии, Сингапуре и Таиланде | 30 сентября 2026 г. |
| Глобальный запуск с семью дистрибьюторами | Начало развертывания в Google Play, Galaxy Store, Honor, Oppo, Xiaomi, Transsion и Vivo | Январь 2027 г. |
| Готовность сторонних магазинов | Целевой этап готовности для участвующих сторонних дистрибьюторов приложений | 1 марта 2027 г. (план) |
| Все источники установки | Постепенное расширение на остальные страны и все источники установки на сертифицированных устройствах | Последующие месяцы (2027 г.) |
Техническая механика регистрации и расхождения в идентификации
На техническом уровне в документации по регистрации приложений с открытым исходным кодом и в руководствах для дистрибьюторов указано, что регистрация приложения связывает уникальное имя пакета и отпечаток сертификата SHA-256 его ключа подписи с подтвержденной учетной записью консоли разработчика Android или Google Play Console. В Google заявляют, что регистрация отдельного приложения занимает менее десяти минут, и компания проверяет именно личность разработчика, а не содержимое двоичных файлов вне магазина Play.
Что касается коммерческого и общего распространения, издание Ars Technica сообщает, что для полной верификации требуются удостоверение личности государственного образца и регистрационный сбор в размере $25. Издание также отмечает, что хотя популярные идентификаторы приложений кэшируются прямо на устройствах для автономных проверок, боковая загрузка (сайдлоадинг) менее распространенных пакетов может потребовать активного сетевого подключения к серверам Google для подтверждения статуса регистрации перед началом установки.
Что касается юрисдикционных исключений, в разделе часто задаваемых вопросов о верификации Google говорится, что разработчики, находящиеся в странах, на которые наложены всеобъемлющие санкции, не могут завершить верификацию разработчика Android из-за юридических ограничений, однако проверки подлинности не запускаются на сертифицированных устройствах Android, физически находящихся в этих странах. В результате пользователи, находящиеся на территории таких юрисдикций, могут продолжать устанавливать приложения без проверок подлинности.
Уровень ограниченного распространения и расхождения в лимитах
Чтобы избежать блокировки учебных проектов и личных прототипов, в августе 2026 года компания представила аккаунты с ограниченным распространением. Эти аккаунты бесплатны и не требуют проверки личности по государственному удостоверению, хотя им по-прежнему необходима учетная запись Google с двухэтапной аутентификацией и платежный профиль Google, содержащий юридическое имя и адрес разработчика. Совместный доступ к приложениям на этом уровне осуществляется через процедуру авторизации устройств с помощью QR-кодов или ссылок.
В открытых источниках наблюдаются небольшие расхождения в описании лимита до расширения программы:
- Официальная документация Google: В то время как в отдельном руководстве по ограниченному распространению и более ранних записях FAQ ранее значился предел в 20 устройств, в официальном анонсе Google от 19 ноября 2026 года прямо указано, что лимит общего доступа был увеличен «с 20 до 50 авторизованных устройств».
- Публикации в СМИ: В материале Ars Technica это изменение описывается как увеличение начального лимита с «25 установок всего до 50 установок».
Google не публиковала пояснений насчет различий в исходных базовых цифрах, упоминаемых внешними источниками, однако оба источника сходятся на том, что обновленный лимит составляет 50 устройств или установок.
API автоматизации и трудности при переподписи в магазинах
Для организаций, управляющих крупными каталогами или конвейерами сторонней дистрибуции, ручной ввод данных в консоль создает операционные препятствия. Чтобы решить эту проблему, Google выпустила два программных интерфейса, описанных в ресурсах для дистрибьюторов:
- API статуса ID разработчика Android: Позволяет торговым площадкам и дистрибьюторам проводить аудит существующих каталогов приложений путем запроса информации о том, зарегистрированы ли конкретное имя пакета и отпечаток сертификата подписи SHA-256.
- API консоли разработчика Android: Использует делегирование OAuth 2.0, благодаря чему участвующие магазины приложений или репозитории с открытым исходным кодом могут регистрировать имена пакетов и управляемые магазином ключи подписи напрямую от имени проверенных разработчиков.
Детали, касающиеся ключей подписи, особенно важны для межплатформенной и открытой дистрибуции. Как поясняется в руководстве по регистрации приложений с открытым исходным кодом, если репозиторий с открытым исходным кодом или сторонний магазин переподписывает APK с использованием собственного ключа платформы, а не исходного ключа разработчика, разработчик должен либо извлечь и зарегистрировать подписанный магазином отпечаток SHA-256, либо задействовать интеграцию с Console API репозитория. В противном случае системный верификатор устройства сочтет переподписанный пакет незарегистрированным.
Обходные пути для пользователей, исключения и компромиссы открытой экосистемы
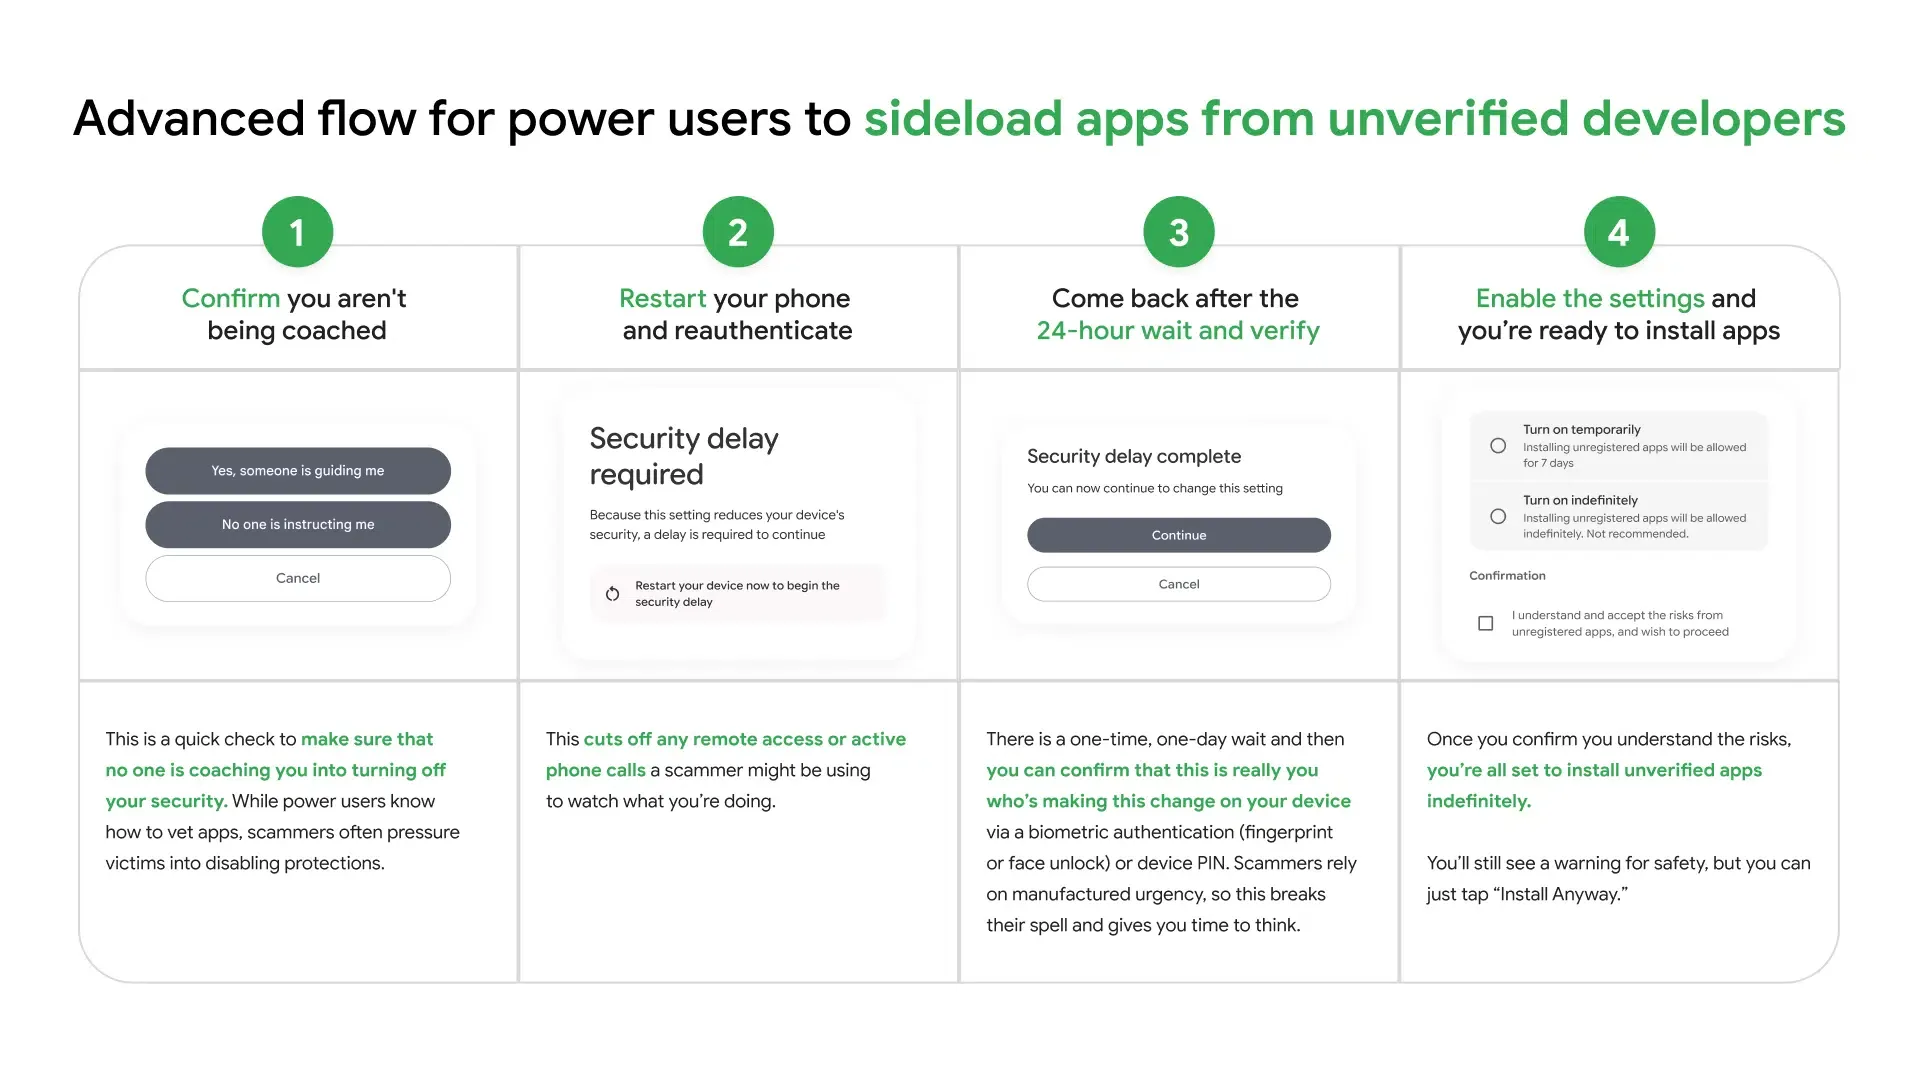
Несмотря на то, что программа позиционируется как ответ на вредоносное ПО, использующее методы социальной инженерии, компания столкнулась с критикой со стороны разработчиков открытого ПО и продвинутых пользователей из-за ограничений на боковую загрузку. В ответ компания внедрила механизм отключения проверки, описанный в Справке Android и разделе FAQ, известный как Расширенный режим (Advanced Flow).
В рамках Расширенного режима опытные пользователи могут разрешать установку приложений от непроверенных разработчиков, однако этот рабочий процесс создает намеренные трудности. Согласно инструкции Ars Technica и документации Google, пользователям необходимо разблокировать параметры разработчика, включить тумблер для непроверенных пакетов, подтвердить с помощью PIN-кода устройства, что они действуют добровольно, перезагрузить телефон и выждать обязательную 24-часовую задержку безопасности перед тем, как выбрать временную или бессрочную установку непроверенного ПО.
В разделе FAQ по верификации также подтверждаются четкие границы области применения, при которых проверки подлинности не блокируют установку:
- Android Debug Bridge (ADB): Установки разработчиков, выполняемые через ADB, остаются освобожденными от проверок регистрации пакетов на сертифицированных устройствах.
- Корпоративные управляемые устройства: Частные приложения, развертываемые через корпоративный магазин управляемых устройств, не требуют верификации, хотя Google рекомендует их регистрировать.
- Несертифицированные устройства: Несертифицированные устройства Android находятся вне зоны действия системного верификатора.
Обязанности при многоканальной дистрибуции после внедрения верификации разработчиков Android
Когда в 2027 году требования будут распространены на все источники установки, команды, распространяющие ПО для Android через Google Play, шесть партнерских магазинов производителей и прямые посадочные страницы Web-to-APK, столкнутся с более четким разделением между пригодностью к установке и передачей контекста после установки. Успешное прохождение проверки пакета и ключа от Google завершает этап верификации разработчика без запуска 24-часового Расширенного режима, хотя другие проверки платформы, магазина и совместимости могут по-прежнему применяться. Тем не менее, сама верификация дистрибуции не переносит теги маркетинговых кампаний, реферальные коды или состояния целевых диплинков в только что запущенное приложение.
Концептуальная модель ответственности (неофициальная архитектура)
Примечание: Диаграмма и таблица ниже представляют концептуальную модель ответственности, иллюстрирующую разделение проверки, доставки и передачи параметров в стеках многоканальной дистрибуции Android; это не официальная внутренняя топология реализации Google.
[ Сборка разработчика и реестр ]
  Подписать APK (ключ SHA-256) ──> Зарегистрировать пакет + отпечаток ключа (Play / Консоль разработчика)
                                       │
                                       ▼
[ Многоканальная дистрибуция ]
  Google Play / 6 магазинов OEM / Прямой Web APK ──> Проверка системным верификатором (Сертифицированный Android 8+)
                                       │
                                       ▼
[ Уровень контекста после установки ]
  SDK параметров (например, OpoInstall) ──> Передает веб-параметры при первом запуске ──> Бэкенд приложения проверяет их
Командам, выпускающим приложения в Google Play и на сторонних витринах Android, выгодно четко распределить инженерные обязанности на каждом уровне, а не смешивать соблюдение требований магазина с атрибуцией:
| Компонент | Иллюстративные обязанности | Область применения и ограничения |
|---|---|---|
| Консоль разработчика Android / Play Console | Связывает подтвержденную личность разработчика с именами пакетов и отпечатками подписи SHA-256; предоставляет ID Status и Console API | Обеспечивает только учет и подотчетность при установке; не обрабатывает реферальную атрибуцию или внутриигровую навигацию |
| Дистрибьюторы приложений (Play и 6 магазинов OEM) | Проводит аудит отправленных пакетов, управляет повторной подписью на стороне магазина при необходимости и отображает статус листинга | Обеспечивает соблюдение правил дистрибуции конкретного магазина; API Install Referrer ограничивается установками из Google Play |
| SDK передачи параметров (например, OpoInstall) | Передает поддерживаемые веб-параметры промоакций, приглашений или комнат через процесс установки в первый запуск приложения | Функционирует исключительно как фреймворк передачи параметров установки; не проверяет личность разработчика, не обходит проверку Android, не аутентифицирует пользователей и не валидирует внутриигровые покупки |
| Бэкенд бизнеса разработчика | Аутентифицирует пользователей, проверяет чеки, применяет правила защиты от злоупотреблений и связывает доставленные параметры с записями пользователей | Служит единственным источником правды о состоянии аккаунта, правах доступа и сверке кампаний |
Поскольку нативный API Install Referrer от Google Play применяется только к установкам из Play Store, команды, запускающие кампании Web-to-APK или распространяющие приложения через Honor, Oppo, Xiaomi, Transsion, Vivo и Galaxy Store от Samsung, могут совмещать регистрацию пакетов с отдельным уровнем передачи параметров установки (например, OpoInstall) для восстановления контекста приглашений или кампаний при первом запуске. Главное условие — исходный APK и ключ подписи для конкретного канала должны быть предварительно должным образом зарегистрированы в соответствии с правилами верификации Google.
Инженерный контрольный список для команд мультимагазинной дистрибуции и прямых APK
Инженерным командам и специалистам по релизам, распространяющим пакеты Android за пределами Google Play, следует провести аудит своих конвейеров релизов до начала развертывания в январе 2027 года:
- Аудит подписей пакетов вне Play: Для приложений, распространяемых как через Google Play, так и через магазины OEM или путем прямой загрузки с сайта, убедитесь в Play Console, что каждое активное имя пакета и сертификат подписи SHA-256 (включая любые ключи повторной подписи магазинов) зарегистрированы.
- Интеграция проверок статуса ID в CI/CD: Подключите автоматизацию релизов к API статуса ID разработчика Android, чтобы выявлять незарегистрированные варианты сборки или смененные ключи подписи до момента дистрибуции.
- Учет рабочих процессов повторной подписи в магазинах: При распространении через сторонние магазины или репозитории с открытым исходным кодом, которые переподписывают бинарные файлы, извлеките финальный отпечаток подписанного дистрибьютором файла SHA-256 или предоставьте делегирование OAuth 2.0 через API консоли разработчика Android.
- Отделение верификации от передачи параметров: Рассматривайте регистрацию личности как обязательное условие для обеспечения возможности установки на сертифицированных устройствах, в то время как доставку параметров, проверку чеков и аутентификацию пользователей следует изолировать на специализированных уровнях бэкенда и SDK.
Часто задаваемые вопросы (FAQ)
Блокирует ли верификация разработчиков Android боковую загрузку APK?
Нужно ли разработчикам Google Play что-либо регистрировать, если они публикуются только в Play?
Как репозитории с открытым исходным кодом и сторонние магазины обрабатывают повторную подпись APK?
На какое количество устройств рассчитан бесплатный любительский аккаунт: 20, 25 или 50?
Основные выводы для инженерных команд
Глобальное развертывание верификации разработчиков Android от Google в январе 2027 года сигнализирует о структурном переходе в том, как Android обрабатывает происхождение программного обеспечения в каналах вне Google Play. Заключая партнерские соглашения с Google Play, Galaxy Store от Samsung, Honor, Oppo, Xiaomi, Transsion и Vivo на этапе запуска — начиная с января и постепенно расширяя охват на другие магазины и источники установки на сертифицированных устройствах в последующие месяцы, — Google связывает базовую возможность установки с регистрацией криптографических ключей и подтвержденной личностью разработчика.
Для мобильных инженеров и релизных команд первоочередной операционной задачей становится гигиена ключей, а не переписывание кода. Аудит каждого активного имени пакета, отслеживание управляемых магазином отпечатков повторной подписи в OEM-каналах и открытых репозиториях, а также интеграция статусных API в конвейеры непрерывной интеграции определят, останутся ли каналы дистрибуции вне Play беспрепятственными по мере вступления правил в силу.
Источники
-
Блог разработчиков Android. Расширение верификации разработчиков Android в 2027 году. Основной официальный анонс развертывания (19 ноября 2026 г.).
-
Блог разработчиков Android. Повышение безопасности Android с помощью верификации разработчиков. Первоначальный официальный анонс программы (август 2025 г.).
-
Разработчики Android. Ресурсы для дистрибьюторов приложений | Верификация разработчиков Android. Официальная техническая документация по целевой готовности магазинов и API автоматизации.
-
Разработчики Android. Регистрация приложения в репозиториях с открытым исходным кодом | Верификация разработчиков Android. Официальное руководство по именам пакетов, отпечаткам SHA-256 и повторной подписи магазинами.
-
Разработчики Android. Регистрация для ограниченного распространения на устройствах Android. Официальная спецификация для бесплатных студенческих и любительских аккаунтов с ограниченным распространением.
-
Разработчики Android. Часто задаваемые вопросы | Верификация разработчиков Android. Официальная документация по политике в отношении ADB, корпоративных исключений, подпадающих под санкции регионов и Расширенного режима.
-
Справка Android. Разрешить установку приложений от непроверенных разработчиков. Официальное руководство для конечных пользователей по обходу через 24-часовой Расширенный режим.
-
Ars Technica. Google запустит требования к верификации приложений для Android по всему миру в январе 2027 года. Независимый репортаж о развертывании системного верификатора для Android 8+, сборе в размере $25 и нюансах автономного кэширования (20 ноября 2026 г.).
-
Ars Technica. Google раскрывает подробности нового 24-часового процесса боковой загрузки непроверенных приложений для Android. Независимый разбор механизма отключения проверки через Расширенный режим.
-
Документация OpoInstall. Официальная техническая документация OpoInstall. Справочная спецификация для фреймворков передачи параметров установки.
Share this article