Как анализ IP-распределения помогает выявлять прокси-мошенничество? Анализ IP-распределения позволяет обнаружить подозрительную активность, комбинируя данные об аномальной концентрации подсетей, классификацию сетей/ASN и проверку географического соответствия на основе базовых показателей кампании.
Анализ IP-распределения — это системная оценка географических, сетевых и маршрутизационных характеристик входящих рекламных кликов и событий установки приложений. В performance-маркетинге мобильных приложений аудит IP-данных позволяет командам безопасности выявлять прокси-мошенничество, определять коммерческие серверные кластеры, находить несоответствия геолокации и обнаруживать подозрительный трафик для последующей проверки или применения правил блокировки перед окончательным атрибутированием.
| Термин | Определение | Связанная область | Цель поиска |
|---|---|---|---|
| IP-распределение | Географический и сетевой охват IP-адресов в трафике кампании. | Мобильный маркетинг | Информационная / Коммерческая |
| Прокси-мошенничество | Маршрутизация синтетического рекламного трафика через промежуточные серверы для скрытия источника. | Рекламное мошенничество | Техническая / Информационная |
| ASN дата-центра | Сеть или префикс маршрутизации, классифицируемые интеллектуальными системами анализа IP как облачная, хостинг- или серверная инфраструктура. | Параметры отслеживания | Техническая / Информационная |
Почему анализ IP-распределения критически важен для безопасности мобильного маркетинга
Географический арбитраж: зачем мошенники скрывают происхождение трафика
В цифровом performance-маркетинге выплаты за рекламу часто зависят от географического региона. Рекламные кампании, нацеленные на платежеспособные территории, приносят значительно более высокие показатели CPI (стоимость установки) и CPA (стоимость действия), чем развивающиеся рынки. Это экономическое неравенство создает стимул для арбитража со стороны мошеннических операторов.
Злоумышленники используют бот-сети, «фермы» скриптов или пулы с вознаграждением в странах с низкими затратами, маршрутизируя трафик через прокси-серверы и VPN-сети, расположенные в целевых странах. Скрывая реальное происхождение IP-адресов, мошенники пытаются получить выплаты за премиальное привлечение, предоставляя нелокальный, синтетический или неинкрементальный трафик. Аудит данных IP-распределения позволяет аналитическим командам оценить метаданные маршрутизации сети и обнаружить подозрительные географические закономерности.
Проблема концентрации подсетей: оценка сетевого кластеризации
Легитимный мобильный трафик отличается широкой географической и сетевой дисперсией. В стандартных кампаниях установки приходят с миллионов уникальных потребительских IP-адресов, динамически назначенных мобильными операторами (MNO) и интернет-провайдерами (ISP).
Мошеннические операции, напротив, часто ограничены своей хостинг-инфраструктурой. Хотя резидентские прокси и распределенные бот-сети могут обеспечить более широкое распространение, некоторые централизованные схемы мошенничества демонстрируют высокую концентрацию в узких подсетях IPv4 (например, CIDR-блоки /24) или на объектах коммерческих хостинг-провайдеров. Анализ плотности распределения IP-адресов позволяет выявить эти неестественные кластеры, отмечая подсети, где скорость установок значительно превышает базовую плотность реального населения.
Как прокси-мошенничество искажает отчеты об атрибуции и медиа-закупки
Когда прокси-трафик обходит защиту атрибуции, региональная маркетинговая аналитика искажается. Команды роста видят высокие показатели привлечения в целевых регионах, что побуждает автоматизированные DSP-платформы и медиабайеров выделять больше бюджета на эти кампании.
Однако последующая финансовая сверка выявляет искажение: привлеченные пользователи не совершают ожидаемых внутриигровых покупок, не проявляют вовлеченности в рекламу и демонстрируют аномально высокую отсечку когорт. Более того, локализованные маркетинговые усилия тратятся впустую на нечеловеческий трафик. Настройка надежной фильтрации по IP-распределению на шлюзе атрибуции гарантирует, что бюджет направляется на привлечение реальной локальной аудитории.
Разработчикам, ищущим легковесные SDK для телеметрии и атрибуции, рекомендуется ознакомиться с пакетами через SDK для мобильной аналитики.
Как прокси-мошенничество скрывает геолокацию устройства и IP-происхождение
Дата-центровые прокси против резидентских прокси-сетей: спектр векторов угроз
Прокси-мошенничество работает в широком диапазоне технической сложности, от простых облачных серверов до распределенных резидентских сетей:
- Прокси дата-центров: Синтетический трафик генерируется на облачных серверах (например, размещенных у провайдеров VPS) и напрямую направляется на конечные точки атрибуции. Эти прокси обладают уникальными автономными системами (ASN), зарегистрированными на хостинг-объекты, а не на потребительских провайдеров, что позволяет легко идентифицировать их через базы данных сетевой разведки.
- Резидентские прокси-сети: Злоумышленники маршрутизируют синтетические запросы через потребительские устройства, домашние роутеры или встроенные в SDK прокси-сети. Поскольку IP-адреса принадлежат домашним провайдерам, они имитируют легитимный Wi-Fi-трафик, что требует поведенческих проверок, анализа плотности подсетей и временных характеристик для обнаружения.
[Генератор синтетического трафика]
              │
              ├─► [Маршрут А: Прокси дата-центра] ──► ASN: Хостинг-провайдер ──► [Отмечено по базе ASN]
              │
              └─► [Маршрут Б: Резидентский прокси] ──► ASN: Потребительский провайдер ──► [Требует мультисигнальной телеметрии]
                                                                                (Плотность подсети + Аудит локации)

Механизмы VPN-туннелей и анонимизирующих релеев в операциях с кликами
Коммерческие VPN-сервисы и анонимизирующие сети позволяют автоматизированным скриптам программно менять географические узлы выхода. Скрипт на «ферме» устройств может установить VPN-туннель до конкретной точки выхода в регионе, совершить рекламный клик, отключиться, переподключиться к другому узлу и запустить вторую установку через несколько минут.
Хотя потребители широко используют VPN для конфиденциальности, их операционный профиль в performance-маркетинге отличается от подлинного мобильного поведения: они часто используют ASN хостинг-провайдеров, поддерживают большое количество одновременных подключений и имеют профили сетевой задержки, отличные от локальных базовых станций.
Обход базового геофенсинга: почему обычного GeoIP недостаточно
Базовые правила геофенсинга оценивают только двухбуквенный код страны ISO, полученный при простом GeoIP-запросе. Мошенники легко обходят эти поверхностные проверки, арендуя прокси-точки внутри требуемых кампанией территорий.
Опора только на GeoIP по странам создает ложное чувство безопасности. Комплексное предотвращение мошенничества требует многомерной инспекции сети: перекрестной проверки типов IP-маршрутизации, оценки принадлежности ASN, отслеживания коэффициентов концентрации подсетей и проверки телеметрии конфигурации уровня устройства.
Технические механизмы идентификации ASN дата-центров и кластеризации подсетей
Отличие потребительских интернет-провайдеров от ASN облачной инфраструктуры
Каждая сеть, подключенная к глобальной таблице маршрутизации интернета, имеет автономную систему (ASN), управляемую региональными интернет-регистраторами. ASN классифицируются по типу организации:
- Потребительские провайдеры (ISP) и мобильные операторы (MNO): Организации, обеспечивающие прямой сетевой доступ для потребительских мобильных телефонов и домашних хозяйств.
- Коммерческая облачная и хостинг-инфраструктура: Организации, предоставляющие серверный хостинг и каналы связи серверного уровня.
Легитимные установки мобильных приложений происходят преимущественно через потребительских провайдеров, операторов мобильной связи и публичные Wi-Fi точки. Трафик из хостинг-сетей или облачных сервисов может служить сигналом риска, но одной классификации ASN недостаточно для подтверждения мошенничества без доказательств поведенческих аномалий.
Формирование метрик плотности кластеризации подсетей
Для количественной оценки неестественной концентрации сети аналитические движки вычисляют коэффициент плотности IP-подсети по настраиваемым агрегациям префиксов (таким как подсети /24 IPv4):
Когда канал привлечения показывает высокий индекс концентрации — например, одна подсеть /24 дает аномальную долю ежедневных установок при высокой скорости ротации псевдонимных устройств — телеметрия указывает на работу автоматизированной фермы устройств в локальном пуле подсетей:
Схема конвейера проверки прокси
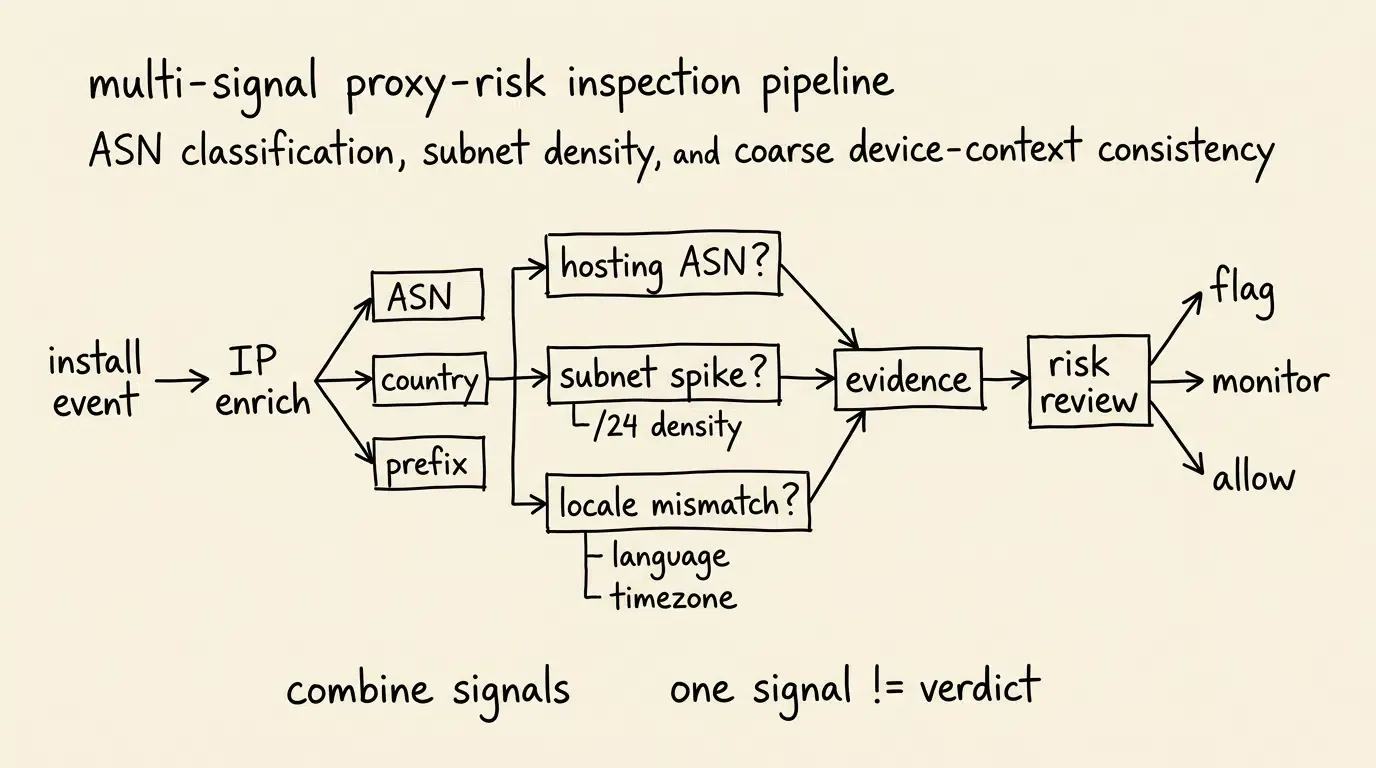
Диаграмма ниже иллюстрирует многоуровневый конвейер проверки, выполняемый на шлюзе атрибуции при получении события установки:
[Входящее событие установки] ──► [Извлечение IP-интеллекта]
             │                           │
             ▼                           ▼
   Клиентский IP: 203.0.113.45     ASN Lookup: AS_HOSTING_PROVIDER_PLACEHOLDER
             │                           │
             ▼                           ▼
[Проверка 1: ASN дата-центра] ──► Флаг аномалии облачного сервера
             │
             ▼
[Проверка 2: Плотность подсети] ──► Оценка объема установок на 203.0.113.0/24
             │
             ▼
[Проверка 3: Совпадение локали]   ──► Сравнение страны IP vs Локаль устройства (напр., US vs DE)
             │
             ▼
[Политика шлюза атрибуции]──► Применение настроенного действия (Флаг / Проверка)
Как проводить аудит несоответствий геолокации между IP-телеметрией и локалями устройств
Базовая проверка согласованности: IP-геолокация, язык устройства и часовой пояс
Точное GPS-отслеживание требует явного разрешения. Поскольку performance-атрибуция работает без навязчивых запросов геолокации, архитектура безопасности полагается на базовые, соответствующие принципам конфиденциальности проверки согласованности между сетевой телеметрией и конфигурацией системы:
- Страна IP vs Системный язык устройства: Анализ населения на предмет того, отображает ли аномальный кластер установок из определенной страны одинаковые языки системы или стандартные локали эмуляторов.
- IP-часовой пояс vs Системные часы устройства: Статистическая оценка сравнения часовых поясов IP-адреса и смещения системных часов устройства.
- Конфигурация оператора: Перекрестная проверка данных оператора связи (предоставляемых платформой) и данных страны IP-адреса. Заметьте, что на iOS API оператора (например,
CTCarrier) признаны устаревшими и на них нельзя полагаться как на надежный сигнал.
Хотя отдельные расхождения могут быть легитимными (например, международные путешественники), статистический кластер таких несоответствий в рамках одного sub-ID издателя подтверждает гипотезу о прокси-маршрутизации.
Легитимные сетевые исключения: NAT оператора, корпоративные VPN и iCloud Private Relay
Архитектуры борьбы с мошенничеством должны отличать вредоносные фермы от легитимных сетевых технологий:
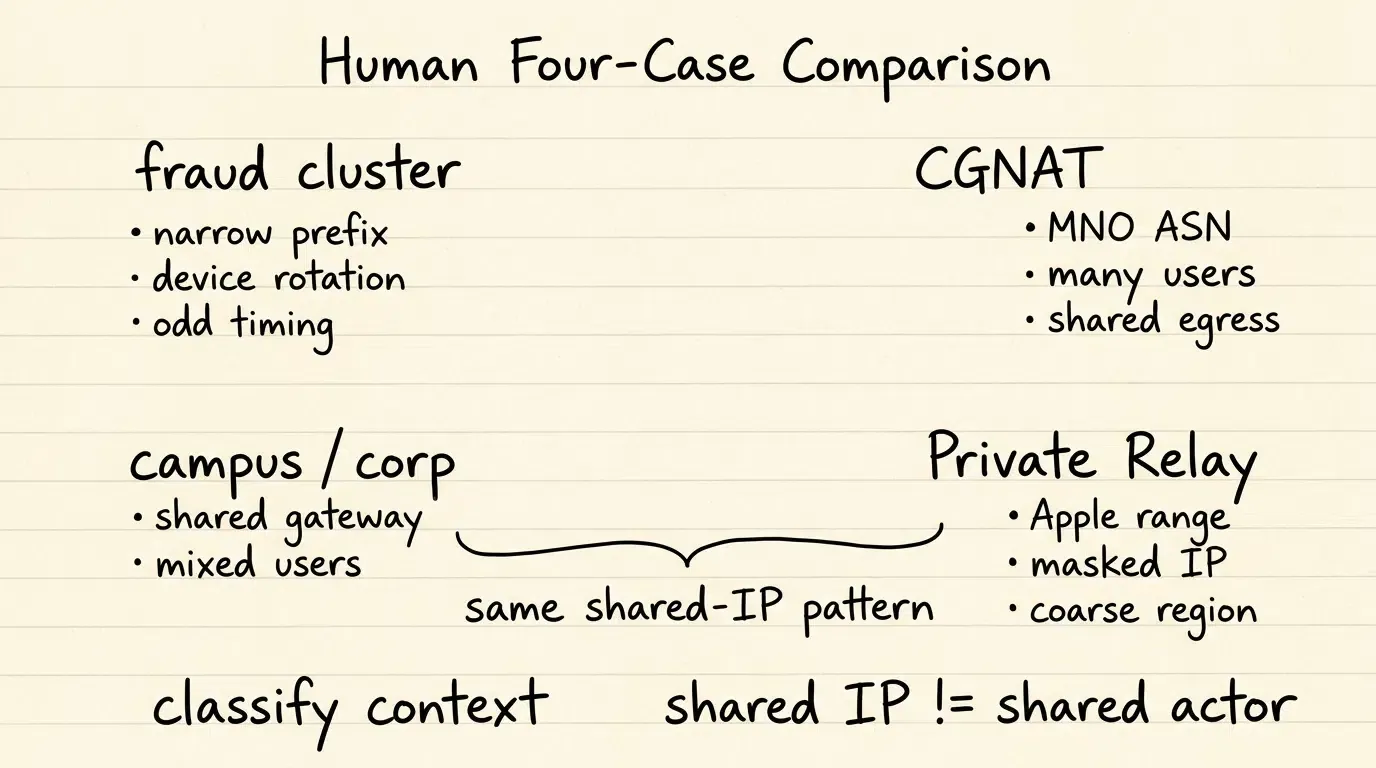
- Carrier-Grade NAT (CGNAT): Мобильные операторы назначают частные IPv4-адреса устройствам, мультиплексируя тысячи реальных пользователей через один публичный IP-шлюз. Пулы CGNAT распознаются по ASN мобильных операторов и естественному распределению сессий.
- Корпоративные и кампусные Wi-Fi сети: Университеты, офисы и аэропорты маршрутизируют сотни реальных сотрудников или студентов через общие шлюзы.
- Apple iCloud Private Relay: Пользователи iOS с подпиской iCloud+ маршрутизируют трафик Safari, DNS-запросы и незашифрованный трафик через двойной защищенный релей. Apple публикует официальные диапазоны IP-адресов. При идентификации iCloud Private Relay системы атрибуции должны снижать веса аномалий уникальности IP, сохраняя при этом общую географическую привязку Apple как достоверный контекст.
Структурирование мультисигнальных доказательств: избегание ложных срабатываний
Единая сетевая аномалия (например, IP-адрес, принадлежащий коммерческому VPN) не должна автоматически означать мошенничество. Легитимные пользователи часто используют VPN или публичный Wi-Fi в поездках.
Точная защита требует оценки рисков по нескольким сигналам: комбинирование классификации ASN с временными кривыми, скоростью внутриигровых событий и аттестацией целостности устройства перед отклонением атрибуции.
Сравнительная оценка легитимного трафика и признаков прокси-мошенничества
Контраст сетевой телеметрии: чистый трафик, VPN, дата-центры и операторские сети
Идентификация прокси-мошенничества требует оценки сетевых свойств по нескольким категориям инфраструктуры.
Матрица ниже сопоставляет основные признаки телеметрии:
| Сетевое измерение | Легитимный пользователь | Прокси-ферма | Резидентский прокси | Carrier NAT (CGNAT) |
|---|---|---|---|---|
| Классификация ASN | Потребительский ISP / MNO | Коммерческий облачный хостинг | Домашний потребительский ISP | Крупный мобильный оператор |
| Плотность IP-устройств | Соответствует норме | Аномально высокая | Высокая ротация / Низкая | Высокая (совместный доступ) |
| Соответствие Локаль/IP | Обычно совпадает | Частые несоответствия | Часто подогнано под цель | Совпадает с базой оператора |
| Временная телеметрия | Естественная норма | Синтетическая | Переменное распределение | Естественная норма |
| Основной сигнал риска | Нормальное поведение | Хостинг ASN + Всплеск | Быстрая ротация + сдвиг | Нормальный большой поток |
Как настроить IP-пороги антифрода в мониторинге OpoInstall
Структурирование телеметрии для аудита аномалий IP
Сверка сетевых несоответствий требует получения структурированной телеметрии на шлюзе атрибуции. При срабатывании правил риска система записывает диагностическую запись с параметрами маршрутизации, ASN и результатами оценки.
Ниже приведен пример производственной телеметрии с фиксацией IP-аномалии:
```json
{
  "schema_version": "1.2.0",
  "event_id": "evt_ip_anomaly_8f7e6d5c-4b3a-2109-8765-4a3b2c1d0e9f",
  "event_name": "ip_distribution_anomaly_detected",
  "evaluation_timestamp_utc": "2026-08-30T22:10:00.120Z",
  "server_received_timestamp_utc": "2026-08-30T22:10:00.850Z",
  "data_governance": {
    "retention_class": "fraud_investigation_ephemeral",
    "purpose": "attribution_security_audit"
  },
  "ip_intelligence_provenance": {
    "provider_name": "commercial_ip_intel_feed",
    "feed_version": "2026.08.r3",
    "lookup_timestamp_utc": "2026-08-30T22:10:00.140Z",
    "classification_confidence": "high"
  },
  "attribution_context": {
    "channel_code": "affiliate_network_gamma",
    "campaign_id": "cmp_q3_us_tier1_scale",
    "target_country_code": "US",
    "reported_ip_prefix": "203.0.113.0/24"
  },
  "ip_telemetry": {
    "ip_routing_type": "datacenter_hosting",
    "asn_identifier": "AS_HOSTING_PROVIDER_PLACEHOLDER",
    "asn_organization": "Commercial Cloud Hosting Provider",
    "asn_classification_source": "commercial_ip_intel_feed",
    "ip_country_code": "US",
    "subnet_daily_install_count": 1420,
    "subnet_ip_density_ratio": 0.48
  },
  "device_telemetry": {
    "platform": "Android",
    "os_version": "16.0",
    "app_version": "3.2.0",
    "sdk_version": "<installed_sdk_version>",
    "device_risk_key_pseudonymous": "dev_risk_anon_11223344",
    "device_system_language": "ru_RU",
    "device_system_timezone": "Europe/Moscow"
  },
  "anomaly_evaluation": {
    "fraud_vector_classification": "suspected_datacenter_proxy_arbitrage",
    "signals_evaluated": [
      "datacenter_asn_match",
      "high_density_subnet_clustering",
      "coarse_context_inconsistency"
    ],
    "risk_score": 0.92,
    "risk_score_scale": "0.0_to_1.0_normalized",
    "risk_score_semantics": "illustrative_policy_score_not_calibrated_probability",
    "risk_model_version": "v1.4.2_ruleset",
    "decision_basis": "configured_ip_threshold_policy",
    "policy_action": "attribution_flagged_for_partner_review",
    "review_status": "pending_manual_reconciliation"
  }
}
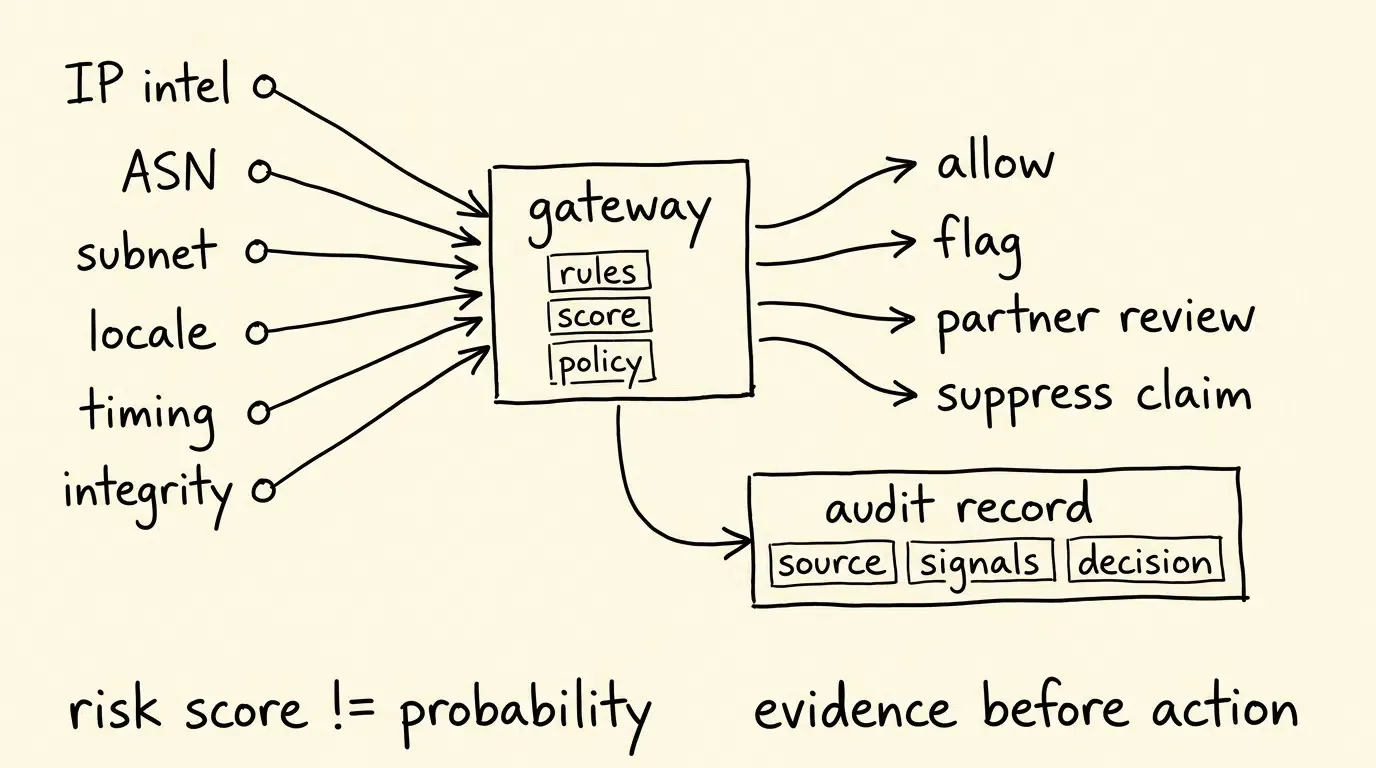
Настройка правил мониторинга OpoInstall для защиты от аномалий
Типичные контрольные показатели включают следующие пороговые значения; точные названия правил следует уточнить в консоли OpoInstall:
- Порог IP-аномалий кликов: Ограничивает максимально допустимое количество кликов с одного IP за 24 часа. Лишние клики отмечаются как аномальные и записываются в статистику исключений.
- Порог IP-аномалий установок: Ограничивает ожидаемый объем установок с одного IP в день. Превышение объема маркирует записи для расследования.
- Порог аномалий устройств: Мониторит частоту установок с идентификаторов, связанных с аномальными устройствами.
- Дополнительные правила тайминга: Правила защиты от клик-хайджекинга и MTTI работают совместно с правилами IP (см. статью #62).
Аудит статистики исключений: изоляция высокорисковых под-издателей
При срабатывании порогов антифрода консоль собирает доказательства:
- Список IP исключений: Отображает IP, вызвавшие срабатывание порогов, отслеживает объем кликов/установок, активные дни и источники.
- Список устройств исключений: Детализирует идентификаторы устройств, модели, версии ОС и каналы привлечения для совершающих повторяющиеся установки устройств.
- Отчеты по каналам: Сравнивает валовые показатели с аномальными для прозрачного взаимодействия с партнерами.
Когда необходим углубленный аудит IP-распределения
Подходящие условия для выделенного аудита
Анализ IP-распределения дает высокую отдачу в следующих случаях:
- Географически дифференцированные кампании: Программы, нацеленные на рынки первого уровня, где высокие выплаты стимулируют прокси-арбитраж из регионов с низкими затратами.
- Открытые партнерские и программные DSP-сети: Закупки трафика, где он субсидируется через непрозрачные сторонние сети.
- Необъяснимые расхождения в региональных доходах: Ситуации, где страна дает высокий объем установок, но слабую монетизацию.
- Анализ качества партнеров: Командам требуется прозрачная телеметрия для контроля качества каналов согласно политике.
Когда сложная IP-инспекция избыточна
Фильтрация может создать лишние сложности в следующих сценариях:
- Прямые размещения у операторов: Кампании, запущенные исключительно на верифицированном инвентаре операторов связи.
- Органический поиск: Приложения, полагающиеся только на поиск в сторах без платного привлечения.
- Ранние прототипы: Приложения на стадии закрытого тестирования.
Распространенные заблуждения
- Заблуждение 1: Все общие IP — это мошенничество: Легитимные пользователи часто делят IP из-за CGNAT, корпоративных Wi-Fi и университетских сетей.
- Заблуждение 2: Статические черные списки IP навсегда остановят мошенников: Опора только на статические списки неэффективна против современных ботнетов, которые динамически меняют резидентские ноды и облачные инстансы.
Часто задаваемые вопросы (FAQ)
Как анализ IP-распределения выявляет прокси и VPN-мошенничество?
В чем разница между резидентским прокси и IP дата-центра в мобильном фроде?
Почему легитимные пользователи могут иметь один и тот же IP в отчетах?
Резюме и принципы принятия решений
Аудит данных IP-распределения — это жизненно важный компонент архитектуры защиты от мобильного мошенничества. Пропуская синтетический трафик через прокси, коммерческие VPN и ротируемые сети, злоумышленники пытаются эксплуатировать маркетинговые бюджеты, не создавая реальной локальной вовлеченности.
Построение эффективной защиты требует комбинации классификации ASN, метрик плотности подсетей и проверок локали. Сочетая независимое измерение атрибуции с мониторингом в режиме реального времени, платформы, такие как OpoInstall, предоставляют инфраструктуру для проверки подозрительных сетевых кластеров, снижения рисков атрибуции и повышения уверенности в качестве географического трафика.
Чтобы оценить, как унифицированная инфраструктура атрибуции и мониторинга может улучшить оценку рисков геолокации, изучите руководство по внедрению мобильной атрибуции или настройте ваше приложение в консоли разработчика OpoInstall.
Материалы по теме
-
Концепции: Телеметрия IP-распределения, Прокси-мошенничество, Обнаружение ASN дата-центров, Плотность кластеризации подсетей, Географический арбитраж
-
Технологии: Движок мониторинга фрода, Обогащение данных IP, S2S Webhooks, Интерфейсы данных атрибуции
-
API и интерфейсы: Интерфейсы конфигурации мониторинга OpoInstall, API отчетности атрибуции, Экспорт статистики исключений
-
Официальная документация и ссылки:
Share this article