Microsoft Outlook блокирует вложения MSIX? Компания Microsoft подтвердила, что с начала ноября 2026 года Outlook в веб-версии и новый клиент Outlook для Windows будут по умолчанию блокировать вложения с расширениями .msix и .msixbundle. Согласно обновлению в Центре сообщений Microsoft 365 (MC1488841), современные форматы установки Windows будут добавлены в список BlockedFileTypes в стандартных и пользовательских политиках почтовых ящиков для всех арендаторов Exchange Online. Хотя Microsoft изначально создавала формат контейнеров MSIX для модернизации процесса установки приложений в Windows, включая использование песочниц и проверку подписи, предыдущие кампании злоумышленников, эксплуатировавших обработчики протоколов установщиков, вынудили компанию ввести ограничения безопасности на уровне платформы. Эти изменения затрагивают организации, которые используют данные почтовые клиенты для обмена пакетами установки Windows по электронной почте, и требуют от администраторов и разработчиков ПО пересмотреть свои политики в отношении вложений и альтернативные методы распространения.
Почему Outlook блокирует вложения MSIX
Краткий обзор
-
Microsoft начнет блокировать вложения .msix и .msixbundle по умолчанию в Outlook в веб-версии и в новом Outlook для Windows с начала ноября 2026 года.
-
Эти расширения файлов будут добавлены в параметр BlockedFileTypes в политике OwaMailboxPolicy для всех арендаторов Exchange Online по всему миру.
-
Администраторы могут добавить эти форматы в «белый список» через свойство AllowedFileTypes, если внутренние рабочие процессы требуют прямой отправки пакетов по почте.
Распространение программного обеспечения через каналы электронной почты долгое время создавало операционное противоречие между удобством и безопасностью предприятия. Команды разработки и внутренние ИТ-отделы часто используют электронную почту для пересылки предрелизных сборок приложений, внутренних утилит и установочных пакетов коллегам или избранным тестировщикам. Формат MSIX, представленный как современный преемник устаревших установщиков .exe и .msi, был специально разработан для обеспечения контейнерной установки, предсказуемого удаления и оптимизации дискового пространства в архитектурах Windows.
Однако прямая отправка исполняемых пакетов в виде вложений обходит централизованные оценки безопасности. Когда конечный пользователь получает установщик через входящие письма, одна лишь визуальная проверка не позволяет достоверно определить, был ли бинарный файл изменен или подписан неавторизованным лицом. Поскольку электронная почта остается основным вектором первичного доступа для кибератак, шлюзы безопасности должны применять строгие ограничения на форматы файлов, чтобы защитить сотрудников от непреднамеренного запуска вредоносного кода.

Операционные сложности возникают по мере того, как Outlook ограничивает использование таких вложений, что побуждает разработчиков ПО пересмотреть методы спонтанного обмена файлами. Согласно отчету BleepingComputer, ограничение распространяется как на отдельные пакеты .msix, так и на файлы .msixbundle, которые объединяют несколько сборок для разных архитектур в единый контейнер. После завершения развертывания политики в середине ноября попытки открыть или загрузить такие вложения в поддерживаемых клиентах Outlook будут блокироваться по умолчанию.
Как политика почтовых ящиков OWA блокирует доступ к вложениям MSIX
Изменения Microsoft в ноябре 2026 года обновляют ограничения на вложения в рамках политик Exchange Online OWA Mailbox Policies. В Outlook для веб-версии и новом Outlook для Windows настроенный список BlockedFileTypes определяет, какие расширения вложений пользователи не могут открывать или загружать.
Это средство контроля доступа к вложениям, применяемое к поддерживаемым клиентам Outlook. Его не следует интерпретировать как универсальное правило отклонения доставки SMTP или как глобальный запрет на установку пакетов MSIX в среде Windows.
На схеме ниже показан рабочий процесс ограничений доступа к вложениям наряду со стандартными каналами доставки программного обеспечения в Windows:
Сообщение с вложением .msix / .msixbundle ──> Почтовый ящик Exchange Online ──> Outlook для веб-версии / Новый Outlook для Windows ──> Ограничения вложений в OwaMailboxPolicy ──> Открытие / Загрузка заблокированы по умолчанию ──> Администратор может настроить исключение для разрешенных файлов
Политика направлена на устранение конкретного риска доступа к вложениям. Она не препятствует разработчикам распространять пакеты MSIX через другие поддерживаемые каналы Windows и не отменяет необходимость подписи приложений, проверки репутации или защиты конечных точек.
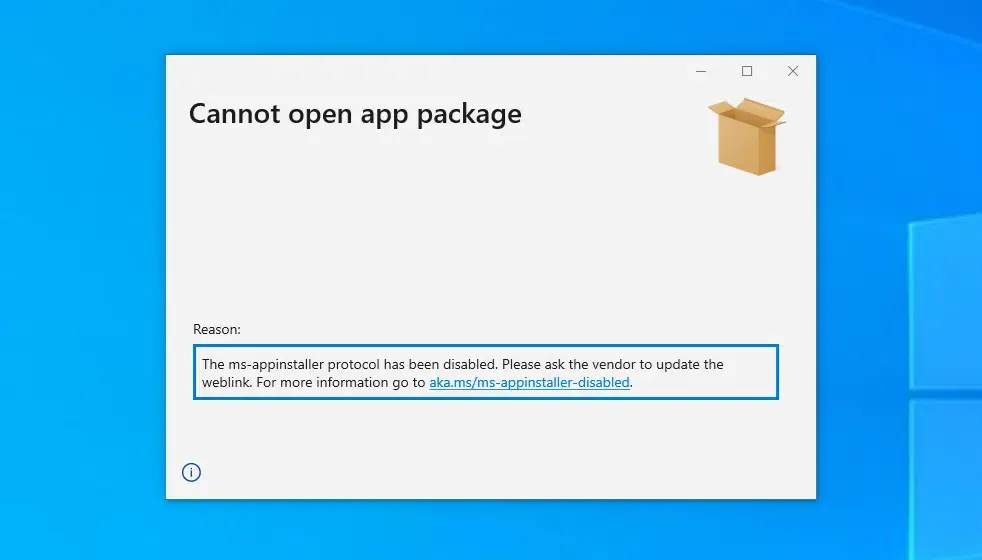
Изменение политики Outlook последовало за периодом повышенного беспокойства по поводу механизмов доставки установщиков Windows. В декабре 2023 года Microsoft по умолчанию отключила обработчик URI-схемы ms-appinstaller после того, как были задокументированы вредоносные кампании, злоупотреблявшие рабочим процессом установки, что подробно описано в блоге Microsoft Security Response Center. Та мера касалась рисков установки на основе протоколов, в то время как обновление Outlook в ноябре 2026 года ограничивает доступ к определенным вложениям-установщикам в поддерживаемых почтовых клиентах. Злоумышленники ранее упаковывали вредоносное ПО в подписанные контейнеры MSIX для доставки семейств вирусов, таких как Black Basta и DarkGate, что привело к постоянным корректировкам безопасности пакетов во всех продуктах Microsoft.
Хотя блокировка вложений снижает вероятность автоматического открытия файлов в Outlook, аналитики безопасности отмечают, что фильтрация почты сама по себе не исключает доставку вредоносных пакетов. Злоумышленники могут пытаться обойти блокировку расширений на шлюзах, переименовывая файлы или добавляя внешние ссылки для загрузки в текст письма. Следовательно, корпоративная защита требует перехода от простой блокировки вложений к использованию проверенных каналов распространения и централизованных репозиториев пакетов, как проанализировано в The Next Web.
Альтернативы отправке установщиков MSIX по электронной почте
Обновление политики вложений Microsoft создает ограничения для организаций, обменивающихся установщиками MSIX через соответствующие клиенты Outlook. Такие организации могут рассмотреть, подходят ли их требованиям безопасности и операционным нуждам аутентифицированные порталы загрузки, управляемое корпоративное развертывание, одобренные репозитории или узкоспециализированные исключения из политики.
Архитектурная оценка: Каналы доставки программного обеспечения
Разработчики ПО должны выбирать между созданием собственной инфраструктуры загрузки, настройкой исключений для почтовых политик или внедрением управляемых конвейеров доставки ПО.
В сравнительной таблице ниже оцениваются стандартные модели распространения приложений для Windows:
| Метод распространения | Применимый сценарий | Вопросы безопасности | Административные требования |
|---|---|---|---|
| Вложения MSIX в Outlook | Существующие внутренние процессы | Блокировка открытия/загрузки по умолчанию | Явное исключение в политике OWA |
| Аутентифицированный портал загрузки | Прямая загрузка корпоративного ПО | Подпись, репутация, аутентификация и проверка конечных точек | Поддержка и хостинг портала |
| Управляемое корпоративное развертывание | Приложения Windows, контролируемые организацией | Централизованное развертывание и управление устройствами | ИТ-администрирование и оркестрация политик |
| Microsoft Store | Поддерживаемые опубликованные приложения Windows | Публикация в магазине и проверки платформы | Регистрация издателя и управление релизами |
Инженерные команды должны оценивать методы распространения в соответствии с политиками безопасности своей организации, существующей инфраструктурой развертывания и потребностями пользователей. Аутентифицированные порталы загрузки и инструменты управляемого развертывания обеспечивают централизованный контроль доступа и возможность аудита, однако их безопасность зависит от корректной настройки, проверки пакетов и защиты конечных точек.
Контрольный список для администратора и издателя
Чтобы адаптироваться к обновлениям политики Exchange Online, сохраняя при этом эффективность доставки программного обеспечения, инженерные и ИТ-команды должны внедрить структурированные процессы распространения.
Контрольный список для ИТ-администраторов
-
Аудит политик арендатора: Проверьте, действительно ли внутренние отделы нуждаются в получении вложений .msix или .msixbundle по электронной почте.
-
Настройка AllowedFileTypes через PowerShell: Если конкретным командам требуется доставка по почте, используйте Exchange Online PowerShell, чтобы добавить
.msixи.msixbundleв свойствоAllowedFileTypesв соответствующих политиках почтовых ящиков, обратившись к документации Microsoft Learn. -
Переход на облачное хранилище: Поручите внутренним командам делиться приложениями через ссылки на аутентифицированные ресурсы OneDrive for Business или SharePoint, а не через простые вложения, в соответствии с официальными рекомендациями службы поддержки Microsoft.
Контрольный список для разработчиков ПО
-
Миграция с вложений на веб-порталы: Удалите ссылки на прямые вложения файлов из исходящих писем, заменив их ссылками на аутентифицированные порталы загрузки по протоколу HTTPS.
-
Поддержание гигиены подписи пакетов и репутации: Подписывайте пакеты Windows с использованием поддерживаемых методов, проверяйте цепочки сертификатов и учитывайте проверки репутации Microsoft Defender SmartScreen. Не предполагайте, что EV-сертификат автоматически снимает предупреждения безопасности.
-
Информирование клиентов об изменениях политики: Предоставляйте корпоративным пользователям четкие инструкции по альтернативным методам распространения, чтобы предотвратить сбои в развертывании после вступления в силу блокировок Outlook.
Часто задаваемые вопросы (FAQ)
Какие версии Outlook затронуты блокировкой вложений MSIX?
Могут ли ИТ-администраторы разрешить вложения MSIX для внутренних пользователей?
Почему Microsoft блокирует свой собственный современный формат упаковки в Outlook?
Основные выводы для инженерных команд
Разработчики ПО и корпоративные инженерные команды, затронутые новыми ограничениями Outlook, должны пересмотреть свои рабочие процессы доставки установочных пакетов. Аутентифицированные порталы загрузки, управляемое развертывание приложений и поддерживаемые магазины приложений предлагают альтернативы прямым вложениям, в то время как подпись кода, проверки репутации и защита конечных точек остаются необходимыми независимо от канала распространения.
Организации должны адаптировать архитектуру доставки к подходу нулевого доверия (zero-trust) к вложениям электронной почты. Направляя пользователей через аутентифицированные порталы, внедряя надежные процессы подписи кода и осознанно управляя исключениями из политик, технические команды могут поддерживать безопасные процессы распространения ПО без ущерба для продуктивности конечных пользователей.
Ссылки
-
Центр сообщений Microsoft 365 — Архив MC1488841 — Сторонний архив уведомления Центра сообщений Microsoft 365, содержащий подробную информацию о сроках, области действия и параметрах политики для блокировки вложений .msix и .msixbundle.
-
Центр реагирования на угрозы безопасности Microsoft — Microsoft устраняет проблему злоупотребления установщиком приложений — Официальное уведомление по безопасности, подробно описывающее исторические кампании злоумышленников, использовавших уязвимости в обработчиках установщиков Windows.
-
Поддержка Microsoft — Заблокированные вложения в Outlook — Официальный обзор расширений файлов, заблокированных по умолчанию, рекомендации по безопасности и альтернативы обмену файлами.
-
Microsoft Learn — Документация по Set-OwaMailboxPolicy — Техническая документация, описывающая параметры BlockedFileTypes и AllowedFileTypes для администраторов Exchange Online.
-
BleepingComputer — Microsoft Outlook блокирует вложения MSIX — Технический репортаж об объявлении MC1488841 в Центре сообщений и исторических фактах злоупотреблений со стороны киберпреступников.
-
The Next Web — Microsoft блокирует два формата установщиков Windows — Анализ изменений политик Exchange Online, регуляторных последствий и альтернатив корпоративного распространения.
Share this article