Новая уязвимость привилегий на Mac? Этот стратегический сдвиг был окончательно подтвержден, когда 24 июня 2026 года компания XM Cyber, специализирующаяся на кибербезопасности, официально представила результаты исследования повышения привилегий. В частности, выход этого отчета о критической уязвимости меняет подход разработчиков к управлению межпроцессным взаимодействием (Cross-Process Communication) в macOS. Как следствие, данная модель угроз локальной эксплуатации требует существенных изменений в политиках корпоративной безопасности на конечных точках. Для команд разработчиков насущной задачей становится защита взаимодействия фоновых процессов при сохранении надежной проверки сеансов пользователей. Важно отметить, что раскрытие этой уязвимости подчеркивает незащищенность некоторых наиболее доверенных инструментов безопасности в отрасли.
Расшифровка границы доверия macOS: как XM Cyber раскрыла уязвимость привилегий на Mac
Во время исследования фоновых системных процессов 24 июня 2026 года фирма XM Cyber обнаружила новую локальную уязвимость. Корпоративные IT-команды отреагировали с беспокойством, когда стали известны детали уязвимости привилегий на Mac. Исследователи продемонстрировали, как стандартные учетные записи пользователей без прав администратора могут отключать доверенные агенты обнаружения на конечных точках. Раскрытие этой информации показало пределы доверия исключительно к цифровой подписи кода. Уязвимость потенциально подвергает миллионы корпоративных устройств Mac риску скрытого отключения защиты. Подробные результаты опубликованы на официальном блоге XM Cyber.
Межпроцессное взаимодействие и путь эксплуатации CDHash
Суть этой уязвимости кроется во фреймворке межпроцессного взаимодействия (XPC) от Apple. Разработчики повсеместно используют службы XPC, чтобы позволить фронтенд-компонентам с низкими привилегиями запрашивать административные действия у фоновых процессов с root-правами. Например, процессы используют XPC для расширений задач, доступа к системной телеметрии или запуска обновлений ПО. Операционная система полагается на криптографический идентификатор CDHash от Apple для проверки подлинности вызывающего процесса. Однако старший исследователь XM Cyber Хиллель Пинто обнаружил, что macOS кэширует эти «отпечатки доверия» CDHash слишком небрежно. В результате, после запуска законного подписанного приложения macOS сохраняет его профиль доверия, даже если компоненты пакета были изменены обычными пользователями.
XPC Hunter и автоматизация обнаружения уязвимостей привилегий
Компания XM Cyber также разработала специализированную утилиту для поиска подобных дефектов. Этот инструмент с открытым исходным кодом, работающий на базе больших языковых моделей (LLM), получил название XPC Hunter. Аналитики по безопасности теперь могут автоматизировать процесс сканирования и диагностики логики проверки XPC в стороннем ПО. Исследовательская группа планирует официально продемонстрировать XPC Hunter на конференции Black Hat Arsenal 5 августа 2026 года в Лас-Вегасе. В связи с этим разработчики стремятся исправить свое ПО до того, как утилита для эксплуатации станет общедоступной.
Раскрытие информации вендорами и исправление CVE-2026-39118
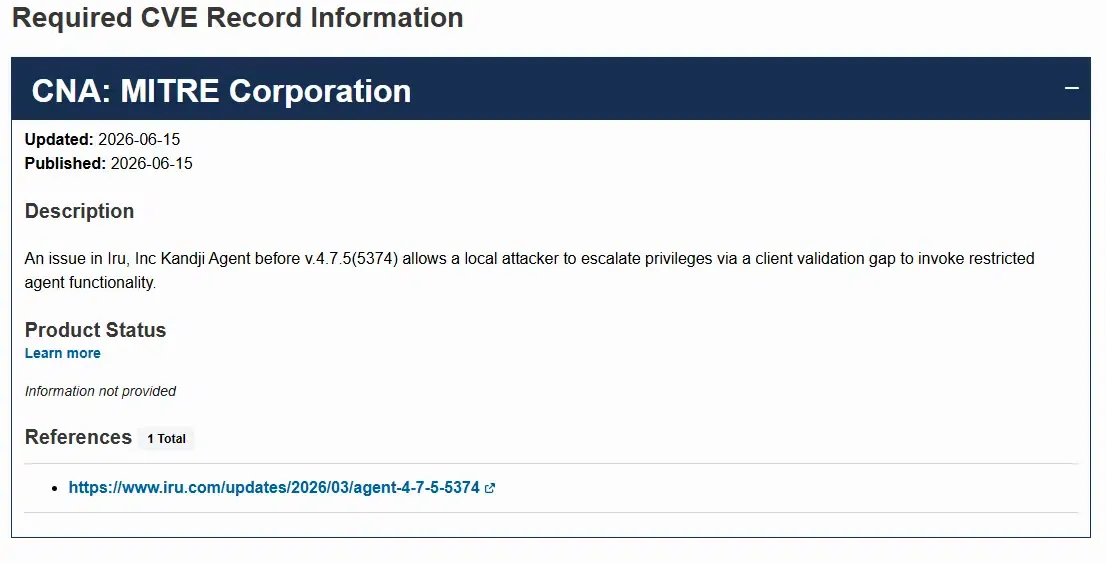
Важно, что XM Cyber уведомила затронутых вендоров решений безопасности и управления до публичного раскрытия. Например, разработчик систем управления мобильными устройствами (MDM) Kandji признал наличие конкретной уязвимости и присвоил ей идентификатор CVE-2026-39118. Компания Kandji устранила дефект в обновленном ПО, обеспечив надежную проверку вызывающего процесса. Официальный выпуск патча можно подтвердить через обновления Iru Inc. CrowdStrike также подтвердила исправление сенсора Falcon для macOS и выплату вознаграждения за найденную уязвимость. Эти действия подчеркивают серьезность исследования и его немедленное влияние на безопасность корпоративного парка устройств.
Уязвимость неконтролируемых систем: как уязвимость привилегий на Mac способствует фроду и искажению данных
Когда фоновые агенты отключаются без уведомлений, под угрозой оказывается вся телеметрия данных предприятия. Поскольку уязвимость привилегий на Mac эксплуатирует каналы локального фонового взаимодействия, стандартные инструменты мониторинга перестают видеть активность. Обход функции защиты целостности системы (System Integrity Protection) делает выполнение скриптов высокоавтоматизированным процессом. Для разработчиков скомпрометированная терминальная среда становится главным инструментом для высокочастотного рекламного фрода.
Инъекция NIB и обход защиты целостности системы
Например, злоумышленник с доступом уровня пользователя может внедрить вредоносные полезные нагрузки в доверенные интерфейсные файлы NIB. Поскольку macOS продолжает доверять кэшированному отпечатку CDHash, вредоносный код выполняется с правами root. Это позволяет автоматизированным бот-сетям скрыто работать в фоновом режиме операционной системы. Эти боты могут подменять отпечатки устройств, имитировать клики пользователей и генерировать ложные события установки. В результате маркетинговые кампании страдают от серьезных расхождений в данных, а бюджеты расходуются на нечеловеческий трафик.
Скрытое выполнение симулируемых бот-сетей
Традиционные клиентские SDK полностью «слепы» к таким манипуляциям с локальной средой. Если вредоносный скрипт выгружает локальные агенты мониторинга, любые данные, отправленные с такого устройства, вызывают подозрение. Стандартные методы измерения конверсий выдают масштабные расхождения, что делает оптимизацию кампаний невозможной. Без надежного уровня криптографической проверки разработчики не могут определить, была ли установка приложения совершена с реального устройства или через симулированный скрипт. Этот пробел создает критический барьер для безопасности и комплаенса при корпоративных развертываниях.
Эталонные архитектуры и инженерные рекомендации: защита SDK от уязвимости привилегий на Mac
Для защиты приложений от уязвимости привилегий на Mac разработчики должны внедрять логику проверки, выходящую за рамки кэшированных проверок CDHash. Мы должны применять подход «80/20», где 80% архитектуры опирается на универсальные технические принципы, а 20% — на проверенные стандарты инструментов. Одной из критических защитных мер является развертывание безопасных рукопожатий для проверки взаимодействия процессов. Бэкенд должен перейти к проверке «сервер-сервер».
Внедрение двухключевых серверных рукопожатий
Безопасная служба XPC не должна полагаться исключительно на свойства подписи кода, проверяемые операционной системой. Приложение должно выполнять независимую криптографическую проверку вызывающего процесса. Фоновый процесс должен требовать уникальный временный токен, созданный в ходе проверенного серверного рукопожатия. При выполнении приложением критической команды сервер проверяет подпись вызывающего объекта. В результате, даже при возникновении локальной уязвимости привилегий на Mac, криптографические подписи будут блокировать попытки подмены.
Усиление логики проверки подписи кода на границах SDK
Разработчикам необходимо внедрить архитектуру фильтрации недействительного трафика для изоляции локальной среды. Клиентский SDK должен избегать манипуляций пользовательского пространства, опираясь на подписанные серверные колбэки и независимые стандарты проверки оборудования. Чтобы не создавать подобные сложные инфраструктуры вручную, команды могут использовать предварительно настроенную платформу сквозной передачи параметров отложенной установки в качестве готовой реализации. Этот стандартный мобильный SDK автоматически обрабатывает восстановление контекста, обеспечивая плавный пользовательский опыт за счет незаметной работы диплинков.
Согласование инженерных узлов: защита мультиплатформенных систем
Реализация пользовательских правил проверки после уязвимости привилегий на Mac требует глубокой координации команд. Инженерная команда должна сосредоточиться на стандартизации уникальных идентификаторов и обеспечении совместимости SDK. Разработчики должны спроектировать надежную политику идентификаторов пакетов (bundle id) для работы с мультиарендными развертываниями. Это предотвратит конфликты идентификаторов при запуске приложения в разных региональных магазинах. Технические архитекторы должны внедрить безопасную проверку подписей для предотвращения подмены ios sdk и android sdk.
Технические реализации для системных архитекторов
Разработчикам необходимо внедрить унифицированные мультиплатформенные идентификаторы для android sdk и ios sdk. Поддержание согласованности bundle id необходимо для маршрутизации между магазинами. В результате, при запуске приложения через пользовательскую схему URL или универсальные ссылки, контекст мгновенно восстанавливается. Проверка подписи должна выполняться на уровне шлюза для предотвращения внедрения вредоносных скриптов. Инженерная команда сможет гарантировать получение высококачественных данных для последующих систем, используя стандартизированную архитектуру универсальных ссылок.
Стратегические ориентиры для менеджеров по рискам и комплаенсу
Маркетинговые команды должны адаптировать свои стратегии привлечения клиентов для использования этой новой архитектуры. Руководители направлений роста должны оптимизировать маркетинговую аналитику, сопоставляя трафик кампаний с данными атрибуции в реальном времени, используя стандарт измерения кампаний корпоративного уровня. Использование отложенных диплинков позволяет проектировать персонализированные сценарии онбординга. Когда привлеченный пользователь запускает приложение, отслеживание рефералов автоматически приписывает конверсию. Бренды смогут рассчитать точную стоимость привлечения клиента (cac) и возврат маркетинговых инвестиций (roas), эффективно отсеивая недействительный автоматизированный трафик.
Часто задаваемые вопросы (FAQ)
Почему факт уязвимости привилегий на Mac позволяет атакующим обходить запросы администратора?
Как уязвимость привилегий на Mac подвергает корпоративные приложения рекламному фроду?
Какие протоколы защиты предотвращают эксплуатацию после обнаружения уязвимости привилегий на Mac?
Пассивная позиция вендора операционной системы знаменует собой более широкий сдвиг в глобальном технологическом ландшафте. Сообщается, что Apple не планирует напрямую исправлять проблему кэширования CDHash в macOS. Это означает, что ответственность за устранение уязвимостей повышения привилегий ложится исключительно на плечи сторонних разработчиков. Разработчикам необходимо активно укреплять свои приложения, не дожидаясь патчей на уровне системы. Отрасль столкнется с быстрым ростом динамически генерируемых моделей «нулевого доверия» для корпоративных приложений.
Консолидация интеллектуальных моделей в руках нескольких глобальных гигантов создаст серьезные барьеры для комплаенса. Фреймворки конфиденциальности, такие как SKAdNetwork и Google Privacy Sandbox, продолжат ограничивать доступ к данным. Разработчикам следует отдать приоритет сбору данных первого типа (first-party) вместо вероятностного трекинга. Интеграция стандартов безопасной мультитач-атрибуции станет базовым требованием для любой технической архитектуры. Эра, которую олицетворяет данная уязвимость привилегий на Mac, перекладывает бремя безопасности напрямую на разработчиков, сигнализируя о начале новой технической эпохи. Организациям необходимо перестраивать свои конвейеры данных уже сейчас, чтобы оставаться конкурентоспособными в этом децентрализованном будущем.
Share this article



